






Waarom sigbaarheidsgapings in toepassingssekuriteitsbestuur saak maak
Elke Toepassingsekuriteitsbestuurder staar toenemende uitdagings in die gesig om toepassings teen moderne bedreigings te verseker. Namate organisasies uitbrei, bly die aantal toepassings, API's en mikrodienste styg. Gevolglik moet sekuriteitspanne 'n toenemende aanvalsoppervlak hanteer, wat dit moeiliker maak om... opspoor kwesbaarhede en sekuriteitsbeheer doeltreffend af te dwing. Sonder 'n goed gedefinieerde Application Security Posture Management strategie, spanne sukkel om sekuriteitsrisiko's te identifiseer, bedreigings te prioritiseer en 'n effektiewe raamwerk vir toepassingssekuriteitsbestuur te handhaaf. Gevolglik bly sekuriteitsgapings voortduur, wat die risiko van oortredings en nakomingsmislukkings verhoog.
Om tred te hou met groeiende bedreigings, Application Security Posture Management (ASPM) bied deurlopende sigbaarheid, outomatiese risikoprioritisering en intydse remediëring. Met ander woorde, ASPM help sekuriteitspanne om op werklike bedreigings te fokus in plaas daarvan om vals positiewe na te jaag. Boonop, deur outomatisering in sekuriteitswerkvloei te integreer, ASPM verminder handmatige moeite en verseker dat kwesbaarhede aangespreek word voordat hulle aanvalsmeganismes word.
Soos verduidelik in Ontdek die waarde van ASPM Platforms: Insigte uit SafeDev-gesprekke, sekuriteitspanne benodig meer as net waarskuwings—hulle benodig gereedskap wat hulle help om te verstaan watter risiko's die belangrikste is en hoe om dit vinnig op te los. 'n Sterk ASPM Die platform verbind sekuriteits- en ontwikkelingspanne, wat dit makliker maak om sekuriteitsbeleide toe te pas en probleme te voorkom voordat dit in groot bedreigings verander.
Hierdie gids ondersoek hoe ASPM verbeter toepassingsekuriteitsbestuur, hoe Xygeni se ASPM platform sluit sekuriteitsgapings effektief toe, en waarom outomatisering veral krities is vir DevOps-spanne wat sekuriteit wil stroomlyn sonder om ontwikkeling te vertraag.
Xygeni Sekuriteit Woordelys
Wat is ASPM?
OSS fokus op die beskerming van sagtewareprojekte en hul afhanklikhede teen kwesbaarhede, kwaadwillige kode en ander bedreigings. Wyd aanvaar in ontwikkeling, kan publiek toeganklike kode 'n teiken word vir risiko's soos wanware. Hierdie uitdagings ontstaan dikwels wanneer verouderde komponente of swak onderhoue bewaarplekke gebruik word.
Uitdagings waarmee 'n Toepassingsekuriteitsbestuurder te kampe het
- Brei aanvalsoppervlaktes uit – Die toename in toepassings, API's en afhanklikhede van derde partye lei tot meer toegangspunte vir aanvallers.
- Gebrek aan risikoprioritisering – Sonder behoorlike prioritisering oorweldig te veel waarskuwings sekuriteitspanne, wat dit moeilik maak om op kritieke kwesbaarhede te fokus.
- Nakomings- en Bestuurstekorte – Dit is moeilik om aan sekuriteitsraamwerke soos ISO 27001, NIST en OWASP te voldoen sonder intydse beleidsafdwinging.
- Handmatige en stadige remediëring – Dit neem te lank om kwesbaarhede handmatig reg te stel, wat die blootstellingsvenster vergroot.
Kortliks, organisasies wat nie daarin slaag om dit te aanvaar nie Application Security Posture Management (ASPM) risiko van vertraagde reaksies, nakomingsmislukkings en 'n opbou van sekuriteitsskuld.
Hoe Xygeni ASPM Maak sigbaarheidsgapings in toepassingssekuriteitsbestuur toe
Sekuriteitspanne staar voortdurend uitdagings in die gesig as gevolg van gefragmenteerde gereedskap, oormatige waarskuwings en blinde kolle in moderne toepassings. Sonder 'n gesentraliseerde benadering sukkel sekuriteitspanne om kwesbaarhede op te spoor, risiko's op te spoor en sekuriteitsbeleide doeltreffend af te dwing. Gevolglik glip wankonfigurasies deur, sekuriteitsgapings vergroot en sekuriteitskuld neem mettertyd toe.
Om hierdie uitdagings te oorkom, moet organisasies 'n proaktiewe benadering volg. Gevolglik kan hulle sekuriteitsrisiko's effektief aanspreek voordat dit eskaleer. Boonop is Xygeni se Application Security Posture Management (ASPM) oplossing bied nie net intydse sigbaarheid nie, maar verbeter ook outomatiese risikoprioritisering en verseker naatlose remediëring.
Sleutel kenmerke van Xygeni ASPM vir Toepassingsekuriteitsbestuur
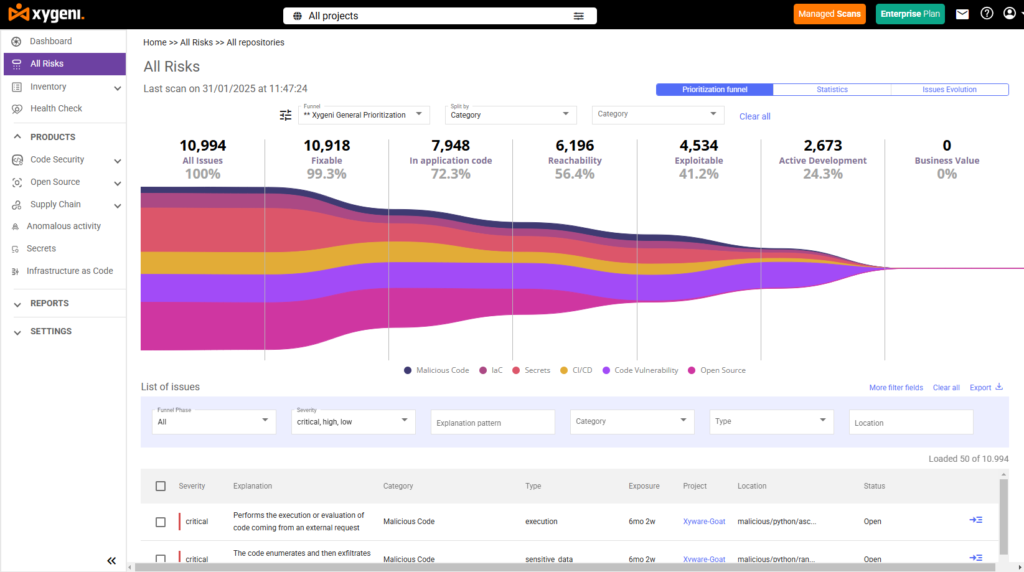
Outomatiese Bate-ontdekking – ’n Duideliker Sekuriteitshouding
Sekuriteitspanne kan nie beskerm wat hulle nie kan sien nie. Daarom is dit noodsaaklik om volle sigbaarheid in alle toepassings, API's, afhanklikhede en infrastruktuurkomponente te verkry.
- Xygeni karteer voortdurend sagtewarebates oor bewaarplekke heen, CI/CD pipelines, en wolkomgewings.
- Sekuriteitspanne kry intydse insigte in wankonfigurasies, verouderde afhanklikhede en opkomende risiko's.
- Gevolglik kan sekuriteitsbestuurders vinnig risikoblootstelling assesseer en aksie neem voordat 'n probleem vererger.
CI/CD Pipeline Security en Kode-peuteropsporing
Die integriteit van die ontwikkeling pipeline is van kritieke belang om aanvalle te voorkom. Sonder behoorlike monitering kan kwaadwillige kode of wankonfigurasies egter in produksie beland.
Xygeni versterk CI/CD sekuriteit deur:
- Opsporing van ongemagtigde kodeveranderinge voor ontplooiing.
- Identifisering van hardgekodeerde geheime en API-sleutels wat tot geloofsbriewe-lekkasies kan lei.
- spot pipeline wankonfigurasies wat toepassings aan aanvalle blootstel.
As gevolg hiervan kan sekuriteitspanne sagteware veilig vrystel sonder om kwesbaarhede by te voeg.
Risikogebaseerde Prioritisering – Fokus op die Regte Kwetsbaarhede
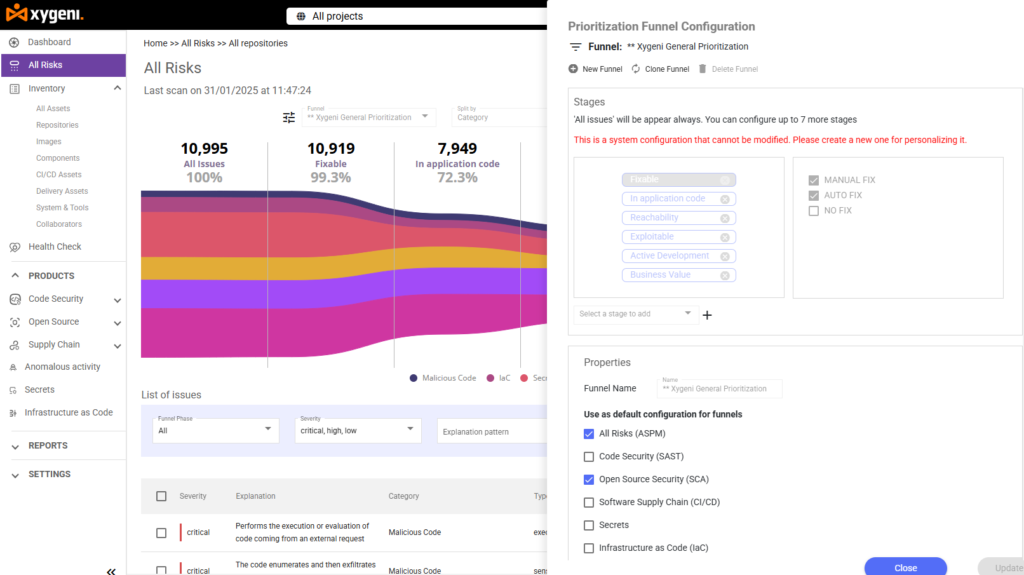
Soos uitgelig in ASPMVerhoog kuberveiligheid en sakesukses, nie elke sekuriteitsprobleem vereis onmiddellike optrede nie. Byvoorbeeld, 'n kwesbaarheid in 'n derdeparty-biblioteek mag dalk krities lyk, maar as die betrokke funksie nooit uitgevoer word nie, hou dit geen werklike risiko in nie.
Xygeni's ASPM verseker dat spanne op werklike bedreigings fokus deur:
- Benutting van EPSS (Exploit Prediction Scoring System) om te bepaal watter kwesbaarhede aanvallers die meeste geneig is om te benut.
- Die gebruik van Bereikbaarheidsanalise om te bevestig of 'n kwesbare komponent werklik in produksie uitgevoer word.
- Vals positiewe uitfilter sodat sekuriteitspanne nie tyd mors met nie-kwessies nie.
As gevolg hiervan kan spanne slimmer werk en eers hoërisiko-kwesbaarhede regstel in plaas daarvan om oorweldig te word deur 'n eindelose lys waarskuwings.
Outomatiese Remediëring – Sekuriteit wat teen DevOps-spoed beweeg
Handmatige remediëring is stadig en foutgevoelig. Outomatiese sekuriteitswerkvloei help spanne egter om kwesbaarhede reg te stel voordat dit aanvalsfout word.
Xygeni maak dit moontlik:
- Outomatiese lapwerk van kwesbare afhanklikhede.
- Geheimrotasie om hardgekodeerde geloofsbriewe uit te skakel voordat aanvallers dit uitbuit.
- Beleidsafdwinging om te verseker dat sekuriteitskonfigurasies ongeskonde bly.
Gevolglik verminder sekuriteitsbestuurders handmatige werklading terwyl hulle die algehele sekuriteitsposisie verbeter.
Nakomingsafdwinging – Bly ouditgereed
Sekuriteitsraamwerke soos ISO 27001, AVG, en NIST vereis dat organisasies streng sekuriteitsbeheermaatreëls afdwing. Sonder outomatisering word die dophou van voldoening egter nie net vervelig nie, maar ook geneig tot menslike foute.
Xygeni vereenvoudig nakoming deur:
- Spoor beleidsoortredings intyds op.
- Genereer oudit-gereed sekuriteitsverslae oor kwesbaarhede, remediëringspogings en risikobepalings.
- Verseker deurlopende nakoming deur outomatiese beleidsafdwinging.
As gevolg hiervan kan sekuriteitspanne moeiteloos aan regulatoriese vereistes voldoen, wat duur boetes en sekuriteitsgapings vermy.
Wat stel Xygeni ASPM Afgesien
Anders as tradisionele sekuriteitsinstrumente wat 'n oorweldigende aantal waarskuwings genereer, fokus Xygeni op risiko's wat werklik saak maak.
Deur te integreer met CI/CD pipelines, bates oor omgewings doeltreffend opspoor en remediëring outomatiseer, verseker Xygeni dat sekuriteitspanne voor bedreigings kan bly sonder om ontwikkeling te vertraag.
Hier is hoe Xygeni uitstaan:
- Prioritisering wat werk – Anders as ouer gereedskap wat elke kwesbaarheid aandui, filter Xygeni nie-ontginbare risiko's uit, wat spanne help om te fokus op wat saak maak.
- Naatlose DevSecOps-integrasie – Sekuriteit behoort nie ontwikkeling te ontwrig nie. Xygeni integreer glad in GitHub, GitLab, Jenkins, Kubernetes en wolkplatforms.
- Vinniger reaksietye – Met outomatiese opdaterings, geheimrotasie en intydse monitering kan sekuriteitspanne probleme binne minute in plaas van dae oplos.
- Deurlopende sekuriteitsafdwinging – Xygeni verseker dat sekuriteitsbeleide ongeskonde bly, selfs terwyl ontwikkelspanne nuwe kode bevorder.
As gevolg hiervan, Xygeni se ASPM oplossing is 'n noodsaaklike hulpmiddel vir enige Toepassingsekuriteitsbestuurder wat sigbaarheidsgapings wil uitskakel en sekuriteit sonder moeite wil afdwing.
Nuuskierig hoe ASPM vergelyk met Toepassingssekuriteitsorkestrering en -korrelasie (ASoC)?
Kyk na ons volledige uiteensetting op ASPM vs ASoC: Wat hulle onderskei om die belangrikste verskille te verstaan en watter benadering die beste by jou sekuriteitstrategie pas.
Hoe om te implementeer ASPM
Implementering Application Security Posture Management (ASPM) kom met uitdagings, soos gereedskapintegrasie, die bestuur van vals positiewe, en die belyning van sekuriteit met ontwikkelingspoed. Soos uiteengesit in Wat is die uitdagings van implementering ASPM in u organisasie?, organisasies moet hierdie struikelblokke aanspreek om suksesvol aan te neem ASPM en die doeltreffendheid daarvan maksimeer.
Om 'n gladde implementering te verseker, volg hierdie belangrike stappe:
Definieer Sekuriteitsbeleide en -doelwitte
- Rig sekuriteitsdoelwitte in lyn met besigheidsdoelwitte en voldoeningsbehoeftes.
- Definieer risikolimiete om op die belangrikste bedreigings te fokus.
integreer ASPM in CI/CD Pipelines
- Outomatiseer sekuriteitskontroles in elke stadium van die bouproses.
- Dwing sekuriteitsbeleide af voordat toepassings produksie bereik.
Prioritiseer en herstel kwesbaarhede doeltreffend
- Gebruik EPSS en bereikbaarheidsanalise om lae-risiko kwesbaarhede uit te filter.
- Pas outomatiese remediëring toe om reaksietye te verminder.
Monitor die sekuriteitsposisie van die toepassing voortdurend
- Gebruik intydse dashboards vir volle sekuriteitssigbaarheid.
- Stel outomatiese waarskuwings op vir oortredings van sekuriteitsbeleid.
Automatiseer Nakoming en Rapportering
- Hou sekuriteitsraamwerke op koers met outomatiese kontroles.
- Genereer gedetailleerde sekuriteitsverslae vir interne oudits.
Neem beheer oor u toepassingssekuriteit
Laai die Xygeni ASPM Produkbrosjure om te sien hoe outomatisering, intydse risikoprioritisering en volledige sigbaarheid jou sekuriteitstrategie kan transformeer!
Waarom elke toepassingssekuriteitsbestuurder dit nodig het Xygeni ASPM
An Toepassingsekuriteitsbestuurder kan nie staatmaak op verouderde, handmatige werkvloeie om moderne toepassings te beveilig nie. Namate API's, mikrodienste en wolkomgewings uitbrei, benodig organisasies 'n outomatiese benadering tot sekuriteit. Andersins sal kwesbaarhede aanhou deursluip, wat die risiko van oortredings verhoog.
Deur aan te neem Application Security Posture Management (ASPM), sekuriteitspanne kan:
- Kry volledige sekuriteitssigbaarheid—monitering van toepassings, API's, wolkbates en afhanklikhede intyds.
- Dwing sekuriteitsbeleide outomaties af en verseker dat kritieke kontroles in alle omgewings ongeskonde bly.
- Herstel kwesbaarhede vinniger deur outomatisering te gebruik, verminder sekuriteitskuld en minimaliseer risiko.
A proaktiewe sekuriteitstrategie laat 'n Toepassingsekuriteitsbestuurder om bedreigings te voorkom voordat hulle krities raak, eerder as om te laat te reageer. Boonop help intydse insigte, risikoprioritisering en outomatisering om blinde kolle uit te skakel, vals alarms te verminder en spanne in staat te stel om op werklike bedreigings te fokus.
Begin vandag jou gratis proeflopie en kyk hoe Xygeni se bekroonde ASPM bemagtig Toepassingsekuriteitsbestuurders om hul sekuriteitstrategie te versterk.

