






Outomatiese regstelling in AppSec is die proses om kwesbaarhede outomaties direk in die ontwikkelingswerkvloei op te spoor en te remedieer sonder handmatige ingryping. Vir moderne sagtewarespanne klink dit na die voor die hand liggende volgende stap. Agterstande bly groei, vrystellingsiklusse bly krimp, en min organisasies kan dit bekostig om elke ... SAST bevinding, afhanklikheidsprobleem, geheime lek, of IaC verkeerde konfigurasie in 'n volledig handmatige remediëringswaglys.
Daar is egter 'n haakplek. Spanne wil herstel kwesbaarhede vinniger, maar hulle wil nie outomatisering hê wat stilweg regressies instel, afhanklikhede verbreek of onstabiliteit skep nie CI/CDDaardie spanning is nou een van die sentrale probleme in toepassingssekuriteit. OWASP behandel eksplisiet CI/CD as 'n sekuriteitsdomein met sy eie hoofrisikokategorieë, terwyl NIST se veilige sagteware-ontwikkelingsraamwerk maak dit duidelik dat veilige ontwikkelingspraktyke geïntegreer moet word in die SDLC eerder as om aan die einde vas te bou.
Dit is hoekom outomatiese regstelling is nie net 'n produkkenmerk nie. Dit is 'n bedryfsmodel. As dit swak gedoen word, skep dit geraas, risiko en gebreekte bouwerk. As dit goed gedoen word, sluit dit die gaping tussen opsporing en remediëring, verminder dit die tyd om reg te stel, en help dit sekuriteit om by die spoed van DevOps te pas. In hierdie gids sal ons kyk na wat outo-regstelling werklik beteken in AppSec, waar dit faal, hoe veilige outomatiese remediëring moet lyk, en hoe om dit te implementeer op 'n manier wat ontwikkelaars werklik sal vertrou.
Wat is Outomatiese Herstel in AppSec?
Op 'n basiese vlak, outomatiese regstelling beteken sagteware doen meer as om net 'n sekuriteitsprobleem te identifiseer. Dit stel 'n remediëring voor, genereer of pas dit toe. Met ander woorde, die instrument beweeg van "hier is die probleem" na "hier is die oplossing".
Dit klink eenvoudig, maar in die praktyk dek dit verskeie baie verskillende werkstrome.
In SAST, outoherstel beteken tipies die generering van kodevlakveranderinge vir kwesbaarhede soos SQL-inspuiting, kruiswebwerf-skripte, onveilige deserialisasiepatrone, swak invoervalidering of onveilige verifikasielogika. SCA, dit beteken gewoonlik om afhanklikheidsopgraderings aan te beveel of toe te pas, veiliger weergawes vas te pen, of te skep pull requests wat pakkette na gepatchte vrystellings skuif. Geheime Sekuriteit, outoherstel kan beteken dat geloofsbriewe herroep en geroteer word, nie net dat hulle gemerk word nie. IaC, kan dit beteken dat onveilige Terraform-, Kubernetes- of wolkkonfigurasiepatrone na veiliger verstekwaardes herskryf word.
Die belangrike onderskeid is die volgende: outo-regstelling is nie dieselfde as 'n wenk nie. Baie sekuriteitsinstrumente kan 'n generiese remediëring voorstel. Minder kan 'n ontwikkelaar-gereed verandering genereer. Nog minder kan daardie remediëring deur die werklike afleweringswerkvloei laat loop, dit valideer en dit aan die ontwikkelaar voorlê as 'n hersienbare verandering in bronkodebeheer.
Daardie verskil maak saak omdat moderne ingenieurspanne nie in PDF's en kaartjies werk nie. Hulle werk in pull requests, beleide, tjeks, en pipelines.
Waarom tradisionele remediëring nie skaal nie
Die argument vir outoreparasie begin met 'n pynlike werklikheid: tradisionele remediëringsprosesse skaal nie na moderne sagteware-lewering nie.
Die meeste organisasies het reeds genoeg skandering. Hulle het nie genoeg resolusie nie. Statiese analise, afhanklikheidsskandering, geheimopsporing en infrastruktuurkontroles genereer voortdurend bevindinge. Intussen is ingenieurspanne onder druk om funksies te verskeep, die levertyd laag te hou en destabilisering van produksie te vermy.
Die gevolg is 'n gaping tussen ontdekking en aksie.
Eerstens is daar die eenvoudige waarskuwingsvolume. Hoe meer volwasse 'n AppSec-program word, hoe meer bevindinge is geneig om dit te produseer. Dit verbeter nie altyd sekuriteit nie. In baie omgewings skep dit bloot agterstande. Xygeni se produkmateriaal posisioneer dit as 'n geraas- en prioritiseringsprobleem, en daardie raamwerk stem ooreen met die breër bedryfswerklikheid: prioritisering, nie opsporing alleen nie, is waar baie programme sukkel.
Tweedens, handmatige remediëring is stadig volgens ontwerp. 'n Ontwikkelaar moet die probleem lees, die skandeerderuitvoer interpreteer, die probleem indien nodig reproduseer, 'n oplossing ontwerp, dit implementeer, toetse uitvoer, 'n ... oopmaak. pull request, en wag vir hersiening. Dit mag aanvaarbaar wees vir een kritieke probleem. Dit is nie aanvaarbaar vir honderde medium-ernstige bevindinge, herhalende afhanklikheidsopgraderings of herhaalde geheime lekkasies oor verskeie bewaarplekke nie.
Derdens, sekuriteit en ingenieurswese optimaliseer dikwels vir verskillende uitkomste. Sekuriteit wil risiko verminder. Ingenieurswese wil verandering veilig en voorspelbaar instel. Daardie verskil is hanteerbaar wanneer die vloei van bevindinge klein is. Dit word skadelik wanneer spanne oorstroom word met probleme en geen meganisme bestaan om gevalideerde bevindinge in veilige, lae-wrywing oplossings te omskep nie.
Dit is presies waar outomatisering noodsaaklik begin lyk. En tog maak noodsaaklikheid alleen outomatisering nie veilig nie.
Die probleem met naïewe outofix
Nie alle outo-regstelling is goeie outo-regstelling nie. Trouens, baie van die besware wat ontwikkelaars teen sekuriteitsoutomatisering het, is nie besware teen outomatisering self nie. Hulle is besware teen swak outomatisering.
'n Naïewe outofix-enjin het tipies een van vier probleme.
Die eerste is dat dit elke probleem as ewe regstelbaar hanteer. 'n Skandeerder sien 'n kwesbare afhanklikheid en stel eenvoudig die volgende opgedateerde weergawe voor. 'n Kode-enjin sien 'n onveilige patroon en ruil 'n ingestelde vervanging in. Dit kan vir sommige eenvoudige gevalle werk. Dit faal vinnig in werklike stelsels, waar die kodebasis, die argitektuur, die looptyd en die afhanklikheidsgrafiek almal saak maak.
Die tweede is dat dit uitvoeringskonteks ignoreer. 'n Regstelling wat in isolasie korrek lyk, kan irrelevant, onvoldoende of riskant wees wanneer dit op werklike kodepaaie toegepas word. Dit is een rede waarom ontginbaarheidsseine so belangrik is. FIRST se EPSS bestaan vooraf.cisveral omdat erns alleen nie 'n betroubare aanduiding is van of 'n kwesbaarheid waarskynlik in die nabye toekoms uitgebuit sal word nie. EPSS verskaf 'n daaglikse waarskynlikheidsberaming van uitbuitingsaktiwiteit vir CVE's, wat spanne help om beperkte remediëringskapasiteit te fokus op wat meer geneig is om aangeval te word.
Die derde is dat naïewe outo-regstelling veranderingsrisiko ignoreer. Dit is veral gevaarlik in SCA'n Afhanklikheidsopgradering kan 'n CVE uitskakel en steeds API-onversoenbaarhede, verwyderde metodes, herbenoemde klasse, veranderde kontrakte of subtiele veranderinge in looptydgedrag inbring.
Die vierde is oor-outomatisering. Wanneer 'n instrument 'n vloed van lae-waarde oopmaak pull requests, waarvan baie toetse druip of samesmeltingswrywing veroorsaak, leer ontwikkelaars om dit te ignoreer. Dit is nie remediëringsversnelling nie. Dit is remediëringsstrooipos.
Die regte vraag is dus nie of spanne remediëring moet outomatiseer nie. Die regte vraag is watter soort outomatisering risiko verminder sonder om operasionele pyn te verhoog.
Veranderinge wat breek, is die werklike vertrouensprobleem
Wanneer ontwikkelaars sê dat hulle nie outofix vertrou nie, bedoel hulle dikwels een baie spesifieke ding: hulle vertrou dit nie om iets nie te breek nie.
Daardie vertrouensprobleem is die sigbaarste in afhanklikheidsremediëring.
'n Kwesbare pakket mag dalk 'n gepatchte weergawe beskikbaar hê, maar dit beteken nie dat die opgradering veilig is nie. Die gepatchte vrystelling mag dalk 'n metode wat jou toepassing gebruik, verwyder. Dit mag dalk 'n API hernoem. Dit mag dalk 'n tipekontrak verskerp. Dit mag dalk gedrag verander op 'n manier wat eenheidstoetse slaag, maar produksieregressies veroorsaak. In baie spanne is die werklike koste van remediëring nie die toepassing van die patch nie. Dit is die ondersoek van die ontploffingsradius.
Beskou 'n eenvoudige voorbeeld in Java. 'n Kodebasis is afhanklik van 'n biblioteek waar 'n algemene metode in weergawe 1.x bestaan, maar in weergawe 2.x verwyder is.
					// Before upgrade
MyService service = new MyService();
service.foo();
Na die opgradering, foo() bestaan nie meer nie. Die kwesbaarheid mag dalk weg wees, maar die bou is stukkend.
Daarom is "net opdateer na die vaste weergawe" nie 'n ingenieursstrategie nie. Dis 'n dobbelspel.
OWASP's CI/CD leiding is hier relevant omdat moderne aflewering pipelines is beide versnellingsmeganismes en aanvalsoppervlakke. Sekuriteitsbeheermaatreëls wat onstabiele veranderinge of onbeheerde veranderinge skep pipeline gedrag los een probleem op deur 'n ander te skep. CI/CD Beskermings benodig vloeibeheer, validering en beleidsafdwinging, nie net vinnige veranderingsinspuiting nie.
Veilige outo-regstelling moet daardie werklikheid respekteer. Dit moet nie net verstaan of 'n kwesbaarheid reggestel kan word nie, maar ook of die regstelling ingestel kan word sonder om die sagteware-lewensiklus wat dit bedoel is om te beskerm, te onderbreek.
Hoe Veilige Autofix Moet Lyk
Veilige outo-regstelling is nie "outomatiese veranderingsgenerering" nie. Veilige outo-regstelling is beheerde outomatiese remediëring.
Dit beteken vyf dinge.
Eerstens moet regstellings konteksbewus wees. 'n Veilige voorstel wat die omliggende kode, raamwerkkonvensies, datavloei of afhanklikheidsgedrag ignoreer, is nie goed genoeg nie. Die regstelling moet by die toepassing pas, nie net by die kwesbaarheidsklas nie.
Tweedens, regstellings moet risikobewus wees. Dit is waar remediëringsrisiko-analise saak maak. 'n Goeie outoreparasiestelsel behoort 'n basiese ingenieursvraag te kan beantwoord voordat 'n verandering voorgestel word: wat is die waarskynlikheid dat hierdie remediëring sal inbring? breek veranderinge?
Derdens, regstellings moet geprioritiseer word. Die beste outo-regstellingsprogramme probeer nie alles gelyktydig regstel nie. Hulle stem regstelling ooreen met benutbaarheid, bereikbaarheid en operasionele impak. Dit stem ooreen met hoe volwasse AppSec-programme meer breedvoerig ontwikkel. CISA se Bekende Uitgebuite Kwetsbaarheidskatalogus bestaan voorafcisely om organisasies te help om bewyse van uitbuiting in remediëring in te sluitcisione, nie net ernspunte nie.
Vierdens, outo-regstelling moet binne werklike afleweringswerkvloeie loop. As die remediëringsenjin nie kan deurwerk nie pull requests, kontroles, beleide en toetse, dit is nie in lyn met hoe moderne spanne sagteware lewer nie.
Vyfdens, ontwikkelaars moet in beheer bly. Ontwikkelaar-goedgekeurde veranderinge is nie 'n swakpunt van outo-regstelling nie. Hulle is die meganisme wat outomatisering betroubaar maak in produksie-ingenieursomgewings.
Anders gestel, veilige remediëring vereis beheer, nie net outomatisering nie.
Naïewe Autofix vs Veilige Autofix
Hieronder is die praktiese verskil tussen outomatisering wat werk skep en outomatisering wat dit verwyder.
| Aspek | Naïewe Outomatiese Herstel | Veilige outomatiese herstel |
|---|---|---|
| Herstelstrategie | Pas generiese regstellings of opgraderings toe sodra 'n kwesbaarheid opgespoor word | Genereer konteksbewuste oplossings gebaseer op kode, afhanklikheidsgedrag en werkvloeivalidering |
| Afhanklikheidopdaterings | Beveel die volgende opgedateerde weergawe aan sonder verandering impakanalise | Evalueer opgraderingspaaie en kyk vir veranderinge wat nie reggestel kan word nie voordat remediëring voorgestel word. |
| prioritisering | Tree slegs op erns op | Kombineer erns met benutbaarheid, bereikbaarheid en operasionele impak |
| Pipeline Veiligheid | Mag PR's oopmaak wat bouwerk of toetse misluk | Valideer regstellings deur CI/CD kontroles en hersieningshekke |
| Ontwikkelaarrol | Ontwikkelaars ruim outomatiseringsnadeel op | Ontwikkelaars hersien veilige, gereed-vir-samesmelting remediëringsvoorstelle |
| Uitkoms | Meer geraas, meer regressies, laer vertroue | Vinniger remediëring, minder regressies, hoër aanvaarding |
As jy een wegneemete van hierdie tafel wil hê, is dit die volgende: Die kwaliteit van outokorreksie word bepaal deur die kwaliteit van die konteks en kontroles daarvan..
Hoe Autofix in 'n Moderne DevSecOps Werk Pipeline
In 'n volwasse omgewing, outo-regstelling is nie 'n enkele aksie nie. Dit is 'n gestruktureerde remediëringswerkvloei wat geïntegreer is in CI/CD.
In plaas van handmatige, ontkoppelde regstellings, moderne pipelines volg 'n deurlopende vloei:
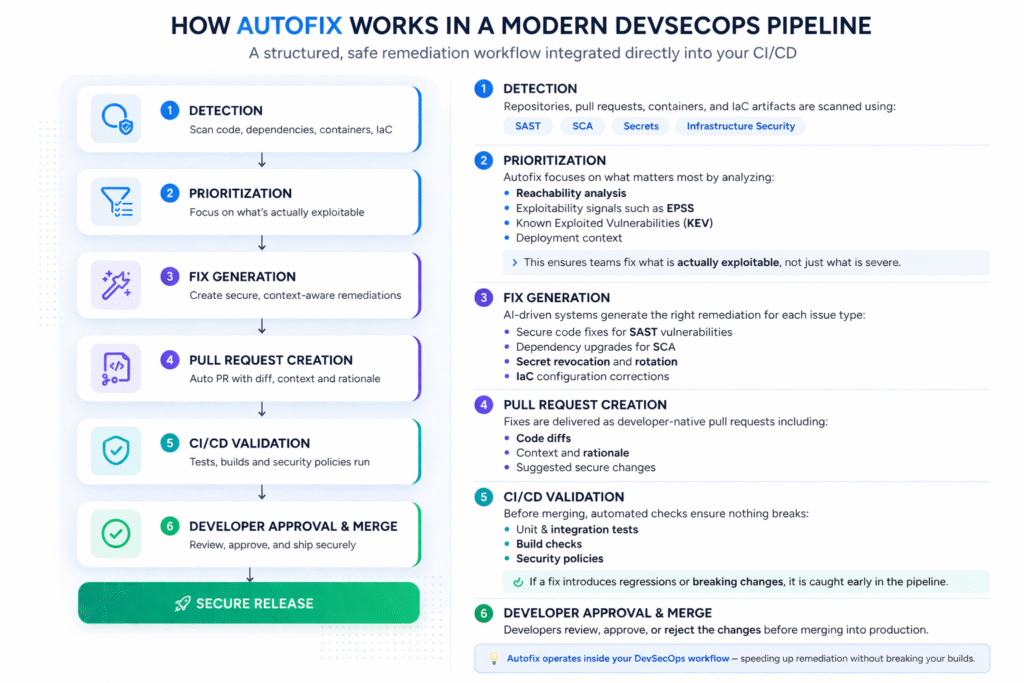
Hoe Autofix in 'n Moderne DevSecOps Werk Pipeline
In 'n volwasse omgewing, outo-regstelling is nie 'n enkele aksie nie. Dit is 'n gestruktureerde remediëringswerkvloei wat geïntegreer is in CI/CD.
In plaas van handmatige, ontkoppelde regstellings, moderne pipelines volg 'n deurlopende vloei:
Stap-vir-stap outo-regstelling werkvloei
- Detection
Bewaarplekke, pull requests, houers, of IaC artefakte word geskandeer met behulp van SAST, SCA, Geheime, of infrastruktuurkontroles. - prioritisering
Nie alle kwesbaarhede word gelyk behandel nie. Outomatiese herstelstelsels prioritiseer die gebruik van:- Bereikbaarheidsanalise
- Uitbuitbaarheidsseine soos EPSS
- Bekende uitgebuitte kwesbaarhede (KEV)
- Implementeringskonteks
- Herstel Generasie
Die stelsel genereer remediërende aksies gebaseer op die tipe probleem:- Kodeherstellings vir SAST kwesbaarhede
- Afhanklikheidsopgraderings vir SCA
- Geheime herroeping en rotasie
- IaC konfigurasiekorreksies
- Pull Request Skepping
Regstellings word verpak in ontwikkelaar-inheemse werkstrome, tipies as pull requests met:- Kodeverskille
- Konteks en rasionaal
- Voorgestelde veranderinge
- Validering in CI/CD
Voor die samesmelting word regstellings outomaties bekragtig deur:- Eenheid- en integrasietoetse
- Bou tjeks
- Veiligheidsbeleide
- Ontwikkelaargoedkeuring en -samesmelting
Ontwikkelaars hersien, keur goed of verwerp die veranderinge voordat hulle met produksie saamsmelt.
Gevolglik omseil outofix nie die ontwikkelingslewensiklus nie. Dit werk binne dit.
Dit integreer naatloos met platforms soos GitHub, GitLab en Azure DevOps, wat verseker dat Kwetsbaarheidsherstel word deel van die afleweringswerkvloei, nie 'n aparte proses nie.
Outomatiese regstelling vir verskillende kwesbaarheidsklasse
Een van die mees algemene foute in die outomatiese regstellingsgesprek is om alle regstellings te behandel asof hulle op dieselfde manier optree. Hulle doen nie.
Outomatiese regstelling vir SAST
Kodevlak-outoherstel is waar baie mense die konsep die eerste keer teëkom. 'n Skandeerder vind 'n SQL-inspuiting, gereflekteerde XSS-sink of onveilige valideringspatroon en stel 'n veilige vervanging voor. Dit is dikwels die mees intuïtiewe vorm van outoherstel omdat die herstel in die bronkode sigbaar is en soos enige ander verandering hersien kan word.
Xygeni se produkmateriaal posisioneer KI AutoFix in hierdie ruimte as konteksbewuste remediëring wat ontwikkelaar-gereed oplossings genereer en pull requests vir kwessies soos XSS en SQL-inspuiting. Die onderliggende boodskap is belangrik, selfs verder as die produkbewering: goed SAST outofix moet kodebewus wees, nie net reëlbewus nie.
Outomatiese regstelling vir SCA
Afhanklikheid se outo-regstelling is waarskynlik operasioneel belangriker omdat kwesbare pakkette voortdurend verskyn en handmatige afhanklikheidsonderhoud nie skaal nie. Maar dit is ook waar vertroue die moeilikste is om te verdien, want afhanklikheidsopdaterings is presies waar breek veranderinge die pynlikste word.
'n Geloofwaardige SCA Outoherstelvermoë moet dus meer doen as om 'n opgedateerde weergawe te vind. Dit moet opgraderingsveiligheid, ontploffingsradius en versoenbaarheid evalueer.
Outomatiese regstelling vir geheime
Geheime-remediëring gaan minder oor kode-herskrywing en meer oor inperking. As 'n lewendige geheim blootgestel word, is die ideale reaksie nie 'n kaartjie wat iemand vra om dit volgende week te roteer nie. Die ideale reaksie is onmiddellike herroeping, vervanging en duidelike dophou. Daarom lyk outo-regstelling in geheime-sekuriteit dikwels anders as kode-outo-regstelling. Die waarde is spoed en sekerheid.
Outomatiese regstelling vir IaC
Infrastruktuur-wankonfigurasies is dikwels hoogs herhalend. Dit maak hulle sterk kandidate vir outomatisering. As spanne kan standardveilige patrone vir Terraform, Kubernetes, ARM of CloudFormation skep, dan kan outo-regstelling daardie patrone baie vroeër in die pipelineNIST se SSDF-klem op die integrasie van veilige praktyke in elkeen SDLC implementering pas direk hier: sekuriteit is die sterkste wanneer dit in die werkvloei ingebed is, nie uitgestel word na latere stadiums nie.
Hoe om te verhoed dat bouwerk met outofix gebreek word
Dit is die kernbelofte agter die onderwerp, en dit verdien direkte behandeling.
Om te verhoed dat bouwerk met outo-regstelling gebreek word, moet spanne remediëring valideer op dieselfde manier as wat hulle enige ander produksiegebonde verandering valideer. Dit beteken:
- analiseer afhanklikheid en kode-impak voordat die verandering toegepas word
- valideer die regstelling in CI/CD met toetse en beleide
- beperk outomatiese omvang waar ontploffingsradius hoog is
- vereis ontwikkelaarhersiening vir wesenlike veranderinge
- gebruik gefaseerde inleiding vir hoë-impak opgraderings
Daarom is remediëringsrisiko-analise so waardevol. Dit verander die vraag van "is daar 'n oplossing?" na "is dit die veiligste lewensvatbare oplossing?". Dit is 'n baie beter ingenieursvraag.
Dit is ook waar baie outomatiseringsprogramme misluk. Hulle optimaliseer vir deurset en ignoreer veranderingsveiligheid. Ontwikkelaars merk dit dadelik op.
In teenstelling hiermee respekteer 'n betroubare outoreparasietstelsel dieselfde veranderingsbestuursdissipline wat sterk ingenieurspanne reeds toepas op funksie-ontwikkeling: hersien, toets, valideer, saamsmelt.
Beste praktyke vir die implementering van outoreparasie
As jy 'n outo-regstellingsprogram bou of volwasse maak, moet die doel aanvaarding wees, nie nuwigheid nie. Spanne sal outo-regstelling gebruik wanneer dit konsekwent tyd bespaar sonder om opruimingswerk te skep.
Begin met beleid. Besluit eers watter kwessieklasse veilig is om te outomatiseer. SAST patrone met goed verstaanbare herskrywings, afhanklikheidsopdaterings binne gedefinieerde weergawereekse, of geheime herroepingswerkvloeie is dikwels goeie vroeë kandidate.
Verfyn dan die omvang. Moenie probeer om alles in een vrystelling te outomatiseer nie. Fokus eers op die probleme wat beide algemeen en hoogs vertrouenswaardig is. Dit is gewoonlik 'n beter vertrouensboustrategie as om breë maar raserige remediëring uit te rol.
Integreer remediëring in bestaande ontwikkelaarswerkvloeie. As jou ingenieurspanne in woon pull requests en takbeskermings, outofix behoort ook.
Meet uitkomste. Die regte maatstawwe is nie net "aantal gegenereerde regstellings nie." Hulle is die samesmeltingskoers, regressiekoers, tydsbesparing, vals positiewe vermindering en tyd tot remediëring.
Laastens, hou 'n menslike goedkeuringslaag waar dit saak maak. Veilige outo-regstelling elimineer nie ontwikkelaar se oordeel nie. Dit verhef dit deur herhalende werk te verwyder en aandag te vestig op hoër-waarde hersiening.
Van Opsporing tot Remediëring: Die Siklus Sluit
Een van die grootste swakpunte in ouer AppSec-gereedskap is dat die proses te vroeg eindig. 'n Bevinding verskyn. 'n Kaartjie word geskep. Dan wag die stelsel.
Dit is nie 'n geslote lus nie. Dit is 'n oordrag.
'n Moderne AppSec-program moet in staat wees om van opsporing na prioritisering na remediëring te gaan met so min as moontlik handmatige orkestrering. Dit is die ware belofte van outoremediëring. Dit maak nie net remediëring vinniger nie. Dit verander waar remediëring plaasvind, hoe dit ingestel word, en wie die herhalende werk moet doen.
Dit is ook hoekom die onderwerp kommersieel belangrik is, nie net tegnies nie. Kopers wil nie meer net opsporingskwaliteit hê nie. Hulle wil meetbare vermindering in agterstande hê en vinniger beweging van probleemopsporing tot probleemoplossing.
Hoe Xygeni Veilige Outomatiese Herstel Inskakel
Xygeni se materiale posisioneer sy outorekorreksievermoë rondom drie temas: konteks, outomatisering en afleweringsintegrasie.
Aan die kodekant, Xygeni KI SAST AutoFix genereer ontwikkelaar-gereed oplossings, vervang riskante patrone met veilige alternatiewe en lewer daardie oplossings deur pull requests in plaas van abstrakte aanbevelings. Dit herstel kwesbaarhede soos XSS of SQL-inspuiting onmiddellik en pas veilige koderingspraktyke direk in die ontwikkelaar se werkvloei toe.
Outomatiese regstelling in Xygeni gaan egter verder as SAST. Dit bevat ook Geheime Outomatiese Herstel, wat gelekte geloofsbriewe opspoor en dit outomaties herroep met behulp van voorafgeboude playbooks oor platforms soos AWS, GCP of GitLab. Dit maak onmiddellike inperking moontlik, wat handmatige reaksievertragings uitskakel en die risiko van geloofsbriewemisbruik verminder.
Aan die afhanklikheidskant, Xygeni's SCA Outomatiese regstelling maak outomatiese remediëring in grootmaat moontlik deur regstellings vir kwesbare afhanklikhede te genereer en dit op skaal toe te pas. Spanne kan outomatiese lapwerk aktiveer, skep pull requests met opgegradeerde weergawes, en integreer remediëring direk in CI/CD pipelines sonder om aflewering te ontwrig.
Daarbenewens strek hierdie vermoëns tot Infrastruktuur as kode (IaC) en pipeline konfigurasies, wat verseker dat wankonfigurasies en riskante infrastruktuurpatrone ook as deel van dieselfde outomatiese werkvloei reggestel word.
Dit is die strategiese punt. Veilige outofix werk nie in isolasie nie. Dit strek oor kode (SAST), afhanklikhede (SCA), geheime en infrastruktuur (IaC), wat konsekwente remediëring oor die hele sagtewarevoorsieningsketting verseker. Boonop werk dit die beste wanneer dit gekombineer word met ontginbaarheidsgebaseerde prioritisering, afhanklikheidsgrafiekanalise, en CI/CD validering, sodat regstellings nie net outomaties is nie, maar ook veilig, relevant en produksiegereed.
Vinnige antwoord: Hoe herstel jy kwesbaarhede veilig met outofix?
Om kwesbaarhede veilig met outo-regstelling te herstel, benodig spanne konteksbewuste regstellings, prioritisering gebaseer op uitbuitbaarheid, risiko-analise vir remediëring, CI/CD validering en ontwikkelaargoedkeuring voor samesmelting.
Dit is die kort antwoord.
Enigiets minder as dit mag steeds outomatisering wees, maar dit is nie die soort outomatisering wat ontwikkelaars in produksie sal vertrou nie.
FAQ
Wat is outo-regstelling in AppSec?
Outomatiese regstelling in AppSec is die outomatiese generering en aflewering van remediëringsveranderinge vir sekuriteitskwessies soos kodefoute, kwesbare afhanklikhede, blootgestelde geheime of infrastruktuur-wankonfigurasies.
Kan outo-regstelling bouwerk breek?
Ja. Outomatiese regstelling kan bouwerk breek wanneer afhanklikheidsopgraderings onversoenbare veranderinge inbring, wanneer regstellings toepassingskonteks ignoreer, of wanneer veranderinge sonder validering toegepas word.
Hoe herstel jy kwesbaarhede outomaties sonder om regressies te skep?
Gebruik outo-regstelling binne 'n beheerde werkvloei: prioritiseer volgens benutbaarheid en bereikbaarheid, analiseer remediëringsrisiko, valideer veranderinge in CI/CD, en hou 'n ontwikkelaargoedkeuringstap.
Wat maak veilige outoreparasie anders as naïewe outoreparasie?
Veilige outo-regstelling is konteksbewus, risikobewus en pipeline-bewus. Naïewe outo-regstelling stel bloot veranderinge voor of pas dit toe sonder om versoenbaarheid, looptyd-impak of ingenieurswerkvloei te verstaan.
Is KI-outokorreksie betroubaar?
Dit kan wees, maar betroubaarheid hang af van validering en bestuur. Gartner beveel uitdruklik aan dat organisasies wat KI-gebaseerde gebruik code security Assistente gebruik steeds tradisionele AST en kodehersiening as balanserende kontroles, want KI-optimaliseerders kan kwessies rakende werkverrigting, betroubaarheid en kodekwaliteit oorkorrigeer of mis.
Finale wegneemete
Outomatiese regstelling is nie meer 'n nuwigheid in AppSec nie. Dit word 'n praktiese vereiste vir spanne wat agterstande moet verminder sonder om personeel te vergroot of aflewering te vertraag.
Die werklike uitdaging is nie of remediëring geoutomatiseer moet word nie. Dit is of daardie outomatisering respekteer hoe sagteware werklik gebou en verskeep word.
As jou outo-regstellingstrategie konteks, prioritisering en validering ignoreer, sal dit meer wrywing as waarde skep. As dit ontwerp is rondom ontwikkelaarswerkvloei, remediëringsrisiko en CI/CD beheerpunte, kan dit beide sekuriteitsuitkomste en ingenieurspoed wesenlik verbeter.
Dit is die standard die moeite werd om na te mik.

Oor die skrywer
Medestigter & CTO
Fatima Said spesialiseer in ontwikkelaar-eerste inhoud vir AppSec, DevSecOps, en software supply chain securitySy omskep komplekse sekuriteitsseine in duidelike, uitvoerbare leiding wat spanne help om vinniger te prioritiseer, geraas te verminder en veiliger kode te stuur.
