






Die Benut Voorspelling Tellingstelsel (EPSS) transformeer hoe sekuriteitspanne kwesbaarhede aanpak. In plaas daarvan om slegs op ernsgraderings te fokus, verskuif EPSS die aandag na werklike uitbuitbaarheid, wat spanne help om reg te stel wat aanvallers eintlik teiken in plaas daarvan om tyd te mors op teoretiese risiko's. Deur EPSS-telling te gebruik, kan organisasies hul kwesbaarheidsbestuurstrategie aansienlik verbeter en seker maak dat hulle opdaterings doen. hoë risiko CVE's voorheen hulle word uitgebuit.
Organisasies in die gesig staar meer as 20 000 nuwe CVE's elke jaarOm tred te hou is amper onmoontlik. Sekuriteitspanne sukkel reeds met waaksaamheidsmoegheid, wat dikwels ure spandeer om kwesbaarhede te herstel wat dalk nooit uitgebuit sal word nie. Die resultaat? Vermorste hulpbronne, vertraagde reaksietye en 'n eindelose agterstand van probleme.
Dis waar EPSS-tellingbestuur maak 'n verskil. Anders as die vaste risikograderings in CVSS, neem EPSS-telling 'n voorspellingsgebaseerde benadering. Dit help spanne om te fokus op veiligheidsgapings heel waarskynlik binne die volgende 30 dae aangeval sal word, wat herstelpogings meer geteiken en doeltreffend maak.
Wat is nuut? EPSS v4
Ontwikkel deur die Forum van Insidentrespons- en Sekuriteitspanne (FIRST), EPSS v4—vrygestel op Maart 17, 2025—stel voor groot verbeterings:
- Beter datamodellering vir meer akkurate voorspellings vir aanvalsmislukkings.
- Intydse opsporing van aanvalsaktiwiteit om huidige bedreigings te weerspieël.
- Groter akkuraatheid in die identifisering van watter kwesbaarhede aanvallers volgende sal teiken.
Kuberveiligheidskenner Jay Jacobs, mede-skepper van EPSS, verduidelik in sy onlangse artikel, “Bekendstelling van EPSS weergawe 4", dat hierdie opdaterings verbeter hoe sekuriteitspanne bedreigings voorspel en prioritiseer. Hy beklemtoon dit EPSS bied nou verbeterde statistiese modellering en meer verfynde waarskynlikheidsberamings, wat organisasies help om te fokus op werklike risiko's eerder as teoretiese ernspunte.
Met hierdie verbeterings gee EPSS-telling duideliker insigte in benutbaarheid, wat DevOps-, sekuriteits- en IT-spanne help om op werklike bedreigings te fokus in plaas van moontlike risiko's.
Wat is Eontploit PVermindering Tellingstelsel
Die Benut Voorspelling Tellingstelsel (EPSS) transformeer hoe sekuriteitspanne kwesbaarhede hanteer. Anders as CVSS, wat die potensiële erns van kwesbaarhede beoordeel, prioritiseer EPSS werklike benutbaarheid. voorspel watter kwesbaarhede aanvallers waarskynlik sal benut, wat spanne help om op werklike bedreigings te fokus in plaas van teoretiese risiko's.
Hierdie verskuiwing is belangrik omdat nie alle kwesbaarhede met 'n hoë erns aanvalsteikens word nie. Baie bly onaangeraak, terwyl kwesbaarhede met 'n matige risiko dikwels gereeld uitgebuit word. Sekuriteitspanne moet slim, risikogebaseerde oplossings maak.cisione om hulpbronne doeltreffend te gebruik. EPSS stel hulle in staat om presies dit te doen.
Die Forum van Insidentrespons- en Sekuriteitspanne (FIRST) geskep EPSS na naby die gaping tussen ernsgraderings en werklike risiko. Dit versamel data uit bedreigingsintelligensie, vorige aanvalle en aanvalle intyds. Hierdie benadering help spanne fokus op die meeste risiko kwesbaarhede, versterk sekuriteit, en reageer vinniger teen bedreigings.
Xygeni Sekuriteit Woordelys
Wat is dit?
Dit voorspel die waarskynlikheid dat aanvallers 'n kwesbaarheid binne die volgende 30 dae sal uitbuit. Die telling word daagliks opgedateer, wat organisasies help om te fokus op kwesbaarhede wat die hoogste risiko inhou. Tellings wissel van 0 tot 1—hoër tellings dui op 'n groter kans op uitbuiting.
Hoe werk dit?
Die Benut Voorspelling Tellingstelsel (EPSS) verbeter hoe sekuriteitspanne kwesbaarhede bestuur deur die fokus te verskuif van ernsgraderings na werklike risiko's. In plaas daarvan om aan te neem dat elke hoë-ernstigheidskwesbaarheid dieselfde vlak van gevaar inhou, bepaal EPSS watter misdadigers heel waarskynlik binne die volgende 30 dae sal benut.
Hierdie verskuiwing in benadering is belangrik omdat kubermisdadigers nie elke kwesbaarheid met 'n hoë erns aanval nie. Sommige word jare lank geïgnoreer, terwyl ander gereelde aanvalsteikens word ten spyte daarvan dat hulle laer ernsgraderings het. Om hierdie rede help EPSS spanne om kwesbaarhede meer effektief te rangskik en die dringendste bedreigings eerste op te los in plaas daarvan om tyd te mors op teoretiese risiko's.
Hoe bepaal EPSS 'n telling?
EPSS analiseer bedreigingsintelligensie, historiese aanvalsaktiwiteit en werklike aanvalpatrone om 'n waarskynlikheidtelling tussen 0 en 1 (0-100%) te bereken. Hierdie telling verteenwoordig die waarskynlikheid dat aanvallers 'n kwesbaarheid binne die volgende 30 dae sal benut.
EPSS v4, vrygestel op 17 Maart 2025, verbeter vorige weergawes deur meer voorafbepaalde inligting in te voer.cise-modellering, intydse ontplooiingsopsporing en verhoogde voorspellingsakkuraatheid.
Die vyfstapproses van EPSS-telling
EPSS bereken die risiko van benutbaarheid deur 'n gestruktureerde vyfstapproses te gebruik. Elke stap bou voort op die vorige een, wat verseker dat sekuriteitspanne intydse, datagedrewe insigte in kuberbedreigings ontvang. Gevolglik kan organisasies kwesbaarhede meer prioritiseer Effektief en met groter akkuraatheid op bedreigings reageer.
- Data-insamelingOm mee te begin, versamel EPSS kwesbaarheidsdata uit die CVE-databasis en ander betroubare bronne. Hierdie stap lê die grondslag vir akkurate telling deur gedetailleerde kwesbaarheidskenmerke in te trek.
- Insameling van bewyse oor uitbuitingTerselfdertyd monitor EPSS daaglikse rekords van aanvalsaktiwiteite van beide openbare en private bedreigingsintelligensie-feeds. Deur hierdie data te ontleed, kan sekuriteitspanne identifiseer watter kwesbaarhede misdadigers aktief teiken.
- Model OpleidingDaarna ondersoek EPSS historiese tendense om patrone tussen kwesbaarhede en uitbuitingsaktiwiteit te identifiseer. Deur voortdurend sy masjienleermodelle te verfyn, verbeter EPSS sy voorspellingsakkuraatheid oor tyd.
- Prestasie EvalueringOm betroubaarheid te handhaaf, toets en verfyn EPSS gereeld sy voorspellings. Deur statistiese validering in te sluit, verseker die stelsel dat sy tellings akkuraat en relevant bly.
- Daaglikse opdateringsLaastens, verfris EPSS kwesbaarheidstellings elke dag gebaseer op die nuutste aanvalsaktiwiteit en bedreigingsintelligensie. Met dit in gedagte kan sekuriteitspanne altyd toegang tot opgedateerde risikobepalings kry en bedreigings dienooreenkomstig prioritiseer.
Waarom uitbuitbaarheid saak maak in kuberveiligheid
Uitbuitbaarheid – die waarskynlikheid dat 'n aanvaller 'n kwesbaarheid sal uitbuit – dryf EPSS-tellingkwesbaarheidsbestuur.
Hierdie fokus is wat EPSS onderskei van tradisionele puntetellingsmodelle, wat geneig is om kwesbaarhede te oorprioritiseer op grond van slegs erns.
Byvoorbeeld, 'n kwesbaarheid kan ernstige teoretiese gevolge hê, maar in die praktyk onontgin bly as gevolg van:
- Beperkte aanvallerbelangstelling—Nie alle kwesbaarhede is die moeite werd nie.
- Omgewingshindernisse—Sommige vereis spesifieke voorwaardes om benut te word.
- Gebrek aan openbare ontginningskode—As 'n aanval nie beskikbaar is nie, is die risiko laer.
Deur gebruik te maak van uitbuitbaarheid, EPSS stel organisasies in staat om fokus op kwesbaarhede wat die mees onmiddellike en realistiese risiko's inhou, om seker te maak 'n meer effektiewe sekuriteitsposisie.
Werklike voorbeeld
'n Maatskappy analiseer twee kwesbaarhede in sy stelsel en moet besluit watter een eerste reggestel moet word:
- CVE-2023-12345'n Kritieke kwesbaarheid in 'n wyd gebruikte bedienersagteware, met 'n CVSS-telling van 9.5, wat dui op ernstige potensiële impak. Die EPSS-telling is egter 0.05, wat beteken dat die waarskynlikheid van uitbuiting laag is as gevolg van 'n gebrek aan openbare uitbuitingskode of aanvallerbelangstelling.
- CVE-2023-67890'n Matige kwesbaarheid in 'n gewilde biblioteek, met 'n CVSS-telling van 6.0Ten spyte van die laer erns, is die EPSS-telling 0.78, wat 'n hoë waarskynlikheid van uitbuiting beklemtoon.
Deur EPSS te gebruik, vermy die maatskappy die mors van tyd op CVE-2023-12345 net omdat dit 'n hoë CVSS-telling het. In plaas daarvan fokus hulle hul hulpbronne op CVE-2023-67890 omdat aanvallers dit uitbuit.
Hierdie voorbeeld wys waarom EPSS-gebaseerde kwesbaarheidsbestuur spanne help om beter sekuriteitsdefinisies te ontwikkel.cisione. As gevolg hiervan hou hulle op om slegs hipotetiese risiko's op te los. In plaas daarvan fokus hulle eers op werklike bedreigings. Gevolglik word verdediging sterker terwyl spanne tyd en moeite bespaar.
Hoe die EPSS-telling kwesbaarheidsbestuur verbeter
Sekuriteitspanne hanteer duisende sekuriteitsfoute, wat dit byna onmoontlik maak om alles reg te stel. Tradisionele metodes rangskik probleme volgens erns, maar dit lei dikwels tot waaksaamheidsmoegheid, vermorste moeite en stadige reaksies op werklike bedreigings. EPSS fokus op benutbaarheid, wat spanne help om lae-risiko kwessies uit te filter en te konsentreer op dié wat die meeste waarskynlik geteiken sal word.
Sny deur waaksaamheid:
Studies toon dat 48% van organisasies ontvang oor 10 000 sekuriteitswaarskuwings daagliks, en tot 52% is vals positiewe (Gartner-studie). EPSS help spanne om op werklike bedreigings te fokus, wat die geraas van waarskuwings wat nie saak maak nie, verminder.
Spaar tyd en hulpbronne:
Sekuriteitspanne mors tyd deur kwesbaarhede op te laai wat aanvallers nooit sal benut nie. EPSS prioritiseer die kwesbaarhede wat die grootste risiko loop, wat spanne help om doeltreffend te werk en hul sekuriteitsposisie te versterk.
Versnel reaksietye:
Sonder werklike benutbaarheidsdata kan spanne oplossings vir ernstige kwesbaarhede vertraag of moeite mors op lae-risiko kwesbaarhede. EPSS bied intydse insigte en help spanne om oplossings te vind.cisione vinniger en sluit sekuriteitsgapings voordat aanvallers toeslaan.
Help om toekomstige aanvalle te voorkom:
Baie organisasies sukkel om op bedreigings te reageer en jaag eers om oplossings toe te pas nadat aanvallers voordeel trek uit swakpunte. EPSS help spanne om voor te bly deur sekuriteitsgapings te identifiseer wat die volgende teikens kan wees.
Maak prioritisering slimmer:
EPSS werk die beste wanneer dit gekombineer word met bereikbaarheidsanalise (wat kyk of 'n sekuriteitsfout werklik in 'n toepassing gebruik word) en besigheidsimpakbepalings (wat kyk hoe belangrik 'n bate is). Met hierdie ekstra konteks los spanne die probleme op wat werklike risiko's inhou en slaan onnodige werk oor.
EPSS help sekuriteitspanne om slimmer te werk, nie harder nie. In plaas daarvan om elke kwesbaarheid na te jaag, fokus hulle op die kwesbaarhede wat werklike risiko's inhou, bespaar hulpbronne en bly voor aanvallers.
EPSS vs CVSS: Wil jy meer leer?
Terwyl EPSS op uitbuitbaarheid fokus, en CVSS ernsgraderings verskaf, speel albei belangrike rolle in kwesbaarheidsbestuur.
Verken ons diepgaande blogplasing waar ons die belangrike verskille tussen CVSS en EPSS, hoe hulle mekaar aanvul, en beste praktyke vir slimmer prioritisering.
Xygeni se benadering tot die benutting van voorspellingspuntestelsel
Bereikbaarheidsanalise vir effektiewe EPSS-tellingkwesbaarheidsbestuur
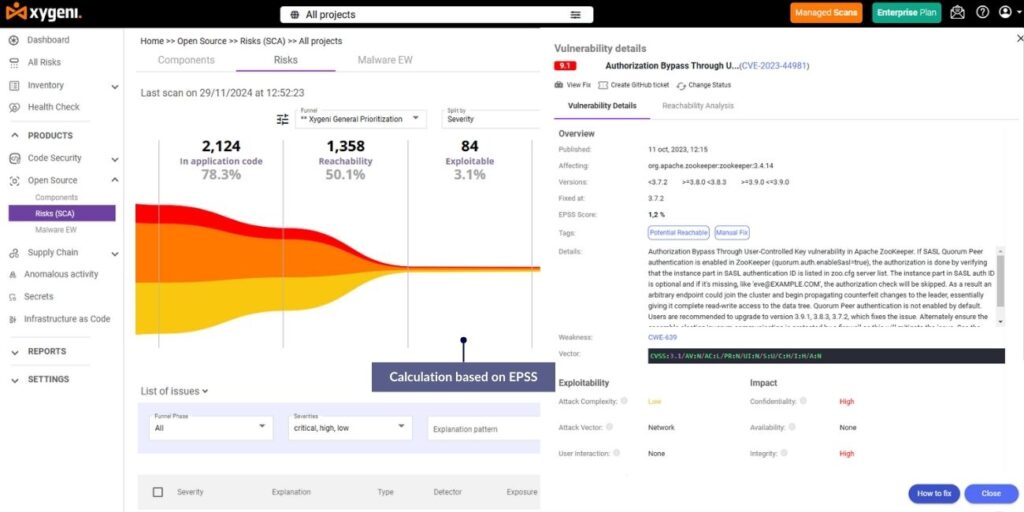
Xygenise uitstaande vermoë, bereikbaarheidsanalise, help spanne om te evalueer of 'n kwesbaarheid aktief tydens looptyd aangeroep word. Deur EPSS-tellings met bereikbaarheidsdata te kombineer, bemagtig Xygeni spanne om:
- Identifiseer kwesbaarhede wat binne hul omgewing benutbaar en toeganklik is.
- Ignoreer geen noodsaaklike bedreigings nie, wat slegs fokus op kwesbaarhede wat onmiddellike risiko's inhou eerder as teoretiese risiko's.
Byvoorbeeld, oorweeg 'n sekuriteitsfout met 'n hoë EPSS-telling, maar geen bereikbaarheid tydens looptyd nie. In plaas daarvan om op hierdie probleem te fokus, kan die span hul pogings herlei na meer dringende bedreigings. Hierdie benadering verseker dat tyd en hulpbronne na die belangrikste risiko's gaan, wat bedrywighede meer effektief maak.
Gebruik dinamiese tregters met EPSS-tellings om risiko's te prioritiseer
Xygeni verbeter kwesbaarheidsbestuur met dinamiese prioritiseringstrechters, wat organisasies help om aan te pas hoe hulle risiko's prioritiseer gebaseer op spesifieke besigheidsbehoeftes. Hierdie funksie integreer EPSS-tellings met bykomende kontekstuele data, soos:
- Benutbaarheidsmetrieke, wat bepaal of 'n kwesbaarheid aktief in die natuur geteiken word.
- Besigheid impak, en evalueer hoe uitbuiting kritieke stelsels kan beïnvloed.
- Ernstigheidsvlakke, wat tradisionele CVSS-tellings insluit vir 'n meer omvattende beeld van risiko's.
Met Xygeni se buigsame tregterstelsel kan sekuriteitspanne hul prioritiseringstrategieë met operasionele doelwitte in lyn bring. Hulle kan byvoorbeeld fokus op hoërisiko-kwesbaarhede wat kritieke stelsels beïnvloed terwyl hulle lae-impak-kwessies aanspreek soos hulpbronne dit toelaat. Hierdie geteikende benadering verseker dat spanne gefokus en doeltreffend bly.
Benutting van outomatisering vir EPSS-tellingkwetsbaarheidsbestuur
Xygeni gebruik outomatisering om die integrasie van EPSS-tellings te verbeter, wat spanne help om hul werkvloei te organiseer en vinniger op bedreigings te reageer. Enkele belangrike kenmerke sluit in:
- Intydse opsporing en waarskuwingsDeur EPSS-insigte by te voeg CI/CD pipelines, Xygeni verskaf onmiddellike waarskuwings oor riskante ontplooiings, help spanne blokkeer hulle voordat hulle skade veroorsaak.
- Vroeë waarskuwingstelselsHierdie stelsels bespeur kwesbaarhede wat aanvallers waarskynlik binnekort sal benut. Dit help spanne om bedreigings vroegtydig te hanteer en aanvalle te voorkom voordat dit gebeur.
Hierdie vlak van outomatisering verminder handwerk, wat sekuriteitspanne help om tyd en moeite te bespaar terwyl dit hul algehele reaksie op bedreigings verbeter.
Gestroomlynde samewerking oor spanne heen
Xygeni maak dit makliker vir sekuriteits- en ontwikkelingspanne om saam te werk. Dit wys EPSS-tellings op 'n duidelike en maklik verstaanbare manier, wat beide spanne help om op die belangrikste kwesbaarhede te fokus. Ontwikkelaars kry take geprioritiseer volgens werklike benutbaarheid, sodat hulle die dringendste bedreigings kan oplos. Hierdie gedeelde fokus hou almal op dieselfde bladsy en werk doeltreffend.
Die Xygeni-voordeel
Xygeni integreer EPSS-tellings in sy kwesbaarheidsbestuursinstrumente, wat organisasies help om uitbuitbaarheid bo teoretiese erns te prioritiseer. Die Exploit Prediction Scoring System (EPSS) bied 'n datagedrewe manier om te fokus op kwesbaarhede wat die meeste waarskynlik uitgebuit sal word, en verseker dat sekuriteitspanne eers werklike bedreigings oplos.
- Verminder waaksaamheid deur slegs te fokus op kwesbaarhede met 'n hoë EPSS-telling.
- Herstel kritieke risiko's vinniger deur te prioritiseer op grond van uitbuitbaarheid in plaas van net erns.
- Gebruik hulpbronne verstandig deur aan te spreek die mees onmiddellike bedreigings eerste.
Neem jou kwesbaarheidsbestuur na die volgende vlak. Kontak Xygeni vandag om te leer hoe EPSS-tellings jou kan help om voor aanvallers te bly en die regte kwesbaarhede vinniger reg te stel.

