






Sekuriteit kan nie wag tot die finale toetsfase nie. As jy veilige, veerkragtige toepassings wil bou, moet jy van dag een af aan sekuriteit dink. Dit is waar jy moet verstaan wat die fases van die sagteware-ontwikkelingslewensiklus is (SDLC) word krities. Deur inbedding SDLC sekuriteit in elke fase, van beplanning en ontwerp tot ontplooiing en instandhouding, skep jy 'n Veilige Sagteware-ontwikkelingslewensiklus (SSDLC) wat risiko verminder, koste besnoei en jou sagteware gereed hou vir werklike bedreigings. In hierdie gids sal ons deur elke fase van die SDLC en wys jou hoe om sekuriteit 'n ingeboude kenmerk te maak, nie 'n nagedagte nie.
begrip SDLC en die Veilige Sagteware-ontwikkelingslewensiklus
Die sagteware-ontwikkelingslewensiklus (SDLC) bied 'n gestruktureerde benadering vir die ontwerp, bou, toetsing en ontplooiing van sagteware. Tradisionele SDLC hanteer sekuriteit dikwels as 'n nagedagte. Dit is waar die veilige sagteware-ontwikkelingslewensiklus (S)SDLC) kom in, en integreer sekuriteit in elke fase om te verseker dat jou sagteware bestand is teen moderne kuberbedreigings.
SDLC Sekuriteit: Die fondament van 'n veilige sagteware-ontwikkelingslewensiklus
Volgens die Nasionale Instituut van Standards en Tegnologie (NIST), sekuriteit moet geïntegreer word in alle fases van die sagteware-ontwikkelingslewensiklus, van beplanning tot onderhoud. Deur inbedding SDLC Deur sekuriteitspraktyke in die ontwikkelingsproses in te sluit, kan spanne kwesbaarhede vroegtydig aanspreek, risiko's verminder en later duur regstellings vermy.
Xygeni Sekuriteit Woordelys
Wat is SDLC
Die sagteware-ontwikkelingslewensiklus (SDLC) is 'n gestruktureerde raamwerk wat die stadiums van sagteware-skepping duidelik uiteensit, beginnende met noukeurige beplanning en deur ontwikkeling, ontplooiing en instandhouding. Boonop sluit elke fase in die sagteware-ontwikkelingslewensiklus spesifieke aktiwiteite, doelwitte en lewerbare items in. Gevolglik verseker hierdie stappe dat die sagteware doeltreffend en effektief ontwikkel word terwyl aan al die vereiste voldoen word. standards. Deur hierdie duidelike raamwerk te volg, kan spanne hoëgehalte sagteware skep wat ooreenstem met funksionele en besigheidsbehoeftes.
Wat is SSDLC?
Die Veilige Sagteware-ontwikkelingslewensiklus (SSDLC) is 'n raamwerk wat sekuriteitspraktyke sistematies in elke stadium van die ontwikkelingsproses integreer. Anders as SDLC, waar sekuriteit dikwels laat aangespreek word—tydens toetsing of ontplooiing—SSDLC "bak" sekuriteit van die begin af in. Die Veilige Sagteware-ontwikkelingslewensiklus gaan nie daaroor om ekstra kompleksiteit by te voeg nie; dit gaan daaroor om proaktief te wees. Deur kwesbaarhede vroeg te identifiseer en te verminder, SSDLC verminder risiko's, minimaliseer die koste van laatstadium-regstellings en verseker voldoening aan regulasies soos GDPR, HIPAA en PCI DSS. Met SSDLC, kan ontwikkelaars sagteware lewer wat nie net naatloos werk nie, maar ook moderne kuberbedreigings weerstaan.
Wat is die fases van die sagteware-ontwikkelingslewensiklus en hul sekuriteitsvereistes?
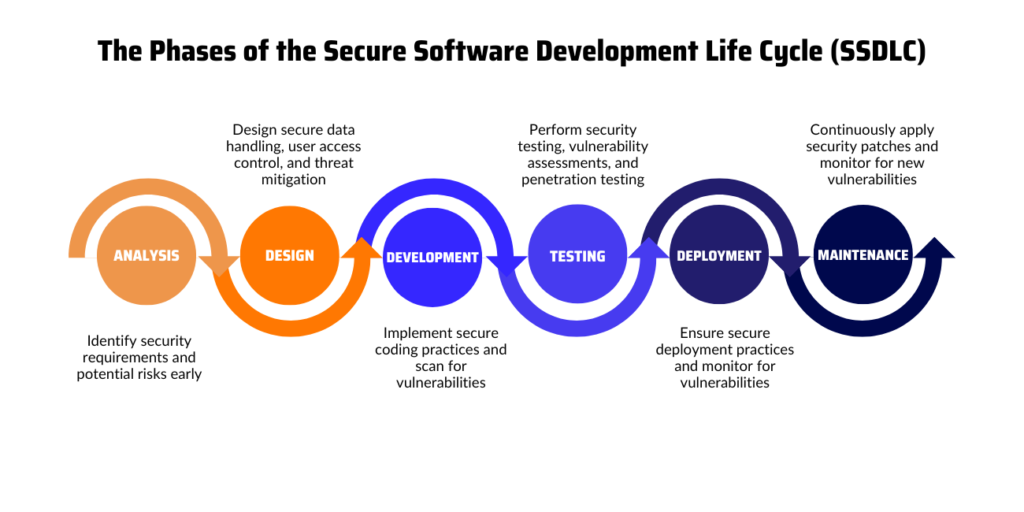
Elke fase van die sagteware-ontwikkelingslewensiklus (SDLC) het unieke sekuriteitsuitdagings. Om te weet wat die fases van die sagteware-ontwikkelingslewensiklus is, help jou om te integreer SDLC sekuriteit in elke stap. Deur 'n Veilige Sagteware-ontwikkelingslewensiklus (S) aan te neemSDLC), kan jy kwesbaarhede vroeg opspoor, risiko's verminder en beter sagteware bou.
Hier is hoe sekuriteit in elke fase van die sagteware-ontwikkelingslewensiklus inpas en hoe Xygeni help om dit naatloos te maak:
1. Beplanning en Vereiste-analise
Hierdie fase vorm die fondament van die projek. Spanne definieer die projek se omvang, versamel vereistes en assesseer potensiële risiko's. Om te verstaan wat die fases van die sagteware-ontwikkelingslewensiklus is, begin met sterk beplanning en die byvoeging van SDLC sekuriteit in hierdie stadium voorkom later kwesbaarhede.
Veiligheidsfokus: Bedreigingsmodellering en die insameling van sekuriteitsvereistes is hier van kardinale belang. Gereedskap soos Xygeni's Application Security Posture Management (ASPM) bied volle sigbaarheid in potensiële risiko's deur die ontdekking van sagtewarebates te outomatiseer. Terselfdertyd, Xygeni's Software Supply Chain Security (SSCS) verseker dat enige derdeparty- of oopbronkomponente aan sekuriteitsvereistes voldoen standards, wat voorsieningskettingrisiko's verminder voordat ontwikkeling selfs begin.
2. ontwerp
In die ontwerpfase karteer spanne die stelsel se argitektuur en besluit hoe die sagteware sal funksioneer. Kritieke sekuriteitsdecissake, soos die beskerming van sensitiewe data, die beheer van gebruikerstoegang en die vermindering van bedreigings, neem die middelpunt van die saak.
Veiligheidsfokus: Veilige argitektuurontwerp en opdatering van bedreigingsmodelle. Xygeni se Infrastruktuur as Kode (IaC) Sekuriteit skandeer wolk- en stelselargitekture vir wankonfigurasies, en verseker dat sekuriteitsfoute nie in jou ontwerp ingebed word nie. Daarbenewens, Xygeni se Geheime Sekuriteit help om sensitiewe inligting soos API-sleutels, geloofsbriewe en wagwoorde dwarsdeur hierdie stadium te beskerm.
3. Ontwikkeling
Dit is waar die werklike kodering plaasvind, wat dit een van die kwesbaarste fases maak vir die bekendstelling van sekuriteitsrisiko's. Swak geskrewe kode of onveilige komponente kan beduidende probleme skep indien dit nie vroegtydig aangespreek word nie.
Veiligheidsfokus: Veilige koderingspraktyke, statiese toepassingsekuriteitstoetsing (SAST), en sagteware-samestelling-analise (SCA). Xygeni's ASPM monitor die kode aktief tydens ontwikkeling en merk risiko's intyds sodat ontwikkelaars probleme kan oplos soos dit ontstaan. Outo-remediëring, deel van Xygeni se Open Source Security suite, los outomaties kwesbaarhede in oopbronkomponente op voordat hulle produksie bereik. Intussen, Intydse opsporing van wanware beskerm afhanklikhede en derdeparty-biblioteke, terwyl Geheime Sekuriteit verseker dat geen sensitiewe data per ongeluk in die kodebasis beland nie.
4. toets
In die toetsfase van die sagteware-ontwikkeling lewensiklus, spanne valideer funksionaliteit en kyk vir kwesbaarhede. Deeglike toetsing verseker dat geen sekuriteitsrisiko's dit tot produksie maak nie.
Veiligheidsfokus: Dinamiese toepassingsekuriteitstoetsing (DAST), penetrasietoetsing en kwesbaarheidskanderings. Gedurende hierdie fase, Xygeni's ASPM gebruik benutbaarheidsmetrieke om die mees kritieke risiko's uit te lig, wat spanne help om oplossings doeltreffend te prioritiseer. Intydse opsporing van wanware gaan voort om te skandeer vir bedreigings in derdeparty-komponente, terwyl SSCS anomalie opsporing monitors vir ongewone gedrag wat verborge kwesbaarhede kan aandui.
5. Ontplooiing
Hierdie fase stel die sagteware vry in die produksiemgewing. Spanne moet verseker dat die ontplooiingsproses veilig is om te verhoed dat nuwe risiko's tydens die oorgang ingebring word.
Veiligheidsfokus: Veilige konfigurasies, kwesbaarheidskanderings na ontplooiing en indringingsvoorkomingstelsels. Daarbenewens, Xygeni's Open Source Security suite verseker dat derdeparty-komponente veilig bly selfs na ontplooiing. Verder, Outo-remediëring herstel kwesbaarhede in lewendige omgewings sonder handmatige ingryping. Intussen, SSCS skandeer voortdurend vir nuwe bedreigings, wat jou produksiemgewing veilig hou.
6. Onderhoud
Die werk eindig nie na ontplooiing nie. Deurlopende instandhouding spreek nuwe kwesbaarhede aan, pas kolle toe en verseker dat die stelsel veilig bly teen ontwikkelende bedreigings.
Veiligheidsfokus: Kwetsbaarheidsbestuur, lappiebestuur en deurlopende monitering. Xygeni's ASPM bied intydse sekuriteitsmonitering om vinnig opkomende probleme op te spoor en op te los. Gekombineer met Intydse opsporing van wanwareXygeni help om jou sagteware teen nuwe risiko's in derdeparty-komponente te beskerm, wat langtermyn-sekuriteit verseker.
Die voordele van 'n veilige sagteware-ontwikkelingslewensiklus
Aanvaarding van 'n Veilige Sagteware-ontwikkelingslewensiklus (SSDLC) gaan nie net daaroor om jou sagteware veilig te maak nie—dit gaan daaroor om slimmer te werk en beter toepassings te bou. Deur te integreer SDLC sekuriteitspraktyke in elke fase van ontwikkeling, kry spanne 'n reeks voordele:
- Verminder Kwetsbaarheid: Deur sekuriteitskwessies vroegtydig op te spoor, help dit om te verhoed dat groot risiko's produksie bereik.
- Laer koste: Dit is baie goedkoper om kwesbaarhede tydens ontwikkeling reg te stel as om hulle na vrystelling op te laai.
- Verbeter sekuriteitsposisie: SSDLC bou veerkragtigheid in jou sagteware en berei dit voor vir ontwikkelende bedreigings.
- Bereik nakoming: Ontmoet sekuriteit standardsoos GDPR, HIPAA en PCI DSS sonder om op die nippertjie te sukkel.
Hoe die Veilige Sagteware-ontwikkelingslewensiklus (S)SDLC) Transformeer sagtewaresekuriteit
Om te verstaan wat die fases van die sagteware-ontwikkelingslewensiklus is, is die eerste stap om veilige en betroubare sagteware te skep. Wanneer jy 'n Veilige Sagteware-ontwikkelingslewensiklus (S) aanneemSDLC), maak jy sekuriteit 'n kernonderdeel van jou ontwikkelingsproses. Van beplanning en ontwerp tot instandhouding, en voeg by SDLC sekuriteit in elke fase help jou span om kwesbaarhede vroegtydig op te spoor, koste te verlaag en voor te bly op ontwikkelende bedreigings.
Xygeni maak SSDLC aanneming eenvoudig. Application Security Posture Management (ASPM) gee jou intydse insigte in risiko's sodat jou span probleme vinnig kan oplos. Software Supply Chain Security (SSCS) hou derdeparty- en oopbronkomponente veilig. Met Outomatiese Remediëring los jy kwesbaarhede onmiddellik op en hou jou fokus op die bou van goeie sagteware.
Neem die volgende stap
Deur te fokus op SDLC sekuriteit en oorskakel na 'n SSDLC Met 'n benadering bou jou span sagteware wat nie net werk nie, maar ook veilig bly teen moderne bedreigings. Die inbedding van sekuriteit in elke stadium maak voldoening makliker en verminder duur herstelwerk later. Gereed om jou proses op te gradeer? Sien hoe Xygeni elke fase van jou kan help beveilig sagteware-ontwikkeling lewensiklus en ontwikkeling veiliger en meer doeltreffend te maak.

