






As jy moderne aflewering bou of onderhou pipelines, jy het waarskynlik al gewonder: watter sekuriteit standards vir CI/CD pipelinemaak dit eintlik saak? Met toenemende regulatoriese druk en sagteware-voorsieningskettingaanvalle wat al hoe meer gereeld voorkom, kan die keuse van die regte voorsorgmaatreëls voel soos om deur 'n mynveld te navigeer. CI/CD pipeline security gaan nie net oor die merk van blokkies nie, dit gaan oor die lewering van vinniger, meer betroubare sagteware sonder om jou besigheid aan onnodige risiko bloot te stel. Daarom implementeer CI/CD pipeline security Beste praktyke is noodsaaklik, nie opsioneel nie.
In hierdie plasing ontleed ons die mees relevante standards, beklemtoon werklike beste praktyke en wys hoe Xygeni help om hulle af te dwing—outomaties en sonder om jou span te vertraag.
Watter Sekuriteit Standards vir CI/CD PipelineMoet jy weet?
Moderne sagteware-lewering maak staat op vinnige, outomatiese pipelines—maar spoed alleen sal jou nie veilig hou nie. Daarom is dit belangrik om te verstaan wat sekuriteit is standards vir CI/CD pipelineWat van toepassing is, is nie net nuttig nie—dit is krities. Hieronder breek ons die mees relevante raamwerke af en verduidelik wat dit vir jou span, jou voldoeningshouding en jou risikoblootstelling beteken.
NIST SP 800-204D: 'n DevSecOps-bloudruk vir CI/CD Pipeline Security
Wat dit is: 'N Amerikaanse regering standard wat uiteensit hoe om sekuriteit in DevOps te integreer, met 'n spesiale fokus op CI/CD pipelines.
Hoekom is dit sakeDit dek kritieke beheermaatreëls soos:
- Identiteits- en toegangsbeheer vir pipeline komponente
- Kodeondertekening, artefakopsporing en beleid-as-kode
- Looptydbeskermings om peuter tydens bouwerk te voorkom
CI/CD pipeline security impakStel spanne in staat om naspeurbare, ouditeerbare pipelines wat ooreenstem met federale en enterprise-vlak sekuriteitsverwagtinge.
As jy nie in lyn is nie:
- Jy mag dalk verskaffer- of voldoeningsassesserings druip.
- Jy verhoog jou risiko van vergiftiging pipeline uitvoering (PBT).
- Jy het nie die sigbaarheid wat nodig is om vinnig op voorvalle te reageer nie.
OWASP CI/CD Spiekbrief: Ontwikkelaarsentries CI/CD Pipeline Security Beste praktyke
Wat dit is'n Praktiese kontrolelys van die OWASP Stigting, propvol bruikbare sekuriteitswenke vir DevOps en pipeline spanne.
Hoekom is dit sakeBied taktiese leiding aan:
- Veilige geheime in kode en omgewings
- Sluit hardlopers toe en beperk onveilige derdeparty-instrumente
- Valideer elke boustap en afhanklikheid
CI/CD pipeline security impakBemagtig ontwikkelaars om proaktief aanvalsoppervlakke te verminder – sonder om werkvloeiwrywing by te voeg.
As jy nie in lyn is nie:
- Geheime kan in bronkode of logboeke lek.
- Gedeelde hardlopers kan onopgespoorde kwesbaarhede inbring.
- Jy loop die risiko van aanvalle op die voorsieningsketting via ongeverifieerde gereedskap of afhanklikhede.
SO/IEC 27001: Globaal CI/CD Pipeline Security Beheer
Wat dit is: 'n globale standard wat konsekwente, meetbare sekuriteitspraktyke oor sagteware-leweringsbedrywighede bevorder.
Hoekom is dit sakeDryf vereistes soos:
- Duidelike rolle, veilige veranderingsbeheer en gedokumenteerde werkvloeie
- Ouditlogging van pipeline aksies
- Voorvalhersiening en gereedheid
CI/CD pipeline security impakMaak jou pipeline enterprise-gereed—vir beide kliënte en ouditeure.
As jy nie in lyn is nie:
- Jy kan kontrakte wat ISO-sertifisering vereis, misloop.
- Jou proses mag dalk nie aan wetlike of regulatoriese ondersoek voldoen nie.
- Oortredings kan ongedokumenteer of onversag word.
PCI DSS: Betaling Pipeline Afdwinging
Wat dit is'n Verpligte nakoming standard vir pipelines wat toepassings bou of ontplooi wat kaarthouerdata hanteer.
Hoekom is dit sake: Dwing af:
- Streng toegangsbeheer oor omgewings heen
- Veilige berging van sensitiewe data
- Verander dophou vanaf commit te ontplooi
CI/CD pipeline security impakVerseker dat finansiële werkvloeie ten volle naspeurbaar en verdedigbaar is.
As jy nie in lyn is nie:
- Jy staar boetes, wetlike strawwe of verlies van verwerkingsregte in die gesig.
- Kliënte kan vertroue in jou betalingswerkvloei verloor.
- Versuim om te voldoen, kan produksie stopsit of vrystellings vertraag.
SLSA (Vlakke van Verskaffingsketting vir Sagteware-Artefakte): Herkomsafdwinging
Wat dit is: 'n Volwassenheidsmodel en standard ontwikkel deur Google en OpenSSF om sagteware-voorsieningskettings te beveilig.
Hoekom is dit sakeDit vereis:
- Getekende metadata en in-toto-attestasies vir bouwerk
- Geïsoleerde boustelsels om peuterwerk te voorkom
- Bewys van artefak-oorsprong en reproduceerbaarheid
CI/CD pipeline security impakBou vertroue in jou sagteware deur te verseker dat elke artefak geverifieer en ouditeerbaar is.
As jy nie in lyn is nie:
- Jy is meer blootgestel aan gepeuterde boue en afhanklikheidsaanvalle.
- Jy mag dalk uitgesluit word van vennoot- of verskaffer-ekosisteme wat SLSA vereis.
- Sekuriteitspanne sal sukkel om te bevestig wat eintlik gestuur is.
Van Standards tot Aksie: CI/CD Pipeline Security Beste praktyke wat jy moet toepas
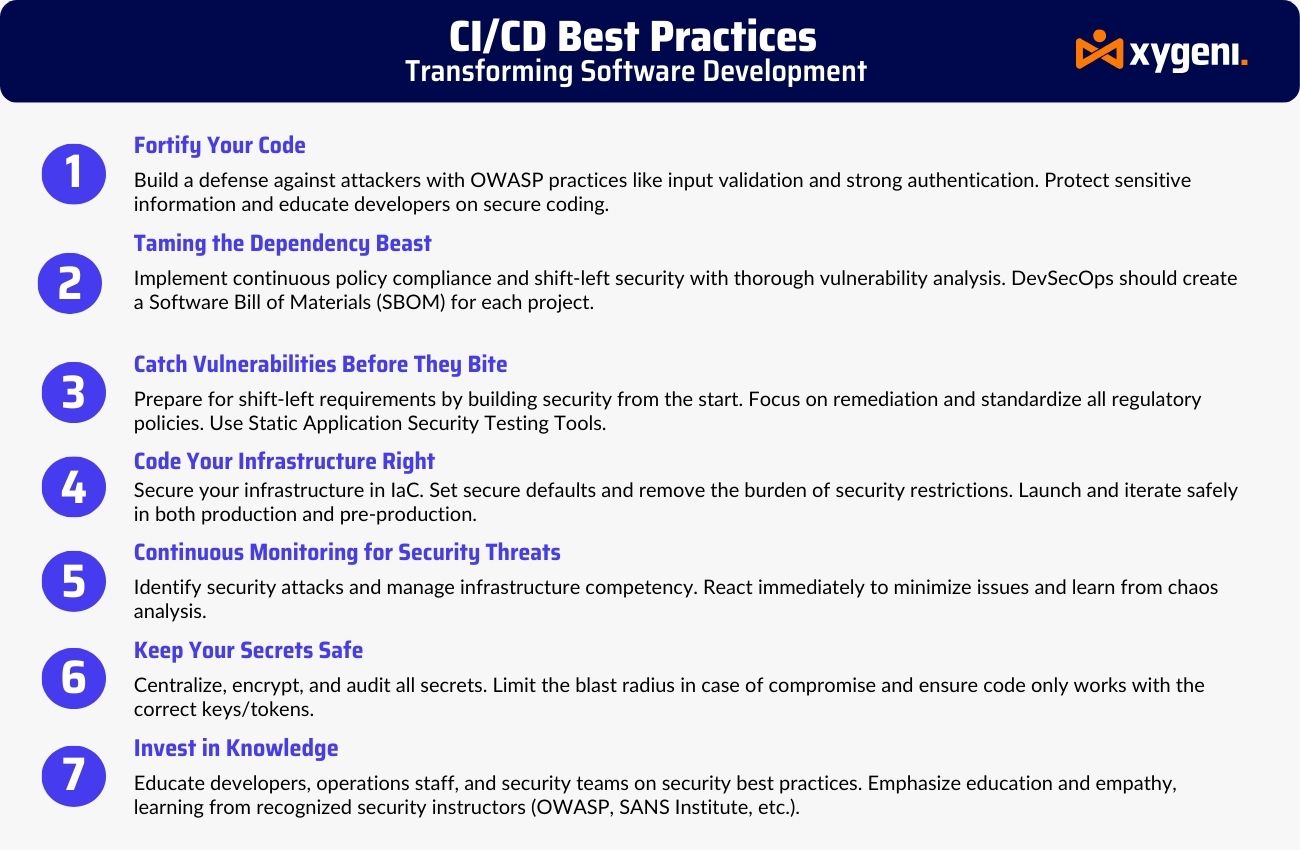
Verstaan watter sekuriteit standards vir CI/CD pipelineDie toepassing daarvan is die eerste stap—maar om dit te bereik vereis daaglikse uitvoering. Terwyl raamwerke soos NIST, OWASP en SLSA die definieer wat, dis jou implementering wat die verseker hoeMet ander woorde, voldoening werk slegs wanneer beste praktyke direk in jou werkvloei ingebed is.
Daarom die volgende CI/CD pipeline security beste praktyke fokus op werklike, veldgetoetste aksies wat jou help om nie net hiermee in lyn te kom nie standards—maar bou ook veerkragtigheid in elke fase van jou sagteware-leweringslewensiklus.
Verstaan watter sekuriteit standards vir CI/CD pipelines toepas is slegs die begin. Trouens, die toepassing daarvan in daaglikse bedrywighede is wat jou maak pipeline werklik veilig. Terwyl NIST, OWASP en SLSA uiteensit wat gedoen moet word, is dit jou implementering wat die hoe vaslê. Met ander woorde, voldoening beteken niks tensy jy beste praktyke direk in jou afleweringswerkvloeie insluit nie.
Daarom die volgende CI/CD pipeline security Beste praktyke is nie net teoreties nie—hulle is gebaseer op veldgetoetste taktieke wat elke laag van jou sagteware-leweringslewensiklus versterk.
Voorraad en Sigbaarheid
Eerstens, karteer jou hele CI/CD ekosisteem. Identifiseer gekoppelde stelsels, geloofsbriewe, hardlopers en derdeparty-instrumente. Gevolglik kan jy skadu-integrasies, toksiese afhanklikhede en wankonfigurasies blootstel voordat dit voorvalle veroorsaak.
Minste Voorreg en Rolhigiëne
Tweedens, dwing streng rolgebaseerde toegangsbeheer (RBAC) af. Verwyder onnodige toestemmings, roteer gereeld geloofsbriewe en verkies kortstondige tokens. Gevolglik verminder dit die risiko van laterale beweging as 'n aanvaller binnekom.
Geheime en Konfigurasiehigiëne
Vermy ook die berging van geheime in omgewingveranderlikes of kode. Gebruik toegewyde geheime kluise en integreer skanderingsinstrumente wat lekkasies vroeg opspoor. Vir hierdie doel, Xygeni Secrets Security bied intydse afdwinging en pre-commit skandering om risiko's vas te stel voordat hulle produksie bereik.
Guardrails en looptyd-afdwinging
Stel boonop takbeskermings, vereis kode-oorsigte en beperk werkwysigings in sensitiewe bewaarplekke. Terselfdertyd, ontplooi looptyd-afdwinging om gevaarlike gedrag soos omgekeerde doppe of pogings tot voorreg-eskalasie te stop.
Veilige Afhanklikhede en Herkoms
Byvoorbeeld, speld alle afhanklikheidsweergawes vas, skandeer vir kwesbaarhede en verifieer jou SBOMs. Met hierdie doel in gedagte, Xygeni se SOUT (akroniem vir Sagteware-Attestasielaag vir Vertroue) module teken elke artefak, wat jou kriptografiese bewys van oorsprong en bou-integriteit gee.
Monitor wat saak maak
Laastens, gaan verder as basiese logging. Implementeer gedragsmonitering wat beleidsoortredings aandui en CI/CD afwykings intyds. Met dit in gedagte, moet jou gereedskap bruikbare insigte lewer – nie net waarskuwingsgeraas nie.
Hoe Xygeni Jou Beveilig CI/CD Pipeline Einde tot einde
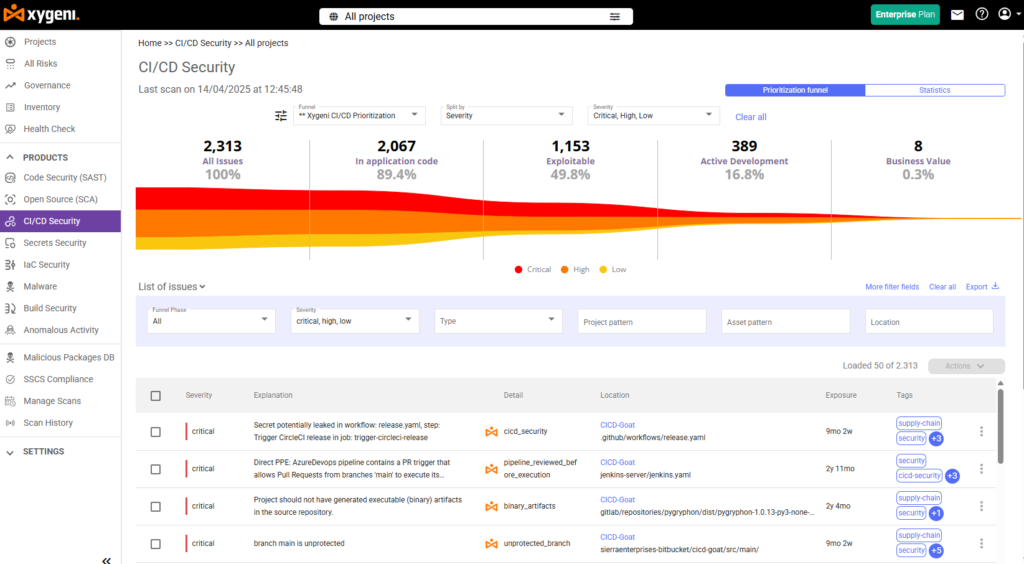
Moderne CI/CD pipelinebeweeg vinnig—en so ook vandag se bedreigings. Dis hoekom Xygeni CI/CD Sekuriteit skandeer nie net jou werkvloei nie. In plaas daarvan bied dit volspektrumbeskerming wat ooreenstem met die belangrikste CI/CD pipeline security standards, insluitend NIST SP 800-204D, OWASP CI/CD Top 10, en SLSA.
Deur sekuriteit direk in jou DevOps-lewensiklus in te sluit, help Xygeni spanne om links te skuif, beleide af te dwing en voldoening te behou – alles sonder om ontwikkelingspoed te ontwrig.
Volledige inventaris van CI/CD Bates
Om mee te begin, karteer Xygeni jou hele CI/CD omgewing. Van take en lopers tot tokens en derdeparty-integrasies, dit gee jou volledige sigbaarheid. Gevolglik kan jy verborge risiko's, wankonfigurasies en ongemagtigde verbindings opspoor voordat dit werklike skade veroorsaak.
Geheime en geloofsbriefbeskerming
Volgende skandeer Xygeni aktief jou repos en pipelines vir hardgekodeerde geheime, gelekte tokens of verouderde geloofsbriewe. As iets blootgestel word, waarsku dit jou – en pas jou sekuriteitsbeleide onmiddellik toe. Op hierdie manier bly geheime beskerm en aanvallers bly uit.
Konteksbewuste skandering en wanware-opsporing
Anders as tradisionele skandeerders, kombineer Xygeni SAST, SCA, IaC analise, en PBT-opsporing in 'n verenigde enjin. Gevolglik ontdek dit werklike bedreigings – soos ingespuite doppe of kwaadwillige skripte – en filter geraas uit deur gebruik te maak van benutbaarheidspunte en bereikbaarheidskonteks.
Beleidsafdwinging en looptydbeskerming
Verder handhaaf Xygeni jou sekuriteitsreëls tydens bou. Onveilige skripte, verdagte take of ongemagtigde derdeparty-aksies word geblokkeer voordat hulle kan loop. Dit verseker proaktiewe verdediging teen vergiftigde kodes. pipeline uitvoering en ongemagtigde veranderinge.
Veilige Artefak Herkoms (SLSA-voldoenend)
Daarbenewens, Xygeni se SALT (Sagteware-Attestasielaag vir Vertroue) teken elke artefak en verbind dit met sy oorsprong deur middel van in-toto-attestasiesDit beteken dat elke bouwerk verifieerbaar, ononderbroke en volledig voldoen aan SLSA Vlak 2+ vereistes.
Oudit-gereed naspeurbaarheid
Laastens, Xygeni hou alles dop—elke werk, beleidsdecisioon, en waaksaam—met voorafcisioon. Of jy nou voorberei vir 'n DORA, ISO / IEC 27001, of NIS2 oudit, dit bied die insigte en logboeke wat jy nodig het om voldoening met vertroue te demonstreer.
Hoe Xygeni Sekuriteit Afdwing Standards vir CI/CD Pipelines
Alhoewel baie gereedskap jou kode kan skandeer, help baie min jou om werklik voldoenend te bly aan die raamwerke wat saak maak. Xygeni gaan verder as opsporing—dit operasionaliseer die belangrikste CI/CD pipeline security standards direk in jou werkvloei. Of jy nou in lyn is met NIST SP 800-204D, verhard teen die OWASP CI/CD Top 10, of bewys SLSA Vlak 2+ nakoming, Xygeni doen die swaar werk vir jou.
Gekarteer na NIST SP 800-204D
Eerstens, NIST se riglyne vir veilige DevSecOps pipelines beklemtoon konfigurasie-integriteit, outomatiese toetsing en volle naspeurbaarheid. Xygeni ondersteun dit op verskeie belangrike maniere:
- Dit handhaaf voortdurend veilige konfigurasies en bespeur wankonfigurasies soos dit voorkom.
- Dit integreer skandering vir SAST, SCA, en IaC direk in u CI/CD pipelines.
- Dit teken elke pipeline verandering en oortreding, wat oudits vir DORA- of ISO-raamwerke eenvoudig maak.
Gevolglik, jou pipelines lyk nie net veilig nie, hulle is naspeurbaar, ouditeerbaar en verdedigbaar deur ontwerp.
Dek OWASP CI/CD Top 10
OWASP identifiseer die mees algemene en gevaarlike CI/CD pipeline risiko's—waarvan baie voortspruit uit misbruikte geheime, oorbevoorregte rolle of die uitvoering van kwaadwillige kode. Gelukkig spreek Xygeni hierdie bedreigings direk aan:
- Dit skandeer aktief vir hardgekodeerde geloofsbriewe en geheime lekkasies voordat hulle jou bewaarplekke bereik.
- Dit handhaaf toegangsbeheerbeleide, wat skoon skeiding van pligte verseker en pipeline rolhigiëne.
- Dit blokkeer ingespuitte vragte, omgekeerde skulpe en vergiftigde opdragte intyds voordat hulle kan loop.
Kortliks, Xygeni waarsku jou nie net oor OWASP-risiko's nie—dit skakel hulle outomaties af.
Ondersteun SLSA-nakoming uit die boks
Laastens stel SLSA (Voorsieningskettingvlakke vir Sagteware-artefakte) die standaard vir veilige bou. pipelines. Xygeni help jou om SLSA Vlak 2+ te bereik met sy ingeboude SALT (Sagteware-Attestasielaag vir Vertroue) module:
- Dit teken elke artefak en koppel dit aan die spesifieke bouproses deur gebruik te maak van in-toto-attestasies.
- Dit bewys sagteware-integriteit met kriptografiese verifikasie—en verseker dat niks gepeuter is nie.
- Dit help om aan kliënte-, verskaffers- of reguleerdervereistes vir veilige en naspeurbare sagteware-aflewering te voldoen.
Vir daardie doel kry jou span volle vertroue in jou sagteware-voorsieningsketting—terwyl jou pipeline veilig, naspeurbaar en volledig voldoen aan die bedryf se vereistes standards.
Gevolgtrekking: Beveilig jou Pipelines deur in lyn te kom met CI/CD Sekuriteit Standards
Om vandag se vinnig bewegende aflewering te beskerm pipelines, jy moet eers verstaan watter sekuriteit standards vir CI/CD pipelines eintlik vereis. Raamwerke soos NIST SP 800-204D, OWASP CI/CD Top 10, en SLSA bied nie net teorie nie—hulle verskaf uitvoerbare bloudrukke vir die bou van veilige, voldoenende en hoogs presterende werkvloeie.
Maar, bloot om te weet dat standards is nie genoeg nie. Jy moet kontroles implementeer wat teen die spoed van DevOps werk. Dit beteken inbedding CI/CD pipeline security beste praktyke in elke stadium—van commit om te ontplooi—en te verseker dat jou span hulle kan afdwing sonder om te verlangsaam.
Dit is presies waar Xygeni inspring. Deur outomatiese opsporing, beleidsafdwinging en intydse beskerming te kombineer, maak Xygeni nakoming deurlopend. Of jy nou vir kwesbaarhede skandeer, onveilige take blokkeer of ouditlogboeke vir ISO, DORA of NIS2 genereer, Xygeni help jou om aan jou vereistes te voldoen. CI/CD pipeline security doelwitte met selfvertroue.
Gereed om beheer oor jou sagteware-afleweringssekuriteit te neem? Bespreek 'n demo en kyk hoe Xygeni nakoming vereenvoudig sonder om spoed in te boet.

