
10 ምርጥ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች (SCA መሳሪያዎች) ለ2026
ዘመናዊ ሶፍትዌር በክፍት ምንጭ ቤተ-መጻሕፍት ላይ በእጅጉ ጥገኛ ነው። የቅርብ ጊዜ ጥናቶች እንደሚያሳዩት ዛሬ በምርት አፕሊኬሽኖች ውስጥ ከ77% በላይ የሚሆነው ኮድ ከክፍት ምንጭ ክፍሎች የመጣ ነው። ይህም ልማትን ያፋጥናል ነገር ግን እውነተኛ የደህንነት እና የተገዢነት ተጋላጭነትን ይፈጥራል፡ አንድ ጊዜ ያለፈበት ቤተ-መጻሕፍት፣ ተንኮል አዘል ጥቅል ወይም ችላ የተባለ ጊዜያዊ ጥገኝነት አጠቃላይ መተግበሪያን ሊያበላሽ ይችላል። ይህ መመሪያ ለ2026 ከፍተኛ 10 የሶፍትዌር ቅንብር ትንተና መሳሪያዎችን ይገመግማል፣ እያንዳንዱ የሚያደርገውን፣ የት እንደሚበልጥ፣ የት እንደሚወድቅ እና ለቡድንዎ ትክክለኛውን ተስማሚ እንዴት እንደሚመርጡ ይሸፍናል።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎች ምንድናቸው?
የሶፍትዌር ቅንብር ትንተና (SCA) መሳሪያዎች በሶፍትዌር ፕሮጄክቶች ውስጥ ጥቅም ላይ የሚውሉ ክፍት ምንጭ ቤተ-መጻሕፍትን የሚለዩ፣ የሚከታተሉ እና የሚያስተዳድሩ የደህንነት መፍትሄዎች ናቸው። የደህንነት ተጋላጭነቶችን የሚለዩ፣ የፈቃድ ተገዢነትን የሚከታተሉ እና በልማት ዑደት ውስጥ የአቅርቦት ሰንሰለት አደጋዎችን ለመከላከል የሚረዱ ናቸው።
የታወቁ CVEዎችን ብቻ ከሚዘረዝሩ አሮጌ ስካነሮች በተለየ መልኩ፣ ዘመናዊ SCA መሳሪያዎች በኮድዎ ውስጥ የክፍት ምንጭ ቤተ-መጻሕፍት እንዴት ጥቅም ላይ እንደሚውሉ ይተነትናሉ። ተጋላጭ የሆነ ተግባር በአሂድ ጊዜ ተደራሽ መሆኑን፣ ጥገና ግንባታዎን ይሰብራል ወይም የክፍት ምንጭ ጥቅል የተደበቀ ማልዌር ይይዝ እንደሆነ መለየት ይችላሉ። ውጤቱም ጫጫታ የቲዎሬቲካል ተጋላጭነቶች ዝርዝር ሳይሆን ስለ እውነተኛ አደጋ የበለጠ ትክክለኛ እይታ ነው።
10 ምርጥ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች
የእያንዳንዱን መድረክ ዝርዝር መረጃ ከመጥቀስዎ በፊት፣ ከታች ያለው ሰንጠረዥ ዋና ዋናዎቹን ነገሮች እንዴት እንደሚያጠቃልል ያጠቃልላል የሶፍትዌር ቅንብር ትንተና መሳሪያዎች (SCA መሳሪያዎች) እንደ ብዝበዛ ውጤት ማስላት፣ የፈቃድ አስተዳደር፣ የማልዌር ማወቂያ እና ለ DevSecOps የስራ ፍሰቶች አጠቃላይ ተስማሚነት ባሉ ቁልፍ ችሎታዎች አንፃር ያወዳድሩ።
የንጽጽር ሰንጠረዥ፡ SCA መሣሪያዎች
| መሣሪያ | የትኩረት አካባቢ | የብዝበዛ ውጤት | የፍቃድ አስተዳደር | ማልዌር ማግኘት | ምርጥ ለ |
|---|---|---|---|---|---|
| ዚጌኒ | የተሟላ የሶፍትዌር አቅርቦት ሰንሰለት ጥበቃ | ✅ EPSS እና ተደራሽ መሆን | ✅ የላቀ | ✅ አዎ፣ በእውነተኛ ጊዜ ባህሪ ላይ የተመሰረተ | ሙሉ በሙሉ የሚያስፈልጋቸው ቡድኖች SCA, የማልዌር መከላከያ፣ እና CI/CD ማስተባበር |
| የአይኪዶ | የተዋሃደ የመተግበሪያ ደህንነት መድረክ | ✅ የተደራሽነት ትንተና | ✅ የላቀ | . አዎ | ሁሉንም በአንድ የAppSec መድረክ ሽፋን የሚፈልጉ ቡድኖች SCA, SAST፣ የደመና እና የአሂድ ጊዜ ደህንነት |
| ስኒክ | ለገንቢ-የመጀመሪያ ተጋላጭነት ቅኝት | ⚠️ የተወሰነ | ✅ መሰረታዊ | ❌ ምንም | ከIDEዎች እና ከ IDEዎች ጋር ፈጣን ውህደት የሚፈልጉ ገንቢዎች CI/CD |
| ጥቁር ዳክዬ | ጥልቅ ክፍት ምንጭ እና የፈቃድ ተገዢነት ትንተና | ⚠️ የተወሰነ | ✅ የላቀ | ❌ ምንም | ትልቅ enterpriseዝርዝር ፈቃድ እና የፖሊሲ አስተዳደር የሚፈልግ |
| ቬራኮድ | Enterprise ተገዢነት እና የAppSec ውህደት | ❌ ምንም | ✅ የላቀ | ❌ ምንም | በአስተዳደር እና በኦዲት ላይ ያተኮሩ ቁጥጥር የሚደረግባቸው ድርጅቶች |
| የሶናታይፕ የህይወት ዑደት | የፖሊሲ አውቶሜሽን እና የአቅርቦት ሰንሰለት ደህንነት | ✅ ከፊል ተደራሽ | ✅ የላቀ | ❌ ምንም | በመላው ዓለም አውቶማቲክ አስተዳደር የሚያስፈልጋቸው ቡድኖች SDLC |
| JFrog ኤክስሬይ | የሁለትዮሽ እና የኮንቴይነር ትንተና | ⚠️ መሰረታዊ | ✅ የላቀ | ⚠️ በ ይገኛል premium ዕቅድ | ለቅርስ እና ለኮንቴይነር ደህንነት የጄፍሮግ ሥነ-ምህዳርን የሚጠቀሙ ቡድኖች |
| ቼክማርክ ዋን | የተዋሃደ የAppSec መድረክ ከ ጋር SCA | ✅ ሊበዘብዝ የሚችል የመንገድ ትንተና | ✅ የላቀ | ⚠️ ከፊል | Enterpriseዎች አስቀድሞ ለስታቲስቲክስ ትንተና Checkmark ን እየተጠቀሙ ነው |
| የሴምግሬፕ የአቅርቦት ሰንሰለት | ቀላል ክብደት ያለው፣ በገንቢ ላይ ያተኮረ SCA | ✅ ተደራሽነትን መሰረት ያደረገ | ✅ መሰረታዊ | ❌ ምንም | ፈጣን እና ቀላል ተቀባይነት የሚፈልጉ ትናንሽ ቡድኖች |
| Mend.io | ክፍት ምንጭ የአደጋ መለየት እና ተገዢነት | ⚠️ በEPSS ላይ የተመሰረተ | ✅ መሰረታዊ | ❌ ምንም | አውቶማቲክ ተጋላጭነትን እና የፈቃድ ማንቂያዎችን የሚፈልጉ ድርጅቶች |

በጣም የላቀው SCA ለDevSecOps መሳሪያ
አጠቃላይ ገጽታ; ዚጌኒ SCA የደህንነት መሳሪያዎች ይሠራሉ open source security ለገንቢዎች ቀላል። እያንዳንዱን የሚታወቅ ተጋላጭነት ከመዘርዘር ይልቅ፣ አደገኛው ኮድ በእርግጥ ሊደረስበት የሚችል፣ ሊበዘበዝ የሚችል ወይም እውነተኛ ስጋት መሆኑን በማጣራት በጣም አስፈላጊ በሆነው ነገር ላይ እንዲያተኩሩ ይረዱዎታል።
ከዚህም በላይ፣ Xygeni በእውነተኛ ጊዜ ይቃኛል፣ በቀጥታ ከእርስዎ ጋር ይጣጣማል CI/CDእና እንደ ማልዌር ባሉ ጥገኝነቶች ውስጥ ያሉ የተደበቁ አደጋዎችን እንኳን ይይዛል። እንዲሁም የፈቃድ አደጋዎችን እና ተገዢነትን ይጠብቃል፣ ስለዚህ በእጅ እነሱን ማሳደድ የለብዎትም።
በቀላሉ ለማስቀመጥ፣ Xygeni-SCA በጣም ጥሩ ነው SCA መሳሪያዎች አሉ። የአቅርቦት ሰንሰለትዎን ደህንነት እንዲጠብቁ፣ ችግሮችን በፍጥነት እንዲያስተካክሉ እና ፍጥነትዎን ሳይቀንሱ በማጓጓዣ ኮድ ላይ እንዲያተኩሩ ይረዳዎታል።
ቁልፍ ባህሪያት:
- የማስተካከያ ስጋት ግንዛቤዎች
አንድ ፓች ከመተግበሩ በፊት፣ Xygeni ለውጦቹን ያሳየዎታል፡ ምን እንደተስተካከለ፣ ምን ሊሰበር እንደሚችል እና ምን አዲስ አደጋዎች ሊመጡ እንደሚችሉ። በዚህ መንገድ፣ የሚቀጥለውን ስሪት ብቻ ሳይሆን በጣም ብልህ የሆነውን ማሻሻያ ይመርጣሉ። - የላቀ የተጋላጭነት ምርመራ
ከNVD፣ OSV እና GitHub Advisories ጋር በመተባበር ለክፍት ምንጭ አደጋዎች ሙሉ በሙሉ ታይነት ይሰጣል። በዚህም ምክንያት ቡድኖች ወቅታዊ እና ትክክለኛ የስጋት መረጃ ያገኛሉ። - ቅድሚያ የሚሰጣቸው ፈንገሎች
በክብደት፣ በብዝበዛ (EPSS)፣ በንግድ ተጽዕኖ እና ተደራሽነት ላይ በመመስረት ሊበጅ የሚችል የአደጋ ውጤት። በዚህም ምክንያት፣ በእውነት አስፈላጊ በሆነው ላይ ያተኩራሉ። - ተደራሽ እና የብዝበዛ ትንተና
በማስኬድ ጊዜ የትኞቹ ተጋላጭነቶች በትክክል ተደራሽ እንደሆኑ እና ምን ያህል ጥቅም ላይ ሊውሉ እንደሚችሉ ይለያል። ስለዚህ፣ ቡድኖች በሐሰት ማንቂያዎች ላይ ጊዜ ከማባከን ይቆጠባሉ። - CI/CD & Pull Request ማስተባበር
በግንባታዎች እና ግንባታዎች ወቅት በራስ-ሰር ይቃኛል pull requests ችግሮችን ቀደም ብሎ ለማግኘት፣ በሌላ አነጋገር፣ የደህንነት ፍተሻዎች የሚከናወኑት አቅርቦትን ሳያዘገዩ ነው። - ራስ-ሰር ማስተካከያ
በቀጥታ በገንቢው ውስጥ ጥገናዎችን ይጠቁማል ወይም ይተገበራል pipelineዎች፣ ስለዚህ ቡድኖች ችግሮችን በአነስተኛ የእጅ ጥረት በፍጥነት መፍታት ይችላሉ። - በእውነተኛ ጊዜ የማልዌር ማወቂያ
በክፍት ምንጭ ፓኬጆች ውስጥ የተደበቁትን ማልዌር በባህሪ ላይ የተመሰረቱ ትንታኔዎችን እና የቅድመ ማስጠንቀቂያ ምልክቶችን በመጠቀም ያግዳል። ይህ በእንዲህ እንዳለ፣ ይህ ቀጣይነት ያለው ጥበቃ ይሰጣል። - የፈቃድ ተገዢነት አስተዳደር
የOWASP ምርጥ ልምዶችን በመጠቀም ክፍት ምንጭ ፈቃዶችን ለመከታተል እና ለማክበር ይረዳዎታል። በዚህ መሠረት፣ ህጋዊ አደጋን ይቀንሳል እና ፖሊሲን ያስፈጽማል። - SBOM እና የቪዲአር ማመንጫ
ግልጽነትን ለማረጋገጥ እና የተገዢነት መስፈርቶችን ለማሟላት የሶፍትዌር ቁሳቁሶች እና የተጋላጭነት ይፋ ማድረጊያ ሪፖርቶችን በፍላጎት ላይ ያመነጫል።
ለምን Xygeni ን መምረጥ አለብዎት?
- ልዩ የሆነ ቀደምት የማልዌር ማወቂያ → Xygeni ብቸኛው ነው SCA በክፍት ምንጭ ጥገኝነቶች እና በDevOps የስራ ፍሰቶች ላይ በእውነተኛ ጊዜ፣ በባህሪ ላይ የተመሰረተ የማልዌር ቅኝት ያለው መሳሪያ።
- የተጋላጭነት ምርመራ ብቻ ሳይሆን → በአንድ የተዋሃደ መድረክ ውስጥ የማልዌር ጥበቃን፣ የፈቃድ አስተዳደርን እና በራስ-ሰር ማስተካከያዎችን ያካትታል።
- የበለጠ ብልህ ቅድሚያ መስጠት → ቡድንዎ በጣም ወሳኝ በሆኑ አደጋዎች ላይ እንዲያተኩር ለማረጋገጥ EPSSን፣ ተደራሽነትን እና የንግድ አውድን ያጣምራል።
- ለገንቢዎች የተሰራ → እንከን የለሽ CI/CD ውህደት፣ በእውነተኛ ጊዜ ቅኝት እና ተግባራዊ ሊሆኑ የሚችሉ ጥገናዎች - ሁሉም አቅርቦትን ሳያስተጓጉሉ።
- ፕሮአክቲቭ የአቅርቦት ሰንሰለት መከላከያ → የፊደል አጻጻፍ፣ የጥገኝነት ግራ መጋባት እና የዜሮ-ቀን ስጋቶች ወደ ምርት ከመምጣታቸው በፊት ያገኛል።
ክፍያ*:
- ለሙሉ ሁሉን-በአንድ መድረክ በወር $33 ይጀምራል፣ ምንም የተደበቁ ክፍያዎች ወይም ተጨማሪ ክፍያዎች የሉም ወሳኝ ለሆኑ ባህሪያት.
- ከሌሎች ሻጮች በተለየ መልኩ ሁሉንም ነገር ያካትታል፦ SCA, SAST, CI/CD ደህንነት፣ ሚስጥራዊ መረጃዎችን መለየት፣ IaC Securityእና የኮንቴይነር ቅኝት፣ ሁሉም በአንድ የተዋሃደ ዕቅድ።
- ከዚህም በላይ በማከማቻዎች ላይ ምንም ገደቦች የሉም ወይም አስተዋጽዖ አበርካቾች፣ የአንድ መቀመጫ ዋጋ፣ የአጠቃቀም ገደብ እና ምንም አስገራሚ ነገሮች የሉም።
2. አይኪዶ
አጠቃላይ ገጽታ; የአይኪዶ ከሱ በላይ የሚሄድ የተዋሃደ የመተግበሪያ ደህንነት መድረክ ነው SCA ኮድ፣ ደመና እና የስራ ጊዜን በአንድ መሳሪያ ለመሸፈን። ከመጀመሪያው ጀምሮ፣ ይጠቀለላል SCA, SAST, የሚስጥር ማወቂያ፣ መያዣ/IaC ቅኝት፣ የደመና አቀማመጥ አስተዳደር (CSPM)፣ DAST/API ቅኝት፣ የማልዌር ማወቂያ እና የሩጫ ጊዜ ጥበቃ፣ እራሱን እንደ Snyk ካሉ የነጥብ መፍትሄዎች እንደ አማራጭ አድርጎ በማስቀመጥ።
ሆኖም፣ አይኪዶ ብዙ ምድቦችን ወደ አንድ መድረክ ስለሚያዋህድ፣ ከተቋቋመ ነጠላ-ዓላማ ይልቅ አዲስ ኩባንያ (በ2022 የተመሰረተ) ነው። SCA ሻጮች፣ ስለዚህ ገዢዎች ጥልቅ እና ለረጅም ጊዜ የቆዩትን ይገመግማሉ SCA ስፔሻሊቲ በተለይ በዚያ ምድብ ውስጥ የመድረክ ስፋትን ከሻጩ ብስለት ጋር ማመዛዘን ሊፈልግ ይችላል።
ቁልፍ ባህሪያት:
- ሙሉ-ቁልል ሽፋን → ውህዶች SCA, SAST, DAST/API ቅኝት፣ CSPM፣ የኮንቴይነር ቅኝት፣ የሚስጥር ለይቶ ማወቅ እና የሩጫ ጊዜ ጥበቃ (ዜን) - የአይኪዶ ንጽጽር እንደሚያመለክተው DAST፣ API ቅኝት፣ CSPM እና የማልዌር ቅኝት በነባሪነት ያካትታል፣ ይህም Snyk በአጠቃላይ እንደ የተለየ ተጨማሪዎች ይሸጣል ወይም አያቀርብም።
- የተደራሽነት ትንተና (ሁሉም ቋንቋዎች) → አይኪዶ በሁሉም ቋንቋዎች የተሟላ ተደራሽነት ትንተናን ከሳጥኑ ውጭ ያስተዋውቃል፣ ይህም ከስኒክ የቋንቋ ሽፋን የበለጠ ሰፊ እንደሆነ በተመሳሳይ አቅም አስቀምጦታል - ይህ ከአይኪዶ የንጽጽር ገጽ የተገኘ የሻጭ ጥያቄ ነው፣ ይህም ለተጠቀሰው የቋንቋ ክምችትዎ በተናጥል ማረጋገጥ የሚገባው ነው።
- የጩኸት መቀነስ → አይኪዶ የማጣሪያ እና ተደራሽነት ትንተናው የተሳሳቱ ውጤቶችን በ85% ገደማ ቀንሶታል ሲል ገልጿል፣ በርካታ የG2 ደንበኞች ግምገማዎች ከSnyk ከቀየሩ በኋላ በ75-92% ክልል ውስጥ የድምፅ ቅነሳን በተናጥል ጠቅሰዋል።
- የማልዌር እና የአቅርቦት ሰንሰለት ማወቂያ → በአይኪዶ ኢንቴል የተጎላበተ፣ በጃቫስክሪፕት ፋይሎች ወይም በnpm ፓኬጆች ውስጥ የተካተቱ ተንኮል አዘል ኮዶችን ያገኛል፣ ይህም የኋላ በሮችን፣ ትሮጃኖችን እና ክሪፕቶጃኪንግ ስክሪፕቶችን ጨምሮ - የSnyk ዋና ምድብ SCA አይሸፍንም።
- ራስ-ሰር ጥገናዎች → አንድ-ጠቅታ ራስ-ማስተካከያ ያመነጫል pull requests በኮድ፣ ጥገኝነቶች፣ ኮንቴይነሮች እና IaC, እና በተመሳሳይ ጊዜ ለብዙ ተዛማጅ ማንቂያዎች የጅምላ-ጥገና።
- ፈጣን ማዋቀር → የደንበኛ ግምገማዎች በ45 ደቂቃዎች ውስጥ ከ150 በላይ ገንቢዎችን በማካተት እና በ10 ደቂቃዎች ውስጥ የመጀመሪያ የፍተሻ ሪፖርቶችን በማግኘት ላይ ናቸው።
ጉዳቱን:
- አዲስ መድረክ፣ ያነሰ የትራክ ሪከርድ → በ2022 የተመሰረተው ከስኒክ ረጅም ታሪክ ጋር ሲነጻጸር፤ enterprise የአስተዳደር መሳሪያዎች እና የረጅም-ጅራት ቋንቋ/ሥነ-ምህዳር ድጋፍ በተወሰኑ የጠርዝ ጉዳዮች ላይ ብዙም የጦርነት ፈተና ላይኖራቸው ይችላል።
- ስፋት-ከልዩነት ጋር ሲነጻጸር → ጠባብ ጥልቅ እና ምርጥ ደረጃን የሚፈልጉ ቡድኖች SCA-only መሳሪያ (ሰፊ መድረክ ከመሆን ይልቅ) አሁንም ልዩ ባለሙያ ሊመርጥ ይችላል፣ ምንም እንኳን ከ Snyk የቀየሩ በርካታ የG2 ገምጋሚዎች አይኪዶን “ይበልጥ የተሟላ” ሲሉ በተለይ ጠቅሰዋል።
- የአቅራቢዎች የይገባኛል ጥያቄዎች ገለልተኛ ማረጋገጫ ያስፈልጋቸዋል → የንጽጽር ስታቲስቲክስ (85% ያነሱ የውሸት አወንታዊዎች፣ “ከስኒክ የበለጠ ሽፋን”) የመጣው ከአይኪዶ ከራሱ ግብይት ነው፤ ከዚህ በፊት ከራስዎ ሙከራ ጋር መረጋገጥ ተገቢ ነው። commitቲንግ።
💲 ዋጋ፡
- የታተመው የአይኪዶ መሰረታዊ ዕቅድ የሚጀምረው እ.ኤ.አ. € 3,240 / አመት (10 ተጠቃሚዎች ተካትተዋል)፤ የፕሮ ፕላኑ € 6,480 / አመት (10 ተጠቃሚዎች ተካትተዋል) — ሁለቱም ጠፍጣፋ፣ የታተሙ ዋጋዎች፣ ከSnyk's per-feature፣ per-developer model በተለየ።
- በአንጻሩ፣ የአይኪዶ የራሱ ንጽጽር የስኒክን ከቡድን ደረጃ ጋር እኩል መሆኑን ያሳያል። € 9,167 / አመት እስከ 10 ተጠቃሚዎች ድረስ — አይኪዶ ይህንን እስከ 65% የሚደርስ ቁጠባ አድርጎ አስቀምጦታል፣ ምንም እንኳን ይህ በሻጭ የሚቀርብ ንጽጽር እንጂ ገለልተኛ መለኪያ ባይሆንም።
- ነፃ ደረጃ ይገኛል፣ የክሬዲት ካርድ አያስፈልግም፣ የመጀመሪያው ቅኝት ከአንድ ደቂቃ ባነሰ ጊዜ ውስጥ ውጤት ያስገኛል።
- የአይኪዶ ተደጋጋሚ ጥያቄዎች እንደሚገልጹት ቋሚ፣ ግልጽ የሆነ ክፍያ ያስከፍላል እና ድጋፍ ለማግኘት ዝቅተኛ ወጪ (ለምሳሌ፣ ~$20ሺህ) አያስፈልገውም - ይህም ከድጋፍ ደረጃዎች እና በባህሪ/በገንቢ ልኬት ዙሪያ ከተዘገቡት የSnyk ልምዶች ጋር ይቃረናል።
- ከስኒክ የታተመው $25/ገንቢ/ወር የቡድን ዋጋ እና የተለያዩ የሚከፈልባቸው ተጨማሪዎች በተለየ መልኩ SCA, IaC፣ ኮንቴይነር፣ ወዘተ.፣ የአይኪዶ ዋና ሞጁሎችን ያጠቃልላል (SCA, SAST, DAST፣ CSPM፣ ሚስጥሮች፣ የማልዌር ማወቂያ) ወደ መሰረታዊ ደረጃዎቹ።
3. ስኒክ SCA መሣሪያ

አጠቃላይ ገጽታ; ስኒክ በጣም ከሚታወቁት የስካ ደህንነት መሳሪያዎች አንዱ ሲሆን በገንቢው-መጀመሪያ አቀራረብ እና ጠንካራ የስነ-ምህዳር ውህደቶች በስፋት ተወዳጅ ነው። ከመጀመሪያው ጀምሮ ቡድኖች በልማት አካባቢያቸው ውስጥ በቀጥታ ተጋላጭነቶችን እንዲለዩ እና እንዲያርሙ ያስችላቸዋል፣ ይህም በተለይ ለአጋዥ የዴቭሴክኦፕስ የስራ ፍሰቶች ማራኪ ያደርገዋል።
ሆኖም ግን፣ በስፋት ተቀባይነት ያገኘ ቢሆንም፣ ስኒክ በዋናነት የሚያተኩረው በ SCA እና እንደ ተደራሽነት ትንተና፣ የብዝበዛ ውጤት ማስመዝገብ እና በእውነተኛ ጊዜ የማልዌር ማወቂያ ያሉ የላቁ ችሎታዎች የሉትም። በዚህም ምክንያት፣ የበለጠ አጠቃላይ የክፍት ምንጭ ደህንነት ለሚፈልጉ ቡድኖች ሽፋን ሊቀንስ ይችላል።
ቁልፍ ባህሪያት:
- የገንቢ-ማዕከላዊ ውህደት → በተለይ በIDEs፣ Git እና CI/CD pipelineተጋላጭነቶችን እንደ ኮድ እና pull requests.
- በአደጋ ላይ የተመሰረተ ቅድሚያ መስጠት → ተለዋዋጭ የአደጋ ነጥብ ለመፍጠር EPSSን፣ CVSSን፣ ብስለትን እና ተደራሽነትን ያጣምራል።
- ራስ-ሰር ጥገናዎች → በአንድ ጠቅታ ብቻ የሚቀርብ መሆኑ ግልፅ ነው። pull requests ማስተካከያውን ለማፋጠን ከሚመከሩ ጥገናዎች እና የማሻሻያ መንገዶች ጋር።
- ቀጣይ ክትትል → በዚህም ምክንያት፣ በአካባቢዎች ውስጥ አዲስ የተገለጹ ተጋላጭነቶችን ይከታተላል እና ቡድኖችን በእውነተኛ ጊዜ ያሳውቃል።
- የፈቃድ እና የተገዢነት አስተዳደር → በተጨማሪም፣ የአስተዳደር ፖሊሲዎችን እና የፈቃድ ማስፈጸሚያዎችን በተበጀ ሪፖርት እና አውቶሜሽን በኩል ይደግፋል።
ጉዳቱን:
- የማልዌር ማወቂያ የለም → ከማይታወቁ ማልዌር ወይም እንደ የፊደል አጻጻፍ ስህተት ካሉ የአቅርቦት ሰንሰለት ጥቃቶች አይከላከልም።
- የተወሰነ የአቅርቦት ሰንሰለት ሽፋን → ምንም አይነት ያልተለመደ ምርመራ ወይም የግንባታ ታማኝነት ባህሪያት ሳይኖሩት በሚታወቁ CVEዎች ላይ ብቻ ያተኩራል።
- የዋጋ አወጣጥ በፍጥነት ያድጋል → ሁሉም ምርቶች ለየብቻ ስለሚሸጡ፣ ወጪው በእያንዳንዱ አስተዋጽዖ አበርካች እና ባህሪ ላይ ስለሚሰላ፣ በትላልቅ ቡድኖች ውስጥ በጀትን ማስተዳደር አስቸጋሪ ያደርገዋል።
💲 የዋጋ አሰጣጥ*፡
- ይጀምራል በቡድን ዕቅድ ላይ በወር 200 ሙከራዎች - ቢሆንም SCA አልተካተተም እና እንደ ተጨማሪ መግዛት አለበት። እንዲሁም ያለ መሰረታዊ እቅድ በተናጥል ሊሠራ አይችልም።
- ባህሪያት ለብቻቸው ይሸጣሉ — የስኒክ ዋጋ አሰጣጥ ሞዱላር ሲሆን የግለሰብ ግዢዎችን ይጠይቃል SCA, የኮንቴይነር ደህንነት፣ IaC, ሚስጥሮች እና ሌሎችም።
- በባህሪው አጠቃላይ የወጪ መለኪያዎች — ዋጋ የሚወሰነው በተመረጡት ባህሪያት ብዛት ላይ ሲሆን ሁሉም በተመሳሳይ ዕቅድ ውስጥ አንድ ላይ ይከፈላሉ።
- ለሙሉ ሽፋን የህዝብ ዋጋ የለም — ብጁ የዋጋ ዝርዝር ያስፈልግዎታል። በዚህም ምክንያት የአጠቃቀም እና የቡድን ብዛት እየጨመረ ሲሄድ ወጪዎች በፍጥነት ይጨምራሉ።
4. ብላክዱክ በማጠቃለያ SCA መሣሪያ
አጠቃላይ ገጽታ; ብላክ ዳክ በሲኖፕሲ የተዘጋጀው ሶፍትዌር በጣም ከተቋቋሙ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች አንዱ ሲሆን በተለይም በክፍት ምንጭ እና በሶስተኛ ወገን ኮድ ውስጥ ያሉ አደጋዎችን በመለየት እና በማስተዳደር ላይ ያተኩራል። ይህንን ለማሳካት በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ጥልቅ ታይነትን ይሰጣል እንዲሁም የፈቃድ ተገዢነትን እና SDLC ማዋሃድ.
ያም ሆኖ፣ ለአንዳንድ ቡድኖች ማስተዳደር ከባድ ሊሆን ይችላል፣ እና ከሁሉም በላይ ደግሞ በገንቢ ላይ ያተኮረ የአጠቃቀም ቀላልነት እና በእውነተኛ ጊዜ የማልዌር ጥበቃ ይጎድለዋል። በዚህም ምክንያት፣ ቡድኖች በፍጥነት በሚንቀሳቀሱ የDevSecOps የስራ ፍሰቶች ውስጥ ያለምንም እንከን ለማስገባት ሲሞክሩ ግጭት ሊያጋጥማቸው ይችላል።
ቁልፍ ባህሪያት:
- አጠቃላይ የክፍሎች ትንተና → በምንጭ ኮድ፣ በሁለትዮሽ፣ በቅርስ እና በኮንቴይነሮች ላይ ተጋላጭነቶችን፣ የፈቃድ ተገዢነትን እና የጥራት አደጋዎችን ይቃኛል።
- በርካታ የቃኝ ቴክኒኮች → ያልተገለጹ ክፍሎችን እንኳን ለመለየት የጥገኝነት፣ የሁለትዮሽ፣ የኮድ ህትመት እና የቅንጥብ ትንተናን ይደግፋል።
- ለአደጋ ቅድሚያ መስጠት → በተለይም የብላክ ዳክ የደህንነት አማካሪዎችን በመጠቀም ክብደቱን፣ ተፅዕኖውን እና አውዱን ይገመግማል - ይህም የበለጠ መረጃ ያለው ማስተካከያ ያስችላል።
- የፖሊሲ አስተዳደር እና አውቶሜሽን → በዚህ መሠረት፣ በልማት፣ በግንባታ እና በማሰማራት ደረጃዎች ውስጥ የክፍት ምንጭ አጠቃቀም ፖሊሲዎችን ተግባራዊ ለማድረግ ያስችላል።
- SBOM ማመንጨት እና ክትትል → ይፍጠሩ፣ ያስመጡ እና ይከታተሉ SBOMግልጽነትን እና ተገዢነትን ለማረጋገጥ የ SPDX/CycloneDX ድጋፍ ያለው።
ጉዳቱን:
- የእውነተኛ ጊዜ ማልዌር ማወቂያ የለም → በክፍት ምንጭ ጥገኝነቶች ውስጥ ተንኮል አዘል ዌርን አስቀድሞ መለየት ወይም ማገድ አይቻልም።
- ከባድ የአሠራር ወጪ → በጥልቀቱ ምክንያት፣ በአካባቢዎች ውስጥ ለማሰማራት፣ ለማስፋት እና ለመጠገን ሀብትን የሚጠይቅ ሊሆን ይችላል።
- የተወሰነ የገንቢ ልምድ → እንዲሁም እንከን የለሽ የIDE ውህደት እና የገንቢ-መጀመሪያ UX የለውም፣ ይህም ተቀባይነትን ሊያዘገይ እና ለምህንድስና ቡድኖች ግጭትን ሊጨምር ይችላል።
💲 የዋጋ አሰጣጥ*፡
- በአንድ የቡድን አባል በዓመት ከ$525 ጀምሮ (የደህንነት እትም) - በየዓመቱ የሚከፈል፣ በ ቢያንስ 20 ተጠቃሚዎች.
- ተለዋዋጭነት የለም — ሁሉም ተጠቃሚዎች በድርጅቱ ውስጥ እኩል ፈቃድ ሊኖራቸው ይገባል።
- የአቅርቦት ሰንሰለት እትም ብጁ ዋጋ አሰጣጥን ይፈልጋል — እንደ ቢኒያር ቅኝት፣ የቁርጭምጭሚት ትንተና እና የመሳሰሉትን የላቁ ባህሪያትን ለመጠቀም አስፈላጊ SBOM አውቶማቲክ
5. ቬራኮድ SAST መሣሪያ
አጠቃላይ ገጽታ; የቬራኮድ የሶፍትዌር ቅንብር ትንተና (SCA) ሰፋ ያለ የመተግበሪያ ደህንነት መድረኩ አካል ነው። በተለይም፣ በክፍት ምንጭ ክፍሎች ውስጥ ያሉ ተጋላጭነቶችን እና የፈቃድ አደጋዎችን በመለየት ላይ ያተኩራል፣ በ... ላይ ከፍተኛ ትኩረት በመስጠት። enterprise ተገዢነት እና የፖሊሲ አፈፃፀም።
ሆኖም፣ ከቬራኮድ ሥነ-ምህዳር ጋር በጥሩ ሁኔታ የተዋሃደ ቢሆንም፣ በመጨረሻ በዘመናዊ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች ውስጥ የሚገኙ ጥልቅ የብዝበዛ አውድ እና ለገንቢ ተስማሚ የሆኑ አውቶሜሽን ባህሪያት የሉትም። በዚህም ምክንያት፣ ቡድኖች ፈጣን በሆነ የልማት አካባቢዎች ውስጥ እውነተኛ ስጋቶችን ቅድሚያ መስጠት ወይም ማረምን ማመቻቸት ከባድ ሆኖ ሊያገኙት ይችላሉ።
ቁልፍ ባህሪያት:
- የተቀናጀ የAppSec መድረክ → SCA የቬራኮድ አጠቃላይ ስብስብ አካል ሆኖ ይሰራል፣ በዚህም የደህንነት ጥረቶችን በስታቲስቲክስ፣ ተለዋዋጭ እና ክፍት ምንጭ ሙከራዎች ላይ ያቀላጥፋል።
- ራስ-ሰር ቅኝት → በክፍት ምንጭ ክፍሎች ውስጥ ያሉ ተጋላጭነቶችን በራስ-ሰር ያገኛል፣ በተለይም በታቀደ ወይም በተቀሰቀሰ የኮድ ትንተና ወቅት።
- ዝርዝር ዘገባ → በዚህም ምክንያት፣ ስለ ተጋላጭነቶች እና ለድጋፍ ፈቃድ ተገዢነት አጠቃላይ ሪፖርቶችን ያቀርባል enterprise- የአደጋ አስተዳደር ደረጃ።
- ፖሊሲ ማስፈጸሚያ → ድርጅቶች በሁሉም ቦታ የደህንነት እና የተገዢነት ፖሊሲዎችን በተከታታይ እንዲገልጹ እና እንዲያስፈጽሙ ያስችላቸዋል pipelines.
ጉዳቱን:
- ምንም የEPSS ወይም የተደራሽነት ትንተና የለም → በዚህም ምክንያት፣ በብዝበዛ ወይም በአሂድ ጊዜ ጠቀሜታ ላይ የተመሠረተ የተጋላጭነት ቅድሚያ ይጎድለዋል።
- የማልዌር ማወቂያ የለም → በእውነተኛ ጊዜ ተንኮል አዘል ክፍት ምንጭ ክፍሎችን በንቃት መለየት ወይም ማገድ አይቻልም።
- ለገንቢዎች ብዙም ተስማሚ ያልሆነ → በተጨማሪም፣ በመድረክ ላይ ያተኮረ ዲዛይኑ ከተለያዩ የልማት መሳሪያዎች እና የስራ ፍሰቶች ጋር እንከን የለሽ ውህደትን ሊገድብ ይችላል።
💲 የዋጋ አሰጣጥ*፡
- አማካይ የኮንትራት ዋጋ በዓመት $18,633 ነው — ላይ የተመሠረተ የእውነተኛ ደንበኛ ግዢ መረጃ.
- ሁሉን አቀፍ ዕቅድ የለም፣ ሆኖም ግን, SCA ሙሉ ሽፋን ለማግኘት ከሌሎች የቬራኮድ መፍትሄዎች ጋር መግዛት አለበት።
- ብጁ የዋጋ ጥቅሶች ያስፈልጋሉበዚህም ምክንያት ግልጽ ወይም እራስን የሚያገለግል የዋጋ አሰጣጥ የለም።
6. የሶናታይፕ ኔክስ የህይወት ዑደት
አጠቃላይ ገጽታ; የሶናታይፕ የህይወት ዑደት ኃይለኛ ነው SCA ቡድኖች በመላው የሶፍትዌር ልማት የህይወት ዑደት ውስጥ ክፍት ምንጭ ደህንነትን እና አስተዳደርን እንዲያስተዳድሩ ለማገዝ የተገነባ መሳሪያ። በመጀመሪያ፣ እንደ አውቶማቲክ የፖሊሲ ማስፈጸሚያ፣ በእውነተኛ ጊዜ የአደጋ መለየት እና ገንቢዎች ችግሮችን በፍጥነት እንዲፈቱ የሚያግዙ መሳሪያዎችን ያሉ ጠቃሚ ባህሪያትን ያቀርባል።
ይሁን እንጂ፣ ብዙዎቹ ቁልፍ ባህሪያቱ ተጨማሪ የመድረክ ክፍሎችን ይፈልጋሉ። በተጨማሪም፣ የዋጋ አወጣጥ በተለያዩ ሞጁሎች የተከፈለ ሲሆን ይህም ሙሉውን ወጪ አስቀድሞ ለመረዳት አስቸጋሪ ያደርገዋል። በዚህም ምክንያት፣ ቀላል እና የበለጠ ሊገመት የሚችል መፍትሄ የሚፈልጉ ቡድኖች ማዋቀርንም ሆነ በጀትን ማስተዳደር አስቸጋሪ ሆኖባቸው ይሆናል።
ቁልፍ ባህሪያት:
- አውቶማቲክ አስተዳደር → በልማት ጊዜ ሁሉ ብጁ የደህንነት እና የፈቃድ ፖሊሲዎችን ያስፈጽማል፣ CI/CDእና ማሰማራት pipelines. በዚህ መንገድድርጅቶች ወጥነት ሊኖራቸው ይችላል standardበሁሉም ቡድኖች ውስጥ።
- የእውነተኛ ጊዜ ተጋላጭነት ማወቂያ → በክፍት ምንጭ ክፍሎች ውስጥ ለሚታወቁ ተጋላጭነቶች እና የፈቃድ አደጋዎች ያለማቋረጥ ክትትል ያደርጋል። ከዚህ የተነሳ, ቡድኖች ስለ ብቅ ያሉ ስጋቶች ፈጣን ግንዛቤ ያገኛሉ።
- በአይአይ የሚመራ የጥገኝነት አስተዳደር → በተለዋዋጭ የአደጋ ግምገማዎች ላይ ተመስርተው የሚደረጉ ማስተባበያዎችን እና ማሻሻያዎችን በራስ-ሰር ይተገብራል። ከዚህም በላይይህ የእጅ ጥረትን ይቀንሳል እና ወጥነትን ያሻሽላል።
- ቅድሚያ የሚሰጠው ፕሮግራም → ለችግሩ በጣም ተፅዕኖ ፈጣሪ የሆኑ ስጋቶችን ለማሳየት ተደራሽ እና የእውነተኛ ጊዜ ምልክቶችን ይጠቀማል። በዚህም ምክንያትገንቢዎች በድምፅ ውስጥ ከመደርደር ይልቅ በእውነት አስፈላጊ በሆነው ነገር ላይ ማተኮር ይችላሉ።
- ገንቢ Dashboard → ለገንቢዎች ግንዛቤዎችን በነባር መሳሪያዎቻቸው ውስጥ በማማከል ጉዲፈቻን ለማሻሻል እና የምላሽ ጊዜን ለመቀነስ ያስችላል። በተለይምይህ በደህንነት እና በኢንጂነሪንግ መካከል ያለውን ትብብር ያሻሽላል።
- SBOM አስተዳደር → በ SPDX እና CycloneDX ቅርጸቶች ወደ ውጭ መላክን ያቀርባል። ቢሆንም፣ ሙሉ አውቶሜሽን እና የተገዢነት ድጋፍ ተጨማሪ ክፍሎችን ሊፈልግ ይችላል።
ጉዳቱን:
- በእውነተኛ ጊዜ የማልዌር ማወቂያ የለም → በዚህም ምክንያት፣ የእርስዎን አደጋ ላይ ሊጥሉ የሚችሉ ተንኮል-አዘል ክፍት ምንጭ ፓኬጆችን ለመከላከል ቅድመ ጥንቃቄ የጎደለው መከላከያ የለውም። pipeline.
- የሞዱላር መድረክ መስፈርቶች → በሌላ አነጋገር፣ ዋና ዋና ባህሪያት የሚሰሩት እንደ IQ Server ያሉ ተጨማሪ መሳሪያዎችን ከጨመሩ ብቻ ነው፣ SBOM አስተዳዳሪ፣ ወይም ፋየርዎል።
- የተከፋፈለ የዋጋ አሰጣጥ ሞዴል → በዚህም ምክንያት፣ ቡድኖች ብዙ ፈቃዶችን እና ተጨማሪዎችን መግዛት አለባቸው፣ ይህም እርስዎ እያደጉ ሲሄዱ ወጪን እና የማዋቀር ውስብስብነትን ይጨምራል።
💲 የዋጋ አሰጣጥ*፡
- በአንድ ተጠቃሚ በወር ከ$57.50 ጀምሮሆኖም ግን፣ የተለየ የIQ አገልጋይ ፈቃድም ይፈልጋል፣ በብጁ ዋጋ ብቻ ይገኛል።
- በተጨማሪምየተዋሃደ የዋጋ አሰጣጥ የለም፣ እንደ SBOMፋየርዎል እና ኮንቴይነር ሴኩሪቲ ለየብቻ መግዛት አለባቸው።
- ከዚህ የተነሳየተበታተነው የፈቃድ አሰጣጥ ሞዴል በመሳሪያዎች፣ በተጠቃሚዎች ብዛት እና በማሰማራት ማዋቀር ላይ በመመስረት አጠቃላይ ወጪው እንዲያድግ ያደርጋል።
7. ጄፍሮግ ኤክስሬይ SCA መሣሪያ
አጠቃላይ ገጽታ; ጄፍሮግ ኤክስራy ሁለትዮሽ፣ ኮንቴይነሮች እና ክፍት ምንጭ ፓኬጆችን ለመጠበቅ የተገነባ የሶፍትዌር ቅንብር ትንተና መሳሪያ ነው። ከጄፍሮግ መድረክ ጋር በጥብቅ ይዋሃዳል፣ ይህም በመላው ጊዜ ቅድመ ምርመራ እና ቀጣይነት ያለው ክትትልን ያቀርባል። SDLCበዚህም ምክንያት ገንቢዎች የሚሰሩበትን መንገድ ሳይቀይሩ አደጋዎችን ቀደም ብለው ሊይዙ ይችላሉ።
ሆኖም ግን፣ እንደ ማልዌር ማወቂያ እና ጥልቅ የአደጋ ደረጃ አሰጣጥ ያሉ አንዳንድ በጣም የላቁ ባህሪያቱ በባለቤትነት በተያዙ ስርዓቶች ላይ የተመሰረቱ ናቸው። በተጨማሪም፣ ለእነዚህ ባህሪያት መድረስ ብዙውን ጊዜ ተጨማሪ ሞጁሎችን መግዛትን ይጠይቃል። በዚህም ምክንያት፣ ቡድኖች በማዋቀር ጊዜ ተጨማሪ ወጪዎችን እና ውስብስብነትን ሊያጋጥማቸው ይችላል።
ቁልፍ ባህሪያት:
- ተደጋጋሚ ቅኝት → ወደ ሁለትዮሽ፣ ኮንቴይነሮች እና ክፍት ምንጭ ፓኬጆች በጥልቀት ይቃኛል። በዚህም ምክንያት፣ ስለ ተጋላጭነቶች እና የፈቃድ ስጋቶች ሙሉ በሙሉ ታይነትን ያገኛሉ።
- ማልዌር እና ስጋት መለየት → ተንኮል አዘል ክፍሎችን ለመለየት ውስጣዊ የስጋት ኢንቴልን ይጠቀማል። ይህ በሕዝብ CVE ምግቦች ውስጥ ያልተዘረዘሩ አደጋዎችን ያካትታል።
- SBOM እና የVEX ድጋፍ → SPDX እና CycloneDX ያመነጫል SBOMከ VEX ማብራሪያዎች ጋር። በሌላ አነጋገር፣ ቡድኖች ታዛዥ ሆነው እንዲቆዩ እና ለኦዲት ዝግጁ እንዲሆኑ ይረዳል።
- የአሠራር ስጋት ፖሊሲዎች → በእድሜ፣ በአስተዋጽኦ አበርካች እንቅስቃሴ እና በአጠቃቀም አዝማሚያዎች ላይ በመመስረት የማይታመኑ ፓኬጆችን ያግዳል። በዚህም ምክንያት፣ አደገኛ ክፍሎች ቀደም ብለው አይካተቱም።
- አይዲኢ እና CI/CD ማስተባበር → በቀጥታ በገንቢ መሳሪያዎች ውስጥ የእውነተኛ ጊዜ ግብረመልስ ያቀርባል እና pipelineዎች. በዚህ መንገድ፣ ደህንነት የሚተገበረው አቅርቦትን ሳያዘገዩ ነው።
- በደህንነት ምርምር የተደገፈ → ከውስጣዊ ምርምር የተገኙ አውዳዊ ግንዛቤዎችን በመጠቀም CVEዎችን ያበለጽጋል። ለዚህም ሲባል ቡድኖች ስለ ትክክለኛው አደጋ የተሻለ ግልጽነት ያገኛሉ።
ጉዳቱን:
- ምንም የብዝበዛ ውጤት የለም (ለምሳሌ፣ EPSS) → ስለዚህ፣ ቅድሚያ መስጠት የሩጫ ጊዜ እና ተደራሽ መሆንን ይጎድለዋል።
- ከጄፍሮግ ሥነ-ምህዳር ጋር በጥብቅ የተሳሰረ → በዚህ ምክንያት፣ በJFrog ላይ ላሉ ተጠቃሚዎች ብቻ ተስማሚ ነው፤ ራሱን የቻለ አጠቃቀም የተወሰነ ነው።
- የላቁ ባህሪያት ተጨማሪ ፈቃድ ያስፈልጋቸዋል → ለምሳሌእንደ Advanced Security ወይም Runtime Integrity ያሉ ችሎታዎች በከፍተኛ ደረጃ ዕቅዶች ላይ ብቻ ይገኛሉ።
💲 የዋጋ አሰጣጥ*፡
- በወር ከ960 ዶላር ይጀምራል። SCA ባህሪያት ከኋላ ተቆልፈዋል Enterprise ኤክስ ደረጃ።
- በተጨማሪምእንደ Package Curation እና Runtime Integrity ያሉ ዋና ዋና ባህሪያት ለብቻቸው ይሸጣሉ።
- በአጠቃላይ, የዋጋ አወጣጥ የተከፋፈለ እና ተጨማሪዎች እና የማሰማሪያ ልኬት በፍጥነት ያድጋል።
8. ቼክማርክስ ዋን SCA
አጠቃላይ ገጽታ; ቼክማርክ ዋን SCA እንደ ሰፊ የመተግበሪያ ደህንነት መድረክ አካል የሶፍትዌር ቅንብር ትንተና ያቀርባል። በተለይም፣ ክፍት ምንጭ ተጋላጭነቶችን፣ የፈቃድ ስጋቶችን እና ተንኮል አዘል ፓኬጆችን ለመለየት ይረዳል፣ እንደ ሊበዘበዙ የሚችሉ የመንገድ ማወቂያ እና የላቁ ባህሪያትን ያቀርባል። SBOM ትውልድ.
ሆኖም ግን፣ በመላው ላይ አብሮ የተሰራ የማልዌር ጥበቃ የለውም SDLC እና በእውነተኛ ጊዜ፣ ተደራሽ በሆነ መልኩ ላይ የተመሠረተ ቅድሚያ አይሰጥም። ከዚህም በላይ፣ በተለምዶ በሌሎች መድረኮች ውስጥ የተዋሃዱ ችሎታዎች እዚህ የተለያዩ ሞጁሎችን ይፈልጋሉ። በዚህም ምክንያት፣ ጥገኛነቱ በ enterprise የፈቃድ አሰጣጥ እና ሞዱላር ተጨማሪዎች ለደህንነት ቡድኖች ውስብስብነትን እና ወጪን በእጅጉ ሊጨምሩ ይችላሉ።
ቁልፍ ባህሪያት:
- ሊበዘብዝ የሚችል ዱካ ማወቂያ → በማስኬድ ጊዜ የትኞቹ ተጋላጭነቶች ሊደረስባቸው እንደሚችሉ ያጎላል። ከዚህ የተነሳቡድኖች በእውነት አስፈላጊ የሆነውን ቅድሚያ መስጠት ይችላሉ።
- ተንኮል አዘል የጥቅል ማወቂያ → የጦር መሳሪያ የተገጠመላቸው ክፍት ምንጭ ክፍሎችን ይለያል። በዚህ መንገድየአቅርቦት ሰንሰለት ስጋቶች ወደ ምርት ከመድረሳቸው በፊት ታግደዋል።
- የግል ፓኬጅ ቅኝት → በሕዝባዊ መዝገቦች ውስጥ ባይዘረዘሩም እንኳ የባለቤትነት መብት ያላቸውን እና ውስጣዊ ፓኬጆችን ይቃኛል። ስለዚህየተደበቁ አደጋዎች ሳይስተዋል አይቀሩም።
- የፈቃድ ስጋት ትንተና → ግልጽ እና ተግባራዊ ሊሆኑ የሚችሉ ሪፖርቶችን በመጠቀም የክፍት ምንጭ ፈቃድ ችግሮችን ይጠቁማል። በዚህ መንገድሕጋዊ እና የተገዢነት አደጋዎችን ለመቆጣጠር ቀላል ናቸው።
- SBOM ትዉልድ → ኤክስፕረስ SPDX እና CycloneDX SBOMበአንድ ጠቅታ። በዚህ መሠረትኦዲቶችን ቀላል የሚያደርግ እና የቁጥጥር መስፈርቶችን የሚደግፍ ነው።
- በAI የተፈጠረ የኮድ ቅኝት → በAI የታገዘ ኮድን ለተደበቁ የደህንነት ስጋቶች እና የፖሊሲ ጥሰቶች ይተነትናል። በዚህም ምክንያት, እርስዎ ቁጥጥርዎን ይቀጥላሉ - የጄኔሬተር ኮድ ሲጠቀሙም እንኳ።
ጉዳቱን:
- በእውነተኛ ጊዜ የማልዌር ማወቂያ የለም → ለሚከሰቱ ስጋቶች ቀጣይነት ያለው የባህሪ ቅኝት የለውም።
- ተወላጅ የለም። CI/CD or pipeline ውህደት ለ SCA → በምትኩ፣ ሰፋ ባለ የቼክማርክ መድረክ ውህደት ላይ የተመሰረተ ሲሆን ይህም የውቅር ወጪዎችን ይጨምራል።
- ሞዱላር ማዋቀር ውስብስብነትን ይጨምራል → ሙሉ SCA ሽፋን ከሌሎች የቼክማርክ መፍትሄዎች ጋር ማጣመር ሊያስፈልግ ይችላል።
- ብጁ ፈቃድ ብቻ → የራስን ጥቅም የሚያስጠብቅ የዋጋ አሰጣጥ ከሌለ፣ በጀት ማውጣትና ግዥ ብዙም የማይገመት እና ጊዜ የሚወስድ ይሆናል።
💲 የዋጋ አሰጣጥ*፡
- ላይ ይጀመራል enterpriseደረጃ - የዋጋ አሰጣጥ; ሪፖርት የተደረጉ ማሰማራቶች ክልል ከ $ 75,000 ወደ $ 150,000 / በዓመት.
- ሁሉን አቀፍ ዕቅድ የለም፣ በምትኩ SCA ከብዙ ሞዱላር መፍትሄዎች አንዱ ነው፤ ሙሉ ሽፋን በርካታ መሳሪያዎችን ማዋሃድ ይጠይቃል።
9. ሴምግሬፕ SCA መሣሪያ

አጠቃላይ ገጽታ; የሴምግሬፕ አቅርቦት ሰንሰለት ቀላል ክብደት ያለው SCA ለገንቢዎች የተነደፈ መፍትሔ። ተደራሽነትን መሰረት ያደረገ ቅድሚያ በመስጠት የማንቂያ ድካምን ይቀንሳል እና እንደ የፈቃድ ተገዢነት ያሉ ዋና ዋና ባህሪያትን ያቀርባል፣ SBOM ማመንጨት እና ተግባራዊ ማስተካከያ።
ሆኖም ግን፣ ወሳኝ የሆኑ መከላከያዎችን አያገኝም CI/CD pipelineዎች፣ የግንባታ ስርዓቶች እና የማልዌር አደጋዎች። በዚህም ምክንያት፣ የሶፍትዌር አቅርቦት ሰንሰለት ቁልፍ ደረጃዎች ተጋልጠው ይቀጥላሉ፣ ይህም ለአጠቃላይ የAppSec ፕሮግራሞች ተስማሚነቱን ይገድባል።
ቁልፍ ባህሪያት:
- ተደራሽነትን መሰረት ያደረገ ቅድሚያ መስጠት → በአሂድ ጊዜ የተነሱ ተጋላጭነቶችን ብቻ ይጠቁማል።
- የፈቃድ ተገዢነት ማስፈጸሚያ → በዚህም ምክንያት፣ ጥሰቶች እንዳይዋሃዱ ለመከላከል በPR ደረጃ ላይ አደገኛ ፓኬጆችን በቀጥታ ሊያግድ ይችላል።
- SBOM ትዉልድ → CycloneDXን ሙሉ በሙሉ ጥገኛ ፍለጋ ይደግፋል።
- ገንቢ-ሴንትሪክ ዩኤክስ → ከIDEs፣ GitHub፣ GitLab እና ታዋቂ ጋር ይዋሃዳል CI/CD መሳሪያዎች.
- የማስተካከያ ግንዛቤዎች → በዚህ ምክንያት፣ የተጎዱ የኮድ መስመሮችን ያጎላል እና ጥገናዎችን ለማቃለል ደረጃ በደረጃ መመሪያ ይሰጣል።
ጉዳቱን:
- አይ CI/CD or Build Security → ስለዚህ፣ ደህንነቱ የተጠበቀ ሊሆን አይችልም pipelineዎች፣ ግንባታዎች ወይም የምርት ቅርሶች።
- የማልዌር ማወቂያ የለም → በዚህም ምክንያት፣ በሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ ያሉ ተንኮል አዘል ፓኬጆችን ለይቶ ማወቅ አይችልም።
- የተቆራረጠ የባህሪ ስብስብ → ለኮድ፣ ለአቅርቦት ሰንሰለት እና ለምስጢር ሞጁሎች የተለያዩ ግዢዎችን ይፈልጋል።
- ወጪዎች በፍጥነት ይለካሉ → በተግባር፣ በአስተዋጽዖ አበርካች ላይ የተመሰረተ ዋጋ ከቡድኑ ብዛት ጋር በፍጥነት ይጨምራል።
💲 የዋጋ አሰጣጥ*፡
- ላይ ይጀመራል በአንድ ምርት $40/ወር በአንድ አስተዋጽዖ አበርካች.
- ሁሉን-በአንድ-የሆነ መድረክ የለም: ሙሉውን ለመሸፈን እያንዳንዱን ምርት ለብቻው መግዛት አለበት SDLC.
- የፈቃድ መቆለፊያ: ሁሉም አስተዋጽዖ አበርካቾች በሁሉም ሞጁሎች ውስጥ እኩል ፈቃድ ሊኖራቸው ይገባል።
10. ሜንድ.io SCA መሣሪያ
አጠቃላይ ገጽታ;
Mend.io SCA የክፍት ምንጭ ተጋላጭነቶችን፣ የፈቃድ ችግሮችን እና የአቅርቦት ሰንሰለት ስጋቶችን ለማግኘት እና ለማስተካከል የተገነባ የተሟላ የAppSec መድረክ አካል ነው። በተለይም፣ ጥሬ የCVE ቆጠራዎችን ብቻ ሳይሆን በእውነተኛ አደጋዎች ላይ እንዲያተኩሩ የሚያግዝዎትን የተደራሽነት ትንተና እና ብልህ ቅድሚያ ይሰጣል።
ሆኖም ግን፣ አብዛኛዎቹ ዋና ዋና ባህሪያት የሚገኙት በ... ብቻ ነው premium ፈቃድ። በዚህም ምክንያት፣ ተለዋዋጭነትን የሚፈልጉ ቡድኖች ለሙሉ ስብስብ መክፈል ሊያስፈልጋቸው ይችላል፣ ይህም አጠቃላይ ወጪዎችን ሊጨምር እና ጉዲፈቻን ሊገድብ ይችላል።
ቁልፍ ባህሪያት:
- የተደራሽነት ትንተና → በኮድዎ ውስጥ በትክክል ጥቅም ላይ ሊውሉ የሚችሉ ተጋላጭነቶችን ብቻ ያሳያል። ስለዚህ፣ ቡድኖች በዝቅተኛ አደጋ ጉዳዮች ላይ ጊዜ አያባክኑም።
- በEPSS ላይ የተመሰረተ የአደጋ ቅድሚያ መስጠት → በጣም አስፈላጊ የሆኑትን ስጋቶች ደረጃ ለመስጠት የሲቪኤስኤስ የክብደት ነጥቦችን ከብዝበዛ መረጃ ጋር ያጣምራል። በዚህም ምክንያት ገንቢዎች በመጀመሪያ አጣዳፊ የሆነውን ማስተካከል ይችላሉ።
- የፈቃድ ተገዢነት ማንቂያዎች → ችግር ያለባቸውን የክፍት ምንጭ ፈቃዶችን ቀደም ብሎ ያያል እና በእውነተኛ ጊዜ ተፈጻሚነትን ይደግፋል። በዚህ መንገድ፣ ህጋዊ እና የአሠራር አደጋዎችን ይቀንሳሉ።
- SBOM ትዉልድ → በማሽን ሊነበብ የሚችል ያመርታል SBOMበ SPDX እና CycloneDX ቅርጸቶች። ለዚህም ሲባል፣ ተገዢ ሆነው እንዲቆዩ እና ለኦዲት ዝግጁ እንዲሆኑ ይረዳዎታል።
ጉዳቱን:
- የማልዌር ማወቂያ የለም → ተንኮል አዘል ክፍት ምንጭ ፓኬጆችን አስቀድሞ መቃኘት ስለማይችል፣ በአቅርቦት ሰንሰለት ጥበቃ ላይ ክፍተቶችን ይተዋል።
- ውስን የብዝበዛ አውድ → EPSSን፣ Mendን ጨምሮ SCA የሩጫ ጊዜ-ደረጃ ተደራሽነትን ወይም የተግባር ጥልቅ ክትትልን አያቀርብም።
- የተገደበ ብጁ መመሪያ አውቶሜሽን → ከተለዩ መድረኮች ጋር ሲነጻጸር ለተጋላጭነት እገዳ ወይም ቅድመ-ውህደት ማስፈጸሚያ ያነሰ ግልጽ ያልሆነ አውቶሜሽን።
- በመድረክ ውህደት ላይ ከፍተኛ ጥገኝነት → SCA ባህሪያቱ ከ Mend ሙሉ ስብስብ ጋር በጥብቅ የተሳሰሩ ናቸው፣ ይህም በቡድናቸው ውስጥ ሌሎች መሳሪያዎችን የሚጠቀሙ ቡድኖች ተለዋዋጭነትን ይገድባል። SDLC.
💲 የዋጋ አሰጣጥ*፡
- በአንድ አስተዋጽዖ አበርካች ገንቢ በዓመት ከ1,000 ዶላር ይጀምራል - ያካትታል SCA, SAST፣ የኮንቴይነር ቅኝት እና ሌሎችም።
- ተጨማሪ ክፍያዎች ተፈጻሚ ይሆናሉ ለ Mend AI Premium, DAST፣ API Security እና የድጋፍ አገልግሎቶች፣ በዚህም ምክንያት፣ የላቀ ጥበቃ ለመሠረታዊ ዋጋው በከፍተኛ ሁኔታ ይጨምራል።
- በአጠቃቀም ላይ የተመሰረተ ተለዋዋጭነት የለምበዚህም ምክንያት፣ ወጪው ከቡድኑ መጠን እና የባህሪ አጠቃቀም ጋር በእጅጉ ይዋሃዳል።
አንድ ጌጥ በሚመርጡበት ጊዜ ግምት ውስጥ መግባት ያለባቸው ዋና ዋና ባህሪያት SCA መሣሪያ
ከተገመገሙ መሳሪያዎች ጋር፣ እነዚህ በመረጃ ላይ የተመሰረተ ምርጫ ለማድረግ በጣም አስፈላጊ የሆኑ መስፈርቶች ናቸውcision:
የተደራሽነት ትንተና። በእያንዳንዱ የሽግግር ጥገኝነት ውስጥ እያንዳንዱን CVE የሚያመላክት መሳሪያ ከሲግናል የበለጠ ጫጫታ ይፈጥራል። የተደራሽነት ትንተና ተጋላጭ የሆነው ኮድ በሂደት ጊዜ በትክክል መፈጸሙን ይወስናል፣ አብዛኛዎቹን ተዛማጅነት የሌላቸውን ግኝቶች ያስወግዳል እና ቡድኖች በእውነተኛ አደጋ ላይ እንዲያተኩሩ ያስችላቸዋል።
ከሲቪኤስኤስ ባሻገር የብዝበዛ መለኪያዎች። የሲቪኤስኤስ የክብደት ውጤቶች ብቻቸውን ለእውነተኛ አደጋ ደካማ ተኪ ናቸው። የEPSS ውጤቶች እና የታወቀ የብዝበዛ አቅርቦት የትኞቹ ተጋላጭነቶች ኢላማ ሊሆኑ እንደሚችሉ የበለጠ ትክክለኛ ምስል ይሰጣሉ።
የማስተካከያ አደጋ ግንዛቤ። ጥገኝነትን በማሻሻል ተጋላጭነትን ማስተካከል አዳዲስ ተጋላጭነቶችን ሊያመጣ ወይም ግንባታውን ሊያበላሽ ይችላል። ልክ እንደ Xygeni ሁሉ አንድ ፓች ከመተገበሩ በፊት ሙሉ ለሙሉ መለዋወጥን የሚያሳዩ መሳሪያዎች የማስተካከያ ስጋት ትንተና, አዳዲስ ችግሮችን ከመፍጠር የሚከላከሉ መፍትሄዎች።
በእውነተኛ ጊዜ የማልዌር ማወቂያ። የCVE የውሂብ ጎታዎች የሚሸፍኑት በታተሙ ፓኬጆች ውስጥ የሚታወቁ ተጋላጭነቶችን ብቻ ነው። የአቅርቦት ሰንሰለት ጥቃቶች CVE የሌላቸው፣ በፊደል አጻጻፍ፣ በጥገኝነት ግራ መጋባት ወይም በተጎዱ የጥበቃ አካውንቶች ላይ የተመሰረቱ ተንኮል አዘል ፓኬጆችን በብዛት ይጠቀማሉ። ይህንን የስጋት ክፍል መፍታት የሚችሉት በባህሪ ላይ የተመሰረቱ፣ በእውነተኛ ጊዜ የማልዌር ማወቂያ መሳሪያዎች ብቻ ናቸው።
CI/CD ከአፈጻጸም አቅም ጋር ውህደት። ቅኝት ጠቃሚ የሚሆነው ግኝቶች ደህንነቱ የተጠበቀ ኮድ ወደ ምርት እንዳይደርስ የሚያግዱ ከሆነ ብቻ ነው። የፖሊሲ-እንደ-ኮድ ማስፈጸሚያ በ pull requests ና pipeline በሮች ይለውጣሉ SCA ከአማካሪ መሳሪያ ወደ እውነተኛ የደህንነት ቁጥጥር።
የፈቃድ ተገዢነት አስተዳደር። የክፍት ምንጭ ፈቃድ ግዴታዎች የሕግ አደጋ ናቸው፣ የደህንነት ግዴታ ብቻ አይደሉም። SCA መሳሪያዎች በቀጥታ እና በሽግግር ጥገኝነቶች ላይ ፈቃዶችን ይከታተላሉ፣ የፖሊሲ ጥሰቶችን እና ድጋፍን ይጠቁሙ SBOM የተገዢነት ሪፖርት ማድረግን ማመንጨት።
SBOM ትውልድ. የሶፍትዌር ቁሳቁሶች ቢል በደንበኞች፣ ተቆጣጣሪዎች እና እንደ ማዕቀፎች ባሉ ማዕቀፎች እየጨመረ የሚፈለግ እየሆነ መጥቷል CISሀ እና የአውሮፓ ህብረት የሳይበር መቋቋም ህግ። መሳሪያው የሚያመነጨውን መሳሪያ ያረጋግጡ SBOMበሳይክሎንዲኤክስ እና ኤስፒዲኤክስ ቅርጸቶች ውስጥ እንደ አንድ አካል በፍላጎት መሰረት standard የስራ ፍሰት፣ እንደ premium ተጨማሪ.
ትክክለኛውን እንዴት እንደሚመረጥ SCA መሣሪያ
ዋናው ፍላጎትዎ አነስተኛ ግጭት ያለበት የገንቢ ተቀባይነት ከሆነ፡ Snyk ወይም Semgrep Supply Chain ዝቅተኛውን የግጭት መግቢያ ነጥቦችን ያቀርባሉ፣ ጠንካራ የIDE እና የGit ውህደት እና ለገንቢዎች ተስማሚ የሆነ UX አላቸው።
የፈቃድ ተገዢነት እና የሁለትዮሽ ትንተና ቅድሚያ የሚሰጣቸው ከሆነ፡ ብላክ ዳክ ውስብስብ የፈቃድ አስተዳደር መስፈርቶች እና ትላልቅ የቆዩ የኮድቤዝ መሠረቶች ላሏቸው ድርጅቶች በጣም ጥልቅ አማራጭ ሆኖ ይቀጥላል።
አስቀድመው በተወሰነ የስነ-ምህዳር ስርዓት ውስጥ ከሆኑ፦ JFrog Xray ለJFrog መድረክ ተጠቃሚዎች፣ Checkmarx One ለCheckmarx ለሚያሄዱ ቡድኖች SASTእና ቬራኮድ SCA ለቬራኮድ መድረክ ደንበኞች ሁሉም በየራሳቸው ሥነ-ምህዳር ውስጥ ተፈጥሯዊ ውህደትን ያቀርባሉ።
ከCVE ማወቂያ ጎን ለጎን እውነተኛ የማልዌር ጥበቃ የሚያስፈልግዎ ከሆነ፡ Xygeni ብቻ እንደ ተወላጅ በእውነተኛ ጊዜ፣ በባህሪ ላይ የተመሠረተ የማልዌር ቅኝት ያቀርባል SCA የCVE የውሂብ ጎታ ምንም አይነት ምላሽ የማይሰጡ ስጋቶችን የሚሸፍን አቅም።
የሚያስፈልግህ ከሆነ SCA እንደ ሙሉ የDevSecOps ፕሮግራም አካል፡ እንደ Xygeni ያለ የተዋሃደ መድረክ የተለያዩ መሳሪያዎችን የመጠበቅ አስፈላጊነትን ያስወግዳል SCA, SAST, ሚስጥሮች፣ IaC, እና pipeline securityግኝቶቹ የተያያዙት በ ASPMበብዝበዛ እና በንግድ አውድ ቅድሚያ የተሰጠው እና በAI AutoFix በኩል የተፈታ፣ ሁሉም ያለ መቀመጫ ዋጋ። አማራጮችን በመጠቀም ያወዳድሩ። ምርጥ የመተግበሪያ ደህንነት መሳሪያዎች ለሰፋ ያለ አውድ አጠቃላይ እይታ።
ፈጣን ማጠቃለያ
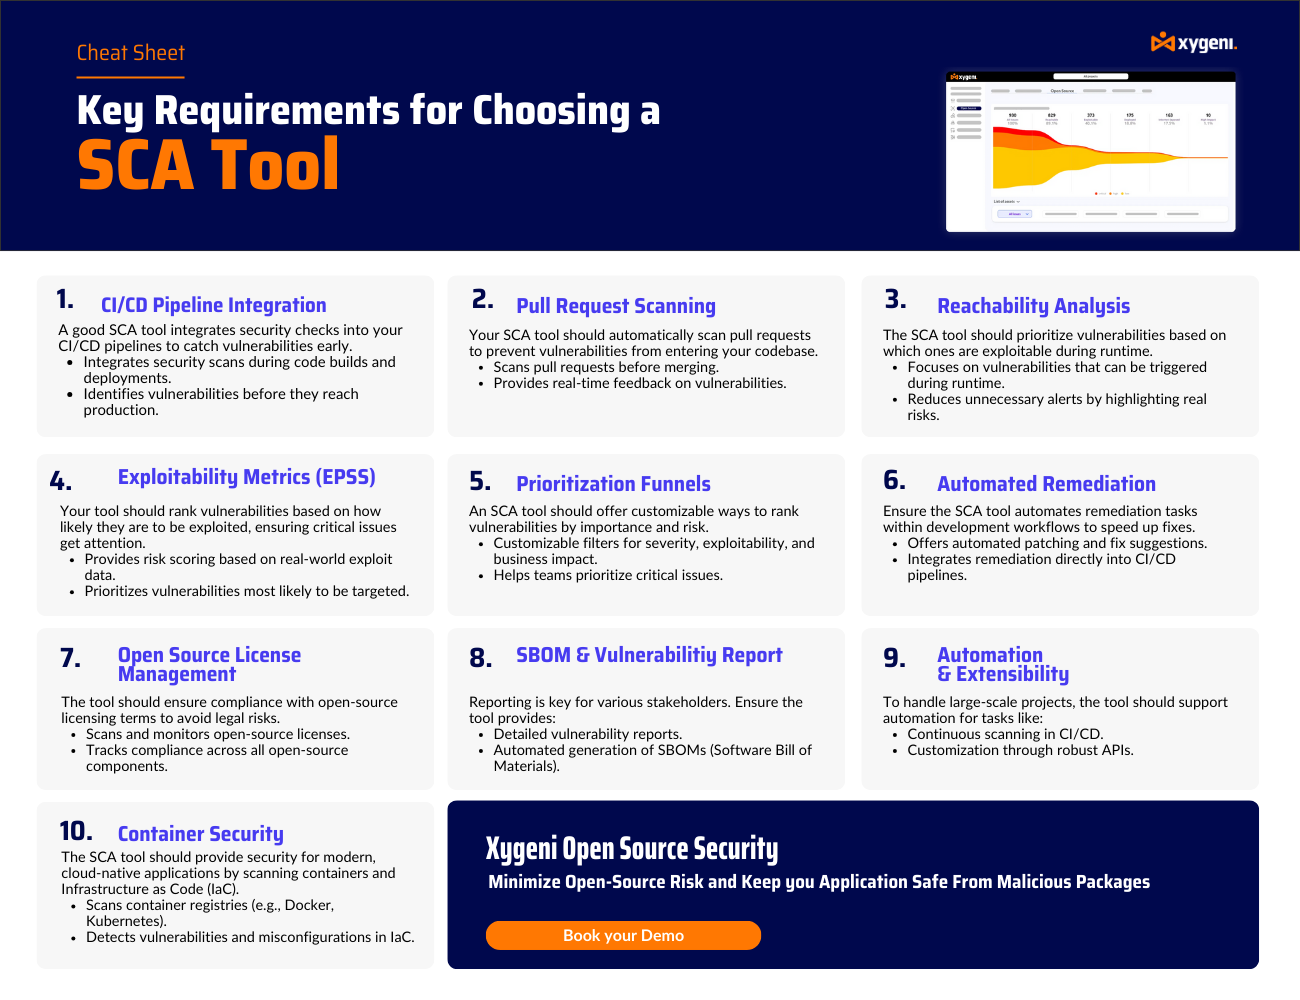
ዚጌኒ: ተጠናቀቀ SCA ተደራሽነትን በመተንተን፣ በብዝበዛ ውጤት አሰጣጥ እና በእውነተኛ ጊዜ ማልዌርን በመለየት ጥበቃ CI/CD pipelines.
የአይኪዶ፦ የተዋሃደ የAppSec መድረክ ጥምረት SCA, SAST፣ የደመና ደህንነት፣ የማልዌር ማወቂያ እና የሩጫ ጊዜ ጥበቃ በአንድ መፍትሄ።
ስኒክ፦ በIDEዎች ውስጥ ፈጣን የተጋላጭነት ቅኝት እና ማስተካከያ ለማድረግ ለገንቢ ተስማሚ የሆነ መሳሪያ እና pipelines.
ጥቁር ዳክዬ: Enterprise- ለክፍት ምንጭ ቤተ-መጻሕፍት ታይነትን ደረጃ መስጠት እና ጠንካራ የፈቃድ ተገዢነት ቁጥጥር።
ቬራኮድ፦ ለትላልቅ ድርጅቶች በፖሊሲ ማስፈጸሚያ እና አስተዳደር ላይ ያተኮረ የተቀናጀ የAppSec መድረክ።
የሶናታይፕ የህይወት ዑደት: አውቶማቲክ የፖሊሲ አስተዳደር እና የአቅርቦት ሰንሰለት ታይነት ከጥልቅ ጥገኝነት ክትትል ጋር።
JFrog ኤክስሬይ፦ የላቀ የሁለትዮሽ እና የኮንቴይነር ቅኝት፣ የJFrog ሥነ-ምህዳርን ለሚጠቀሙ ቡድኖች በጣም ተስማሚ።
ቼክማርክ ዋን፦ ሊበዘበዝ የሚችል የመንገድ ማወቂያ እና ሞዱላር ያለው የተዋሃደ የAppSec መፍትሄ enterprise ሽፋን.
የሴምግሬፕ የአቅርቦት ሰንሰለት: ቀላል ክብደት ያለው እና ተደራሽ በሆነ መልኩ የተመሰረተ SCA ፈጣን ተቀባይነት ለሚፈልጉ ትናንሽ ቡድኖች።
Mend.io፡ SCA የክፍት ምንጭ አደጋዎችን ቅድሚያ ለመስጠት እና ለማስተካከል የሚረዳ ተደራሽነትን እና የEPSS ውጤትን በማጣመር መድረክ።
ለምን Xygeni-SCA ብልህ ምርጫ ነው?
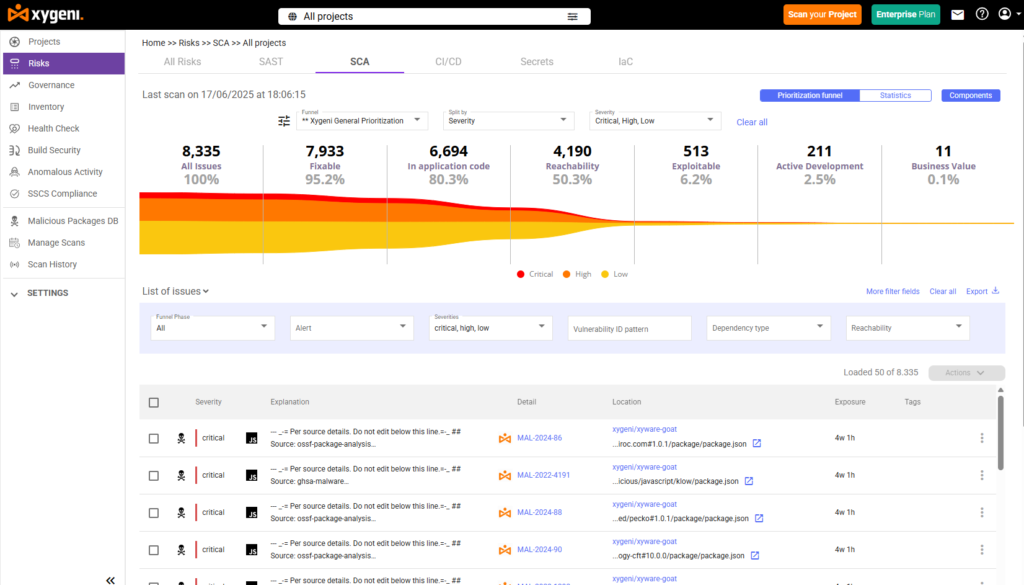
ዚጌኒ SCA የደህንነት መሳሪያዎች ዘመናዊ ቡድኖች ዛሬ እንዴት እንደሚዳብሩ የተገነቡ ናቸው። ጊዜ ያለፈባቸውን ፓኬጆች ብቻ አይጠቁሙም። በምትኩ፣ በእውነተኛ ጊዜ የስጋት ብልህነት፣ ብልህ ቅድሚያ መስጠት እና ከእጅ ነፃ የሆነ አውቶሜሽን ይጨምራሉ፣ ይህም ደህንነት ከልማትዎ ጋር በተፈጥሮ እንዲፈስ ያደርጋል፣ ከእሱ ጋር ሳይሆን።
Xygeni የሶፍትዌር ቅንብር ትንተና መሳሪያዎችን ደረጃ እንዴት እንደሚያሳድግ እነሆ፡
ቀደምት የማልዌር ፈልጎ ማግኘት
Xygeni ተንኮል አዘል ፓኬጆች ወደ ኮድ ቤዝዎ ከመድረሳቸው በፊት ይለያል። ይህም የፊደል ስህተት ጥገኝነቶችን እና እንደ ጥገኝነት ግራ መጋባት ያሉ የአቅርቦት ሰንሰለት ስጋቶችን ያካትታል። በዚህም ምክንያት ችግሮችን ቀደም ብለው ይከላከላሉ እና የእርስዎን pipeline ንጹህ.
ተደራሽ መሆን እና የEPSS ውጤት
Xygeni ቡድንዎን በማይመለከታቸው ማንቂያዎች ከማስጨነቅ ይልቅ፣ በኮድዎ ውስጥ በትክክል ጥቅም ላይ ሊውል በሚችል ነገር ላይ ያተኩራል። በዚህም ምክንያት፣ ጫጫታውን ይቀንሳሉ እና በጣም አስፈላጊ በሆኑት ተጋላጭነቶች ላይ ብቻ ያተኩራሉ።
ራስ-ሰር ማስተካከያ በ Pull Requests
Xygeni በራስ-ሰር በጣም አስተማማኝ የሆነውን ጥገና ይጠቁማል ወይም ይከፍታል pull request ለእርስዎ። ስለዚህ፣ ቡድንዎ መደበኛ የስራ ፍሰታቸውን ሳያስተጓጉል በፍጥነት ማስተካከል ይችላል።
የማስተካከያ ስጋት እና የሰበር ለውጥ መለየት
Xygeni እያንዳንዱ ዝማኔ የኮድ ቤዝዎን እንዴት እንደሚነካ በመተንተን ከባህላዊ ጥገና በላይ ይሄዳል። የማስተካከያ ሞተሩ ስሪቶችን በመስመር በመስመር ያወዳድራል ለመለየት የሰበር ለውጦች፣ የተሰረዙ ዘዴዎች እና የኤፒአይ ማሻሻያዎች ከመዋሃድዎ በፊት።
እያንዳንዱ የተጠቆመ ማስተካከያ በሚከተለው ይመደባል ዝቅተኛ፣ መካከለኛ ወይም ከፍተኛ ስጋትወደፊት በጣም አስተማማኝ የሆነውን መንገድ ያሳየዎታል። በዚህ መንገድ፣ የትኞቹን ጥገናዎች መተግበር እንዳለቦት በልበ ሙሉነት መወሰን ይችላሉ - የደህንነት፣ የመረጋጋት እና የእድገት ፍጥነትን ማመጣጠን።
ከማስተካከልዎ በፊት ይወቁ
ከዚህ በፊት commitበማንኛውም ዝማኔ ላይ በመመስረት፣ Xygeni እያንዳንዱ ፓች ምን እንደሚያደርግ በትክክል ያብራራል። የትኞቹን CVEዎች እንደሚያስተካክል፣ አዳዲስ አደጋዎችን እንደሚያመጣ እና ማጠናቀርን ሊጎዳ እንደሚችል ያያሉ። ይህ ግልጽነት በራስ መተማመን እንዲሰሩ እና አላስፈላጊ ዳግም ስራን እንዲያስወግዱ ይረዳዎታል።
የኮድ-ደረጃ ተጽእኖን ይረዱ
Xygeni ከመዋሃድዎ በፊት የተሰረዙ ወይም የተሻሻሉ ዘዴዎችን፣ የተጎዱ ፋይሎችን እና ሊሆኑ የሚችሉ የግንባታ ስህተቶችን ያጎላል። በዚህም ምክንያት፣ የማጠናቀር ውድቀቶችን ያስወግዳሉ እና ወሳኝ የሆኑ መንገዶችን እንኳን የተረጋጋ ያደርጋሉ።
CI/CD- በዲዛይን የተወለዱ
Xygeni አሁን ካሉ የስራ ፍሰቶችዎ ጋር ምንም አይነት ግጭት ሳይኖር ይጣጣማል። ከ GitHub Actions፣ GitLab፣ Jenkins፣ Bitbucket እና ሌሎችም ጋር ይሰራል። ከሁሉም በላይ፣ ምንም ነገር ሳይቀንስ በቀላሉ ይዋሃዳል።
SBOM እና ፈቃድ Guardrails
Xygeni SPDX ወይም CycloneDX ያመነጫል SBOMበራስ-ሰር የሚሰራ እና የፈቃድ ተገዢነት ደንቦችን በእውነተኛ ጊዜ የሚተገብር ነው። በዚህ ምክንያት፣ በልማት የህይወት ዑደቱ በሙሉ ለኦዲት ዝግጁ እና ታዛዥ ሆነው ይቆያሉ።
በአጠቃላይ፣ ዚጌኒ SCA የደህንነት መሳሪያዎች አስፈላጊ የሆነውን ነገር ለማስተካከል፣ የሚበላሹ ነገሮችን ለማስወገድ እና ደህንነቱ የተጠበቀ ኮድ በልበ ሙሉነት ለመላክ ይረዱዎታል። ችግሮችን ለመቃኘት ብቻ ሳይሆን በብልሃት ይፈቷቸዋል።
የመጨረሻ ሐሳብ
የቡድን የምርት ሶፍትዌርን ለመላክ የሶፍትዌር ቅንብር ትንተና ከአሁን በኋላ አማራጭ አይደለም። የክፍት ምንጭ አቅርቦት ሰንሰለት ንቁ የጥቃት ወለል ነው፣ እና CVE-ብቻ ቅኝት ተንኮል አዘል ተዋናዮች ቀድሞውኑ እየተጠቀሙባቸው ያሉትን እውነተኛ ክፍተቶች ይተዋል።
እዚህ የተገመገሙት አስር መሳሪያዎች ከቀላል ቀላል ክፍት ምንጭ ስካነሮች እስከ ሙሉ ስካነሮች ድረስ የተለያዩ አቀራረቦችን ይሸፍናሉ enterprise የአስተዳደር መድረኮች። ትክክለኛው ምርጫ የሚወሰነው በቡድንዎ መጠን፣ አሁን ባለው የመሳሪያ ስርዓት፣ የተገዢነት መስፈርቶች እና የደህንነት ፕሮግራምዎ ከCVE ማወቂያ በላይ ምን ያህል መሄድ እንዳለበት ነው።
ለሚያስፈልጋቸው ቡድኖች SCA በእውነተኛ የማልዌር ጥበቃ፣ ተደራሽነትን መሰረት ያደረገ ቅድሚያ መስጠት፣ ደህንነቱ የተጠበቀ አውቶማቲክ ማስተካከያ እና ሙሉ የሶፍትዌር አቅርቦት ሰንሰለትን በማስተካከል፣ Xygeni በ2026 እጅግ በጣም የተሟላ አቀራረብን እንደ አንድ የተዋሃደ የAI-powered AppSec መድረክ አካል አድርጎ ያቀርባል።

በየጥ
የሶፍትዌር ቅንብር ትንተና መሳሪያ ምንድን ነው?
የሶፍትዌር ቅንብር ትንተና መሳሪያ በሶፍትዌር ፕሮጀክት ውስጥ ጥቅም ላይ የሚውሉ የክፍት ምንጭ ቤተ-መጻሕፍትን እና የሶስተኛ ወገን ጥገኝነቶችን ይለያል፣ ከተጋላጭነት የውሂብ ጎታዎች እና የፈቃድ መዝገቦች ጋር በማነፃፀር ይፈትሻቸዋል፣ እና ቡድኖች የሚያመጡትን አደጋዎች እንዲረዱ እና እንዲያስተዳድሩ ይረዳል። SCA መሳሪያዎች የተደራሽነት ትንተና፣ የብዝበዛ ውጤት አሰጣጥ፣ የማልዌር ማወቂያ እና አውቶማቲክ ማስተካከያዎችን ያካትታሉ።
መካከል ያለው ልዩነት ምንድነው? SCA ና SAST?
SAST (የማይለዋወጥ የመተግበሪያ ደህንነት ሙከራ) የራስዎን የምንጭ ኮድ ለደህንነት ተጋላጭነቶች ይተነትናል። SCA ኮድዎ የሚመረኮዘውን የሶስተኛ ወገን ክፍት ምንጭ ክፍሎችን ይተነትናል። ሁለቱም አስፈላጊ ናቸው፡ SAST በሚጽፉት ኮድ ውስጥ ችግሮችን ያገኛል፣ SCA በሚጠቀሙበት ኮድ ውስጥ ችግሮችን ያገኛል። የተሟላ የመተግበሪያ ደህንነት ፕሮግራም ሁለቱንም ያካትታል፣ ከ DAST ጋር፣ IaC ቅኝት፣ እና ምስጢሮችን መለየት።
የተደራሽነት ትንተና ለምን አስፈላጊ ነው? SCA?
አብዛኛዎቹ አፕሊኬሽኖች በደርዘን ወይም በመቶዎች በሚቆጠሩ ክፍት ምንጭ ፓኬጆች ላይ የተመሰረቱ ናቸው፣ ብዙዎቹ በእውነቱ ፈጽሞ የማይጠሩ ተግባራት ውስጥ የታወቁ CVEዎችን ይይዛሉ። ተደራሽ የመሆን ትንተና ከሌለ፣ SCA መሳሪያዎች እነዚህን ሁሉ አደጋዎች ብለው ይጠቁማሉ፣ የልማት ቡድኖችን የሚያሸንፍ ጫጫታ ያለው ዝርዝር ይፈጥራሉ። የተደራሽነት ትንተና ግኝቶችን የሚያጣራው ተጋላጭ ኮዱ በተግባር ላይ በሚውልባቸው ሰዎች ላይ ብቻ ነው፣ ይህም ጫጫታውን በከፍተኛ ሁኔታ ይቀንሳል እና ቡድኖች በእውነተኛ አደጋ ላይ እንዲያተኩሩ ይረዳል።
መካከል ያለው ልዩነት ምንድነው? SCA እና SBOM?
SCA የክፍት ምንጭ ጥገኝነቶችን እና ስጋቶቻቸውን ለመለየት እና ለማስተዳደር የሚያስችል ሂደት እና የመሳሪያ ስብስብ ነው። SBOM (የሶፍትዌር ቢል ኦፍ ቁሶች) በአንድ የሶፍትዌር ክፍል ውስጥ ያሉትን ሁሉንም ክፍሎች የሚዘረዝር የተዋቀረ የውጤት ሰነድ ነው። SCA መሳሪያዎች በተለምዶ ያመነጫሉ SBOMእንደ የስራ ፍሰታቸው አካል፣ ነገር ግን ሁለቱ ቃላት የተለያዩ ነገሮችን ያመለክታሉ፡ አንደኛው የመተንተን ሂደት ሲሆን ሌላኛው ደግሞ በዚያ ሂደት የተፈጠረ የተለየ ቅርስ ነው።
የትኛው SCA መሳሪያ በክፍት ምንጭ ፓኬጆች ውስጥ ተንኮል አዘል ዌርን ያገኛል?
አብዛኞቹ SCA መሳሪያዎች በታተሙ ፓኬጆች ውስጥ የሚታወቁ ተጋላጭነቶችን የሚለዩት በCVE የውሂብ ጎታዎች በኩል ብቻ ነው። ምንም CVE የሌላቸውን ተንኮል አዘል ፓኬጆችን ማግኘት አይችሉም፣ ይህም አብዛኛዎቹ የአቅርቦት ሰንሰለት ጥቃቶች የሚሰሩት በዚህ ዝርዝር ውስጥ ነው። Xygeni በዚህ ዝርዝር ውስጥ እንደ ተወላጅ በክፍት ምንጭ መዝገቦች ላይ በእውነተኛ ጊዜ፣ በባህሪ ላይ የተመሠረተ የማልዌር ማወቂያን የሚያካትት ብቸኛው መሳሪያ ነው። SCA አቅም፣ ወደ ውስጥ ከመግባታቸው በፊት አደጋዎችን ማገድ፣ SDLC.
የክህደት ቃል: ዋጋው አመላካች እና በይፋ በሚገኙ መረጃዎች ላይ የተመሠረተ ነው። ትክክለኛ እና ወቅታዊ ዋጋዎችን ለማግኘት እባክዎ ሻጩን በቀጥታ ያነጋግሩ።
