





يُعدّ فحص الثغرات الأمنية جزءًا أساسيًا من أي استراتيجية أمنية متينة. ونظرًا لأن البرمجيات مفتوحة المصدر تُشكّل غالبية قواعد البيانات البرمجية (غالبًا ما تصل إلى 90%)، فإن تحديد الثغرات الأمنية ومعالجتها مبكرًا أمر بالغ الأهمية لحماية سلسلة توريد البرمجيات. يُحسّن Xygeni فحص الثغرات الأمنية التقليدي من خلال دمج الكشف الفوري عن البرامج الضارة وقنوات تحديد الأولويات الذكية، مما يضمن لفريقك ليس فقط اكتشاف المخاطر الأمنية الأكثر خطورة، بل أيضًا تحديد أولوياتها ومعالجتها.
منذ نشر هذا المقال في الأصل، توسع نهج Xygeni في تحديد الأولويات ليصبح نهجًا كاملاً ASPM الطبقة: قمع مدعوم بالذكاء الاصطناعي يطبق نفس معايير الوصول والاستغلال وEPSS وتقييم سياق الأعمال على النتائج المستخلصة من الماسحات الضوئية الخاصة بشركة Xygeni. و من أدوات الطرف الثالث الموجودة بالفعل في مجموعتك، وربطها وإزالة التكرارات عبرها جميعًا في عرض واحد ذي أولوية بدلاً من قوائم منفصلة لكل أداة.
ما هو فحص الثغرات الأمنية؟
فحص الثغرات الأمنية هو عملية تحدد نقاط الضعف في برامجك وأنظمتك وشبكاتكيقوم هذا النظام بفحص قواعد بياناتك البرمجية، وإعداداتك، واعتماداتك على البرمجيات مفتوحة المصدر، للكشف عن التهديدات الأمنية قبل أن يتمكن المهاجمون من استغلالها. ومع استمرار هيمنة البرمجيات مفتوحة المصدر على قواعد البيانات البرمجية، يُعدّ فحص الثغرات الأمنية أمرًا بالغ الأهمية للحفاظ على بيئات آمنة والحماية من الاختراقات قبل وقوعها.
لماذا يوفر لك فحص الثغرات الأمنية من Xygeni أفضل حماية
زيجيني لا يقتصر فحص الثغرات الأمنية على الكشف فحسب، بل توفر أدواتنا حجبًا فوريًا للتهديدات، وتحديدًا ذكيًا لأولويات المخاطر، وحلولًا سلسة. CI/CD pipeline التكامل، مما يضمن ملاءمة الأمان بسلاسة مع سير العمل وعمليات التطوير الخاصة بك. فيما يلي كيفية تعزيز ميزات Xygeni المتطورة لإدارة الثغرات الأمنية لديك:
اكتشاف البرامج الضارة في الوقت الفعلي: حظر التهديدات قبل وصولها إليك
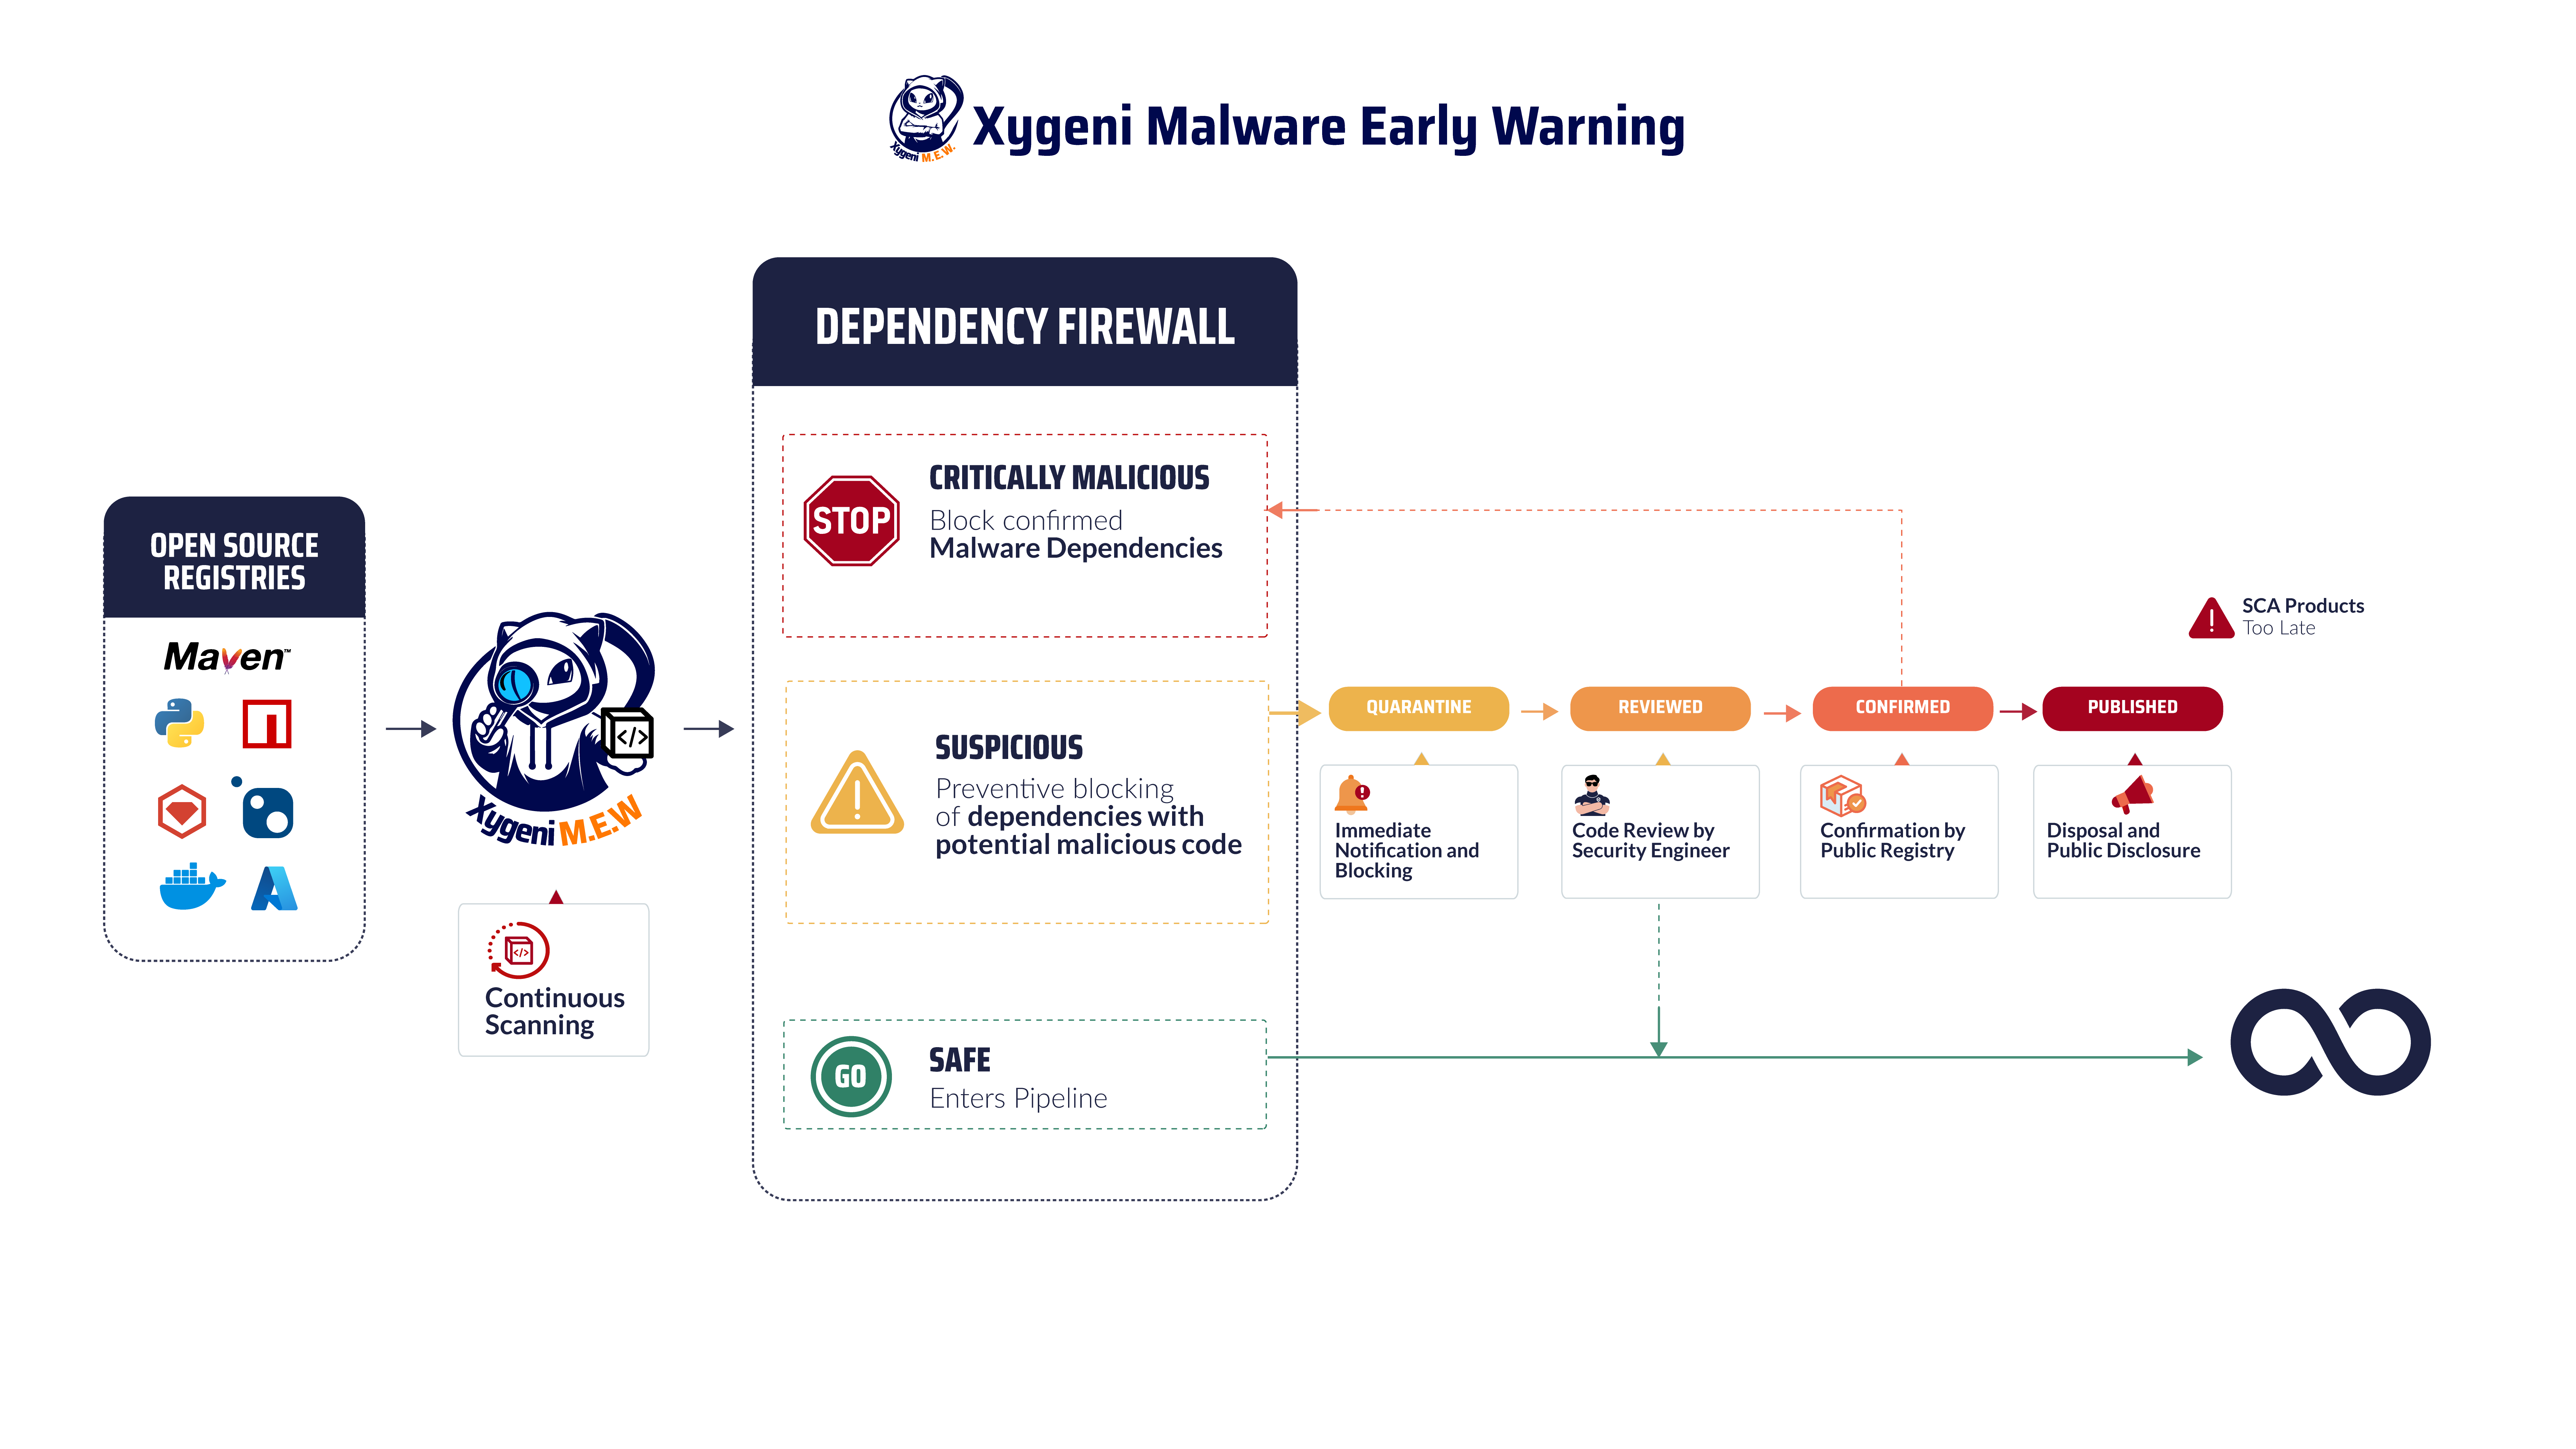
تقليل المخاطر وحماية تطبيقاتك من الحزم الضارة باستخدام الكشف المبكر عن البرامج الضارة من خلال Xygeniيقدم حلنا الشامل مراقبة في الوقت الفعلي لتبعياتك، مما يضمن اكتشاف التهديدات والتخفيف منها قبل أن تؤثر على برنامجك. من خلال المسح المستمر لمستودعات التخزين العامة مثل الآلية الوقائية الوطنية, مخضرمو PyPIيقوم Xygeni بحظر الحزم الضارة بمجرد نشرها، مما يمنعها من التسلل إلى أنظمتك.
تعد إدارة مكونات المصدر المفتوح أمرًا بالغ الأهمية في مشهد تطوير البرمجيات اليوم نظرًا للمخاطر المتزايدة للثغرات الأمنية والأكواد الضارة. Open Source Security يقلل الحل بشكل كبير من خطر البرامج الضارة من خلال مسح الحزم الضارة وحظرها عند نقطة النشر. تغطي مراقبتنا المستمرة العديد من السجلات العامة، مما يضمن فحص جميع التبعيات بدقة من أجل السلامة والنزاهة.
تساعد قدرات Xygeni القوية فريقك على الحفاظ على مشاريع برمجية آمنة وموثوقة من خلال إعطاء الأولوية للمشكلات الحرجة وتبسيط عمليات الإصلاح، مما يسمح لك بالتركيز على ما هو أكثر أهمية.
تسجيل نقاط CVE ودمج EPSS: تحديد أولويات الثغرات الأكثر قابلية للاستغلال
Xygeni يعزز تسجيل نقاط CVE باستخدام نظام تسجيل التنبؤ بالاستغلال (EPSS) لتقييم المخاطر بشكل أكثر شمولاً. في حين تقيم درجات CVE شدة الثغرة الأمنية، يتنبأ EPSS باحتمالية استغلالها. يتيح هذا لفريقك تحديد الأولويات بناءً على شدة الثغرة الأمنية وقابلية استغلالها في العالم الحقيقي.
على سبيل المثال، يحمل CVE-2021-44228 (Log4j)، الذي يتمتع بدرجة CVE عالية، احتمالية عالية للاستغلال استنادًا إلى بيانات EPSS. تساعدك هذه التركيبة في تحديد أولويات الثغرات الأمنية التي تشكل أكبر قدر من المخاطر، مما يضمن تركيز فريقك على التهديدات الأكثر خطورة أولاً.
مسارات تحديد الأولويات: التركيز على إصلاح الأمور الأكثر أهمية
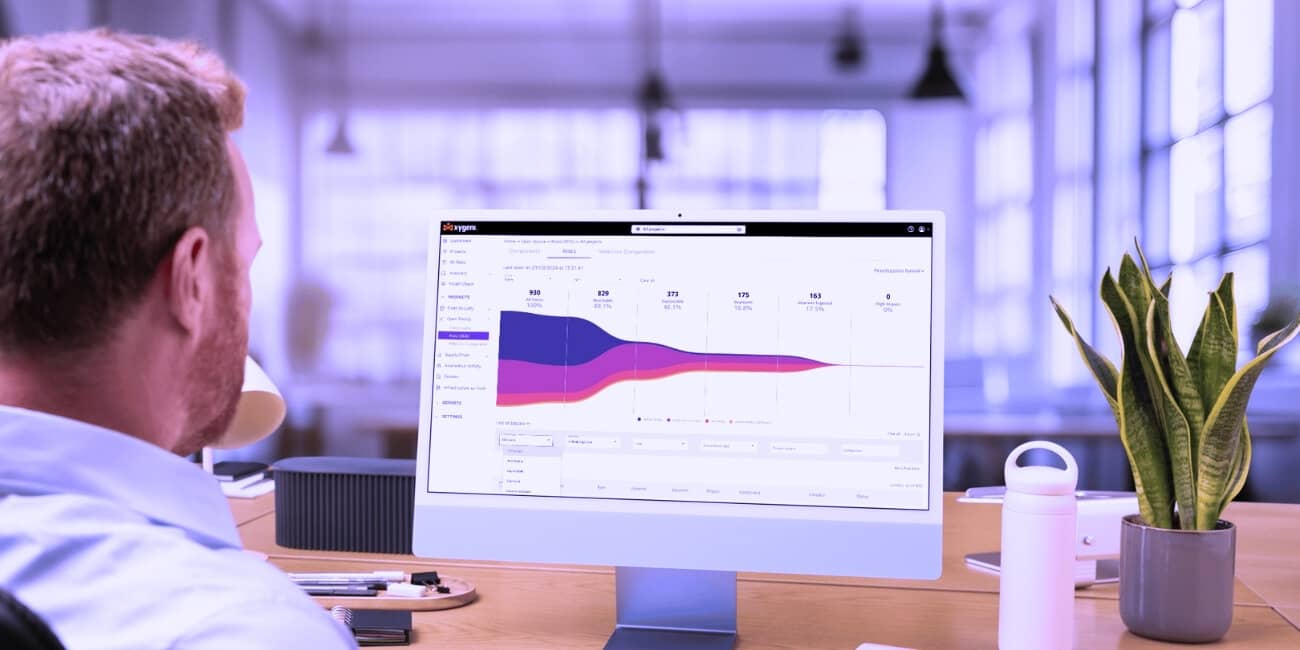
تبسط مسارات تحديد الأولويات من Xygeni كيفية التعامل مع عدد كبير من مشكلات الأمان. تتيح لك هذه المسارات تصفية الثغرات الأكثر خطورة والتركيز عليها من خلال تطبيق معايير تحديد الأولويات المخصصة. وبدلاً من الخوض في آلاف المشكلات، تساعد Xygeni فريقك على التركيز على تلك التي تشكل أكبر تهديد، مثل الثغرات التي يمكن الوصول إليها أو تلك التي يتم نشرها بنشاط.
يمكنك أيضًا الاستفادة من مسارات المبيعات الجاهزة مثل تحديد الأولويات العامة، CI/CD تحديد الأولويات، و IaC تحديد الأولويات. هذه المسارات تُبسطcisصنع الأيونات، مما يوفر الوقت والموارد الثمينة.
مسارات تحديد الأولويات متعددة المراحل وقابلة للتكوين
تدعم مسارات تحديد الأولويات في Xygeni ما يصل إلى ثماني مراحل قابلة للتخصيص، تجمع بين معايير مُعدة مسبقًا مثل إمكانية الوصول والاستغلال مع خصائص خاصة بالمؤسسة، مما يتيح لفريق الأمن حرية العمل دون التقيد بصيغة ثابتة. تتدفق النتائج عبر المسار إلى مستويات عمل واضحة: فوري، عاجل، مُخطط، مُتراكم، بدلاً من قائمة واحدة مسطحة "حرج/عالي/متوسط/منخفض"، وهو ما يُحاكي بشكل أدق كيفية تخطيط الفريق لأعمال المعالجة خلال دورة التطوير.
CI/CD Pipeline التكامل: الأمان المضمن في كل مرحلة
لا ينبغي أن يكون الأمان مجرد فكرة ثانوية. يتكامل Xygeni مباشرةً مع التطبيقات الشائعة CI/CD منصات مثل جنكينزوGitHub Actions وCircleCI، مما يضمن تشغيل عمليات فحص الثغرات الأمنية تلقائيًا أثناء كل مرحلة بناء ونشر. يتيح هذا التكامل الكشف المبكر عن الثغرات الأمنية ومعالجتها، مما يمنع تسلل الثغرات الأمنية إلى الإنتاج.
Pull Request المسح الضوئي: اكتشاف المشكلات قبل دمجها
زيجيني Pull Request مسح يقوم بالبحث عن نقاط الضعف في الوقت الحقيقي عندما يكون هناك جديد pull requests يتم إنشاؤها. يكتشف مشكلات مثل حقن SQL or البرمجة النصية للمواقع المشتركة (XSS) قبل دمجها في الإنتاج. من خلال اكتشاف هذه العيوب مبكرًا، يعمل فريقك على حل المخاطر الأمنية دون تأخير دورات الإصدار أو تراكم الديون الفنية.
تحليل إمكانية الوصول: التخلص من الضوضاء وإعطاء الأولوية للتهديدات الحقيقية
تحليل إمكانية الوصول إلى Xygeni يتجاوز standard الكشف عن طريق تحديد نقاط الضعف تم استدعاؤها أثناء وقت التشغيلبدلاً من إغراق فريقك بعدد لا يحصى من المشكلات، يركز Xygeni على نقاط الضعف التي قابلة للاستغلال بشكل نشط في بيئتك.
من خلال تصفية العناصر الموجودة ولكن لا يمكن الوصول إليها أثناء التنفيذ، يعمل Xygeni على التخلص من الضوضاء. وهذا يضمن تركيز فريقك على التهديدات الأمنية الأكثر إلحاحًا. هذا النهج يقلل ايجابيات مزيفة ويقلل التعب في حالة تأهب.
يركز فريقك على المخاطر الحقيقية، وليس القضايا ذات الأولوية المنخفضة. تضمن Xygeni أن وقتك ومواردك تعالج نقاط الضعف الحرجة، مما يمنع التهديدات الخفية من التسلل.
الإصلاح التلقائي: إصلاح الثغرات الأمنية بسهولة
يجب أن يدعم الأمان التطوير، لا أن يعيقه. تتيح ميزات الإصلاح التلقائي في Xygeni لفريقك إصلاح الثغرات الأمنية مباشرةً من خلال CI/CD pipelineبمجرد اكتشاف Xygeni لثغرة أمنية، يمكنه تطبيق التصحيح تلقائيًا، مما يحافظ على استمرارية التطوير دون تدخل يدوي. تعمل هذه الأتمتة على تقليل وقت التوقف عن العمل وتعزيز الإنتاجية.
إدارة تراخيص المصدر المفتوح: ضمان الامتثال بثقة
بالإضافة إلى البحث عن الثغرات الأمنية، يساعد Xygeni في إدارة تراخيص المصدر المفتوح من خلال ضمان بقاء الكود الخاص بك متوافقًا مع أفضل ممارسات OWASP والصناعات الأخرى standardتعمل هذه الميزة على تخفيف المخاطر القانونية من خلال تحديد ومعالجة انتهاكات ترخيص المصدر المفتوح، مما يحافظ على توافق برنامجك وأمانه.
لماذا تختار Xygeni؟
- الكشف عن البرامج الضارة في الوقت الحقيقي:قم بالكشف عن البرامج الضارة وحظرها على الفور قبل أن تتسلل إلى برنامجك.
- تسجيل نقاط CVE وتكامل EPSS:إعطاء الأولوية للثغرات الأمنية بناءً على شدتها وقابلية استغلالها، مع ضمان معالجة المشكلات الحرجة أولاً.
- مسارات تحديد الأولويات القابلة للتخصيص:قم بتصفية القضايا ذات الأولوية المنخفضة وركز على القضايا الأكثر أهمية.
- الإصلاح الآلي:قم بتطبيق تصحيحات الأمان تلقائيًا داخل جهازك CI/CD pipeline- تقليل الاضطرابات.
- CI/CD الاندماج : التكامل بسلاسة مسح الضعف في كل خطوة من خطوات عملية التطوير الخاصة بك.
- ابق ملتزمًا: ضمان الامتثال للصناعة standardوالحد من مخاطر انتهاكات ترخيص المصدر المفتوح.
حماية برامجك باستخدام أدوات فحص الثغرات الأمنية واكتشاف البرامج الضارة في الوقت الفعلي من Xygeni
لا تنتظر حدوث خرق أمني. باستخدام أدوات Xygeni لفحص الثغرات الأمنية واكتشاف البرامج الضارة في الوقت الفعلي، يمكنك اكتشاف التهديدات وحظرها بشكل استباقي قبل وقوعها. ركز على إصلاح المخاطر الأكثر خطورة وتبسيط عملية إدارة الثغرات الأمنية باستخدام مسارات تحديد الأولويات القابلة للتخصيص والإصلاح التلقائي. كن على اطلاع دائم بالتهديدات الناشئة وتأكد من أن برنامجك يظل آمنًا ومتوافقًا مع القوانين.
تُعدّ طبقة تحديد الأولويات هذه هي ما يجعل منصة Xygeni تعمل جنبًا إلى جنب مع الأدوات التي تستخدمها حاليًا. فإذا كنت بصدد الانتقال من ماسح ضوئي آخر، أو لم تكن مستعدًا لاستبداله بعد، فإن Xygeni تستوعب تلك النتائج، وتُطبّق عليها نفس أساليب الفرز والمعالجة المدعومة بالذكاء الاصطناعي، وتتيح لك إيقاف الأداة القديمة وفقًا لجدولك الزمني الخاص، دون أي انقطاع في التغطية.
هل أنت مستعد لحماية برنامجك؟ طلب عرض توضيحي اليوم وتعرف على كيفية قدرة Xygeni Vulnerability Scan على تحويل استراتيجية إدارة الثغرات الأمنية الخاصة بك.
الأسئلة الشائعة
ما الفرق بين فحص الثغرات الأمنية وتحديد أولوياتها؟
يكشف فحص الثغرات الأمنية عن نقاط الضعف في الشيفرة البرمجية، والإعدادات، والتبعيات مفتوحة المصدر. وتُعدّ عملية تحديد الأولويات خطوة منفصلة لتحديد أيّ من هذه النتائج يجب إصلاحها أولاً، باستخدام مؤشرات مثل بيانات قابلية الاستغلال وتحليل إمكانية الوصول، بدلاً من التعامل مع جميع النتائج على أنها عاجلة بنفس القدر.
هل يقوم برنامج Xygeni بفحص الثغرات الأمنية للكشف عن البرامج الضارة أيضاً، أم أنه يكتفي فقط بالثغرات الأمنية المعروفة (CVEs)؟
كلاهما. يجمع Xygeni بين فحص الثغرات الأمنية التقليدي القائم على CVE والكشف عن البرامج الضارة في الوقت الفعلي عبر السجلات العامة مثل NPM وMaven وPyPI، لذلك يتم حظر الحزم الخبيثة المنشورة حديثًا عند نقطة النشر، وليس فقط الثغرات الأمنية المعروفة والمعلنة.
ما هو نظام EPSS، ولماذا يُعدّ مهمًا إلى جانب درجات CVE؟
يتنبأ نظام EPSS (نظام تسجيل نقاط التنبؤ بالاستغلال) بمدى احتمالية استغلال ثغرة أمنية، بينما يقيس مؤشر CVE مدى خطورتها النظرية. ويتيح الجمع بين النظامين، كما تفعل شركة Xygeni، للفريق تحديد أولويات الثغرات الأمنية الخطيرة والتي يُحتمل استغلالها بشكل واقعي.
هل يمكن تشغيل فحص الثغرات الأمنية تلقائيًا في CI/CDأم أن الأمر يتطلب خطوة منفصلة؟
يتكامل Xygeni مباشرة مع CI/CD منصات مثل Jenkins و GitHub Actions و CircleCI، لذا يتم تشغيل عمليات الفحص تلقائيًا في كل عملية بناء ونشر، بما في ذلك pull request فحص يكشف عن مشاكل مثل حقن SQL أو XSS قبل دمج التعليمات البرمجية.