






من الكود إلى الامتثال: لماذا أصبحت GRC مشكلة الجميع الآن
لا يقتصر حاجتنا في برامج اليوم على سرعة الشحن فحسب، بل يجب أن تكون آمنة وقابلة للتتبع وجاهزة للتدقيق. لهذا السبب، تتجه المزيد من فرق DevOps إلى برمجيات الحوكمة والمخاطر والامتثال لإدارة المخاطر، وتطبيق السياسات، وضمان التوافق التنظيمي. هذه التقنيات الحديثة حلول برمجيات الحوكمة والمخاطر والامتثال تتجاوز قوائم المراجعة. فهي تُضمّن عناصر التحكم في pipelines، ودمجها مع سير العمل الخاص بك، ومساعدتك على تلبية standardيشبه DORA، ISO 27001، و NIST إطار الأمن السيبرانيسواء كنت تدير الأسرار أو مكونات سلسلة التوريد أو بيانات المستخدم، فإن الجمع بين القوة برنامج حوكمة البيانات إن اتباع ممارسات تطوير آمنة هو المفتاح. لذا، إذا كنت تتساءل ما هو GRC يبدو حقًا كما هو الحال في DevSecOps الحديثة pipeline يقدم هذا الدليل شرحًا وافيًا لذلك.
ما هو GRC؟ شرح مُناسب للمطورين
الحوكمة والمخاطر والامتثال (GRC) هو إطار عمل استراتيجي مصمم لربط ممارسات تطوير البرمجيات لديكم بالامتثال التنظيمي وسياسات الأمن. فما هي الحوكمة والمخاطر والامتثال (GRC) ببساطة؟
- الحكم يضمن أن الفرق تتبع السياسات المحددة.
- إدارة المخاطر يحدد نقاط الضعف في الكود، CI/CD، والحزم التابعة لجهات خارجية.
- الضوابط يؤكد أن سير العمل الخاص بك يتوافق مع القواعد الداخلية واللوائح الخارجية.
بدلاً من الاعتماد على عمليات التدقيق التفاعلية أو المراجعات الخارجية، فإن GRC في DevSecOps يدور حول الضمان المستمر والآلي.
اختيار حلول البرامج المناسبة للحوكمة والمخاطر والامتثال
ليست كل حلول برامج إدارة المخاطر والامتثال مُصممة لمواكبة وتيرة التطوير الحديث. لدعم DevOps الرشيق، تحتاج إلى حلول برامج إدارة المخاطر والامتثال التي:
- بالتكامل مع CI/CD و SCM أدوات
- أتمتة تسجيل المخاطر وتحديد الأولويات
- تتبع انتهاكات الترخيص و SBOM مسائل
- دعم إنفاذ السياسات في الوقت الفعلي
- إنشاء تقارير الامتثال الفورية
على عكس حلول برامج الامتثال والمخاطر التقليدية للحوكمة، تم تصميم Xygeni لتقديم كل هذا بسلاسة ودون إبطاء فريقك.
دور برامج إدارة البيانات في التطوير الآمن
برنامج حوكمة البيانات يلعب دورًا رئيسيًا في حماية المعلومات الحساسة في جميع أنحاء SDLC. مسح Xygeni:
- الأسرار تم دفعها عن طريق الخطأ إلى التحكم في المصدر
- تغييرات غير مصرح بها في IaC or CI/CD ملفات
- حزم الطرف الثالث غير الآمنة
- بيانات الاعتماد أو الرموز المسربة
وعندما يقترن ذلك بتسجيل المخاطر وإنفاذ السياسات، فإنه يسد الفجوات التي تفوتها معظم الأدوات الثابتة.
لماذا يجب على فرق التطوير فهم معنى GRC الحقيقي
هل ما زلت تتساءل عن ماهية الحوكمة والمخاطر والامتثال عمليًا؟ الأمر لا يتعلق بالبيروقراطية، بل بتقليص نقاط الضعف.
عند تنفيذها بشكل صحيح، تُمكّن حلول برامج إدارة المخاطر والامتثال فرق التطوير. فهي توفر guardrails، وليس حراس البوابة. النتيجة؟ إصدارات أسرع، ومفاجآت أقل، وإثبات امتثال مُدمج في كل commit.
تضمين برامج الحوكمة والمخاطر والامتثال في نظامك Pipeline مع زيجيني
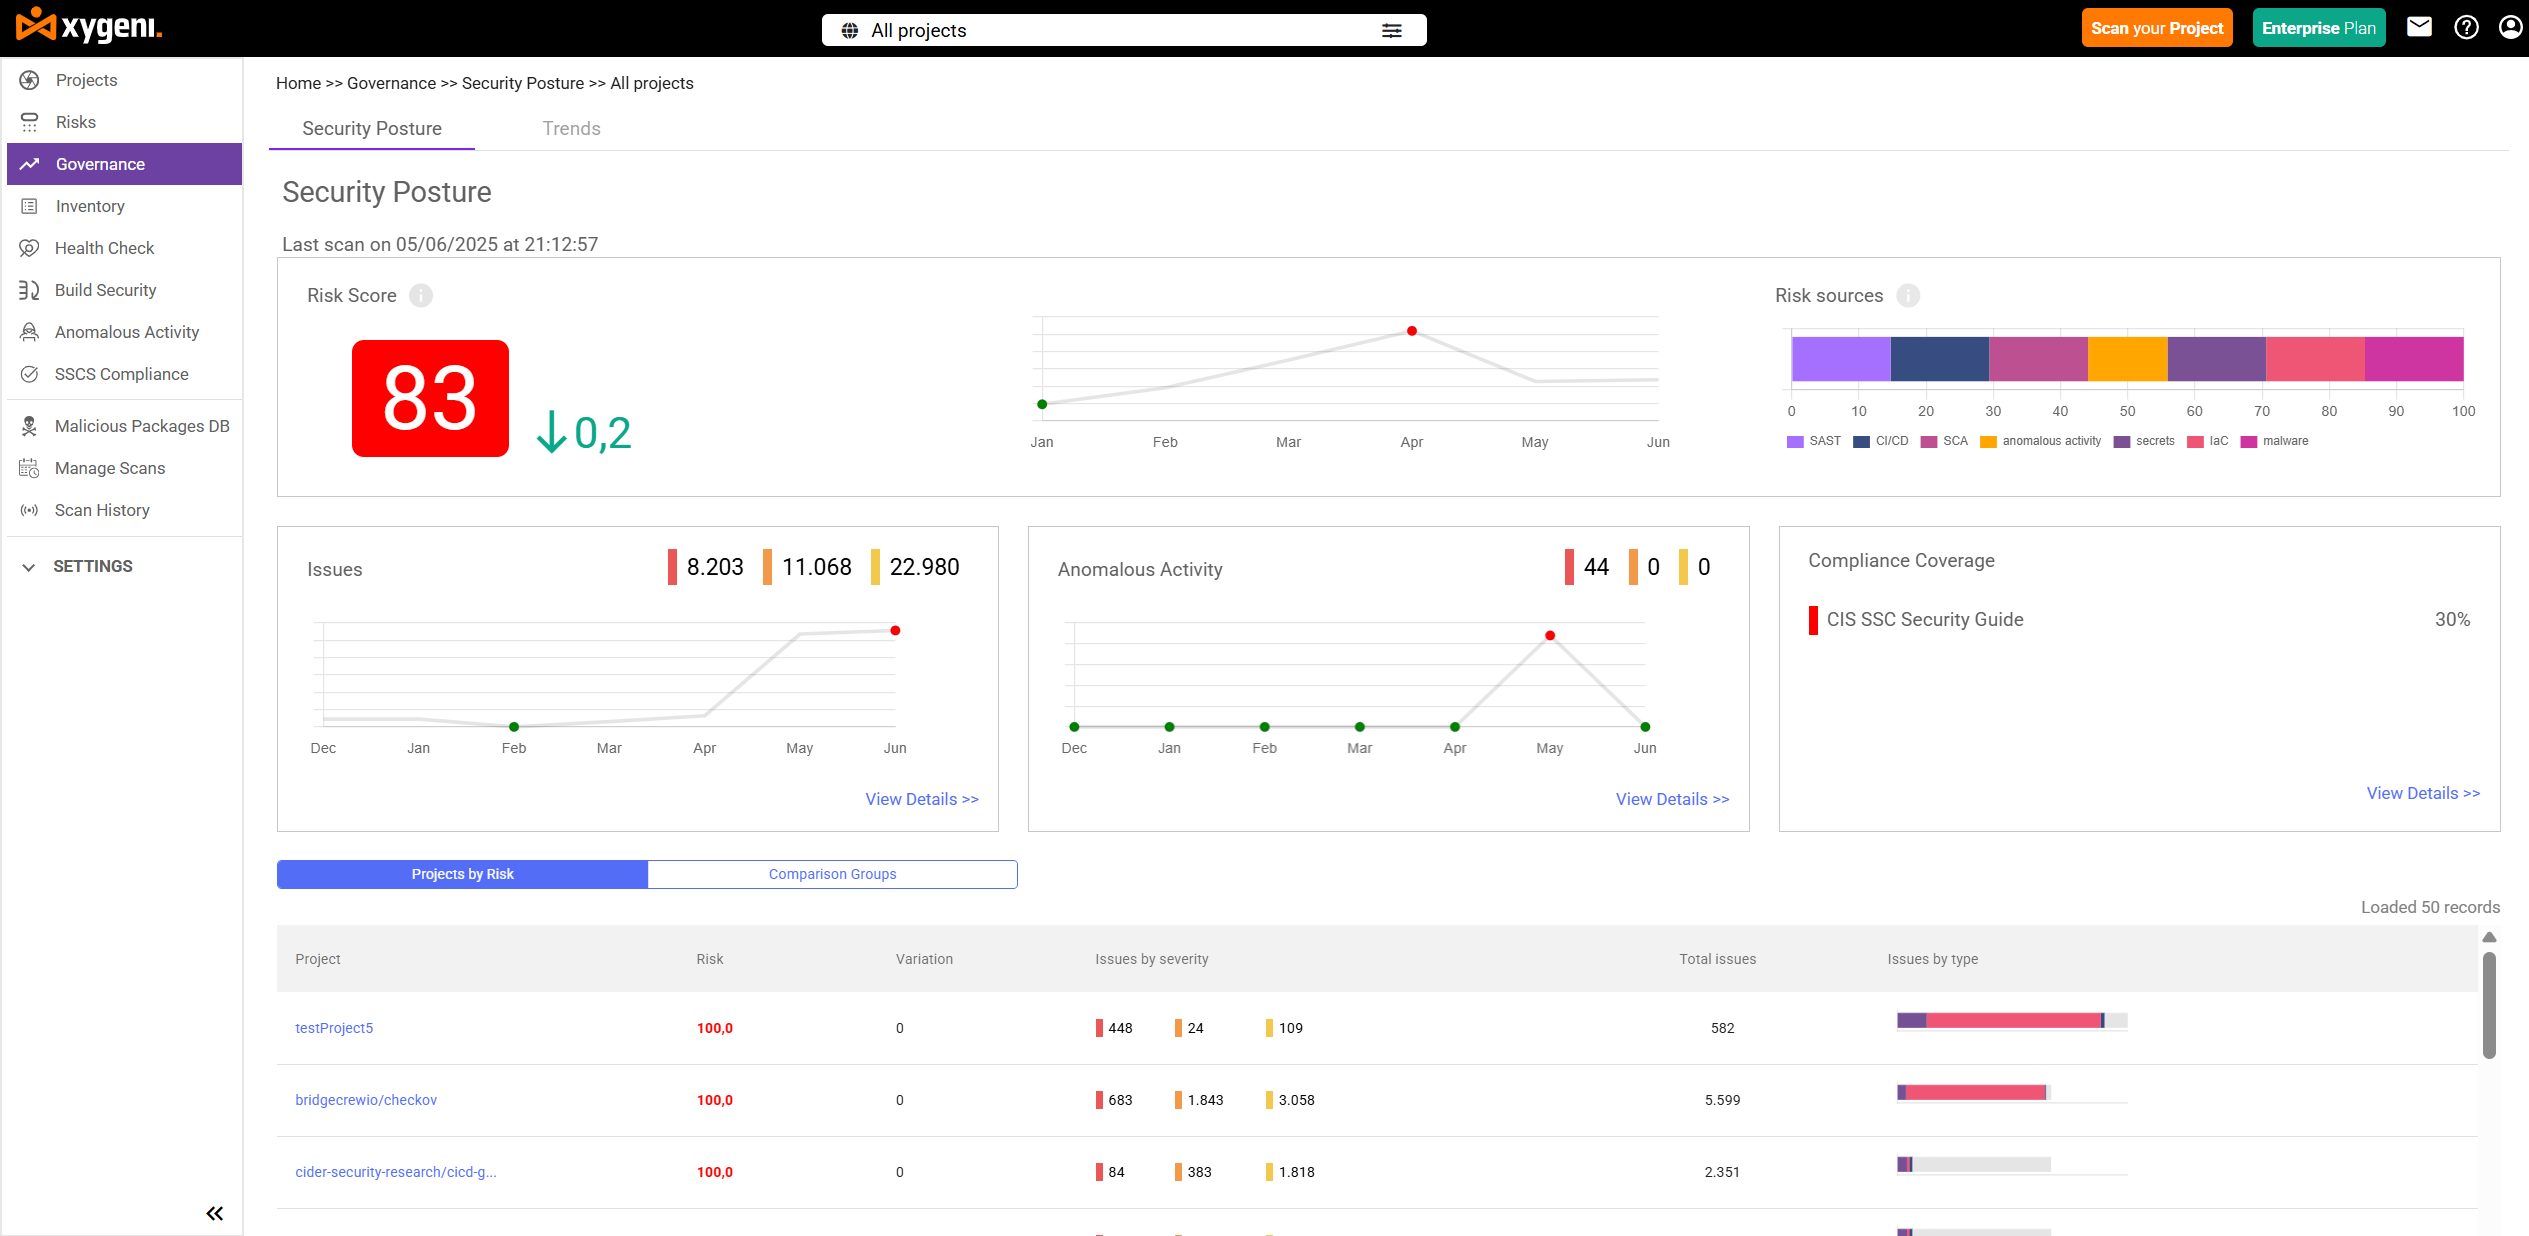
على عكس الأدوات التقليدية، والتي غالبًا ما تفشل في البيئات سريعة الخطى، زيجينيs حلول برمجيات إدارة المخاطر والامتثال تم تصميمها لتتناسب مع سرعة وتعقيد العصر الحديث DevSecOpsبدلاً من العمل خارج سير عمل التطوير الخاص بك أو الاعتماد على المدخلات اليدوية التي تستغرق وقتًا طويلاً، يتكامل Xygeni مباشرةً مع سير عمل التطوير الخاص بك SDLCونتيجة لذلك، أصبحت الأمن والامتثال عمليات مستمرة وليست مجرد أفكار ثانوية.
بدايةً، تُطبّق سياسة الكود الحوكمة على الكود، والتبعيات، وعمليات البناء، والبنية التحتية. إضافةً إلى ذلك، يضمن الكشف الفوري عن المخاطر اكتشاف أي أخطاء في التكوين، وانتهاكات للسياسات، وتهديدات سلسلة توريد البرامج قبل وصولها إلى مرحلة الإنتاج.
والأمر الأكثر أهمية هو أن الحوكمة لا تتعلق فقط بالتعرف على المشكلات، بل تتعلق أيضًا بفهم مدى استجابة فرقك لها.
تصور اتجاهات ومقاييس GRC باستخدام Xygeni
للاستفادة بشكل حقيقي من نهج برمجيات الحوكمة والمخاطر والامتثال، تحتاج إلى رؤية واضحة لكيفية تطور بيئتك بمرور الوقت. لهذا السبب، توفر Xygeni قسمًا بعنوان "الحوكمة ← الاتجاهات"، مصممًا لتقديم رؤى استراتيجية مستمرة.
على وجه التحديد، تعرض صفحة الاتجاهات مقاييس الحوكمة المهمة مثل:
- مجموع القضايا:عدد القضايا المفتوحة في أي وقت معين
- قضايا جديدة:عدد الإصدارات المفتوحة حديثًا
- نافذة التعرض:ما هي المدة التي تظل فيها القضايا المفتوحة دون حل، إلى جانب متوسط المتوسط
- حان وقت الحل:كم من الوقت يستغرق إغلاق المشكلات، مرة أخرى بمتوسط حسابي
- رؤى مقارنة:الاتجاهات على مر الزمن مقارنة بالفترات السابقة (الشهر الماضي، أو 3 أشهر، أو 6 أشهر، أو سنة)
علاوة على ذلك، يتضمن Xygeni تصورات تفاعلية لمساعدة فرق DevOps في تحديد الاختناقات ومعالجة نقاط الضعف بشكل أكثر فعالية:
- مخطط القضايا المعلقة التراكمية:يُظهر المشكلات المفتوحة والجديدة والمُحَلّة بمرور الوقت
- مخطط تأثير الأنشطة الشاذة:يظهر تكرار السلوكيات المشبوهة والتغييرات الحرجة في الملفات
- مخطط نافذة التعرض:يوضح المدة التي ظلت فيها المشكلات دون حل حسب النطاق الزمني
- مخطط وقت الحل:تصنيف سرعة حل المشكلة
- المقاييس حسب جدول المجموعة:يسمح للفرق بتصفية المقاييس حسب المشروع أو الفريق أو خصائص مخصصة أخرى
بشكل عام، هذا المزيج من الرؤية والأتمتة والمرونة يحول برمجيات إدارة المخاطر والامتثال إلى قوة استباقية. عندما يتم دمجها مع برنامج حوكمة البيانات وممارسات التسليم المستمر، تمكن Xygeni الفرق من تأمين pipelineثانية بدون كسر السرعة.
الأفكار النهائية: لماذا يجب أن يكون برنامج إدارة المخاطر والامتثال جزءًا من سير عمل DevOps الخاص بك
في الختام، لم تعد برامج إدارة المخاطر والامتثال مخصصة للتدقيق فحسب، بل أصبحت ضرورية لبناء أنظمة آمنة ومتوافقة pipelineمع تسارع وتيرة التطوير، تحتاج الفرق إلى حلول برمجية لإدارة المخاطر والامتثال تتكيف مع التسليم المستمر وتتوسع مع سير عمل DevSecOps الحديثة.
لهذا السبب، يُعدّ دمج السياسات كرموز، وتحليل المخاطر السياقية، والتنبيهات الفورية أكثر من مجرد ممارسة فعّالة، بل هو أمرٌ أساسي. في الوقت نفسه، يضمن دمج هذه الإمكانات مع برامج حوكمة بيانات فعّالة الرؤية والتحكم في الأصول الحساسة من commit إلى الإنتاج.
إذًا، ما هي إدارة المخاطر والامتثال (GRC) في سياقنا الحالي؟ إنها استراتيجية فعّالة ومدمجة تجمع بين الحوكمة وإدارة المخاطر والامتثال دون إبطاء عمل الفرق.
علاوة على ذلك، تُمكّنك Xygeni من تحقيق ذلك. تُحوّل منصتها برامج الحوكمة والمخاطر والامتثال إلى جزء لا يتجزأ من سير عملك، مُتكامل وآلي وسهل الاستخدام للمطورين.
👉 اكتشف كيف تساعد Xygeni فرق DevOps في تبسيط GRC وتأمين كل خطوة من الكود إلى الامتثال.

