






لم يعد معرفة كيفية تجنب البرامج الضارة مجرد بند في قائمة التحقق، بل أصبح ممارسة يومية لكل من يقوم بتطوير البرامج. الاعتمادات مفتوحة المصدر، CI/CD pipelineتُتيح تقنيات الذكاء الاصطناعي، ومساعدو البرمجة، للمهاجمين نقاط دخول جديدة إلى سلسلة التوريد الخاصة بك. لذا، يجب أن تشمل استراتيجية حديثة للوقاية من البرمجيات الخبيثة جميع هذه الجوانب الثلاثة، وليس فقط الشيفرة التي يكتبها فريقك يدويًا.
يشرح هذا الدليل الخطوات السبع التي تشكل نهجًا فعالًا للوقاية من البرامج الضارة اليوم: من الكشف في الوقت الفعلي وفحوصات CVE إلى أحدث المخاطر في القائمة، وهي البرامج الضارة التي يتم إدخالها من خلال التعليمات البرمجية التي تم إنشاؤها بواسطة الذكاء الاصطناعي ووكلاء ترميز الذكاء الاصطناعي.
ماذا يعني "تجنب البرامج الضارة" فعلياً في سلسلة توريد البرمجيات؟
لا يقتصر منع البرامج الضارة في أمن التطبيقات على إجراء تحكم واحد، بل هو تغطية متعددة الطبقات تشمل أربعة أماكن ينشط فيها المهاجمون فعلياً:
- الاعتماديات مفتوحة المصدر: حزم خبيثة يتم نشرها على npm و PyPI و Maven وغيرها من السجلات، غالباً قبل وجود أي توقيع مضاد للفيروسات لها.
- رمز التطبيق: أبواب خلفية، وبرامج تجسس، ومنطق مبهم مخفي داخل كود الطرف الأول أو الكود المساهم به.
- CI/CD pipelines: عمليات الوصول العكسي، والتنزيلات الضارة، والاستخدام غير المصرح به pipeline تغييرات تعمل بامتيازات تفوق بكثير ما يحصل عليه جهاز الكمبيوتر المحمول.
- التطوير بمساعدة الذكاء الاصطناعي: حزم يتم تخيلها بواسطة مساعدي البرمجة بالذكاء الاصطناعي ثم يتم تسجيلها من قبل المهاجمين قبل أن يقبل المطور الاقتراح.
تحتاج كل طبقة إلى منطق كشف خاص بها. هذه هي الفكرة الأساسية وراء كيفية تجنب البرامج الضارة على مستوى المؤسسة: لا يوجد ماسح ضوئي واحد يغطي الطبقات الأربع جميعها.
كيفية تجنب البرامج الضارة: 7 خطوات أساسية
| خطوة | اكشن | لماذا يهم |
|---|---|---|
| 1 | اعتمد الكشف عن البرامج الضارة في الوقت الفعلي | يوقف التهديدات غير المعروفة قبل وجود توقيع لها. |
| 2 | قم بفحص تبعيات المصادر المفتوحة وقم بتشغيل فحوصات CVE | يكشف عن الثغرات الأمنية المعروفة والمخفية في المكتبات. |
| 3 | تأمين الخاص بك CI/CD pipeline | يمنع البرامج الضارة من الدخول أثناء عمليات البناء والنشر. |
| 4 | احذر من مخاطر البرامج الضارة في التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي | يغلق أحدث نقطة دخول: الطرود المهلوسة والمُهملة. |
| 5 | حافظ على رؤية كاملة لجميع جوانب مجموعة أمان التطبيقات الخاصة بك | يزيل نقاط الضعف بين الأدوات الأصلية وأدوات الطرف الثالث. |
| 6 | التوافق مع اللوائح الناشئة (NIS2، DORA، قانون الذكاء الاصطناعي للاتحاد الأوروبي) | يحوّل ضغط الامتثال إلى وظيفة إجبارية للنظافة. |
| 7 | تدريب المطورين والفرق | يقلل من الخطأ البشري الذي لا تزال معظم الهجمات تعتمد عليه. |
1. اعتماد الكشف عن البرامج الضارة في الوقت الفعلي
تعتمد أدوات الأمان التقليدية على التوقيعات المعروفة، مما يعني أنها لا تكتشف البرامج الضارة إلا بعد أن يكون شخص آخر قد أصيب بها. أما التهديدات التي تُكتشف في يوم الصفر فلا تنتظر حتى يتم تسجيل ثغرة أمنية (CVE).
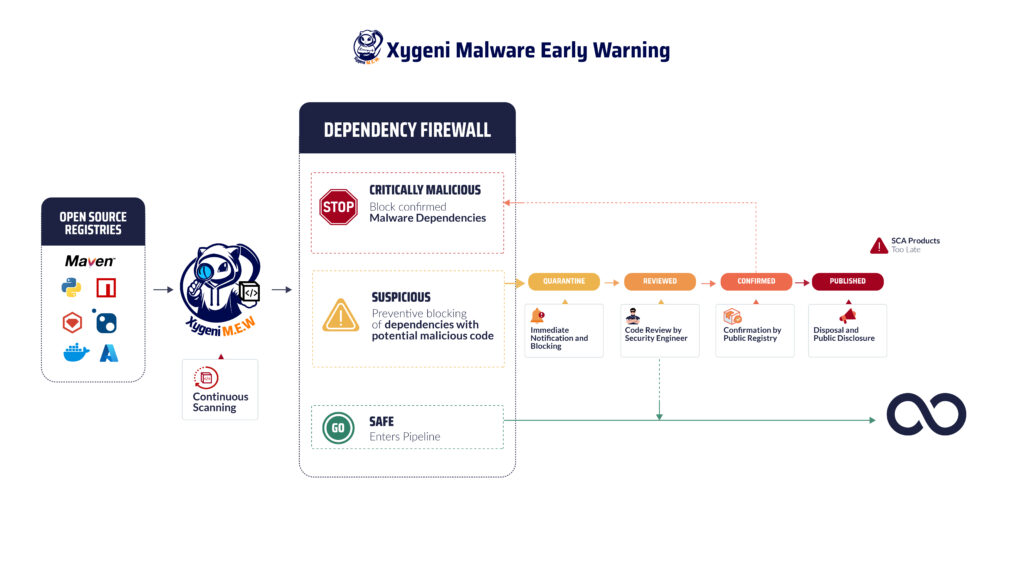
يُسدّ نظام الإنذار المبكر من Xygeni هذه الثغرة. فهو يفحص باستمرار السجلات العامة مثل NPM وPyPI وMaven، ويُعلِم عن الحزم الخبيثة فور نشرها، مستخدمًا ذكاءه الخاص في مجال البرمجيات الخبيثة بدلًا من انتظار توقيع عام. هذا ما تتطلبه استراتيجية الوقاية من البرمجيات الخبيثة في الوقت الفعلي: كشفٌ يعمل بسرعة النشر، لا بسرعة التدقيق.
2. فحص تبعيات المصادر المفتوحة وإجراء فحوصات CVE
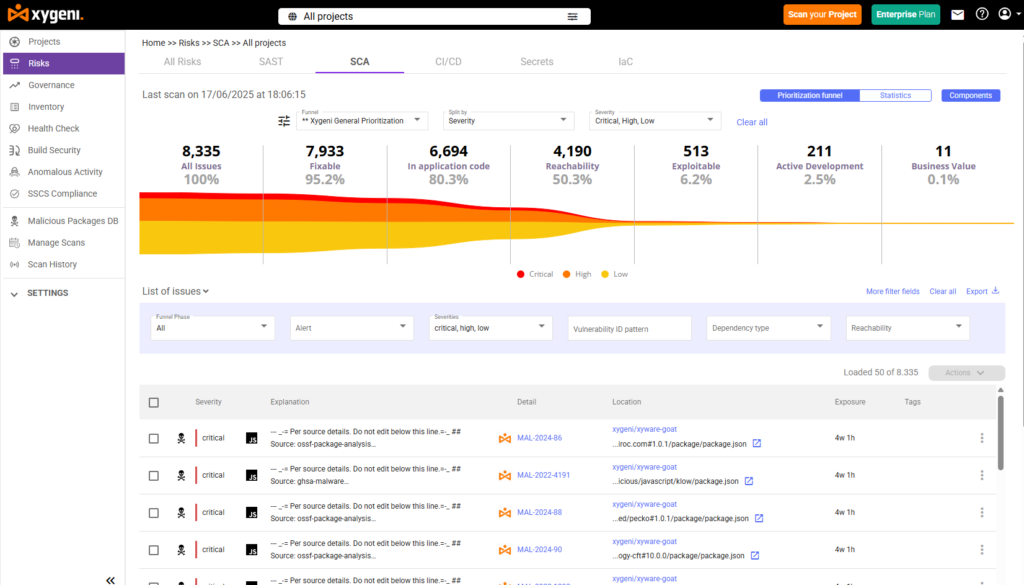
فحص CVEيُعدّ فحص قاعدة بيانات الثغرات الأمنية الشائعة (CVE) خطوة أساسية في أي برنامج للوقاية من البرمجيات الخبيثة. ومع ذلك، فهو غير كافٍ بمفرده. إذ لا يغطي فحص CVE سوى الثغرات التي تم الكشف عنها مسبقًا، مما يترك مجالًا لظهور ثغرات أحدث أو أقل وضوحًا.
زيجيني تحليل تكوين البرمجيات يتجاوز ذلك بدمج فحوصات CVE مع تحليل إمكانية الوصول والاستغلال، ما يُمكّن فريقك من إعطاء الأولوية للثغرات الأمنية التي يُمكن الوصول إليها فعليًا في التعليمات البرمجية بدلاً من تتبع كل إدخال في قاعدة البيانات. هذا السياق هو ما يُحوّل قائمة الثغرات الأمنية الطويلة إلى قائمة يُمكن إدارتها.
3. تأمين الخاص بك CI/CD Pipeline
A pipeline يتمتع هذا الجهاز بامتيازات أكبر ورقابة بشرية أقل من أي جهاز كمبيوتر محمول، مما يجعله هدفًا ذا قيمة عالية. CI/CD الأمن والحماية و إكتشاف عيب خلقي راقب السلوكيات التي يستخدمها المهاجمون بالفعل: محاولات الوصول العكسي، والتنزيلات الضارة أثناء عملية البناء، وأوامر البنية التحتية غير الآمنة كبرنامج في تكوينات Terraform أو Kubernetes، والتغييرات غير المصرح بها في نصوص البناء أو حماية الفروع.
تُضيف ميزة "بناء النزاهة"، القائمة على SLSA و in-toto، معلومات عن مصدر القطع الأثرية الخاصة بك pipeline ينتج ذلك، لذا يمكنك التحقق مما تم بناؤه فعليًا في إصدار معين واكتشاف أي تلاعب بين commit والنشر. Pipeline security هذا هو المكان الذي تتوقف عنده الكثير من خطط منع البرامج الضارة، وهو بالضبط المكان الذي انتقل إليه المهاجمون.
حماية التبعيات مفتوحة المصدر الخاصة بك من البرامج الضارة
اكتشف استراتيجيات استباقية لتأمين برامجك مفتوحة المصدر من تهديدات البرامج الضارة. قم بتنزيل ورقتنا البيضاء للحصول على رؤى أساسية حول حماية البرامج الضارة.
4. انتبه لمخاطر البرامج الضارة في التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي
هذا أحدث بند في كيفية تجنب البرمجيات الخبيثة، ويستحق شرحًا مفصلًا بدلًا من مجرد إشارة عابرة. أحيانًا، توصي برامج الذكاء الاصطناعي المساعدة في البرمجة بحزم برمجية غير موجودة. يراقب المهاجمون هذه الأسماء الوهمية ويسجلونها في سجلات عامة مسبقًا، وهي تقنية تُعرف باسم "الاستيلاء العشوائي". المطور الذي يقبل اقتراح الذكاء الاصطناعي دون التحقق منه، يقوم بتثبيت ما زرعه المهاجم.
إن حجم هذه المشكلة ليس مجرد احتمال نظري. فقد حللت دراسة محكمة أجرتها USENIX Security 2025، 2.23 مليون عينة برمجية عبر 16 نموذجًا لغويًا واسع النطاق، ووجدت أن 19.7% من الحزم الموصى بها غير موجودة، مما أدى إلى ظهور أكثر من 205,000 اسم حزمة وهمي فريد. والأسوأ من ذلك، أن 43% من هذه الأسماء الوهمية تكررت باستمرار في عمليات البحث المتكررة، مما يعني أنها قابلة للتنبؤ بدرجة كافية ليتمكن المهاجم من استغلالها مسبقًا.
زيجيني MEW (الإنذار المبكر بالبرمجيات الخبيثة) تُطبَّق عملية التحقق بغض النظر عما إذا كان المطور البشري هو من طلب الحزمة أو اقترحها مساعد برمجة يعمل بالذكاء الاصطناعي: إذ تتحقق من الحزم الجديدة والحالية باستخدام معلومات Xygeni الخاصة بالبرمجيات الخبيثة قبل اعتمادها في عملية البناء. أما على مستوى الكود، فيقوم نظام DevAI من Xygeni بتحديد الثغرات الأمنية في كلٍّ من الكود المكتوب بشريًا والكود المُولَّد بواسطة الذكاء الاصطناعي مباشرةً في بيئة التطوير المتكاملة (IDE)، بحيث تظهر المشكلات الناتجة عن اقتراحات الذكاء الاصطناعي قبل نشر الكود، وليس بعده.
tus nec ullamcorper mattis، pulvinar dapibus leo.
5. حافظ على رؤية كاملة عبر مجموعة أدوات أمان التطبيقات الخاصة بك
لا يمكنك منع البرامج الضارة في المكونات التي لا يمكنك رؤيتها. تستخدم معظم المؤسسات اليوم أكثر من ماسح ضوئي واحد، وغالبًا ما يكون مزيجًا من الأدوات الأصلية وحلول الجهات الخارجية المتخصصة. ASPM (Application Security Posture Managementتعمل هذه الطبقة على توحيد النتائج عبر الماسحات الضوئية الأصلية وأدوات الطرف الثالث في عرض واحد للمخاطر، وتطبق نفس الفرز المدعوم بالذكاء الاصطناعي، شرح وتحديد أولويات جميعها، وليس فقط النتائج التي تنتجها ماسحات Xygeni الخاصة. هذا مهم للوقاية من البرامج الضارة على وجه التحديد: تبعية خبيثة تم الإبلاغ عنها بواسطة أداة واحدة وعنصر مشبوه pipeline يسهل ربط التغييرات التي تم الإبلاغ عنها من قبل شخص آخر عندما تكون موجودة في نفس العرض.
6. مواءمة مكافحة البرامج الضارة مع اللوائح الناشئة
تدفع لوائح مثل NIS2 وDORA وقانون الذكاء الاصطناعي للاتحاد الأوروبي أمن سلسلة التوريد من كونه ممارسة مثلى إلى متطلب امتثال، لا سيما فيما يتعلق ببرامج الطرف الثالث والإفصاح عن الثغرات الأمنية. يدعم Xygeni المراقبة المستمرة وإدارة المخاطر وإعداد التقارير التي تتوافق مع هذه الأطر، مما يعني تطبيق نفس ضوابط منع البرامج الضارة التي تحميك pipeline كما يجب إنشاء سجل التدقيق الذي تتوقعه الجهات التنظيمية. لا يُعد ضغط الامتثال هو السبب الرئيسي للقيام بهذا العمل، ولكنه عامل إجباري مفيد للمؤسسات التي لا تزال تعتبره اختيارياً.
7. تدريب المطورين والفرق
تُسهم أدوات الكشف في سد معظم الفجوة، لكن الوعي لا يزال بالغ الأهمية. فالمطورون الذين يعرفون شكل الحزمة المُنتحلة أو التبعية المُضمنة عبر التصيد الاحتيالي، هم أقل عرضة لأن يكونوا نقطة الدخول في المقام الأول. كما أن برامج مكافحة البرمجيات الخبيثة تُقلل من مساحة الهجوم، بينما تُقلل الفرق المُدربة من عدد مرات اختبار هذه المساحة.
كيف يعمل نظام الإنذار المبكر لشركة زيجيني
- المراقبة المستمرة: يقوم Xygeni بمسح المستودعات العامة بشكل مستمر، بما في ذلك NPM وPyPI وMaven، ويراقب منشورات الحزم الجديدة فور حدوثها بدلاً من انتظار عملية مسح مجدولة.
- حظر تبعيات البرامج الضارة المعروفة: يتم حظر الحزم التي تتطابق مع معلومات Xygeni عن البرامج الضارة من دخول بيئة التطوير الخاصة بك على الفور.
- العزل التلقائييتم وضع الطرود المشبوهة ولكن غير المؤكدة في الحجر الصحي حتى لا تتسبب في أي ضرر أثناء مراجعتها.
- التحقق من التهديديقوم فريق أبحاث الأمن في Xygeni بتحليل الطرود المعزولة ويتعاون مع السجلات لتأكيد الحالة، مما يمنع النتائج الإيجابية الخاطئة من تعطيل سير عملك.
- تنبيهات الوقت الحقيقيكل حظر أو حجر صحي يُفعّل تنبيهًا عبر البريد الإلكتروني أو سلاك أو الويبhooks، مع التفاصيل التي يحتاجها فريقك للتصرف.
- الكشف العلنيبمجرد تأكيد وجود تهديد، تكشف شركة Xygeni التفاصيل للمجتمع الأوسع، مما يساعد على احتواء الانتشار خارج بيئتك الخاصة.
الأسئلة الشائعة حول كيفية تجنب البرامج الضارة
ما هي الطريقة الأكثر فعالية لتجنب البرامج الضارة في البرامج مفتوحة المصدر؟
يجمع النهج الأكثر فعالية بين الكشف الفوري الذي يرصد البرمجيات الخبيثة قبل ظهور توقيعها الرسمي، وبين عمليات التحقق الدورية من الثغرات الأمنية المعروفة (CVE) وتحليل إمكانية الوصول إليها. فالمسح القائم على التوقيعات وحده لا يكشف عن التهديدات غير المعروفة (Zero-day)، لذا فإن دمجه مع المراقبة المبكرة للسجلات العامة يسد هذه الثغرة.
ما هو برنامج مكافحة البرامج الضارة؟
برامج مكافحة البرامج الضارة هي أدوات تكشف وتحظر التعليمات البرمجية أو الحزم أو البرامج الضارة. pipeline السلوك قبل وصوله إلى مرحلة الإنتاج. تتجاوز برامج مكافحة البرمجيات الخبيثة الحديثة مجرد مطابقة التوقيعات لتشمل تحليل السلوك، ومراقبة التبعيات، و CI/CD الكشف عن الحالات الشاذة.
ما هو الاستيلاء العشوائي على النطاقات وكيف يرتبط بمنع البرامج الضارة؟
يُعرف التلاعب البرمجي باسم "الاستيلاء العشوائي" عندما يقوم مهاجم بتسجيل اسم حزمة برمجية يتخيله مساعد برمجة يعمل بالذكاء الاصطناعي، ثم ينتظر من المطورين تثبيتها بقبول اقتراح الذكاء الاصطناعي. وقد وجدت دراسة أجرتها USENIX Security عام 2025 أن ما يقرب من حزمة واحدة من كل خمس حزم برمجية موصى بها من قبل الذكاء الاصطناعي غير موجودة، مما يجعل هذا الأمر خطرًا حقيقيًا وقابلًا للقياس على أي فريق يستخدم أدوات برمجة تعتمد على الذكاء الاصطناعي، وذلك فيما يتعلق بمنع البرامج الضارة.
هل يمكن الوثوق بحزم البرامج مفتوحة المصدر؟
معظمها آمن، ولكن ليس كلها. ينشر المهاجمون بانتظام نسخًا خبيثة تبدو شرعية أو يستغلون تشابه الأسماء. يتطلب تقليل المخاطر الجمع بين برامج مكافحة البرامج الضارة والمراقبة المستمرة لسجل النظام والتحقق من هوية القائمين على صيانة الحزم، وليس الاعتماد على الثقة وحدها.
هل تكفي فحوصات CVE وحدها لمنع البرامج الضارة؟
لا. لا تغطي فحوصات CVE إلا الثغرات الأمنية التي تم الكشف عنها علنًا بالفعل. تتطلب البرامج الضارة، وخاصة تهديدات اليوم الصفر وحزم ما قبل التوقيع، اكتشافًا فوريًا بالإضافة إلى فحوصات CVE لسد الفجوة بين النشر والكشف.
حدد أولويات مخاطر برامجك، وقم بمعالجتها، وتأمينها
تجنب البرامج الضارة في المصادر المفتوحة، CI/CDوالتطوير المدعوم بالذكاء الاصطناعي يتطلب الكشف في الوقت الفعلي، وليس مجرد المسح الدوري. كتاب التجريبي or ابدأ مجانًا لمعرفة كيفية عمل نظام الإنذار المبكر ومنصة AppSec الكاملة من Xygeni معًا.
