






يعتمد تطوير البرمجيات الحديثة بشكل كبير على حلول ماسح الثغرات الأمنية مفتوحة المصدر لتحديد المخاطر الأمنية. ومع ذلك، فإن العديد من المنظمات التي تستخدم ماسح الثغرات مفتوح المصدر تكافح للكشف عن التهديدات الحقيقية، حيث تفتقر هذه الأدوات غالبًا إلى قدرات متقدمة لتقييم المخاطر وتحديد الأولويات. في حين تساعد برامج ماسح الثغرات مفتوحة المصدر المستخدمة في الأمن السيبراني في الكشف عن الثغرات الأمنية المعروفة، إلا أنها لا توفر دائمًا تحليل قابلية الاستغلال أو رؤى أمنية لسلسلة التوريد أو خيارات الإصلاح التلقائية. ونتيجة لذلك، تتعامل فرق الأمن التي تعتمد على ماسح الثغرات مفتوح المصدر بشكل متكرر مع الإيجابيات الخاطئة وإرهاق التنبيه وصعوبة التمييز بين الثغرات عالية الخطورة والثغرات منخفضة التأثير.
لإدارة أمان البرامج بشكل فعال، تحتاج المؤسسات إلى أكثر من مجرد ماسح ثغرات مفتوح المصدر تقليدي - فهي تتطلب حل أمان شامل يتضمن الكشف في الوقت الفعلي وتحليل إمكانية الوصول وتحديد أولويات المخاطر الذكية. وهذا هو بالضبط ما توفره منصة مسح الثغرات من Xygeni.
كيف يتم استخدام برامج فحص الثغرات مفتوحة المصدر في مجال الأمن السيبراني
تستخدم المؤسسات برامج فحص الثغرات مفتوحة المصدر للعثور على ثغرات أمنية في التبعيات الخارجية. تقوم هذه الأدوات بفحص المكتبات والأطر والبيئات المعبأة في حاويات، ومقارنتها بقواعد بيانات الثغرات المتاحة للجمهور مثل:
في حين تساعد هذه الماسحات الضوئية في العثور على التبعيات القديمة أو المعرضة للخطر، في كثير من الأحيان عدم وجود معلومات استخباراتية عن التهديدات في الوقت الحقيقيونتيجة لذلك، تستخدم فرق الأمن ماسح الثغرات مفتوح المصدر النضال من أجل تصنيف التهديدات حسب درجة الإلحاح، يؤدي إلى التعب في حالة تأهب و أوقات استجابة أبطأ.
أين تفشل برامج فحص الثغرات مفتوحة المصدر المستخدمة في الأمن السيبراني؟
تعتمد فرق الأمان على برامج فحص الثغرات مفتوحة المصدر المستخدمة في الأمن السيبراني لأداء مهام أمنية مختلفة، ولكن لكل منها قيود واضحة:
- تحليل تكوين البرمجيات (SCA): يبحث عن الثغرات الأمنية في التبعيات مفتوحة المصدر ولكنه لا يتحقق ما إذا كان من الممكن استخدام الثغرة الأمنية فعليًا في هجوم.
- أمن الحاويات: يقوم بفحص صور Docker وإعدادات Kubernetes بحثًا عن التكوينات الخاطئة ولكنه لا يخبر إذا كان المهاجمون قادرين على الاستفادة منها.
- ماسحات الثغرات الأمنية في الشبكة: تحديد نقاط الضعف على مستوى النظام، ولكنها لا توفر رؤية كافية لتبعيات التطبيق.
- CI/CD التفتيش الأمني: منع إصدار الثغرات الأمنية المعروفة، ولكنها لا تكشف عن هجمات سلسلة التوريد أو المخاطر المخفية في التبعيات.
على الرغم من أن أداة فحص الثغرات مفتوحة المصدر تساعد في العثور على مشكلات الأمان، إلا أن هذه الأدوات غالبًا ما تنتج عددًا كبيرًا جدًا من التنبيهات دون تصنيفها حسب الأهمية. وهذا يفرض على فرق الأمان مراجعة كل مشكلة يدويًا، مما يؤدي إلى إبطاء الإصلاحات وزيادة فرصة تفويت التهديدات الحقيقية.
لتحسين سير عمل الأمان، تحتاج المؤسسات إلى حلول تتجاوز ماسح الثغرات الأمنية الأساسي مفتوح المصدر. فهي تحتاج إلى أدوات تتيح تحليل إمكانية الوصول وتسجيل نقاط قابلية الاستغلال وتحديد الأولويات تلقائيًا للتأكد من تركيز فرق الأمان على أكبر المخاطر أولاً.
حدود ماسحات الثغرات مفتوحة المصدر
1. لا يوجد تحليل لإمكانية الوصول
تكتشف معظم برامج فحص الثغرات الأمنية في البرامج مفتوحة المصدر مشكلات أمنية ولكنها لا تتحقق مما إذا كان الكود المتأثر يعمل بالفعل في التطبيق. وهذا يدفع فرق الأمن إلى إصلاح الثغرات الأمنية التي لا تشكل أي خطر حقيقي وتضيع وقتًا ثمينًا.
على سبيل المثال:
- يكتشف الماسح الضوئي ثغرة أمنية عالية الخطورة في المكتبة.
- ومع ذلك، إذا كان التطبيق لا يستدعي أبدًا الوظيفة المعرضة للخطرفي لا يوجد خطر حقيقي.
- تقضي فرق الأمن الوقت والجهد إصلاح مشكلة لا تؤثر على الإنتاج.
بدون تحليل إمكانية الوصول، تواجه المؤسسات صعوبة في تحديد نقاط الضعف المهمة حقًا وأين يجب أن تركز جهودها.
2. كثرة النتائج الإيجابية الكاذبة تؤدي إلى إرهاق الانتباه
تنتج العديد من برامج فحص الثغرات مفتوحة المصدر المستخدمة في الأمن السيبراني مئات التنبيهات ولكنها تفشل في فصل الثغرات الحرجة عن المشكلات البسيطة. ويؤدي هذا التحميل الزائد إلى إرهاق التنبيهات، مما يجعل من الصعب على فرق الأمن:
- قم بالتركيز على الثغرات الأمنية التي يمكن للمهاجمين استغلالها فعليًا.
- تجنب إضاعة الوقت إصلاح المشكلات التي لا تشكل تهديدًا مباشرًا.
- ضمان يتم إصلاح الثغرات الأكثر خطورة أولاً.
ما الذي ينقصنا؟ تحديد الأولويات بشكل أكثر ذكاءً، والذي يصنف نقاط الضعف على أساس المخاطر الحقيقية بدلاً من مجرد درجات الخطورة.
3. عدم وجود حماية ضد هجمات سلسلة التوريد
تتحقق أدوات ماسح الثغرات الأمنية التقليدية فقط من الثغرات الأمنية المعروفة، ولكنها لا تكتشف التبعيات الضارة أو هجمات سلسلة التوريد.
بعض من أكبر التهديدات التي فشلوا في اكتشافها تشمل:
- الانحراف عن القواعد والخلط بين التبعيات – يقوم المهاجمون بتحميل إصدارات مزيفة من المكتبات الشهيرة، مما يخدع المطورين لتثبيت التعليمات البرمجية الضارة.
- البرمجيات الخبيثة في مستودعات المصدر المفتوح - تحتوي بعض الحزم على أبواب خلفية مخفية، والتي standard لا يتم التعرف على الماسحات الضوئية.
- تهديدات اليوم صفر - إذا تم اختراق الحزمة قبل نشر CVE، فلن تتمكن أجهزة المسح الضوئي التقليدية من اكتشاف المشكلة.
على سبيل المثال: مستخدم على نطاق واسع حزمة NPM مصابة ببرامج ضارة.
- الماسحات الضوئية التقليدية لا تشير إلى ذلك لان لم يتم تعيين أي CVE حتى الآن.
- نظام الإنذار المبكر من Xygeni شاشات مستودعات مفتوحة المصدر في الوقت الحقيقي ويمنع التبعيات الضارة قبل أن يتمكنوا من الانتشار.
لإدارة المخاطر الأمنية بشكل فعّال، تحتاج المؤسسات إلى حلول تتجاوز ماسح الثغرات الأمنية الأساسي مفتوح المصدر. فهي تتطلب الكشف الاستباقي عن التهديدات، والمراقبة في الوقت الفعلي، وتحديد الأولويات بشكل أفضل للتركيز على التهديدات المهمة حقًا.
تأمين سلسلة توريد البرامج الخاصة بك SCA
اكتشف كيفية حماية تطبيقاتك من المخاطر المخفية وهجمات التبعية والثغرات الأمنية غير المتعقبة.
كيف يعمل Xygeni على إصلاح الثغرات في فحص الثغرات الأمنية في البرامج مفتوحة المصدر
1. اكتشاف الثغرات الأمنية في تطبيقاتك باستخدام SAST
تضمن Xygeni أن كل خط من الكود خالٍ من المخاطر الأمنية من خلال اكتشاف التهديدات التي غالبًا ما يغفل عنها ماسح الثغرات الأمنية مفتوح المصدر. وتشمل هذه:
- عيوب الحقن، XSS، CSRF، وتجاوز سعة المخزن المؤقت، ومشاكل إدارة الذاكرة.
- آليات المصادقة والترخيص ضعيفة.
- التكوينات الخاطئة وتسريبات المعلومات المحتملة.
نظرًا لأن أدوات فحص الثغرات الأمنية التقليدية للبرامج مفتوحة المصدر لا تفحص سوى المشكلات المعروفة، فإن Xygeni يذهب إلى أبعد من ذلك. فهو يحظر الثغرات الأمنية والبرامج الضارة قبل وصولها إلى الإنتاج، باستخدام أدوات آمنة guardrails التي تمنع الاستغلال في المصدر.
2. توسيع Open Source Security ما وراء CVEs مع SCA
تركز معظم برامج فحص الثغرات مفتوحة المصدر المستخدمة في مجال الأمن السيبراني فقط على الثغرات الأمنية الشائعة المعروفة. ومع ذلك، فإن Xygeni تتبنى نهجًا أوسع وأكثر استباقية:
- الكشف عن الطرود الخطرة حتى لو لم يكن لديهم CVE معين.
- تحديد وإصلاح مخاطر الترخيص والتي قد تؤثر على الامتثال.
- التتبع والتحديث المستمر نقاط ضعف جديدة قبل النشر.
- أداء تحليل إمكانية الوصول على التبعيات، مما يضمن فقط نقاط الضعف التي هي في الواقع تستخدم في وقت التشغيل تم تصنيفها على أنها حرجة.
3. الإصلاح التلقائي لتبعيات المصدر المفتوح
لا تكتشف معظم برامج فحص الثغرات مفتوحة المصدر المستخدمة في مجال الأمن السيبراني المخاطر الأمنية فحسب، ولكنها لا توفر إصلاحات آلية. ونتيجة لذلك، يتعين على فرق الأمن مراجعة الثغرات وإصلاحها يدويًا، مما يؤدي إلى إبطاء جهود الإصلاح ويخلق عقبات في التطوير.
تتخلص Xygeni من هذا التحدي من خلال تقديم الإصلاح التلقائي القدرات. بدلاً من مجرد الإشارة إلى المخاطر، تقوم Xygeni بما يلي:
- يتم الترقية تلقائيًا التبعيات المفتوحة المصدر المعرضة للخطر.
- وتقترح بدائل آمنة ومختبرة مسبقًا للمكونات الخطرة.
- يولد ذكي pull requestsمما يسمح للمطورين بتطبيق الإصلاحات على الفور.
من خلال التكامل المباشر في CI/CD سير العمل، تضمن Xygeni أن تصحيحات الأمان لا تعطل التطوير pipelineيؤدي هذا إلى تقليل عبء العمل اليدوي، وتقصير أوقات المعالجة، والحفاظ على أمان التطبيقات دون إبطاء الابتكار.
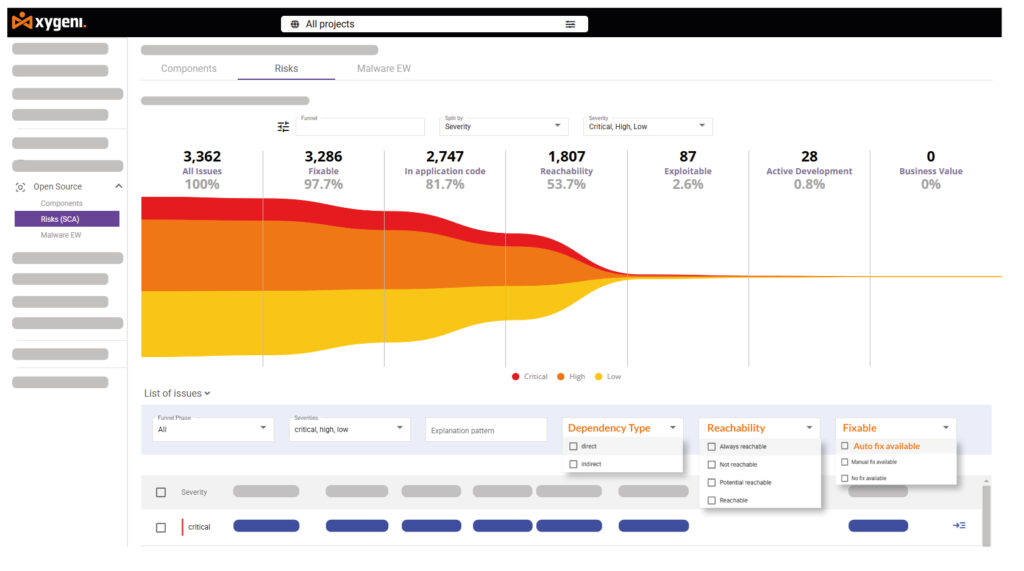
4. مسارات تحديد الأولويات: اختراق الضوضاء
إن حلول ماسح الثغرات الأمنية التقليدية مفتوحة المصدر تثقل كاهل فرق الأمن بتنبيهات غير مفلترة. ومع ذلك، تعمل Xygeni على جعل تحديد أولويات المخاطر أسرع وأكثر دقة من خلال:
- تصفية الآلاف من التنبيهات في قائمة محددة من التهديدات الرئيسية.
- تقليص إجهاد المطور بنسبة تصل إلى 90%.
- تسريع عملية الإصلاح من خلال التركيز على نقاط الضعف التي يمكن استغلالها فعليًا.
تضمن هذه الأولوية التي تدرك السياق أن فرق الأمان تقضي وقتًا في إصلاح المخاطر الحقيقية بدلاً من ملاحقة الإيجابيات الخاطئة.
5. تأمين سلسلة توريد البرمجيات بأكملها
يتجاوز Xygeni ماسح الثغرات النموذجي للبرامج مفتوحة المصدر من خلال منع الهجمات قبل حدوثها. فهو:
- Blocks التطفل على النصوص، وخلط التبعيات، والمكتبات المصابة بالبرامج الضارة.
- عمليات المسح ل التبعيات الخبيثة بمجرد ظهورها.
- دمج عمليات التحقق الأمنية مباشرة إلى CI/CD pipelines للقبض على التهديدات في وقت مبكر.
بفضل أنظمة الإنذار المبكر، تعمل Xygeni على منع التهديدات غير المتوقعة وتضمن حماية المؤسسات من المخاطر الناشئة.
الاستنتاج: الماسحات الضوئية مفتوحة المصدر وحدها ليست كافية
إن الاعتماد فقط على ماسح الثغرات الأمنية في البرامج مفتوحة المصدر يترك ثغرات أمنية خطيرة يمكن للمهاجمين استغلالها. تحتاج المؤسسات إلى نهج أكثر شمولاً:
- SAST لتأمين كل سطر من التعليمات البرمجية المخصصة.
- SCA للكشف عن نقاط الضعف ما وراء CVEs.
- مسارات تحديد الأولويات إلى التركيز على التهديدات الحقيقية أولا.
توفر Xygeni كل هذا، مما يضمن أن تظل التطبيقات آمنة ومتوافقة وخالية من الثغرات الأمنية قبل النشر.
هل أنت مستعد لتأمين تطبيقاتك من الكود إلى السحابة؟

