






كانت إدارة المخاطر السيبرانية تعني في السابق معالجة ما يكشفه التدقيق. لم يعد هذا النهج فعالاً. فمع تطور البرمجيات pipelineمع ازدياد تعقيد الأنظمة، ودخولها الآن في مجال البرمجيات التي تستخدم الذكاء الاصطناعي، بات لزامًا على إدارة مخاطر الأمن السيبراني أن تبدأ في مراحل مبكرة من دورة حياة النظام. ويُعدّ منهج DevSecOps، الذي يدمج التطوير والأمن والعمليات في سير عمل واحد، أساسًا لتطبيق أفضل ممارسات إدارة المخاطر الاستباقية.
يغطي هذا الدليل أفضل ممارسات DevSecOps التي تجعل إدارة مخاطر الأمن السيبراني الاستباقية وإدارة مخاطر الأمن السيبراني تعملان معًا في عام 2026: تخصيص المخاطر من خلال SDLC تتضمن هذه المرحلة أتمتة الكشف وتحديد الأولويات، ومراعاة التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي، ومساءلة الجانب البشري من العملية. ويستند جزء كبير من هذا إلى المناقشة التي دارت في قسمنا. حلقة من برنامج SafeDev Talk حول إدارة المخاطر الاستباقية في DevSecOps.
بدء مجانا
ابدأ مجانًا.
أي بطاقة ائتمان.
ابدأ بنقرة واحدة:
- لن يتم تحميل الكود المصدر الخاص بك مطلقًا - خصوصيتك تبقى بين يديك
- الى 15 اتفاقيات و 150 مسح ضوئي يشمل السعر الشهري.
سيتم حفظ هذه المعلومات بشكل آمن وفقًا لـ شروط الخدمة و سياسة الخصوصية
لماذا تعد إدارة مخاطر الأمن السيبراني الاستباقية ضرورية؟
قد يكلف إصلاح الثغرة الأمنية بعد النشر أكثر بكثير من اكتشافها في وقت مبكر من دورة حياة المنتج، وهي فجوة تتسع كل عام مع pipelineإضافة المزيد من الأجزاء المتحركة: المزيد من التبعيات، المزيد pipeline الأتمتة، والآن المزيد من التعليمات البرمجية المدعومة والمولدة بواسطة الذكاء الاصطناعي. تعالج إدارة مخاطر الأمن السيبراني الاستباقية الثغرات الأمنية قبل وصولها إلى بيئة الإنتاج، مما يقلل من المخاطر الأمنية وتكلفة إصلاحها. هذا هو جوهر إدارة مخاطر الأمن السيبراني الناجحة: اكتشافها مبكرًا، أو دفع ثمن باهظ لاحقًا.
الأمن في مجال DevOps pipeline لم يعد الأمر اختيارياً، بل أصبح شرطاً أساسياً لتقديم برمجيات مستدامة وآمنة، بل وشرطاً تنظيمياً متزايد الأهمية أيضاً. وتنطلق جميع أفضل ممارسات DevSecOps الجديرة بالتطبيق من هذه الفرضية.
تصميم إدارة المخاطر السيبرانية في كل مرحلة
لا يكون الخطر متساوياً في كل نقطة من نقاط العملية. SDLCتتعامل إدارة المخاطر السيبرانية الفعالة، وإدارة مخاطر الأمن السيبراني الفعالة بشكل أوسع، مع كل مرحلة بشكل مختلف:
- للتطوير: كشف الأسرار وممارسات البرمجة غير الآمنة، بما في ذلك الأنماط التي أدخلتها مساعدات البرمجة المدعومة بالذكاء الاصطناعي.
- الاندماج : ثغرات أمنية في التبعيات والتكوينات ومكونات الطرف الثالث.
- التنفيذ: اختلالات في التكوين البنية التحتية كرمز (Terraform، Kubernetes، Helm).
- الإنتــاج: استغلال وقت التشغيل ومخاطر الحركة الجانبية.
كل مرحلة تحتاج إلى عناصر تحكم خاصة بها، بدءًا من نمذجة التهديد بدءًا من مرحلة التصميم وحتى مراقبة وقت التشغيل في بيئة الإنتاج، بما يتماشى مع مبادئ انعدام الثقة. تُعدّ هذه النظرة المرحلية من أكثر ممارسات DevSecOps شيوعًا، لأنّ تطبيق إجراء تحكم واحد يناسب الجميع يُغفل معظم المخاطر الحقيقية.
لا يزال نمذجة التهديدات حجر الزاوية. يُحقق هذا الأسلوب أفضل النتائج خلال مرحلتي تحديد المتطلبات والتصميم، ولكنه يظل ذا قيمة حتى بعد اكتمال التكامل أو حتى بعد النشر. ويمكن دائمًا تخفيف المخاطر لاحقًا، إلا أن التكلفة تزداد كلما طال الانتظار، وهذا تحديدًا ما يهدف إليه نظام إدارة مخاطر الأمن السيبراني.
الأتمتة: العمود الفقري لإدارة مخاطر الأمن السيبراني الاستباقية
تكشف الماسحات الضوئية الحديثة عن نتائج أكثر بكثير مما يمكن لأي فريق فرزها يدويًا، مما يجعل الأتمتة هي الفيصل بين إدارة استباقية لمخاطر الأمن السيبراني وإدارة متراكمة بشكل دائم. وهنا تتداخل أفضل ممارسات DevSecOps وإدارة مخاطر الأمن السيبراني بشكل مباشر، وهذا هو المبدأ الذي يقوم عليه... زيجيني جناح المنتج.
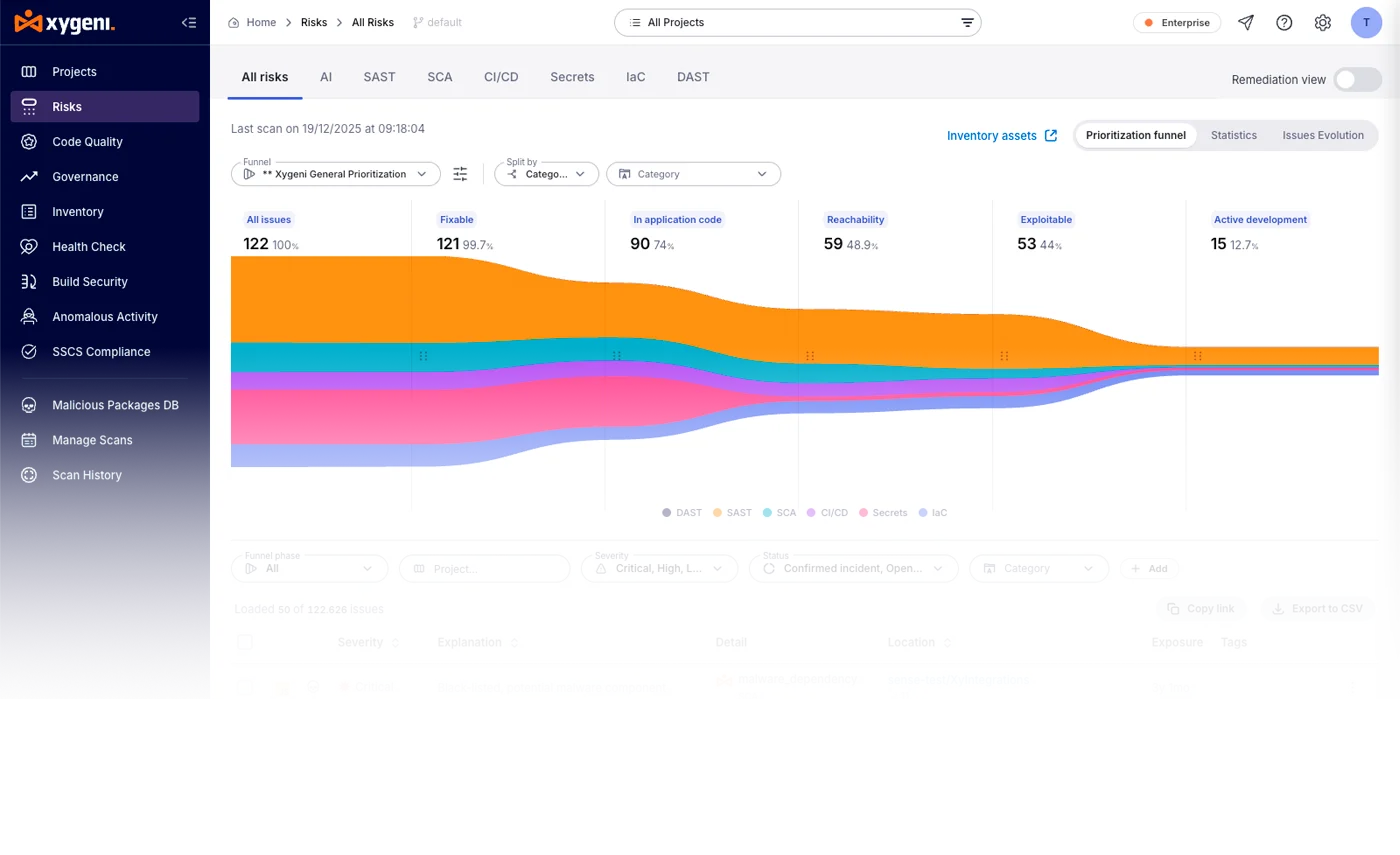
- الكشف وتحديد الأولويات: تحليل تكوين البرمجيات (SCA) بالإضافة إلى تحليل إمكانية الوصول و EPSS (نظام تسجيل التنبؤ بالاستغلال) يحوّل هذا التحليل عدد الثغرات الأمنية الخام إلى قائمة مُرتبة وقابلة للتنفيذ. ويمكن لتحليل إمكانية الوصول وحده أن يقلل بشكل كبير من النتائج الإيجابية الخاطئة من خلال التأكد مما إذا كانت الدالة المُعرّضة للخطر تُستدعى بالفعل في التعليمات البرمجية الخاصة بك، وليس مجرد وجودها في أحد التبعيات.
- توحيد الأولويات عبر الأدوات: ASPM (Application Security Posture Management) تطبق الطبقة نفس قمع الفرز المدعوم بالذكاء الاصطناعي، وإمكانية الوصول، وإمكانية الاستغلال، وEPSS، وتأثير الأعمال، عبر النتائج من الماسحات الضوئية الأصلية وأي أداة AppSec أخرى موجودة بالفعل في مجموعتك، لذلك لا تتم إعادة تعيين الأولويات في كل مرة تتم فيها إضافة ماسح ضوئي جديد.
- التكامل والتقاريريجب أن تصل رؤى الأمان إلى المطورين حيث يعملون بالفعل، سواء كان ذلك عبر إضافة لبيئة التطوير المتكاملة، أو Jira، أو Slack. وتُعد التنبيهات السياقية التي يسهل الوصول إليها بنفس أهمية الكشف الدقيق.
- الإصلاح الآلي: لبعض النتائج، ترقيات التبعيات الآلية والمولدة بواسطة الذكاء الاصطناعي pull requests تحييد المخاطر دون انتظار قيام شخص ما بكتابة الإصلاح، شريطة أن يتحقق النظام أيضًا مما إذا كان الإصلاح يُدخل تغييرات جذرية.
المتغير الجديد: الشفرة المولدة بواسطة الذكاء الاصطناعي والمخاطر الفاعلة
لقد غيّرت مساعدات البرمجة المدعومة بالذكاء الاصطناعي مفهوم "الاستباقية" التي يجب تغطيتها في أي برنامج لإدارة مخاطر الأمن السيبراني. وقد تم إجراء مقارنات معيارية مستقلة، بما في ذلك مقارنة GenAI من Veracode. Code Security أظهر تقرير أن نسبة كبيرة من نماذج التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي تحتوي على ثغرات أمنية شائعة ضمن قائمة OWASP لأهم عشر ثغرات، مع تفاوت معدلات الفشل بشكل كبير حسب لغة البرمجة ونوع الثغرة. يكمن هذا الخطر في مرحلة مبكرة من عملية الفحص، مما يعني أن إدارة مخاطر الأمن السيبراني تحتاج الآن إلى رؤية واضحة للتعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي منذ لحظة كتابتها، وليس فقط عند مرحلة معالجتها. commitتيد.
وينطبق المنطق نفسه على وكلاء برمجة الذكاء الاصطناعي أنفسهم: الوكلاء الذين يقومون بتثبيت التبعيات أو تعديلها pipeline يحتاج التكوين إلى نفس عمليات التحقق من إمكانية الوصول والاستغلال والمصدر التي يقوم بها المطور البشري، ومن الأفضل أن يكون ذلك ضمن نفس مسار تحديد الأولويات بدلاً من مسار منفصل. وهنا يبدأ التداخل المباشر بين إدارة مخاطر البرامج الضارة وإدارة المخاطر السيبرانية: إذ قد توصي مساعدات البرمجة المدعومة بالذكاء الاصطناعي أحيانًا بحزم غير موجودة، ويقوم المهاجمون بتسجيل تلك الأسماء مسبقًا، وهي تقنية تم تناولها بمزيد من التفصيل في كيفية تجنب البرامج الضارة في التطوير المدعوم بالذكاء الاصطناعي. إن التعامل مع التطوير المدعوم بالذكاء الاصطناعي كـ SDLC أصبحت المرحلة، بدلاً من دمجها بصمت في "التطوير"، بسرعة واحدة من أفضل ممارسات DevSecOps الأحدث.
العوامل البشرية: التعاون والمساءلة
تساهم الأدوات في سد معظم الفجوة، لكن العنصر البشري يظل أساسياً لإدارة مخاطر الأمن السيبراني وإدارة مخاطر الأمن السيبراني على حد سواء:
- قطاع التعليميحتاج المطورون إلى تدريب في البرمجة والتصميم الآمنين، وليس فقط في كيفية استخدام أدوات الأمان. وكما قال أحد المشاركين في حلقة برنامج SafeDev Talk من Xygeni حول إدارة المخاطر الاستباقية في DevSecOps، فإن المطور الذي لا يفهم التصميم الآمن لا يستطيع بناء نظام آمن.
- المساءلةتُنتج الماسحات الضوئية الآلية قوائم طويلة من الثغرات الأمنية. ولا يُجدي تحديد الأولويات نفعًا إلا إذا فهمت الفرق الأثر التجاري لكل اكتشاف. وعادةً ما تُخصص فرق العمل المرنة ما بين 5 إلى 10 بالمئة من وقت دورة التطوير لأعمال الأمن، مُدمجةً إياها في عملية إصلاح الأخطاء الحالية بدلاً من اعتبارها مسارًا منفصلاً.
DevSecOps أفضل الممارسات لإدارة المخاطر السيبرانية الفعالة
| ممارسة | ماذا تعني | لماذا يهم |
|---|---|---|
| دمج الأمن مبكرا | اجعل الأمن جزءًا من كل SDLC المرحلة، من التصميم إلى التنفيذ | إن اكتشاف المخاطر مبكراً أرخص بكثير من إصلاحها بعد النشر. |
| الاستفادة من الأتمتة | استخدم الأدوات للكشف، وتحديد الأولويات، والإبلاغ، والمعالجة، وليس للكشف فقط. | لا يمكن للفرز اليدوي أن يواكب حجم عمليات المسح الحديثة |
| توحيد النتائج عبر الأدوات | قم بتطبيق طبقة واحدة لتحديد الأولويات مدعومة بالذكاء الاصطناعي عبر الماسحات الضوئية الأصلية والتابعة لجهات خارجية | تُخفي وجهات النظر المجزأة المخاطر التي تمتد عبر أكثر من أداة واحدة |
| مراعاة التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي | قم بتطبيق نفس فحوصات إمكانية الوصول والاستغلال على التعليمات البرمجية المدعومة بالذكاء الاصطناعي وإجراءات وكيل الذكاء الاصطناعي | يُدخل الكود المُولّد بالذكاء الاصطناعي ثغرات أمنية بمعدل قابل للقياس وغير ضئيل. |
| اعتمد أسلوب تحديد الأولويات الديناميكي | رتب النتائج باستخدام معايير الوصول، والاستغلال، وEPSS، والتأثير على الأعمال معًا | لا تدل درجة الخطورة وحدها على ما يمكن استغلاله فعلياً |
| تثقيف وتمكين الفرق | درّب المطورين على التصميم الآمن والبرمجة الآمنة، وليس فقط على استخدام الأدوات. | تُقلل الأدوات من المخاطر؛ ويُقلل المطورون المطلعون من تكرار ظهورها. |
هل تريد التعمق أكثر في إدارة المخاطر الاستباقية في DevSecOps؟
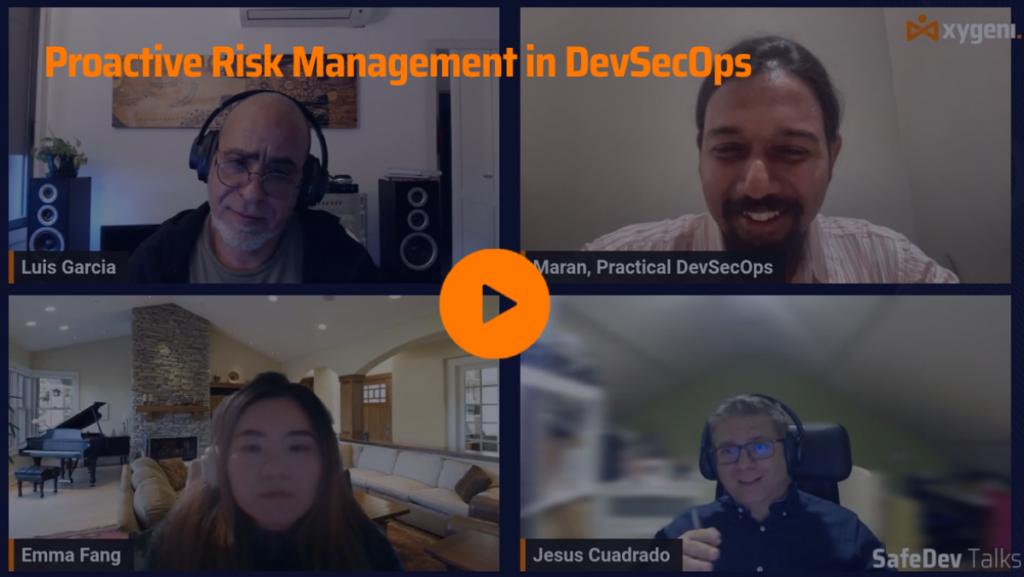
كانت الأفكار التي ساعدت في صياغة هذه المقالة مستوحاة من مناقشة في ندوة SafeDev Talk عبر الإنترنت. انضم إلى الخبراء إيما فانغ, مارودهاماران جوناسيكاران, لويس جارسياو ساحة يسوع حيث يشاركون تجاربهم وتحدياتهم واستراتيجياتهم لدمج أفضل ممارسات DevSecOps في دورة حياة التطوير الخاصة بك.
شاهد حلقة SafeDev Talk الخاصة بنا حول إدارة المخاطر الاستباقية في DevSecOps واتخاذ الخطوة التالية في تأمين DevOps الخاص بك pipeline مع نصائح الخبراء والأفكار القابلة للتنفيذ!
أصبح التنظيم وظيفة قسرية
يدفع كل من توجيه أمن المعلومات الوطني (NIS2) وتوجيه الوصول إلى البيانات (DORA) وقانون الذكاء الاصطناعي للاتحاد الأوروبي (EU AI Act) بإدارة مخاطر الأمن السيبراني الاستباقية من كونها أفضل الممارسات إلى مطلب امتثال، لا سيما فيما يتعلق ببرامج الطرف الثالث، والإفصاح عن الثغرات الأمنية، والمراقبة المستمرة. وتتمتع البرامج التي تعمل بالفعل وفقًا لترتيب الأولويات القائم على إمكانية الوصول والنتائج الموحدة بوضع أفضل لإنتاج سجل التدقيق الذي تتطلبه هذه الأطر، لأن الأدلة هي نتاج ثانوي للعملية وليست عملية إعداد تقارير منفصلة.cise.
مستقبل إدارة المخاطر السيبرانية الاستباقية
إن إدارة المخاطر السيبرانية الاستباقية، وإدارة مخاطر الأمن السيبراني بشكل أوسع، ليست مجرد مجموعة من الأدوات، بل هي مزيج من التكنولوجيا والأفراد والممارسات التي تعمل معًا لمنع تحول الأمن إلى عائق. pipelineمع إضافة التعليمات البرمجية المولدة بالذكاء الاصطناعي، ووكلاء البرمجة بالذكاء الاصطناعي، والمزيد من أدوات الطرف الثالث، فإن البرامج الناجحة هي تلك التي توحد النتائج في نموذج واحد لتحديد الأولويات بدلاً من الحفاظ على عملية منفصلة لكل مصدر جديد للمخاطر. وهذا، في نهاية المطاف، هو الهدف من أفضل ممارسات DevSecOps.
الأسئلة الشائعة
ما هي إدارة المخاطر السيبرانية الاستباقية؟
تعني إدارة المخاطر الاستباقية معالجة الثغرات الأمنية وأخطاء التكوين قبل وصولها إلى بيئة الإنتاج، وذلك باستخدام نمذجة التهديدات والكشف الآلي وتحديد الأولويات طوال العملية. SDLCبدلاً من الاعتماد على عمليات التدقيق التي تلي النشر لاكتشاف المشاكل.
ما الفرق بين إدارة مخاطر الأمن السيبراني وإدارة مخاطر الأمن السيبراني؟
يُستخدم المصطلحان بشكل متبادل في الممارسة العملية. يُستخدم مصطلح إدارة مخاطر الأمن السيبراني أحيانًا كمصطلح أوسع نطاقًا في مجال الأعمال، ويشمل أي مخاطر مرتبطة بالتكنولوجيا، بينما تُركز إدارة مخاطر الأمن السيبراني تحديدًا على ضوابط الأمان، واكتشاف التهديدات، وتحديد الأولويات التي تُقلل من تلك المخاطر خلال دورة حياة البرمجيات.
ما الفرق بين إدارة المخاطر السيبرانية و DevSecOps؟
إدارة المخاطر السيبرانية هي مجال أوسع يشمل تحديد المخاطر الأمنية وترتيب أولوياتها والحد منها. أما DevSecOps فهو نموذج تشغيلي يدمج الأمن في عمليات التطوير والتشغيل، مما يجعل إدارة المخاطر الاستباقية عمليةً بالسرعة الحديثة. pipelineكما هو مطلوب. أفضل ممارسات DevSecOps هي كيفية تطبيق هذا النموذج يوميًا.
كيف تساعد EPSS في إدارة مخاطر الأمن السيبراني؟
يقوم نظام EPSS (نظام تسجيل التنبؤ بالاستغلال) بتقييم الثغرات الأمنية بناءً على احتمالية استغلالها فعلياً. وبالاقتران مع تحليل إمكانية الوصول، الذي يتحقق مما إذا كانت الدالة المعرضة للخطر تُستدعى فعلياً في التعليمات البرمجية، يُمكّن هذا النظام الفرق من تحديد الأولويات بناءً على المخاطر الواقعية بدلاً من درجة الخطورة وحدها.
هل يُغيّر الكود المُولّد بالذكاء الاصطناعي طريقة عمل إدارة المخاطر السيبرانية؟
نعم. أظهرت الدراسات المعيارية التي أجرتها شركات مثل Veracode أن التعليمات البرمجية المولدة بالذكاء الاصطناعي تُدخل ثغرات أمنية من قائمة OWASP لأهم 10 ثغرات بمعدل ملحوظ. البرامج التي تُطبق فحوصات إمكانية الوصول والاستغلال على التعليمات البرمجية المكتوبة يدويًا فقط تُغفل نسبة متزايدة من مصادر المخاطر الحالية، ولهذا السبب أصبحت الفحوصات المُدركة للذكاء الاصطناعي جزءًا من... standard أفضل ممارسات DevSecOps.
