






استخدم إطار عمل SLSA يستمر في التطور، والجديد SLSA الإصدار 1.2 الإصدار يجلب تحديثات مهمة لأي شخص يقوم ببناء برامج في العصر الحديث pipelineس. على عكس الإصدارات السابقة، يركز SLSA v1.2 بشكل أكبر على التطبيق العملي وضمانات المنشأ الأقوى والقواعد الأكثر وضوحًا لـ شهادة SLSAنظرًا لأن هجمات سلسلة توريد البرامج تستمر في الارتفاع، يحتاج المطورون الآن إلى طريقة بسيطة وموثوقة للتحقق من كيفية بناء كل قطعة أثرية والأنظمة التي تواصلت معها.
يوضح هذا الدليل ما هو الجديد في مستويات سلسلة التوريد لمنتجات البرمجيات v1.2، لماذا إطار عمل SLSA أصبح بمثابة خط الأساس ل software supply chain security وكيف يمكنك تطبيق هذه المتطلبات بشكل طبيعي داخل سير عمل CI وCD.
1. ما هو SLSA ولماذا يعتمد المطورون على إطار عمل SLSA
SLSA تعني مستويات سلسلة التوريد لمنتجات البرمجيات. إطار عمل SLSA يحمي سلسلة توريد البرامج لأنه يتحقق من كيفية تدفق التعليمات البرمجية عبر عمليات البناء، وكيفية دخول التبعيات إلى المشروع وكيفية تحرك القطع الأثرية عبر pipelineيحدد قواعد واضحة للمصدر والعزلة والنزاهة حتى تتمكن الفرق من فهم ما ترسله بالضبط.
يعتمد المطورون على مستويات سلسلة التوريد لمنتجات البرمجيات لأنها تُجيب على سؤال عملي. هل يمكنك إثبات كيفية إنشاء نظام البناء الخاص بك لملف ثنائي، وما إذا كان هناك أي تلاعب في هذه العملية؟ هذا مهم في الواقع. pipelineحيث تتغير التبعيات بشكل متكرر وتُنفَّذ عمليات البناء عبر أنظمة متعددة. ونتيجةً لذلك، يُقلِّل SLSA من خطر تضرر التبعيات، وخطوات البناء المُعرَّضة للخطر، والتغييرات غير المُصرَّح بها التي تظهر داخل سير العمل المُعقَّدة.
2. ما الجديد في SLSA v1.2
يُقدّم الإصدار 1.2 من SLSA العديد من التغييرات التي تُسهّل عملية التبني وتجعلها أكثر واقعية لفرق التطوير. كما تُوائِم هذه التحديثات المواصفات مع كيفية بناء المؤسسات للبرمجيات حاليًا.
متطلبات بناء أقوى
يوضح SLSA v1.2 متطلبات عزل البناء حتى يتمكن المطورون من فهم الأجزاء التي pipeline يجب التحكم في هذه العملية. هذا يُقلل من الارتباك الناتج عن الإصدارات السابقة، ويساعد الفرق على تطبيق حماية متسقة للمشغلين والمطورين والمنسقين.
تعديلات على نموذج شهادة SLSA v1.2
يُحدّث الإصدار الجديد هيكلية تصديق SLSA لتبسيط عملية إنشاء الأدلة واستخدامها. أصبح تحليل التصديقات أسهل، مما يُساعد الأدوات على أتمتة عملية التحقق بخطوات يدوية أقل.
متطلبات المنشأ المحدثة
يُسهّل مخطط المنشأ الآن تتبع كل قطعة أثرية إلى مصدرها.
تحسينات أمان التبعية
نظرًا لأن هجمات سلسلة التوريد تبدأ غالبًا بحزم مخترقة، فإن Supply chain Levels for Software Artifacts v1.2 يعزز التوقعات حول اختيار التبعيات والتحكم في الإصدارات والتحقق من الصحة.
تعريفات العزلة الأكثر وضوحًا
تُحسّن هذه المواصفات تعريفات عمليات البناء المُحكمة والبيئات المعزولة. يُمكّن هذا المطورين من التحقق من صحة منطق البناء بدقة أكبر، وتجنب الثقة غير المقصودة في الأنظمة غير الآمنة.
3. SLSA v1.2 مقابل الإصدارات السابقة
فيما يلي مقارنة مرئية تُظهر كيف يقوم SLSA v1.2 بتغيير التوقعات المتعلقة بالمصدر وعزل البناء وإثبات SLSA.
| المساحة | SLSA الإصدار 1.1 | SLSA الإصدار 1.2 |
|---|---|---|
| مصدر | المنشأ الأساسي مع بيانات التعريف ذات التبعية المحدودة | مصدر موسع مع اعتماد أعمق وتتبع معلمات البناء |
| شهادة | تنسيق شهادة أكثر صرامة | نموذج **شهادة slsa** مُحسَّن لتسهيل الأتمتة والتحقق |
| بناء العزلة | إرشادات العزل العام | تعريفات أكثر وضوحًا للبنائين المعزولين والبنايات المحكمة |
| ضوابط التبعية | توقعات محدودة | قواعد أقوى لاختيار وتتبع والتحقق من التبعيات |
| صعوبة التبني | الغموض العرضي في المتطلبات | أكثر عملية وأسهل على فرق التطوير تطبيقها |
4. فهم شهادة SLSA
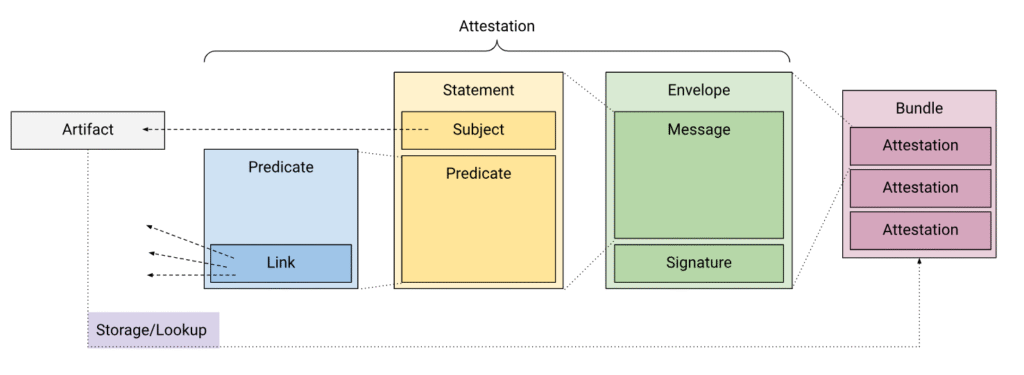
A شهادة SLSA عبارة موقَّعة تُثبت كيفية إنشاء قطعة أثرية برمجية. تصف هذه العبارة عملية البناء، والمصدر، والتبعيات، والبيئة التي أنتجت الملف الثنائي. ولأن الشهادات تتبع مخططًا ثابتًا، يُمكن للأدوات التحقق من صحتها تلقائيًا.
بالنسبة للمطورين، هذا يعني أنه يمكنك التحقق من أن البناء جاء من المتوقع pipeline ولم يُعَدَّل بواسطة نظام غير موثوق. إضافةً إلى ذلك، تُساعد الشهادات على كشف التلاعب مُبكرًا، إذ تظهر التغييرات المُريبة مُباشرةً في المصدر.
5. كيف يساعدك Xygeni في تحقيق متطلبات SLSA v1.2
توفر Xygeni إكمال build security طبقة الذي يتماشى بشكل وثيق مع إطار عمل SLSAبدلاً من الاعتماد على المراجعات اليدوية، يمكنك الحصول على فحوصات مستمرة عبر الكود والتبعيات وCI pipelines.
التحقق من المنشأ والشهادة
Xygeni يتحقق من صحة ملفات المنشأ، يتحقق شهادة SLSA المحتوى والفحوصات التي تنشئ البيانات الوصفية لتتطابق مع المصادر المتوقعة.
مراقبة نصوص البناء
تراقب Xygeni نصوص البناء للكشف عن التغييرات غير المصرح بها أو الأوامر غير الآمنة أو السلوك المشبوه داخلها pipelines.
التحقق من التبعية
يتحقق Xygeni من سلامة سجل الإصدارات ومستوى الثقة للتبعيات لتقليل مخاطر الحزم المعرضة للخطر.
سلامة القطع الأثرية
يقوم Xygeni بفحص القطع الأثرية بحثًا عن أي تلاعب ويتأكد من أنها تتطابق مع مخرجات البناء المتوقعة.
Pipeline Security
Xygeni يثبت أن CI و CD pipelineاتبع أنماط البناء المتسقة والآمنة.
SBOM ورسم خرائط سلسلة التوريد
يقوم Xygeni بإنشاء وتحليل SBOMس، مما يساعد الفرق على الرضا SLSA provenance ومتطلبات التدقيق اللاحقة.
ونتيجة لذلك، تستطيع الفرق الوصول إلى توقعات SLSA v1.2 دون إبطاء عملية التطوير ودون الحاجة إلى تجميع أدوات متعددة.
6. الأفكار النهائية حول تحديث SLSA v1.2
يُضفي الإصدار 1.2 من "مستويات سلسلة التوريد لأدوات البرمجيات" مزيدًا من الوضوح وضمانات أقوى على سلسلة توريد البرمجيات. علاوة على ذلك، أصبح لدى المطورين الآن طريقة أسهل لفهم المصدر، والتحقق من سلامة البناء، وتطبيق ضوابط متسقة عبر pipelineس. كما تصبح المواصفات أسهل في التبني، شهادة SLSA يلعب دورًا محوريًا في إثبات كيفية إنشاء البرمجيات. بفضل هذا، تستطيع الفرق بناء ثقة أكبر في المنتجات التي تُقدمها.
مع Xygeni، يمكنك تطبيق إطار عمل SLSA داخل منزلك الحالي SDLCبالإضافة إلى ذلك، يمكنك التحقق من صحة المصدر تلقائيًا، والتحقق من التبعيات باستمرار، وحماية إصداراتك من الاختراق. ونتيجةً لذلك، تُعزز سلسلة التوريد لديك دون إبطاء عملية التطوير.
👉 ابدأ الإصدار التجريبي المجاني or كتاب التجريبي وتأمين الإصدارات الخاصة بك باستخدام SLSA v1.2

