
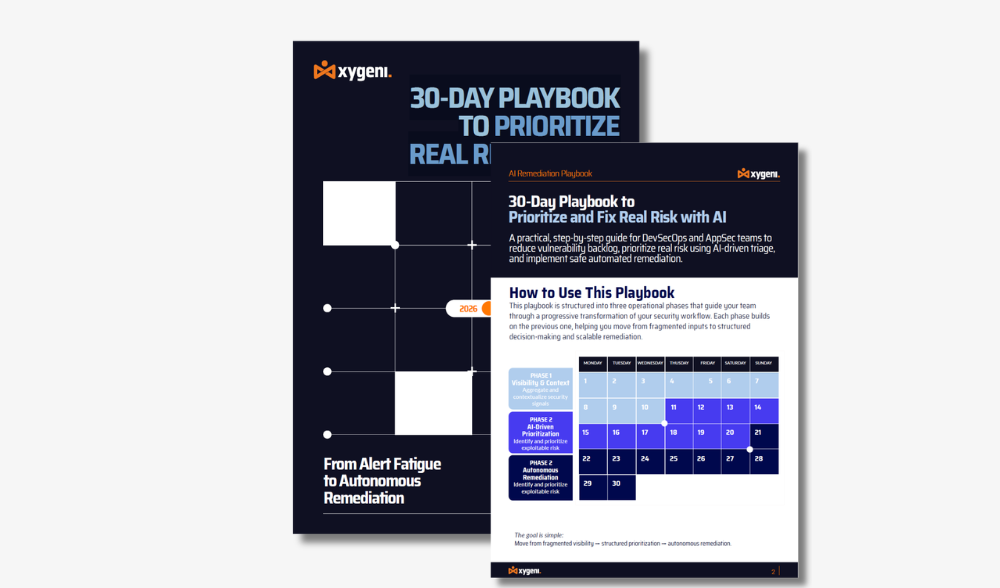
DevSecOps və AppSec komandaları üçün zəiflik səs-küyünü azaltmaq, süni intellektlə real risklərə üstünlük vermək və bütün dünyada daha təhlükəsiz avtomatlaşdırılmış bərpa tədbirlərini tətbiq etmək üçün praktik 30 günlük təlimat kitabçası. SDLC.
Əhəmiyyətli olanlara üstünlük verin. Təhlükəsiz olanları avtomatlaşdırın. Bu praktik təlimat, təhlükəsizlik səs-küyünü aradan qaldırmaq üçün süni intellektdən necə istifadə edəcəyinizi izah edir. SAST, SCAvə CI/CD pipelines. İstehsal mühitinizi pozmayacaq sabit, avtomatlaşdırılmış bərpa üsulları yaradaraq, real həyatda istismar qabiliyyətinə (EPSS/KEV) və biznes təsirinə əsaslanaraq risk qiymətləndirməyi öyrənin.
Vibe Kodlaşdırma proqram təminatının çatdırılmasını sürətləndirməklə yanaşı, riskləri də artırır. Süni intellekt tərəfindən yaradılan kod və muxtar agentlər inkişafı yenidən formalaşdırdıqca, ənənəvi AppSec nəzarətləri artıq ani manipulyasiyanı, halüsinasiyalı kodu və avtomatlaşdırılmış təchizat zəncirinin təsirini aşkar etmək üçün kifayət deyil. Düzgün idarəetmə olmadan, təhlükəsiz olmayan nümunələr istehsalata maşın sürətində yayıla bilər. Vibe Kodlaşdırmanı təşkilatınızın ən böyük süni intellekt riskinə çevrilməzdən əvvəl necə təhlükəsiz edəcəyinizi öyrənin.
Süni intellekt artıq müasir proqram təminatının çatdırılmasında əsas icra təbəqəsidir və tətbiq təhlükəsizliyi və proqram təminatı təchizat zəncirinin hücumlarının necə dizayn edildiyini və miqyaslandığını yenidən formalaşdırır. Təşkilatlar 2026-cı ilə hazırlaşarkən, hücumçuların avtomatlaşdırma, etibar və süni intellektlə idarə olunan iş axınlarından necə istifadə etdiyini anlamaq çox vacibdir. Bu hesabat, AppSec təhdid modelinin sübutlara əsaslanan təhlilini təqdim edir və təhlükəsizlik və DevSecOps komandalarına ortaya çıxan riskləri və irəliləmək üçün tələb olunan müdafiə dəyişikliklərini anlamağa kömək edir. İndi yoxlayın!
Vahid platformalarla AppSec-i necə sadələşdirəcəyinizi və xəbərdarlıq yorğunluğunu necə aradan qaldıracağınızı kəşf edin. Müasir inkişaf qrupları parçalanmış təhlükəsizlik alətləri, səs-küylü xəbərdarlıqlar və səssiz rejim tərəfindən boğulur. dashboards. Bu ebook aparıcı təşkilatların alətlərin geniş yayılmasından vahid tətbiq təhlükəsizlik platformalarına keçməsinin səbəbini və bu dəyişikliyin təhlükəsizlik nəticələrini, geliştirici təcrübəsini və biznes çevikliyini necə dəyişdirdiyini ortaya qoyur.
Sadə bir K8s səhv konfiqurasiyasının növbəti böyük pozuntunuza çevrilməsinə imkan verməyin. Həddindən artıq icazə verən rollar və skan edilməmiş şəkillər arasında risklər realdır. Bu təlimat, təhlükəsizliyinizi qorumaq üçün lazım olan düzəlişlərlə birlikdə ən vacib Kubernetes təhlükəsizlik boşluqlarına 6 texniki dərin araşdırma təqdim edir.
Açıq mənbəli komponentlərdə riskləri aşkarlamaq, idarə etmək və azaltmaq üçün qabaqcıl strategiyalarla proqram təminatı təchizat zəncirinizi necə qoruyacağınızı kəşf edin. eBook effektiv Proqram Təminatı Təhlilinin tətbiqi ilə bağlı ekspert rəhbərliyi təmin edir (SCA) açıq mənbəli asılılıqlarınızda zəiflikləri aradan qaldırmaq, uyğunluğu təmin etmək və ortaya çıxan təhdidlərdən qorumaq üçün!
DORA Rəqəmsal Əməliyyat Dayanıqlığı Qanunu sərt qaydalar müəyyən edir standardAvropa Birliyi boyunca maliyyə sektorunun əməliyyat dayanıqlığını artırmaq üçün. Təşkilatınız 2025-ci ilin yanvar ayına qədər DORA uyğunluğuna hazırlaşarkən, onun tələblərini anlamaq və düzgün həlləri tətbiq etmək vacibdir və Xygeni sizə kömək edə bilər. Xygeni, DORA çərçivəsinə hərtərəfli uyğunluğu təmin etmək üçün hazırlanmış bir sıra qabaqcıl həllər təklif edir. Platformamız, təşkilatınızın risklərin idarə edilməsi sahəsindəki imkanlarını artıracaq...
Proqram təminatı təchizatı zəncirinə hücumlar getdikcə daha çox yayılır və dağıdıcı hala gəlir. Gartner, bütün müəssisələrin 45%-nin 2025-ci ilə qədər hücumlarla qarşılaşacağını proqnozlaşdırır. Cybersecurity Ventures, bu təhlükənin ciddiliyini daha da vurğulayır və 2031-ci ilə qədər proqram təminatı təchizatı zəncirinə hücumların illik 138 milyard dollarlıq zərər vuracağını proqnozlaşdırır. Bu həyəcan verici proqnozlar təşkilatların prioritetlərini müəyyənləşdirmələrinin təcili ehtiyacını vurğulayır. SSCSNecə olduğunu öyrənin!
Təşkilatınız üçün düzgün Açıq Mənbəli Təhlükəsizlik Alətini seçmək üçün vacib təlimatı kəşf edin. Hərtərəfli təlimatımız sizə məlumatlı bir qərar verməyə kömək etmək üçün ən son trendlər, ən yaxşı təcrübələr və əsas mülahizələr haqqında danışır.cisions. Komandanızı açıq mənbəli komponentlərlə əlaqəli riskləri effektiv şəkildə idarə etmək və azaltmaq üçün biliklərlə təchiz edin. Bu dəyərli resursu əldən verməyin və proqram təminatı təhlükəsizlik strategiyanızı təkmilləşdirin!
Özünüzü müdafiə etmək üçün strategiyalar kəşf edin CI/CD pipelineBirbaşa və Dolayı Fərdi Mühafizə Vasitələri, zərərli proqram təminatı inyeksiyaları və artefakt zəhərlənməsi kimi yeni yaranan təhlükələrə qarşı mübarizə.
bu eBookXygeni-nin Satışdan Əvvəlki Rəhbəri Luis Qarsiya tərəfindən yazılmış bu kitab, təhlükəsizlik risklərini müəyyən etmək, qarşısını almaq və onlara cavab vermək üzrə ekspert bələdçimizlə hücumçulardan öndə olmağınıza kömək edəcək. CI/CD pipelines!
Bu hesabatda proqram təminatı təchizat zəncirlərinin kiberhücumlar tərəfindən artan hədəflənməsi, açıq mənbəli asılılıqlardakı zəifliklərdən istifadə edilməsi və CI/CD pipelines. DORA və NIS2 kimi qaydaların uyğunluq tələblərini gücləndirməsi ilə güclü təhlükəsizlik tədbirlərinə ehtiyac yaranır. Təşkilatınızın işini təkmilləşdirin software supply chain security, hərtərəfli bələdçimizlə 2025-ci ildə inkişaf edən kibertəhdidlərə qarşı dayanıqlılığı təmin edin!
Sürətlə inkişaf edən proqram təminatı inkişaf dünyasında proqram təminatı təchizatı zəncirinin təhlükəsizliyinin təmin edilməsi vacib bir məsələyə çevrilib. eBook proqram təminatı təchizatı zəncirinə qarşı təhdidləri anlamaq və azaltmaq üçün hərtərəfli bir bələdçi təqdim edir və xüsusilə Davamlı İnteqrasiya/Davamlı Yerləşdirməyə diqqət yetirir (CI/CD) sistemlər...
İnkişaf edən mənzərə haqqında əsas anlayışları açın Software Supply Chain Security2024-cü ilin çətinliklərinə, təhdidlərinə və gözlənilən trendlərinə nəzər salın - mürəkkəb kibertəhlükəsizlik şəbəkəsində naviqasiya üçün bələdçiniz. Rəqəmlərdə görkəmli faktlar: Rəqəmsal mənzərəni kəşf edin software supply chain security – vəziyyətin ciddiliyini göstərən faktlar. Pis Aktyorların Təkamülü...