Zərərli asılılıq, inkişaf etdirici quraşdırmanı yazdığı anda, hər kəs onun zərərli olduğunu bilməzdən çox əvvəl quraşdırma skriptini işə salır. Kod skanerləriniz depoya baxırdı. Son nöqtə alətləriniz paketi deyil, bir prosesi görürdü. Shield geliştiricinin son nöqtəsində yerləşir və işə salınmadan əvvəl bloklayır.
Bir yüngül agent · İş stansiyaları, serverlər və CI çalışanları · Siyasət mərkəzləşdirilmiş şəkildə idarə olunur
Hücumların başladığı yerlərdə geliştirici son nöqtələrini qorumaqla zərərli asılılıqların və skriptlərin işləməsinin qarşısını alın.
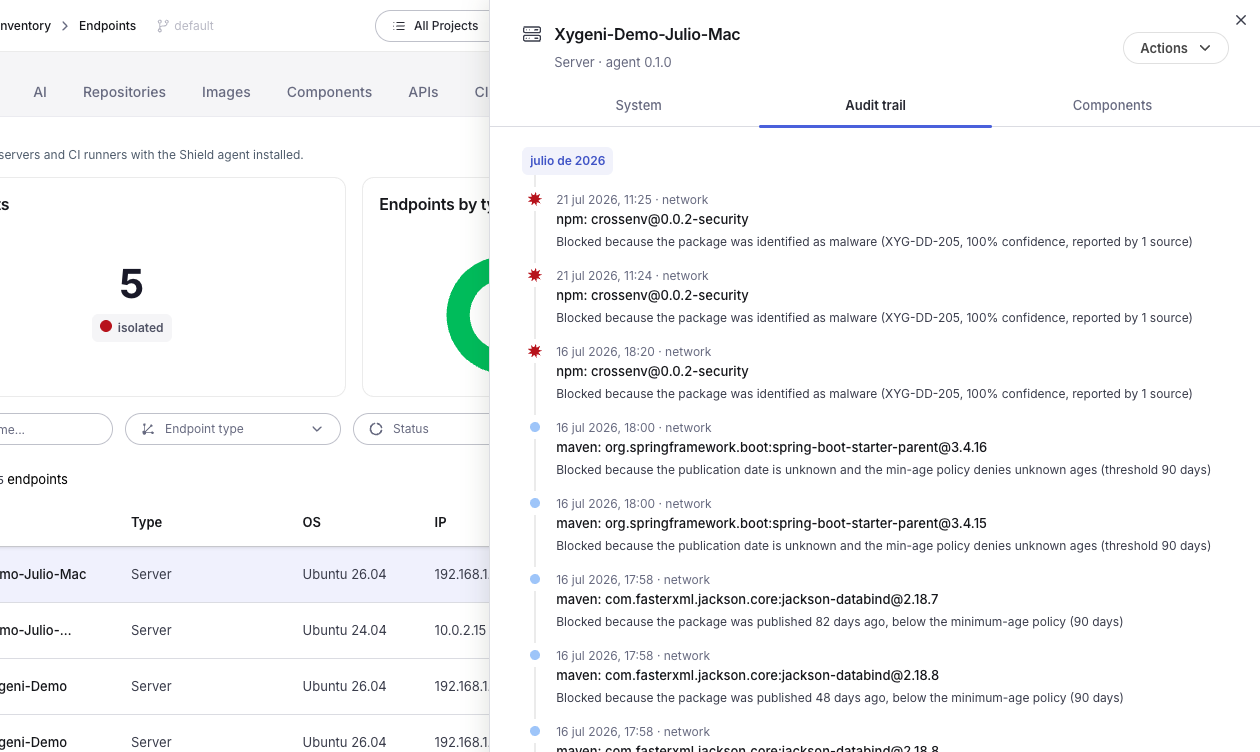
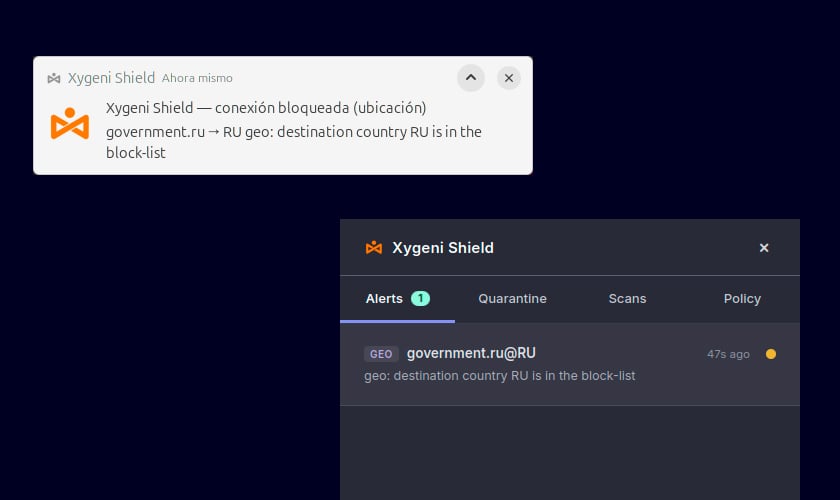
Shield paket quraşdırmalarını real vaxt rejimində ələ keçirir və onları Xygeni-nin zərərli proqram kəşfiyyatına qarşı yoxlayır. Zərərli paketlər quraşdırma anında bloklanır, ertəsi gün səhər hesabatda qeyd olunmur. Eyni şey şəbəkəyə də aiddir: məlum zərərli infrastruktura bağlantılar maşından hər hansı bir şey çıxmazdan əvvəl kəsilir.
Qaydaları bir dəfə müəyyənləşdirin və Shield onları təşkilatınızdakı hər bir maşına tətbiq edir: minimum paket yaşı, icazə və rədd siyahıları, təsdiq edilmiş reyestrlər və çıxış trafik təyinat yerləri.
Kritik bir şey son nöqtəyə düşəndə, Shield həmin maşının şəbəkə əlaqələrini avtomatik olaraq və ya tələb üzrə kəsə bilər, beləliklə, hadisə təşkilata yayılmaq əvəzinə, bir noutbukda dayanır.
Geliştirici Son Nöqtəsi üçün İcra Zamanı Firewall.
Hər bir paketin quraşdırılması real vaxt rejimində ələ keçirilir və təsdiqlənir. Xygeni-nin zərərli proqram təminatının erkən xəbərdarlığı, nüfuza əsaslanan alətlərin hələ də etibar etdiyi zərərli paketləri CVE, məsləhət və ya dərc olunmuş imzanı gözləmədən aşkarlayır. Bloklama quraşdırma skripti işə düşməzdən əvvəl baş verir.
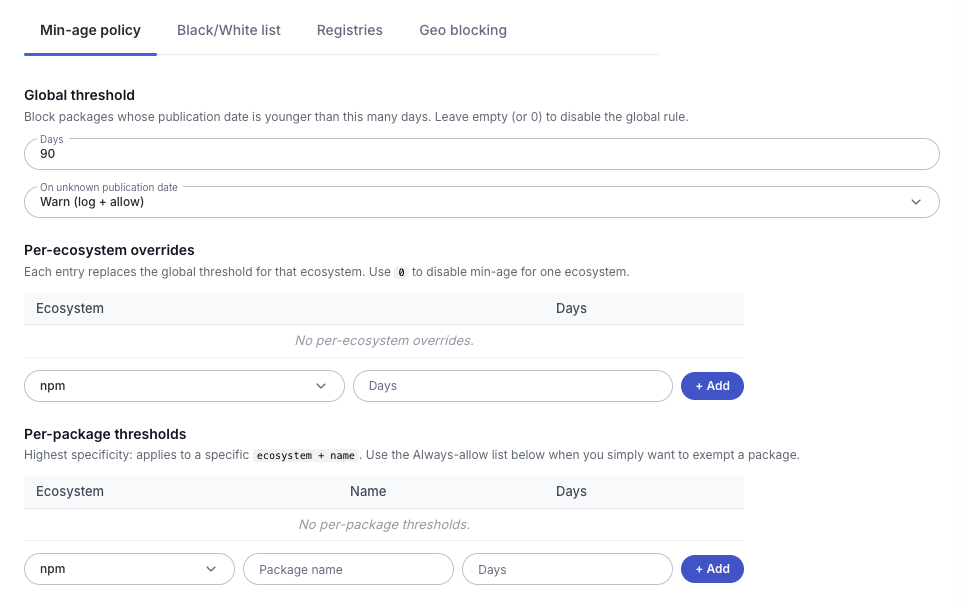
Ən sürətli hərəkət edən təchizat zənciri hücumları tamamilə yeni paket versiyalarında gəlir. Shield son zamanlar həddinizdən daha tez dərc olunmuş paketləri bloklamağa, qlobal qayda təyin etməyə və ekosistem üzrə onu ləğv etməyə və dərc tarixi müəyyən edilə bilmədikdə nə baş verəcəyinə qərar verməyə imkan verir: xəbərdarlıq edin və icazə verin, yaxud bloklayın.
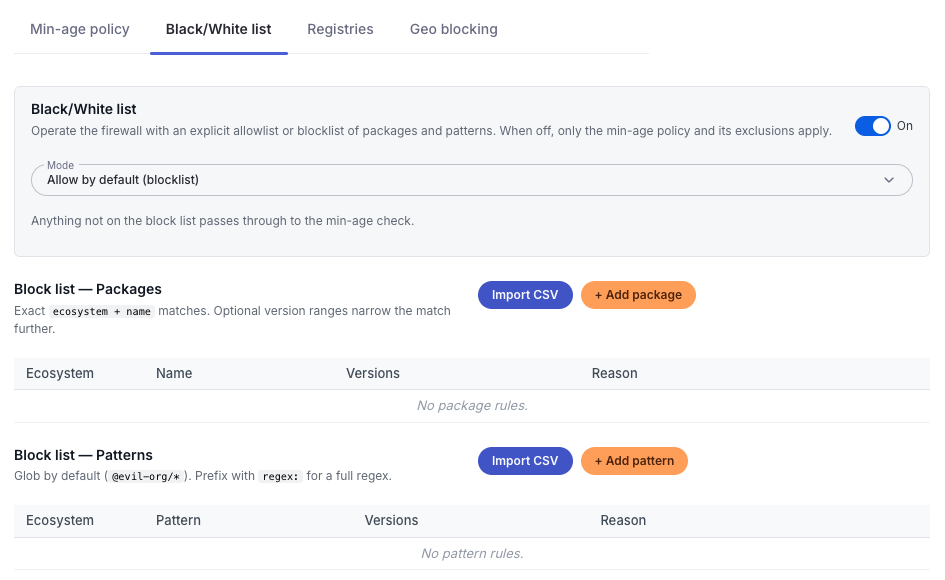
Tərtibatçılarınızın nələri və haradan yükləyə biləcəyinə qərar verin. Aydın icazə və qadağan siyahıları saxlayın və quraşdırmaları təşkilatınızın təsdiq etdiyi reyestrlərlə məhdudlaşdırın.
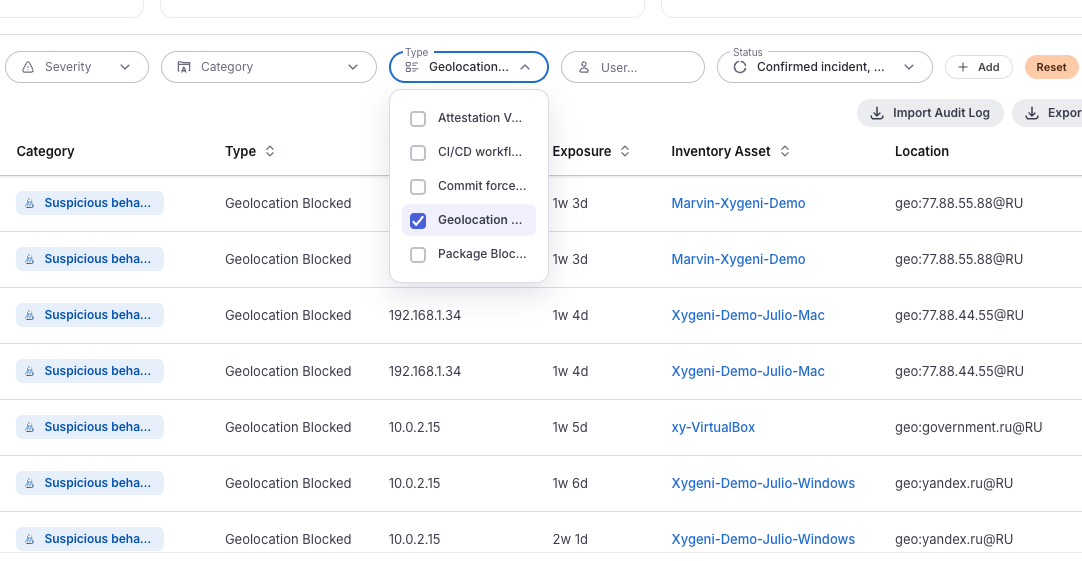
Eyni model əlaqələrə də aiddir. Shield Son nöqtədən çıxan trafiki ən son şəbəkə kəşfiyyatına qarşı yoxlayır və təhlükə göstəricilərindən götürülmüş məlum zərərli IP-lərə və domenlərə bağlantıları kəsir, beləliklə, maşına daxil olan implant, çağırmaq üçün qurulmuş infrastruktura çata bilmir. Bundan əlavə, coğrafiyaya görə trafiki yüksək riskli təyinat yerləri ilə məhdudlaşdıra bilərsiniz. Hər bloklanmış bağlantı, çatmağa çalışdığı təyinat yeri ilə qeyd olunur.
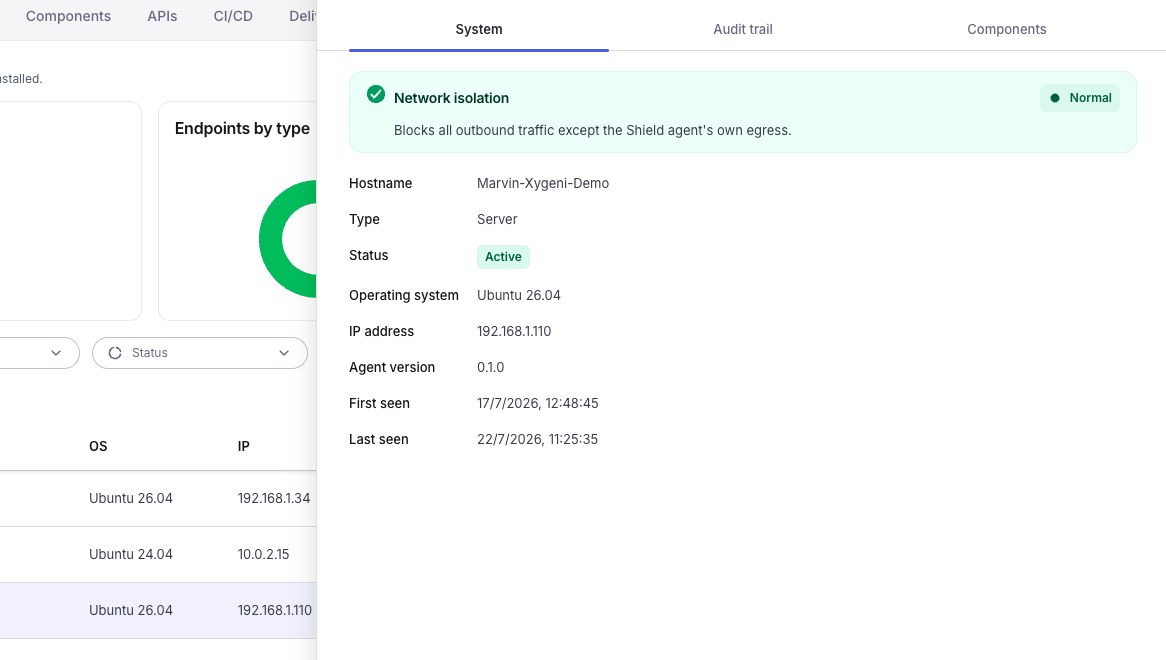
Təhlükəli bir maşını təcrid edin və agentin öz kanalı xaricində bütün çıxış trafikini kəsin ki, son nöqtəni saxlayarkən onu idarə edə biləsiniz. Paranoid rejimini aktivləşdirin və istənilən son nöqtəyə kritik bir xəbərdarlıq gəldiyi anda təcrid avtomatik olaraq tələb olunur.
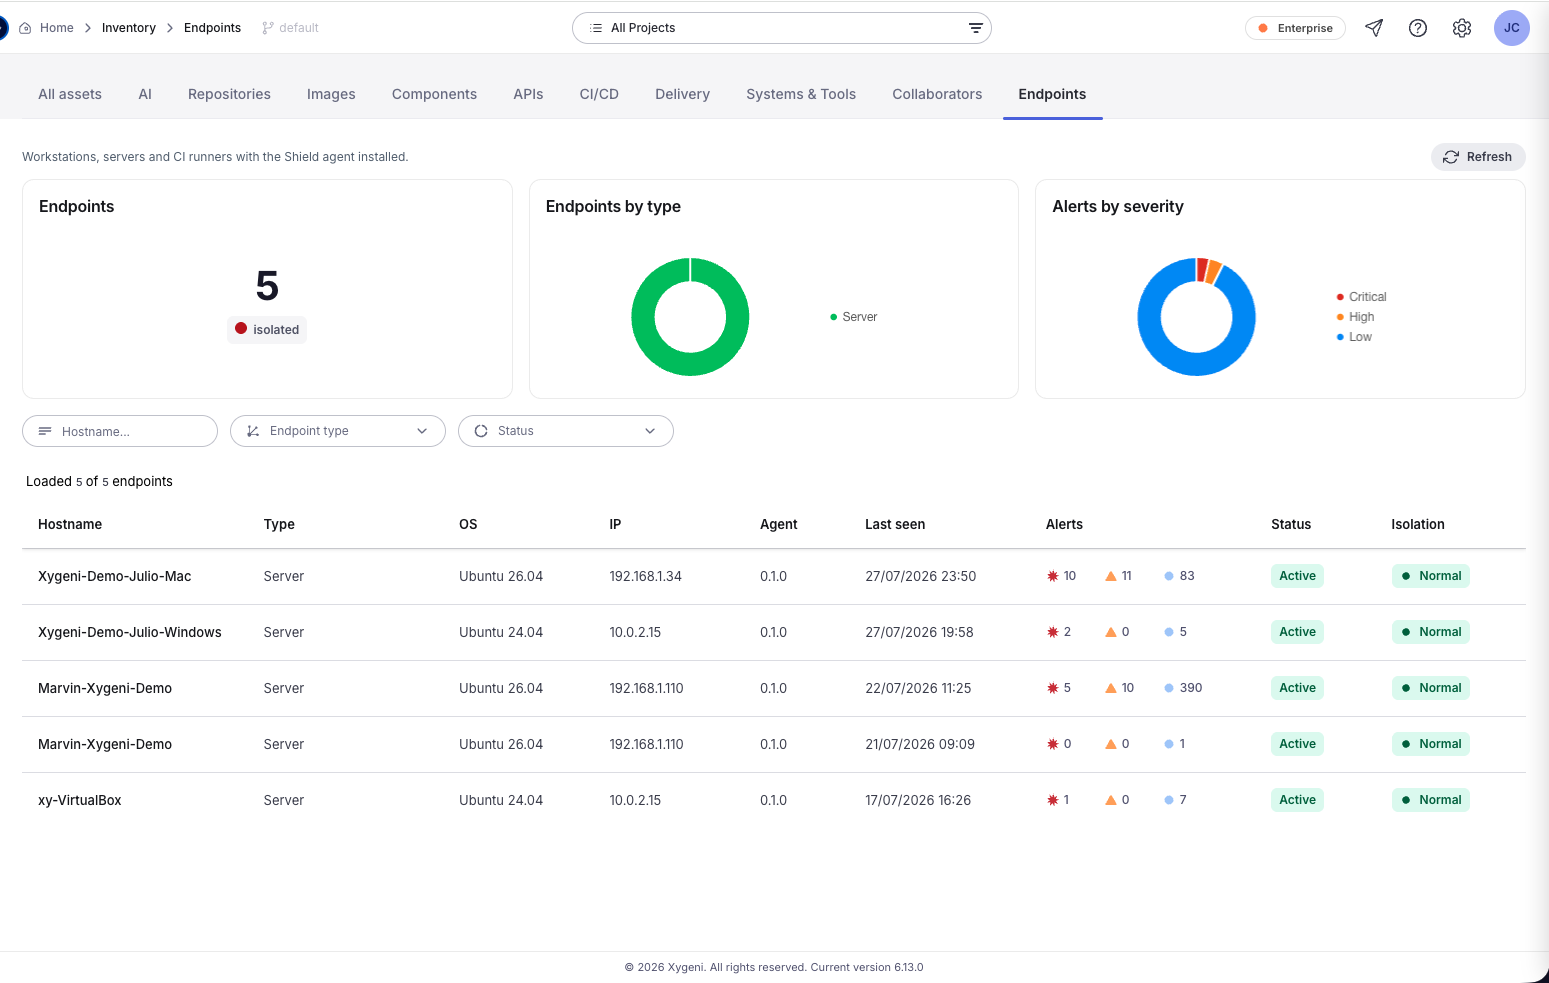
Hər bir iş stansiyasının, serverin və CI çalışanının işlədiyini görün Shield agenti əməliyyat sistemi, agent versiyası, cari statusu, ilk və son dəfə nə vaxt görüldüyü və lisenziya yeri ilə birlikdə. Host adı, son nöqtə növü və ya statusuna görə filtrləyin.
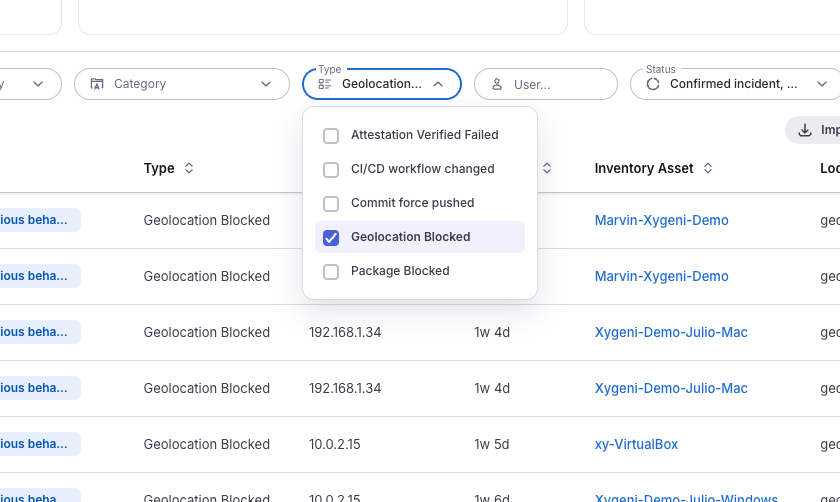
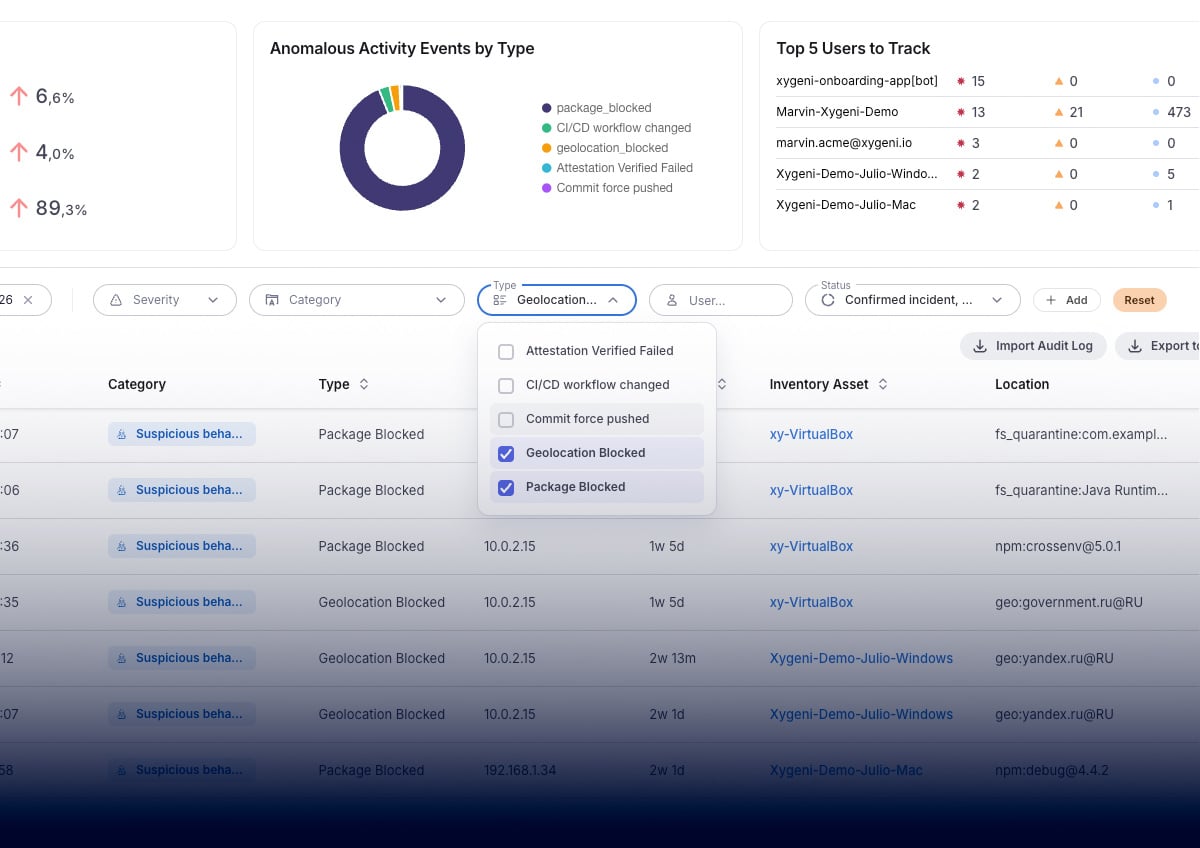
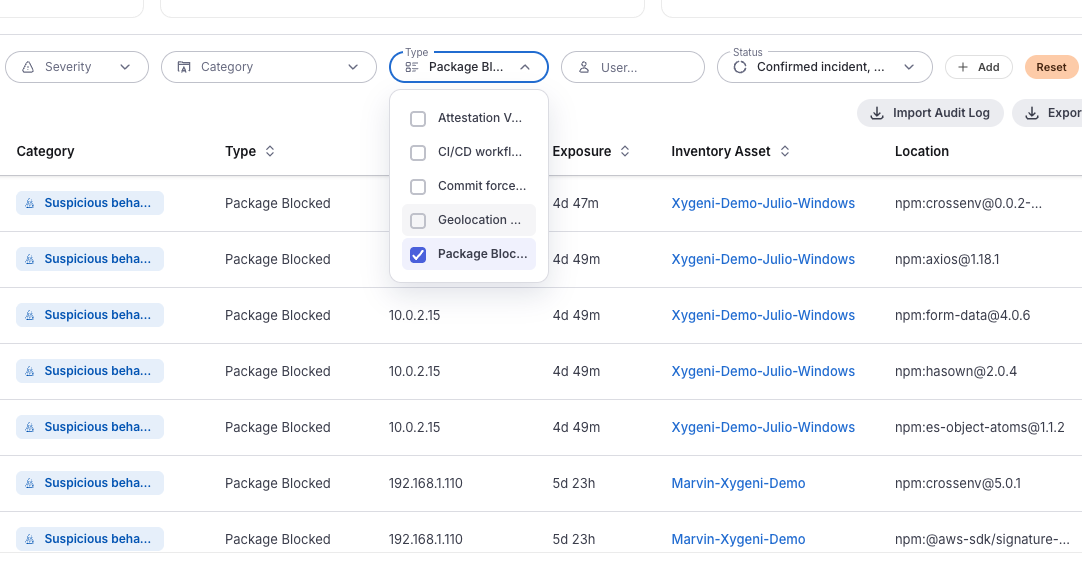
Hər blok platformada bir hadisəyə çevrilir və ciddilik, zaman möhürü, baş verdiyi son nöqtə, məruz qalma müddəti və tam olaraq nəyin bloklandığı ilə göstərilir: paket və versiya və ya təyinat yeri. Ciddilik, kateqoriya, növ, istifadəçi və ya tarix diapazonuna görə filtrləyin və ixrac edin.
Hər bir qorunan son nöqtənin öz audit izi və komponent siyahısı var, beləliklə, kimsə soruşduqda müəyyən bir maşında nə baş verdiyini yenidən qura bilərsiniz.
İş stansiyalarını, serverləri və CI qaçışçılarını əhatə edən, üzən oturacaqları olan yüngül agent, beləliklə, əhatə dairəsi avadanlıqlarınızdan daha çox insanları əhatə edir.
API risklərini istehsala çatmazdan əvvəl kodda tapın və düzəldin.
Kod və asılılıq skaneri depoları təhlil edir. Son nöqtə alətləri prosesləri və əlaqələri izləyir, lakin paketi və ya qeydiyyatı şərh etmək üçün tətbiq-təhlükəsizlik kontekstinə malik deyil. Bu ikisi arasında zərərli asılılığın geliştiricinin maşınında həqiqətən işə salındığı an olur. Məhz burada Shield fəaliyyət göstərir.
Reputasiya və imza əsaslı yanaşmalar, başqası artıq zərərli bir paketə məruz qaldıqdan sonra sizə zərərli bir paket haqqında məlumat verir. Shield davranış və risk təhlilini bloklayır, bu da onu hücumun yeni olduğu gün faydalı edir və onu mövcud şəbəkə kəşfiyyatı ilə dəstəkləyir, beləliklə quruda işləyən hər hansı bir şey evə zəng edə bilməz.
Bloklar, təcridlər və coğrafi hadisələr kodunuzla eyni konsolda olur, asılılıq, pipeline və gizli tapıntılar, bir audit izi ilə. Başqa bir agentlə deyil dashboard və başqa login.
Son nöqtə aşkarlanması əməliyyat sistemi səviyyəsində prosesləri, faylları və əlaqələri izləyir. Paket reyestrinin nə olduğunu, asılılığın zərərli olub olmadığını və ya versiyanın dünən dərc olunub-olunmadığını bilmir. Shield Tətbiq təhlükəsizliyi kontekstini geliştiricinin son nöqtəsinə gətirir və AppSec-in maraqlandığı şeylər üzərində siyasət tətbiq edir.
Shield Quraşdırmaları baş verərkən yoxlayan yüngül bir agentdir. Tərtibatçılar bunu yalnız bir şey bloklandıqda hiss edirlər və bloklama səbəbi ilə gəlir.
Zərərli və icazəsiz paket quraşdırmaları, minimum yaş həddinizdən yeni olan paketlər, təsdiq etmədiyiniz reyestrlərdən quraşdırmalar, qadağan siyahınızdakı paketlər, məlum zərərli IP və domenlərə çıxış əlaqələri və məhdudlaşdırdığınız coğrafiyalara trafik.
Qərarı siz verirsiniz. Minimum yaş siyasəti, dərc tarixi məlum olmadıqda ya xəbərdarlıq etməyə, ya da icazə verməyə, ya da bloklamağa imkan verir.
Bəli. Qlobal minimum yaş həddi hər ekosistem üçün ləğv edilə bilər və lazım gələrsə, müəyyən bir ekosistem üçün deaktiv edilə bilər.
Bu, həmin maşından çıxan bütün trafikləri bloklayır, istisna olmaqla Shield agentin öz kanalı, beləliklə son nöqtə saxlanılır, lakin hələ də idarə oluna bilər. Siz onu tələb olunduqda işə sala və ya kritik bir xəbərdarlıq gəldikdə avtomatik olaraq təcrid tələb olunması üçün paranoid rejimini aktivləşdirə bilərsiniz.
Geliştirici iş stansiyalarında, serverlərdə və CI runnerlərində. Lisenziyalaşdırma üzən oturacaqlardan istifadə edir.
Bəli. Hər blok tam təfərrüatlı bir hadisədir və hər son nöqtə öz audit izini saxlayır. Hadisələr süzgəcdən keçirilə və ixrac edilə bilər.
Xygeni Hər Şey Birdə AppSec Platforması ilə
