Ксігені SCA

Мінімізуйце рызыку адкрытага зыходнага кода і абараніце сваё прыкладанне ад шкоднасных пакетаў

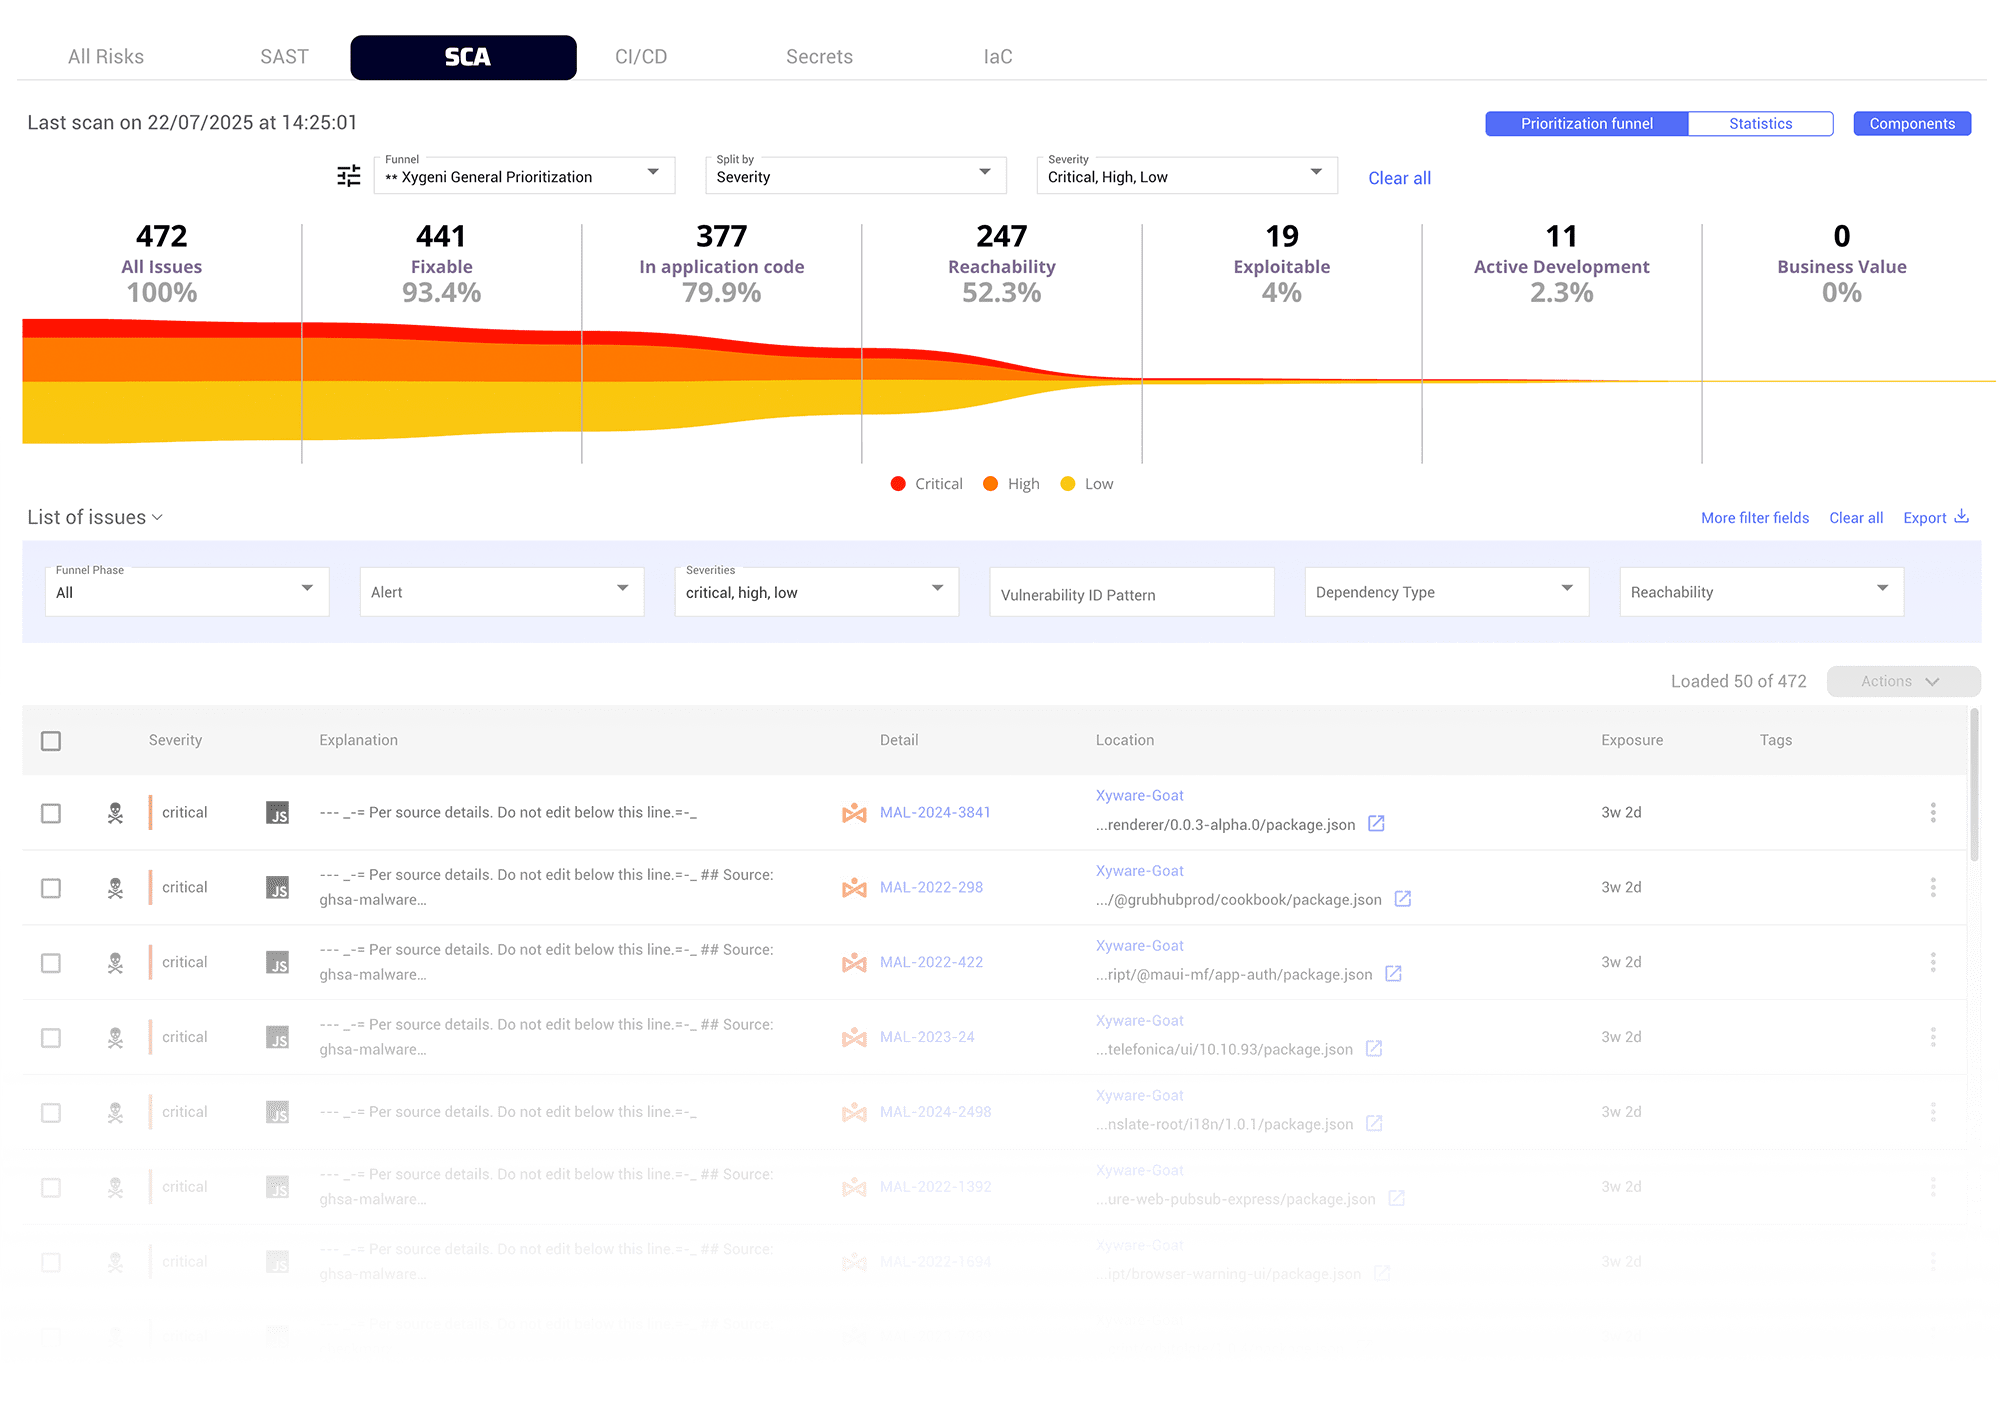
Прыярытэзуйце тыя ўразлівасці, якія сапраўды маюць значэнне, і ведайце ў рэжыме рэальнага часу, ці ўтрымліваюць вашы залежнасці шкоднасны код

Знайдзіце любую ўразлівасць у вашых залежнасцях

Вызначце і выпраўце праблемы бяспекі, абслугоўвання і ліцэнзавання ў залежнасцях прыкладанняў перад разгортваннем праграмнага забеспячэння.

Вызначыць шкоднасны код

Выяўляць падазроныя раздзелы кода і шаблоны, якія выкарыстоўваюць зламыснікі, пры публікацыі новых і абноўленых залежнасцей.

Засяродзьцеся на крытычных рызыках адкрытага зыходнага кода

Прыярытэзуйце ўразлівасці з найбольшым уплывам на бізнес і кіруйце рызыкамі з дапамогай кантэкстнай ацэнкі рызык і адсочвання ад кода да воблака.


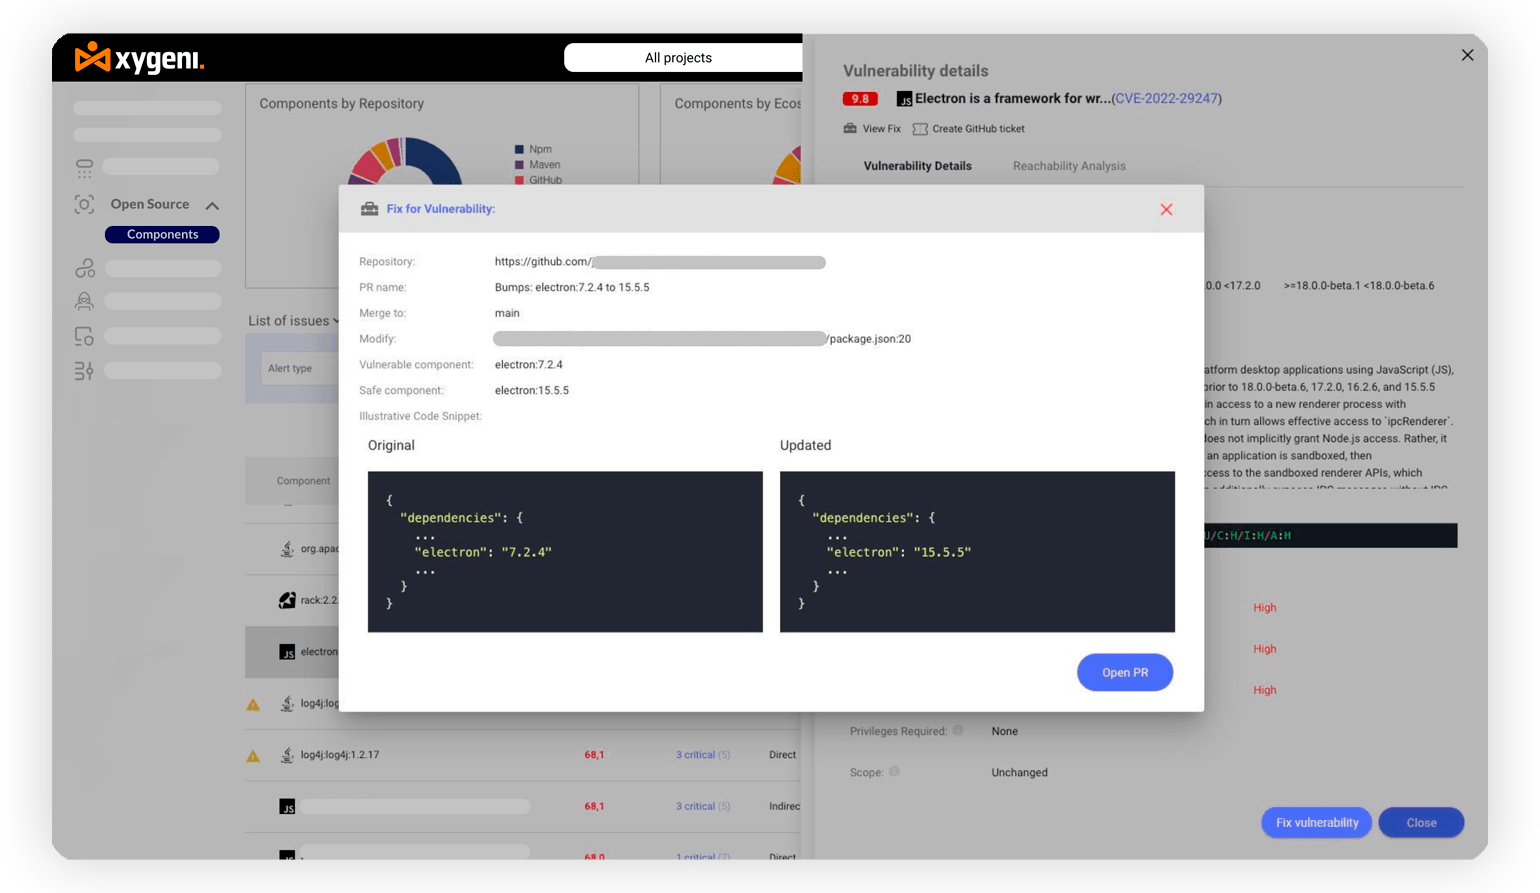
Аўтаматычнае выпраўленне ўразлівасцей з адкрытым зыходным кодам

Аўтаматычнае абнаўленне да залежнасцей з адкрытым зыходным кодам без уразлівасцяў з дапамогай інтэлектуальных pull requests.
Ксігені SCAМагчымасці і функцыянальнасць

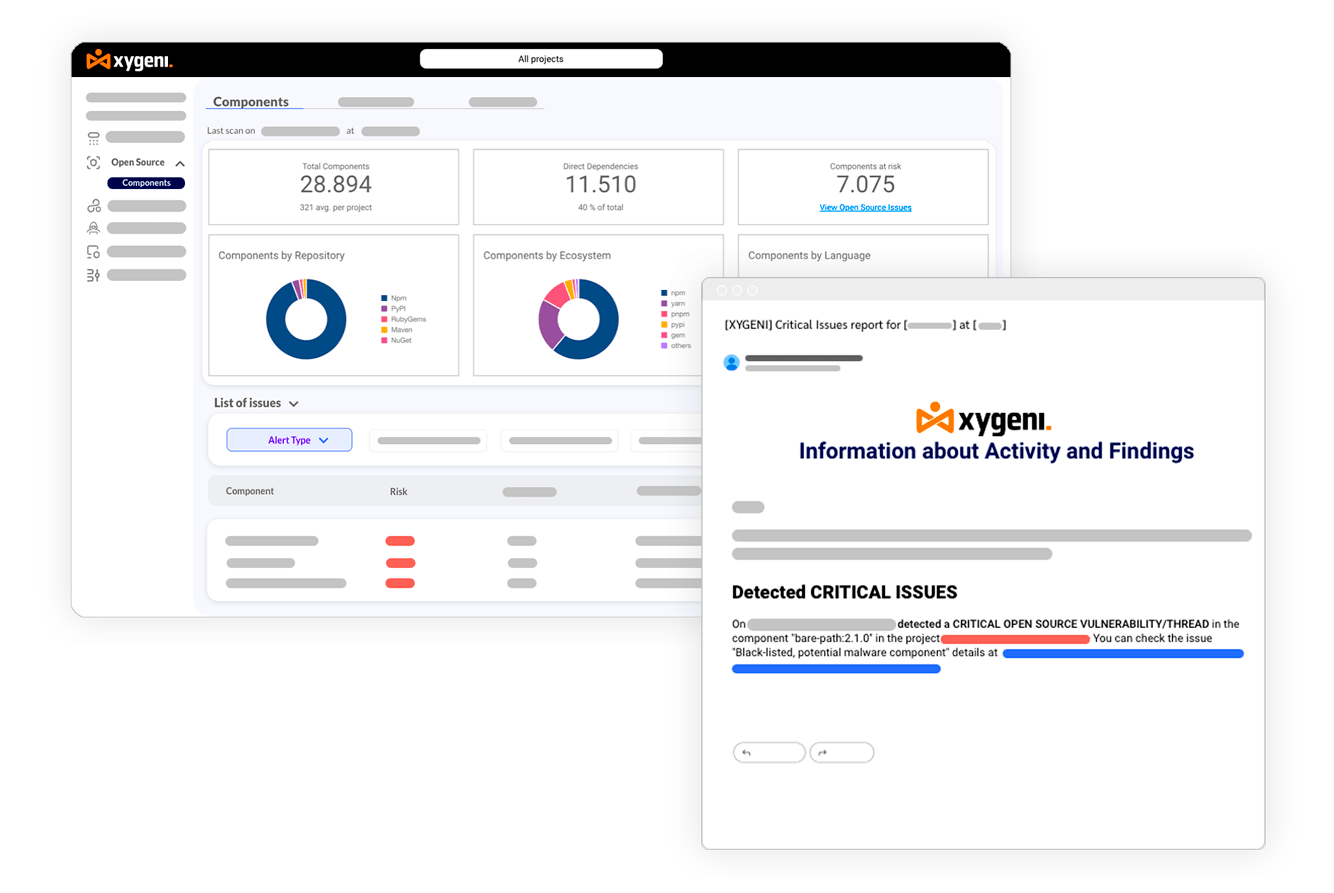
Аўтаматычнае адсочванне ўразлівасцяў

Атрымлівайце абнаўленні аб новых выяўленых уразлівасцях праз вашы каналы справаздачнасці або блакуйце іх, каб забяспечыць сабе абарону і інфармаванасць перад запускам у прадукцыйную вытворчасць.
OSOS-Інфармацыйна-абвестка
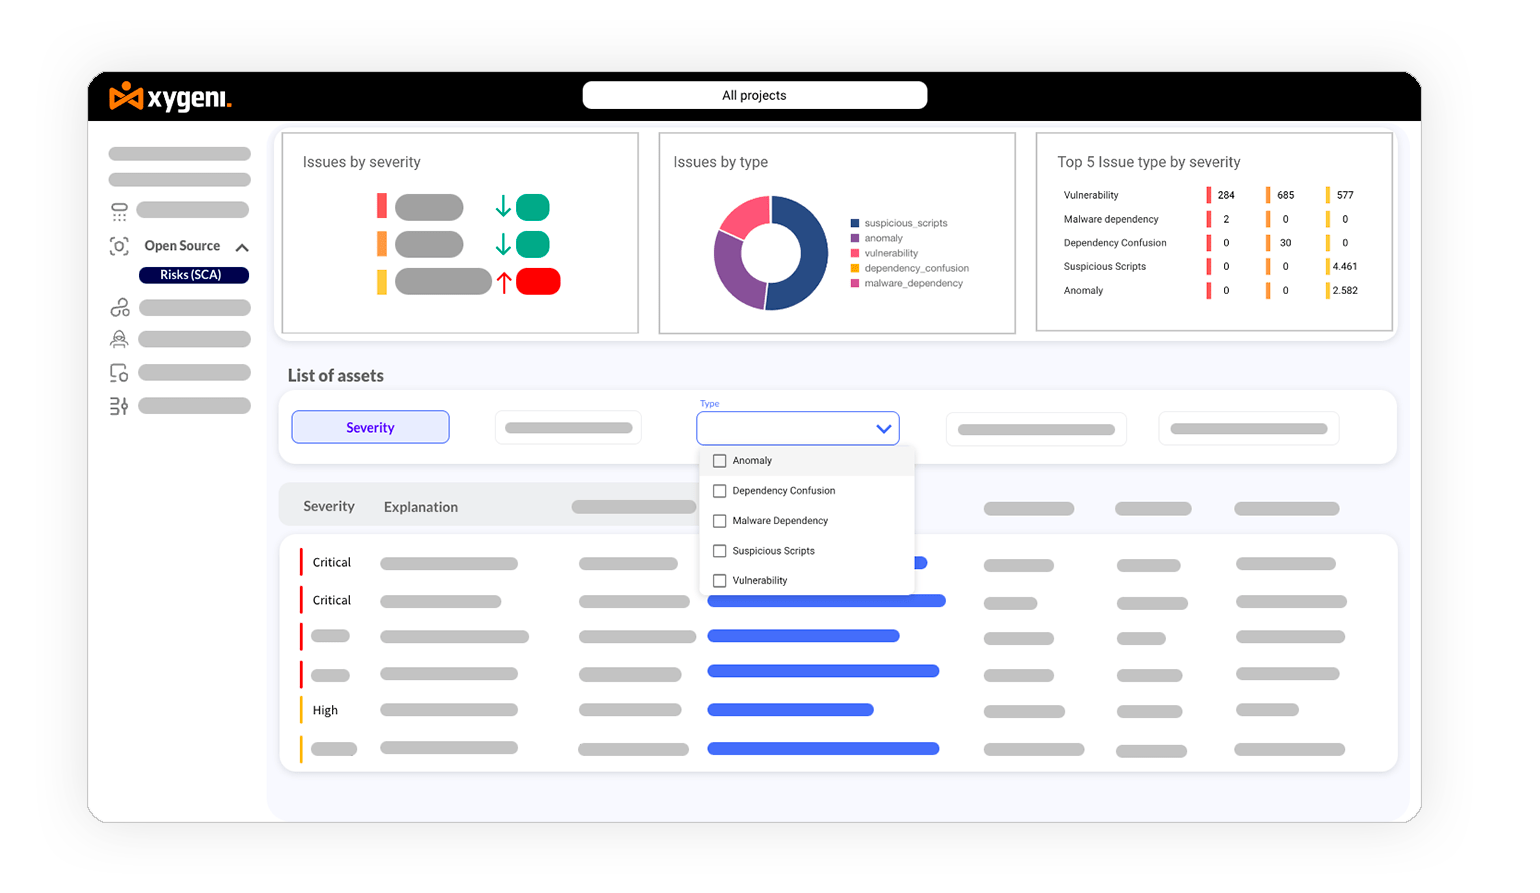
Бяспека OSS за межамі CVE - Бяспека OSS - SCA Інструмент

Пашыраць Open Source Security Акрамя CVE

Уключае дадатковыя фактары рызыкі, акрамя толькі балаў CVSS, што прадухіляе інтэграцыю пакетаў, якія могуць быць без CVE, але ўсё яшчэ рызыкоўныя.

прыярытэтнасць SCA Без шуму

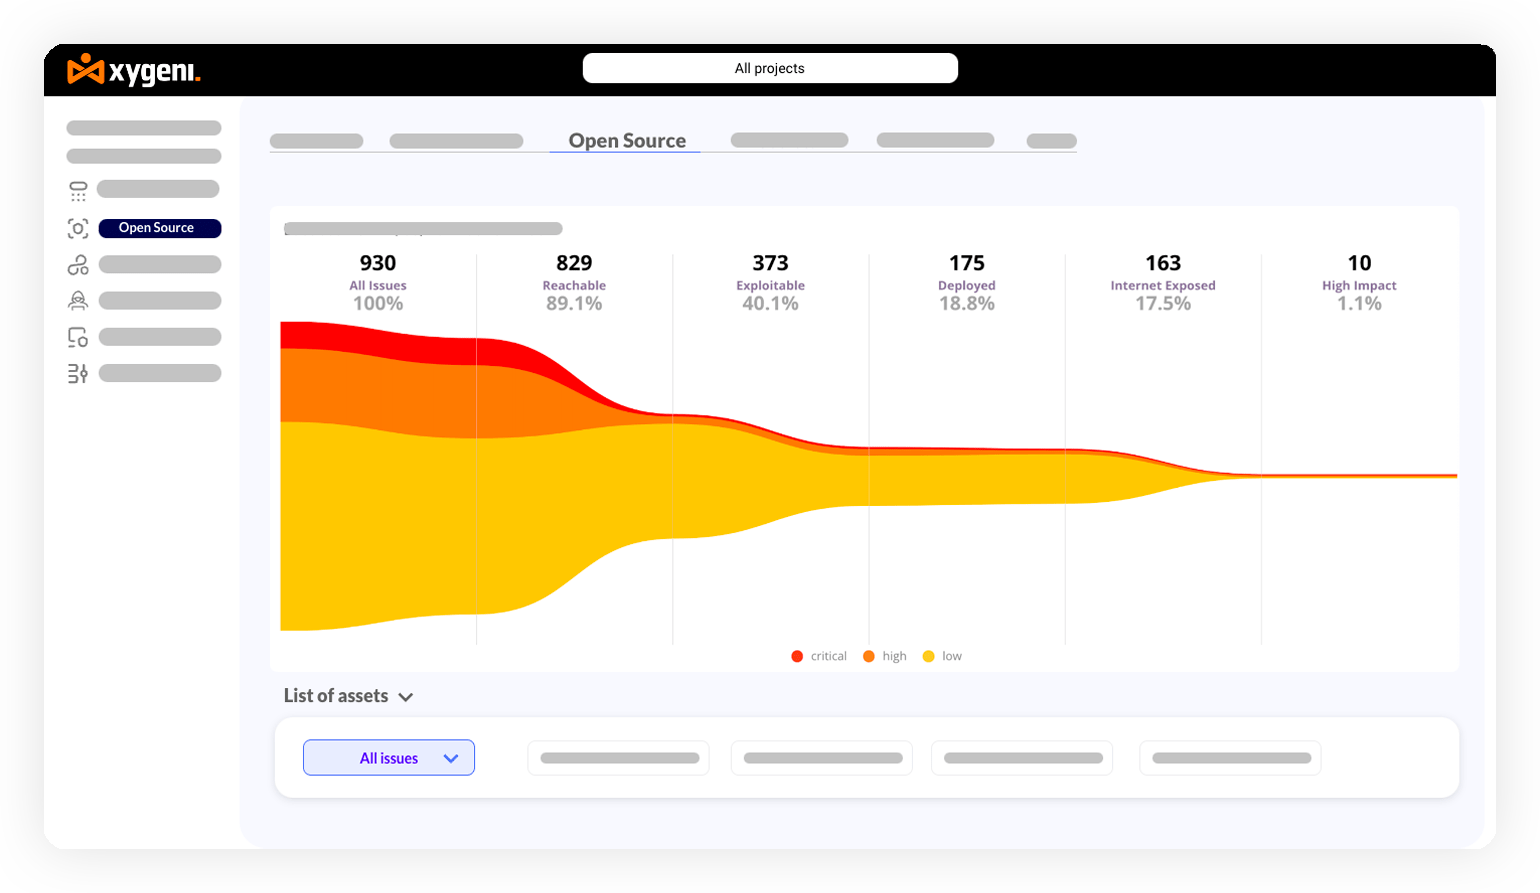
Кантэкстуалізуйце ўразлівасці з адкрытым зыходным кодам з улікам іх бізнес-важнасці, дасяжнасці, рызыкі ў Інтэрнэце, магчымасці выкарыстання і іншых кантэкстных крытэрыяў, спрашчаючы абвесткі і эканомячы час для каманд бяспекі і распрацоўшчыкаў.
Прыярытэзацыя праблем з варонкай продажаў OSSSCAІнструмент аналізу складу праграмнага забеспячэння бяспекі
Аўтаматызаванае выпраўленне ўразлівасцей з адкрытым зыходным кодам

Аўтаматызаванае выпраўленне ўразлівасцей з адкрытым зыходным кодам

Аўтаматычнае абнаўленне да залежнасцей з адкрытым зыходным кодам без уразлівасцяў праз аўтаматычнае выпраўленне pull requests або ручныя падказкі. Гэта значна эканоміць час і рэсурсы, забяспечваючы аператыўнае і паслядоўнае кіраванне ўразлівасцямі.

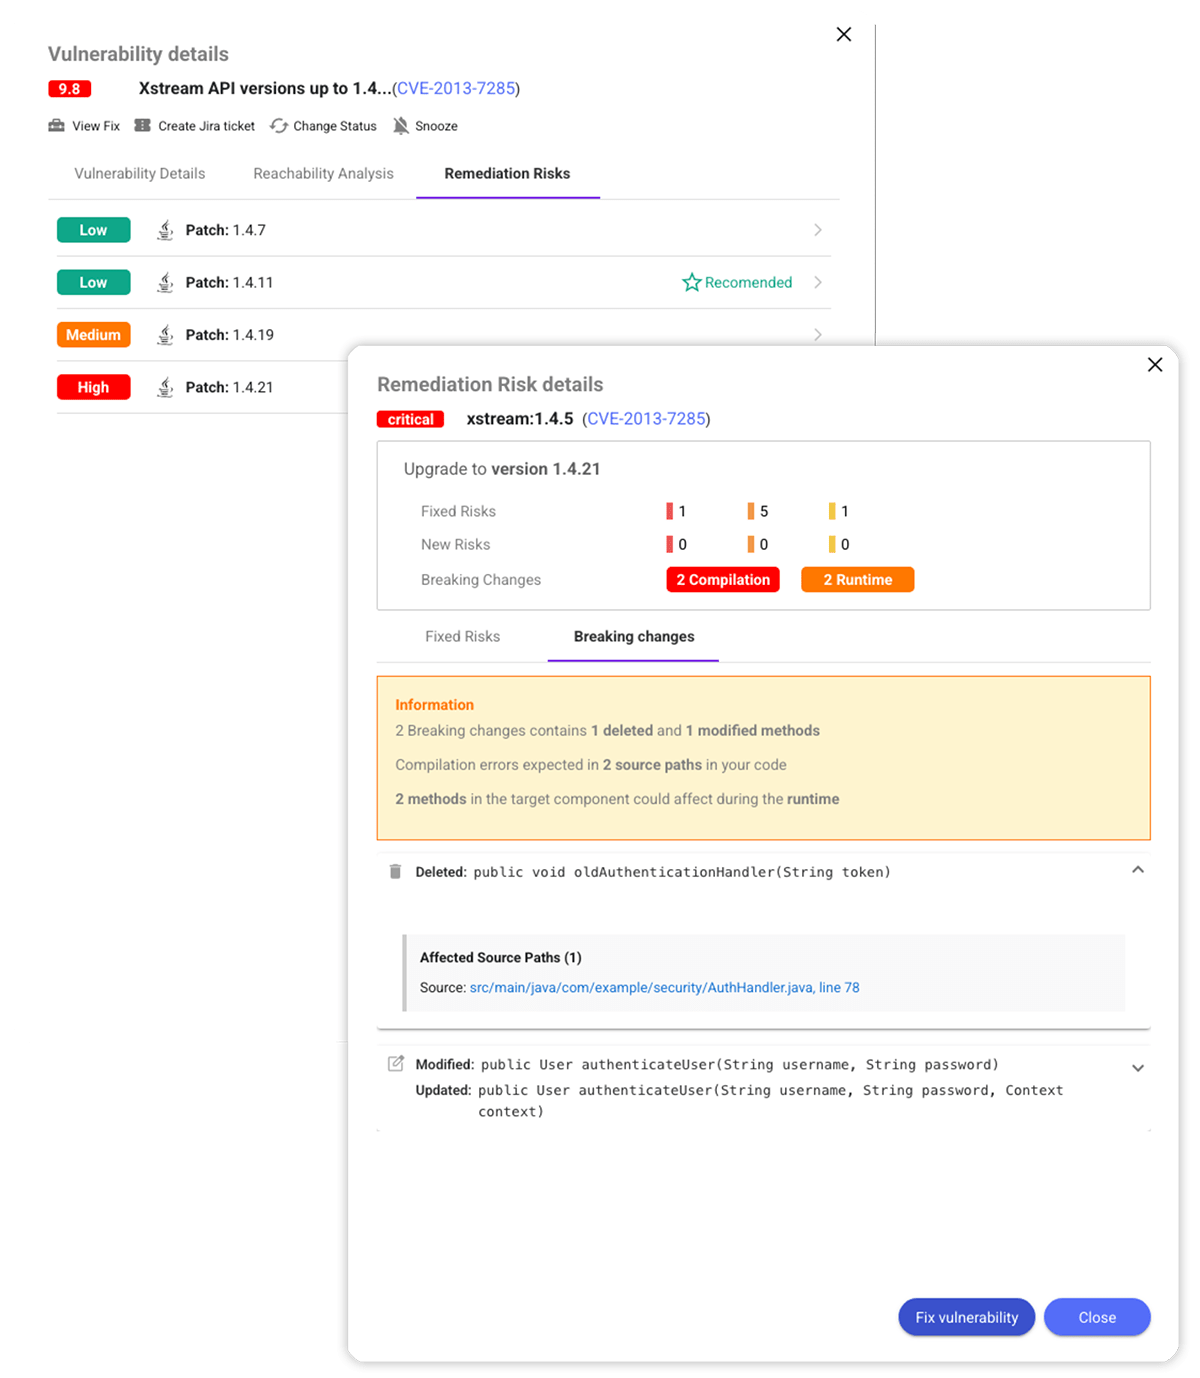
Выяўленне парушэнняў

Паглядзіце, што можа зламацца, перад абнаўленнем. Атрымайце поўную інфармацыю аб неабходных зменах кода, рызыках сумяшчальнасці і аб'ёме аднаўлення.
Рабочыя працэсы па выпраўленні Open Source Security Інструмент

Спрашчэнне працоўных працэсаў па выпраўленні

Падтрымлівайце выпраўленне ўразлівасцей з адкрытым зыходным кодам, прадастаўляючы распрацоўшчыкам увесь неабходны кантэкст непасрэдна ў іх працоўных працэсах і інструменты адсочвання праблем для эфектыўнай працы.

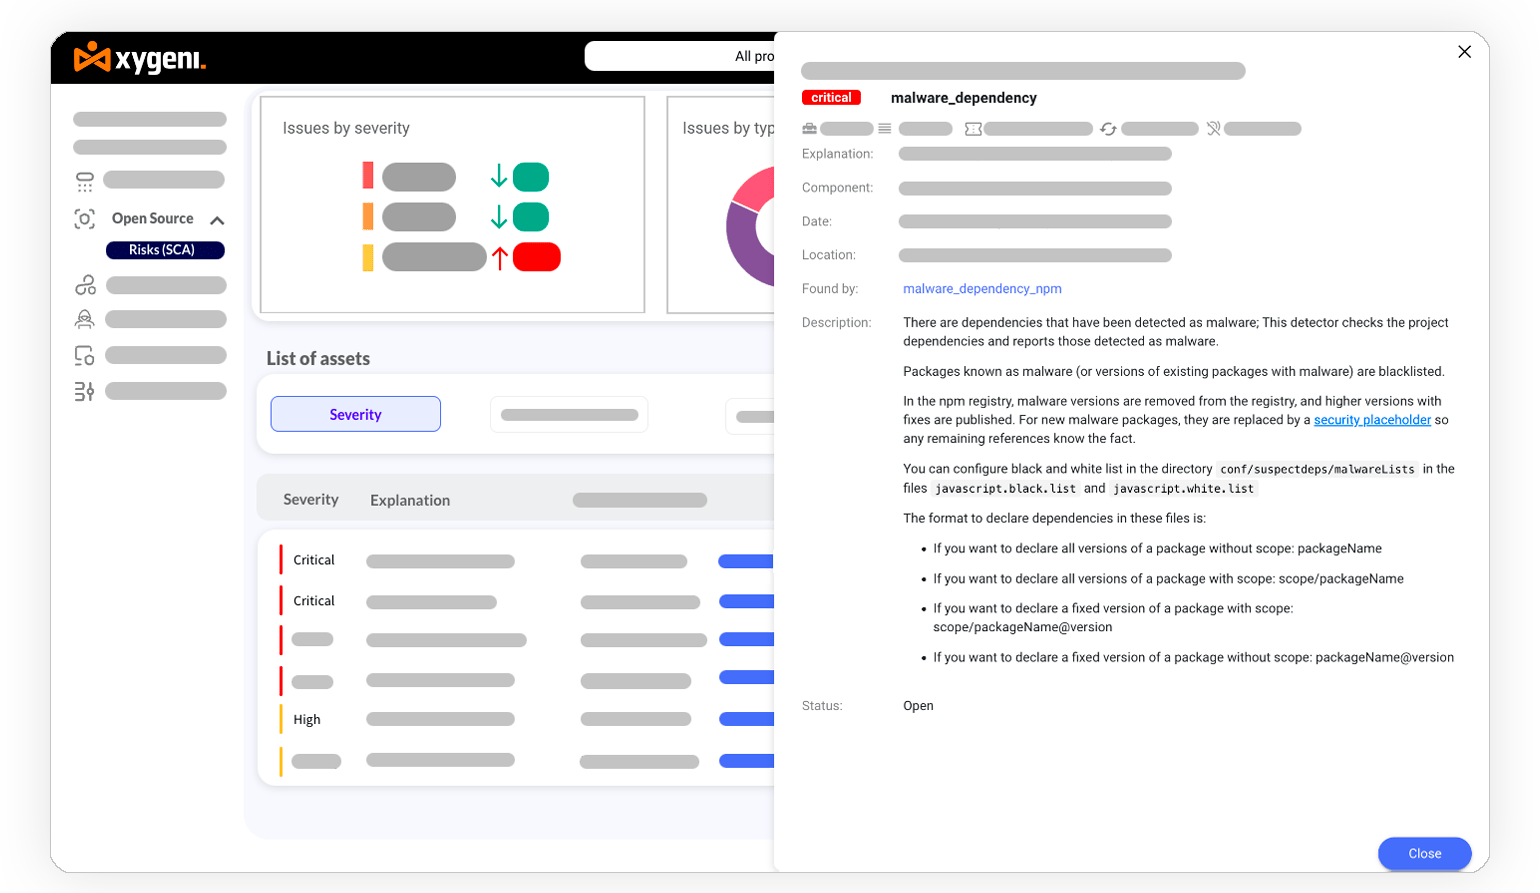
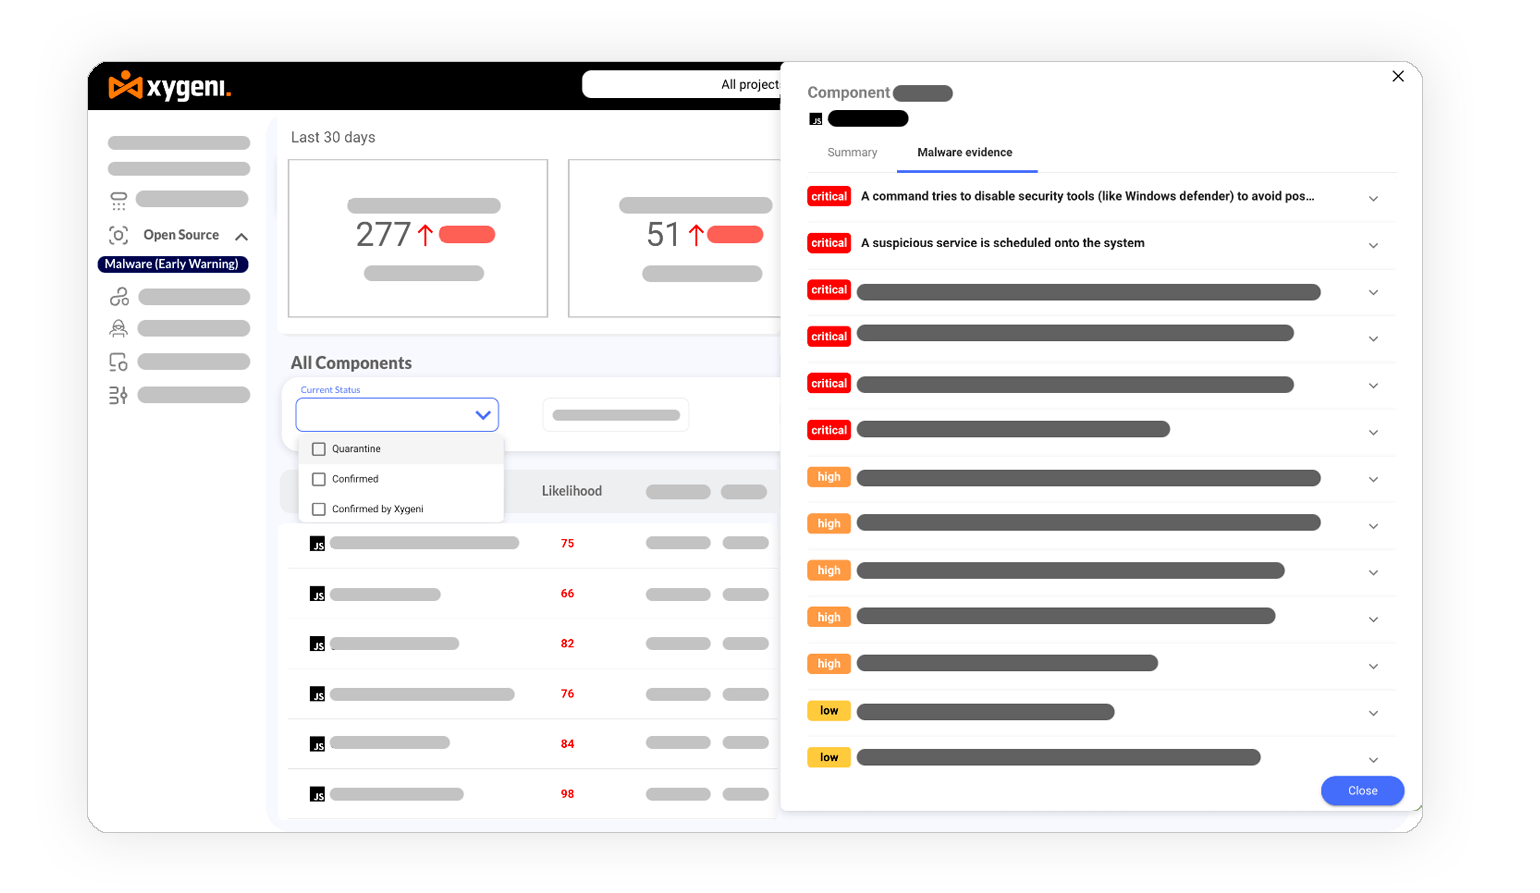
Выяўленне шкоднасных залежнасцей у рэжыме рэальнага часу

Штодзённа аналізуйце тысячы новых і абноўленых пакетаў з адкрытым зыходным кодам, каб імгненна выяўляць і блакіраваць шкоднасныя праграмы нулявога дня і абараняць сваё прыкладанне і інфраструктуру.
Выяўленне шкоднасных кампанентаў
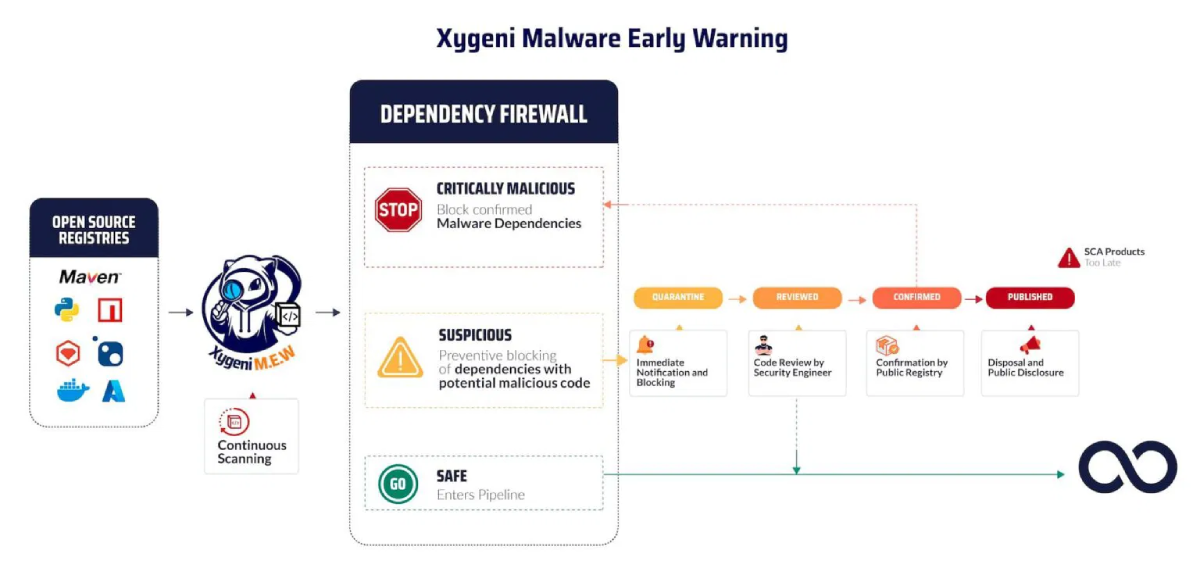
абарона ад шкоднасных праграм з адкрытым зыходным кодам

Праактыўна блакуйце шкоднасныя праграмы

Папярэджвайце аб падазроных пасылках загадзя, змяшчаючы іх у каранцін, каб абараніць свой ланцужок паставак і падтрымаць рэалізацыю guardrails каб блакаваць пранікненне ў ваша прыкладанне.

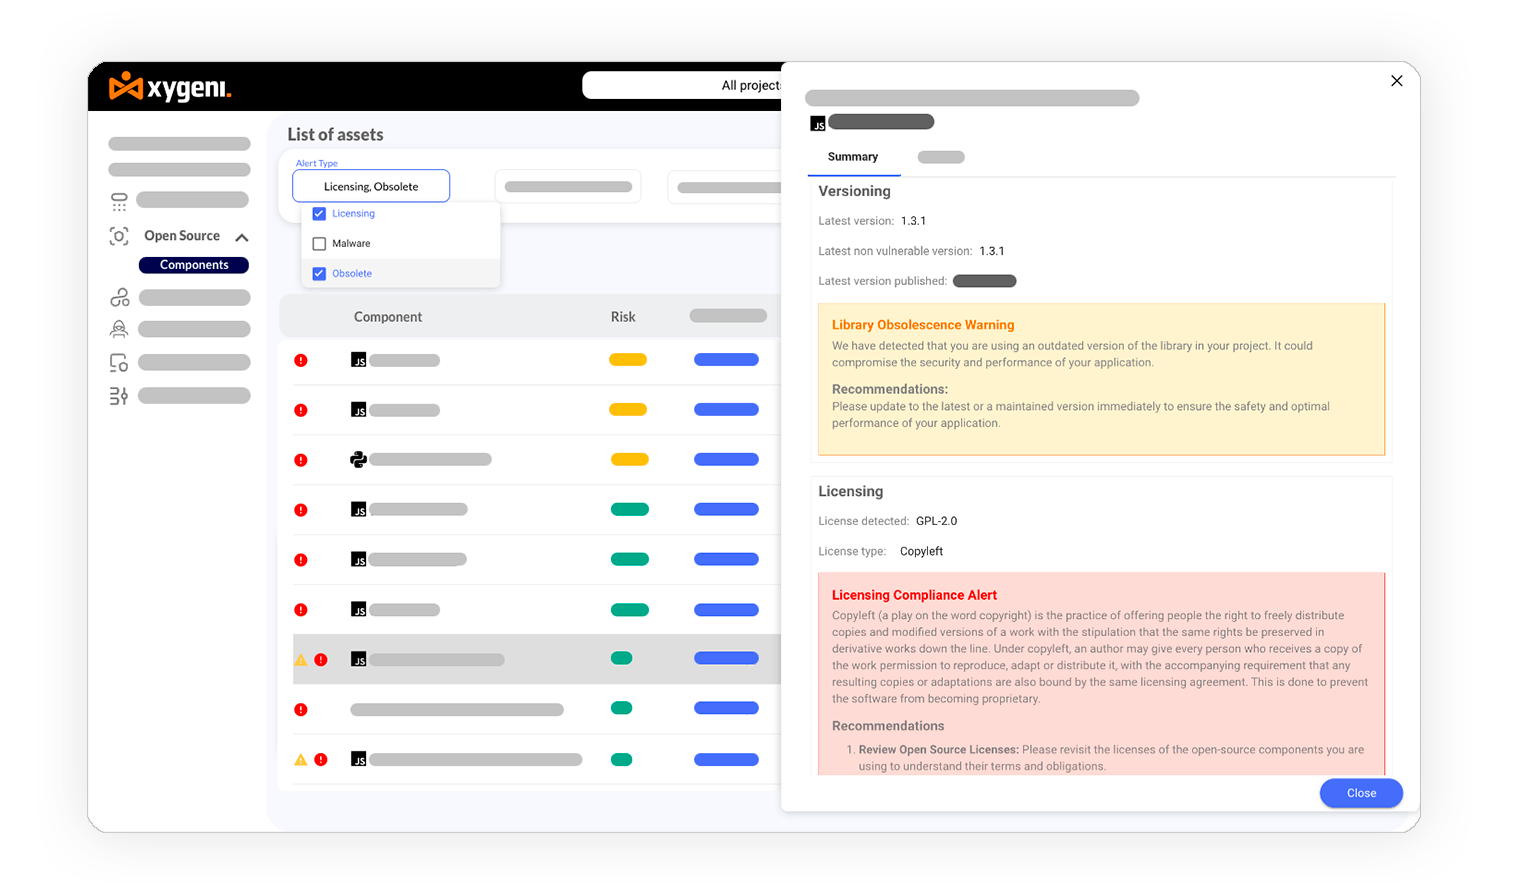
Кіраванне рызыкамі ліцэнзій

Атрымлівайце імгненнае ўяўленне аб патэнцыйных праблемах з ліцэнзіяй адкрытага зыходнага кода, якія ўплываюць на адпаведнасць патрабаванням пры кожным змяненні кода, і пазбягайце штрафаў.
Кіраванне рызыкамі ліцэнзіі
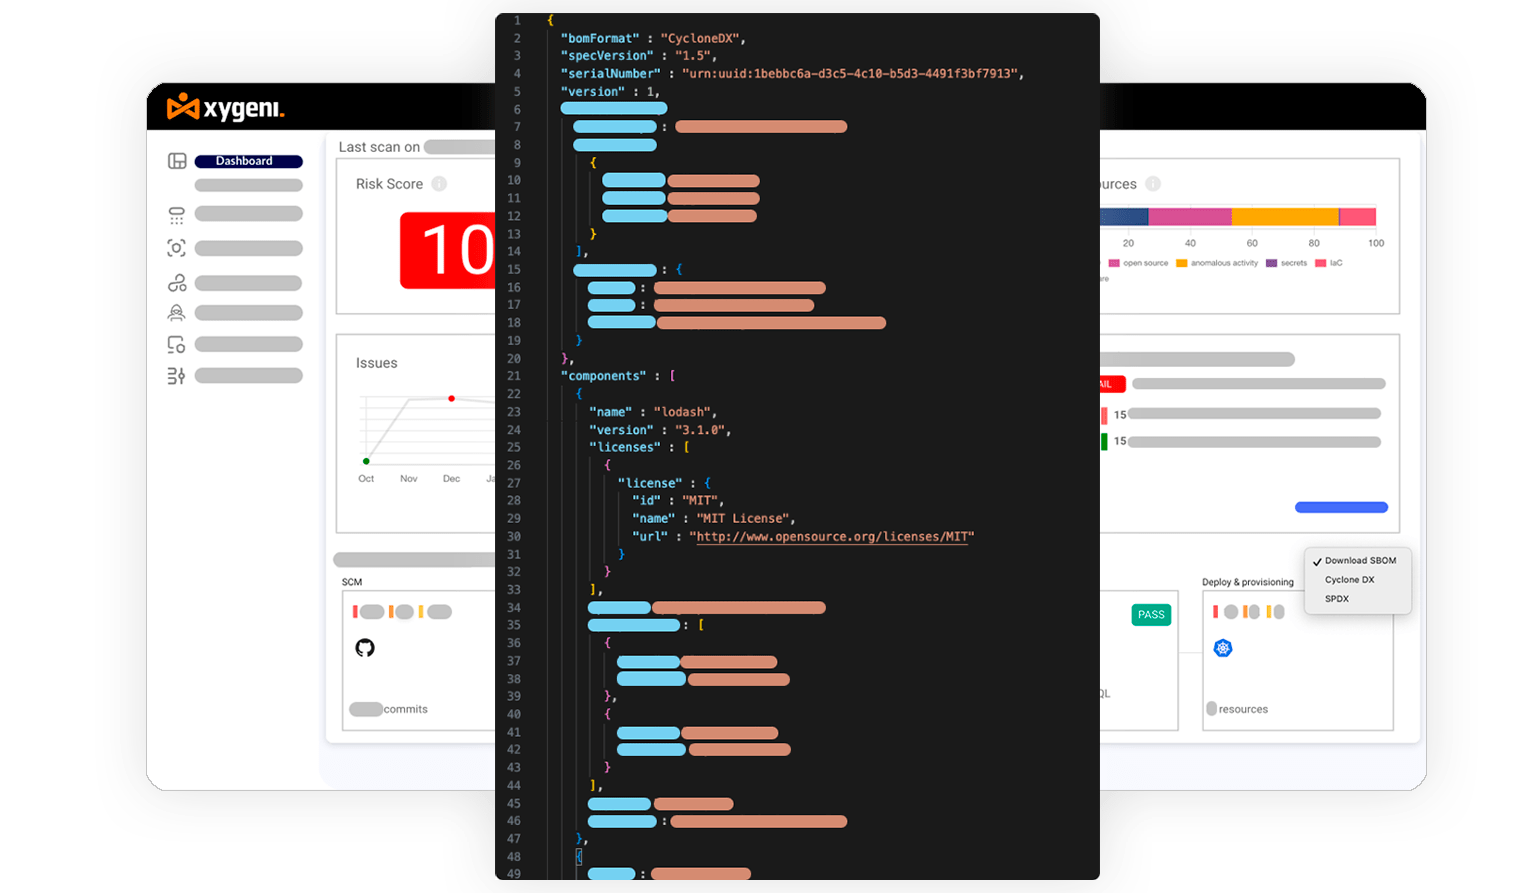
генераваць SBOM

генераваць SBOM і VDR для адпаведнасці патрабаванням DevOps

Экспартаваць абноўленую спецыфікацыю матэрыялаў праграмнага забеспячэння (SBOM) у фарматах SPDX або CycloneDX адным пстрычкай мышы, а таксама лёгка дзяліцца і каментаваць уразлівасці, якія ўплываюць на ваша прыкладанне.

Пачатак працы

з платформай Xygeni All-In-One AppSec