Шкодная залежнасць запускае свой усталявальны скрыпт у той момант, калі распрацоўшчык набірае install, задоўга да таго, як хто-небудзь ведае, што яна шкодная. Вашы сканеры кода праглядалі рэпазітар. Вашы інструменты для канчатковых кропак бачылі працэс, а не пакет. Shield знаходзіцца на канчатковай кропцы распрацоўніка і блакуе яго перад выкананнем.
Адзін лёгкі агент · Рабочыя станцыі, серверы і CI-інструменты · Цэнтралізаванае кіраванне палітыкамі
Забараніце запуск шкоднасных залежнасцей і скрыптоў, абараняючы канчатковыя кропкі распрацоўшчыкаў, з якіх пачынаюцца атакі.
Shield перахоплівае ўсталёўкі пакетаў у рэжыме рэальнага часу і правярае іх на наяўнасць дадзеных Xygeni аб шкоднасных праграмах. Шкоднасныя пакеты блакуюцца ў момант усталёўкі і не пазначаюцца ў справаздачы на наступную раніцу. Тое ж самае тычыцца і сеткі: злучэнні з вядомай шкоднаснай інфраструктурай разрываюцца да таго, як што-небудзь пакіне машыну.
Вызначце правілы адзін раз і Shield прымяняе іх на кожнай машыне ў вашай арганізацыі: мінімальны ўзрост пакета, спісы дазволеных і забароненых, зацверджаныя рэестры і пункты прызначэння выходнага трафіку.
Калі нешта крытычнае трапляе ў канчатковую кропку, Shield можа аўтаматычна або па патрабаванні перарваць сеткавыя злучэнні гэтай машыны, каб інцыдэнт спыніўся на адным ноўтбуку, а не распаўсюдзіўся па ўсёй арганізацыі.
Брандмаўэр асяроддзя выканання для канцавой кропкі распрацоўшчыка.
Кожная ўстаноўка пакета перахопліваецца і правяраецца ў рэжыме рэальнага часу. Ранняе папярэджанне аб шкоднасных праграмах Xygeni выяўляе шкоднасныя пакеты, якім інструменты на аснове рэпутацыі ўсё яшчэ давяраюць, не чакаючы CVE, папярэджання або апублікаванай сігнатуры. Блакіроўка адбываецца да выканання ўсталёўвальнага скрыпта.
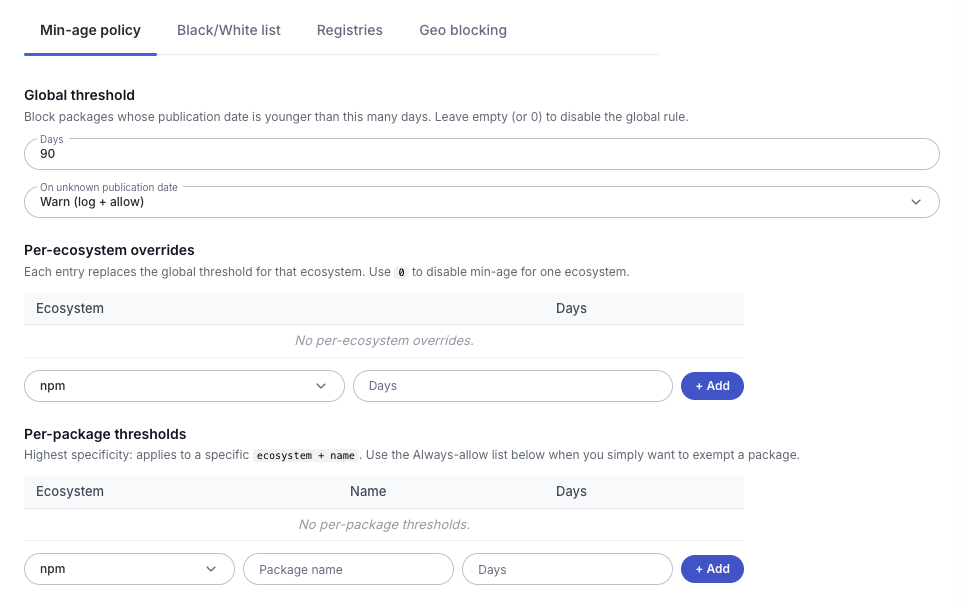
Найхутчэйшыя атакі на ланцужкі паставак з'яўляюцца ў зусім новых версіях пакетаў. Shield дазваляе блакіраваць пакеты, апублікаваныя пазней за ваш парог, усталёўваць глабальнае правіла і перавызначаць яго для кожнай экасістэмы, а таксама вырашаць, што рабіць, калі дату публікацыі немагчыма вызначыць: папярэджваць і дазваляць або блакіраваць.
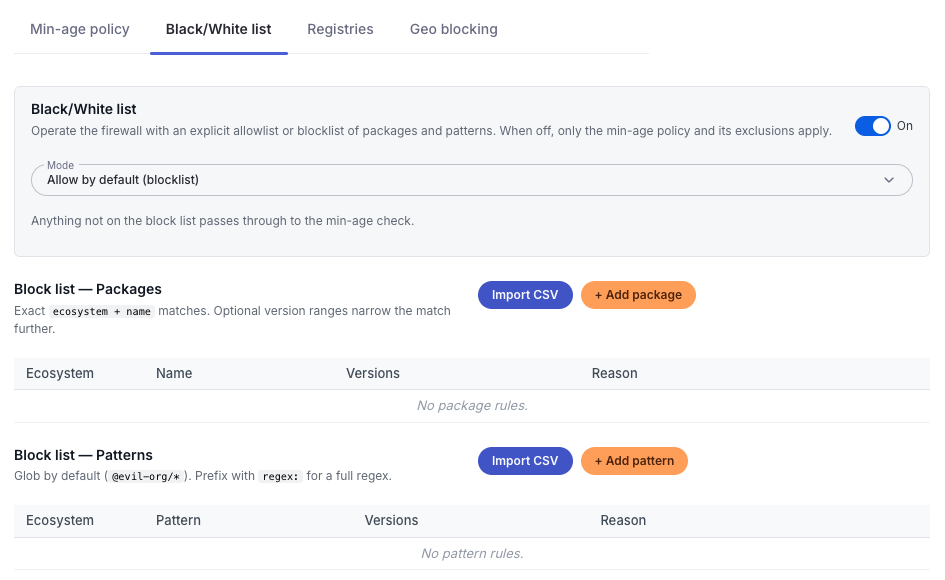
Вырашыце, што і адкуль могуць атрымліваць вашы распрацоўшчыкі. Вядзіце відавочныя спісы дазволеных і забароненых праграм і абмяжуйце ўсталёўкі рэестрамі, зацверджанымі вашай арганізацыяй.
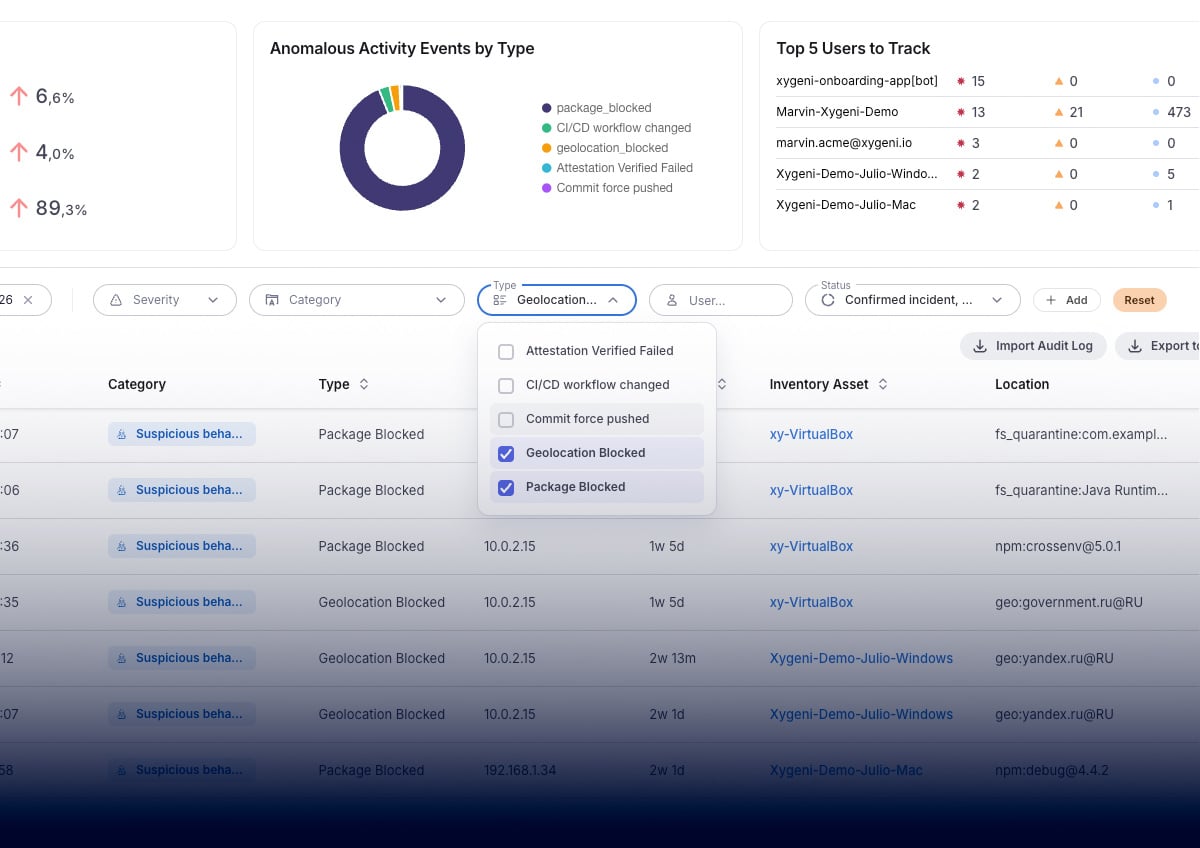
Тая ж мадэль датычыцца і злучэнняў. Shield правярае выходны трафік з канцавой кропкі на адпаведнасць актуальным сеткавым дадзеным і перарывае падключэнні да вядомых шкоднасных IP-адрасоў і даменаў, атрыманых з індыкатараў пагроз, таму імплантат, які трапіў на машыну, не можа дасягнуць інфраструктуры, для якой ён быў створаны. Акрамя таго, вы можаце абмежаваць трафік высокарызыкоўнымі пунктамі прызначэння па геаграфічным месцазнаходжанні. Кожнае заблакіраванае злучэнне запісваецца разам з пунктам прызначэння, да якога яно спрабавала дабрацца.
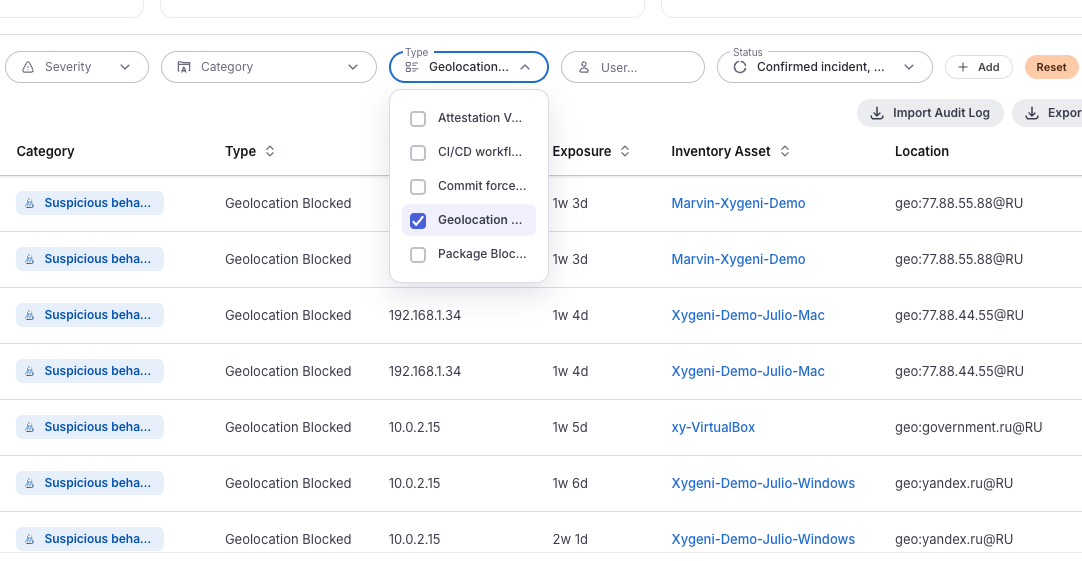
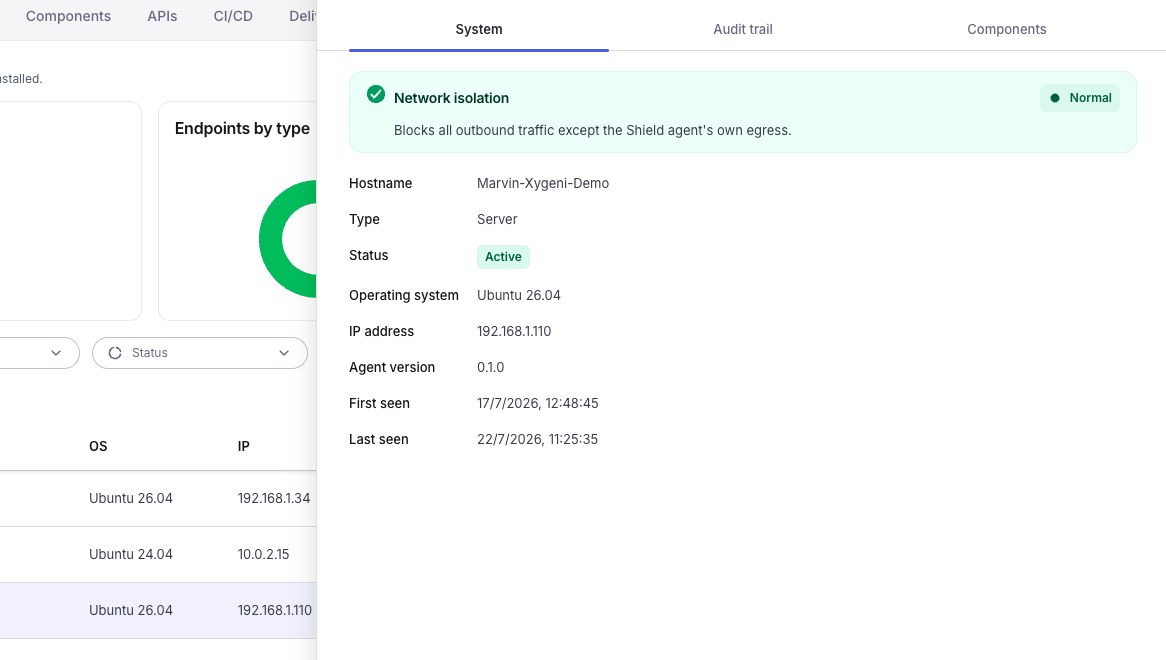
Ізалюйце ўзламаную машыну і адключыце ўвесь выходны трафік, акрамя ўласнага канала агента, каб захаваць кантроль над канчатковай кропкай, адначасова яе стрымліваючы. Уключыце рэжым параноіда, і ізаляцыя будзе запытана аўтаматычна ў момант атрымання крытычнага папярэджання на любой канчатковай кропцы.
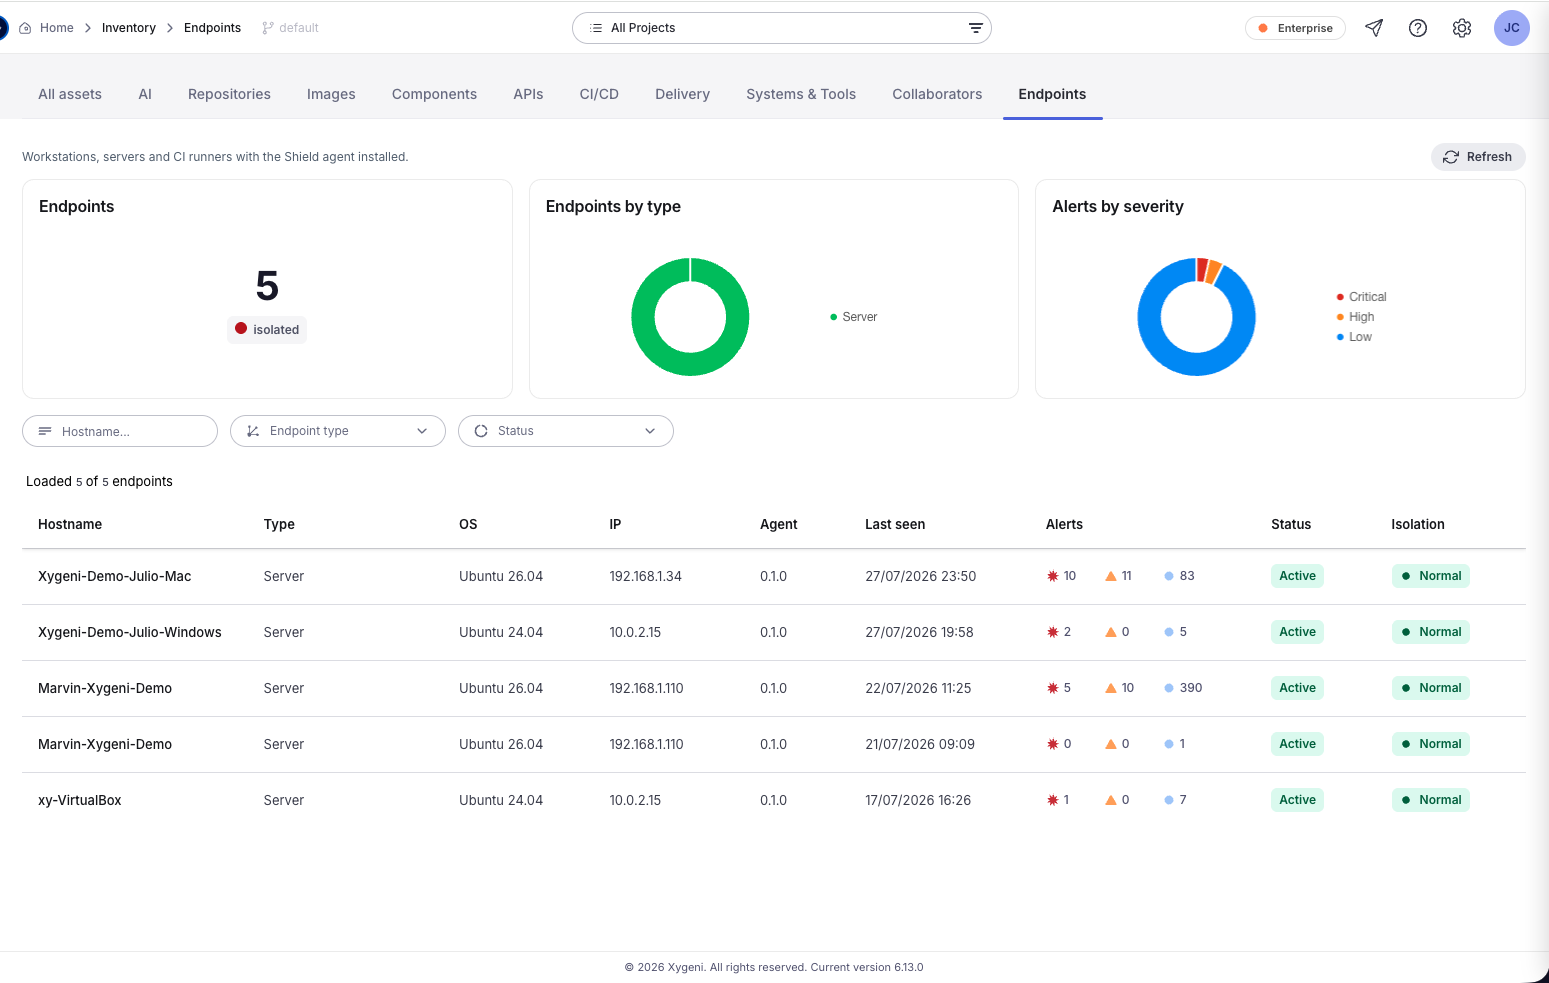
Глядзіце кожную рабочую станцыю, сервер і CI-інструмент, на якім працуюць Shield агент з указаннем яго аперацыйнай сістэмы, версіі агента, бягучага стану, даты першага і апошняга выкарыстання, а таксама месцазнаходжання ліцэнзіі. Фільтраваць па імені хаста, тыпу канчатковай кропкі або стане.
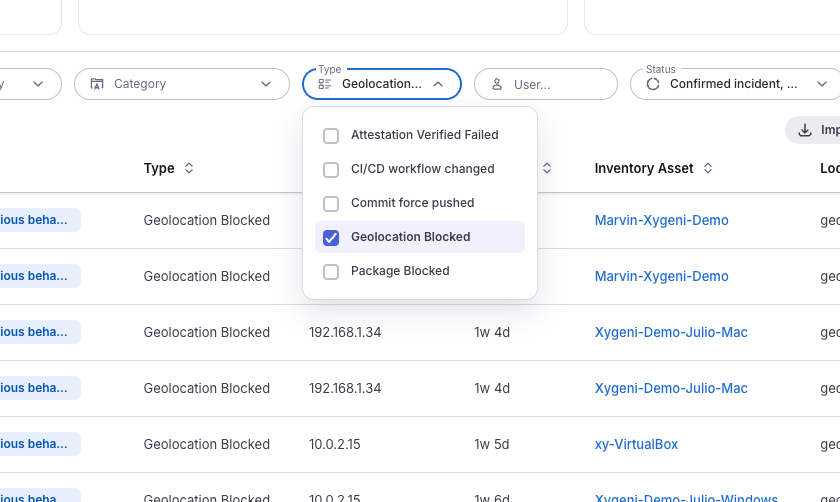
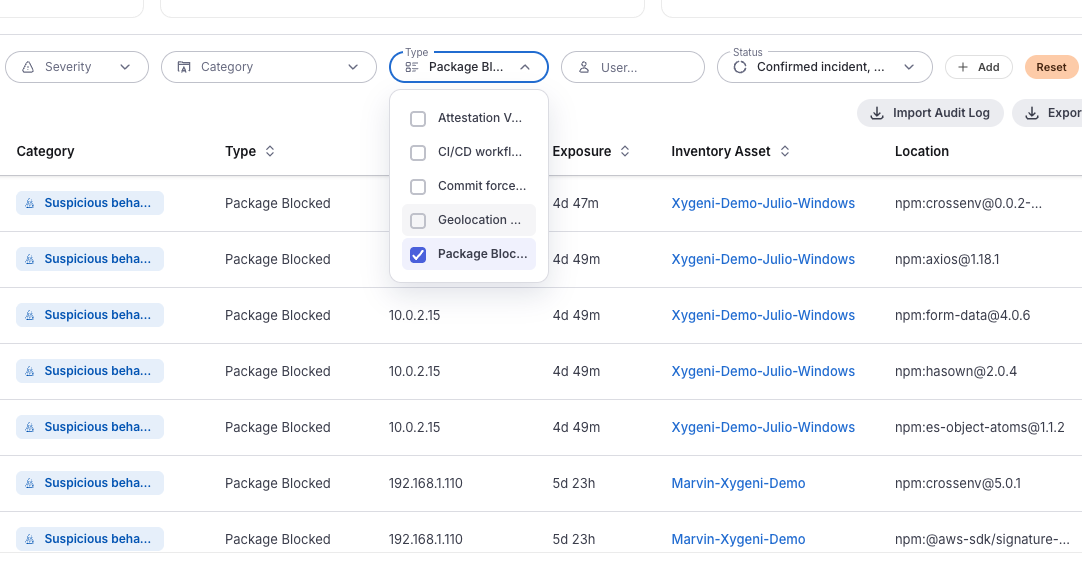
Кожная блакіроўка становіцца падзеяй на платформе з указаннем ступені сур'ёзнасці, часовай адзнакі, канцавой кропкі, на якой яна адбылася, працягласці ўздзеяння і таго, што менавіта было заблакавана: пакет і версія або пункт прызначэння. Фільтруйце па ступені сур'ёзнасці, катэгорыі, тыпу, карыстальніку або дыяпазоне дат і экспартуйце.
Кожная абароненая канчатковая кропка мае свой уласны журнал аўдыту і спіс кампанентаў, таму вы можаце аднавіць, што адбылося на канкрэтнай машыне, калі хтосьці запытае.
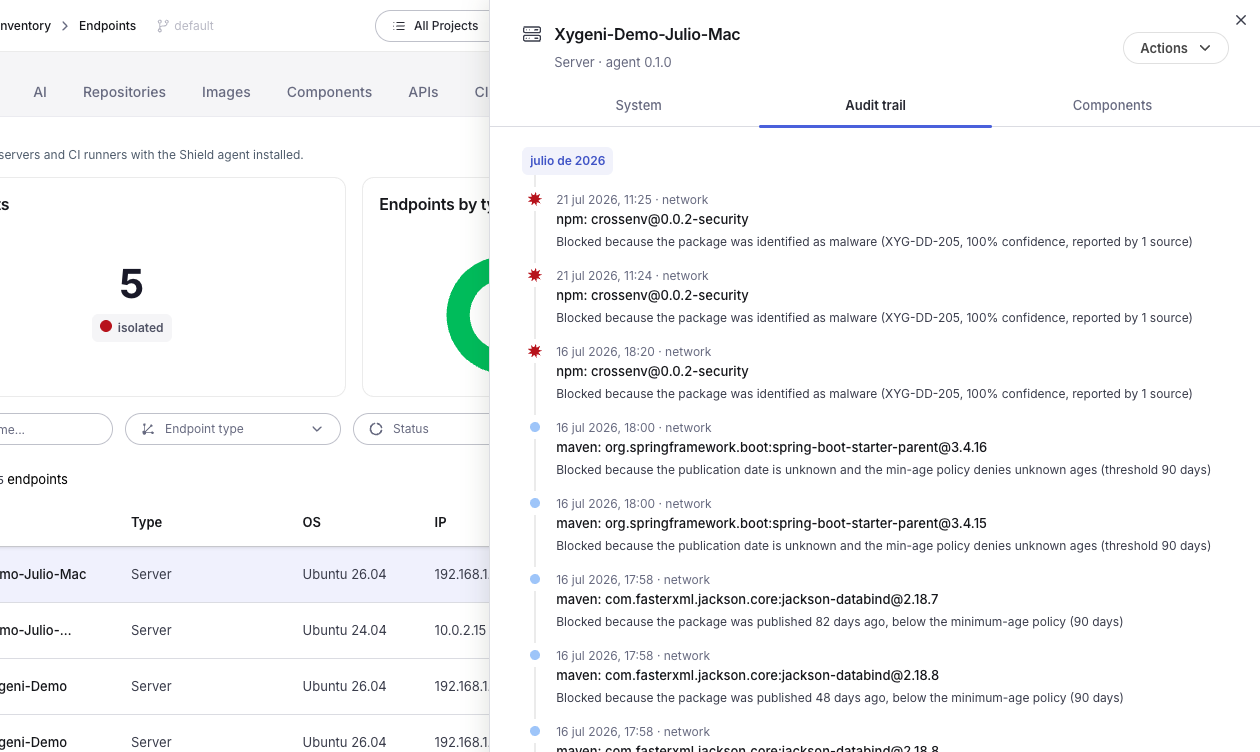
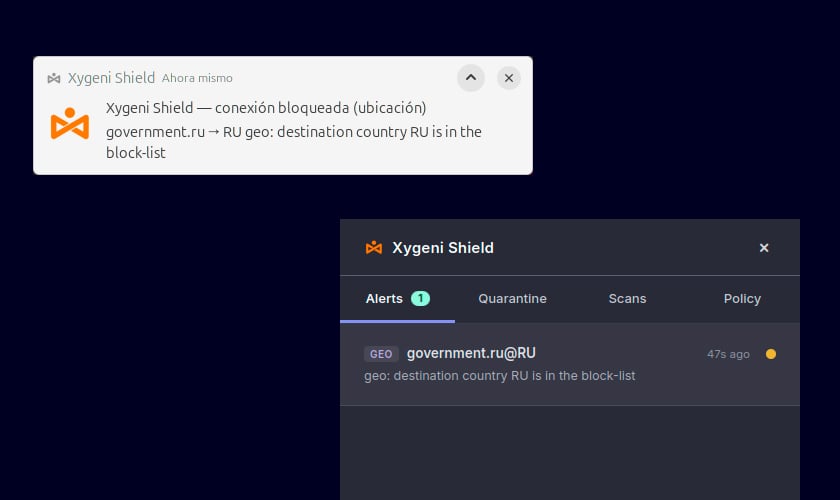
Адзін лёгкі агент, які ахоплівае рабочыя станцыі, серверы і бесперапынныя інфраструктуры, з плаваючымі месцамі, таму ахоп адпавядае вашым супрацоўнікам, а не вашаму абсталяванню.
Знайдзіце і выпраўце рызыкі API ў кодзе, перш чым яны паступяць у прадукцыйную версію.
Сканіраванне кода і залежнасцей аналізуе рэпазітар. Інструменты для канцавых кропак адсочваюць працэсы і падключэнні, але не маюць кантэксту бяспекі прыкладанняў для інтэрпрэтацыі пакета або рэестра. Паміж гэтымі двума рэчамі знаходзіцца момант фактычнага выканання шкоднаснай залежнасці на машыне распрацоўшчыка. Менавіта тут... Shield працуе.
Падыходы на аснове рэпутацыі і сігнатур паказваюць на наяўнасць шкоднаснага пакета, калі хтосьці ўжо пацярпеў ад яго. Shield блакуе паводзіны і аналіз рызык, што робіць яго карысным у дзень новай атакі, і падмацоўвае яго бягучай сеткавай інфармацыяй, таму ўсё, што трапляе на тэрыторыю, не можа патэлефанаваць дадому.
Блокі, ізаляцыі і геападзеі знаходзяцца ў той жа кансолі, што і ваш код, залежнасці, pipeline і сакрэтныя высновы з адным аўдытарскім следам. Не іншы агент з іншым dashboard і яшчэ login.
Выяўленне канцавых кропак адсочвае працэсы, файлы і падключэнні на ўзроўні аперацыйнай сістэмы. Яно не ведае, што такое рэестр пакетаў, ці з'яўляецца залежнасць шкоднаснай або ці была версія апублікавана ўчора. Shield пераносіць кантэкст бяспекі праграм на канчатковую кропку распрацоўшчыка і забяспечвае выкананне палітыкі ў дачыненні да рэчаў, якія хвалююць AppSec.
Shield — гэта лёгкі агент, які правярае ўсталёўкі па меры іх выканання. Распрацоўшчыкі заўважаюць гэта толькі тады, калі нешта блакуецца, і блакіроўка суправаджаецца прычынай.
Шкоднасныя і несанкцыянаваныя ўсталёўкі пакетаў, пакеты, узрост якіх перавышае ваш мінімальны парог, усталёўкі з рэестраў, якія вы не ўхвалілі, пакеты ў вашым спісе забароненых пакетаў, выходныя падключэнні да вядомых шкоднасных IP-адрасоў і даменаў, а таксама трафік да геаграфічных рэгіёнаў, якія вы абмежавалі.
Вырашаць вам. Палітыка мінімальнага ўзросту дазваляе папярэджваць і дазваляць або блакіраваць, калі дата публікацыі невядомая.
Так. Глабальны мінімальны ўзроставы парог можна змяніць для кожнай экасістэмы і адключыць для канкрэтнай экасістэмы пры неабходнасці.
Ён блакуе ўвесь выходны трафік з гэтай машыны, акрамя Shield уласны канал агента, таму канчатковая кропка абмежаваная, але ўсё яшчэ кіраваная. Вы можаце актываваць яго па патрабаванні або ўключыць рэжым параноіда, каб ізаляцыя запытвалася аўтаматычна пры ўзнікненні крытычнага папярэджання.
На працоўных станцыях распрацоўшчыкаў, на серверах і на серверах непераўзыдзенай канфігурацыі. Ліцэнзаванне выкарыстоўвае плаваючыя месцы.
Так. Кожны блок — гэта падзея з поўнымі падрабязнасцямі, і кожная канчатковая кропка захоўвае свой уласны журнал аўдыту. Падзеі можна фільтраваць і экспартаваць.
з платформай Xygeni All-In-One AppSec
