






Cross-Site Scripting (XSS) е уязвимост, която позволява на атакуващите да инжектират злонамерени скриптове в надеждни уеб страници, които след това се изпълняват в браузъра на всеки, който ги посети. Това е зад някои от най-големите нарушения в последно време, включително British Airways и eBay, излагайки милиони потребители на кражба на данни, отвличане на акаунти и измами. Това ръководство обхваща трите основни вида XSS, реални примери за всеки от тях и как да ги предотвратим.
Какво представлява междусайтовият скрипт (XSS)?
Cross-Site Scripting (XSS) е уязвимост, която позволява на атакуващите да инжектират вредни скриптове в надеждни уеб страници. Когато потребителите взаимодействат с тези страници, скриптовете се изпълняват в техните браузъри. Поради тази причина XSS може да доведе до сериозни рискове, като например:
- Кражба на данниАтакуващите крадат лична информация, като например бисквитки за сесия и login акредитивни писма.
- Отвличане на сесия: Нападателите получават достъп до активни потребителски сесии и се представят за тях.
- Неразрешени действияЗлонамерените скриптове изпълняват действия без знанието на жертвата.
XSS уязвимостите обикновено произтичат от лоша валидация или дезинфекция на потребителския вход. Разбирането на това как работят тези атаки е първата стъпка към предотвратяването им.
Видове атаки с междусайтово скриптиране и примери от реалния свят
Експертите по сигурността категоризират атаките чрез Cross Site Scripting в три основни типа: Stored, Reflected и DOM-Based XSS. Всеки тип е насочен към различни слабости в уеб приложенията, което води до уникални последици. За да обясним по-подробно, ето как работи всеки тип и примери за щетите, които могат да причинят.
Съхранено междусайтово скриптиране (XSS)
Съхраненият XSS, известен още като постоянен XSS, възниква, когато вредоносните скриптове се съхраняват постоянно на сървър. Например, тези скриптове могат да се съхраняват в база данни или потребителски профил. Всеки път, когато някой получи достъп до компрометирания ресурс, скриптът се изпълнява автоматично.
Атакуващите често използват Stored XSS, за да атакуват платформи с висок трафик. Тъй като злонамереният полезен товар остава на сървъра, той може да засегне хиляди потребители, преди да бъде открит.
Пример от реалния свят: eBay (2014)
През 2014 г. нападателите са инжектирали зловреден JavaScript в Списъци с продукти в eBay. Това се случи, защото eBay не е дезинфекцирал правилно потребителските данни. Всеки път, когато потребителите са посещавали засегнатите обяви, техните браузъри несъзнателно са изпълнявали злонамерения скрипт.
Последствия:
- Жертвите са били пренасочвани към фишинг сайтове, където нападателите са крали login идентификационни данни и лични данни.
- eBay понесла значителни щети по репутацията си поради липсата на адекватна сигурност.
- В резултат на това, този случай демонстрира критичната необходимост от надеждна проверка на входните данни и мониторинг в реално време.
Отразен междусайтов скриптинг (XSS)
Отразен XSS се случва, когато вредни скриптове са вградени в URL адрес или поле за въвеждане във формуляр и се отразяват в отговора на сървъра. Този тип атака чрез междусайтово скриптиране обикновено се осъществява чрез фишинг връзки и се изпълнява веднага щом жертвата кликне върху връзката.
В същото време, отразеният XSS засяга отделните жертви, но все пак може да доведе до сериозни последици.
Пример от реалния свят: British Airways (2018 г.)
British Airways преживя Отразена XSS уязвимост през 2018 г. Нападателите са създавали фишинг връзки, съдържащи вградени скриптове, подвеждайки потребителите да кликнат върху тях.
Последствия:
- Хакери откраднаха чувствителна информация за клиенти, включително имена, адреси и данни за платежни карти.
- Над 400 000 клиенти бяха засегнати, което доведе до глоба от 20 милиона паунда съгласно GDPR за British Airways.
- Като цяло, нарушението подчерта финансовите и правните рискове, свързани с уязвимостите на Cross-Site Scripting.
DOM-базиран междусайтов скриптинг (XSS)
XSS, базиран на DOM, възниква, когато нападателите манипулират браузъра. Модел на обект на документ (DOM) вместо да е насочена към уязвимости от страна на сървъра. Тази атака заобикаля изцяло валидирането от страна на сървъра и често използва опасни JavaScript методи като innerHTML or document.write().
За илюстрация, ето един пример за DOM-базиран XSS в действие.
Пример от реалния свят: GitHub (2020)
През 2020 г. нападателите са използвали Уязвимост XSS, базирана на DOM във функцията за търсене на GitHub. Те инжектираха злонамерени скриптове във входните данни за търсене, заобикаляйки защитите на сървъра.
Последствия:
- Нападателите откраднаха бисквитки за сесия и токени за удостоверяване, позволявайки неоторизиран достъп до хранилища.
- GitHub бързо отстрани проблема, но случаят демонстрира рисковете, породени от уязвимости от страна на клиента.
Искате да научите повече за това как да изпреварвате заплахите в реално време?
Изтеглете нашия документ „Ранно предупреждение: Откриване и приоритизиране на заплахи в реално време“ и открийте как да защитите веригата си за доставки на софтуер.
Как да предотвратите междусайтовото скриптиране (XSS)
Спирането на Cross-Site Scripting (XSS) изисква проактивна и многопластова защита. Това означава справяне с уязвимости в ранен етап на разработка и продължаваща защита на приложенията, след като те бъдат пуснати в експлоатация. Решенията на Xygeni са проектирани да покриват и двата края, осигурявайки цялостна сигурност.
Ранно откриване на проблеми с Xygeni SAST
Тестване на сигурността на статичните приложения на Xygeni (SAST) Инструментът е революционен за разработчиците. Той сканира кода ви, докато го пишете, идентифицирайки уязвимости от Cross-Site Scripting, преди да имат шанс да го внедрят в производство. Накратко, помага ви да отстраните проблемите рано, когато е по-бързо и по-евтино.
Ето какво прави Xygeni's... SAST Да изпъкнеш:
- Сигнали в реално времеПолучавайте незабавна обратна връзка за уязвимости, докато пишете код, за да можете да ги поправите веднага.
- Точна точностXygeni ви показва точно къде е проблемът, чак до реда код.
- Безпроблемна интеграцияРаботи без усилие с любимите ви инструменти, като IntelliJ IDEA, Visual Studio Code и CI/CD pipelines.
- Разширено откриванеИдентифицира трудни проблеми, като например опасна обработка на входни данни и несигурни DOM манипулации.
Като цяло, Xygeni's SAST намалява риска от XSS атаки, като открива уязвимости в източника, правейки кода ви по-безопасен от самото начало.
Укрепване на защитата с мониторинг по време на изпълнение
Мониторингът по време на изпълнение е от съществено значение за блокиране на развиващи се заплахи. Инструментите на Xygeni осигуряват защита в реално време, като идентифицират и спират злонамерени дейности.
- Откриване на аномалии: Непрекъснато следи за необичайно поведение, като например неоторизирани изпълнения на скриптове.
- CI/CD Integration: Автоматично сканира компилации и внедрявания, за да гарантира тяхната сигурност.
- Персонализируеми правила: Позволява на екипите по сигурността да задават специфични предупреждения въз основа на организационните нужди.
За да обясня по-подробно, откриването на аномалии би спряло незабавно злонамерените скриптове да експлоатират уязвимост XSS, базирана на DOM.
Междусайтово скриптиране отвъд браузъра
Атаките чрез Cross Site Scripting се простират отвъд традиционните уебсайтове. API, мобилни приложения и IoT устройства също са уязвими:
- APIsАтакуващите могат да инжектират злонамерен код в лошо валидирани крайни точки на API, разкривайки чувствителни данни.
- ПримерФинансово приложение беше атакувано, когато хакери използваха крайна точка на API, за да получат достъп до данни за клиентски акаунти.
- Мобилни AppsНесигурните рамки и браузърите в приложенията правят мобилните приложения уязвими към XSS.
- IoT устройстваНападателите могат да компрометират уеб интерфейсите на устройства за интелигентен дом, като по този начин получат контрол над мрежите.
В този случай, валидирането на входните данни и мониторингът по време на изпълнение са от решаващо значение за осигуряването на сигурността на тези системи.
Защита на вашите приложения срещу атаки чрез междусайтово скриптиране
Междусайтовото скриптиране остава основна заплаха, но решенията на Xygeni помагат на организациите да останат водещи. Разбиране какво е междусайтово скриптиране и използване на усъвършенствани инструменти като SAST и мониторингът по време на изпълнение позволява на разработчиците да елиминират уязвимостите и да защитават приложенията в реално време.
Не чакайте следващото нарушение - Контакт и разгледайте решенията на Xygeni, за да укрепите защитата си още днес.
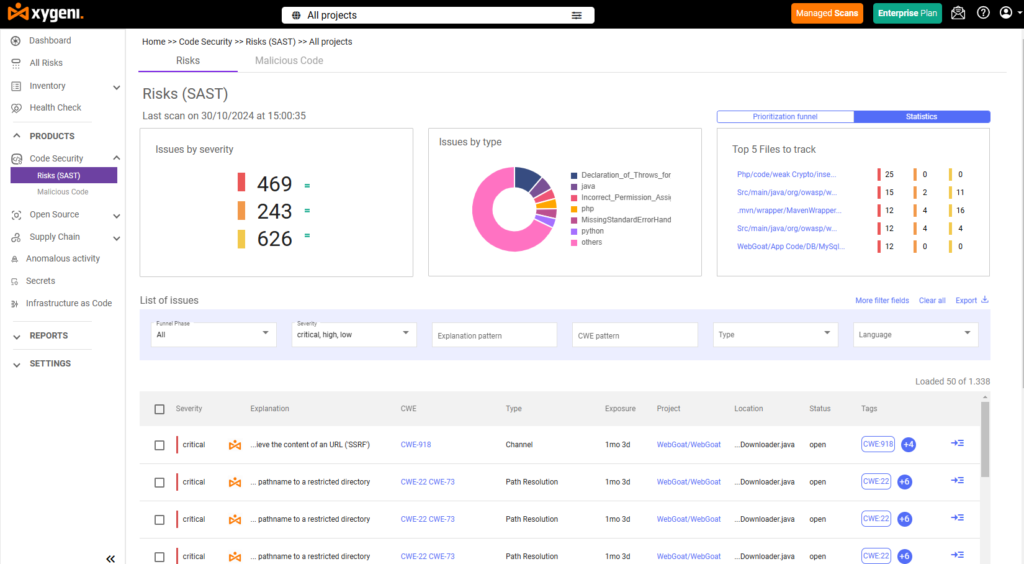
Спирането на Cross-Site Scripting (XSS) изисква проактивна и многопластова защита. Това означава справяне с уязвимости в ранен етап на разработка и продължаваща защита на приложенията, след като те бъдат пуснати в експлоатация. Решенията на Xygeni са проектирани да покриват и двата края, осигурявайки цялостна сигурност.
Ранно откриване на проблеми с Xygeni SAST
Тестване на сигурността на статичните приложения на Xygeni (SAST) Инструментът е революционен за разработчиците. Той сканира кода ви, докато го пишете, идентифицирайки уязвимости от Cross-Site Scripting, преди да имат шанс да го внедрят в производство. Накратко, помага ви да отстраните проблемите рано, когато е по-бързо и по-евтино.
Ето какво прави Xygeni's... SAST Да изпъкнеш:
- Сигнали в реално времеПолучавайте незабавна обратна връзка за уязвимости, докато пишете код, за да можете да ги поправите веднага.
- Точна точностXygeni ви показва точно къде е проблемът, чак до реда код.
- Безпроблемна интеграцияРаботи без усилие с любимите ви инструменти, като IntelliJ IDEA, Visual Studio Code и CI/CD pipelines.
- Разширено откриванеИдентифицира трудни проблеми, като например опасна обработка на входни данни и несигурни DOM манипулации.
Като цяло, Xygeni's SAST намалява риска от XSS атаки, като открива уязвимости в източника, правейки кода ви по-безопасен от самото начало.
Укрепване на защитата с мониторинг по време на изпълнение
Мониторингът по време на изпълнение е от съществено значение за блокиране на развиващи се заплахи. Инструментите на Xygeni осигуряват защита в реално време, като идентифицират и спират злонамерени дейности.
- Откриване на аномалии: Непрекъснато следи за необичайно поведение, като например неоторизирани изпълнения на скриптове.
- CI/CD Integration: Автоматично сканира компилации и внедрявания, за да гарантира тяхната сигурност.
- Персонализируеми правила: Позволява на екипите по сигурността да задават специфични предупреждения въз основа на организационните нужди.
За да обясня по-подробно, откриването на аномалии би спряло незабавно злонамерените скриптове да експлоатират уязвимост XSS, базирана на DOM.
Междусайтово скриптиране отвъд браузъра
Атаките чрез Cross Site Scripting се простират отвъд традиционните уебсайтове. API, мобилни приложения и IoT устройства също са уязвими:
- APIsАтакуващите могат да инжектират злонамерен код в лошо валидирани крайни точки на API, разкривайки чувствителни данни.
- ПримерФинансово приложение беше атакувано, когато хакери използваха крайна точка на API, за да получат достъп до данни за клиентски акаунти.
- Мобилни AppsНесигурните рамки и браузърите в приложенията правят мобилните приложения уязвими към XSS.
- IoT устройстваНападателите могат да компрометират уеб интерфейсите на устройства за интелигентен дом, като по този начин получат контрол над мрежите.
В този случай, валидирането на входните данни и мониторингът по време на изпълнение са от решаващо значение за осигуряването на сигурността на тези системи.
Защита на вашите приложения срещу атаки чрез междусайтово скриптиране
Междусайтовото скриптиране остава основна заплаха, но решенията на Xygeni помагат на организациите да останат водещи. Разбиране какво е междусайтово скриптиране и използване на усъвършенствани инструменти като SAST и мониторингът по време на изпълнение позволява на разработчиците да елиминират уязвимостите и да защитават приложенията в реално време.
Готови ли сте да хванете XSS, преди да стигне до производствена среда? Контакт и вижте как Xygeni SAST и мониторингът по време на изпълнение работят заедно.

Често задавани въпроси
Кои са трите вида XSS?
Съхраненият (постоянен) XSS запазва злонамерен скрипт на сървъра, така че той се изпълнява за всеки посетител. Отразеният XSS вгражда скрипта в URL адрес или формуляр, изпълнявайки се веднъж, когато жертвата кликне върху създадена връзка. DOM-базиран XSS манипулира директно Document Object Model на браузъра, заобикаляйки изцяло защитите от страна на сървъра.
XSS все още ли е често срещана уязвимост?
Да. XSS е причинил пробиви в основни платформи, включително eBay, British Airways и GitHub, обхващащи съхранени, отразени и DOM-базирани варианти, което показва, че той остава реален риск в различни видове приложения, а не решен проблем.
Може ли XSS да засегне нещо освен уебсайтове?
Да. API, мобилните приложения и IoT устройствата са уязвими за XSS-стил инжектиране, когато входните данни не са правилно валидирани, несигурна крайна точка на API или браузър в приложението могат да бъдат използвани по същия начин, както традиционна уеб страница.
Как може да се хване XSS, преди да достигне производствена мощност?
Статично тестване на сигурността на приложенията (SAST) сканира кода, докато е написан, и маркира опасна обработка на входни данни или манипулация на DOM преди внедряване. След това мониторингът по време на изпълнение и откриването на аномалии обхващат какво SAST не виждам, необичайни изпълнения на скриптове, случващи се на живо в продукцията.
