Ксигени SCA

Минимизирайте риска от отворен код и предпазете приложението си от злонамерени пакети

Приоритизирайте уязвимостите, които наистина са важни, и разберете в реално време дали вашите зависимости включват злонамерен код

Намерете всяка уязвимост във вашите зависимости

Идентифицирайте и отстранете проблеми със сигурността, поддръжката и лицензирането в зависимостите на приложенията, преди да внедрите софтуера си.

Идентифициране на зловреден код

Откриване на подозрителни секции от код и модели, използвани от нападателите, при публикуване на нови и актуализирани зависимости.

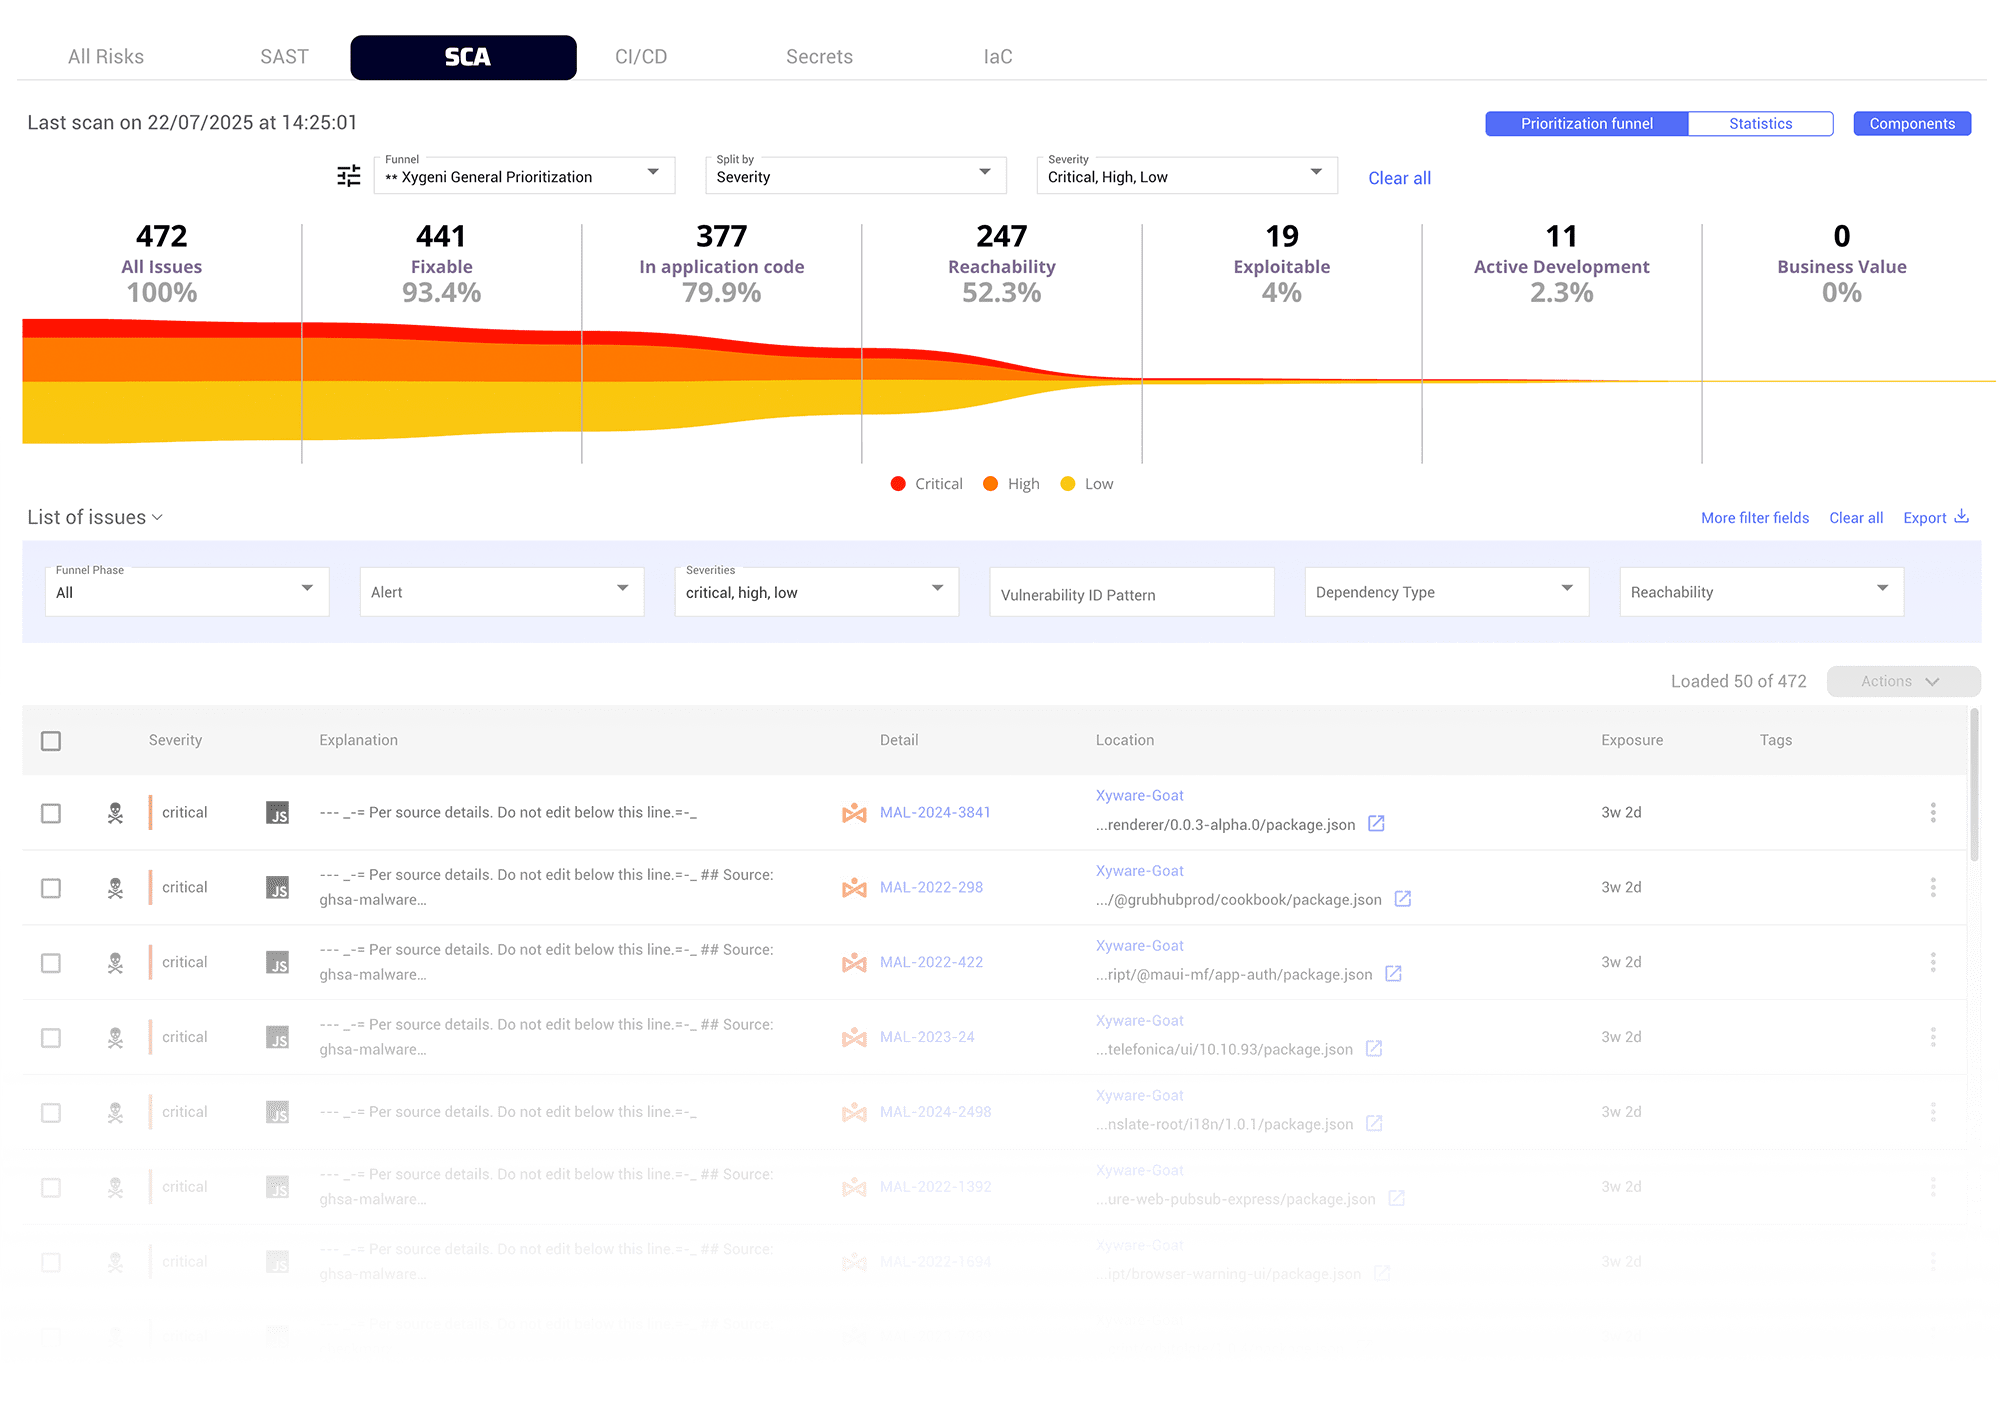
Фокус върху критичните рискове с отворен код

Приоритизирайте уязвимостите с най-голямо въздействие върху бизнеса и управлявайте рисковете с контекстно-базирано оценяване на риска и проследимост от кода до облака.


Автоматично отстраняване на уязвимости в отворения код

Автоматично надграждане до зависимости с отворен код без уязвимости с интелигентни pull requests.
Ксигени SCAВъзможности и функционалности на

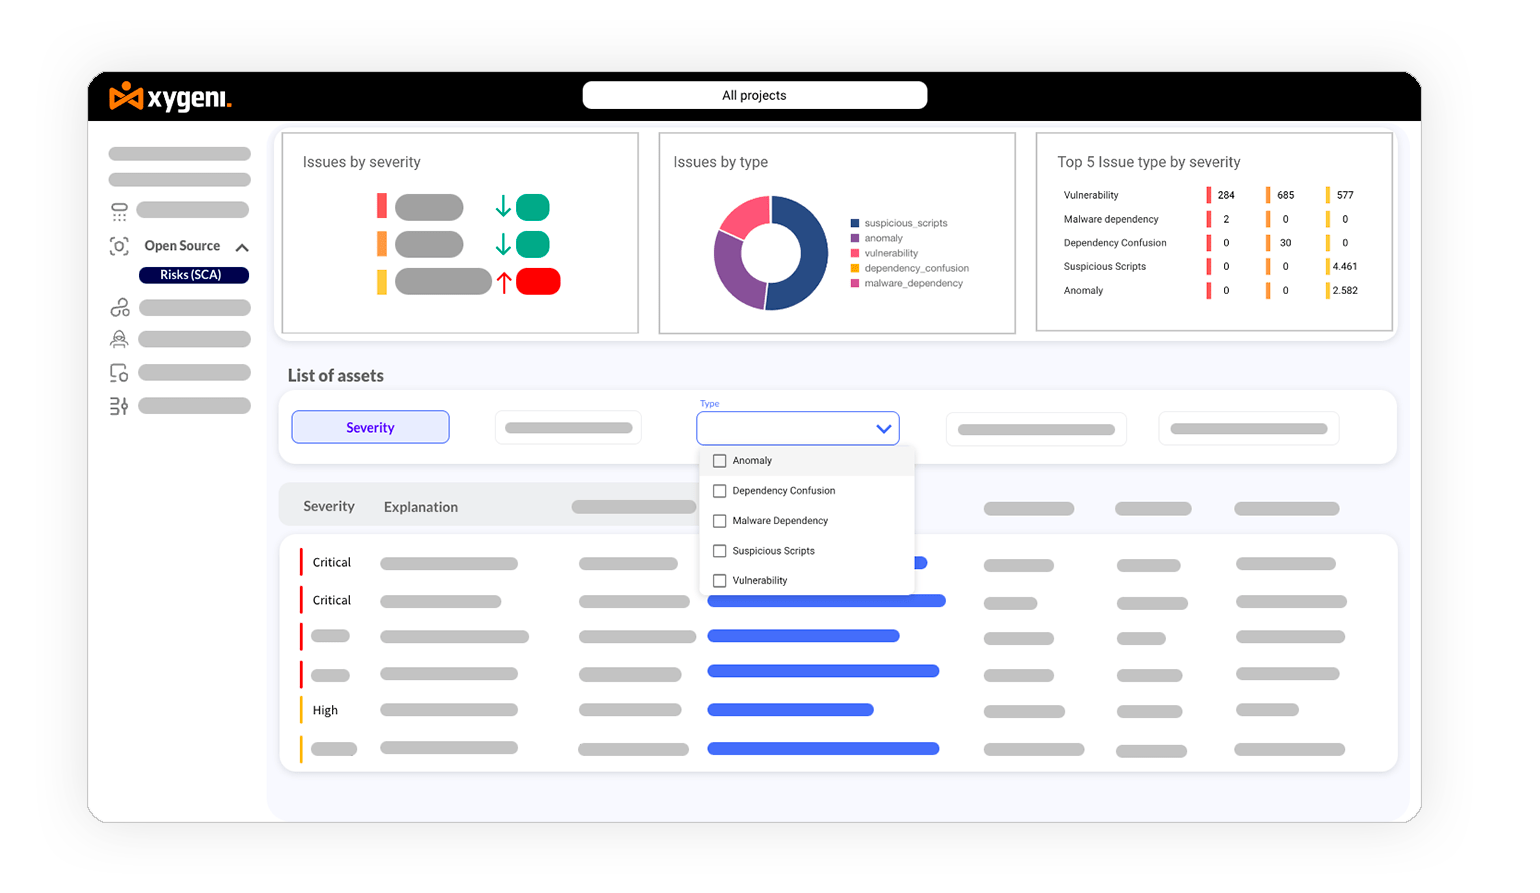
Автоматично проследяване на уязвимости

Получавайте актуализации за новооткрити уязвимости чрез вашите канали за докладване или ги блокирайте, за да сте сигурни, че ще останете защитени и информирани, преди да стартирате.
OSOS-Информационно-предупреждение
OSS отвъд CVE - OSS сигурност - SCA Инструмент

Разширете Open Source Security Отвъд CVE

Включва допълнителни рискови фактори освен CVSS оценките, предотвратявайки интегрирането на пакети, които може да не са свързани с CVE, но все пак са рискови.

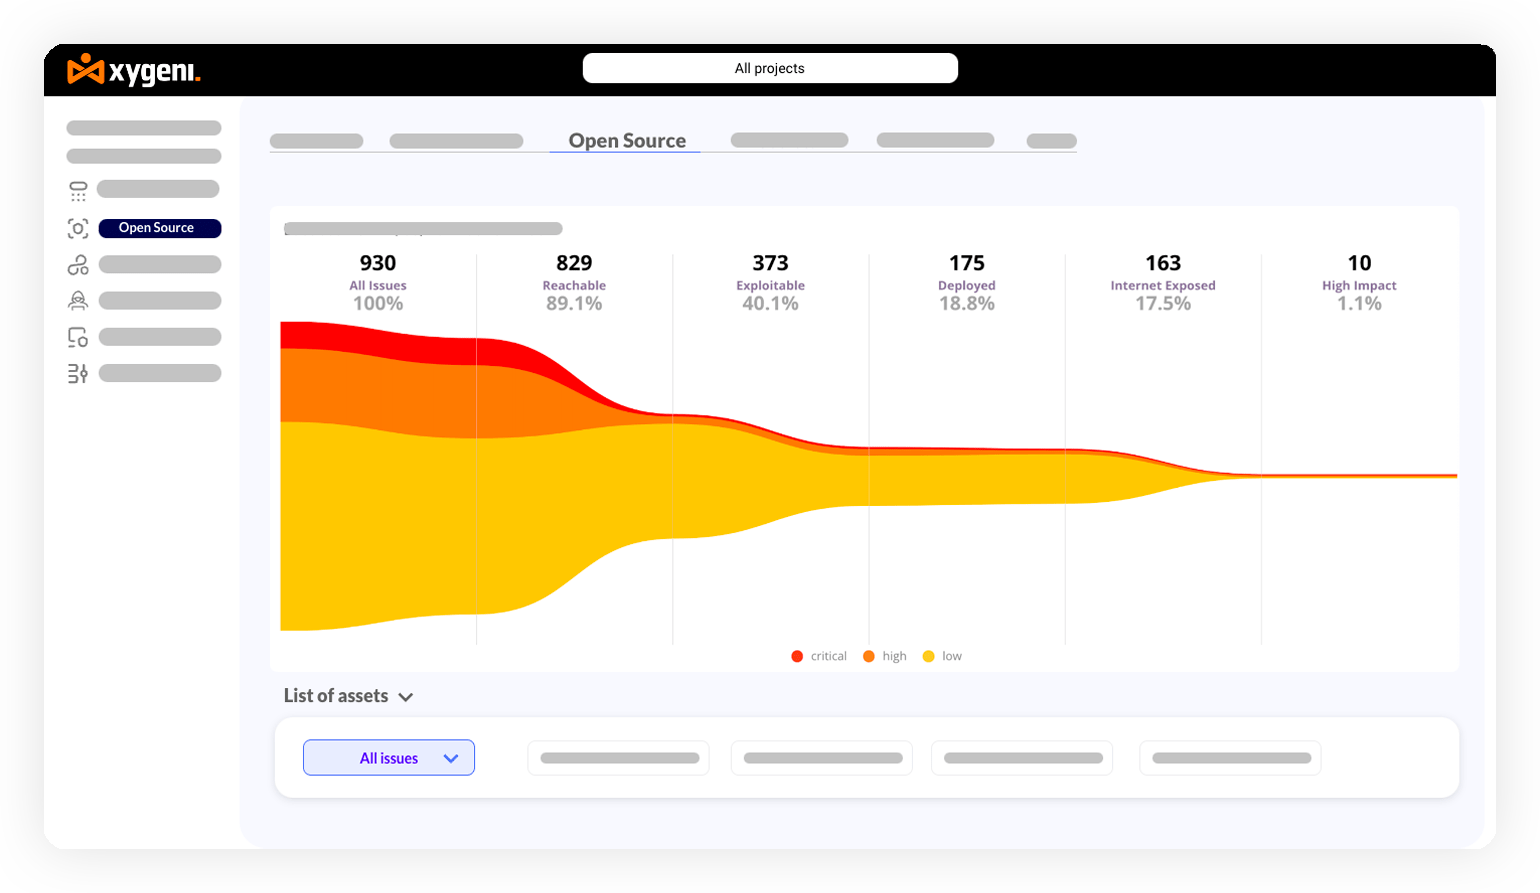
Приоритет SCA Без шума

Контекстуализирайте уязвимостите с отворен код с тяхната бизнес важност, достъпност, интернет експозиция, експлоатационност и други контекстуални критерии, опростявайки сигналите и спестявайки време на екипите по сигурност и разработка.
Приоритизиране на проблеми с OSS_FunnelSCAИнструмент за анализ на състава на софтуера за сигурност
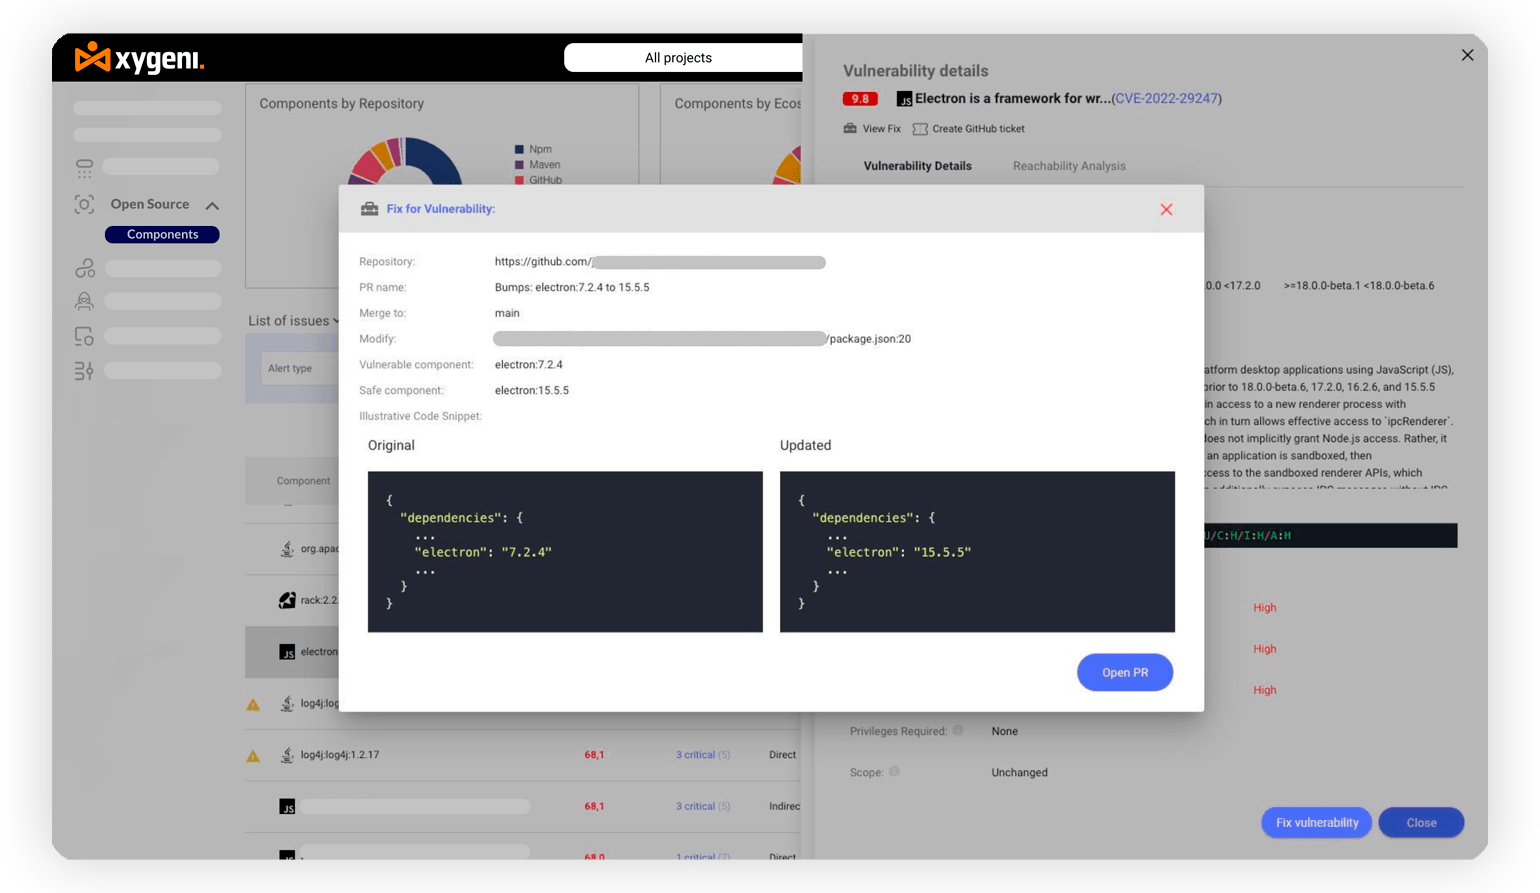
Автоматизирано отстраняване на уязвимости с отворен код

Автоматизирано отстраняване на уязвимости в отворен код

Автоматично надграждане до зависимости с отворен код без уязвимости чрез автоматично поправяне pull requests или ръчни подкани. Това спестява значително време и ресурси, осигурявайки бързо и последователно управление на уязвимостите.

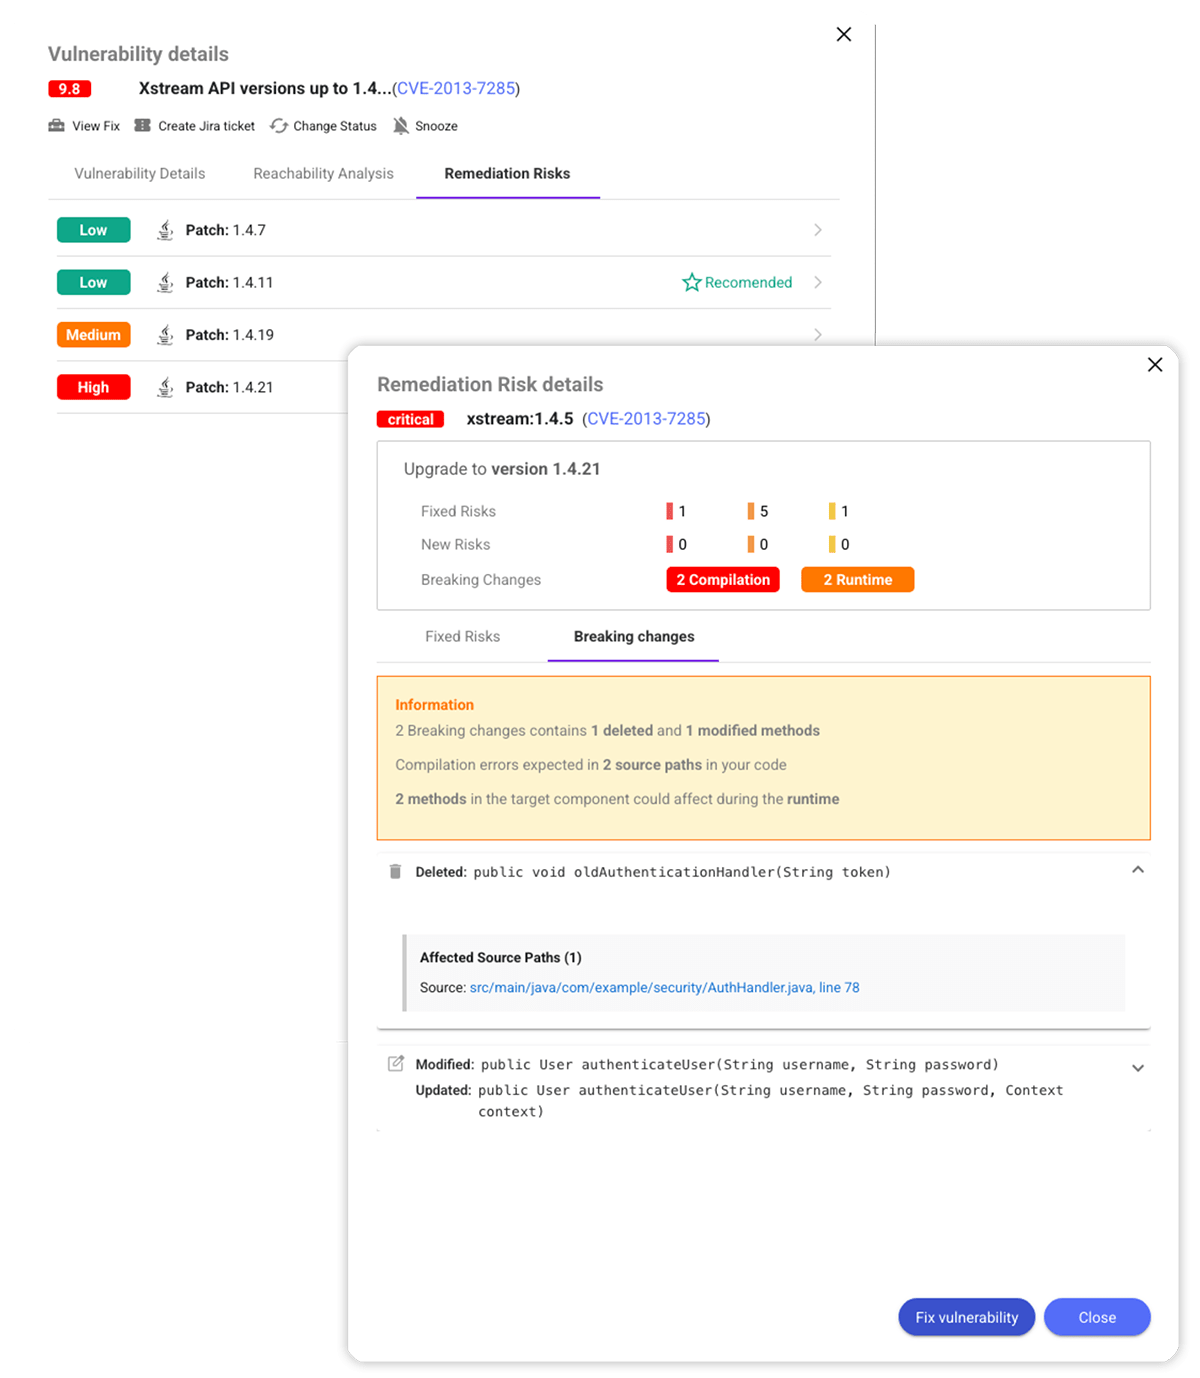
Откриване на прекъсващи промени

Вижте какво може да се повреди, преди да надстроите. Получете пълна представа за необходимите промени в кода, рисковете за съвместимост и усилията за възстановяване.
Работни процеси за отстраняване на проблеми Open Source Security Инструмент

Опростете работните процеси за отстраняване на проблеми

Подкрепете отстраняването на уязвимости с отворен код, като предоставите на разработчиците целия необходим контекст, директно в рамките на техните работни процеси, и инструменти за проследяване на проблеми за ефективни операции.

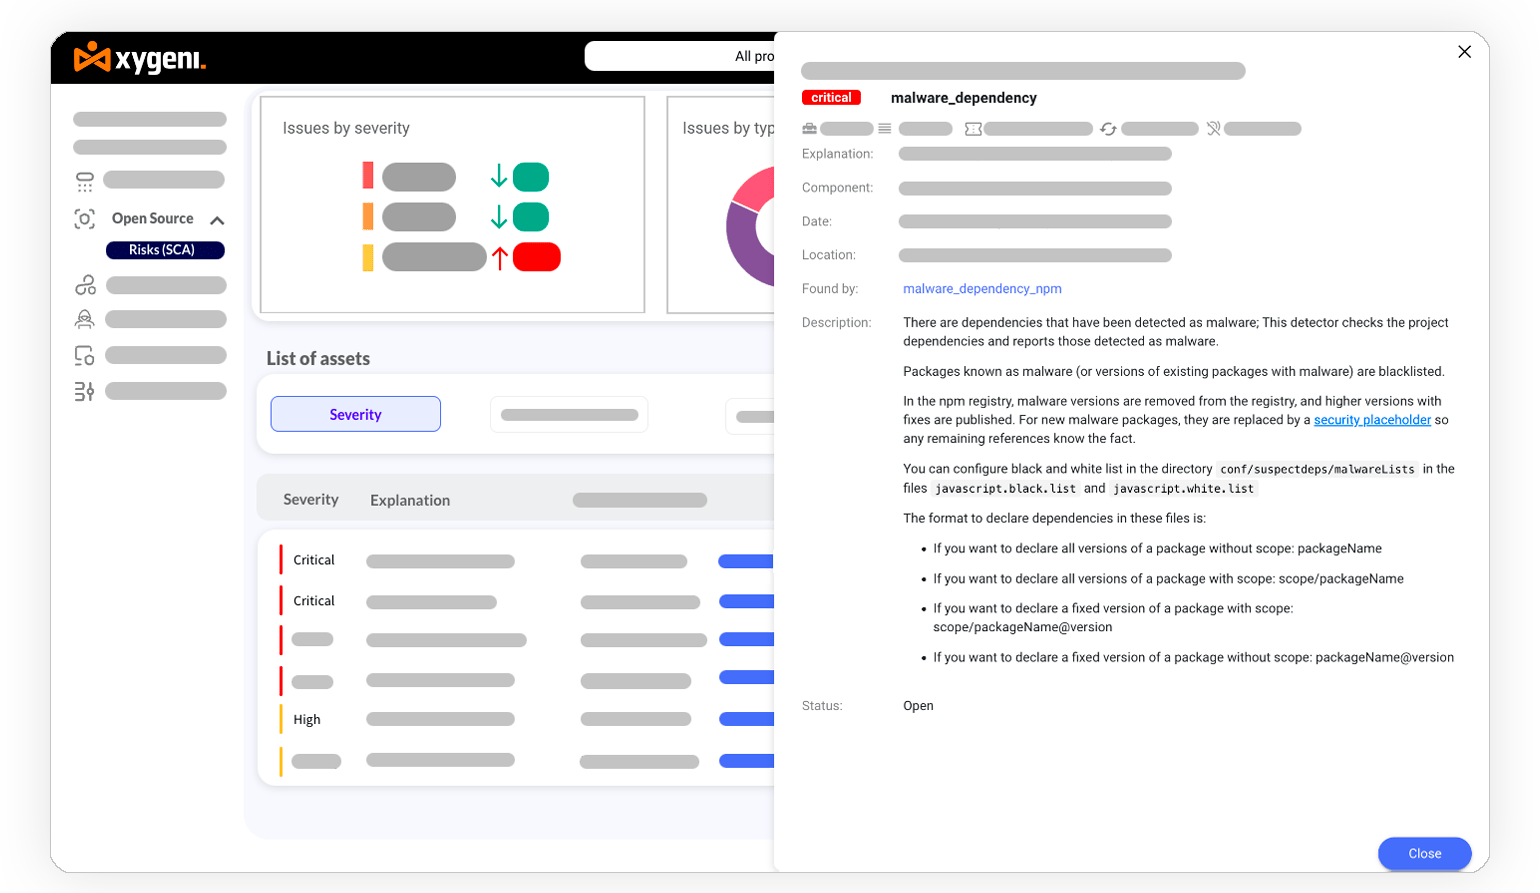
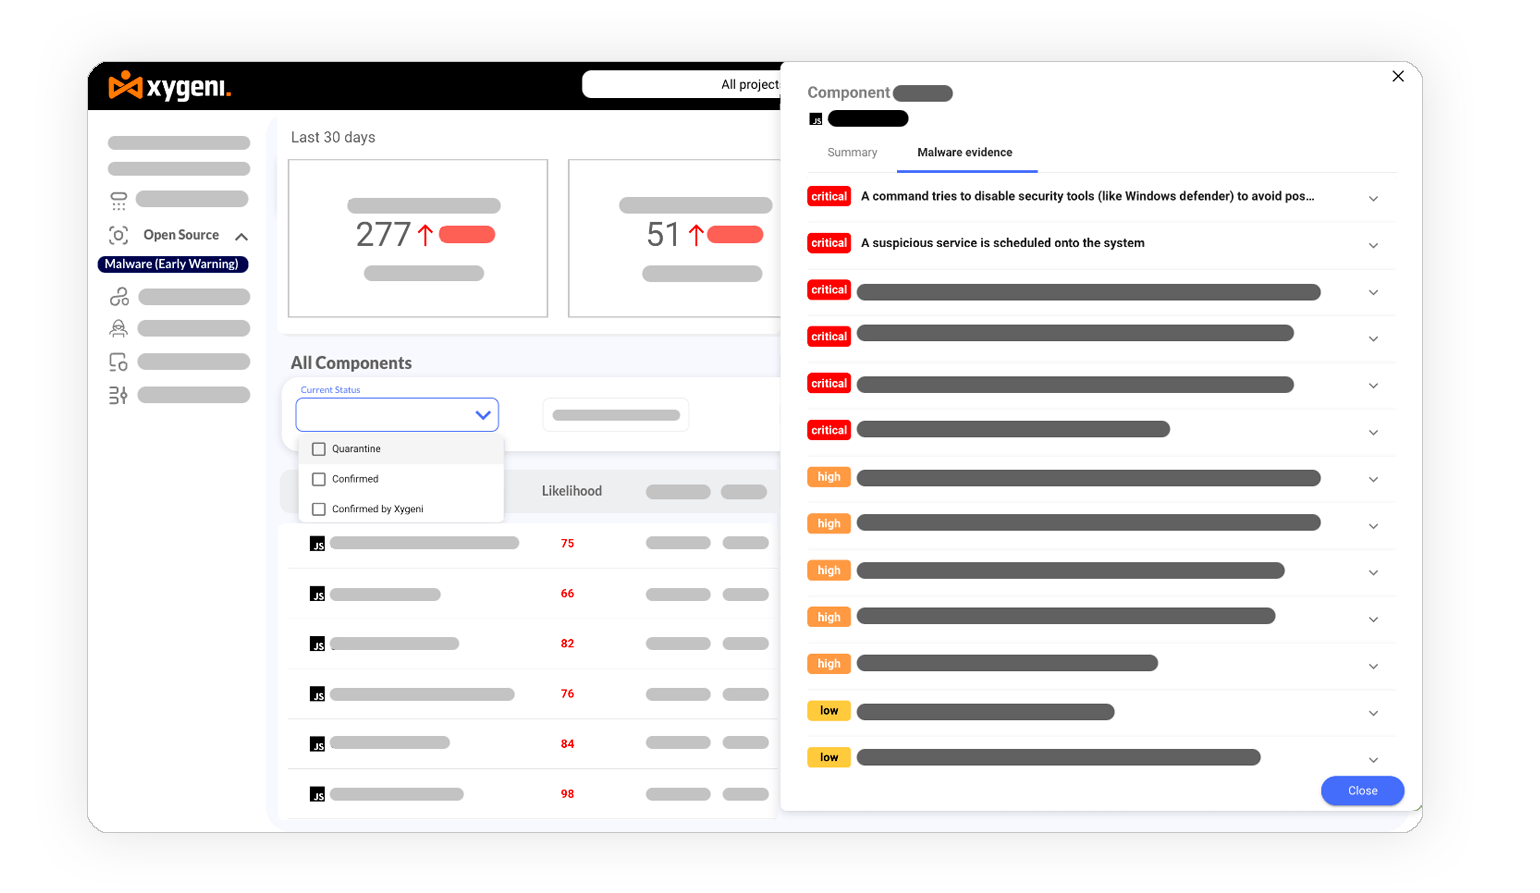
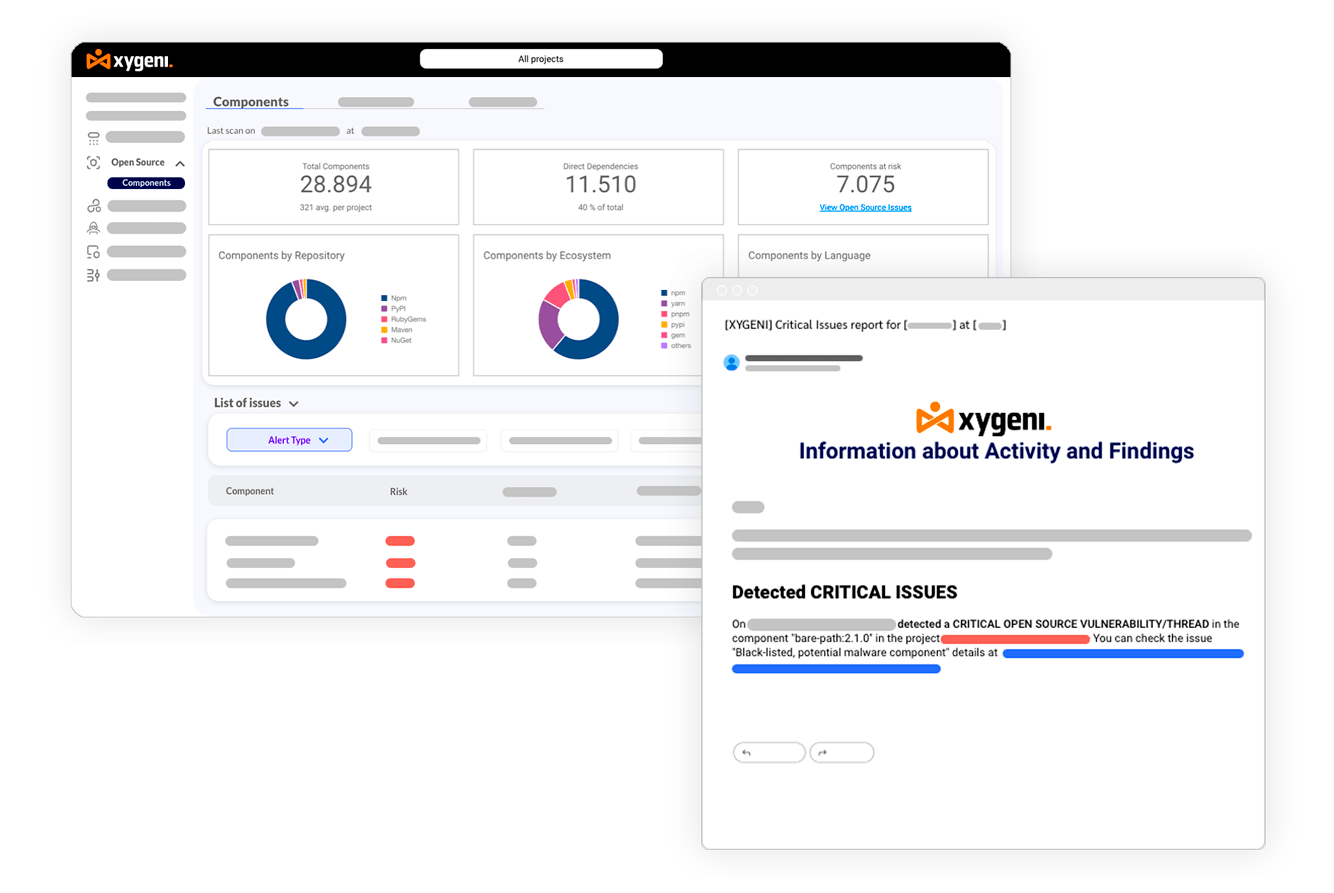
Откриване на злонамерени зависимости в реално време

Анализирайте хиляди нови и актуализирани пакети с отворен код всеки ден, за да откривате и блокирате незабавно зловреден софтуер zero-day и да защитите приложението и инфраструктурата си.
Откриване на злонамерени компоненти
защита от зловреден софтуер с отворен код

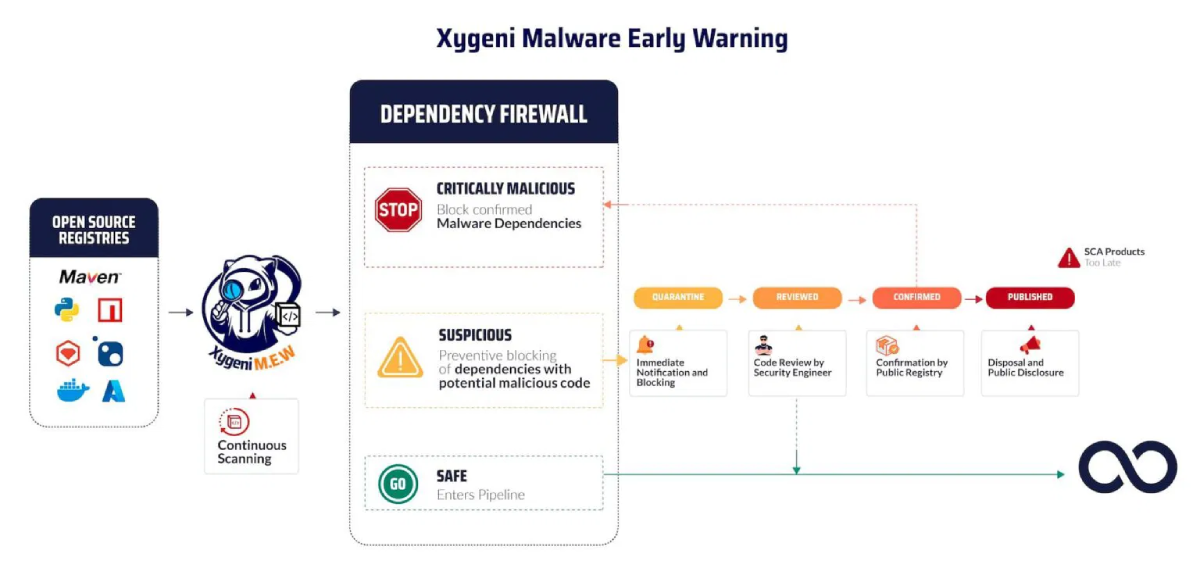
Блокирайте злонамерен софтуер проактивно

Повишете ранните предупреждения за подозрителни пакети, като ги поставите под карантина, за да защитите веригата си за доставки и да подпомогнете прилагането им. guardrails за да блокирате проникването във вашето приложение.

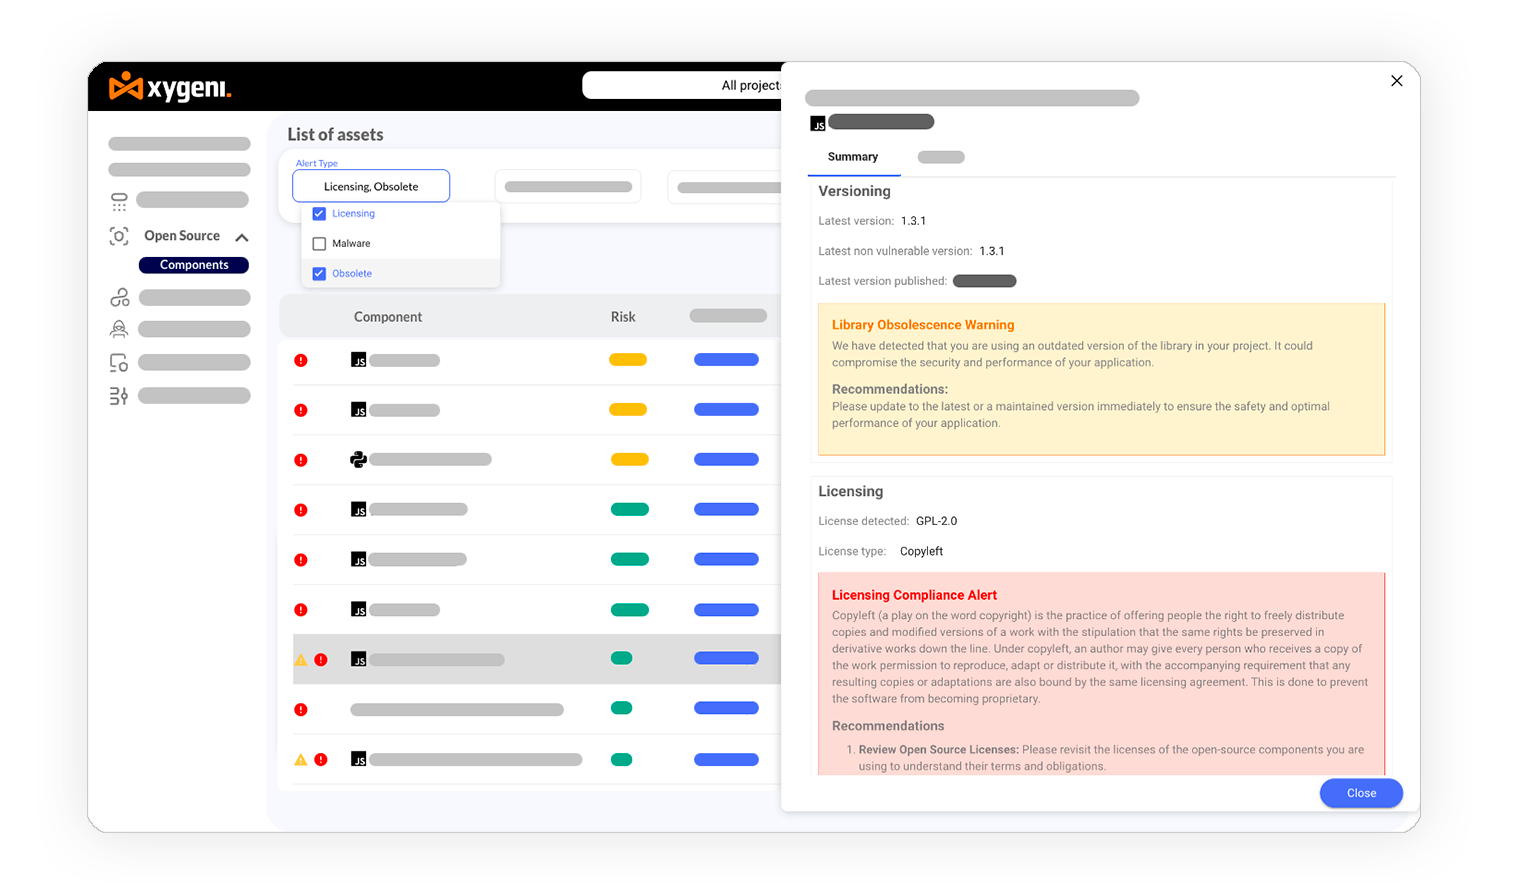
Управление на риска от лицензиране

Получете незабавна видимост за потенциални проблеми с лиценза за отворен код, засягащи съответствието с регулаторните изисквания, с всяка промяна на кода и предотвратявайте санкции.
Управление на риска от лиценз
Генериране SBOM

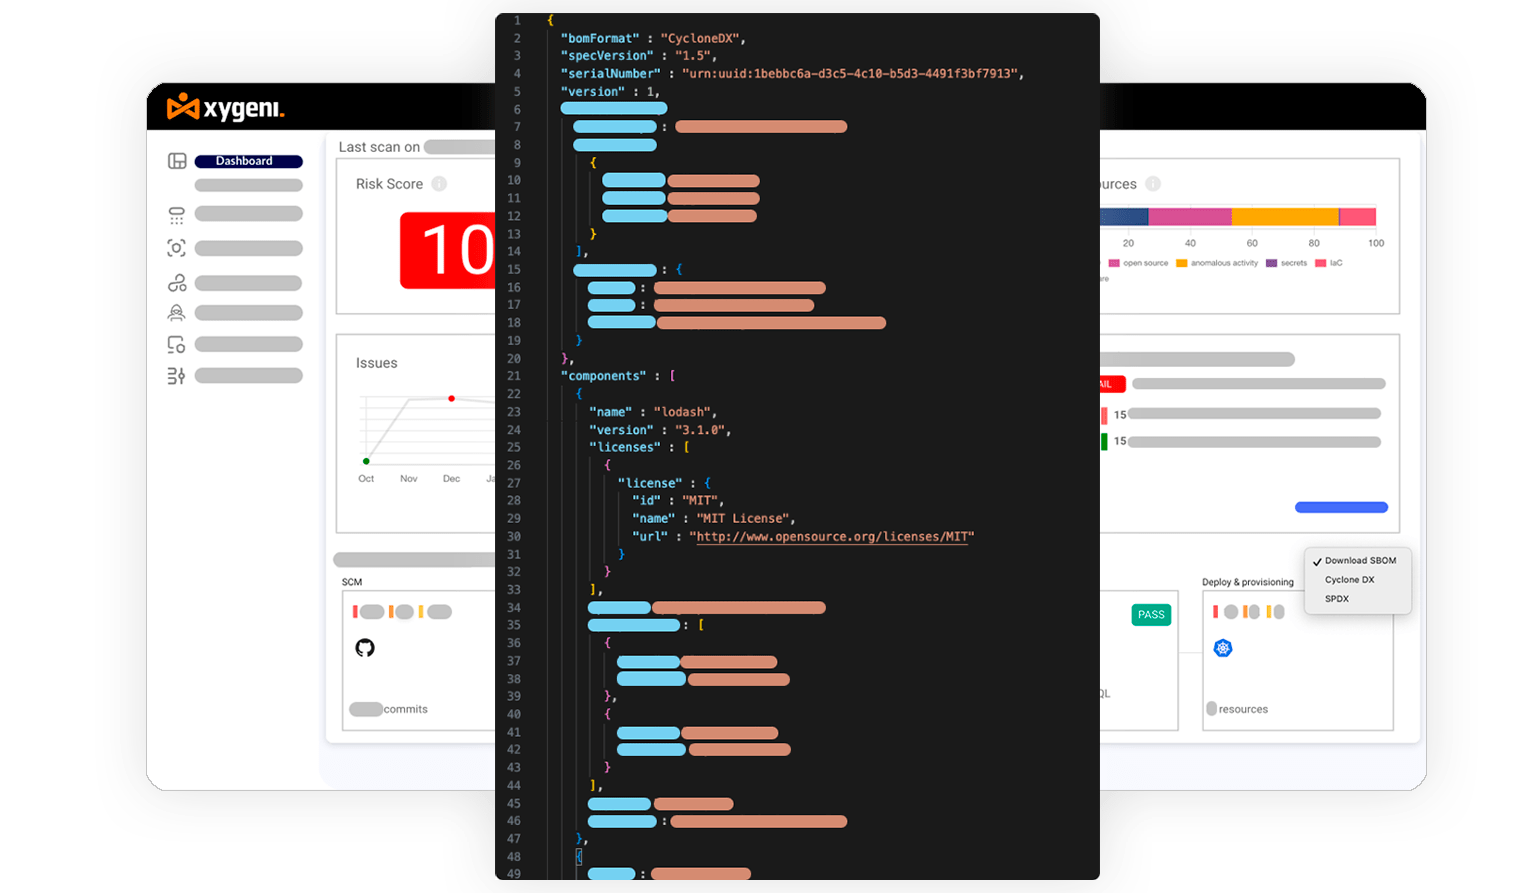
Генериране SBOM и VDR за съответствие с DevOps

Експортиране на актуална спецификация на софтуера (SBOM) във формати SPDX или CycloneDX с едно щракване и лесно споделяйте и анотирайте уязвимости, които засягат вашето приложение.

Първи стъпки

с платформата Xygeni All-In-One AppSec