
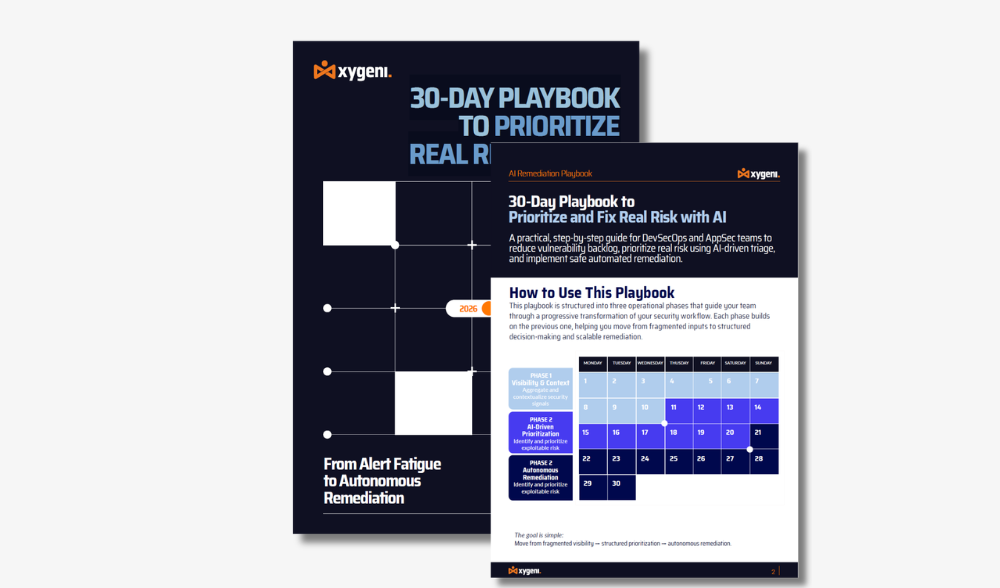
Практичен 30-дневен наръчник за екипи DevSecOps и AppSec за намаляване на шума от уязвимости, приоритизиране на реалния риск с изкуствен интелект и внедряване на по-безопасно автоматизирано отстраняване на проблеми в целия процес. SDLC.
Приоритизирайте това, което е важно. Автоматизирайте това, което е безопасно. Това практическо ръководство обяснява как да използвате интелигентност, базирана на изкуствен интелект, за да елиминирате шума от сигурността. SAST, SCA, и CI/CD pipelineНаучете се да оценявате риска въз основа на експлоатационните възможности в реалния свят (EPSS/KEV) и въздействието върху бизнеса, като същевременно генерирате стабилни, автоматизирани решения, които няма да нарушат вашата производствена среда.
Vibe Coding ускорява разработването на софтуер, но също така увеличава риска. Тъй като генерираният от изкуствен интелект код и автономните агенти променят разработката, традиционните AppSec контроли вече не са достатъчни за откриване на бърза манипулация, халюциниран код и автоматизирано излагане на веригата за доставки. Без правилно управление, несигурните модели могат да се разпространят в производството със скоростта на машината. Научете как да защитите Vibe Coding, преди той да се превърне в най-големия риск, свързан с изкуствения интелект, за вашата организация.
Изкуственият интелект вече е основен изпълнителен слой в съвременния софтуер, променяйки начина, по който се проектират и мащабират атаките срещу сигурността на приложенията и веригата за доставки на софтуер. Докато организациите се подготвят за 2026 г., разбирането как нападателите експлоатират автоматизацията, доверието и работните процеси, задвижвани от изкуствен интелект, е от решаващо значение. Този доклад предоставя базиран на доказателства анализ на модела на заплахите за AppSec, помагайки на екипите по сигурност и DevSecOps да разберат нововъзникващите рискове и защитните промени, необходими, за да останат напред. Вижте го сега!
Открийте как да опростите AppSec и да премахнете умората от аларми с унифицирани платформи. Съвременните екипи за разработка са претоварени от фрагментирани инструменти за сигурност, шумни аларми и изолирани... dashboardс. Това ebook разкрива защо водещите организации преминават от разрастване на инструменти към унифицирани платформи за сигурност на приложенията – и как тази промяна трансформира резултатите от сигурността, опита на разработчиците и бизнес гъвкавостта.
Не позволявайте една обикновена неправилна конфигурация на K8s да се превърне в следващото ви голямо нарушение. Между прекалено либералните роли и несканираните изображения, рисковете са реални. Това ръководство предоставя 6 задълбочени технически анализа на най-критичните пропуски в сигурността на Kubernetes, заедно с корекциите, от които се нуждаете, за да останете сигурни.
Открийте как да защитите веригата си за доставки на софтуер с усъвършенствани стратегии за откриване, управление и смекчаване на рисковете в компоненти с отворен код. Това eBook предоставя експертни насоки за прилагане на ефективен анализ на състава на софтуера (SCA) за справяне с уязвимостите, осигуряване на съответствие и защита от нововъзникващи заплахи във вашите зависимости от отворен код!
Законът за дигитална оперативна устойчивост на DORA определя строги standardза подобряване на оперативната устойчивост на финансовия сектор в целия Европейски съюз. Тъй като вашата организация се подготвя за съответствие с DORA до януари 2025 г., разбирането на неговите изисквания и прилагането на правилните решения е от решаващо значение и Xygeni може да ви помогне. Xygeni предлага набор от авангардни решения, пригодени да осигурят цялостно съответствие с рамката DORA. Нашата платформа ще подобри възможностите на вашата институция за управление на риска ...
Атаките срещу веригите за доставки на софтуер стават все по-разпространени и опустошителни, като Gartner прогнозира, че 45% от всички бизнеси ще претърпят нарушение до 2025 г. Cybersecurity Ventures допълнително подчертава сериозността на тази заплаха, прогнозирайки зашеметяващите 138 милиарда долара годишни щети, причинени от атаки срещу веригите за доставки на софтуер до 2031 г. Тези тревожни прогнози подчертават спешната необходимост организациите да дадат приоритет на своите... SSCSНаучете как!
Открийте основното ръководство за избор на правилния инструмент за сигурност с отворен код за вашата организация. Нашето изчерпателно ръководство разглежда най-новите тенденции, най-добрите практики и ключови съображения, които ще ви помогнат да направите информиран избор.cisйони. Осигурете на екипа си знания за ефективно управление и смекчаване на рисковете, свързани с компоненти с отворен код. Не пропускайте този ценен ресурс и подобрете стратегията си за софтуерна сигурност!
Открийте стратегии за защита на вашите CI/CD pipelineсрещу нововъзникващи заплахи като директни и индиректни ЛПС, инжектиране на зловреден софтуер и отравяне с артефакти, наред с други.
Това eBook, написана от ръководителя на предварителните продажби на Xygeni Луис Гарсия, ще ви помогне да изпреварите нападателите с нашето експертно ръководство за идентифициране, предотвратяване и реагиране на рискове за сигурността в CI/CD pipelines!
Този доклад подчертава нарастващото нападение срещу веригите за доставки на софтуер от кибератаки, експлоатиращи уязвимости в зависимостите от отворен код и CI/CD pipelineС разпоредби като DORA и NIS2, които засилват изискванията за съответствие, се налагат надеждни мерки за сигурност. Подобрете сигурността на вашата организация. software supply chain security, осигурявайки устойчивост срещу променящите се киберзаплахи през 2025 г. с нашето изчерпателно ръководство!
В бързо развиващия се свят на разработката на софтуер, осигуряването на веригата за доставки на софтуер се превърна в критична грижа. Това eBook предоставя изчерпателно ръководство за разбиране и смекчаване на заплахите за веригата за доставки на софтуер, с особен акцент върху непрекъснатата интеграция/непрекъснатото внедряване (CI/CD) системи...
Открийте ключови прозрения за развиващия се пейзаж на Software Supply Chain SecurityПотопете се в предизвикателствата, заплахите и очакваните тенденции на 2024 г. – вашето ръководство за навигиране в сложната мрежа на киберсигурността. Забележителни факти в числата: Открийте числовия пейзаж software supply chain security – факти, които илюстрират сериозността на ситуацията. Еволюция на лошите актьори...