আপনার API আক্রমণের ক্ষেত্র প্রতিটির সাথে বৃদ্ধি পায় pull requestএবং বেশিরভাগ এপিআই নিরাপত্তা টুল এটিকে কেবল তখনই দেখতে পায় যখন এটি লাইভ হয় এবং ট্র্যাফিক আসতে শুরু করে। জাইজেনি রিলিজের আগেই কোডের মধ্যে থাকা প্রতিটি এন্ডপয়েন্ট এবং এর ঝুঁকিগুলো শনাক্ত করে।
একটি হিসাবে উপলব্ধ Enterprise অ্যাড-অন
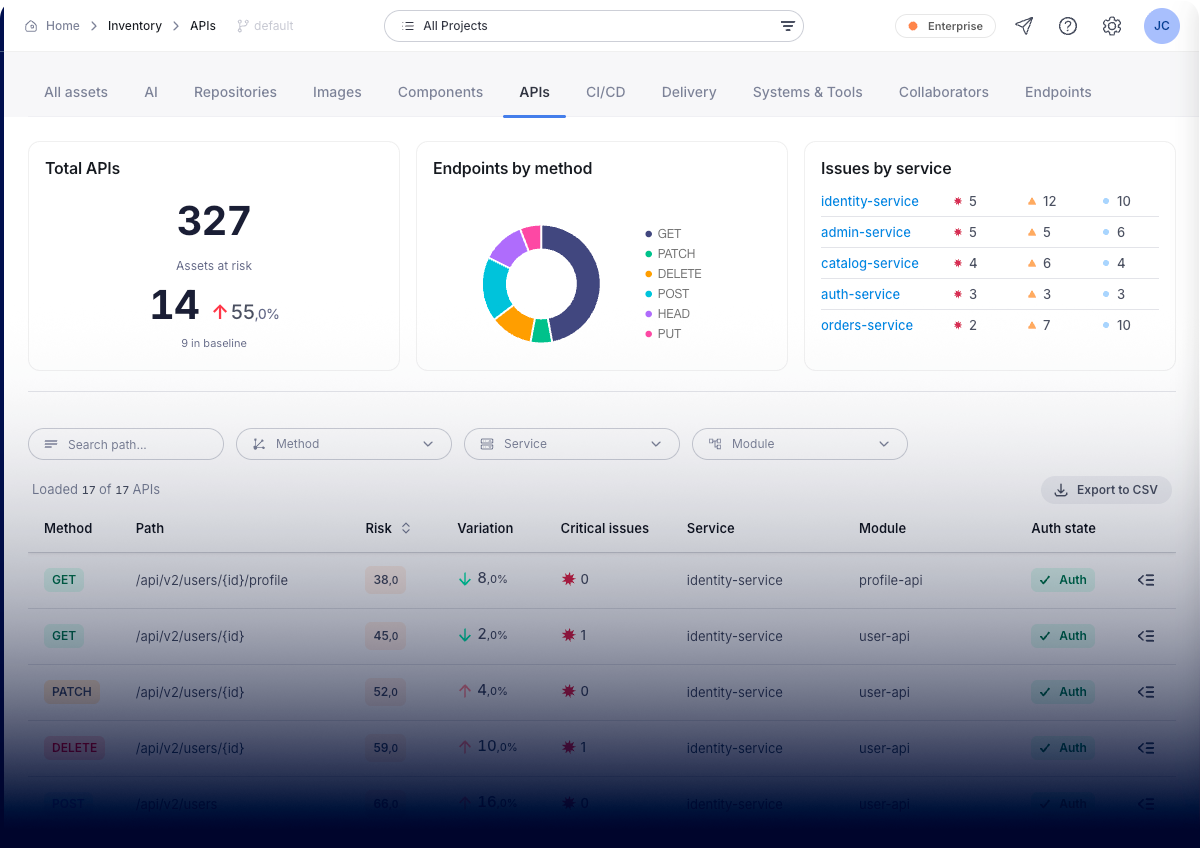
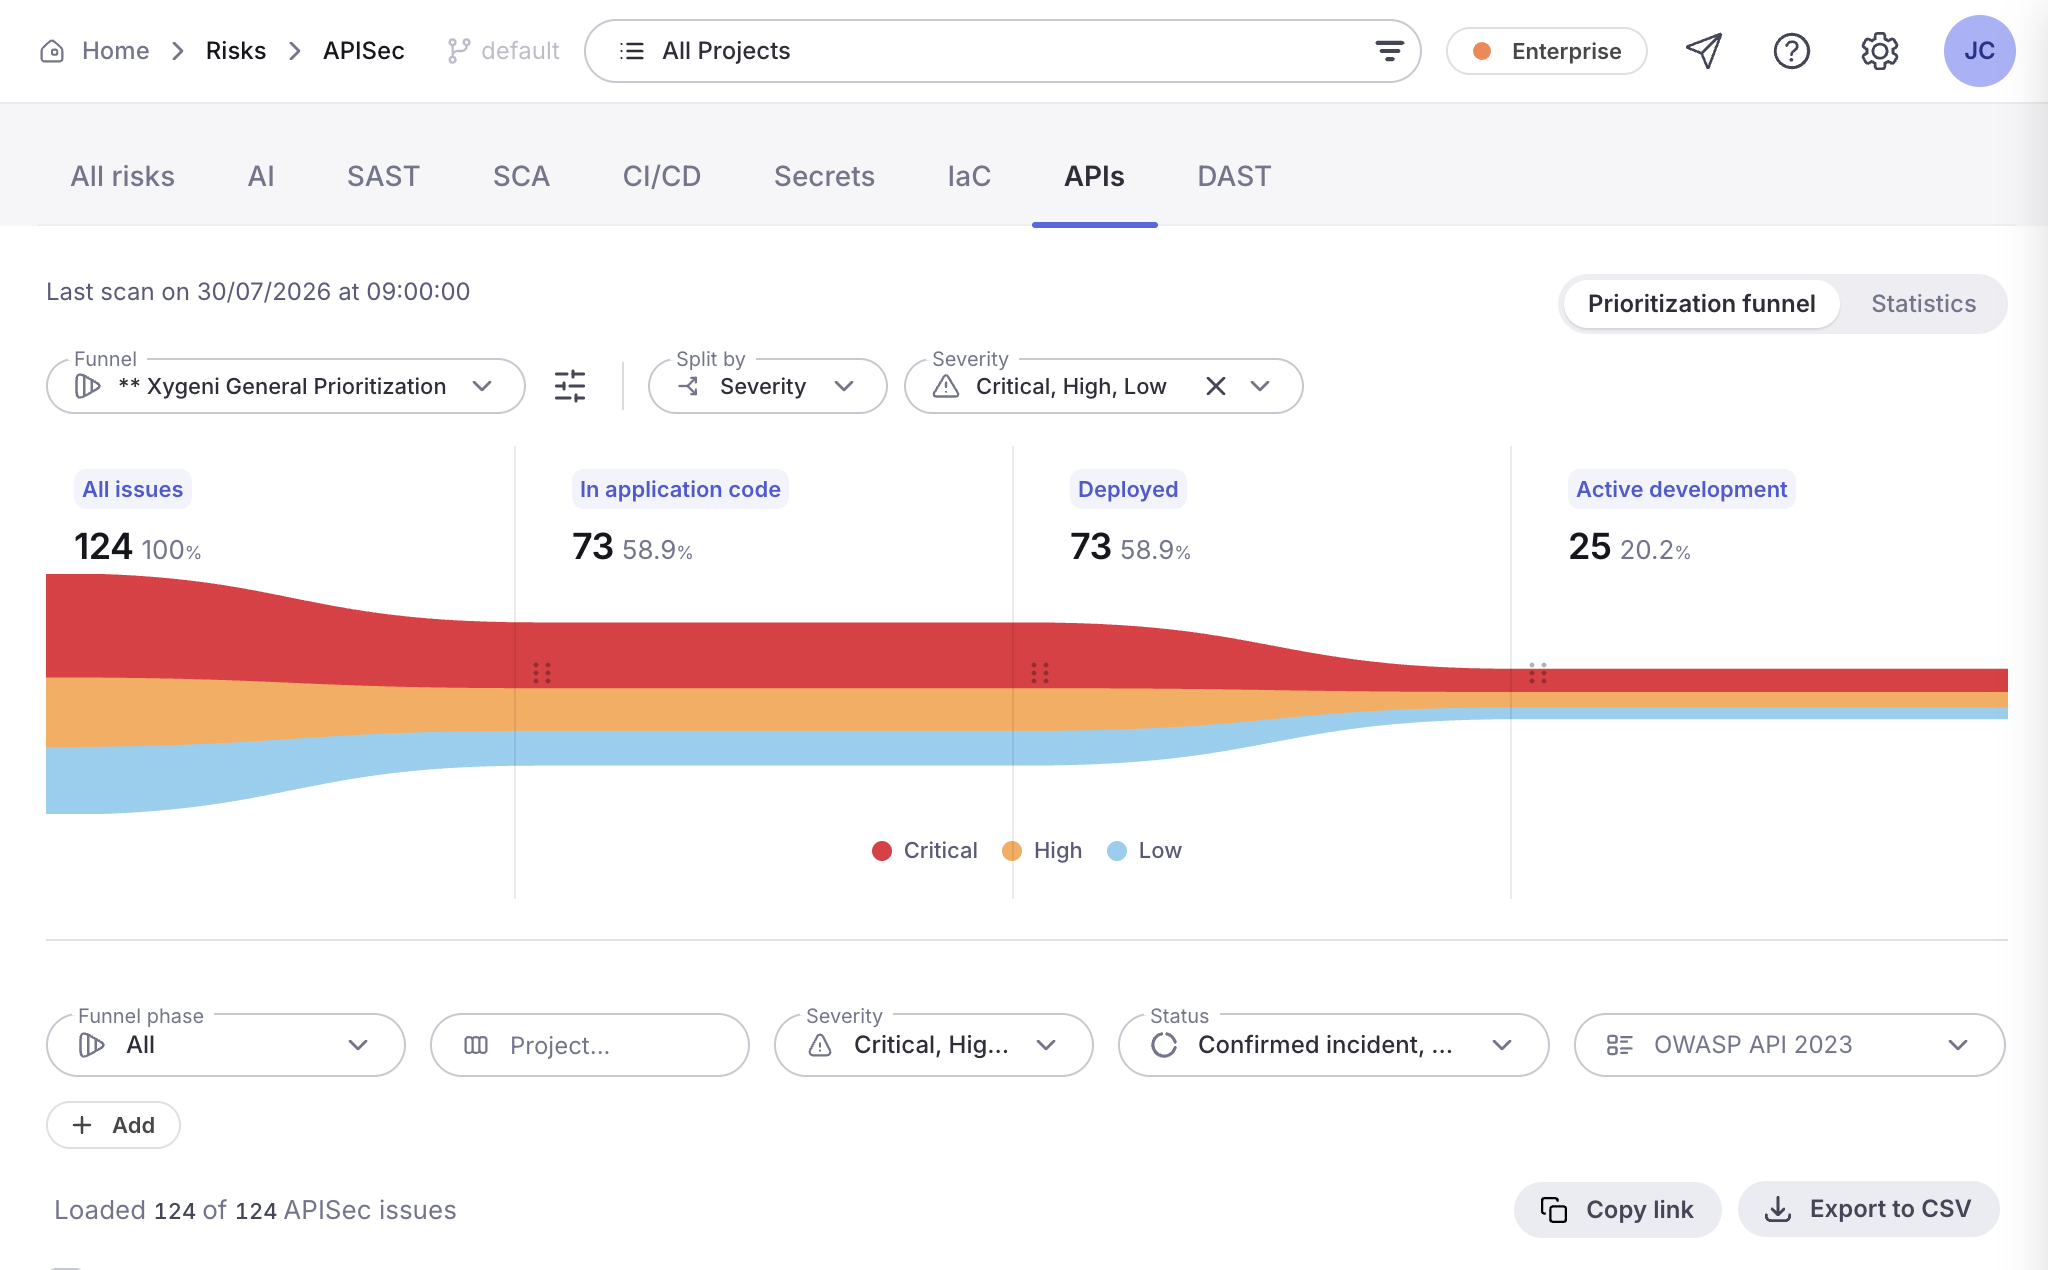
আপনার এপিআই অ্যাটাক সারফেস, ম্যাপ করা এবং র্যাঙ্ক করা।
Xygeni অ্যাপ্লিকেশন সোর্স কোড এবং আপনার এপিআই স্পেসিফিকেশন, যার মধ্যে OpenAPI ও Swagger অন্তর্ভুক্ত, থেকে আপনার এপিআই ইনভেন্টরি তৈরি করে, ফলে আপনি এর সম্পূর্ণ চিত্রটি দেখতে পান: আপনার টিমের ডকুমেন্ট করা এন্ডপয়েন্টগুলো এবং যেগুলো কেউ করেনি।
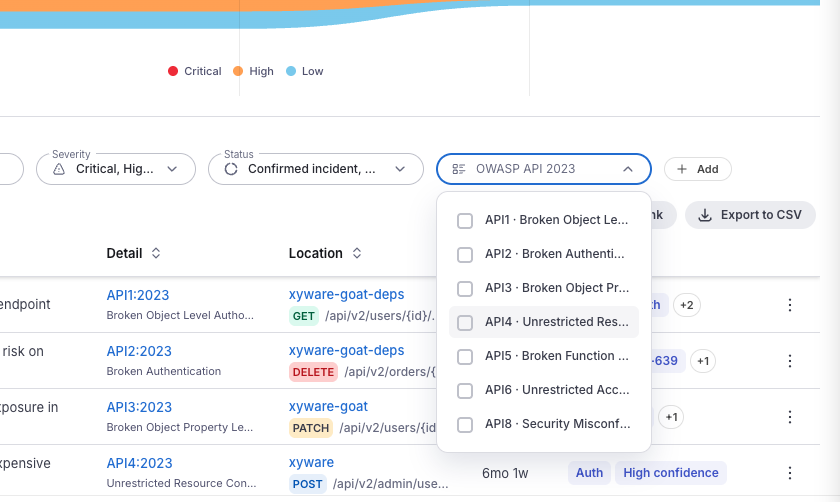
প্রাপ্ত ফলাফলগুলো OWASP API Security Top 10 (2023)-এর সাথে মিলিয়ে দেখা হয়েছে: ত্রুটিপূর্ণ অবজেক্ট এবং ফাংশন লেভেল অথরাইজেশন, অপ্রমাণিত এন্ডপয়েন্ট, অতিরিক্ত ডেটা এক্সপোজার, মাস অ্যাসাইনমেন্ট, JWT এবং CORS-এর ভুল কনফিগারেশন, রেট লিমিটের অনুপস্থিতি, SSRF, এবং জম্বি এন্ডপয়েন্ট।
প্রতিটি ফাইন্ডিং এন্ডপয়েন্টের অথেনটিকেশন স্টেট এবং এটি যে ডেটা হ্যান্ডেল করে তার সংবেদনশীলতা বহন করে, তাই টিমগুলো একটি অনির্দিষ্ট তালিকা নিয়ে কাজ করার পরিবর্তে একজন আক্রমণকারী আসলে কী অ্যাক্সেস করতে পারে তা নির্ধারণ করে।
প্রতিটি এন্ডপয়েন্ট। প্রতিটি ঝুঁকি। প্রোডাকশনের আগে।
মোট এপিআই, বেসলাইনের সাপেক্ষে ঝুঁকিতে থাকা অ্যাসেট, মেথড অনুযায়ী এন্ডপয়েন্ট এবং সার্ভিস অনুযায়ী ইস্যু। প্রতিটি এন্ডপয়েন্ট তার মেথড, পাথ, সার্ভিস, মডিউল, অথেনটিকেশন স্টেট এবং রিস্ক স্কোর সহ তালিকাভুক্ত করা হয়েছে।
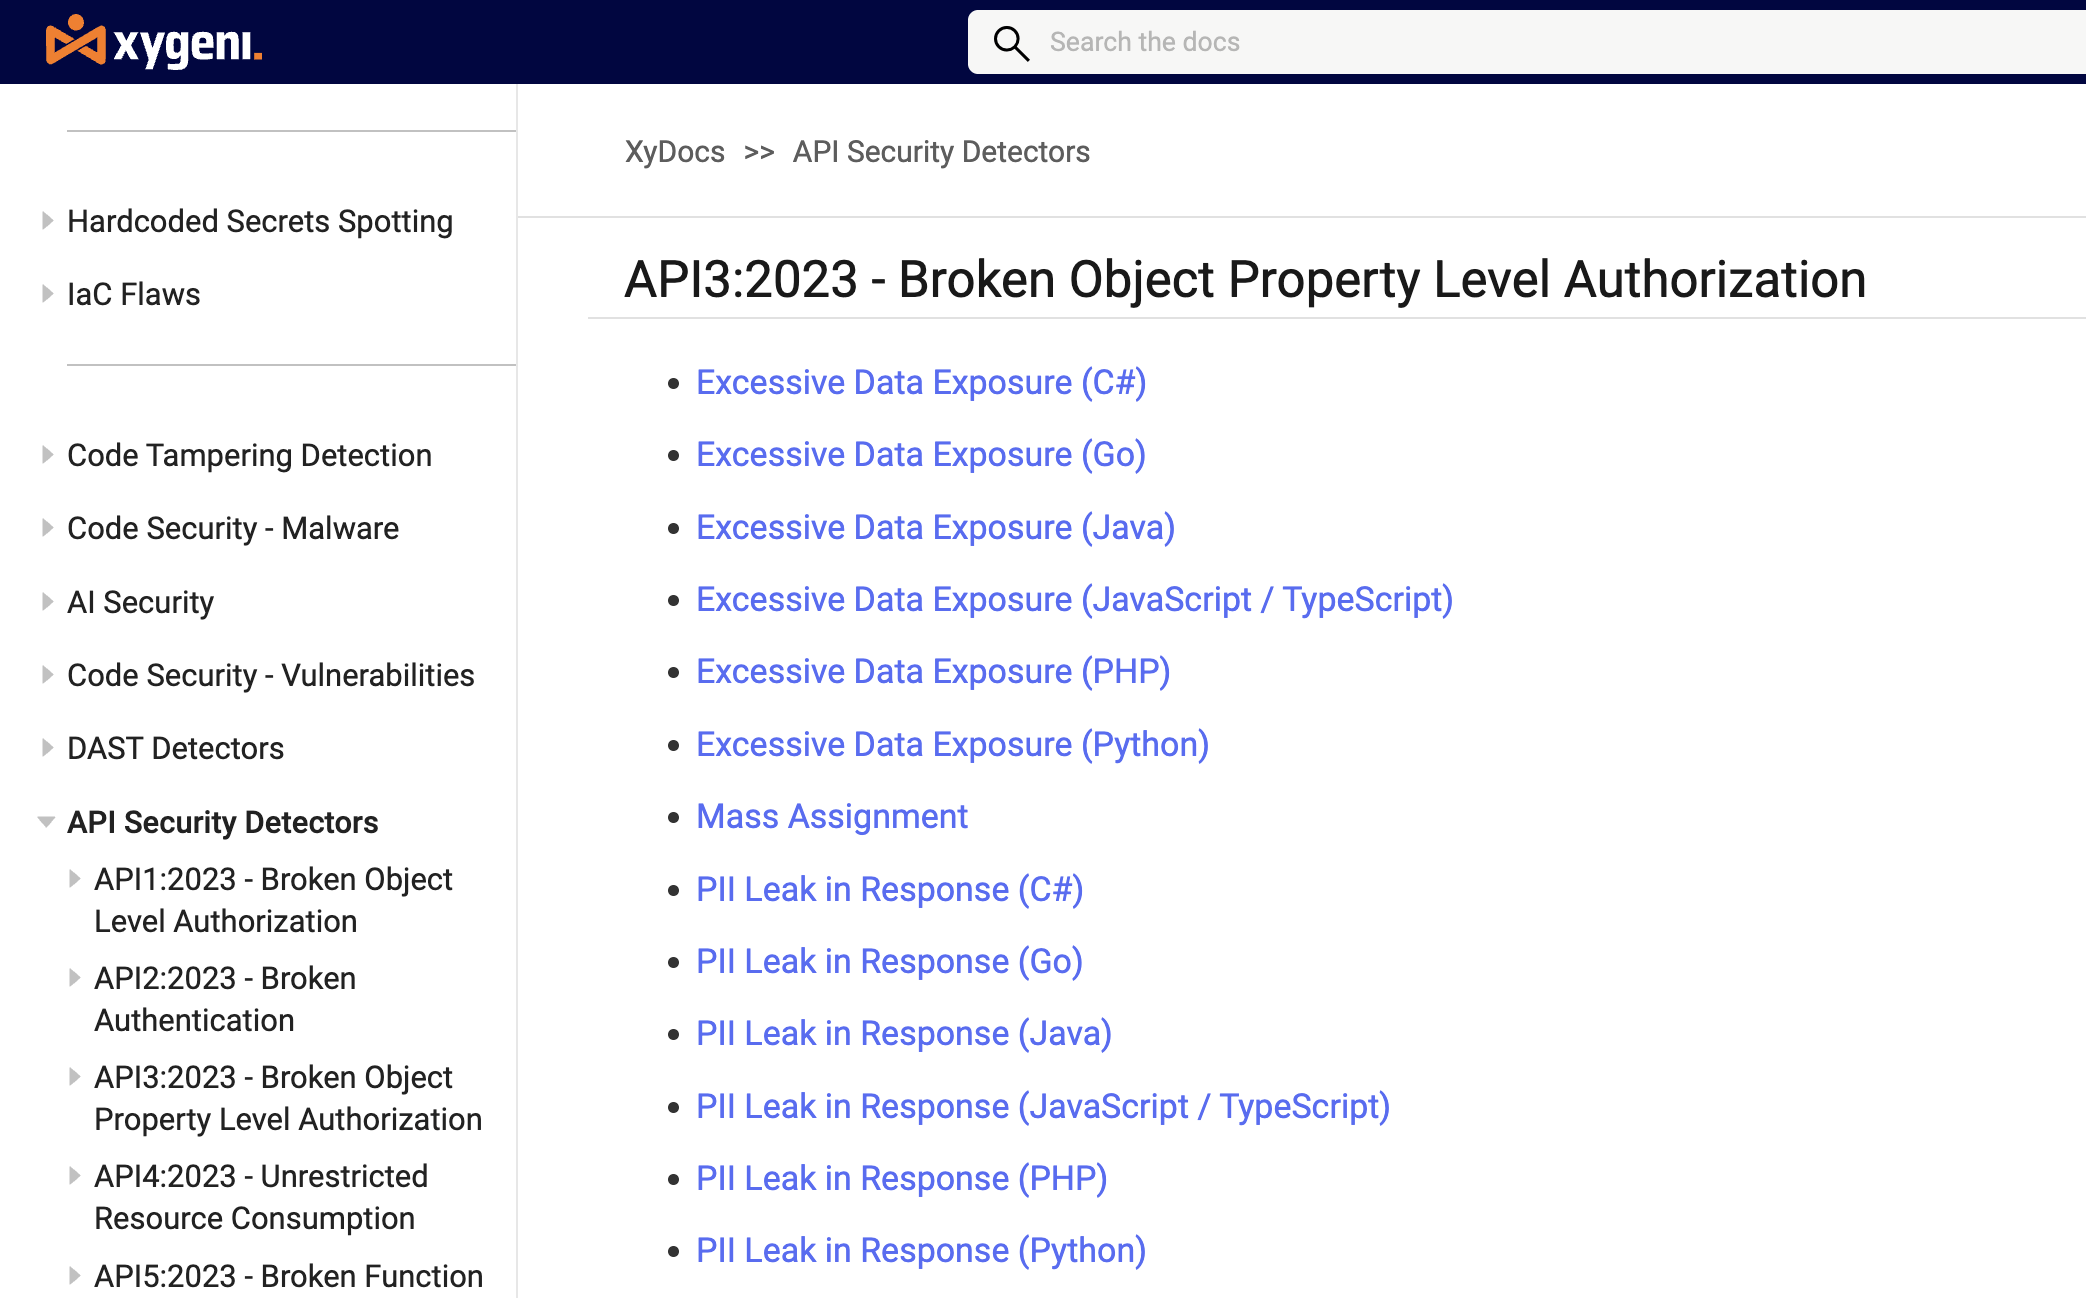
OWASP API Security Top 10 (2023) জুড়ে শনাক্তকরণ, ফলে প্রাপ্ত ফলাফলগুলো আপনার নিরাপত্তা দল এবং নিরীক্ষকদের ব্যবহৃত কাঠামোরই প্রতিফলন ঘটায়।
জাইজেনি প্রতিটি এন্ডপয়েন্ট দ্বারা পরিচালিত ডেটাকে শ্রেণীবদ্ধ করে এবং প্যারামিটার ও রেসপন্স উভয় ক্ষেত্রেই PII, PCI, ও PHI চিহ্নিত করে। একটি প্রমাণীকরণবিহীন এন্ডপয়েন্ট যা ব্যক্তিগত ডেটা ফেরত দেয়, তা একটি অনুমতিমূলক CORS হেডারের মতো একই সমস্যা নয় এবং এটিকে সেরকম মনে হওয়াও উচিত নয়।
যেহেতু Xygeni কোড এবং আপনার API স্পেসিফিকেশন উভয়ই পড়ে, তাই এটি উভয়ের মধ্যকার অমিলগুলো তুলে ধরে: যেমন—কোডে থাকা কিন্তু স্পেসিফিকেশনে অনুপস্থিত এন্ডপয়েন্ট, ডেপ্রিকেটেড রুট যা এখনও অ্যাক্সেসযোগ্য, এবং এমন অরফ্যান এন্ডপয়েন্ট যার মালিক কেউ নয়।
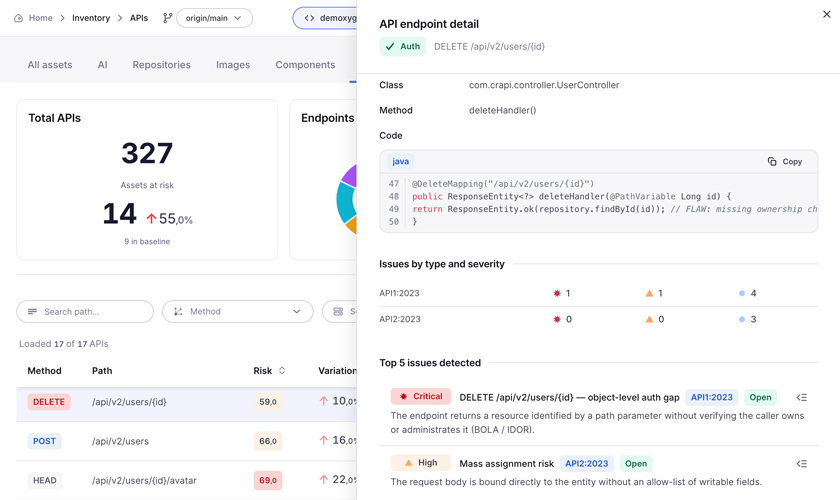
জাইজেনি একই এন্ডপয়েন্টে প্রাপ্ত ফলাফলগুলোর মধ্যে সম্পর্ক স্থাপন করে এবং সেগুলো একত্রিত হলে তীব্রতা বাড়িয়ে দেয়। একটি রেসপন্সে ব্যক্তিগত শনাক্তকরণ তথ্য (PII) ফাঁস হওয়া গুরুতর। যে এন্ডপয়েন্টে কোনো অথেনটিকেশনের প্রয়োজন হয় না, সেখানে PII ফাঁস হওয়া অত্যন্ত গুরুতর, এবং জাইজেনি তা-ই বলে।
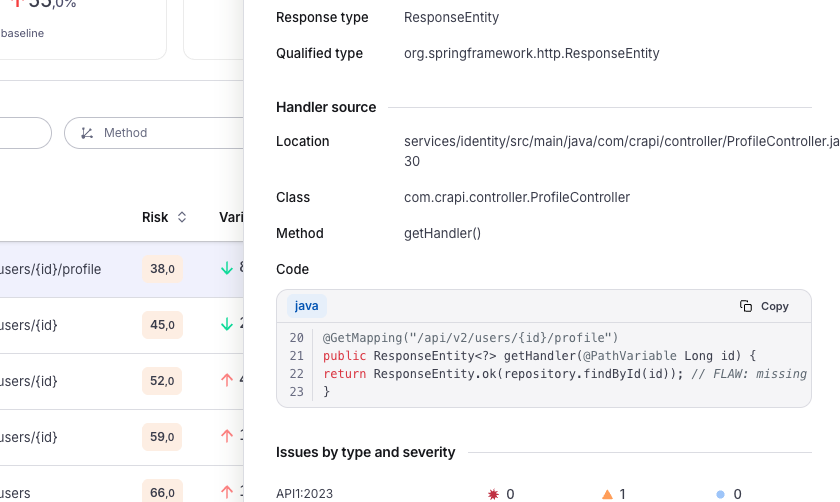
প্রতিটি ফাইন্ডিং সুনির্দিষ্ট হ্যান্ডলারকে নির্দেশ করে: ফাইল, ক্লাস, মেথড এবং যে কোড থেকে এটি এসেছে, যেখানে ত্রুটিটি রয়েছে। ডেভেলপাররা এমন কিছু পায় যা তারা ঠিক করতে পারে, এমন কোনো টিকেট নয় যা তাদের প্রথমে তদন্ত করতে হবে।
কোড প্রোডাকশনে যাওয়ার আগেই এর মধ্যে থাকা এপিআই (API) ঝুঁকিগুলো খুঁজে বের করুন এবং সমাধান করুন।
রানটাইম এপিআই নিরাপত্তা আপনাকে জানিয়ে দেয় যে একটি এন্ডপয়েন্ট তখনই উন্মুক্ত হয়, যখন সেটি ইতিমধ্যেই ট্র্যাফিক সরবরাহ করতে শুরু করে। জাইজেনি (Xygeni) এটি কোডের মধ্যে খুঁজে বের করে, pull requestযদিও এটি ঠিক করতে এখনও খরচ হয় commit.
এপিআই নিরাপত্তা পাশে অবস্থিত SAST, SCAগোপনীয়তা IaCএবং DAST একটি একক প্ল্যাটফর্মে থাকায়, আপনার API ঝুঁকি একটি পৃথক টুলের পরিবর্তে আপনার অ্যাপ্লিকেশনের বাকি ঝুঁকির সাথেই থাকে। login.
স্থির। ডেপ্লয়মেন্টের আগে দুর্বলতা খুঁজে বের করার জন্য জাইজেনি আপনার অ্যাপ্লিকেশন কোড এবং এপিআই স্পেসিফিকেশন বিশ্লেষণ করে। চলমান অ্যাপ্লিকেশনের রানটাইম টেস্টিংয়ের জন্য জাইজেনি ডাস্ট (Xygeni DAST) সেই কাজটি করে এবং এই দুটি একসাথে কাজ করে।
দুটি উৎস থেকে: আপনার অ্যাপ্লিকেশন সোর্স কোড এবং আপনার এপিআই স্পেসিফিকেশন, যার মধ্যে ওপেনএপিআই (OpenAPI) এবং সোয়াগার (Swagger) অন্তর্ভুক্ত। এই দুটিই পড়ার মাধ্যমে জাইজেনি (Xygeni) ডকুমেন্টেশনবিহীন এবং অনাথ এন্ডপয়েন্টগুলো খুঁজে বের করতে পারে।
OWASP API সিকিউরিটি টপ ১০ (২০২৩)-এর অন্তর্ভুক্ত ঝুঁকিগুলো হলো: ব্রোকেন অবজেক্ট লেভেল অথরাইজেশন (BOLA), ব্রোকেন ফাংশন লেভেল অথরাইজেশন (BFLA), আনঅথেনটিকেটেড এন্ডপয়েন্ট, অতিরিক্ত ডেটা এক্সপোজার, মাস অ্যাসাইনমেন্ট, JWT এবং CORS-এর ভুল কনফিগারেশন, মিসিং রেট লিমিটিং, SSRF, এবং জম্বি এন্ডপয়েন্ট।
হ্যাঁ। জাইজেনি এন্ডপয়েন্ট প্যারামিটার এবং রেসপন্সগুলিতে PII, PCI, এবং PHI চিহ্নিত করে এবং প্রকৃত এক্সপোজারের ভিত্তিতে ফাইন্ডিংগুলিকে র্যাঙ্ক করতে তা ব্যবহার করে।
হ্যাঁ। ইনক্রিমেন্টাল স্ক্যানিং শুধুমাত্র পরিবর্তিত এন্ডপয়েন্টগুলো বিশ্লেষণ করে, এবং এর ফলে তৈরি হওয়া ম্যানিফেস্ট পরবর্তী DAST স্ক্যানকে সেই একই এন্ডপয়েন্টগুলোর উপর কেন্দ্রীভূত করতে পারে।
না। স্ক্যানগুলো আপনার নিজস্ব পরিকাঠামোতেই চলে। শুধুমাত্র ফলাফলগুলো আপলোড করা হয়, যা স্থানান্তরের সময় এবং সংরক্ষিত অবস্থায় সুরক্ষিত থাকে।
এটি একটি হিসাবে উপলব্ধ Enterprise অতিরিক্ত সংযোজন। আমাদের সাথে কথা বলুন এবং আমরা আপনার সাথে এর পরিধি নির্ধারণ করব।
Xygeni অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্মের সাথে
Xygeni অল-ইন-ওয়ান অ্যাপসেক প্ল্যাটফর্মের সাথে
