






Git és una eina potent. Tot i això, molts desenvolupadors només aprenen prou per sortir-se'n. Al principi, això pot semblar correcte. Tanmateix, un cop es filtren secrets, els conflictes de fusió s'acumulen o algú pressiona directament... main, les coses poden anar malament ràpidament. Per tant, és essencial anar més enllà dels conceptes bàsics i adoptar un flux de treball segur, ràpid i coherent. Aquesta FAQ respon a les preguntes més freqüents que els desenvolupadors fan sobre Git. Al llarg del camí, destaca aspectes essencials millors pràctiques de git, explica els conceptes clau que hi ha darrere control de versions ràpid de giti ofereix consells del món real sobre seguretat de gitCada secció està dissenyada per ajudar-vos a deixar d'endevinar i començar a enviar codi amb confiança.
Què és Git?
Per què el control de versions ràpid de Git necessita valors predeterminats intel·ligents
anar és un sistema de control de versions distribuït. En termes pràctics, et permet fer un seguiment dels canvis a la teva base de codi, col·laborar amb els companys d'equip i revertir quan alguna cosa falla. A diferència dels sistemes centralitzats, Git funciona localment, pots executar ordres com ara git commit or git branch fins i tot sense accés a internet.
A primera vista, Git pot semblar una eina només per fer un seguiment de l'historial. Tanmateix, és essencial per als fluxos de treball de desenvolupament moderns. Potències de Git control de versions ràpid de git, permetent als equips iterar ràpidament mantenint la traçabilitat. A més, Git és la base de l'automatització, CI/CD pipelines, i les millors pràctiques de DevOps en gairebé tots els projectes de programari.
Dit això, Git no és només una eina de productivitat. També és una límit de seguretatPer exemple, si algú corre accidentalment git add . i commith .env file, els secrets com els tokens de l'API es poden enviar a un repositori remot. Els atacants sovint escanegen els repositoris públics a la recerca de credencials exposades i fitxers de configuració sensibles.
Per mantenir-vos segurs quan utilitzeu Git, recordeu aquests elements essencials:
- Utilitzar
.gitignorefitxer per excloure fitxers sensibles o locals. - Requereix 2FA per a tots els comptes de Git (especialment en plataformes com GitHub o GitLab).
- Mai commit secrets o credencials, escaneja'ls pre-commit quan sigui possible.
Per a una protecció avançada, eines com ara Xígeni escanegen els vostres repositoris contínuament. Capturen secrets codificats, detecten codi vulnerable abans que es fusioni i fins i tot bloquegen fluxos de treball no segurs. CI/CD pipeline, tot sense molestar-te.
Qui és el propietari de Git?
Git no és propietat d'una sola empresa. És un projecte de codi obert mantingut per una comunitat de col·laboradors, amb un desenvolupament coordinat a través de Llista de correu de Git i allotjat a anar-scm.comCreat originalment per Linus Torvalds el 2005, Git va ser dissenyat per ser un sistema de control de versions ràpid i distribuït en què els desenvolupadors poguessin confiar, especialment per gestionar el nucli de Linux.
Encara que ningú és propietari Git en un sentit tradicional, diverses organitzacions donen suport al seu desenvolupament continu, incloent-hi GitHub, GitLab i Bitbucket. Creen les seves pròpies plataformes sobre Git alhora que contribueixen al nucli.
Què significa Git?
Tècnicament, anar no representa res. No és un acrònim. Segons Linus Torvalds, que va crear Git el 2005, el nom va ser escollit en part com una mica d'argot britànic, "git" pot significar una persona ximple o desagradable, i en part perquè era curt, memorable i no existia ja com a ordre d'Unix.
En les seves pròpies paraules: «Sóc un egoista desgraciat i poso el meu nom a tots els meus projectes. Primer 'Linux', ara 'Git'.» Linus Torvalds
Deixant de banda l'origen divertit, Git es va convertir en una de les eines més essencials en el desenvolupament de programari. Impulsa tot, des de projectes de codi obert fins a enterprise CI/CD pipelines. Amb Git, els equips guanyen control de versions ràpid, col·laboració descentralitzada i la capacitat de rastrejar i revertir els canvis prèviamentcisely.
Tanmateix, a mesura que l'adopció de Git ha explotat, també ho han fet els riscos. El programari maliciós, els secrets i les vulnerabilitats de la cadena de subministrament poden entrar als vostres repositoris sense ser detectats. És per això que assegureu la vostra configuració de Git amb eines com ara Xígeni, que analitza commits, escaneja dependències i aplica polítiques, és fonamental per als sistemes moderns DevSecOps fluxos de treball
Com s'utilitza Git?
Millors pràctiques de Git per utilitzar Git de manera segura i eficaç
Utilitzar Git de manera efectiva significa més que memoritzar unes quantes ordres. Implica seguir millors pràctiques de git, entenent com els canvis flueixen a través de les branques i els controls remots, i evitant errors comuns que poden provocar errors o fins i tot riscos de seguretat.
El flux de treball bàsic de Git
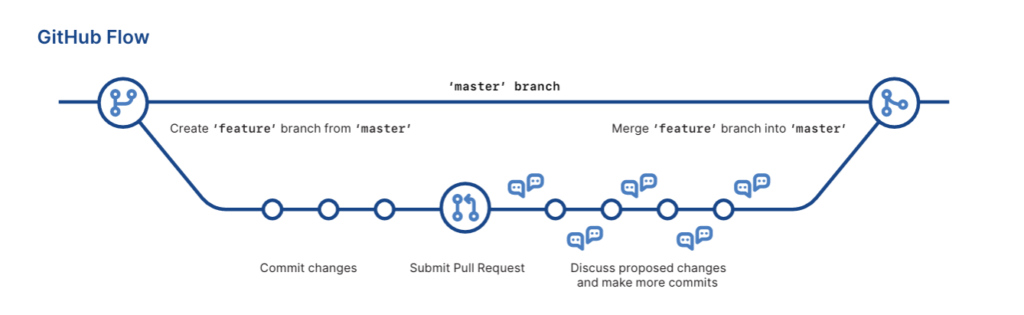
Per començar, el flux de treball bàsic de Git normalment inclou:
1. Clonar un repositori:
git clone https://github.com/your-org/your-repo.git
2. Creació d'una branca de funcions:
git checkout -b feature/cool-new-thing
3. Fer canvis i commitfent amb seguretat:
					git add .
git commit -m "Add new feature safely and cleanly"
4. Prement al comandament a distància:
git push origin feature/cool-new-thing
5. Obrir un pull request (PR) per fusionar els canvis a la branca principal.
Aplica la seguretat de Git a cada pas
Tot i que aquests passos són standard, molts desenvolupadors introdueixen riscos sense saber-ho. Per exemple, commitpublicar un secret accidentalment o enviar codi no revisat que interromp la producció.
Per tant, aquí teniu algunes millores centrades en la seguretat que cal aplicar immediatament:
- Evitar
git add .tret que estiguis segur del que ets committing. Utilitzagit statusprimer i afegir fitxers selectivament ambgit add <file>. - Escriure amb sentit commit missatges. Milloren la traçabilitat i ajuden els revisors a detectar anomalies.
- Escaneja el teu commits abans d'empènyer. Utilitzeu eines com el Git de Xygeni Guardrails per detectar secrets, programari maliciós i configuracions incorrectes abans de la fusió.
- Forçar revisions de relacions públiques abans de la fusió. És una de les maneres més senzilles d'evitar que codi arriscat entri a la branca principal.
És important destacar que Xygeni s'integra directament al flux de treball de Git. Escaneja cada commit i relacions públiques per fer complir les vostres polítiques de seguretat sense alentir-vos. Això manté el vostre repositori segur alhora que preserva control de versions ràpid de git, ràpid, però segur.
Què és un repositori Git?
En el seu nucli, a Repositori Git és un directori versionat del vostre projecte que fa un seguiment de tots els canvis al llarg del temps. Inclou tot el vostre codi font, branques, etiquetes i commit història, i possiblement molt més del que esperes.
Aleshores, per què importa això per a seguretat de git?
Perquè un repositori de Git no és només un historial del vostre codi. També pot contenir:
- Fitxers de configuració sensibles M'agrada
.envorconfig.yml - Secrets codificats afegit accidentalment durant el desenvolupament
- Programari maliciós o dependències typosquatted introduït a través de
package.json,requirements.txt, o altres manifestos
Per tant, entendre què hi ha al vostre repositori és fonamental. No es tracta només de mantenir el codi net, sinó de protegir tot el vostre pipeline.
Exemple:
Un error comú és empènyer un local .env fitxer amb secrets:
					git add .env
git commit -m "add environment config"
git push
Fins i tot si el repositori és privat, aquests secrets es poden filtrar a través de forks o integracions de tercers.
Per evitar-ho:
echo ".env" >> .gitignore
- Establir pre-commit hooks o escàners CI com ara Xígeni per detectar secrets abans que arribin al teu comandament a distància.
- Neteja el teu historial amb
git filter-repoorBFGsi alguna cosa sensible ja ha estat committed.
Quan envies codi, Xygeni escaneja el commit i els vostres fitxers de dependències (com ara package.json or requirements.txt) per a secrets filtrats, programari maliciós i exploits coneguts, tot abans que arribi a la fase de relacions públiques.
Això garanteix que el vostre millors pràctiques de git i la higiene de seguretat es mantenen, fins i tot a mesura que el projecte creix. A més, Xygeni admet l'escaneig a través GitHub, GitLab, Bitbucket i altres plataformes importants.
En definitiva, tractar el repositori de Git com un límit de seguretat, no només un magatzem de codi, ajuda els equips a avançar més ràpidament sense deixar buits crítics.
Què és el control de codi font?
Control de font, també conegut com control de versions, és la pràctica de fer un seguiment i gestionar els canvis a la base de codi. Eines com Git ho fan possible registrant qui ha canviat què, quan i per què. Però no es tracta només de col·laboració. En el DevOps actual pipelines, el control de codi font també és vostre primer punt de control de seguretat.
Més important encara, els desenvolupadors confien en control de versions ràpid de git moure's ràpidament, ramificant-se, committing i fusionant sense retards. Tanmateix, quan es passa per alt la seguretat, aquesta velocitat pot ser contraproduent.
Riscos de seguretat comuns de Git en el control de codi font
Els atacants cada cop tenen com a objectiu sistemes de control de codi font com ara GitHub, GitLab i Bitbucket. Un sol token filtrat o un flux de treball mal configurat pot donar accés a tota la cadena de subministrament de programari. Per tant, seguretat de git ja no és opcional, és essencial.
Aquests són alguns dels riscos comuns:
- Tokens de GitHub robats utilitzat per clonar o manipular repositoris privats
- Branques principals desprotegides que permeten un risc directe commits
- Col·laboradors maliciosos sotmetent pull requests amb càrregues útils ocultes
- Fluxos de treball amb permisos d'escriptura explotat per injectar programari maliciós
Com aplicar les millors pràctiques de Git al control de codi font
Per mantenir el control de codi font segur sense alentir la feina:
- Ús autenticació de dos factors (2FA) a tots els comptes de desenvolupament
- Estableix estricte normes de protecció de sucursals i requereixen revisions de relacions públiques
- Auditoria permisos de flux de treball, evitar donar accés d'escriptura innecessari
- Executa escanejos per a vulnerabilitats, secrets i configuracions incorrectes abans de la fusió
Per què utilitzar Xygeni?
Xygeni reforça les capacitats de Git mitjançant la incorporació de:
- CI/CD guardrails
- Detecció de configuració incorrecta del flux de treball
- Prefusió d'escaneig secret
- Aplicació de polítiques sobre relacions públiques i fusions
Com a resultat, podeu mantenir control de versions ràpid de git sense sacrificar la visibilitat ni la seguretat. Els desenvolupadors treballen igual de ràpid, però ara cada canvi està protegit per comprovacions automatitzades.
Quan el control de codi font està reforçat, protegeix tot el vostre pipeline, Des de commit desplegar.
Com extreure des de Git?
L' git pull L'ordre és probablement una de les operacions de Git més utilitzades i menys enteses. Obté els canvis d'un repositori remot i els fusiona a la branca actual. Prou simple, oi? Tanmateix, darrere d'aquesta simplicitat hi ha una font potencial d'errors, compilacions defectuoses i fins i tot problemes de seguretat.
Per executar-lo:
git pull origin main
Aquesta ordre captura els darrers canvis de main branca del vostre remot (normalment GitHub, GitLab, etc.) i intenta fusionar-les amb el vostre codi local.
Com extreure des de Git sense trencar la seguretat o la velocitat de Git
Des del punt de vista de la seguretat, extreure codi a cegues pot ser arriscat. Els actors maliciosos poden introduir codi nociu, dependències amb errors tipogràfics o enverinar... commits en repositoris públics. En projectes compartits, fins i tot els companys d'equip benintencionats poden impulsar canvis insegurs per error. Aquí és on millors pràctiques de git esdevenir crític.
A més, quan el teu equip fa tirs freqüents, dóna suport control de versions ràpid de git, ajudar els desenvolupadors a mantenir-se sincronitzats, reduir els conflictes de fusió i enviar més ràpidament. Però si esteu generant codi no segur, la velocitat esdevé el vostre enemic.
Millors Pràctiques
Per utilitzar git pull de manera segura i eficient:
- Crítica pull request diferències abans de fusionar o extreure, especialment de col·laboradors externs
- Preferir
git fetch+git mergeper a més control sobre el que esteu integrant - Executa proves localment abans de transferir els canvis extrets aigües amunt
- Utilitza signat commiti validar l'autoria si esteu treballant en projectes sensibles
- Superviseu la vostra cadena de subministrament; els paquets extrets mitjançant automatització (per exemple, scripts posteriors a la instal·lació) poden ser perillosos.
Com ajuda Xygeni
Xygeni afegeix guardrails que escanegen el vostre codi abans arriba a la producció. Per exemple:
- Detecta automàticament programari maliciós, secrets i codi vulnerable en canvis remots
- Marca qualsevol manipulacions o inconsistències a l'historial del repositori
- s'aplica comprovacions de polítiques on pull requests i fusions, bloquejant la introducció de codi no segur
- Supervisa contínuament el vostre CI/CD fluxos de treball per garantir que els atacants no puguin explotar la lògica basada en pull
Amb Xygeni, pots abraçar amb seguretat control de versions ràpid de git, extraient, fusionant i desplegant amb la confiança que cada canvi ha superat els controls de seguretat.
how to Commit a Git?
CommitFer ting a Git és més que simplement escriure git commit -m "fix stuff" i seguint endavant. Si vols control de versions ràpid de git que s'adapta al vostre equip i evita futurs mals de cap, el vostre commitLes s han de ser clares, significatives i segures.
how to Commit per fer Git de manera segura utilitzant les millors pràctiques de Git
Per crear una commit, normalment executes:
					git add <file>
git commit -m "Describe what you changed"
L' git add l'etapa indica a Git quins canvis incloure. git commit l'ordre captura aquests canvis a l'historial del projecte. Simple, oi? Tanmateix, seguint millors pràctiques de git vol dir anar més enllà:
- Escriu descriptiu commit missatges.
- Commit canvis agrupats lògicament.
- Evita els grans i inflats commits que toquen fitxers no relacionats.
Bé commitfan que el control de versions sigui més ràpid, net i fàcil de depurar.
El control de versions ràpid de Git comença amb bons resultats Commit Higiene
Aquí és on seguretat de git entra en joc. Un descuidat commit pot accidentalment leak secrets, introduir vulnerabilitats o carregar paquets maliciosos. Abans committing:
- Comprova dues vegades si
.envfitxers, tokens codificats o credencials exposades. - Valida les teves dependències, són segures, verificades i actualitzades?
- Exclou els fitxers innecessaris mitjançant
.gitignore(com ara registres, artefactes de compilació o credencials).
Consell: integrar commit escanejant el vostre flux de treball amb una eina com Xygeni. Comprova si hi ha secrets, paquets amb errors tipogràfics i configuracions incorrectes abans que el codi arribi a la branca principal, tot sense interrompre el flux.
Is git clone Igual a un Pull Request?
Ni tan sols a prop. Tot i que ambdues accions impliquen repositoris remots, tenen finalitats completament diferents:
git cloneés una ordre que s'utilitza per copiar un repositori remot complet a la màquina localNormalment és el primer que fas quan comences a treballar en un projecte nou.
git clone https://github.com/your-team/project.git
A pull request (PR) és un mecanisme de col·laboració normalment s'utilitza en plataformes com GitHub o GitLab. Un cop hàgiu fet canvis al vostre repositori local o bifurcat, obriu una PR per sol·licitar la fusió d'aquests canvis en una branca compartida (com ara main).
Penseu així:
git clone= "Deixa'm agafar una còpia perquè pugui començar a programar."- Pull Request = “Això és el que he canviat. Si us plau, reviseu-ho i aproveu-ho abans de fusionar-ho.”
Implicacions de seguretat de Git en clonar repositoris
Si només esteu clonant repositoris sense verificar què hi ha a dins, és possible que estigueu important:
- Scripts maliciosos
- Fluxs de treball mal configurats
- Dependències enverinades
Així mateix, pull requests pot ser un vector per a vulnerabilitats injectades si no s'escaneja correctament.
És per això que el control de versions ràpid no només té a veure amb la velocitat, sinó que també significa un descàrrega segura.cisfabricació d'ions. Eines com Xígeni:
- Analitzar les PR per a secrets, codi vulnerable i configuracions incorrectes
- Aplicar comprovacions de polítiques abans de les fusions
- Alerta sobre contribucions no segures, fins i tot en forquilles clonades
En poques paraules: La clonació és com comences; les PR són com contribueixes. Assegurar ambdues coses forma part de les millors pràctiques de git que tot equip DevOps hauria de seguir.
Com clonar un repositori Git al codi del Visual Studio?
Clonar un repositori de Git pot semblar senzill, però sovint és on els problemes de seguretat s'introdueixen discretament. Si us importa control de versions ràpid de git i fluxos de treball nets, el pas de clonació mereix més atenció que simplement fer clic a "Clonar".
Pràctiques recomanades de Git per clonar repositoris al codi del Visual Studio
Aquí teniu com fer-ho de manera segura:
- Copia l'URL del repositori de GitHub, GitLab o Bitbucket. Assegureu-vos que sigui d'una font de confiança, sí, fins i tot els repositoris interns poden ser arriscats.
- Obriu el codi Visual Studio.
- Anar a la Tauler de control de codi font (icona a la barra lateral esquerra) o premeu
Ctrl+Shift+G. - feu clic "Repositori de clons", enganxeu l'URL i premeu Retorn.
- Trieu una carpeta local per emmagatzemar el repositori.
- El codi VS us demanarà que obriu la carpeta clonada. Feu clic a "Obert".
- Abans de començar a treballar, escaneja el repositori per detectar signes de problemes, com ara secrets exposats, dependències ocupades per errors tipogràfics o codi incomplet
.githistòria. Fins i tot els projectes aparentment legítims poden incloure scripts arriscats o configuracions incorrectes.
Els equips que utilitzen escàners automatitzats en aquesta etapa detecten els problemes aviat i es mantenen alineats amb millors pràctiques de gitÉs un petit pas que pot estalviar hores més tard.
Si incorpores aquest hàbit al teu flux de treball, millores tant la higiene del teu projecte com la teva postura de seguretat, tot sense alentir el ritme. Això és el que fan els moderns. seguretat de git hauria de semblar-ho.
Com comprovar la branca actual a Git?
Saber en quina branca et trobes hauria de ser natural, sobretot quan fas malabarismes amb diverses funcions, correccions o línies de llançament. Els errors es produeixen ràpidament si fas un push o un roll de la branca equivocada. Per a equips centrats en control de versions ràpid de git, la claredat venç el caos.
Per consultar la teva sucursal actual:
Al teu terminal, executa:
git branch
La branca actual es ressaltarà amb un asterisc (*), així:
					* main
  dev
  feature/login-fix
Com a alternativa, utilitzeu:
git status
Mostra alguna cosa així com:
					On branch main
Your branch is up to date with 'origin/main'.
Eviteu els errors de seguretat de Git verificant les branques
Els errors de branques són més que molestos, sinó que representen un risc de seguretat. Fusionar accidentalment o commitanar a la branca equivocada pot evitar revisions o injectar codi no escanejat a la producció. Això trenca el flux de millors pràctiques de git i obre la porta a canvis arriscats que s'escapoleixen.
Equips que apliquen estratègies de ramificació clares i integren l'escaneig en pull requests pot aturar la majoria dels problemes abans que s'agreugin. El desenvolupament segur no significa un desenvolupament lent, sinó que significa fer que el flux de treball de Git sigui més intel·ligent i segur des del principi.
És segur Git?
Millors pràctiques de seguretat de Git que tot equip hauria de conèixer
Git, per si sol, és només un sistema de control de versions, no protegeix màgicament el teu codi. És ràpid, flexible i potent, cosa que el converteix en un dels preferits pels desenvolupadors. Tanmateix, aquest poder ve amb responsabilitat.
Tot i que Git admet funcions com ara signat commits i proteccions de branques, no us impedirà prémer una clau secreta, configurar malament l'accés o introduir una dependència vulnerable. Per tant, És segur el Git? La resposta breu: pot ser, si ho fas servir bé.
Fer que Git sigui segur a la pràctica
Per assegurar realment el vostre flux de treball de Git, seguiu aquests passos millors pràctiques de git:
- Configura les regles de protecció de branques i exigeix pull request opinions.
- Mai commit secrets o fitxes. Utilitzeu
.gitignorei escaneja el teu commits. - Revisa regularment l'accés al repositori, no donis drets d'administrador a tothom.
- Signa el teu commits amb GPG per a la integritat.
- Correr pre-commit hooks o escanejos de CI per detectar canvis arriscats abans que es produeixin.
La seguretat a Git no és un interruptor que es pot activar, és un hàbit. Quan tractes Git com a part de la teva superfície d'atac, no només com una eina, comences a construir coses reals. seguretat de git a cada pas. I la millor part? Aquests hàbits no et frenen. De fet, fan que el teu equip sigui més ràpid i tingui més confiança, i ofereixen resultats control de versions ràpid de git sense arriscar allò que importa.
Millors pràctiques de Git per a un control de versions segur i ràpid
Per mantenir una base de codi sana i segura, el flux de treball de Git necessita més que dreceres de conveniència. Aquestes millors pràctiques de git estan dissenyats per millorar la col·laboració en equip, fer complir seguretat de git, i suport control de versions ràpid de git sense alentir-te.
Utilitza Clear i Atomic Commits
cada commit hauria de reflectir un canvi lògic. Això simplifica les revisions de codi, les reversions i el seguiment dels canvis. Evitar commitgenerant grans blocs d'actualitzacions no relacionades.
Mai Commit Misteris
Comproveu sempre .env fitxers, tokens d'accés o credencials abans de publicar-los. Utilitzeu .gitignore per excloure fitxers sensibles i aplicar eines d'escaneig automatitzades per detectar els secrets exposats aviat.
Aplicar les normes de protecció de sucursals
Protegiu les branques principals exigint pull requests, aprovacions i comprovacions d'estat. Això garanteix que el codi no revisat o arriscat no arribi mai a producció.
Revisar les dependències i detectar vulnerabilitats
Fixeu les vostres dependències i eviteu paquets no fiables. Utilitzeu eines automatitzades per escanejar el vostre repositori per detectar biblioteques vulnerables o malicioses abans que es fusionin.
Signar Commits
Activa GPG commit signant per verificar la identitat dels col·laboradors. Aquest pas afegeix una capa addicional de seguretat de git i evita la manipulació commit històries.
Supervisar l'accés i els permisos
Reviseu qui té accés als vostres repositoris i quin nivell de control tenen. Limiteu l'accés d'escriptura sempre que sigui possible i elimineu els col·laboradors inactius regularment.
Automatitzar les exploracions prèvies a la fusió i les comprovacions de polítiques
Ús CI/CD eines per validar cada pull request per a secrets, configuracions incorrectes i patrons arriscats. Automatitzar aquestes comprovacions és fonamental per mantenir control de versions ràpid de git a escala.
Neteja i rebase
Abans d'empènyer, correcció aixafada commits o canvis de neteja. Això manté l'historial llegible i redueix el soroll durant la col·laboració.
Com ajuda Xygeni a reforçar la seguretat de Git
La seguretat no ha de frenar-te, sobretot a Git. Xygeni incorpora capes de protecció invisible al teu flux de treball perquè puguis commit, ramifiqueu-vos i fusioneu-vos sense preocupar-vos del que es pugui colar.
Atrapa els secrets abans que s'escampin
Accidentalment commit a .env fitxer? Passa. Xygeni marca secrets com ara tokens d'API o credencials al núvol en temps real, tant si es troben en un lloc fresc commit, una configuració enterrada o una capa de Docker. Rebràs alertes abans que entrin en producció, amb un flux de treball opcional de revocació automàtica i correcció.
Bloqueja les dependències arriscades a Commit Temps
No hauries de fer enginyeria inversa package.json després que una compilació falli. Xygeni escaneja les teves dependències durant commit i marca paquets amb programari maliciós, typosquats o biblioteques obsoletes, i indica quins són realment explotables, no només vulnerables.
Marca automàticament les configuracions de CI perilloses
CI/CD és on els petits errors de configuració es converteixen en grans incidents. Tant si esteu ajustant .github/workflows o actualitzar una feina de Jenkins, Xygeni revisa el teu pipeline configuracions per a patrons de risc, com ara tokens permissius, scripts no segurs o injecció de shell, i atura el codi no segur abans que s'executi.
T'avisa d'activitat sospitosa al repositori
Xygeni controla el vostre SCM activitat de forma contínua. Marca impulsos forçats a branques protegides, controls d'accés eliminats o situacions inusuals. commit patrons i després et mostra exactament què ha canviat, qui ho ha canviat i quan.
Aplica intel·ligentment Guardrails sobre PRs i fusions
Tu defineixes què és acceptable, Xygeni ho aplica. Tant si es tracta de bloquejar PRs amb secrets, fallar compilacions amb dependències explotables o aplicar polítiques de seguretat a tot el repositori, Xygeni les aplica. guardrails de manera coherent i silenciosa entre els equips.
Amb Xygeni, no cal que memoritzar les normes de seguretat, estan integrats al flux de treball de Git per defecte.
Sense canvis de context. Sense interrupcions. Només ràpid i segur. commitque estan llestos per enviar. Voleu veure com queda això en el vostre propi flux de treball? Prova Xygeni al teu repositori de Git, no cal targeta de crèdit.

