
Les 10 millors eines d'anàlisi de composició de programari (SCA Eines) per al 2026
El programari modern depèn en gran mesura de les biblioteques de codi obert. Estudis recents mostren que més del 77% del codi de les aplicacions de producció actuals prové de components de codi obert. Això accelera el desenvolupament, però també crea una veritable exposició a la seguretat i el compliment normatiu: una sola biblioteca obsoleta, un paquet maliciós o una dependència transitiva passada per alt pot comprometre tota una aplicació. Aquesta guia revisa les 10 millors eines d'anàlisi de composició de programari per al 2026, cobrint què fa cadascuna, on destaca, on es queda curta i com triar la més adequada per al vostre equip.
Què són les eines d'anàlisi de composició de programari?
Anàlisi de la composició del programari (SCA) són solucions de seguretat que identifiquen, supervisen i gestionen biblioteques de codi obert utilitzades en projectes de programari. Detecten vulnerabilitats de seguretat, fan un seguiment del compliment de les llicències i ajuden a prevenir riscos de la cadena de subministrament durant tot el cicle de vida del desenvolupament.
A diferència dels escàners més antics que només enumeren les CVE conegudes contra un manifest de dependències, els moderns SCA Les eines analitzen com s'utilitzen realment les biblioteques de codi obert dins del codi. Poden indicar si una funció vulnerable és accessible en temps d'execució, si una solució trencarà la compilació o si un paquet de codi obert conté programari maliciós ocult. El resultat és una visió més precisa del risc real, en lloc d'una llista sorollosa d'exposicions teòriques.
Les 10 millors eines d'anàlisi de composició de programari
Abans d'entrar en els detalls de cada plataforma, la taula següent resumeix com funcionen les principals eines d'anàlisi de la composició de programari (SCA eines) comparar en termes de capacitats clau com ara la puntuació d'explotabilitat, la gestió de llicències, la detecció de programari maliciós i l'adequació general per als fluxos de treball de DevSecOps.
Taula comparativa: SCA instruments
| Eina | Àrea d’enfocament | Puntuació d'explotabilitat | Gestió de llicències | Detecció de programari maliciós | per millor |
|---|---|---|---|---|---|
| Xígeni | Protecció completa de la cadena de subministrament de programari | ✅ EPSS i Accessibilitat | ✅ Avançat | ✅ Sí, basat en el comportament en temps real | Equips que necessiten tot SCA, defensa contra programari maliciós i CI/CD integració |
| Aikido | Plataforma unificada de seguretat d'aplicacions | ✅ Anàlisi d'accessibilitat | ✅ Avançat | ✅ Sí | Equips que busquen una plataforma AppSec integral que cobreixi SCA, SAST, seguretat al núvol i en temps d'execució |
| Snyk | Escaneig de vulnerabilitats primer pel desenvolupador | ⚠️ Limitat | ✅ Bàsic | ❌ Cap | Desenvolupadors que busquen una integració ràpida amb IDE i CI/CD |
| Black Duck | Anàlisi profunda de codi obert i compliment de llicències | ⚠️ Limitat | ✅ Avançat | ❌ Cap | gran enterpriseque requereixen una gestió detallada de llicències i polítiques |
| Codi Vera | Enterprise compliment normatiu i integració d'AppSec | ❌ Cap | ✅ Avançat | ❌ Cap | Organitzacions regulades centrades en la governança i l'auditabilitat |
| Cicle de vida de Sonatype | Automatització de polítiques i seguretat de la cadena de subministrament | ✅ Accessibilitat parcial | ✅ Avançat | ❌ Cap | Els equips necessiten una governança automatitzada a tot arreu SDLC |
| JFrog Xray | Anàlisi binària i de contenidors | ⚠️ Bàsic | ✅ Avançat | ⚠️ Disponible a premium plans | Equips que utilitzen l'ecosistema JFrog per a la seguretat d'artefactes i contenidors |
| Checkmarx One | Plataforma AppSec unificada amb SCA | ✅ Anàlisi de camins explotables | ✅ Avançat | ⚠️ Parcial | Enterpriseja utilitza Checkmarx per a l'anàlisi estàtica |
| Cadena de subministrament de Semgrep | Lleuger, centrat en els desenvolupadors SCA | ✅ Basat en l'accessibilitat | ✅ Bàsic | ❌ Cap | Equips petits que volen una adopció ràpida i fàcil |
| Mend.io | Detecció de riscos de codi obert i compliment normatiu | ⚠️ Basat en EPSS | ✅ Bàsic | ❌ Cap | Organitzacions que busquen alertes automatitzades de vulnerabilitats i llicències |

El més avançat SCA Eina per a DevSecOps
Informació general: Xígeni SCA les eines de seguretat fan open source security més fàcil per als desenvolupadors. En lloc de simplement enumerar totes les vulnerabilitats conegudes, us ajuden a centrar-vos en allò que realment importa comprovant si el codi arriscat és realment accessible, explotable o una amenaça real.
A més, Xygeni escaneja en temps real i s'adapta perfectament a les teves necessitats. CI/CDi fins i tot detecta perills ocults com ara programari maliciós en dependències. També s'encarrega dels riscos de llicència i del compliment normatiu, de manera que no cal perseguir-los manualment.
En poques paraules, xigeni-SCA és un dels millors SCA eines disponibles. T'ajuda a assegurar la teva cadena de subministrament, solucionar problemes ràpidament i mantenir-te centrat en el codi d'enviament, sense alentir-te.
Característiques principals:
- Informació sobre el risc de remediació
Abans d'aplicar un pegat, Xygeni us mostra els inconvenients: què s'ha corregit, què podria fallar i quins nous riscos es podrien introduir. D'aquesta manera, trieu l'actualització més intel·ligent, no només la següent versió. - Detecció avançada de vulnerabilitats
Integrat amb NVD, OSV i GitHub Advisories per a una visibilitat completa dels riscos de codi obert. Com a resultat, els equips obtenen informació d'amenaces precisa i puntual. - Embuts de priorització
Puntuació de risc personalitzable basada en la gravetat, l'explotabilitat (EPSS), l'impacte empresarial i l'accessibilitat. En conseqüència, et centres en allò que realment importa. - Anàlisi d'accessibilitat i explotabilitat
Detecta quines vulnerabilitats són realment accessibles durant l'execució i la probabilitat que siguin explotades. Per tant, els equips eviten perdre temps amb falses alarmes. - CI/CD & Pull Request Integració
Escaneja automàticament durant les compilacions i pull requests per detectar problemes aviat, és a dir, que les comprovacions de seguretat es facin sense alentir el lliurament. - Reparació automatitzada
Suggereix o aplica correccions directament dins del programador pipelines, de manera que els equips puguin resoldre problemes més ràpidament amb un esforç manual mínim. - Detecció de programari maliciós en temps real
Bloqueja el programari maliciós ocult en paquets de codi obert mitjançant anàlisis basades en el comportament i senyals d'alerta primerenca. Mentrestant, això proporciona una protecció contínua. - Gestió del compliment de llicències
T'ajuda a fer un seguiment i complir amb les llicències de codi obert utilitzant les millors pràctiques d'OWASP. En conseqüència, redueix el risc legal i fa complir les polítiques. - SBOM i Generació VDR
Genera llistes de materials de programari i informes de divulgació de vulnerabilitats sota demanda per garantir la transparència i complir els requisits de compliment.
Per què escollir Xygeni?
- Detecció precoç exclusiva de programari maliciós → Xygeni és l'únic SCA eina amb escaneig de programari maliciós en temps real i basat en el comportament a través de dependències de codi obert i fluxos de treball DevOps.
- Més que una simple detecció de vulnerabilitats → Inclou protecció contra programari maliciós, governança de llicències i remediació automatitzada en una plataforma unificada.
- Priorització més intel·ligent → Combina EPSS, accessibilitat i context empresarial per garantir que el vostre equip se centri en els riscos més crítics.
- Creat per a desenvolupadors → Sense costures CI/CD integració, escaneig en temps real i correccions accionables, tot sense interrompre el lliurament.
- Defensa proactiva de la cadena de subministrament → Detecta typosquatting, confusió de dependències i amenaces zero-day abans que arribin a producció.
Preus*:
- Comença a 33 $/mes per a la plataforma completa tot en un, sense comissions ocultes ni càrrecs addicionals per a característiques crítiques.
- A diferència d'altres proveïdors, inclou tot: SCA, SAST, CI/CD Seguretat, detecció de secrets, IaC Security, i escaneig de contenidors, tot en un pla unificat.
- A més, hi ha sense límits en els repositoris o col·laboradors, sense preus per seient, sense límits d'ús i sense sorpreses.
2. Aikido
Informació general: Aikido és una plataforma de seguretat d'aplicacions unificada que va més enllà SCA per cobrir el codi, el núvol i el temps d'execució en una sola eina. Des del principi, inclou SCA, SAST, detecció de secrets, contenidor/IaC escaneig, gestió de la postura al núvol (CSPM), escaneig DAST/API, detecció de programari maliciós i protecció en temps d'execució, posicionant-se directament com a alternativa a solucions puntuals com Snyk.
Tanmateix, com que l'Aikido consolida tantes categories en una sola plataforma, és una empresa més nova (fundada el 2022) que una empresa més establerta amb un sol propòsit. SCA venedors, de manera que els compradors avaluen contractes profunds i de llarga durada SCA l'especialització específica pot voler ponderar l'amplitud de la plataforma enfront de la maduresa del proveïdor en aquesta categoria.
Característiques principals:
- Cobertura completa → Combina SCA, SAST, escaneig DAST/API, CSPM, escaneig de contenidors, detecció de secrets i protecció en temps d'execució (Zen): la pròpia comparació d'Aikido indica que inclou DAST, escaneig d'API, CSPM i escaneig de programari maliciós per defecte, que Snyk generalment ven com a complements separats o no ofereix.
- Anàlisi d'accessibilitat (tots els idiomes) → Aikido comercialitza una anàlisi completa d'accessibilitat en tots els idiomes des del primer moment, posicionant-la com a més àmplia que la cobertura d'idiomes de Snyk per a la mateixa capacitat; aquesta és una afirmació del proveïdor de la pàgina de comparació d'Aikido, que val la pena verificar de forma independent per a la vostra pila d'idiomes específica.
- Reducció de soroll → Aikido afirma que el seu filtratge i anàlisi d'accessibilitat redueixen els falsos positius en aproximadament un 85%, i diverses ressenyes de clients de G2 citen de manera independent una reducció de soroll del 75-92% després de canviar de Snyk.
- Detecció de programari maliciós i cadena de subministrament → Amb la tecnologia d'Aikido Intel, detecta codi maliciós incrustat en fitxers JavaScript o paquets npm, incloent-hi portes del darrere, troians i scripts de cryptojacking, una categoria central de Snyk. SCA no cobreix.
- Correccions automatitzades → AutoFix amb un clic genera pull requests a través del codi, les dependències, els contenidors i IaC, a més d'una correcció massiva per a diverses alertes relacionades alhora.
- fast Setup → Els testimonis dels clients citen la incorporació de més de 150 desenvolupadors en 45 minuts i l'obtenció dels primers informes d'escaneig en menys de 10 minuts.
Contres:
- Plataforma més nova, menys trajectòria → Fundada el 2022 vs. la història més llarga de Snyk; enterprise Les eines de governança i el suport d'ecosistemes/llengües de cua llarga poden estar menys provats en casos límit específics.
- Compromís entre amplitud i especialització → Equips que volen una plantilla amb una profunditat reduïda i de primera classe SCAuna eina única (en lloc d'una plataforma àmplia) encara pot preferir un especialista, tot i que diversos crítics de G2 que van canviar de Snyk van citar específicament l'Aikido com a "més complet".
- Les reclamacions dels proveïdors necessiten una verificació independent → Les estadístiques comparatives (un 85% menys de falsos positius, "més cobertura que Snyk") provenen del màrqueting propi d'Aikido; val la pena confirmar-ho amb la vostra pròpia prova abans committint.
💲 Preus:
- El pla bàsic publicat d'Aikido comença a 3,240 €/any (10 usuaris inclosos); el pla Pro és 6,480 €/any (10 usuaris inclosos) — tots dos preus fixos i publicats, a diferència del model per funció i per desenvolupador de Snyk.
- En canvi, la pròpia comparació d'Aikido mostra el nivell d'equip aproximadament equivalent de Snyk a 9,167 €/any per a un màxim de 10 usuaris: Aikido situa això com un estalvi de fins al 65%, tot i que es tracta d'una comparació proporcionada pel proveïdor, no d'un punt de referència independent.
- Nivell gratuït disponible, no cal targeta de crèdit, amb els resultats del primer escaneig en menys d'un minut.
- Les preguntes freqüents d'Aikido indiquen que cobra una tarifa plana i transparent i que no requereix una despesa mínima (per exemple, ~20 dòlars) per rebre assistència, cosa que contrasta amb les pràctiques reportades de Snyk sobre els nivells d'assistència i l'escalat per funció/per desenvolupador.
- A diferència del preu d'equip publicat per Snyk de 25 $/desenvolupador/mes més complements de pagament separats per a SCA, IaC, Contenidor, etc., Aikido agrupa mòduls bàsics (SCA, SAST, DAST, CSPM, secrets, detecció de programari maliciós) en els seus nivells bàsics.
3. Snyk SCA Eina

Informació general: Snyk és una de les eines de seguretat de Sca més conegudes, àmpliament apreciada pel seu enfocament centrat en el desenvolupador i les seves fortes integracions amb l'ecosistema. Des del principi, permet als equips detectar i solucionar vulnerabilitats directament dins dels seus entorns de desenvolupament, cosa que la fa especialment atractiva per als fluxos de treball àgils de DevSecOps.
No obstant això, tot i que està àmpliament adoptat, Snyk se centra principalment en SCA i no té capacitats avançades com ara l'anàlisi d'accessibilitat, la puntuació d'explotabilitat i la detecció de programari maliciós en temps real. Com a resultat, la seva cobertura pot ser insuficient per als equips que busquen una seguretat de codi obert més completa.
Característiques principals:
- Integració centrada en el desenvolupador → Funciona específicament en IDE, Git i CI/CD pipelineper detectar vulnerabilitats tan aviat com es codifica i pull requests.
- Priorització basada en el risc → Combina EPSS, CVSS, maduresa d'exploit i accessibilitat per crear una puntuació de risc dinàmica.
- Correccions automatitzades → Proporciona notablement un clic pull requests amb pegats i rutes d'actualització recomanats per accelerar la correcció.
- Seguiment continu → En conseqüència, fa un seguiment de les vulnerabilitats recentment revelades en diversos entorns i manté els equips informats en temps real.
- Gestió de llicències i compliment → A més, dóna suport a polítiques de governança i a l'aplicació de llicències mitjançant informes personalitzables i automatització.
Contres:
- Sense detecció de programari maliciós → No protegeix contra programari maliciós desconegut ni atacs de la cadena de subministrament com ara el typosquatting.
- Cobertura limitada de la cadena de subministrament → Se centra només en CVE coneguts, sense detecció d'anomalies ni funcions d'integritat de compilació.
- Els preus creixen ràpidament → Com que tots els productes es venen individualment, els costos augmenten per col·laborador i funció, cosa que dificulta la gestió del pressupost en equips més grans.
💲 Preu*:
- Comença per 200 proves/mes amb el pla Team — tanmateix, SCA no està inclòs i s'ha de comprar com a complement. Tampoc no es pot executar de manera independent sense un pla bàsic.
- Característiques venudes per separat — Els preus de Snyk són modulars i requereixen compres individuals per a SCA, Seguretat de contenidors, IaC, Secrets i altres.
- Escales de cost total per funció — el preu depèn del nombre de funcions seleccionades i totes es facturen juntes en el mateix pla.
- Sense preus públics per a una cobertura completa — necessitareu un pressupost personalitzat. En conseqüència, els costos augmenten ràpidament a mesura que creix l'ús i la mida de l'equip.
4. BlackDuck per sinopsi SCA Eina
Informació general: Black Duck de Synopsys és una de les eines d'anàlisi de composició de programari més consolidades, centrada específicament en la identificació i la gestió de riscos en codi obert i de tercers. Per aconseguir-ho, proporciona una visibilitat profunda de tota la cadena de subministrament de programari mitjançant una combinació de tecnologies d'escaneig i ofereix un fort suport per al compliment de les llicències i SDLC integració
No obstant això, pot ser difícil de gestionar per a alguns equips i, el que és més important, no té facilitat d'ús centrada en el desenvolupador ni protecció contra programari maliciós en temps real. En conseqüència, els equips poden trobar friccions a l'hora d'intentar integrar-lo perfectament en els fluxos de treball de DevSecOps en ràpida evolució.
Característiques principals:
- Anàlisi exhaustiva de components → Analitza vulnerabilitats, compliment de llicències i riscos de qualitat en codi font, binaris, artefactes i contenidors.
- Tècniques d'escaneig múltiples → Admet l'anàlisi de dependències, binaris, d'impressió de codi i de fragments de codi per detectar fins i tot components no declarats.
- Priorització de riscos → Aprofita específicament els avisos de seguretat de Black Duck per avaluar la gravetat, l'impacte i el context, cosa que permet una remediació més informada.
- Gestió i automatització de polítiques → En conseqüència, permet l'aplicació de polítiques d'ús de codi obert en les etapes de desenvolupament, compilació i desplegament.
- SBOM Generació i monitorització → Crea, importa i supervisa SBOMs amb compatibilitat amb SPDX/CycloneDX per a la transparència i el compliment normatiu.
Contres:
- Sense detecció de programari maliciós en temps real → No es pot detectar ni bloquejar proactivament programari maliciós en dependències de codi obert.
- Despeses operatives pesades → A causa de la seva profunditat, pot ser que requereixi molts recursos per implementar-lo, escalar-lo i mantenir-lo en diversos entorns.
- Experiència limitada de desenvolupador → També manca d'una integració perfecta amb l'IDE i d'una experiència d'usuari centrada en el desenvolupador, cosa que pot alentir l'adopció i augmentar la fricció per als equips d'enginyeria.
💲 Preu*:
- Comença a 525 $/any per membre de l'equip (Edició de seguretat): facturació anual, amb un mínim de 20 usuaris.
- Sense flexibilitat — tots els usuaris han de tenir la mateixa llicència a tota l'organització.
- L'edició de la cadena de subministrament requereix preus personalitzats — necessari per a funcions avançades com ara l'escaneig binari, l'anàlisi de fragments i SBOM automatització.
5. Codi Vera SAST Eina
Informació general: Anàlisi de la composició de programari de Veracode (SCA) forma part de la seva plataforma més àmplia de seguretat d'aplicacions. Específicament, se centra en la identificació de vulnerabilitats i riscos de llicència en components de codi obert, amb una forta èmfasi en enterprise compliment i aplicació de polítiques.
Tanmateix, tot i que està ben integrat a l'ecosistema Veracode, en última instància, li falta un context d'explotabilitat més profund i funcions d'automatització fàcils de desenvolupar que es troben a les eines d'anàlisi de composició de programari més modernes. Com a resultat, els equips poden tenir més dificultats per prioritzar les amenaces reals o optimitzar la remediació en entorns de desenvolupament ràpid.
Característiques principals:
- Plataforma AppSec integrada → SCA funciona com a part del conjunt complet de Veracode, optimitzant així els esforços de seguretat en proves estàtiques, dinàmiques i de codi obert.
- Escaneig automatitzat → Detecta automàticament vulnerabilitats en components de codi obert, especialment durant l'anàlisi de codi programada o activada.
- Informes detallats → En conseqüència, proporciona informes complets sobre vulnerabilitats i compliment de llicències per donar suport enterprisegestió de riscos a nivell de -.
- Aplicació de polítiques → Permet a les organitzacions definir i aplicar polítiques de seguretat i compliment de manera coherent en tots els pipelines.
Contres:
- Sense EPSS ni anàlisi d'accessibilitat → Com a resultat, manca de priorització de vulnerabilitats basada en l'explotabilitat o la rellevància en temps d'execució.
- Sense detecció de programari maliciós → No es poden identificar o bloquejar proactivament components de codi obert maliciosos en temps real.
- Menys fàcil per a desenvolupadors → A més, el seu disseny centrat en la plataforma pot limitar la integració perfecta amb diverses eines de desenvolupament i fluxos de treball.
💲 Preu*:
- El valor mitjà del contracte és de 18,633 $/any — basat en dades de compra reals de clients.
- Cap pla tot en un, però, SCA s'ha de comprar juntament amb altres solucions Veracode per a una cobertura completa.
- Es requereixen pressupostos personalitzats, per tant, no hi ha preus transparents ni d'autoservei disponibles.
6. Cicle de vida de Sonatype Nexus
Informació general: Cicle de vida de Sonatype és un potent SCA eina creada per ajudar els equips a gestionar la seguretat i la governança de codi obert durant tot el cicle de vida del desenvolupament de programari. Per començar, ofereix funcions útils com l'aplicació automatitzada de polítiques, la detecció de riscos en temps real i eines que ajuden els desenvolupadors a solucionar problemes ràpidament.
Tanmateix, moltes de les seves característiques clau requereixen components de plataforma addicionals. A més, els preus es divideixen entre diferents mòduls, cosa que fa que sigui més difícil entendre el cost total per endavant. Com a resultat, els equips que busquen una solució més senzilla i predictible poden trobar difícil gestionar tant la configuració com el pressupost.
Característiques principals:
- Governança automatitzada → Aplica polítiques de seguretat i llicències personalitzades durant tot el desenvolupament, CI/CDi desplegament pipelines. Per aquest camí, les organitzacions poden mantenir una coherència standards a tots els equips.
- Detecció de vulnerabilitats en temps real → Supervisa contínuament les vulnerabilitats conegudes i els riscos de llicència en els components de codi obert. Com a resultat, els equips adquireixen una consciència més ràpida de les amenaces emergents.
- Gestió de dependències impulsada per IA → Aplica automàticament exempcions i millores basades en avaluacions de riscos dinàmics. Per altra banda, això redueix l'esforç manual i millora la coherència.
- Motor de priorització → Utilitza l'accessibilitat i els senyals en temps real per identificar les amenaces més impactants per a la seva remediació. conseqüentment, els desenvolupadors poden centrar-se en allò que realment importa en comptes de classificar el soroll.
- Revelador Dashboard → Centralitza les dades per als desenvolupadors dins de les seves eines existents per millorar l'adopció i reduir el temps de resposta. Notablement, això millora la col·laboració entre la seguretat i l'enginyeria.
- SBOM Management → Ofereix exportació en formats SPDX i CycloneDX. No obstant això, l'automatització completa i el suport de compliment poden requerir components addicionals.
Contres:
- Sense detecció de programari maliciós en temps real → Com a resultat, no té defensa proactiva contra paquets de codi obert maliciosos que puguin comprometre el vostre pipeline.
- Requisits de la plataforma modular → En altres paraules, les funcions bàsiques només funcionen si afegiu eines addicionals com ara IQ Server, SBOM Gestor o Tallafocs.
- Model de preus fragmentat → En conseqüència, els equips han de comprar diverses llicències i complements, cosa que augmenta tant el cost com la complexitat de configuració a mesura que creix.
💲 Preu*:
- Comença a 57.50 $/mes per usuari; tanmateix, també requereix una llicència d'IQ Server independent, només disponible mitjançant un pressupost personalitzat.
- Més, no hi ha un preu unificat, característiques com ara SBOM, el tallafocs i la seguretat de contenidors s'han de comprar per separat.
- Com a resultat, el model de llicències fragmentat fa que el cost total creixi en funció de les eines, el nombre d'usuaris i la configuració de la implementació.
7. Radiografia de Jfrog SCA Eina
Informació general: JFrog Xray és una eina d'anàlisi de composició de programari creada per protegir binaris, contenidors i paquets de codi obert. S'integra estretament amb la plataforma JFrog, oferint detecció precoç i monitorització contínua durant tot el procés. SDLCCom a resultat, els desenvolupadors poden detectar els riscos aviat sense canviar la seva manera de treballar.
Tanmateix, algunes de les seves funcions més avançades, com ara la detecció de programari maliciós i la puntuació de riscos profunds, depenen de sistemes propietaris. A més, l'accés a aquestes funcions sovint requereix la compra de mòduls addicionals. En conseqüència, els equips poden afrontar costos i complexitat addicionals durant la configuració.
Característiques principals:
- Escaneig recursiu → Analitza en profunditat binaris, contenidors i paquets de codi obert. Com a resultat, obteniu una visibilitat completa de les vulnerabilitats i els riscos de llicència.
- Detecció de programari maliciós i amenaces → Utilitza informació interna sobre amenaces per detectar components maliciosos. Cal destacar que això inclou riscos que no figuren als canals públics de CVE.
- SBOM i suport VEX → Genera SPDX i CycloneDX SBOMs amb anotacions VEX. En altres paraules, ajuda els equips a complir amb les normes i a estar preparats per a les auditories.
- Polítiques de Risc Operacional → Bloqueja els paquets no fiables en funció de l'edat, l'activitat dels col·laboradors i les tendències d'ús. En conseqüència, els components de risc s'exclouen abans d'hora.
- IDE i CI/CD Integració → Ofereix comentaris en temps real directament a les eines de desenvolupament i pipelines. D'aquesta manera, es reforça la seguretat sense alentir el lliurament.
- Recerca de seguretat impulsada → Enriqueix les CVE amb informació contextual procedent de la investigació interna. Amb aquesta finalitat, els equips obtenen més claredat sobre el risc real.
Contres:
- Sense puntuació d'explotabilitat (per exemple, EPSS) → Per tant, la priorització manca de context d'execució i d'accessibilitat.
- Estretament acoblat a l'ecosistema JFrog → A causa d'això, només és ideal per a usuaris que ja tenen JFrog; l'ús autònom és limitat.
- Les funcions avançades requereixen llicències addicionals → Per exemple, les funcions com ara Seguretat avançada o Integritat en temps d'execució només estan disponibles en els plans de nivell superior.
💲 Preu*:
- A partir de 960 dòlars al mes. SCA les funcions estan bloquejades darrere de Enterprise Nivell X.
- Més, les funcions bàsiques com ara la curació de paquets i la integritat en temps d'execució es venen per separat.
- Considerant-ho tot, els preus estan fragmentats i creixen ràpidament amb els complements i l'escala de desplegament.
8. Checkmarx One SCA
Informació general: Checkmarx One SCA proporciona anàlisi de la composició del programari com a part d'una plataforma de seguretat d'aplicacions més àmplia. En concret, ajuda a detectar vulnerabilitats de codi obert, riscos de llicència i paquets maliciosos, oferint funcions avançades com la detecció de rutes explotables i SBOM generació.
Tanmateix, no té protecció integrada contra programari maliciós a tot el SDLC i no ofereix priorització en temps real basada en l'accessibilitat. A més, les capacitats que normalment estan unificades en altres plataformes requereixen mòduls separats aquí. Com a resultat, la seva dependència de enterprise Les llicències i els complements modulars poden augmentar significativament tant la complexitat com el cost per als equips de seguretat.
Característiques principals:
- Detecció de camins explotables → Destaca quines vulnerabilitats són realment accessibles durant l'execució. Com a resultat, els equips poden prioritzar allò que realment importa.
- Detecció de paquets maliciosos → Identifica components de codi obert convertits en armes. Per aquí, les amenaces a la cadena de subministrament es bloquegen abans que arribin a la producció.
- Escaneig de paquets privats → Escaneja paquets propietaris i interns, fins i tot si no figuren en registres públics. Per tant, els riscos ocults no passen desapercebuts.
- Anàlisi de riscos de llicència → Senyala els problemes de llicència de codi obert amb informes clars i accionables. Per aquest camí, els riscos legals i de compliment normatiu són més fàcils de gestionar.
- SBOM Generació → Exporta SPDX i CycloneDX SBOMs amb un sol clic. D'acord amb, simplifica les auditories i dóna suport als requisits reglamentaris.
- Escaneig de codi generat per IA → Analitza el codi assistit per IA per detectar riscos de seguretat ocults i infraccions de polítiques. conseqüentment, mantens el control, fins i tot quan fas servir codi generatiu.
Contres:
- Sense detecció de programari maliciós en temps real → Manca d'escaneig comportamental continu per detectar amenaces emergents.
- Cap nadiu CI/CD or pipeline integració per SCA → En comptes d'això, es basa en una integració més àmplia de la plataforma Checkmarx, cosa que afegeix una sobrecàrrega de configuració.
- La configuració modular augmenta la complexitat → Complet SCA La cobertura pot requerir emparellament amb altres solucions de Checkmarx.
- Només llicències personalitzades → Sense preus d'autoservei, la pressupostació i les adquisicions es tornen menys previsibles i requereixen més temps.
💲 Preu*:
- Comença a les enterprisepreus a nivell: desplegaments reportats interval de 75,000 $ a 150,000 dòlars / any.
- Cap pla tot en un, en canvi, SCA és una de les moltes solucions modulars; una cobertura completa requereix l'agrupació de diverses eines.
9. Semgrep SCA Eina

Informació general: La cadena de subministrament de Semgrep és lleugera SCA solució dissenyada per a desenvolupadors. Redueix la fatiga de les alertes mitjançant la priorització basada en l'accessibilitat i ofereix funcions bàsiques com ara el compliment de llicències, SBOM generació i remediació accionable.
No obstant això, li manca de proteccions crítiques per a CI/CD pipelines, sistemes de construcció i amenaces de programari maliciós. Com a resultat, les etapes clau de la cadena de subministrament de programari romanen exposades, cosa que limita la seva idoneïtat per a programes complets d'AppSec.
Característiques principals:
- Priorització basada en l'accessibilitat → Només marca les vulnerabilitats invocades en temps d'execució.
- Aplicació del compliment de les llicències → Com a resultat, pot bloquejar paquets de risc directament a nivell de PR per evitar que es fusionin infraccions.
- SBOM Generació → Admet CycloneDX amb cerca completa de dependències.
- UX centrada en el desenvolupador → S'integra amb IDE, GitHub, GitLab i altres entorns populars CI/CD eines.
- Informació sobre la remediació → Per aquest motiu, destaca les línies de codi afectades i ofereix instruccions pas a pas per optimitzar les correccions.
Contres:
- no CI/CD or Build Security → Per tant, no es pot assegurar pipelines, compilacions o artefactes de producció.
- Sense detecció de programari maliciós → En conseqüència, no pot identificar paquets maliciosos a la cadena de subministrament de programari.
- Conjunt de característiques fragmentat → Requereix compres separades per als mòduls Code, Supply Chain i Secrets.
- Els costos s'escalen ràpidament → De fet, els preus basats en els col·laboradors augmenten ràpidament amb la mida de l'equip.
💲 Preu*:
- Comença a les 40 $/mes per col·laborador i per producte.
- Cap plataforma tot en un: cal comprar cada producte per separat per cobrir la totalitat SDLC.
- Bloqueig de llicència: tots els col·laboradors han de tenir la mateixa llicència per a tots els mòduls.
10. Mend.io SCA Eina
Informació general:
Mend.io SCA forma part d'una plataforma AppSec completa creada per trobar i solucionar vulnerabilitats de codi obert, problemes de llicència i amenaces a la cadena de subministrament. En particular, ofereix anàlisi d'accessibilitat i priorització intel·ligent per ajudar-vos a centrar-vos en els riscos reals, no només en el recompte brut de CVE.
Tanmateix, la majoria de les funcions bàsiques només estan disponibles amb un premium llicència. Com a resultat, els equips que busquen flexibilitat poden haver de pagar pel paquet complet, cosa que pot augmentar els costos generals i limitar l'adopció.
Característiques principals:
- Anàlisi d'accessibilitat → Marca només les vulnerabilitats que realment són explotables al vostre codi. Per tant, els equips no perden temps en problemes de baix risc.
- Priorització de riscos basada en EPSS → Combina les puntuacions de gravetat del CVSS amb les dades d'explotació per classificar les amenaces més importants. En conseqüència, els desenvolupadors poden solucionar primer allò que és urgent.
- Alertes de compliment de llicències → Detecta les llicències de codi obert problemàtiques de manera anticipada i permet l'aplicació en temps real. D'aquesta manera, es redueixen els riscos legals i operatius.
- SBOM Generació → Produeix material llegible per màquina SBOMs en formats SPDX i CycloneDX. Per això, us ajuda a complir amb les normatives i a estar preparats per a les auditories.
Contres:
- Sense detecció de programari maliciós → No té una exploració proactiva de paquets de codi obert maliciosos, cosa que deixa buits en la protecció de la cadena de subministrament.
- Context d'explotabilitat limitada → Tot i que inclou EPSS, Mend SCA no proporciona accessibilitat a nivell d'execució ni traçabilitat detallada de les funcions.
- Automatització de polítiques personalitzades restringides → Menys automatització granular per al bloqueig de vulnerabilitats o l'aplicació prèvia a la fusió en comparació amb plataformes més especialitzades.
- Forta dependència de la integració de la plataforma → SCA Les funcions estan estretament relacionades amb el conjunt complet de Mend, cosa que limita la flexibilitat dels equips que utilitzen altres eines. SDLC.
💲 Preu*:
- Comença a 1,000 dòlars/any per desenvolupador contribuent — inclou SCA, SAST, escaneig de contenidors i més.
- S'apliquen càrrecs addicionals per a la reparació de la IA Premium, DAST, seguretat API i serveis de suport, en conseqüència, la protecció avançada augmenta significativament el preu base.
- Sense flexibilitat basada en l'ús, com a resultat, el cost augmenta considerablement amb la mida de l'equip i l'adopció de funcions.
Característiques essencials a tenir en compte a l'hora de triar un SCA Eina
Amb les eines revisades, aquests són els criteris que més importen per a una selecció informadacision:
Anàlisi d'accessibilitat. Una eina que marca cada CVE en cada dependència transitiva produeix més soroll que senyal. Anàlisi d'accessibilitat determina si el codi vulnerable s'executa realment en temps d'execució, eliminant la majoria de troballes irrellevants i permetent que els equips se centrin en el risc real.
Mètriques d'explotabilitat més enllà de CVSS. Les puntuacions de gravetat del CVSS per si soles són una aproximació deficient del risc real. Eines que incorporen Puntuacions EPSS i la disponibilitat d'explotacions coneguda proporcionen una imatge significativament més precisa de quines vulnerabilitats és probable que siguin l'objectiu.
Consciència del risc de remediació. Corregir una vulnerabilitat actualitzant una dependència pot introduir noves vulnerabilitats o trencar la compilació. Eines que mostren el compromís complet d'un pegat abans que s'apliqui, com fa Xygeni a través de Anàlisi de riscos de remediació, evitar que la remediació creï nous problemes.
Detecció de programari maliciós en temps real. Les bases de dades CVE només cobreixen les vulnerabilitats conegudes dels paquets publicats. Els atacs a la cadena de subministrament utilitzen cada cop més paquets maliciosos que no tenen CVE, basant-se en l'autòpsia tipogràfica, la confusió de dependències o els comptes de mantenidor compromesos. Només les eines amb detecció de programari maliciós en temps real basada en el comportament poden abordar aquesta classe d'amenaça.
CI/CD integració amb la capacitat d'aplicació de la llei. L'escaneig només és valuós si les troballes poden impedir que el codi no segur arribi a la producció. Aplicació de polítiques com a codi a pull requests i pipeline gates conversos SCA d'una eina d'assessorament a un veritable control de seguretat.
Gestió del compliment de les llicències. Les obligacions de llicència de codi obert són un risc legal, no només de seguretat. El millor SCA eines fan un seguiment de les llicències a través de dependències directes i transitives, marquen infraccions de polítiques i donen suport SBOM generació per a informes de compliment.
SBOM generació. Les llistes de materials de programari són cada cop més requerides per clients, reguladors i marcs com ara CISA i la Llei de ciberresiliència de la UE. Verifiqueu que l'eina genera SBOMs en formats CycloneDX i SPDX sota demanda com a part de la standard flux de treball, no com a premium afegir.
Com triar el correcte SCA Eina
Si la vostra necessitat principal és l'adopció per part dels desenvolupadors amb una fricció mínima: Snyk o Semgrep Supply Chain ofereixen els punts d'entrada amb menys fricció, amb una forta integració amb IDE i Git i una experiència d'usuari fàcil de desenvolupar.
Si el compliment de la llicència i l'anàlisi binària són la prioritat: Black Duck continua sent l'opció més completa per a organitzacions amb requisits de governança de llicències complexos i grans bases de codi heretades.
Si ja ets en un ecosistema específic: JFrog Xray per a usuaris de la plataforma JFrog, Checkmarx One per a equips que executen Checkmarx SASTi Veracode SCA per als clients de la plataforma Veracode, tots ofereixen una integració natural dins dels seus respectius ecosistemes.
Si necessiteu protecció real contra programari maliciós a més de la detecció de CVE: Només Xygeni proporciona una exploració de programari maliciós en temps real i basada en el comportament com a versió nativa. SCA capacitat, que cobreix amenaces que cap base de dades CVE aborda.
Si vostè necessita SCA com a part d'un programa complet de DevSecOps: Una plataforma unificada com Xygeni elimina la necessitat de mantenir eines separades per a SCA, SAST, secrets, IaCi pipeline securityLes troballes es correlacionen a través de ASPM, prioritzades per explotabilitat i context empresarial, i abordades mitjançant AI AutoFix, tot sense preus per seient. Compareu opcions mitjançant millors eines de seguretat d'aplicacions visió general per a un context més ampli.
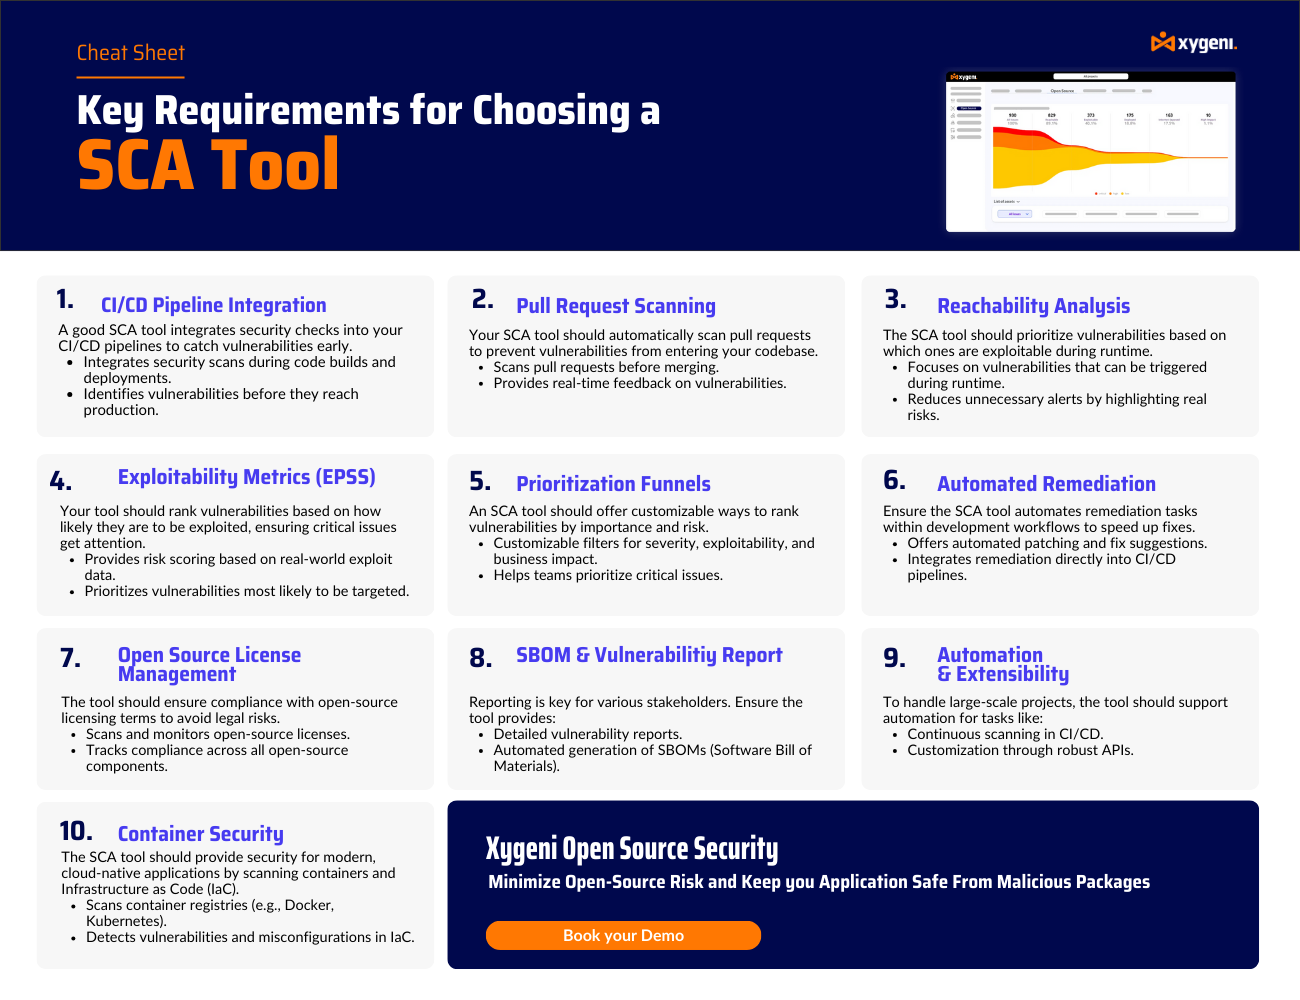
Resum ràpid
Xígeni: Completa SCA protecció amb anàlisi d'accessibilitat, puntuació d'explotabilitat i detecció de programari maliciós en temps real CI/CD pipelines.
AikidoPlataforma AppSec unificada que combina SCA, SAST, seguretat al núvol, detecció de programari maliciós i protecció en temps d'execució en una única solució.
SnykEina fàcil de desenvolupar per a l'escaneig i la correcció ràpida de vulnerabilitats en IDE i pipelines.
Black Duck: Enterprisevisibilitat de grau en biblioteques de codi obert i un fort control de compliment de llicències.
Codi VeraPlataforma AppSec integrada centrada en l'aplicació de polítiques i la governança per a grans organitzacions.
Cicle de vida de SonatypeGestió automatitzada de polítiques i visibilitat de la cadena de subministrament amb un seguiment profund de les dependències.
JFrog XrayEscaneig avançat de binaris i contenidors, més adequat per a equips que ja utilitzen l'ecosistema JFrog.
Checkmarx OneSolució AppSec unificada amb detecció de camins explotables i modularitat enterprise cobertura.
Cadena de subministrament de SemgrepLleuger i basat en l'accessibilitat SCA per a equips petits que necessiten una adopció ràpida.
Mend.io: SCA plataforma que combina l'accessibilitat i la puntuació EPSS per ajudar a prioritzar i solucionar els riscos de codi obert.
Per què Xygeni-SCA És l'opció més intel·ligent
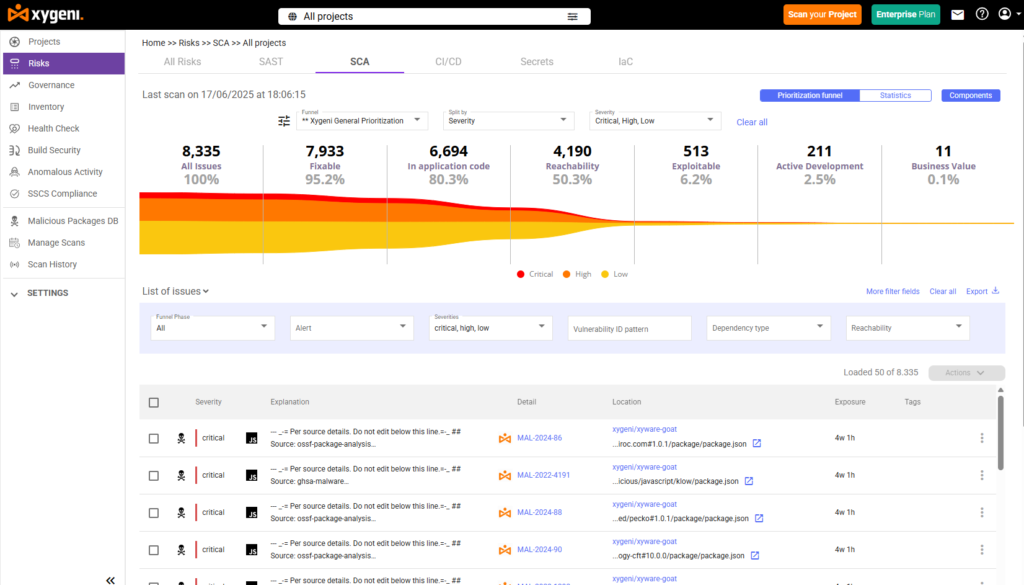
Xígeni SCA Les eines de seguretat estan dissenyades per a la manera com es desenvolupen els equips moderns d'avui. No només marquen paquets obsolets. En canvi, afegeixen intel·ligència d'amenaces en temps real, priorització més intel·ligent i automatització de mans lliures, garantint que la seguretat flueixi de manera natural amb el vostre desenvolupament, no en contra.
Així és com Xygeni eleva el llistó de les eines d'anàlisi de composició de programari:
Detecció precoç de programari maliciós
Xygeni detecta paquets maliciosos abans que arribin a la vostra base de codi. Això inclou dependències amb typosquatting i amenaces a la cadena de subministrament, com ara la confusió de dependències. Com a resultat, eviteu problemes aviat i manteniu el vostre pipeline netejar.
Accessibilitat i puntuació EPSS
En lloc d'aclaparar el vostre equip amb alertes irrellevants, Xygeni se centra en allò que realment és explotable al vostre codi. En conseqüència, reduïu el soroll i us centreu només en les vulnerabilitats que més importen.
Remediació automàtica a Pull Requests
Xygeni suggereix automàticament la solució més segura o fins i tot obre una pull request per a tu. Per tant, el teu equip pot solucionar el problema més ràpidament sense interrompre el seu flux de treball normal.
Risc de remediació i detecció de canvis radicals
Xygeni va més enllà de l'aplicació de pegats tradicional analitzant com cada actualització afecta la base de codi. El seu motor de remediació compara les versions línia per línia per detectar canvis importants, mètodes suprimits i modificacions de l'API abans de fusionar.
Cada solució suggerida es classifica per Risc baix, mitjà o alt, mostrant-vos el camí més segur a seguir. D'aquesta manera, podeu decidir amb confiança quins pegats aplicar, equilibrant la seguretat, l'estabilitat i la velocitat de desenvolupament.
Saber abans de pegar
Abans commitA més de qualsevol actualització, Xygeni explica exactament què fa cada pegat. Veureu quins CVE corregeix, si introdueix nous riscos i si podria afectar la compilació. Aquesta transparència us ajuda a actuar amb confiança i evitar reelaboracions innecessàries.
Comprendre l'impacte a nivell de codi
Xygeni destaca els mètodes suprimits o modificats, els fitxers afectats i els possibles errors de compilació abans de la fusionació. Com a resultat, eviteu errors de compilació i manteniu estables fins i tot els camins crítics.
CI/CD-Natiu per disseny
Xygeni s'adapta als vostres fluxos de treball existents sense cap problema. Funciona amb GitHub Actions, GitLab, Jenkins, Bitbucket i altres. Sobretot, s'integra fàcilment sense alentir res.
SBOM i Llicència Guardrails
Xygeni genera SPDX o CycloneDX SBOMs automàticament i aplica les normes de compliment de llicències en temps real. Gràcies a això, esteu preparats per a auditories i compliant amb les normes durant tot el cicle de vida del desenvolupament.
En definitiva, Xygeni SCA Les eines de seguretat us ajuden a arreglar allò que importa, evitar allò que falla i enviar codi segur amb confiança. No només busqueu problemes, sinó que els resoleu de manera intel·ligent.
Consideracions finals
L'anàlisi de la composició del programari ja no és opcional per als equips que envien programari de producció. La cadena de subministrament de codi obert és una superfície d'atac activa, i l'escaneig només de CVE deixa buits reals que els actors maliciosos ja estan explotant.
Les deu eines revisades aquí cobreixen un ampli espectre d'enfocaments, des d'escàners lleugers de codi obert fins a escàners complets enterprise plataformes de governança. L'elecció correcta depèn de la mida del vostre equip, les eines existents, els requisits de compliment i fins a quin punt ha d'anar el vostre programa de seguretat més enllà de la detecció de CVE.
Per a equips que necessiten SCA Amb protecció real contra programari maliciós, priorització basada en l'accessibilitat, remediació automatitzada segura i correlació a tota la cadena de subministrament de programari, Xygeni ofereix l'enfocament més complet el 2026 com a part de la seva plataforma AppSec unificada amb tecnologia d'IA.

FAQ
Què és una eina d'anàlisi de composició de programari?
Una eina d'anàlisi de la composició de programari identifica les biblioteques de codi obert i les dependències de tercers utilitzades en un projecte de programari, les compara amb les bases de dades de vulnerabilitats i els registres de llicències, i ajuda els equips a comprendre i gestionar els riscos que introdueixen. Modern SCA Les eines també inclouen anàlisi d'accessibilitat, puntuació d'explotabilitat, detecció de programari maliciós i remediació automatitzada.
Quina és la diferència entre SCA i SAST?
SAST (Static Application Security Testing) analitza el vostre propi codi font per detectar vulnerabilitats de seguretat. SCA analitza els components de codi obert de tercers dels quals depèn el vostre codi. Tots dos són necessaris: SAST troba problemes en el codi que escrius, SCA troba problemes en el codi que consumeixes. Un programa complet de seguretat d'aplicacions inclou, a més de DAST, IaC escaneig i detecció de secrets.
Per què és important l'anàlisi d'accessibilitat en SCA?
La majoria d'aplicacions depenen de desenes o centenars de paquets de codi obert, molts dels quals contenen CVE coneguts en funcions que mai no es criden realment. Sense anàlisi d'accessibilitat, SCA Les eines marquen tots aquests com a riscos, produint una llista sorollosa que aclapara els equips de desenvolupament. L'anàlisi d'accessibilitat filtra les troballes només a aquelles on el codi vulnerable s'executa realment en temps d'execució, reduint dràsticament el soroll i ajudant els equips a centrar-se en el risc real.
Quina és la diferència entre SCA i un SBOM?
SCA és un procés i un conjunt d'eines per identificar i gestionar dependències de codi obert i els seus riscos. Un SBOM (Llista de materials de programari) és un document de sortida estructurat que enumera tots els components d'un programari. SCA les eines solen generar SBOMs com a part del seu flux de treball, però els dos termes es refereixen a coses diferents: un és el procés d'anàlisi i l'altre és un artefacte específic produït per aquest procés.
Quin SCA L'eina detecta programari maliciós en paquets de codi obert?
La majoria de SCA Les eines només detecten vulnerabilitats conegudes en paquets publicats a través de bases de dades CVE. No poden detectar paquets maliciosos que no tenen CVE, que és com funcionen la majoria d'atacs a la cadena de subministrament. Xygeni és l'única eina d'aquesta llista que inclou detecció de programari maliciós en temps real i basada en el comportament a través de registres de codi obert com a eina nativa. SCA capacitat, bloquejant les amenaces abans que entrin al SDLC.
Exempció de responsabilitat: El preu és indicatiu i es basa en informació disponible públicament. Per obtenir pressupostos precisos i actualitzats, poseu-vos en contacte directament amb el proveïdor.
