
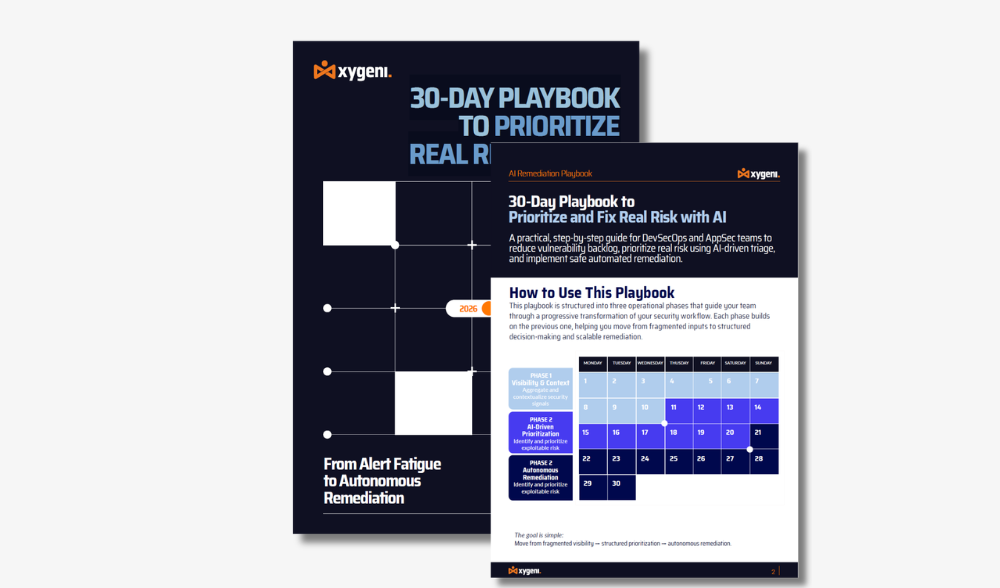
Un manual pràctic de 30 dies per a equips de DevSecOps i AppSec per reduir el soroll de vulnerabilitats, prioritzar el risc real amb IA i implementar una remediació automatitzada més segura a tot el SDLC.
Prioritza el que importa. Automatitza el que és segur. Aquesta guia pràctica explica com utilitzar la intel·ligència basada en IA per eliminar el soroll de seguretat a tot arreu. SAST, SCAi CI/CD pipelines. Apreneu a puntuar el risc en funció de l'explotabilitat al món real (EPSS/KEV) i l'impacte empresarial, alhora que genereu solucions automatitzades i estables que no perjudicaran el vostre entorn de producció.
La codificació Vibe està accelerant el lliurament de programari, però també accelerant el risc. A mesura que el codi generat per IA i els agents autònoms remodelen el desenvolupament, els controls tradicionals d'AppSec ja no són suficients per detectar manipulacions ràpides, codi al·lucinat i exposició automatitzada a la cadena de subministrament. Sense una governança adequada, els patrons insegurs es poden propagar a la producció a velocitat de màquina. Apreneu a protegir la codificació Vibe abans que es converteixi en el risc d'IA més gran de la vostra organització.
La IA és ara una capa d'execució bàsica en el lliurament de programari modern, remodelant la manera com es dissenyen i escalen els atacs a la seguretat de les aplicacions i la cadena de subministrament de programari. A mesura que les organitzacions es preparen per al 2026, és fonamental entendre com els atacants exploten l'automatització, la confiança i els fluxos de treball basats en la IA. Aquest informe proporciona una anàlisi basada en l'evidència del model d'amenaces AppSec, ajudant els equips de seguretat i DevSecOps a comprendre els riscos emergents i els canvis defensius necessaris per mantenir-se al capdavant. Consulteu-lo ara!
Descobreix com simplificar l'AppSec i eliminar la fatiga de les alertes amb plataformes unificades. Els equips de desenvolupament moderns estan desbordats per eines de seguretat fragmentades, alertes sorolloses i aïllament. dashboards. Això ebook revela per què les organitzacions líders estan passant de la dispersió d'eines a plataformes unificades de seguretat d'aplicacions, i com aquest canvi està transformant els resultats de seguretat, l'experiència del desenvolupador i l'agilitat empresarial.
No deixis que una simple configuració incorrecta de K8s es converteixi en la teva propera bretxa important. Entre rols massa permissius i imatges no escanejades, els riscos són reals. Aquesta guia ofereix 6 anàlisis tècniques aprofundides de les bretxes de seguretat més crítiques de Kubernetes, amb les solucions que necessites per mantenir la seguretat.
Descobreix com assegurar la teva cadena de subministrament de programari amb estratègies avançades per detectar, gestionar i mitigar els riscos en components de codi obert. Això eBook proporciona orientació experta sobre la implementació d'una anàlisi de composició de programari eficaç (SCA) per abordar les vulnerabilitats, garantir el compliment normatiu i protegir-se contra les amenaces emergents a les vostres dependències de codi obert!
La Llei de resiliència operativa digital DORA estableix normes rigoroses standardper millorar la resiliència operativa del sector financer a tota la Unió Europea. A mesura que la vostra organització es prepara per al compliment de la normativa DORA el gener del 2025, és fonamental comprendre els seus requisits i implementar les solucions adequades, i Xygeni us pot ajudar. Xygeni ofereix un conjunt de solucions d'avantguarda adaptades per garantir el compliment integral del marc DORA. La nostra plataforma millorarà les capacitats de la vostra institució en la gestió de riscos...
Els atacs a la cadena de subministrament de programari són cada cop més freqüents i devastadors, i Gartner preveu que el 45% de totes les empreses experimentaran una bretxa el 2025. Cybersecurity Ventures subratlla encara més la gravetat d'aquesta amenaça, projectant la impressionant xifra de 138 milions de dòlars en danys anuals causats pels atacs a la cadena de subministrament de programari el 2031. Aquestes previsions alarmants destaquen la necessitat urgent que les organitzacions prioritzin els seus... SSCSAprèn com!
Descobreix la guia essencial per seleccionar l'eina de seguretat de codi obert adequada per a la teva organització. La nostra guia completa parla de les darreres tendències, les millors pràctiques i les consideracions clau per ajudar-te a prendre decisions informades.cisions. Equipa el teu equip amb els coneixements per gestionar i mitigar eficaçment els riscos associats als components de codi obert. No et perdis aquest valuós recurs i millora la teva estratègia de seguretat de programari!
Descobreix estratègies per defensar el teu CI/CD pipelinecontra amenaces emergents com ara EPI directes i indirectes, injeccions de programari maliciós i enverinament per artefactes, entre d'altres.
aquesta eBook, escrit per Luis Garcia, cap de prevendes de Xygeni, us ajudarà a mantenir-vos per davant dels atacants amb la nostra guia experta sobre com identificar, prevenir i respondre als riscos de seguretat en CI/CD pipelines!
Aquest informe destaca l'augment dels atacs cibernètics contra les cadenes de subministrament de programari, l'explotació de vulnerabilitats en les dependències de codi obert i CI/CD pipelines. Amb regulacions com DORA i NIS2 que intensifiquen els requisits de compliment, és necessari prendre mesures de seguretat robustes. Milloreu la vostra organització. software supply chain security, garantint la resiliència contra les amenaces cibernètiques en evolució el 2025 amb la nostra guia completa!
En el món del desenvolupament de programari, en ràpida evolució, assegurar la cadena de subministrament de programari s'ha convertit en una preocupació crítica. Això eBook proporciona una guia completa per comprendre i mitigar les amenaces a la cadena de subministrament de programari, amb un enfocament particular en la integració contínua/desplegament continu (CI/CD) sistemes...
Descobreix informació clau sobre el panorama en evolució de Software Supply Chain SecuritySubmergeix-te en els reptes, les amenaces i les tendències previstes del 2024: la teva guia per navegar per la complexa xarxa de la ciberseguretat. Dades destacades en xifres: descobreix el panorama numèric de software supply chain security – fets que il·lustren la gravetat de la situació. Evolució dels mals actors...