Una dependència maliciosa executa el seu script d'instal·lació en el moment en què un desenvolupador escriu instal·lació, molt abans que ningú sàpiga que és maliciosa. Els vostres lectors de codi estaven mirant el repositori. Les vostres eines de punt final van veure un procés, no un paquet. Shield s'ubica al punt final del desenvolupador i el bloqueja abans que s'executi.
Un agent lleuger · Estacions de treball, servidors i executors de CI · Política gestionada centralment
Eviteu que dependències i scripts maliciosos s'executin protegint els endpoints dels desenvolupadors on comencen els atacs.
Shield intercepta les instal·lacions de paquets en temps real i les comprova amb la intel·ligència de programari maliciós de Xygeni. Els paquets maliciosos es bloquegen en el moment de la instal·lació i no es marquen en un informe l'endemà al matí. El mateix s'aplica a la xarxa: les connexions a la infraestructura coneguda com a maliciosa es tallen abans que res surti de la màquina.
Defineix les regles una vegada i Shield els aplica a totes les màquines de la vostra organització: edat mínima del paquet, llistes de permesos i denegats, registres aprovats i destinacions de trànsit de sortida.
Quan alguna cosa crítica arriba a un punt final, Shield pot tallar les connexions de xarxa d'aquesta màquina, automàticament o sota demanda, de manera que l'incident s'aturi en un ordinador portàtil en comptes de propagar-se per tota l'organització.
Un tallafocs en temps d'execució per al punt final del desenvolupador.
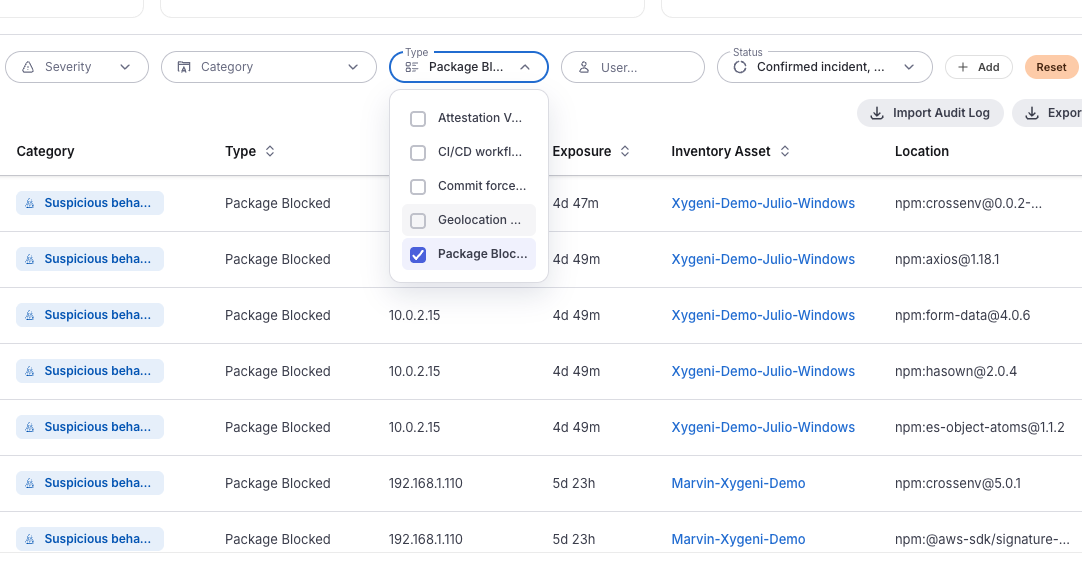
Cada instal·lació de paquets s'intercepta i valida en temps real. L'alerta primerenca de programari maliciós de Xygeni detecta els paquets maliciosos en què les eines basades en la reputació encara confien, sense esperar un CVE, un avís o una signatura publicada. El bloqueig es produeix abans que s'executi l'script d'instal·lació.
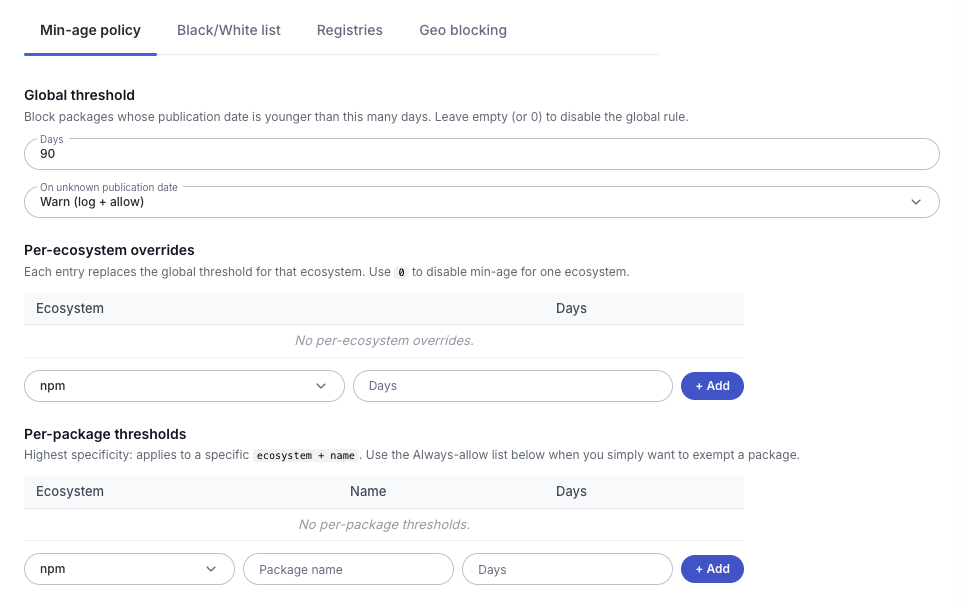
Els atacs a la cadena de subministrament que es mouen més ràpidament arriben en versions de paquets totalment noves. Shield et permet bloquejar paquets publicats més recentment que el teu llindar, establir una regla global i anul·lar-la per ecosistema, i decidir què passa quan no es pot determinar una data de publicació: avisar i permetre o bloquejar.
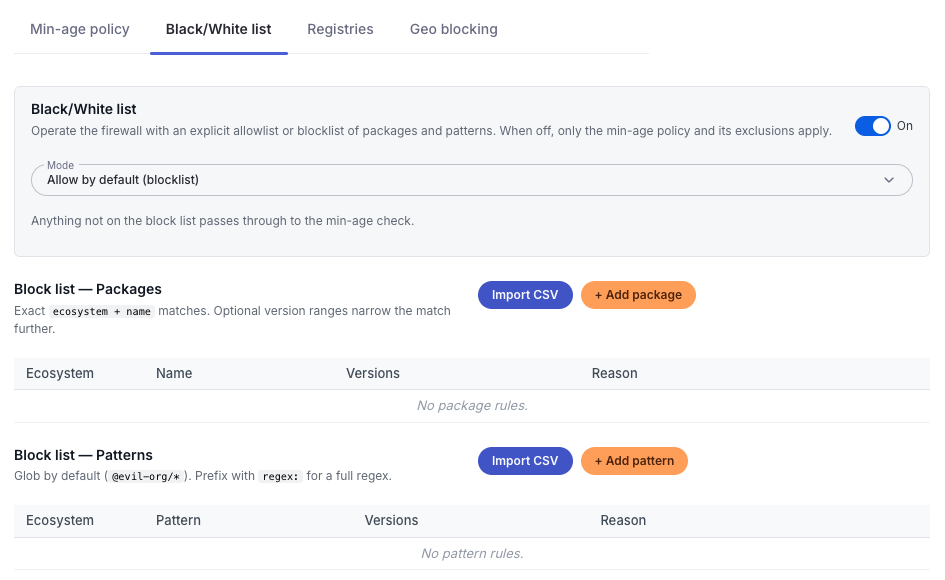
Decideix què poden extreure els teus desenvolupadors i d'on. Mantén llistes explícites de permisos i denegacions i restringeix les instal·lacions als registres que la teva organització ha aprovat.
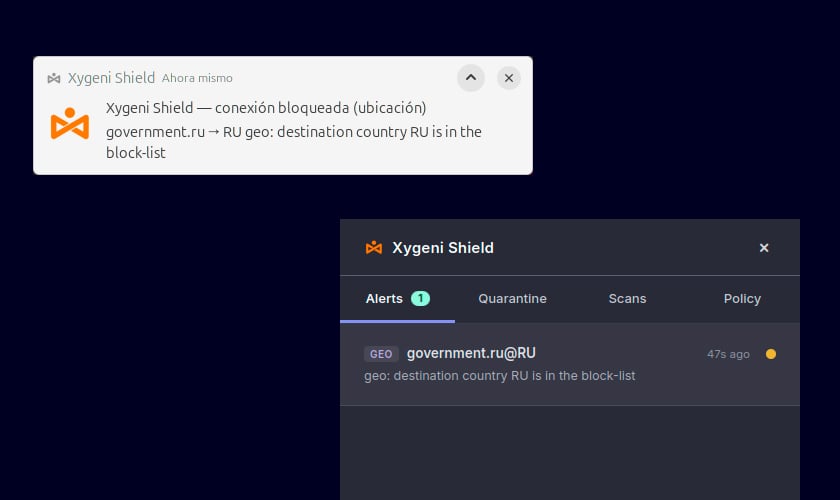
El mateix model s'aplica a les connexions. Shield comprova el trànsit sortint del punt final amb la intel·ligència de xarxa actualitzada i talla les connexions a IP i dominis coneguts com a maliciosos extrets d'indicadors d'amenaces, de manera que un implant que ha arribat a una màquina no pot arribar a la infraestructura per la qual va ser creat. A més, podeu restringir el trànsit a destinacions d'alt risc per geografia. Cada connexió bloquejada es registra amb la destinació a la qual va intentar arribar.
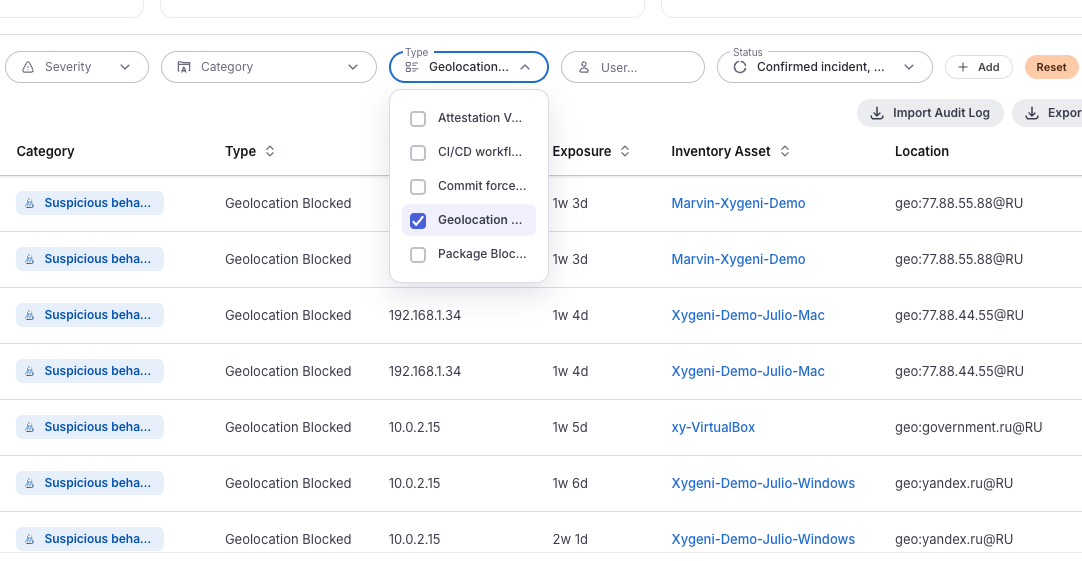
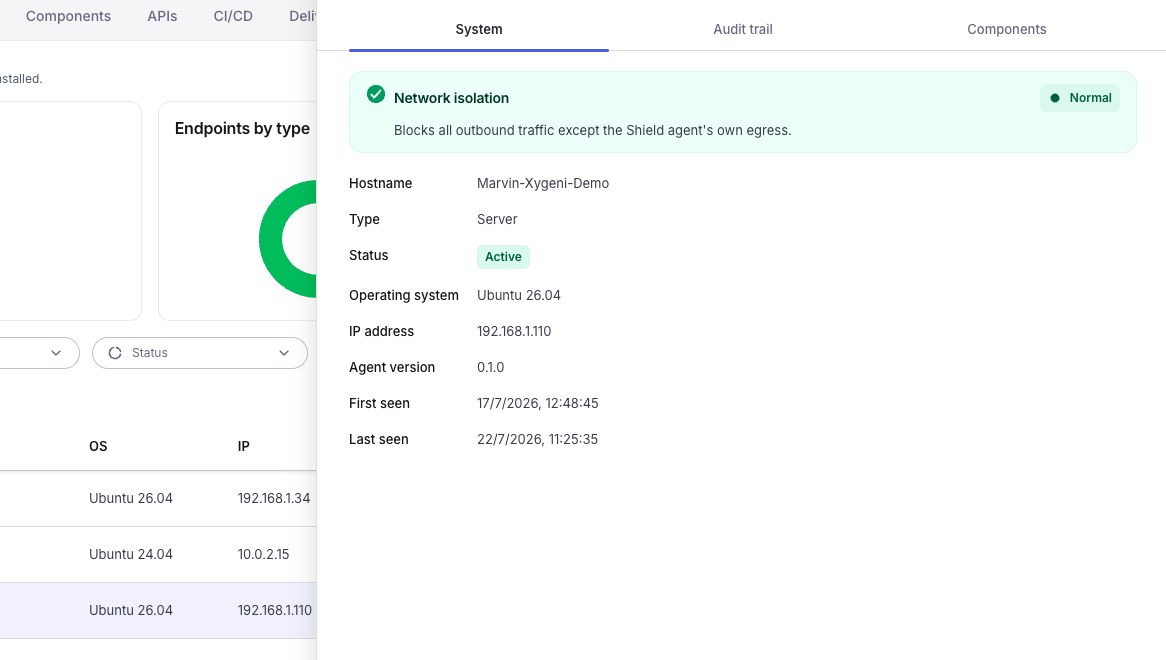
Aïlleu una màquina compromesa i talleu tot el trànsit de sortida excepte el canal propi de l'agent, de manera que mantingueu el control del punt final mentre el conteniu. Activeu el mode paranoic i l'aïllament es sol·licitarà automàticament en el moment en què una alerta crítica arriba a qualsevol punt final.
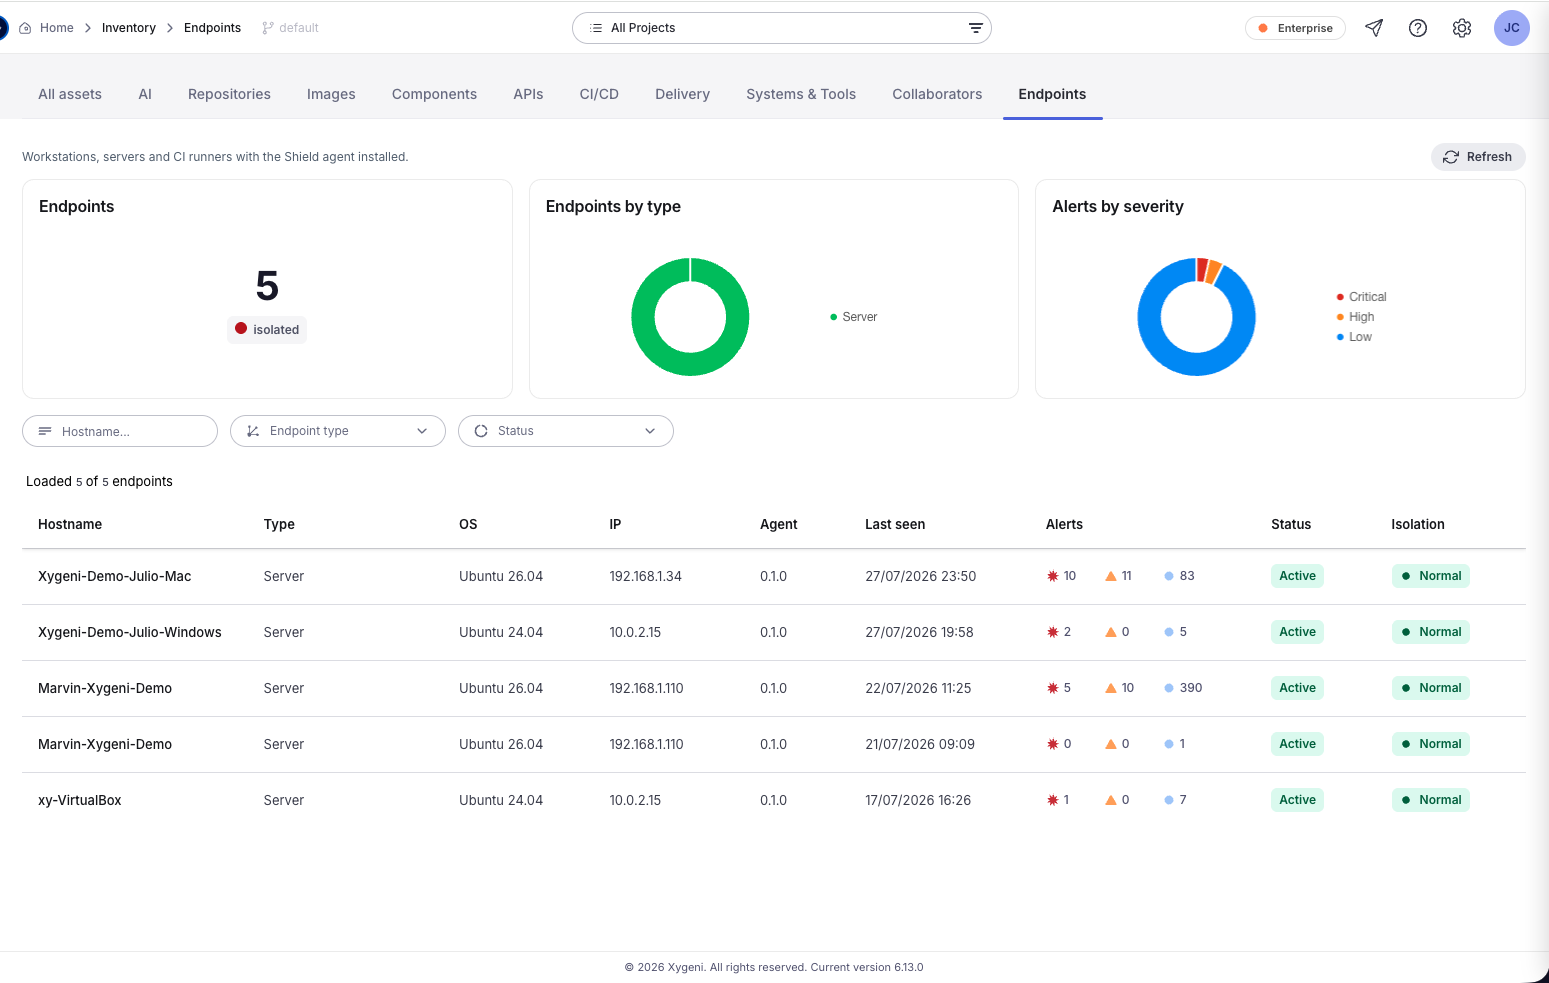
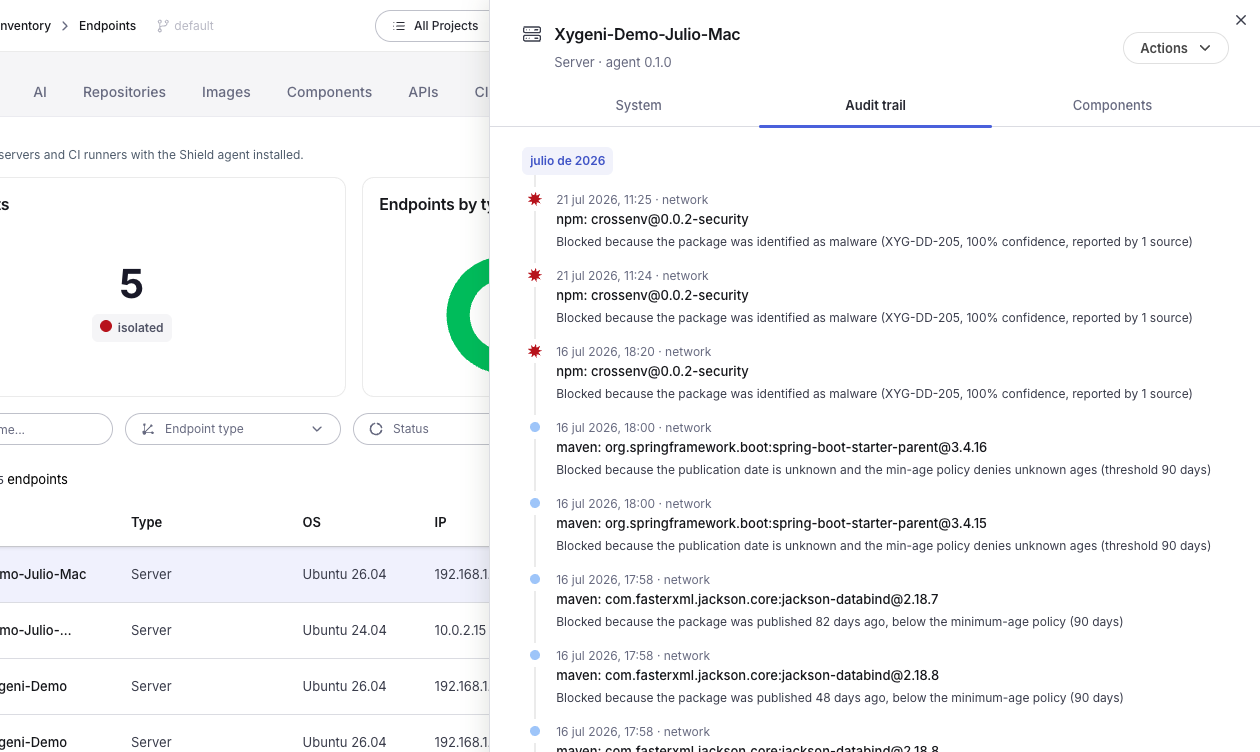
Veure cada estació de treball, servidor i executor de CI que executa el Shield agent, amb el seu sistema operatiu, versió de l'agent, estat actual, quan es va veure per primera vegada i per última vegada i la seva llicència. Filtreu per nom d'amfitrió, tipus de punt final o estat.
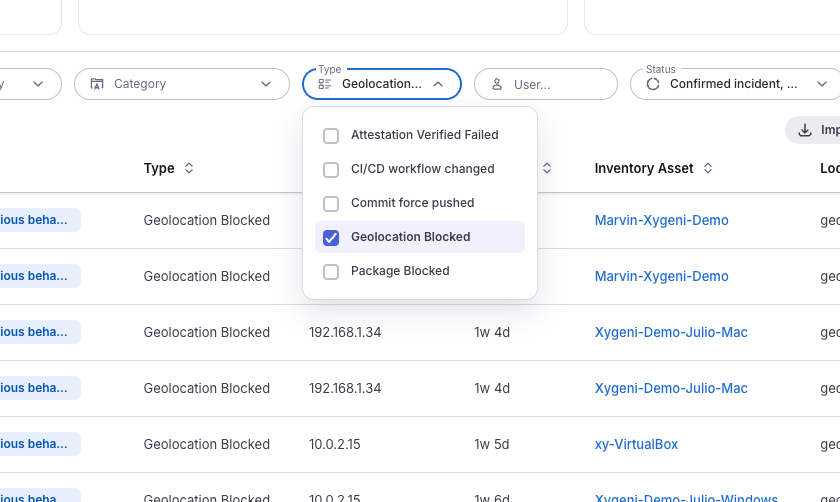
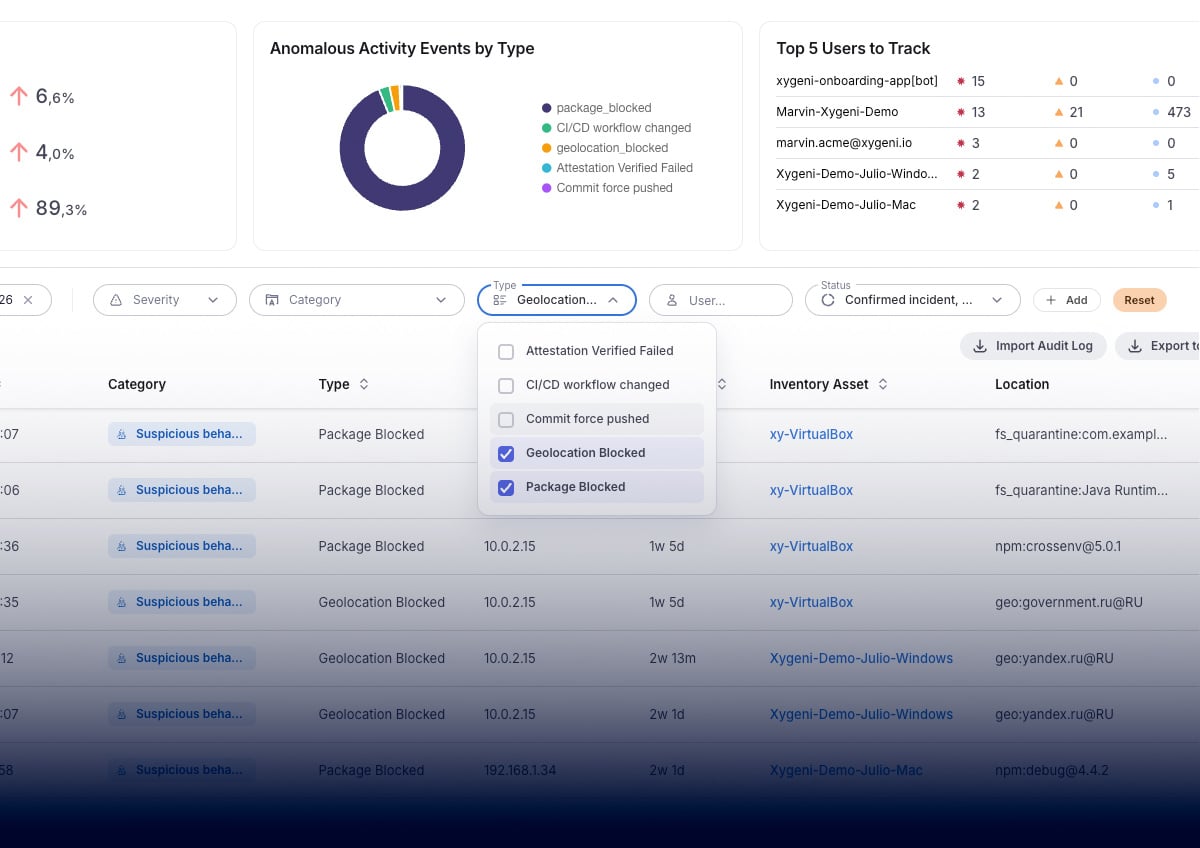
Cada bloqueig es converteix en un esdeveniment a la plataforma, amb gravetat, marca de temps, punt final on va passar, quant va durar l'exposició i exactament què es va bloquejar: el paquet i la versió, o la destinació. Filtra per gravetat, categoria, tipus, usuari o interval de dates i exporta.
Cada punt final protegit porta la seva pròpia pista d'auditoria i llista de components, de manera que podeu reconstruir què va passar en una màquina específica quan algú ho demani.
Un agent lleuger que cobreix estacions de treball, servidors i executors de CI, amb seients flotants perquè la cobertura segueixi les vostres persones en lloc del vostre maquinari.
Trobeu i solucioneu els riscos de l'API al codi abans que arribin a producció.
L'escaneig de codi i dependències analitza el repositori. Les eines de punt final observen els processos i les connexions, però no tenen cap context de seguretat d'aplicació per interpretar un paquet o un registre. Entre aquests dos es troba el moment en què s'executa realment una dependència maliciosa a la màquina d'un desenvolupador. Aquí és on Shield opera.
Els enfocaments basats en la reputació i les signatures us informen sobre un paquet maliciós un cop algú altre ja n'ha estat afectat. Shield bloqueja el comportament i l'anàlisi de riscos, que és el que el fa útil el dia que un atac és nou, i el recolza amb intel·ligència de xarxa actual perquè qualsevol cosa que aterri no pugui trucar a casa.
Els blocs, els aïllaments i els esdeveniments geogràfics aterren a la mateixa consola que el vostre codi, la dependència, pipeline i troballes secretes, amb una pista d'auditoria. Cap altre agent amb un altre dashboard i un altre login.
La detecció de punts finals controla els processos, els fitxers i les connexions a nivell de sistema operatiu. No sap què és un registre de paquets, si una dependència és maliciosa o si una versió es va publicar ahir. Shield porta el context de seguretat de l'aplicació al punt final del desenvolupador i aplica la política sobre les coses que importen a AppSec.
Shield és un agent lleuger que comprova les instal·lacions a mesura que es produeixen. Els desenvolupadors només ho noten quan alguna cosa està bloquejada, i el bloqueig ve amb el motiu.
Instal·lacions de paquets malicioses i no autoritzades, paquets que són més nous que el vostre llindar d'edat mínima, instal·lacions de registres que no heu aprovat, paquets de la vostra llista de denegació, connexions sortints a IP i dominis coneguts com a maliciosos i trànsit a ubicacions geogràfiques que heu restringit.
Tu decideixes. La política d'edat mínima et permet avisar i permetre, o bloquejar, quan es desconeix la data de publicació.
Sí. El llindar d'edat mínima global es pot anul·lar per ecosistema i desactivar-lo per a un ecosistema específic si cal.
Bloqueja tot el trànsit de sortida d'aquesta màquina excepte el Shield el canal propi de l'agent, de manera que el punt final estigui contingut però encara gestionable. Podeu activar-lo sota demanda o habilitar el mode paranoic perquè es sol·liciti l'aïllament automàticament quan arriba una alerta crítica.
En estacions de treball de desenvolupador, en servidors i en executors de CI. La llicència utilitza seients flotants.
Sí. Cada bloc és un esdeveniment amb tots els detalls i cada punt final manté el seu propi registre d'auditoria. Els esdeveniments es poden filtrar i exportar.
amb la plataforma Xygeni All-In-One AppSec
