






I MUVRINI
lu Modellu di Maturità di l'Assicuranza di Software OWASP (SAMM) Fornisce un quadru strutturatu per valutà è migliurà a maturità di a sicurezza di u software. Aiuta l'urganisazioni à implementà e migliori pratiche in tuttu u ciclu di vita di u sviluppu di u software (SDLC) mentre equilibrà i sforzi di sicurezza cù l'ubbiettivi cummerciali.
Xygeni accelera l'adozione di SAMM integrandu:
- ASPM (Application Security Posture Management)
- SCA (Analisi di a Cumposizione di u Software)
- CI/CD Sistemi
- IaC Security (Infrastruttura cum'è Codice)
- SAST (Test di Sicurezza di l'Applicazione Statica)
- Build Security
- Gestione di i Sicreti
- Rilevazione di l'Anomalie
Queste capacità furniscenu a rilevazione di minacce in tempu reale, l'applicazione automatizata di pulitiche è a prioritizazione basata nantu à u risicu, assicurendu sicurezza cuntinua in tuttu u sviluppu, u sviluppu è l'operazioni di u software.
Stu documentu descrive cumu Xygeni aiuta l'urganisazioni à ottene a maturità SAMM, automatizà i cuntrolli di sicurezza, verificà a cunfurmità è mitigà u risicu in tuttu u SDLC.
Panoramica di OWASP SAMM
E cinque funzioni cummerciale di SAMM
OWASP SAMM hè strutturatu in cinque funzioni cummerciale, ognunu chì rapprisenta un aspettu criticu di a sicurità di u software. Queste funzioni servenu cum'è pilastri per l'urganisazioni per valutà, migliurà è maturà e so pratiche di sicurezza in tuttu u ciclu di vita di sviluppu di software (SDLC).
Governance
A guvernanza stabilisce strategie di sicurezza, pulitiche, quadri di cunfurmità è iniziative educative per assicurà un approcciu strutturatu è misurabile à a sicurezza di u software. Include:
- Strategia è Metriche – Definizione di obiettivi di sicurezza, misurazione di l'efficacia è allineamentu di i sforzi cù l'ubbiettivi cummerciali.
- Pulitica è Conformità - Assicurà u rispettu di e pulitiche di sicurezza interne è di i requisiti regulatori esterni.
- Educazione è Orientazione – Sensibilizà à a sicurità è furnisce una furmazione strutturata trà e squadre.
Design
A funzione di cuncepimentu si cuncentra nantu à identificazione di e minacce, architettura sicura è definizione di i requisiti di sicurezza principiu in u SDLC per prevene e vulnerabilità prima ch'elle emergenu. Include:
- Valutazione di a minaccia – Valutazione di i risichi di sicurezza assuciati à l'applicazioni è à i so ambienti.
- Requisiti di Sicurezza – Definizione di l'aspettative di sicurezza per u software è i fornitori di terze parti.
- Architettura sicura – Stabilisce architetture software resilienti è pratiche di gestione tecnologica sicure.
pasturinu
L'implementazione assicura chì i cuntrolli di sicurezza sò integrati in u prucessi di custruzzione, implementazione è gestione di difettiQuesta funzione mette in risaltu automatizazione è cumpusizione sicura di software per riduce i risichi di sicurezza. Include:
- Custruzzione sicura - Applicazione di cuntrolli di sicurezza in CI/CD pipelines, gestione di e dipendenze è prevenzione di e versioni di codice insicure.
- Impiegazione sicura – Prutegge l'integrità di l'applicazione durante u spiegamentu è assicurà e migliori pratiche di gestione di i secreti.
- Gestione di difetti – Identificà, seguità è rimedià sistematicamente i difetti di sicurezza.
Verification
A verificazione cunvalida chì i cuntrolli di sicurezza sò implementati currettamente è efficace. Questa funzione copre e metodologie di test di sicurezza, cumprese:
- Test basati nantu à i requisiti - Assicurà chì i cuntrolli di sicurezza rispettinu i requisiti di sicurezza specificati.
- Test di Sicurezza – Realizà valutazioni di sicurezza automatizate è manuali per rilevà vulnerabilità.
Docenti
A funzione operativa assicura monitoraghju cuntinuu, risposta à l'incidenti è gestione di a sicurezza operativa per mantene a sicurezza di u software in tuttu u so ciclu di vita. Include:
- Gestione di Incidenti - Rilevazione, risposta è mitigazione di l'incidenti di sicurezza.
- Gestione di l'ambiente – Assicurà e cunfigurazioni di u cloud è di l'infrastruttura per minimizà l'esposizione à l'attacchi.
- Gestione di u Risicu Operativu – Stabilisce un monitoraghju cuntinuu è una prioritizazione di i risichi per una sicurezza proattiva.
Capiscendu i livelli di maturità SAMM
OWASP SAMM definisce livelli di maturità (0-3) per ogni pratica di sicurezza, chì permette à l'urganisazioni di migliurà progressivamente a so postura di sicurezza. I livelli varianu da pratiche ad-hoc o inesistenti (Livellu 0) à misure di sicurezza cumpletamente ottimizzate è in continua migliurazione (Livellu 3).
Allineendu si cù e funzioni cummerciale è i livelli di maturità di SAMM, l'urganisazioni ponu misurà a so postura di sicurezza attuale, definisce piani di miglioramentu chjari è implementa miglioramenti strutturati di sicurezza.

L'allineamentu di Xygeni cù e funzioni cummerciale SAMM
Xygeni s'allinea cù E cinque funzioni cummerciale di OWASP SAMM automatizendu l'applicazione di a sicurezza, permettendu prioritizazione di i risichi basata nantu à i dati, è rinfurzà gestione è guvernanza di l'incidenti.
- Governance: ASPM aumenta visibilità di u risicu, applicazione di e pulitiche è gestione di a cunfurmità, assicurendu l'urganisazioni seguità e prestazioni di sicurezza è applicà e pulitiche in modu efficace.
- Design: dinamica valutazione di e minacce è prioritizazione di i risichi cuncentrà i sforzi di rimediazione nantu à e vulnerabilità basatu annantu à sfruttabilità, raggiungibilità è impattu cummerciale.
- Implementazione:
- SCA, CI/CD Sicurezza, è SAST integrà a sicurità in e custruzzioni è l'implementazioni di software, assicurendu una rilevazione precoce di e vulnerabilità.
- Build Security parmette attestazioni di software per a validazione di l'integrità.
- Rilevazione di Secreti prutege e credenziali à traversu CI/CD pipelinecunfigurazioni di l'infrastruttura è di e cunfigurazioni.
- Verificazione:
- Cancelli di sicurezza impegerà Vai/No-Vai decisIONS, assicurendu a cunfurmità di sicurezza prima di u spiegamentu.
- CI/CD A sicurità impone u rinfurzamentu di l'infrastruttura, riducendu cunfigurazioni sbagliate è deriva di cunfigurazione.
- ASPM L'inventariu assicura chì i strumenti di sicurezza sò applicati in modu coerente in tuttu pipelines.
- Docenti: Rilevazione di anomalie è prutezzione da a manomissione di u codice Furnisce monitoraghju di l'incidenti in tempu reale, assicurendu risposta rapida à e minacce di sicurezza è à e mudificazioni micca autorizate.
U diagrama quì sottu mette in risaltu e pratiche di sicurezza chì Xygeni pò sustene.
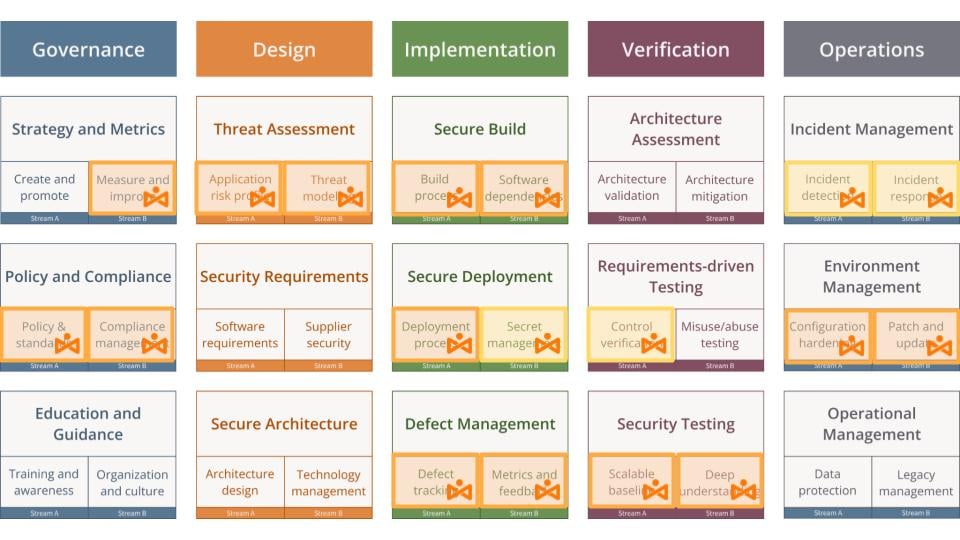
E sezzioni seguenti furniscenu una visione dettagliata di cumu Xygeni supporta ogni funzione cummerciale SAMM, aiutendu l'urganisazioni avanzà a so maturità di sicurezza è mantene pratiche di sviluppu di software sicure.
Governance
Xygeni rinfurzeghja a guvernanza di a sicurità furnendu visibilità di e tendenze di risicu, automatizà l'applicazione di e pulitiche è integrà a cuscenza di a sicurezza in i flussi di travagliu di sviluppu. Attraversu Strategia è metriche, Pulitica è cunfurmità, è Educazione è guida, Xygeni assicura chì l'urganisazioni possinu traccia, applicà è migliurà continuamente a so postura di sicurezza.
Strategia è Metriche
Capisce e tendenze di sicurezza è misurà l'efficacità di a riparazione sò cruciali per allineamentu di l'iniziative di sicurezza cù l'ubbiettivi cummercialiXygeni's Application Security Posture Management (ASPM) furnisce una vista centralizzata di i risichi di sicurezza, chì permette à l'urganisazioni di seguità tendenze di vulnerabilità, valutà l'efficacità di a riparazione è misurà i miglioramenti di a sicurezza in u tempu.
Xygeni analizza u finestra di esposizione, determinendu per quantu tempu e vulnerabilità restanu aperte prima di a risoluzione. E squadre di sicurezza ponu ottimizà i tempi di risposta, migliurà e strategie di mitigazione di i risichi è applicà SLA per e correzioni di sicurezza identificendu i ritardi di riparazione. Sicurezza dashboards furnisce KPI in tempu reale, chì offre una visibilità cumpleta in prestazione di u prugramma di sicurezza è permette à a dirigenza di fà basatu annantu à i daticisIONS per rinfurzà a postura di sicurezza.
Pulitica è Conformità
Automatizà a cunfurmità in tuttu sviluppu, custruzzione è implementazione pipelines hè essenziale per a guvernanza. Xygeni automatizza l'applicazione di e pulitiche, integrà sistemi di sicurezza cum'è u NIST, CIS, e OpenSSF in SDLC prucessi.
E pulitiche di sicurezza sò applicatu direttamente in l'internu CI/CD pipelines, impediscenu custruzzioni è implementazioni micca conformi da u prugressuU seguimentu di a cunfurmità furnisce visibilità in tempu reale di l'aderenza à e pulitiche, chì permette à l'urganisazioni d'identificà è di rimedià e lacune prima ch'elle diventinu risichi. Applicendu applicazione basata nantu à u risicu, Xygeni dà priorità violazioni di grande impattu mentre riduce u rumore da deviazioni di pulitica à bassu risicu, assicurendu chì e squadre di sicurezza si cuncentrenu nantu à ciò chì importa veramente.
Educazione è Orientazione
Struttura a cultura di a sicurità prima richiede chì l'infurmazioni di sicurezza sianu accessibile è attuabile in i flussi di travagliu di sviluppu. Xygeni furnisce guida di sicurezza in tempu reale, aiutendu e squadre à aduttà e migliori pratiche senza disturbà a produttività.
E raccomandazioni di rimediazione contestualizate assicuranu i sviluppatori capiscenu è riparanu e vulnerabilità in modu efficiente, riducendu u scambiu trà e squadre di sicurezza è d'ingegneria. Per prevene i risichi interni è fà rispettà a responsabilità di sicurezza, Xygeni traccia i roli di i cuntributori è impone l'accessu cù i privilegi più minimi, assicurendu chì l'operazioni sensibili sò limitate à l'utilizatori autorizati.
- Visibilità cumpleta di u risicu cù a sicurità in tempu reale dashboards è u seguimentu di l'esposizione.
- Applicazione automatizata di a cunfurmità nella CI/CD per impedisce e violazioni di e pulitiche.
- Cuscenza di a sicurità integrata per via di a rimediazione cuntestuale è di i cuntrolli di privilegi minimi.
Design
Xygeni migliora valutazione di a minaccia attivendu valutazione strutturata di i risichi, prioritizazione automatizata è monitoraghju cuntinuu. Facendu leva ASPMI funnel di prioritizazione, l'analisi di raggiungibilità è u puntu di sfruttabilità, l'urganisazioni ponu sistematicamente identificà, valutà è gestisce i risichi di sicurezza, cusì decisL'ioni sò basati nantu à i dati è allineati cù l'ubbiettivi cummerciali.
Identificazione è Visibilità di i Rischi Strutturati
A valutazione pratica di e minacce principia cù a capiscitura di paisaghju di risicuXygeni furnisce insights di vulnerabilità in tempu reale per classificà i risichi in basa à i so gravità, sfruttabilità è impattuE squadre di sicurezza ponu seguità è monitorà l'esposizione à i risichi per mezu di sicurità autumàticu dashboards, assicurendu chì a dirigenza abbia una chiara visibilità in minacce potenziali in tutta a catena di furnimentu di software.
Stabbiliscendu un vista centralizzata di i risichi di sicurezza, l'urganisazioni ponu misurà u efficacità di i prugrammi di sicurezza è assicurà chì i sforzi di rimediazione affrontà e vulnerabilità di alta prioritàQuestu approcciu strutturatu permette à e squadre di andà oltre a gestione di u risicu ad-hoc è aduttà un prucessu sistematicu è scalabile di valutazione di e minacce.
Analisi automatizata di a priorità è di a raggiungibilità
À misura chì i prugrammi di sicurezza maturanu, l'urganisazioni anu bisognu a standardquadru di gestione di u risicu izatu dà priorità à e minacce reali rispetto à e vulnerabilità teoriche. Xygeni automatizza stu prucessu implementendu funnel di prioritizazione persunalizabili chì filtranu e vulnerabilità basate nantu à impattu cummerciale, rilevanza di a conformità è sfruttabilità.
Analisi di raggiungibilità assicura chì e vulnerabilità sianu prioritizzati secondu s'elli ponu esse sfruttati in l'ambiente specificu di l'urganizazioneInvece di trattà tutti i prublemi di sicurezza in modu uguale, Xygeni cuncentra a riparazione nantu à e vulnerabilità chì rapprisentanu u più grande risicu in u mondu reale, riducendu a fatigue d'alerta è permettendu intervenzioni di sicurezza mirate.
cliccà, puntuazione di sfruttabilità migliora a valutazione di i risichi valutendu a probabilità chì una vulnerabilità sia aduprata in attacchi di u mondu reale. E squadre di sicurezza ponu assignà risorse in modu più efficiente, affrontendu i risichi critichi. prima chì l'attaccanti possinu sfruttalli.
Ottimizazione Continua è Gestione Adattiva di i Rischi
Un potent strategia di valutazione di e minacce evolve inseme cù u paisaghju di risicu di l'urganizazione. Xygeni permette un cuntinuu raffinamentu di i funnel di priorità, permettendu à e squadre di sicurezza di pudè adattanu a so postura di risicu quandu emergenu nuove minacce.
E metriche di sicurezza storiche è e tendenze di riparazione sò sfruttate per affinà e strategie di riduzione di u risicu, è l'investimenti in securità rendenu miglioramenti misurabili. Cù u tempu, applicazione guidata da e pulitiche allinea a sicurità dicisioni cun tolleranza à u risicu cummerciale mentre i cuntrolli di sicurezza restanu proattivu invece di reattivu.
- Priorizazione intelligente di i risichi si cuncentra nantu à e vulnerabilità cù impattu in u mondu reale.
- Valutazione cuntinua di e minacce integra sfruttabilità, raggiungibilità è impattu cummerciale.
- Guida automatizata per a valutazione di u risicu è a riparazione simplificà a sicurità dicispruduzzione di ioni.
pasturinu
Custruzzione sicura
Xygeni rinforza pratiche di custruzzione sicure per integrazione cuntrolli di sicurezza automatizati è gestione di dipendenze è custruendu a validazione di l'integrità direttamente in CI/CD pipelines. À traversu Analisi di a Cumposizione di u Software (SCA), Test di Sicurezza di l'Applicazione Statica (SAST), Gestione di i Sicreti, è Build Security, Xygeni assicura chì ogni custruzzione seguita un prucessu di sicurezza ripetibile, basatu annantu à pulitiche è verificabile. Inoltre, CI/CD garanzie di validazione di sicurezza chì l'arnesi di sicurezza essenziali sò applicati in modu coerente in tuttu u pipeline, riducendu l'esposizione à u risicu.
Cunsistenza è Ripetibilità in u Prucessu di Custruzzione
Un prucessu di custruzzione sicuru richiede standardizzazione, automatizazione è validazione cuntinuaXygeni impone standardpulitiche di custruzzione izzate attraversu CI/CD validazione di sicurezza, furzendu ogni custruzzione à applicà strumenti di sicurezza necessarii, cum'è SAST, SCA, è scansione di secreti prima di prucederà.
Xygeni stabilisce build attestations per verificà l'integrità di u software, validà a pruvenienza di u software è impedisce artefatti manomessi o micca verificati da u prugressu attraversu u pipeline. Per incrustà e migliori pratiche di sicurezza in u prucessu di custruzzione, l'urganisazioni ottenenu cuerenza è ripetibilità, riducendu l'errore umanu è migliurendu a qualità generale di u software.
Automatizà i cuntrolli di sicurezza in a custruzzione Pipeline
L'automatizazione di a sicurezza hè essenziale per a rilevazione è a riparazione risichi prestu in sviluppu. Xygeni s'integra SAST per rilevà vulnerabilità in u codice prima di u implementazione, affrontendu i prublemi di sicurezza u più prestu pussibule. Inoltre, A scansione di i sicreti impedisce l'esposizione accidentale di credenziali analizendu continuamente u codice surghjente, i fugliali di cunfigurazione è i registri di compilazione.
CI/CD a validazione di sicurezza assicura chì custruisce ambienti è strumenti seguendu e migliori pratiche di sicurezza, limitendu l'accessu innecessariu è impunendu pulitiche di privilegi minimiXygeni elimina i colli di buttiglia di sicurezza mantenendu una alta velocità di sviluppu automatizendu i cuntrolli di sicurezza in u pipeline.
Impedisce à i difetti di sicurezza di ghjunghje à a pruduzzione
L'artefatti micca verificati o micca sicuri ùn devenu mai ghjunghje à pruduzzione. Xygeni impone cancelli di sicurità chì automaticamente e custruzzioni fallite chì cuntenenu vulnerabilità critiche, sicreti esposti o violazioni di cunfurmitàIntegrandu a sicurità direttamente in CI/CD, solu artefatti sicuri è conformi prucede à u spiegamentu.
Xygeni integra a rilevazione di malware in u prucessu di custruzzione per prutege ulteriormente l'integrità di a custruzzione, identificendu mudificazioni micca autorizate, attacchi à a catena di furnimentu, o attività suspetta in CI/CD Flussi di travagliuL'urganisazioni mitiganu i risichi impedendu à i difetti di sicurezza d'entre in pruduzzione. prima ch'elli si trasforminu in minacce di u mondu reale.
Gestione di e dipendenze di u software cù i cuntrolli di sicurezza
L'applicazioni muderne si basanu assai nantu à dipendenze di terze parti è open-source, facennu a sicurità di e dipendenze un aspettu criticu di e custruzzioni sicureXygeni permette gestione automatizata di i risichi di a catena di furnimentu di software, tracciandu, validendu è monitorizendu continuamente ogni dipendenza.
Lista di Materiali di u Software (SBOMs) furnisce à l'urganisazioni visibilità cumpleta di i cumpunenti di u software, aiutendu e squadre di sicurezza identificà e dipendenze obsolete, e violazioni di licenza è i rischi potenzialiU monitoraghju in tempu reale rileva pacchetti maliziosi, mudificazioni micca autorizate è vulnerabilità, riducendu l'esposizione à l'attacchi di a catena di furnimentu.
Automatizà a Validazione di a Sicurezza di e Dipendenze
Micca tutte e vulnerabilità necessitanu una riparazione immediata. Xygeni's SCA cù l'analisi di raggiungibilità assicura chì e squadre di sicurezza danu priorità solu e vulnerabilità chì rapprisentanu una vera minaccia per l'applicazioneInvece di sopraffà e squadre cù alerti, Xygeni automatizza a valutazione di i risichi, permettendu una decisione più intelligenteciscreazione di ioni.
Da mantene igiene di sicurezza stretta, Xygeni impone pulitiche di sicurezza automatizate chì signalà è bluccà e dipendenze risicate durante u prucessu di custruzzione, impedendu l'introduzione di cumpunenti insicuri.
Cancelli di Sicurezza è Rimediazione per e Dipendenze
To prevene i risichi di a catena di furnimentu, Implementi Xygeni porte di sicurezza chì bloccanu e custruzzioni chì cuntenenu dipendenze micca appruvate o vulnerabilità à altu risicuI flussi di travagliu di riparazione automatizati simplificanu aghjurnamenti di dipendenza, è dumandà correzioni di sicurezza senza interrompe u sviluppu.
Analizendu e dipendenze per backdoors, malware nascostu, o cumpurtamentu suspettu, Xygeni s'applica principii di sicurezza zero-trust per u codice di terze parti, riducendu a probabilità di compromissione di a catena di furnimentu.
- Standardapplicazione di a sicurità rinfurzata assicura chì tutte e custruzzioni seguitanu cuntrolli di sicurezza basati nantu à e pulitiche.
- Attestazione di custruzzione è validazione di dipendenze impedisce artefatti manomessi o vulnerabili.
- Scansione di secreti è rilevazione di malware prutege l'integrità di a catena di furnimentu di u software.
Impiegazione sicura
Xygeni assicura implementazioni sicure è basate nantu à pulitiche automatizendu verificazione di sicurezza, cuntrolli di cunfurmità è rilevazione di cambiamenti micca autorizati. Per integrazione CI/CD Sicurezza, Infrastruttura cum'è Codice (IaC) Sicurezza è Rilevazione di Anomalie, Xygeni impedisce cunfigurazioni errate, mudificazioni micca autorizate è esposizione di credenziali, assicurendu una Solu l'applicazioni verificate è sicure ghjunghjenu à a pruduzzione.
Automatizà a Sicurezza di u Diplomu è Applicà a Conformità
Un prucessu di implementazione sicura richiede validazione cuntinuu di sicurità in ogni tappa di CI/CDXygeni s'integra meccanismi di verificazione di sicurezza nella pipelines, assicurendu chì tutti i dispiegamenti rispettà e pulitiche di sicurezza è e migliori pratiche di l'industria.
E cunfigurazioni di implementazione sò validatu automaticamente contru à pulitiche di sicurezza predefinite, impedendu cunfigurazioni sbagliate chì puderanu introduce vulnerabilità. CI/CD a validazione di sicurezza assicura chì i cuntrolli di sicurezza essenziali—SAST, SCA, scansione di secreti è applicazione di a cunfurmità—sò applicati in modu coerente in tuttu tutte e tappe di implementazione, eliminendu i punti cechi di sicurezza.
Xygeni valida IaC mudelli è script di implementazione per prutege l'ambienti cloud è e cunfigurazioni di l'infrastruttura, assicurendu chì tutta l'infrastruttura sia furnita in modu sicuru è rispetti basi di sicurezza à livellu d'urganizazioneI cancelli di sicurezza furniscenu applicazione automatizata, bluccendu i spiegamenti chì cuntenenu vulnerabilità à altu risicu, violazioni di pulitiche o cunfigurazioni errate, assicurendu chì solu artefatti sicuri ghjunghjenu à a pruduzzione.
Verificazione di l'integrità di u spiegamentu è rilevazione di cambiamenti micca autorizati
Xygeni implementa attestazioni di implementazione per assicurà chì solu u software affidabile è senza alterazioni entre in pruduzzione. Queste attestazioni verificanu u pruvenienza è integrità di l'artefatti di u software, impediscendu l'intruduzioni di cumpunenti micca verificati o codice cumprumessu in ambienti vivi.
Xygeni surveglia continuamente i prucessi di implementazione per rilevà mudificazioni micca autorizate, identificendu cambiamenti anomali in pipeline cunfigurazioni, paràmetri d'infrastruttura è flussi di travagliu di implementazioneQuesta rilevazione proattiva di anomalie riduce u risicu di minacce interne, cunfigurazioni errate è attacchi à a catena di furnimentu, impedendu chì i cambiamenti micca autorizati affettinu l'ambienti di pruduzzione.
CI/CD I flussi di travagliu sò tracciati continuamente per deviazioni da e pulitiche di sicurezza, assicurendu una ogni implementazione seguita prucessi autorizati è sicuriSè si detectanu deviazioni, Xygeni segnala u prublema, furnendu insights dettagliati di sicurezza è raccomandazioni di mitigazione automatizata per ristabilisce a cunfurmità.
Prevenzione di l'esposizione di secreti in u spiegamentu Pipelines
Credenziali sensibili cum'è Chjavi API, gettoni d'accessu è sicreti di crittografia deve esse prutettu durante tuttu u spiegamentu. Xygeni migliora sicreti di sicurità rilevendu è mitigendu perdite di credenziali in ambienti di implementazione prima ch'elli possinu esse sfruttati.
Scansioni Xygeni schedari, pipelines, script di cunfigurazione è variabili d'ambiente per i sicreti incrustati, impedendu l'esposizione accidentale in tuttu SCM, CI/CD flussi di travagliu è cunfigurazioni di l'infrastruttura. SCM l'auditi di a storia permettenu à e squadre di sicurezza d'identificà in precedenza commitsicreti ted chì restanu accessibili, assicurendu chì e credenziali legacy sò gestite currettamente.
Xygeni valida i sicreti rilevati per dà priorità à i sforzi di riparazione, distinguendu trà credenziali attive è inattiveE squadre di sicurezza ponu cuntene rapidamente i risichi reali cuncentrandosi nantu à secreti validi è sfruttabili invece di caccià falsi pusitivi.
sè un u sicretu validu hè statu espostu, Xygeni permette rimediu automatizatu da:
- Attivazione di a sicurità playbooks chì revocanu, rotanu o eseguiscenu azzioni di mitigazione persunalizate, assicurendu chì e credenziali compromesse sò neutralizate.
- Bloccà i spiegamenti chì cuntenenu secreti esposti, impedendu chì l'applicazioni compromesse sianu liberate in pruduzzione.
- Fornitura di registri di audit dettagliati di i sicreti rilevati è di l'azzioni di rimediazione, assicurendu a cunfurmità cù pulitiche di sicurezza è esigenze regulatorie.
- Validazione di sicurezza automatizata assicura implementazioni conformi in CI/CD.
- Infrastruttura cum'è codice (IaCscansione impedisce i sbagli di cunfigurazione prima di a pruduzzione.
- Rilevazione di anomalie in tempu reale segnala cambiamenti micca autorizati è deviazioni di sicurezza.
Gestione di difetti
Xygeni migliora gestione di i difetti by automatizazione di u seguimentu di i prublemi di sicurezza, priorità di e vulnerabilità basate nantu à u risicu reale è integrazione di flussi di travagliu di riparazione. Facendu leva Application Security Posture Management (ASPM), Imbuti di Priorizazione, è CI/CD Sistemi, l'urganisazioni ponu identificà, categurizà è risolve i difetti di sicurezza intensivi, riducendu l'esposizione à risichi sfruttabili è violazioni di cunfurmità.
Seguimentu è Gestione di Difetti di Sicurezza
Una visione frammentata di i prublemi di sicurezza pò purtà à vulnerabilità mancate, rimediazione inconsistente è gestione di u risicu inefficaceXygeni furnisce una vista centralizzata di i difetti di sicurezza, cunsulidendu i risultati di SAST, SCA, IaC security, e CI/CD scansioni di sicurezza in una interfaccia unica di gestione di u risicu.
By currelazione di i prublemi di sicurezza trà parechje fonti, Xygeni assicura chì e squadre di sicurezza guadagninu visibilità cumpleta di i risichi di l'applicazione, evitendu alerti duplicati o supervisione di difetti critichiI difetti sò categurizzati secondu l'impattu cummerciale, a sfruttabilità è a gravità tecnica, chì permette à l'urganisazioni di dà priorità à e correzioni significative mentri riducendu a fatigue d'alerta.
Xygeni facilita a gestione di u ciclu di vita di i prublemi per simplificà i sforzi di rimediazione. Permette à e squadre di seguità, assignà è risolve i difetti. internu o attraversu sistemi di ticketing esterni cum'è Jira e piattaforme di messageria cum'è Slack. Questu assicura I prublemi di sicurezza sò gestiti currettamente in i flussi di travagliu di sviluppu esistenti, migliurendu a coordinazione trà e squadre di sicurezza è d'ingegneria.
Priorizazione automatizata è gestione di difetti basata nantu à u risicu
Senza una prioritizazione strutturata, e squadre di sicurezza rischianu d'esse sopraffatte da alerti chì ùn prisentanu micca minacce immediate. Xygeni affronta questu integrandu Imbuti di Priorizazione, chì permette à l'urganisazioni di filtrà i difetti di sicurezza basati nantu à fattori di risicu di u mondu reale cum'è accessibilità, sfruttabilità è impattu cummerciale.
Assicurendu chì e vulnerabilità sfruttate attivamente in l'ambienti di pruduzzione sò affrontate prima, Xygeni aiuta e squadre di sicurezza cuncentratevi nantu à e minacce più critiche mentre depriorizeghja i prublemi cù risicu minimu o inesistente in u mondu reale. Automatizatu applicazione pulitica assicura ancu di più chì I dispiegamenti sò bluccati se difetti critichi ùn sò micca risolti sò rilevati, impedisce à e vulnerabilità à altu risicu di ghjunghje à a pruduzzione.
Razionalizà a Rimediazione è u Miglioramentu Continuu
Riparà i difetti di sicurezza in modu efficace richiede integrazione senza soluzione di continuità cù i flussi di travagliu di sviluppatore e automatizazione per riduce u sforzu manualeXygeni accelera risoluzione di difetti di sicurezza integrendu direttamente linee guida di sicurezza attuabili in CI/CD pipelines, assicurendu chì i sviluppatori ricevenu raccomandazioni di rimediazione cuntestuale senza interrompe i so flussi di travagliu.
Per eliminà i travaglii manuali ripetitivi, Xygeni automatizza l'azzioni di rimediazione, scatenante correzioni basate nantu à u playbook per vulnerabilità cumuniQuestu riduce u tempu è u sforzu necessariu per risolve i prublemi di sicurezza, permettendu à e squadre di cuncentrazione nantu à minacce cumplesse è di grande impattu.
Xygeni traccia ancu l'efficienza di a rimediazione, misurendu u tempu di riparazione è e tendenze generali di riduzione di u risicuQuestu permette à l'urganisazioni di cuntinuà affinà a so postura di sicurezza, identificà i colli di buttiglia di i prucessi è migliurà i tempi di risposta, assicurendu chì i difetti di sicurezza sò gestiti in modu proattivu piuttostu chè reattivu.
- Seguimentu centralizatu di i prublemi di sicurezza elimina a frammentazione in a gestione di e vulnerabilità.
- Imbuti di Priorizazione assicuratevi chì e squadre si cuncentrinu nantu à i risichi sfruttabili è à altu impattu.
- Flussi di travagliu di riparazione automatizati accelerà a risoluzione di i difetti di sicurezza.
Verification
Xygeni rinfurzeghja i prucessi di verificazione per via di l'integrazione Test basati nantu à i requisiti e Test di Sicurezza in i flussi di travagliu di sviluppu. Automatizendu l'applicazione di a sicurezza in CI/CD, dendu priorità à e vulnerabilità in basa à u risicu, è integrendu a validazione di a sicurezza in ogni tappa, Xygeni assicura chì a sicurezza diventi una parte integrante di a consegna di u software piuttostu chè un puntu di cuntrollu di l'ultimu minutu.
Test basati nantu à i requisiti
I testi di sicurezza devenu esse definitu è applicatu sistematicamente in tutte e tappe di sviluppu. Xygeni assicura chì i requisiti di sicurezza sianu applicatu automaticamente integrandu cuntrolli in CI/CD pipelines. Ogni custruzzione hè validata per mezu di testi di sicurezza di l'applicazione statica (SAST) per e vulnerabilità di u codice, analisi di a cumpusizione di u software (SCA) per i risichi di dipendenza, a scansione di secreti per impedisce l'esposizione di credenziali, è l'infrastruttura cum'è codice (IaC) cuntrolli di sicurezza per a validazione di a cunfigurazione.
I cancelli di sicurezza agiscenu cum'è meccanismi d'applicazione, bluccendu automaticamente e custruzzioni se mancanu i testi di sicurezza o fallenu e pulitiche predefinite. Xygeni traccia a cupertura di i testi in tutte l'applicazioni, assicurendu chì tutti i cumpunenti sò validati continuamente secondu i requisiti di sicurezza. Se si detectanu lacune, l'urganisazioni ricevenu raccomandazioni automatizate per chjudele. Assicurendu chì i testi di sicurezza sò sempre applicati, Xygeni elimina l'inconsistenze è impedisce à u software micca testatu di ghjunghje à a pruduzzione.
Baseline scalabile per i test di sicurezza
I testi di sicurezza automatizati devenu esse coerenti è scalabili per stà à u passu cù i cicli di sviluppu rapidi. Xygeni integra scansioni di sicurezza automatizate in ogni tappa di CI/CD, assicurendu chì e vulnerabilità sianu rilevate u più prestu pussibule. A validazione di a sicurezza hè attivata per ogni codice commit, custruzzione è implementazione, monitorizendu continuamente a situazione di sicurezza di l'applicazioni. I cancelli di sicurezza bloccanu l'implementazione se si trovanu vulnerabilità critiche, cunfigurazioni errate o violazioni di conformità.
Xygeni impedisce ancu e regressioni di sicurezza automaticamente. seguimentu di vulnerabilità fisse è assicurendusi ch'elli ùn riappariscenu micca in e versioni future. Stu test di regressione assicura chì i miglioramenti di sicurezza sò mantenuti in u tempu. Integrendu i test di sicurezza direttamente in CI/CD, Xygeni elimina i colli di bottiglia manuali è assicura chì a validazione di sicurezza si faci senza interrompe u sviluppu.
Comprensione Profonda è Priorizazione Basata nantu à u Risicu
Micca tutte e vulnerabilità presentanu u listessu livellu di risicu. Xygeni migliora i testi di sicurezza cuncentrandosi nantu à prioritizazione basata nantu à u risicu, assicurendu chì i cumpunenti à altu impattu sianu esaminati più approfonditamente. I scans di sicurezza sò arricchiti cù valutazioni d'impattu cummerciale, aiutà e squadre à fucalizà si nantu à e vulnerabilità sfruttabili è raggiungibili pertinenti à l'applicazione.
A prioritizazione hè dinamica è cuntinuamente raffinata à misura chì e minacce si evolvanu. Sè un exploit emerge in natura o una vulnerabilità diventa più critica, a so priorità hè aghjustata automaticamente, attivendu rivalidazione immediata è applicazione di a sicuritàQuestu approcciu attenti à u risicu permette à e squadre di sicurezza di assignà risorse induve hè necessariu, equilibrendu i testi automatizati cù revisioni manuali mirate.
Test di Sicurezza Integrati in i Flussi di Lavoro di Sviluppu
I testi di sicurezza devenu esse integrati perfettamente cù flussi di travagliu di sviluppatore per esse efficace. Xygeni assicura chì e vulnerabilità rilevate possinu esse assignatu à i sviluppatori via integrazioni cù sistemi di ticketing cum'è Jira è piattaforme di messageria cum'è SlackI risultati di sicurezza sò direttamente ligati à i flussi di travagliu di riparazione, permettendu à e squadre di agisce prima di u spiegamentu.
- CI/CD- porte di sicurezza integrate fà rispettà a cunfurmità prima chì u codice ghjunghje à a pruduzzione.
- Test di sicurezza automatizati è basati nantu à u risicu rileva e vulnerabilità in anticipu.
- Validazione di sicurezza cuntinua impedisce e regressioni è migliora l'efficacità di i testi.
Docenti
Xygeni rinforza sicurezza di l'operazioni attivendu rilevazione di anomalie in tempu reale, gestione sicura di l'infrastruttura è riparazione automatizata di e vulnerabilità. Attraversu a Gestione di l'Incidenti è di l'AmbienteXygeni assicura chì l'incidenti di sicurezza sò rilevati è mitigati rapidamente, mantenendu l'ambienti applicativi rinforzati è aggiornati.
Gestione di Incidenti
L'incidenti di sicurezza spessu ùn sò micca rilevati per longhi periodi, ciò chì permette à l'attaccanti di sfruttà e vulnerabilità è di causà danni. Xygeni riduce significativamente stu risicu integrandu rilevazione di anomalie è prutezzione da a manomissione di u codice, assicurendu identificazione precoce di minacce di sicurezza è mudificazioni micca autorizate.
Rilevazione di incidenti hè rinfurzatu da Xygeni surviglianza in tempu reale di l'ambienti di sviluppu di software, identificendu attività suspettose in CI/CD pipelines, repositori di codice surghjente è applicazioni implementateA rilevazione di l'anomalie analizeghja continuamente i cumpurtamenti in SCM, CI/CD, è ambienti di pruduzzione, segnalazione tentativi d'accessu micca autorizati, mudificazioni inusuali di i fugliali è deviazioni da standard mudelli di attivitàQuestu approcciu proattivu riduce u tempu di permanenza, chì permette à l'urganisazioni di rilevà l'incidenti di sicurezza prima ch'elli s'aggravinu.
Rilevazione di manomissione di codice assicura chì l'integrità di l'applicazione resti intatta per mezu di u monitoraghju cambiamenti micca autorizati à u codice surghjente, artefatti di compilazione è script di implementazioneSè un attaccante prova à mudificà a logica di l'applicazione o à introduce carichi utili maliziosi, Xygeni avvisa subitu e squadre di sicurezza. L'urganisazioni ottenenu una visibilità cumpleta di i tentativi di sfruttamentu, chì li permette di risponde prima chì l'attaccanti implementinu cù successu u software compromessu.
Xygeni furnisce flussi di travagliu automatizati è integrazioni cù strumenti di orchestrazione di sicurezza per a risposta à l'incidenti. E squadre di sicurezza ponu ligà e minacce rilevate à e piattaforme di risposta à l'incidenti, assicurendu una gestione strutturata di l'incidenti per mezu di playbooks, azzioni di cuntinimentu automatizate è analisi forense. By razionalizà a rilevazione è a risposta, Xygeni permette à l'urganisazioni di cuntene e minacce rapidamente è di minimizà l'impattu operativu.
- Rilevazione di anomalie in tempu reale minimizza u tempu di permanenza di l'incidente.
- Prutezzione contr'à a manumissione di u codice impedisce e mudificazioni micca autorizate.
- Flussi di travagliu di risposta automatizati simplificà u cuntenimentu è a ripresa di l'incidenti.
Gestione di l'ambiente
A sicurità di l'ambienti operativi richiede applicazione coerente di cunfigurazioni indurite è riparazione rapida di vulnerabilitàXygeni assicura chì CI/CD pipelines applicà e linee di basa di sicurezza in tutte l'infrastrutture è l'ambienti di sviluppu, riducendu l'esposizione à cunfigurazioni sbagliate è software obsoletu.
Rinforzu di a cunfigurazione hè automatizatu per mezu di CI/CD validazione di sicurezza, assicurendu chì tutti i cumpunenti di l'infrastruttura, cumpresi l'ambienti di custruzzione, e cunfigurazioni di u cloud è e dipendenze di runtime, rispettanu e migliori pratiche di sicurezzaXygeni monitorizza continuamente infrastruttura-cum'è-codice (IaC) mudelli, script di implementazione è pulitiche di sicurezza per rilevà deviazioni da e linee di basa stabilite. Ogni cunfigurazione sbagliata hè segnalata cum'è difetti di sicurezza, impedendu à e cunfigurazioni insicure di ghjunghje à a pruduzzione.
Patching è aghjurnamentu hè acceleratu attraversu capacità di riparazione automatizata, assicurendu chì e vulnerabilità in e dipendenze di l'applicazione è i cumpunenti di l'infrastruttura sianu affrontate in tempu. Xygeni s'integra prioritizazione basata nantu à u risicu in a gestione di e vulnerabilità, assicurendu chì I patch di sicurezza è l'aghjurnamenti critichi sò applicati primaL'urganisazioni ponu automatizà i flussi di travagliu di rimediazione, ligà i difetti di sicurezza à i sistemi di tracciamentu di i prublemi è impone a cunfurmità di e patch in CI/CD pipelines.
- CI/CDindurimentu di a cunfigurazione guidata garantisce linee di basa di l'infrastruttura sicura.
- Patching è rimediazione automatizati accelerà a risoluzione di e vulnerabilità.
- Cunsigliu di cunfurmità cuntinuu mantene l'ambienti sicuri è aggiornati.
cunchiusioni
Xygeni simplifica Implementazione di SAMM per integrazione applicazione automatizata di a sicurezza, prioritizazione basata nantu à u risicu è monitoraghju cuntinuu in a ciclu di vita di sviluppu di software (SDLC). Per incrustà cuntrolli di sicurezza in guvernanza, cuncepimentu, implementazione, verificazione è operazioni, l'urganisazione ponu migliurà sistematicamente a so postura di sicurezza senza interrompe a velocità di sviluppu.
Mettendu in opera SAMM cù Xygeni, l'urganisazioni ottenenu:
- Seguimentu cuntinuu di i risichi è automatizazione di a cunfurmità attraversu a visibilità in tempu reale, l'applicazione di e pulitiche è a guvernanza di a sicurezza.
- Priorizazione strategica di i risichi è valutazione di e minacce cù una valutazione dinamica di u risicu, un'analisi di sfruttabilità è flussi di travagliu di rimediazione mirati.
- Applicazione automatizata di a sicurezza in tutte e compilazioni è i deployments, assicurendu attestazioni di artefatti sicure, validazione di dipendenze è CI/CD integrazione di sicurezza.
- Validazione di sicurezza robusta è verificazione in tempu reale attraversu porte di sicurezza, test di sicurezza automatizati è ASPMapplicazione di a cunfurmità guidata da.
- Gestione proattiva di l'incidenti è sicurezza di l'infrastruttura, sfruttendu a rilevazione di anomalie in tempu reale, a prutezzione da a manomissione di u codice è i flussi di travagliu di riparazione automatizati.
cù prioritizazione automatizata di i risichi, applicazione basata nantu à a sicurezza è monitoraghju integratu, Xygeni permette à l'urganisazioni di simplificà l'adozione di SAMM è assicura A maturità di a sicurezza di u software si sviluppa in modu efficiente cù a crescita di l'impresa.
L'urganisazioni ottenenu miglioramenti immediati in a guvernanza, i testi di sicurezza, l'automatizazione di a cunfurmità è a mitigazione di i risichi, riducendu l'esposizione à attacchi à a catena di furnimentu di software, cunfigurazioni errate è minacce operative cù Xygeni.
L'adozione di SAMM diventa simplificatu, misurabile è scalabile, chì permette à e squadre di sicurezza è di sviluppu di migliurà a maturità di a sicurezza senza rallentà l'innuvazione.
