
A maiò parte di e piattaforme AppSec coprenu e stesse quattru cose: analisi statica, scansione di dipendenze, sicreti è IaCCiò chì li separa in u 2026 hè ciò chì succede dopu a detezione: s'è i risultati sò classificati per sfruttabilità reale piuttostu chè per CVSS crudu, s'è e correzioni ghjunghjenu cum'è pull requests, è s'è a piattaforma vede l'assi di IA chì entranu avà in u vostru SDLC per nunda.
Xygeni hè a nostra scelta per e squadre chì volenu u ciclu di vita cumpletu in una sola piattaforma senza prezzi per postu. Snyk hè adattatu per e squadre guidate da sviluppatori chì volenu una cunfigurazione rapida, Veracode è Fortify sò regulati enterprisePer l'urganisazioni cù bisogni d'analisi statica prufonda, Cycode hè adattatu à a guvernanza centralizzata, è Checkmarx hè adattatu à e grande urganisazioni cù squadre AppSec dedicate.
I classificazioni quì sottu spieganu u compromessu daretu à ognunu.
I migliori strumenti di sicurezza di l'applicazione pruteggenu u vostru codice, CI/CD pipelines, è dipendenze prima chì l'attaccanti entrenu. In questa guida 2026, paragunemu e migliori piattaforme AppSec è mettemu in risaltu ciò chì ognuna hè megliu, affinchì possiate sceglie u strumentu ghjustu per u vostru flussu di travagliu senza affucà in u rumore.
L'arnesi AppSec d'oghje facenu più chè scansà. Si cunnettanu à u vostru IDE, i flussi di travagliu Git, è CI/CD pipelines per catturà i risichi veri prestu è aiutà à risolve li prima ch'elli ghjunghjenu in pruduzzione. Da SAST e SCA à a scuperta di secreti, IaC scansione, è CI/CD monitoraghju, e migliori piattaforme riducenu a fatica di l'alerta cù una prioritizazione più intelligente in tuttu u SDLC.
In u 2026, i migliori strumenti di sicurezza di l'applicazioni devenu ancu affrontà u risicu introduttu da l'IA. Cù u 40% di u codice generatu da l'IA chì cuntene vulnerabilità di sicurezza, è l'LLM chì sò avà aduprati cum'è armi per piantà malware in l'agenti autonomi, e piattaforme AppSec chì ùn coprenu micca l'assi IA, i servitori MCP è l'assistenti di codificazione IA lascianu una lacuna critica senza risposta.
In questa guida, analizzemu e funzioni indispensabili in i strumenti muderni di sicurezza di l'applicazioni è paragunemu e migliori piattaforme per u 2026.
I migliori strumenti di sicurezza di l'applicazione (2026)
Cumu avemu classificatu
- Cupertura in tuttu u SDLC (SAST, SCA, sicreti, IaC, CI/CD, Sicurezza di l'IA)
- Segnali di prioritizazione (raggiungibilità, sfruttabilità, EPSS, cuntestu di u percorsu d'attaccu)
- Cupertura di sicurezza AI (AI-SPM, prutezzione di u servitore MCP, puntuazione di risicu LLM)
- Flussu di travagliu di rimediazione (correzioni basate nantu à PR, automatizazione, UX di sviluppatori)
- Scalabilità è operabilità (cunfigurazione, prufundità d'integrazione, cuntrollu di u rumore
Tavula di paragone rapidu
Cunfrontu rapidu di i migliori strumenti di sicurezza di l'applicazioni per cupertura, priorità è ciò chì ogni piattaforma hè megliu per.
| Tool | Cubertura | AI Security | Sfruttabilità è Priorizazione | Correzione automatica | CI/CD Sistemi | rispettu | Best For |
|---|---|---|---|---|---|---|---|
| Xygeni | SAST, SCA, Sicreti, IaC, CI/CD, IA-SPM, Risicu IA | ✅ AI-SPM, puntuazione di risicu AI, Shield — piena era di l'IA SDLC teamă | ✅ EPSS + Raggiungibilità + cuntestu di u percorsu d'attaccu | ✅ IA AutoFix + flussi di travagliu di riparazione | ✅ Pipeline + prutezioni di repo | NIS2, DORA, EU AI Act, NIST AI RMF, ISO/IEC 42001 | Squadre chì anu bisognu di AppSec tuttu in unu cù sicurezza AI, priorità reale è senza prezzi per postu |
| Snyk | SAST, SCA, IaC, Sicreti (modulari) | ❌ Innò | ⚠️ Limitatu (menu basatu annantu à u cuntestu) | ⚠️ Parziale (secondu u pruduttu) | ⚠️ Basicu (principalmente integrazioni) | SOC 2, ISO 27001 | Squadre di sviluppu chì volenu una cunfigurazione rapida è una larga copertura di scansione |
| Jit | SAST, SCA, IaC, Sicreti, CI/CD cuntrolli | ❌ Innò | ❌ Nisuna raggiungibilità / EPSS per difettu | ❌ Limitatu (più rimediazione manuale) | ⚠️ Solu cuntrolli di postura | SOC 2, ISO 27001 | Squadre chì volenu cuntrolli AppSec modulari cunnessi à i flussi di travagliu Git |
| veracode | SAST, SCA | ❌ Innò | ❌ Limitatu (menu cuntestu di sfruttabilità) | ⚠️ Parziale (Veracode Fix) | ❌ Nisun dedicatu CI/CD sicurità | PCI DSS, HIPAA, SOC 2 | Enterprisesi cuncentra nantu à u tradiziunale SAST/SCA cù rapporti di cunfurmità |
| Cycode | SAST, SCA, IaC, Sicreti, CI/CD | ❌ Innò | ❌ Nisuna priurizazione di EPSS/accessibilità | ❌ Nisuna Correzione Automatica basata nantu à e Relazioni Pubbliche | ✅ Guvernanza + monitoraghju | SOC 2, ISO 27001, GDPR | E squadre di sicurezza danu priorità à a visibilità centralizzata da u codice à u cloud |
| Furtificà (OpenText) | SAST, SCA | ❌ Innò | ❌ Limitatu (basatu solu nantu à a gravità) | ⚠️ Parziale (i flussi di travagliu varianu) | ❌ Nisun dedicatu CI/CD sicurità | PCI DSS, HIPAA, NIST | Organizzazioni altamente regulate chì necessitanu una copertura d'analisi statica profonda |
| checkmarx | SAST, SCA, IaC, Sicreti | ❌ Innò | ❌ Nisun EPSS/accessibilità per difettu | ❌ Limitatu (menu automatizatu) | ⚠️ Parziale (dipende da a cunfigurazione) | PCI DSS, HIPAA, SOC 2 | Organizzazioni grandi cù squadre AppSec dedicate è bisogni di persunalizazione elevati |
1. Strumenti di Sicurezza di l'Applicazione Xygeni

I migliori strumenti di sicurezza di l'applicazione per DevSecOps
Best for: Squadre chì anu bisognu di pienu SDLC cupertura (da l'AppSec classica à a sicurezza di l'IA) in una sola piattaforma senza prezzi per postazione è senza espansione di strumenti.
A piattaforma AppSec All-in-One di Xygeni hè a suluzione di sicurezza di l'applicazione più cumpleta dispunibule in u 2026. Custruita per e squadre DevSecOps muderne, combina SAST, SCA, Rilevazione di Sicreti, IaC scansione, CI/CD Sicurezza, è, in modu unicu, un stratu cumpletu di Sicurezza AI, tuttu in una piattaforma senza dispersione di strumenti è senza prezzi per postazione.
À u cuntrariu di l'arnesi tradiziunali di sicurezza di l'applicazioni chì si cuncentranu solu nantu à a rilevazione, Xygeni offre prutezzione in tempu reale, correzioni automatizate è AutoFix basate nantu à l'IA, aiutendu e squadre à rilevà i prublemi in anticipu è à spedisce in modu sicuru senza rallentà i sviluppatori.
Features Key:
- SAST: Test di sicurezza di l'applicazioni statiche avanzate cù regule persunalizate è integrazione profonda IDE è PR. Rileva mudelli di codice periculosi è malware per mezu di l'analisi statica. AutoFix basatu annantu à l'IA suggerisce o crea automaticamente patch di codice sicuri, aiutendu e squadre à scrive codice più sicuru più rapidamente.
- SCA: Va oltre a rilevazione di vulnerabilità basica aduprendu l'analisi di raggiungibilità è a prioritizazione basata nantu à EPSS. Scansiona e dipendenze dirette è transitive, classifica e minacce per sfruttabilità è blocca i malware nascosti in i pacchetti open source. Applica a conformità di e licenze è crea pull requests automaticamente per una rapida riparazione.
- Rilevazione di Secreti: Cattura i sicreti codificati in modu duru prima ch'elli ghjunghjenu à pruduzzione. Scansiona Git commits, rami è storia in tempu reale, cù pre-commit bluccamentu, alerti in diretta è tracciabilità cumpleta per i dati sensibili cum'è e chjave API è i token.
- IaC Security: Scansiona i fugliali Terraform, Helm è Kubernetes per cunfigurazioni errate cum'è permessi eccessivi o crittografia mancante. I prublemi sò rilevati è risolti prestu via nativu CI/CD integrazione.
- CI/CD Seguretat: Monitora DevOps pipelines per minacce attive - attività Git suspettosa, script rogue è usu impropriu di privilegi. A rilevazione di anomalie mantene l'ambienti sicuri ancu da nuove minacce.
- Sicurezza di l'IA (2026): Oltre à l'AppSec tradiziunale, Xygeni include avà AI-SPM, un inventariu in diretta di ogni asset IA in u vostru SDLC (mudelli, datasets, agenti, servitori MCP, assistenti di codificazione AI) cù un AI-BOM prontu per l'audit. U so Shield L'agente di endpoint blocca e dipendenze maliziose utilizendu verdetti MEW (Malware Early Warning) prima chì e firme esistinu, è applica liste di permessi di mudellu appruvatu è MCP appruvatu nantu à ogni macchina di sviluppatore. U puntuatu di risicu copre i 10 migliori OWASP per l'applicazioni LLM, l'applicazioni Agentic (2026) è i servitori MCP.
Perchè sceglie Xygeni?
- Rilevazione esclusiva di malware precoce: L'unica piattaforma AppSec chì offre una scansione di malware in tempu reale, basata nantu à u cumpurtamentu, attraversu cumpunenti open source è CI/CD flussi di travagliu, prima chì esistinu e firme.
- Stratu di sicurezza IA cumpletu: AI-SPM, puntuazione di risicu AI, è Shield L'applicazione di l'endpoint copre a superficia d'attaccu chì ogni altru strumentu di sta lista lascia senza risposta.
- Priorizazione più intelligente: L'analisi di raggiungibilità, i punteggi EPSS è u cuntestu cummerciale significanu chì risolvete prima ciò chì importa, micca ciò chì ottiene u puntu più altu nantu à una scala di gravità cruda.
- Esperienza centrata nantu à u sviluppatore: Native CI/CD integrazioni, pull request scansione è suggerimenti AutoFix adattati à u vostru ambiente.
- Difesa proattiva di a catena di furnimentu: Detecta è blocca l'attacchi à a catena di furnimentu (typosquatting, cunfusione di dipendenze, zero-day) prima ch'elli ghjunghjenu à a pruduzzione.
- Stende, ùn rimpiazzà micca: L'IA di Xygeni s'applica à i risultati di e vostre risorse esistenti SAST, SCA, è scanner di terze parti, cusì avete un segnale megliu senza strappà l'arnesi incumbenti.
Cumplicità: NIS2, DORA, Legge UE nantu à l'IA, NIST AI RMF, ISO/IEC 42001. Ospitatu da l'UE, cù on-premises è opzioni di implementazione cù spazii d'aria.
Ricunniscenza: Cumpagnia Calda Chjamata in Application Security Posture Management 2026 è Hot Company in GenAI Application Security 2026 da i Global InfoSec Awards (Cyber Defense Magazine).
Segretaria: Principia à $ 33 / mese per a piattaforma cumpleta all-in-one, SAST, SCA, CI/CD Sicurezza, Rilevazione di Sicreti, IaC Security, è a scansione di container inclusa. Repositori illimitati, cuntributori illimitati, nisun prezzu per postu, nisuna sorpresa.
2. Strumenti di Sicurezza di l'Applicazione Snyk

Strumenti di Sicurezza di l'Applicazione per e squadre di sviluppatori
Cupertura AppSec: SAST, SCA, IaC Security, Rilevazione di Sicreti, CI/CD Sistemi
Best for: Squadre di sviluppu chì volenu una cunfigurazione rapida è una larga copertura di scansione in tuttu u stack principale AppSec.
Snyk offre una suite di strumenti di sicurezza di l'applicazioni focalizzata nantu à i sviluppatori, cuncepita per mette in luce e vulnerabilità in l'iniziu di u prucessu. SDLCCopre l'analisi di codice staticu, a scansione di risichi open-source, IaC scansione è rilevazione di secreti. Mentre hè pupulare per a facilità d'usu è CI/CD integrazione, e squadre spessu scontranu limitazioni intornu à a gestione di l'alerte, a prioritizazione è a frammentazione di i strumenti à scala.
Features Key:
- SAST (Codice Snyk): Analisi statica in IDE è CI pipelines, ancu s'ellu ùn hà micca signali di prioritizazione più profondi o regule persunalizabili per casi d'usu avanzati.
- SCA (Snyk Open Source): Rileva vulnerabilità in cumpunenti di terze parti è suggerisce correzioni, ma ùn valuta micca a raggiungibilità o a sfruttabilità.
- IaC Security: Identifica i prublemi di cunfigurazione in i fugliali Terraform è Kubernetes, cù un supportu minimu per ambienti multi-cloud cumplessi.
- Rilevazione di Secreti: Si basa nantu à integrazioni di terze parti cum'è Nightfall o GitGuardian, aghjunghjendu passi di cunfigurazione è frammentendu a visibilità.
- CI/CD Seguretat: Basic pipeline monitoraghju; a rilevazione di anomalie in tempu reale è e prutezioni contr'à e minacce interne sò limitate.
inevitevuli:
- Nisuna cupertura di sicurezza AI
- Rumore d'alerta altu per via di a mancanza di filtrazione di raggiungibilità o di puntuazione EPSS
- Nisuna scansione di malware integrata o cuntrolli d'integrità di u pacchettu
- Strumenti frammentati - sicreti, IaC, e SCA trattati separatamente
- Prezzi modulari: ogni funzione richiede una licenza separata
Pricing: U pianu di squadra include 200 testi/mese; a cupertura cumpleta richiede acquisti separati per pruduttu. Nisuna trasparenza di i prezzi, hè necessariu un preventivu persunalizatu per enterprise usu.
3. Strumenti di Sicurezza di l'Applicazione Jit
Strumenti di Sicurezza di l'Applicazione Modulari per e Squadre Git-Native
Cupertura AppSec: SAST, SCA, IaC Security, Rilevazione di Sicreti, CI/CD Sistemi
Best for: E squadre chì volenu cuntrolli AppSec modulari sò cunnesse direttamente à i flussi di travagliu Git cù una frizione minima.
Jit furnisce un inseme mudulare di strumenti di sicurezza di l'applicazione chì s'integranu in u sviluppu pipelines cù un bassu overhead di cunfigurazione. Copre i testi core di AppSec in tuttu SAST, SCA, IaC, rilevazione di secreti, è CI/CD cuntrolli di postura. E squadre ponu truvà si à gestisce a sicurezza più manualmente per via di a prufundità di riparazione è di a priorità limitata.
Features Key:
- SAST: Feedback d'analisi statica basatu annantu à Git; manca d'infurmazioni avanzate cum'è a rilevazione di malware o u cuntestu di runtime.
- SCA: Scansiona i CVE cunnisciuti, ma ùn offre micca un puntuatu di raggiungibilità o un filtru di sfruttabilità.
- IaC Security: Verifica i sbagli di cunfigurazione cumuni; richiede l'accordu per enterpriseambienti di gradu.
- Rilevazione di Secreti: Scansione in tempu reale, ma manca pre-commit applicazione o analisi di a storia di Git.
- CI/CD Seguretat: Bandiere pipeline risichi cum'è MFA debule o lacune di prutezzione di e branche; nisuna rilevazione di anomalie in tempu reale.
inevitevuli:
- Nisuna cupertura di sicurezza AI
- Nisuna prioritizazione basata nantu à l'explotabilità (nisun EPSS, nisuna raggiungibilità)
- Nisuna Correzione Automatica basata nantu à e Relazioni Pubbliche - a riparazione hè in gran parte manuale
- Prezzi persunalizati richiesti per l'automatizazione cumpleta è i cuntrolli avanzati
Pricing: Prezzi persunalizati richiesti per l'accessu cumpletu à e funzioni. I prezzi per postazione è a fatturazione annuale ponu creà sfide di scalabilità per e squadre in crescita.
4. Strumenti di Sicurezza di l'Applicazione Veracode
Enterprise SAST e SCA
Cupertura AppSec: SAST, SCA
Best for: Enterprises'hè cuncentratu nantu à l'analisi statica tradiziunale è SCA cù forti esigenze di segnalazione di cunfurmità.
Veracode hè una urganizazione stabilita enterprisepiattaforma di qualità per i test di sicurezza di l'applicazioni. Tuttavia, omette parechje capacità avà cunsiderate di basa in AppSec mudernu: IaC scansione, rilevazione di secreti, CI/CD pipeline security, è a cupertura di sicurezza di l'IA. E squadre di sicurezza spessu anu bisognu di cumplementà Veracode cù strumenti supplementari per ottene una prutezzione cumpleta.
Features Key:
- SAST: Analisi statica prufonda di u codice in tutti i linguaggi supportati cù CI/CD integrazione di u flussu di travagliu.
- SCA: Identifica vulnerabilità cunnisciute è prublemi di licenza in cumpunenti di terze parti è open-source.
- Correzione di Veracode: Motore di rimediazione basatu annantu à l'IA chì suggerisce patch di codice sicuri.
- Gestione di e Pulitiche è Rapporti di Conformità: Conformità pronta per l'audit dashboards cù l'applicazione di pulitiche persunalizate.
inevitevuli:
- Innò IaC or CI/CD sicurità; ùn pò micca scansà Terraform, Helm, o Kubernetes
- Nisuna rilevazione di secreti
- Nisuna cupertura di sicurezza AI
- Nisuna metrica EPSS o di raggiungibilità, liste CVE piatte senza cuntestu di sfruttabilità
- Nisuna rilevazione di malware o di minacce di a catena di furnimentu
- IDE limitatu è pull request integrazione
Pricing: Valore medianu di u cuntrattu $ 18,633 / annu basatu annantu à i dati di compra di i clienti. Nisun pianu tuttu-in-unu, SCA devenu esse raggruppati separatamente. Tutti i piani richiedenu preventivi persunalizati.
5. Strumenti di Sicurezza di l'Applicazione Cycode
Piattaforma di Visibilità Code-to-Cloud
Cupertura AppSec: SAST, SCA, IaC Security, Rilevazione di Sicreti, CI/CD Sistemi
Best for: E squadre di sicurezza danu priorità à a guvernanza centralizzata è à a visibilità da u codice à u cloud in tuttu u SDLC.
Cycode furnisce una piattaforma larga destinata à unificà a visibilità è u cuntrollu in tuttu u ciclu di vita di u sviluppu di u software. Malgradu u so vastu inseme di funzioni, manca di capacità muderne di prioritizazione è automatizazione basate nantu à u risicu nantu à e quali e squadre di sviluppu si basanu sempre di più per a velocità è a qualità di u signale.
Features Key:
- SAST: Rileva difetti è funzioni insicure cù CI/CD è l'integrazione di l'ambiente di sviluppatore.
- SCA: Scansiona e dipendenze dirette è transitive per CVE è risichi di licenza.
- IaC Security: Audita Terraform, Helm è Kubernetes per cunfigurazioni errate prima di u implementazione.
- Rilevazione di Secreti: Segnala e chjave API è e credenziali codificate in u codice, a storia Git è pipelines.
- CI/CD Seguretat: Monitori pipelines per cumpurtamenti risicati, deriva è cambiamenti micca autorizati.
inevitevuli:
- Nisuna cupertura di sicurezza AI
- Nisuna prioritizazione basata nantu à l'explotabilità - nisuna analisi di raggiungibilità o puntuazione EPSS
- Ottimizazione significativa necessaria per ambienti cumplessi
- Nisuna Correzione Automatica basata nantu à e Relazioni Pubbliche - a riparazione hè manuale
- I prezzi opachi è modulari sò prubabili di aumentà cù a dimensione di a squadra
Pricing: Richiedenu preventivi persunalizati. E licenze di funzioni modulari probabilmente aghjunghjenu costi à misura chì a copertura si espande.
6. Fortify by OpenText Application Security Tools
Enterprise Analisi statica
Cupertura AppSec: SAST, SCA
Best for: Altamente regulatu enterprises cù pratiche di sviluppu staticu chì necessitanu una copertura linguistica prufonda è supportu di cunfurmità.
Fortify by OpenText furnisce tradiziunale enterprisetest di sicurezza di l'applicazione di qualità cuncentrati nantu à SAST e SCAHè ben cunnisciutu per u so largu supportu linguisticu è l'allineamentu cù a cunfurmità regulatoria. Tuttavia, manca di rilevazione di secreti, IaC security, CI/CD pipeline prutezzione, è qualsiasi cupertura di sicurezza AI - capacità avà cunsiderate di basa in l'ambienti DevSecOps muderni.
Features Key:
- SAST (Analizzatore di Codice Staticu): Supporta più di 25 lingue cù l'aghjustamentu di e regule persunalizate è l'integrazione di u sistema di compilazione.
- SCA: Valuta e dipendenze open-source per vulnerabilità cunnisciute è prublemi di licenza.
inevitevuli:
- Nisuna rilevazione di secreti o IaC security
- Innò CI/CD pipeline surviglianza
- Nisuna cupertura di sicurezza AI
- Nisuna prioritizazione basata nantu à sfruttabilità - e squadre ricevenu liste CVE piatte
- Cicli di feedback lenti, in particulare cù Fortify on Demand (FoD)
Pricing: Solu preventivi persunalizati. Enterprise licenze destinate à e grande urganisazioni, spessu incluse in servizii di cunsulenza è di audit.
7. Strumenti di Sicurezza di l'Applicazione Checkmarx
Ampia cupertura AppSec per grandi imprese Enterprises
Cupertura AppSec: SAST, SCA, IaC, Rilevazione di Secreti
Best for: Grandi urganisazioni cù squadre AppSec dedicate chì anu bisognu di una larga cupertura linguistica è di una forte persunalizazione.
Checkmarx furnisce un vastu inseme di strumenti di test di sicurezza di l'applicazioni cù una forte copertura linguistica è enterprise capacità di cunfurmità. Tuttavia, a piattaforma richiede un sforzu di cunfigurazione significativu, hè largamente mudulare, è manca di e funzioni muderne di prioritizazione è automatizazione chì e squadre DevSecOps in rapida evoluzione anu bisognu.
Features Key:
- SAST: Scansiona più di 25 lingue per difetti logichi, mudelli insicuri è sicreti integrati.
- SCA: Valuta e dipendenze open-source è i pacchetti di terze parti per CVE è risichi di licenza.
- IaC Security: Verifica i mudelli di cunfigurazione di Terraform è Kubernetes per cunfigurazioni errate.
- Rilevazione di Secreti: Segnala l'autenticazioni esposte in e basi di codice è in a cronologia di e versioni.
inevitevuli:
- Nisuna cupertura di sicurezza AI
- E lunghe durate di scansione ritardanu i feedback di i sviluppatori
- Curva d'apprendimentu alta - a cunfigurazione richiede cumpetenze AppSec
- Interfacce disgiunte attraversu SAST, SCA, e IaC moduli
- Nisuna riparazione automatica o basata nantu à e relazioni pubbliche - e correzioni sò in gran parte manuali
- Nisuna prioritizazione basata nantu à u risicu - nisun puntuatu EPSS o analisi di raggiungibilità
- Mancanza di rilevazione di secreti pre-commit scansione o Git hooks
- Caru à scala - i prezzi modulari aumentanu rapidamente
Pricing: EnterprisePrezzi à livellu; l'implementazioni dichjarate varianu da $ 75,000 à $ 150,000 / annu. Nisun pianu all-in-one - a copertura cumpleta richiede l'insieme di più moduli.
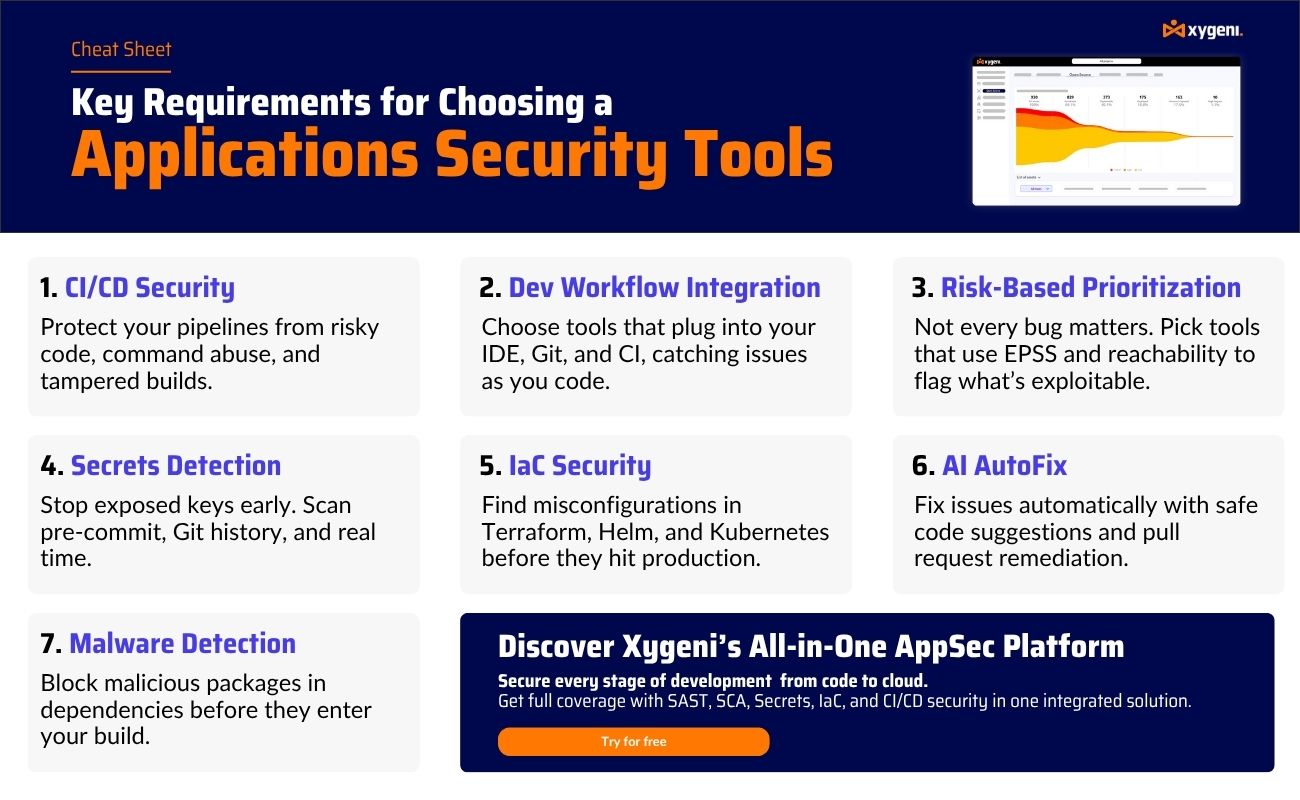
Funzioni essenziali da cunsiderà in i strumenti di sicurezza di l'applicazione
Sceglie i strumenti di sicurezza di l'applicazione adatti ùn significa micca spuntà caselle, ma truvà suluzioni chì riducenu u risicu reale, supportanu u modu di travagliu di i sviluppatori è gestiscenu e minacce quandu si verificanu. I migliori strumenti AppSec spartenu queste capacità essenziali:
1. CI/CD Sicurezza è Pipeline prutezzione
L'attacchi avà miranu i flussi è l'automatizazione di GitOps, micca solu a pruduzzione. I vostri strumenti di test di sicurezza di l'applicazione devenu monitorà CI/CD pipelineper anomalie, cumandamenti risicati è custruzzioni manomesse, tracciamentu di i cambiamenti trà e branche, commits, è cuntributori in tempu reale.
2. Integrazione in tuttu u SDLC
A sicurità hè più efficace quandu face parte di u ritmu di sviluppu. Sceglite strumenti chì s'integranu in u vostru IDE, flussi di travagliu Git è CI. pipelinecusì i prublemi sò rilevati durante a codificazione, micca dopu a liberazione.
3. Priorizazione chì currisponde à sfruttabilità
Ùn basta micca à rilevà ogni vulnerabilità. L'arnesi chì applicanu l'analisi di raggiungibilità è u puntuatu EPSS vi aiutanu à dà priorità in basa à ciò chì puderia esse sfruttatu in realtà - risparmiendu tempu è riducendu u vulume d'alerte innecessariu.
4. Rilevazione di Secreti da u principiu
I sicreti codificati in modu duru restanu trà i risichi i più cumuni è dannosi. Strumenti AppSec efficaci rilevanu i sicreti prima chì u codice sia spintu, via pre-commit hooks, Scansione di a storia Git è avvisi in tempu reale.
5. Infrastruttura cum'è Codice (IaC) Sicurezza
IaC I sbagli di cunfigurazione sò spessu trascurati. A vostra piattaforma deve scansà i mudelli Terraform, Kubernetes è Helm direttamente in u prucessu di sviluppu, mettendu in risaltu i permessi risicati o i cuntrolli mancanti in anticipu.
6. Correzione automatica basata nantu à l'IA
Strumenti cù AutoFix alimentatu da IA furniscenu pull request rimediazione è suggerimenti di codice sicuru, aiutendu e squadre à custruisce in modu sicuru senza cambià u so modu di travagliu.
7. Rilevazione di minacce di malware è di dipendenza
L'attaccanti nascondenu sempre di più i malware in e dipendenze. Cercate piattaforme chì scansionanu i registri publichi, rilevenu mudelli maliziosi è bluccanu i pacchetti suspetti prima ch'elli ghjunghjenu à e vostre compilazioni - idealmente prima chì e firme esistinu.
8. Cupertura di Sicurezza di l'IA
In u 2026, i migliori strumenti di sicurezza di l'applicazioni devenu ancu assicurà l'IA in u vostru SDLCCiò significa fà un inventariu di l'assi di l'IA (mudelli, agenti, servitori MCP), valutà u so risicu paragunatu à OWASP LLM è MCP Top 10, è applicà a pulitica à u puntu finale di u sviluppatore. Attualmente, solu Xygeni furnisce questu cum'è parte di a so piattaforma principale.
L'IA hà cambiatu u ghjocu. I vostri strumenti di sicurezza di l'applicazione devenu ancu fà lu.
E squadre di sviluppu muderne ùn ponu più fidà si di pratiche di sicurezza obsolete. L'arnesi di sicurezza di l'applicazioni d'oghje devenu assicurà tuttu u ciclu di vita (da u primu commit à a pruduzzione) senza rallentà i sviluppatori.
Micca tutti l'arnesi AppSec sò creati uguali. Certi rilevenu i prublemi ma inundanu e squadre di rumore. Altri ùn sanu micca ciò chì hè veramente risicatu. È in u 2026, a maiò parte ùn anu ancu risposta per u risicu introduttu da l'IA, a superficia d'attaccu chì cresce più rapidamente in u SDLC.
Eccu induve Xygeni face una chiara differenza. Riunisce SAST, SCA, Rilevazione di Sicreti, IaC Security, CI/CD monitoraghju, è l'unicu stratu di sicurezza IA integratu in u mercatu, in una piattaforma integrata. Ùn solu trova vulnerabilità, ma mostra ciò chì hè sfruttabile, cumu riparallu rapidamente è blocca e minacce à u puntu finale di u sviluppatore prima ch'elli ghjunghjenu à a pruduzzione.
Cù AutoFix basatu annantu à l'IA, analisi di raggiungibilità, puntuazione basata annantu à EPSS è cumpleta era di l'IA SDLC Cupertura, Xygeni hè u megliu strumentu di sicurezza di l'applicazione per e squadre chì anu bisognu di prutezzione cumpleta in u 2026, senza a dispersione di u strumentu, i prezzi per postu, o a fatigue di l'alerte di e piattaforme legacy.
clausole: I prezzi sò indicativi è basati nantu à l'infurmazioni dispunibili publicamente. Per quotazioni precise è aggiornate, cuntattate direttamente u venditore.

S & P
Chì sò l'arnesi di sicurezza di l'applicazione?
I strumenti di sicurezza di l'applicazione sò piattaforme chì identificanu, prioritizanu è aiutanu à rimedià e vulnerabilità di sicurezza in u codice, e dipendenze, l'infrastruttura è CI/CD pipelines, integrati direttamente in u ciclu di vita di u sviluppu di u software per rilevà i prublemi prima ch'elli ghjunghjenu à a pruduzzione.
Chì ghjè u megliu strumentu di sicurezza di l'applicazione in u 2026?
Per e squadre chì anu bisognu di cumpletu SDLC cupertura cù una vera prioritizazione, Xygeni hè l'opzione più cumpleta, cumbinendu SAST, SCA, Rilevazione di Sicreti, IaC, CI/CD Sicurezza è Sicurezza AI in una piattaforma senza prezzi per postazione. Per e squadre focalizzate nantu à i sviluppatori chì volenu una cunfigurazione rapida, Snyk hè una alternativa largamente aduprata.
L'arnesi di sicurezza di l'applicazioni coprenu u codice generatu da l'IA?
A maiò parte di l'arnesi tradiziunali ùn a facenu micca. Xygeni hè attualmente l'unica piattaforma chì combina a scansione AppSec classica cù a sicurezza AI dedicata, chì copre i risichi di codice generatu da l'IA, e vulnerabilità di u servitore MCP, l'iniezione prompt è l'inventariu di l'asset AI attraversu AI-SPM.
Quantu costanu l'arnesi di sicurezza di l'applicazione?
I mudelli di prezzi varianu più chè e capacità. A maiò parte enterprise E piattaforme utilizanu quotazioni persunalizate cù licenze modulari, dunque u prezzu di listinu copre un modulu è a copertura cumpleta significa raggruppà parechji. U prezzu per postazione hè cumunu è diventa u costu dominante mentre una squadra cresce, hè per quessa chì a vera quistione ùn hè micca u prezzu di listinu, ma ciò chì li succede quandu aghjunghjite vinti sviluppatori. Xygeni principia à $ 33 / mese per a piattaforma cumpleta cù repositori è cuntributori illimitati. Enterprise E piattaforme in questa categuria vanu tipicamente da cinque cifre annualmente à sei per grandi implementazioni.
Chì ghjè a differenza trà SAST e SCA?
SAST analizza u codice scrittu da a vostra squadra, circendu mudelli insicuri cum'è difetti d'iniezione, deserializazione micca sicura o errori logichi codificati. SCA analizeghja u codice chì a vostra squadra hà impurtatu, verificendu e dipendenze open-source per vulnerabilità cunnisciute, cunflitti di licenza è, sempre di più, pacchetti maliziosi. Rispondenu à diverse dumande è nè l'unu nè l'altru ùn sustituisce l'altru. In pratica, a maiò parte di una applicazione muderna hè dipendenze, dunque SCA di solitu emerge più scuperte mentre SAST emerge quelli chì nimu altru ùn pudia avè trovu per voi.
Aghju bisognu di un strumentu separatu per a sicurità di l'IA?
Micca necessariamente, è ci hè un bon argumentu contru. U risicu di l'IA in u SDLC ùn hè micca un duminiu separatu, ma piuttostu un novu inseme di risorse in quellu chì avete digià: mudelli, agenti, servitori MCP, prompt è assistenti di codificazione AI vivenu tutti in i vostri repositori accantu à tuttu u restu. Eseguisce li attraversu un strumentu separatu produce una seconda coda cù a so propria scala di gravità, chì hè esattamente a frammentazione chì e squadre AppSec anu passatu l'ultimi cinque anni à scappà. A quistione più utile hè se a vostra piattaforma esistente pò vede quelle risorse, è se i so risultati sbarcanu in a stessa lista di priorità cum'è i vostri risultati di codice è di dipendenza.
