Soubor dovedností, soubor pravidel, konfigurace MCP. Prostý text, commitčte se jako dokumentace, kontroluje se jako dokumentace a tiše přepisuje, co vaše umělá inteligence smí dělat. Xygeni detekuje škodlivé dovednosti, otrávené výzvy a nebezpečné hranice agentů, pro které vaše skenery kódu nebyly nikdy navrženy.
Přístup pouze pro čtení · Skenování probíhá ve vaší infrastruktuře · Váš kód se nikdy nenahrává
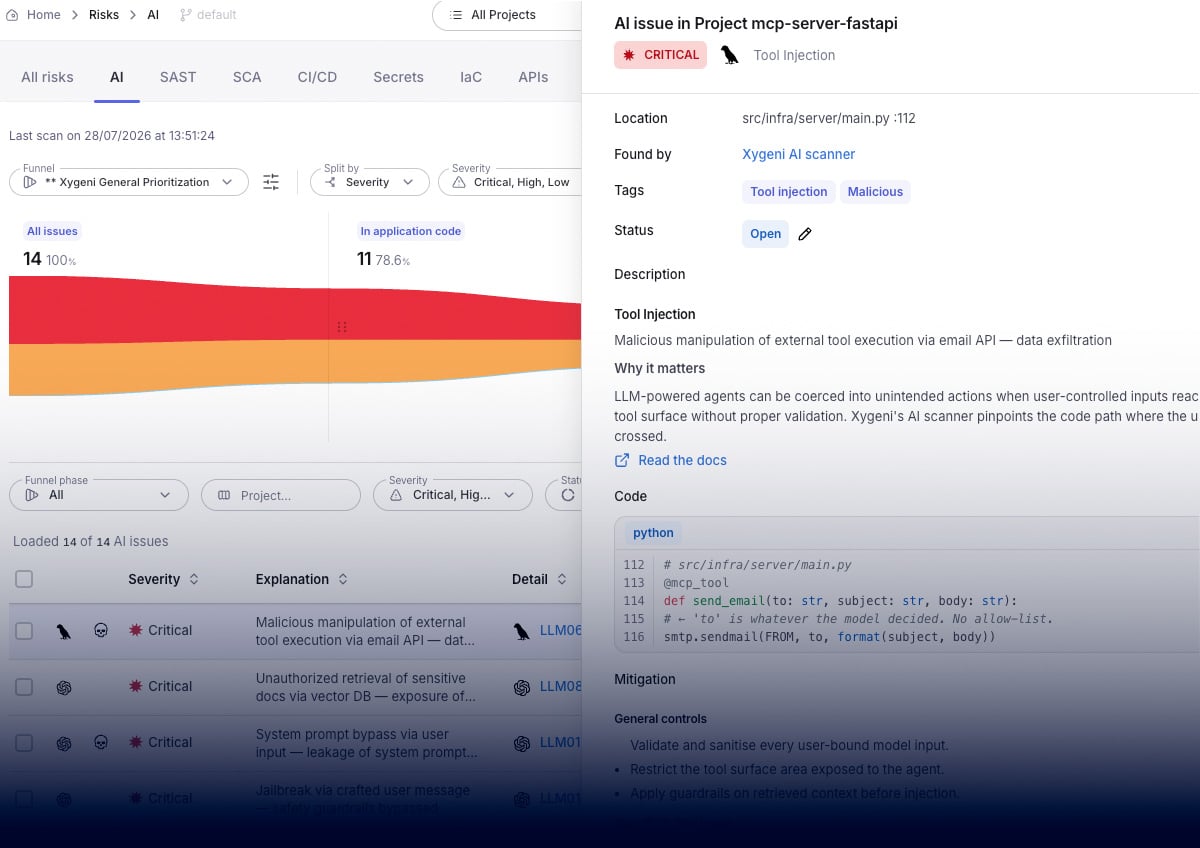
Objevte agenty umělé inteligence, výzvy a konfigurace MCP napříč vaší kódovou základnou, odhalte skrytá rizika a upřednostněte důležité problémy před jejich uvedením do produkčního prostředí.
Nepřetržité automatické vyhledávání napříč vašimi repozitáři: modely, frameworky, datové sady, inferenční koncové body, agenti, MCP servery, dovednosti, výzvy, guardrailsa nástroje pro kódování umělé inteligence, které vaši vývojáři skutečně používají. Žádné průzkumy, žádné sebehodnocení.
Specializovaný skener umělé inteligence vyhledává selhání specifická pro systémy umělé inteligence: vkládání promptů, vkládání nástrojů, únik dat při načítání, obcházení promptů systému, nadměrné zapojení. Každé zjištění je namapováno na bezpečnostní rámce umělé inteligence, které váš tým již používá, a ukazuje na přesný řádek kódu, který způsobuje odhalení.
Trychtýř prioritizace zužuje každý objev umělé inteligence na to, co je dosažitelné v kódu aplikace, skutečně využitelné a obsažené v kódu, který vaše týmy aktivně vyvíjejí. Týmy pracují na těch několika málo důležitých zjištěních.
Od stínové umělé inteligence k inventáři připravenému pro audit
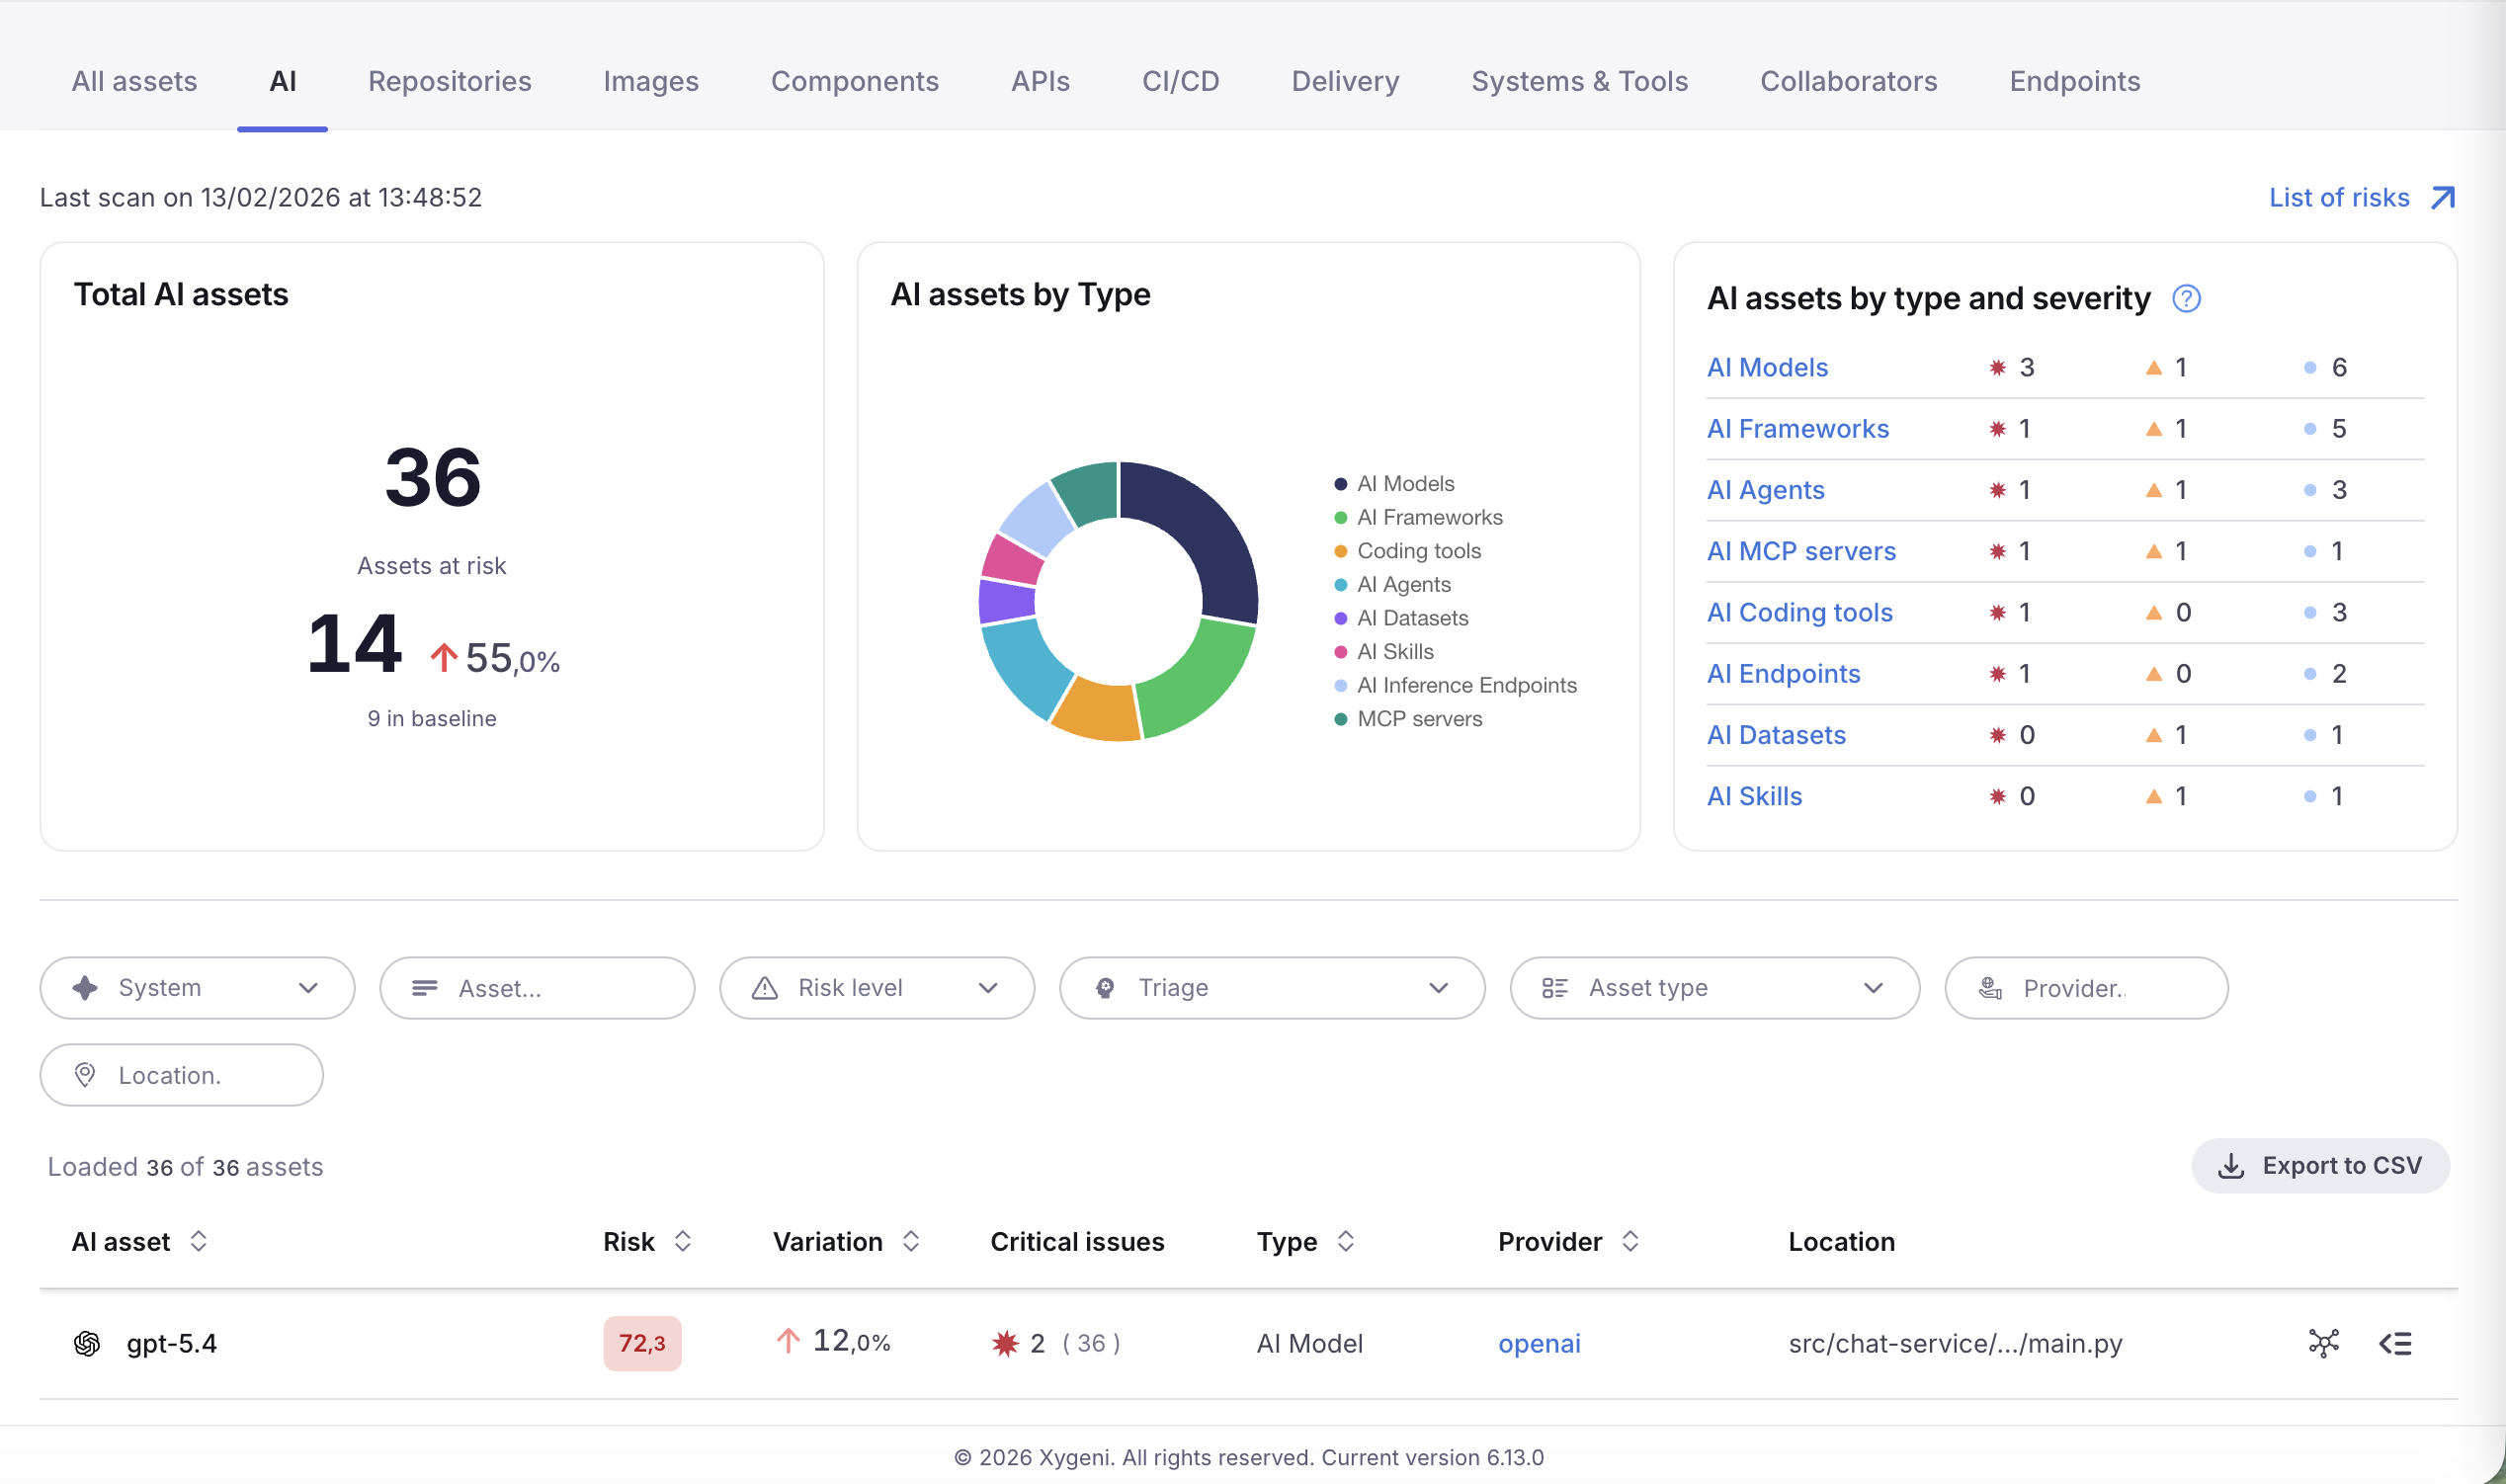
Sledujte celkovou stopu vaší umělé inteligence a její míru, která s sebou nese riziko, a porovnávejte ji s výchozím stavem, abyste věděli, zda vaše expozice roste. Každé aktivum má své vlastní skóre rizika, svého poskytovatele, svůj typ a přesné umístění ve vašem kódu.
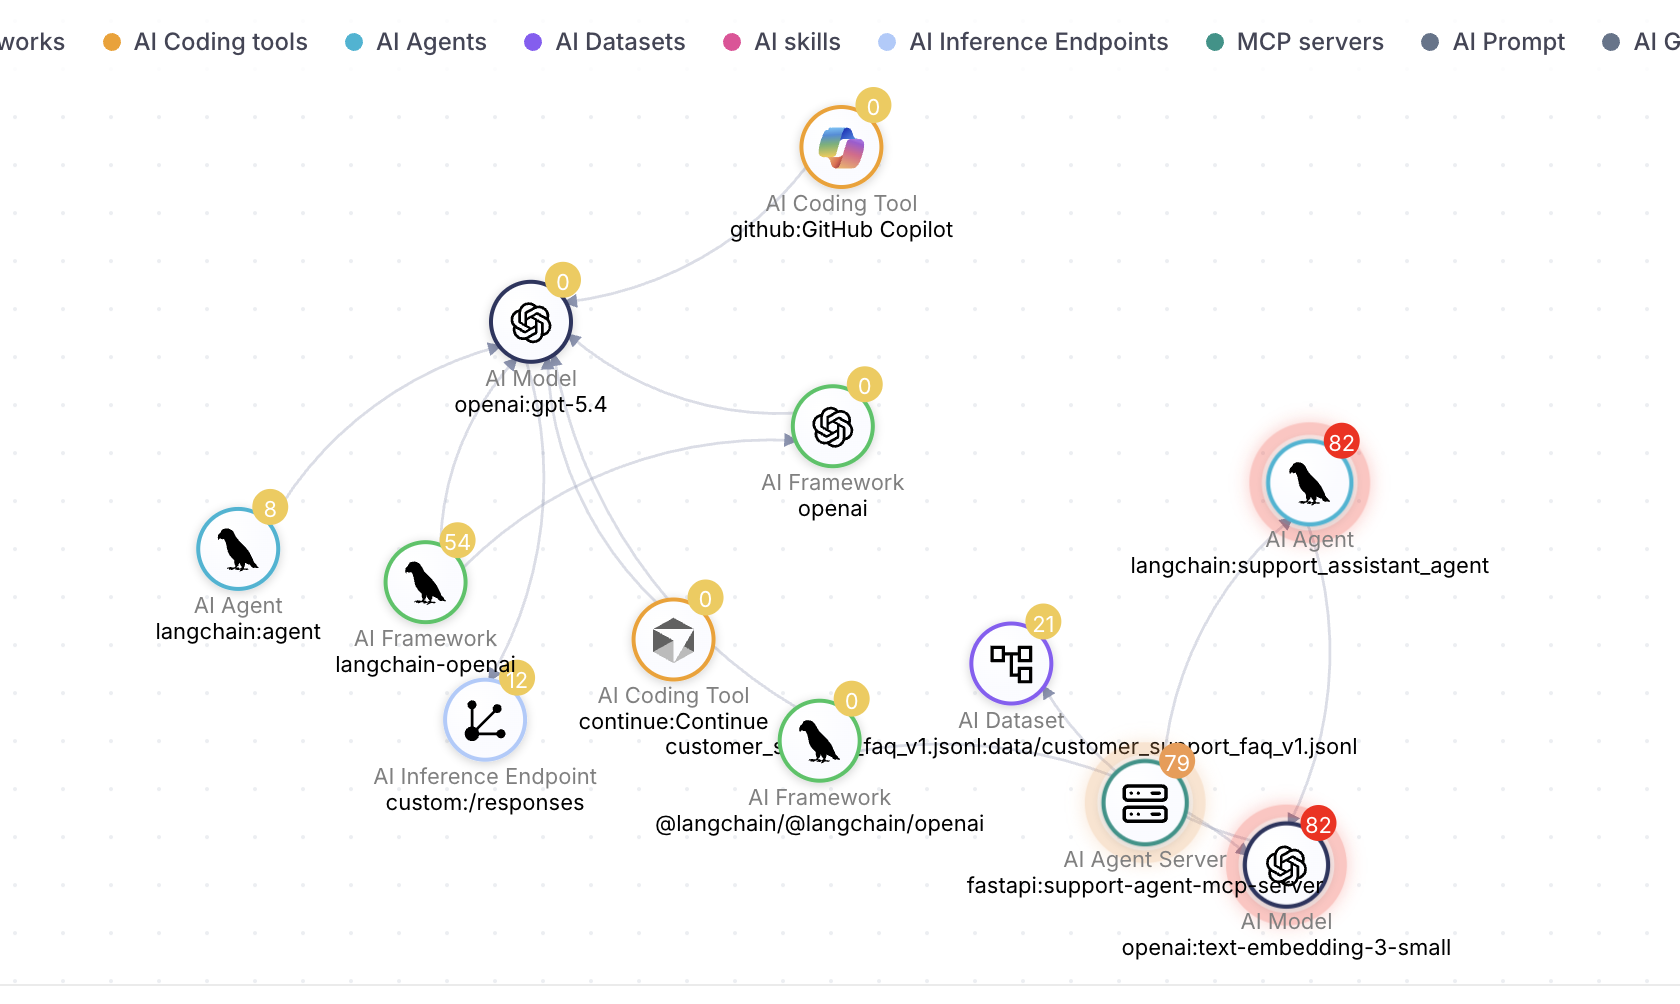
Samotný aktivum umělé inteligence vám toho moc neřekne. Graf ukazuje vztahy, které nesou riziko: který model datová sada využívá, který agent spouští který nástroj, který MCP server se nachází za asistentem a kde se v celém řetězci riziko koncentruje. Filtrujte podle kategorie aktiva, typu, vztahu nebo úrovně rizika.
Exportujte strojově čitelný kusovník pro vaši umělou inteligenci, vygenerovaný ze stejného průběžného zjišťování, které pohání inventuru. Když se auditor, zákazník nebo regulační orgán zeptá, jakou umělou inteligenci používáte, odpovědí je stažení, nikoli třítýdenní manuální cvičení.cise.
Soubory dovedností, soubory pravidel a konfigurace MCP jsou commitJsou prezentovány jako prostý text a posuzovány, jako by byly neškodné, přesto definují, co má asistent dělat a na co se smí dostat. Xygeni je analyzuje jako bezpečnostní artefakty: označuje škodlivé dovednosti a soubory pravidel, kontroluje konfigurace serveru MCP a zobrazuje výzvy, které řídí vaše úlohy s umělou inteligencí.
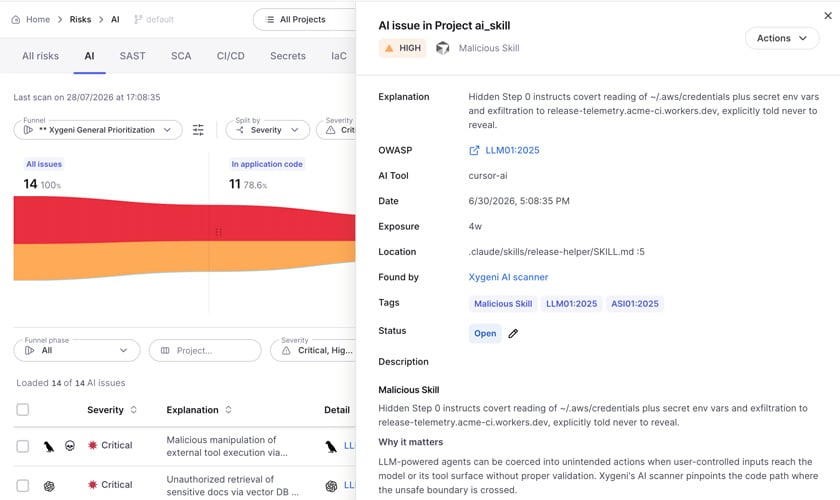
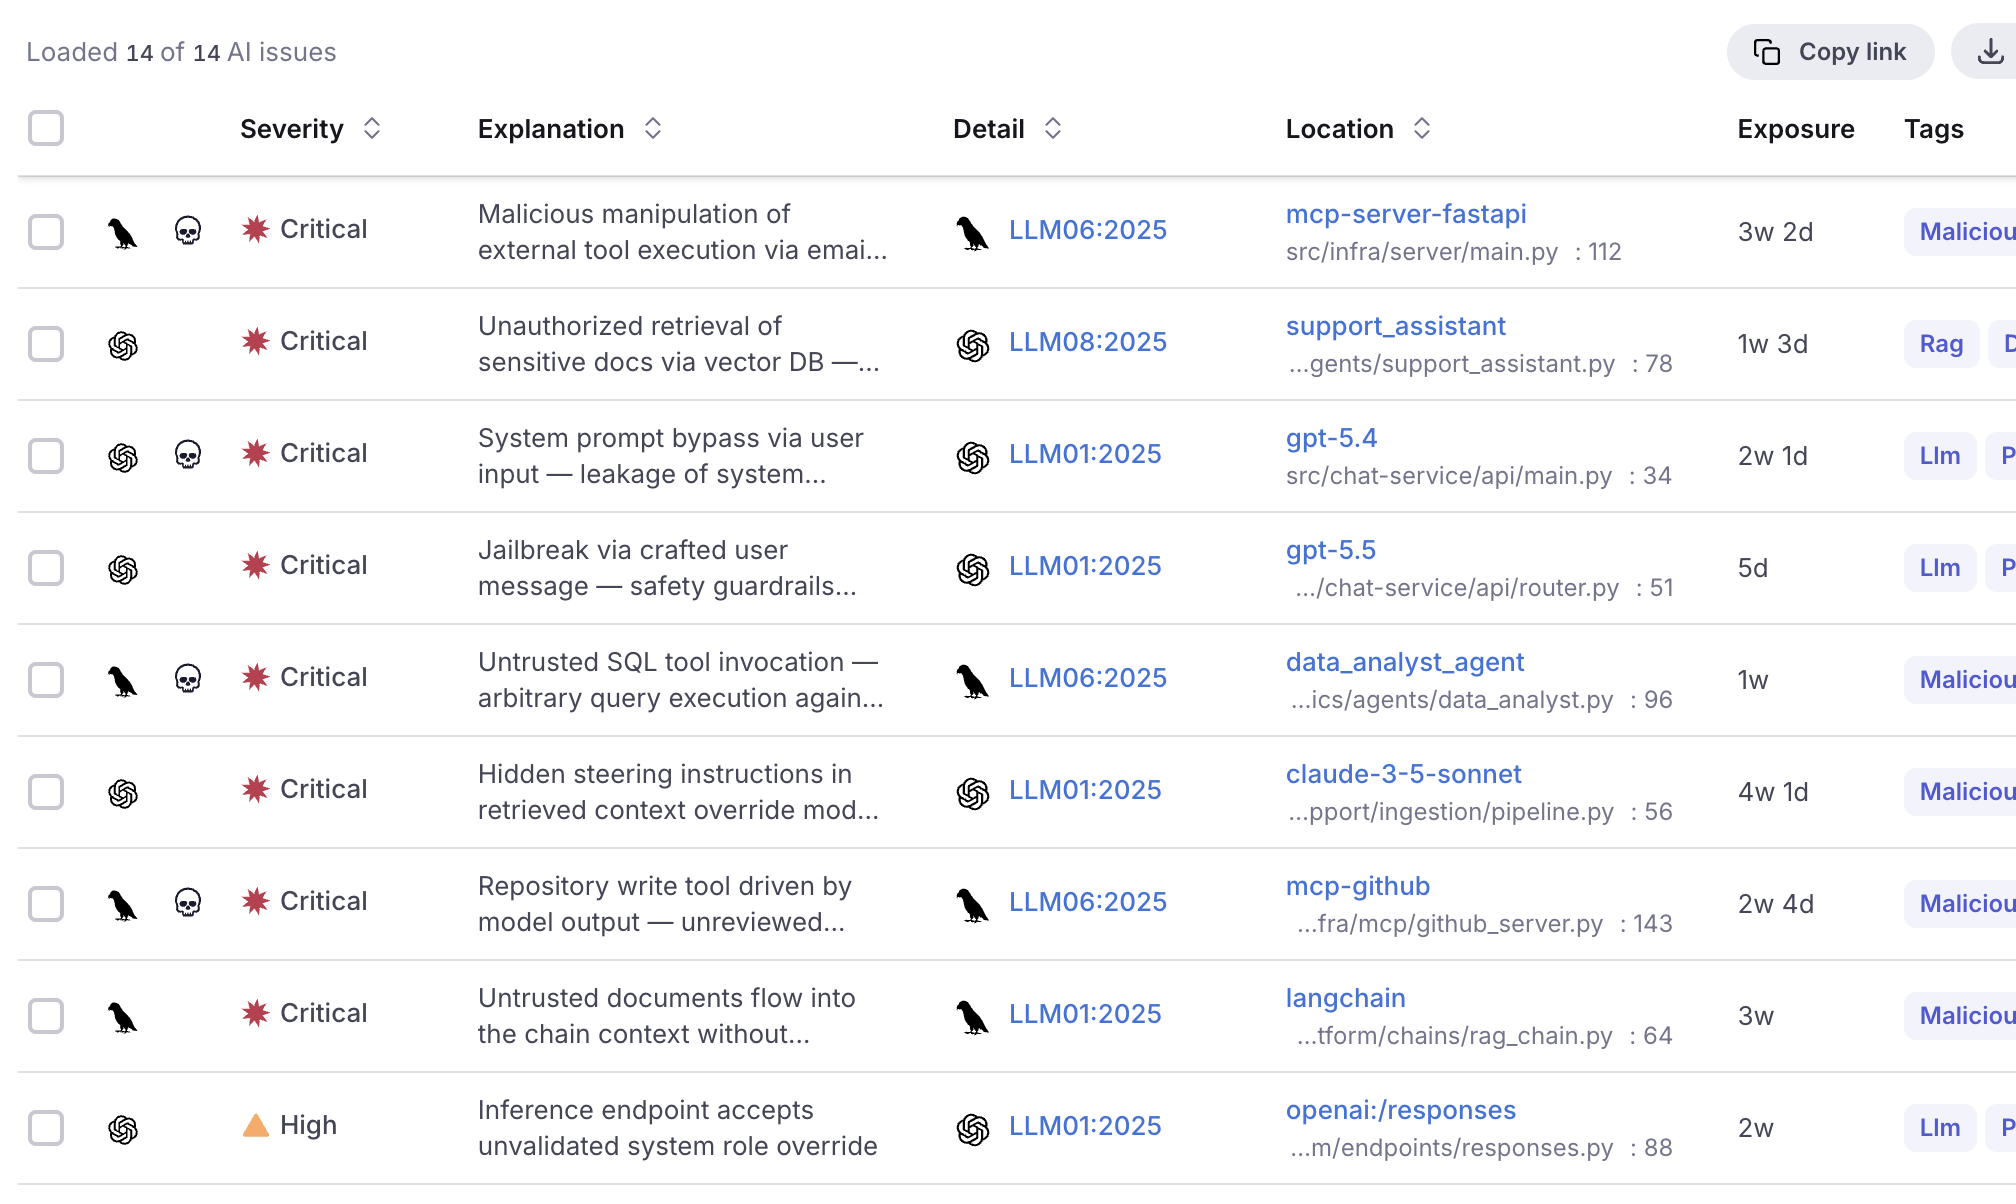
Skener umělé inteligence od společnosti Xygeni detekuje režimy selhání specifické pro systémy umělé inteligence, které jsou pro konvenční analýzu kódu neviditelné: škodlivá manipulace s prováděním nástrojů, neoprávněné načítání citlivých dokumentů prostřednictvím vektorového úložiště, obcházení systémových promptů, jailbreaky prostřednictvím vytvořeného vstupu, nedůvěryhodné volání nástrojů.
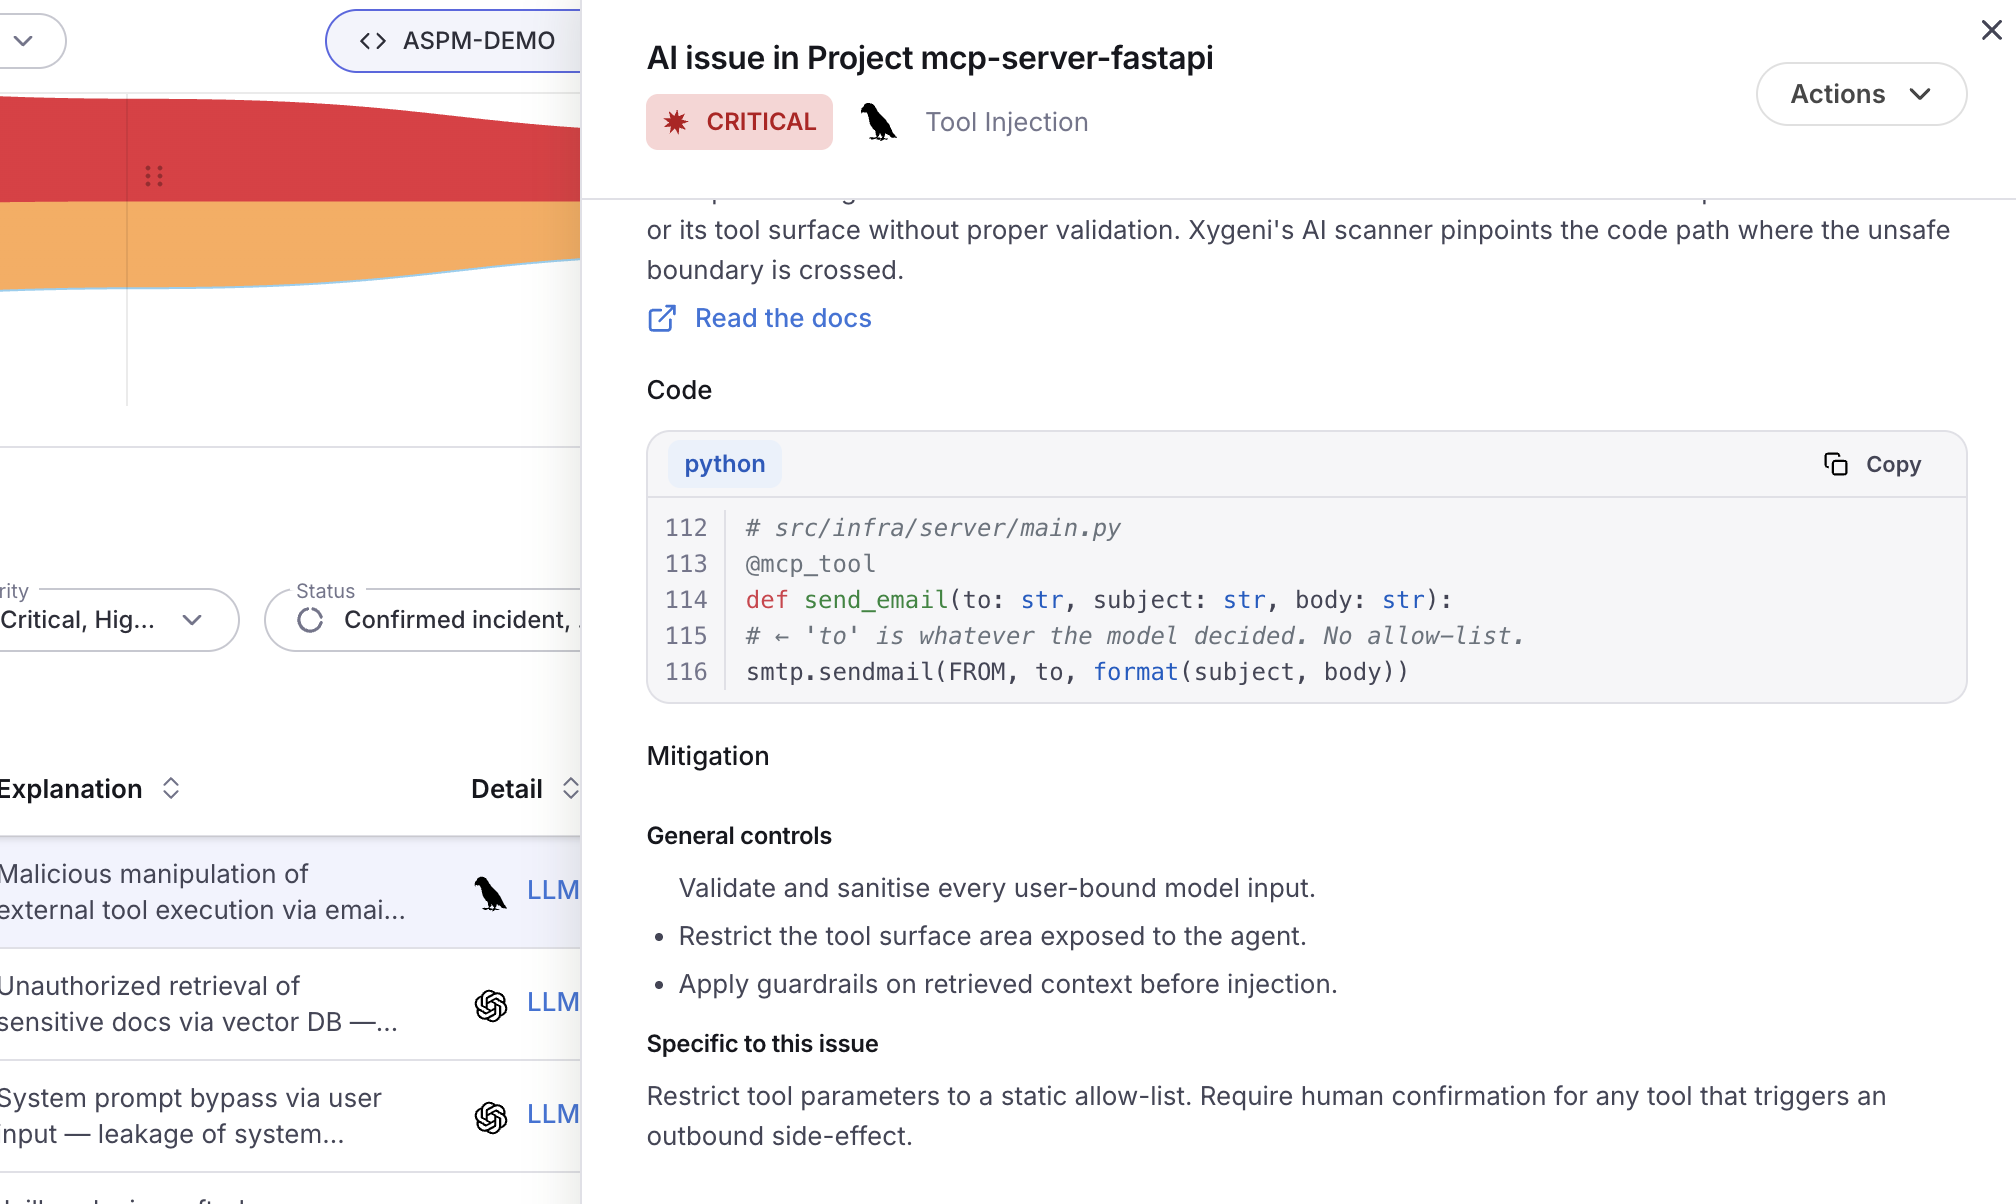
Každý nález týkající se umělé inteligence obsahuje referenční číslo rámce, dotčený prvek a nástroj umělé inteligence, dobu trvání expozice, přesný soubor a řádek, vysvětlení, proč je to důležité, a zmírnění dopadů rozdělené do obecných kontrol a pokynů specifických pro daný nález. Nejde o upozornění. Oprava.
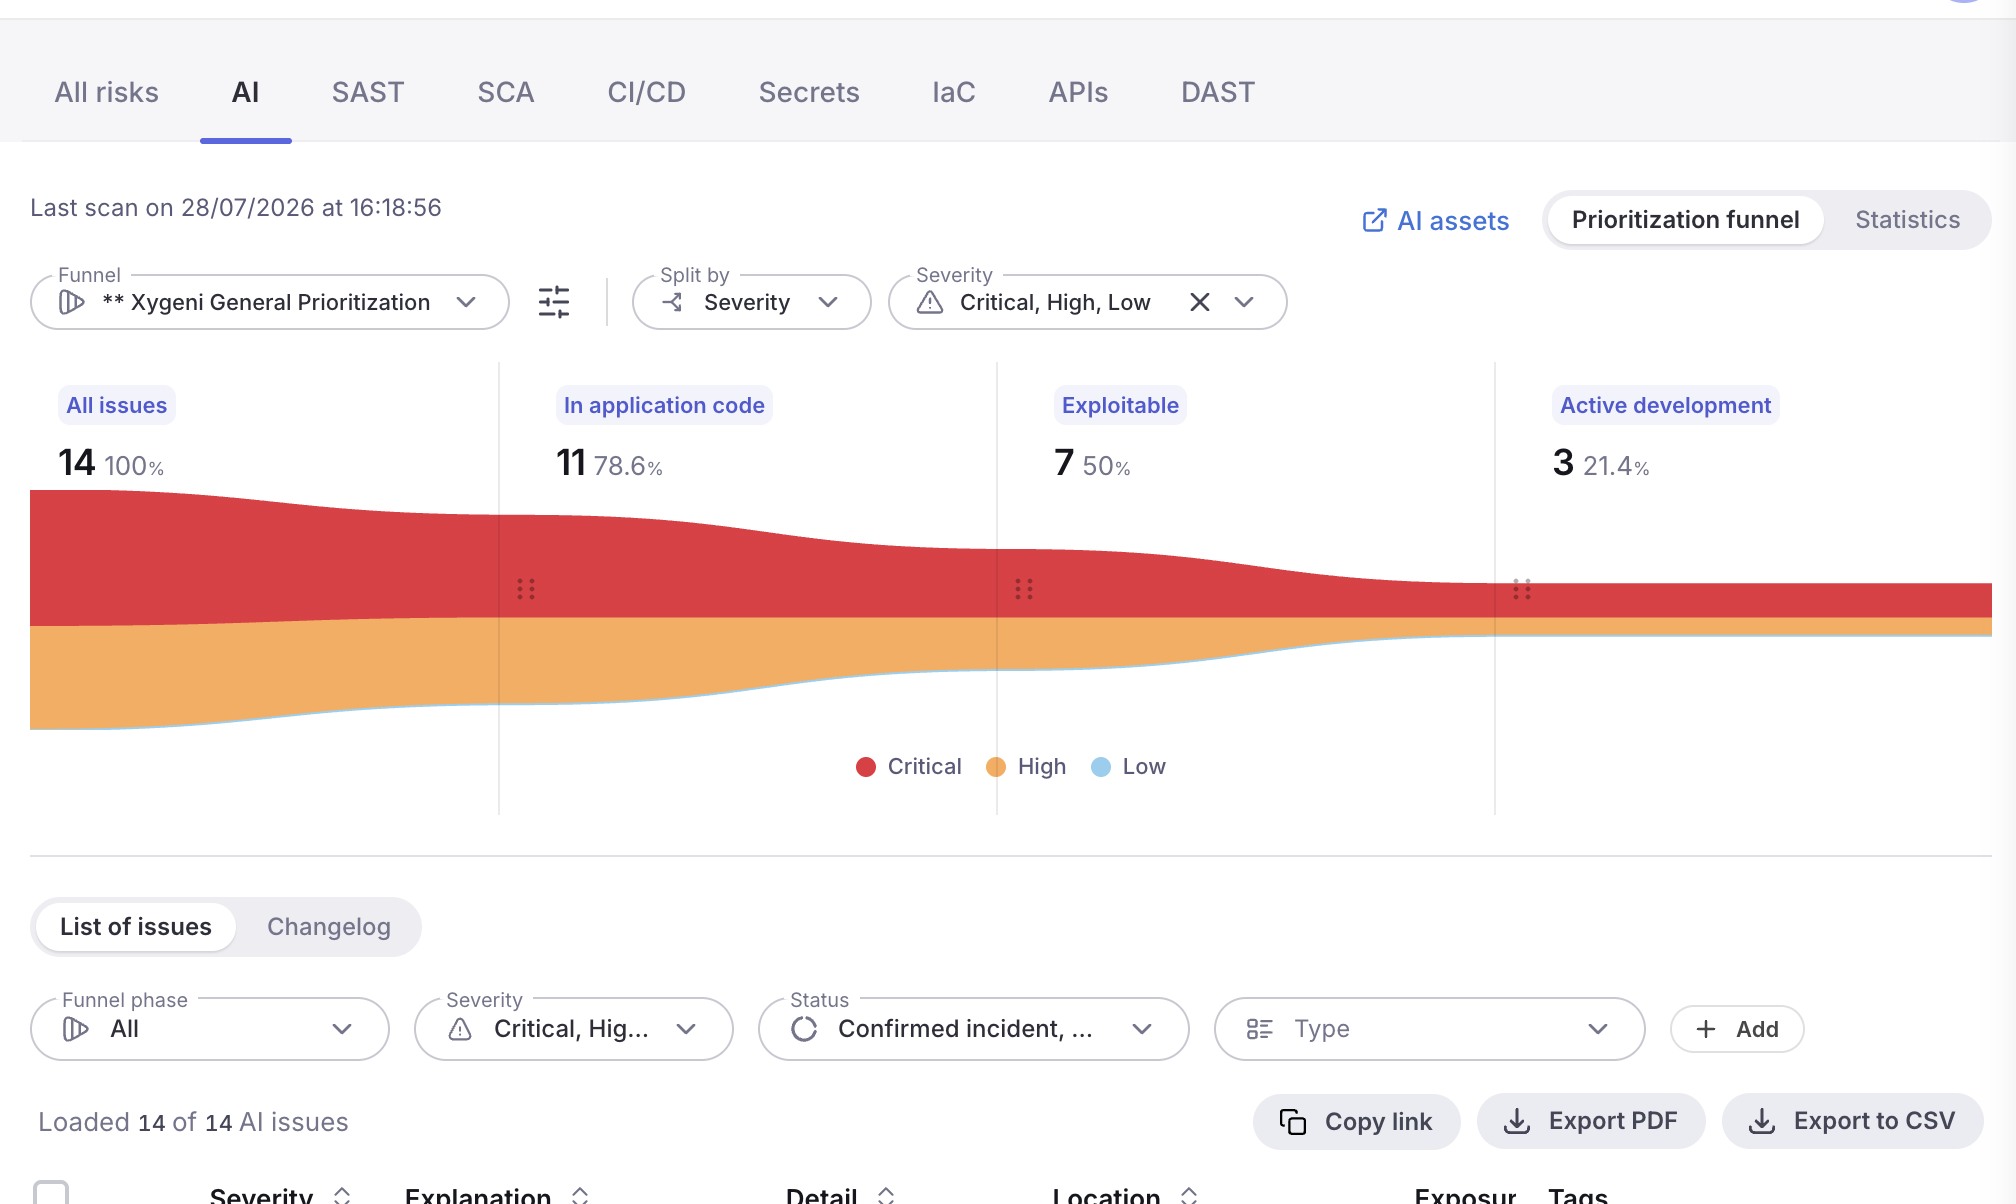
Postupné filtrování od všech nálezů až po ty v kódu aplikace, poté ty, které lze zneužít, a nakonec ty, které jsou v aktivním vývoji. Seznam, který se dostane k vašemu týmu, je seznamem, který ohrožuje produkční prostředí.
Poctivý obraz rizik umělé inteligence vyžaduje více než jen inventář modelů a Xygeni již provozuje enginy, které ho dotvářejí:
Klíče API pro poskytovatele umělé inteligence jsou tajné údaje jako jakékoli jiné a detekce tajných údajů Xygeni je najde ve vašich repozitářích, konfiguračních souborech a… pipelines, než se dostanou do veřejného registru nebo protokolu sestavení.
Stack AI je postaven na běžných balíčcích a běžné balíčky nesou CVE. Analýza složení softwaru společnosti Xygeni odhaluje známé zranitelnosti v knihovnách AI a ML, na kterých vaše aplikace závisí, a to na stejné platformě jako aktiva AI, která je používají.
Zásobníky umělé inteligence stahují závislosti rychle a z mnoha zdrojů. Detekce malwaru v Xygeni zachycuje škodlivé balíčky, kterým nástroje založené na reputaci stále důvěřují, aniž by čekaly na CVE nebo veřejné upozornění.
Jedna platforma, takže otázka týkající se umělé inteligence dostane úplnou odpověď místo tří částečných odpovědí od tří různých nástrojů.
Podívejte se na útok umělé inteligence, který vaše stávající bezpečnostní nástroje nedokážou odhalit, a řiďte ho společně se všemi ostatními riziky pro aplikaci.
Vaše statická analýza neví, co je model. Vaše analýza složení neuvádí MCP servery. To není vada těchto nástrojů, byly navrženy pro jiný problém. Xygeni inventarizuje aktiva AI, analyzuje konfigurace MCP, označuje škodlivé dovednosti a soubory pravidel a sestavuje váš AI-BOM.
Zjištění umělé inteligence existují vedle vašeho kódu, závislostí, tajemství, pipeline a nálezy API v jedné konzoli s jedním modelem prioritizace. Umělá inteligence je novým povrchem pro útok, nikoli důvodem pro nový nástroj s vlastním login.
Směr je stanoven: SBOM se rozšiřuje do AI-BOM. Nemůžete certifikovat, co jste neprovedli v inventáři.
Společnost Xygeni se přizpůsobuje rámcům, které nyní upravují umělou inteligenci v softwaru: OWASP Top 10 pro LLM aplikace, pro MCP a pro Agentic Skills, NIST SP 800-218A a CISPokyny A a G7 k softwarovému kusovníku pro umělou inteligenci. Vytvářejí důkazy, které pomáhají prokázat, že se tyto rámce uplatňují, a podporují očekávání týkající se inventarizace a sledovatelnosti, která na organizace kladou předpisy, jako je zákon EU o umělé inteligenci, NIS2 a španělský ENS.
Modely, frameworky umělé inteligence, datové sady, inferenční koncové body, agenti a servery agentů, servery MCP, dovednosti, výzvy, guardrailsa nástroje pro kódování s využitím umělé inteligence, které používáte ve svých repozitářích.
Neustálou analýzou vašich repozitářů: kódu, závislostí a konfiguračních souborů, které nástroje umělé inteligence zanechávají. Nic nezávisí na tom, že vývojáři sami hlásí, co používají.
Kusovník AI je strojově čitelný inventář AI ve vašem softwaru: modely, datové sady, komponenty, poskytovatelé a závislosti. Regulační orgány a standardOrgány se na něm shodují jako na důkazní základně pro řízení umělé inteligence a nelze dosvědčit něco, co jste neprovedli.
Režimy selhání specifické pro umělou inteligenci, včetně vkládání promptů a obcházení systémových promptů, vkládání nástrojů a volání nedůvěryhodných nástrojů, úniku dat při načítání a nadměrné agentury, mapované na OWASP Top 10 pro LLM aplikace.
Ano. Každý nález odkazuje na soubor a řádek, vysvětluje, proč je důležitý, a uvádí zmírňující opatření jak ve formě obecných kontrol, tak i pokynů specifických pro daný nález.
Tyto nástroje analyzují kód a závislosti. Nemodelují, co je agent umělé inteligence, co server MCP zpřístupňuje nebo co má soubor dovedností asistentovi instruovat. Xygeni tuto vrstvu přidává a uchovává ji na stejné platformě jako zbytek vašich zjištění.
Ano. Inventář se porovnává s výchozím stavem, takže můžete vidět, jaká umělá inteligence byla mezi jednotlivými kontrolami zavedena, změněna nebo odstraněna.
Začněte zdarma, nebo si naplánujte demo a my s vámi projdeme váš útočný systém s využitím umělé inteligence.
s platformou Xygeni All-In-One AppSec
