Vaše plocha pro útoky na API roste s každým dalším pull requesta většina nástrojů pro zabezpečení API jej vidí až poté, co je aktivní a přijímá provoz. Xygeni před vydáním zjistí každý koncový bod a jeho rizika v kódu.
K dispozici jako an Enterprise add-on
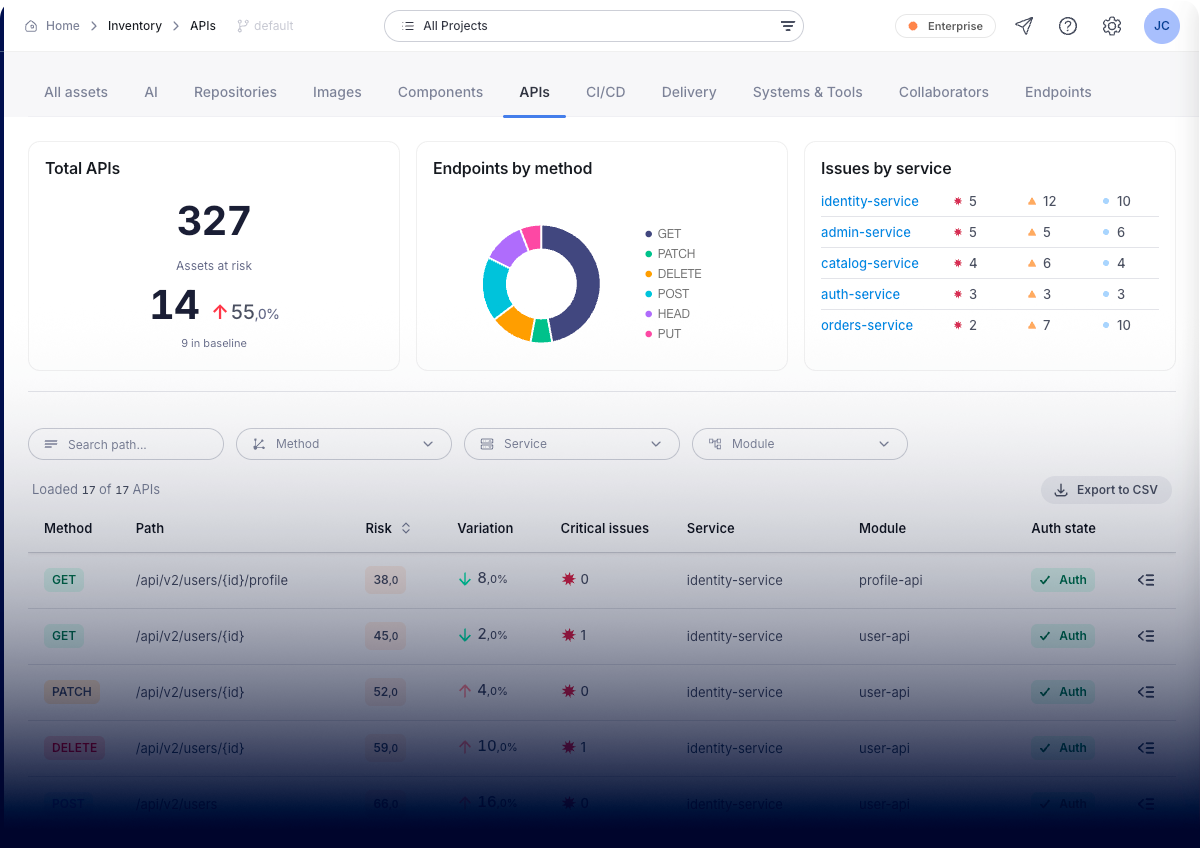
Váš útok na API je zobrazen, zmapován a hodnocen.
Xygeni vytváří inventář vašich API ze zdrojového kódu aplikace a z vašich specifikací API, včetně OpenAPI a Swagger, takže vidíte celý povrch: koncové body, které vaše týmy zdokumentovaly, a ty, které nikdo nezdokumentoval.
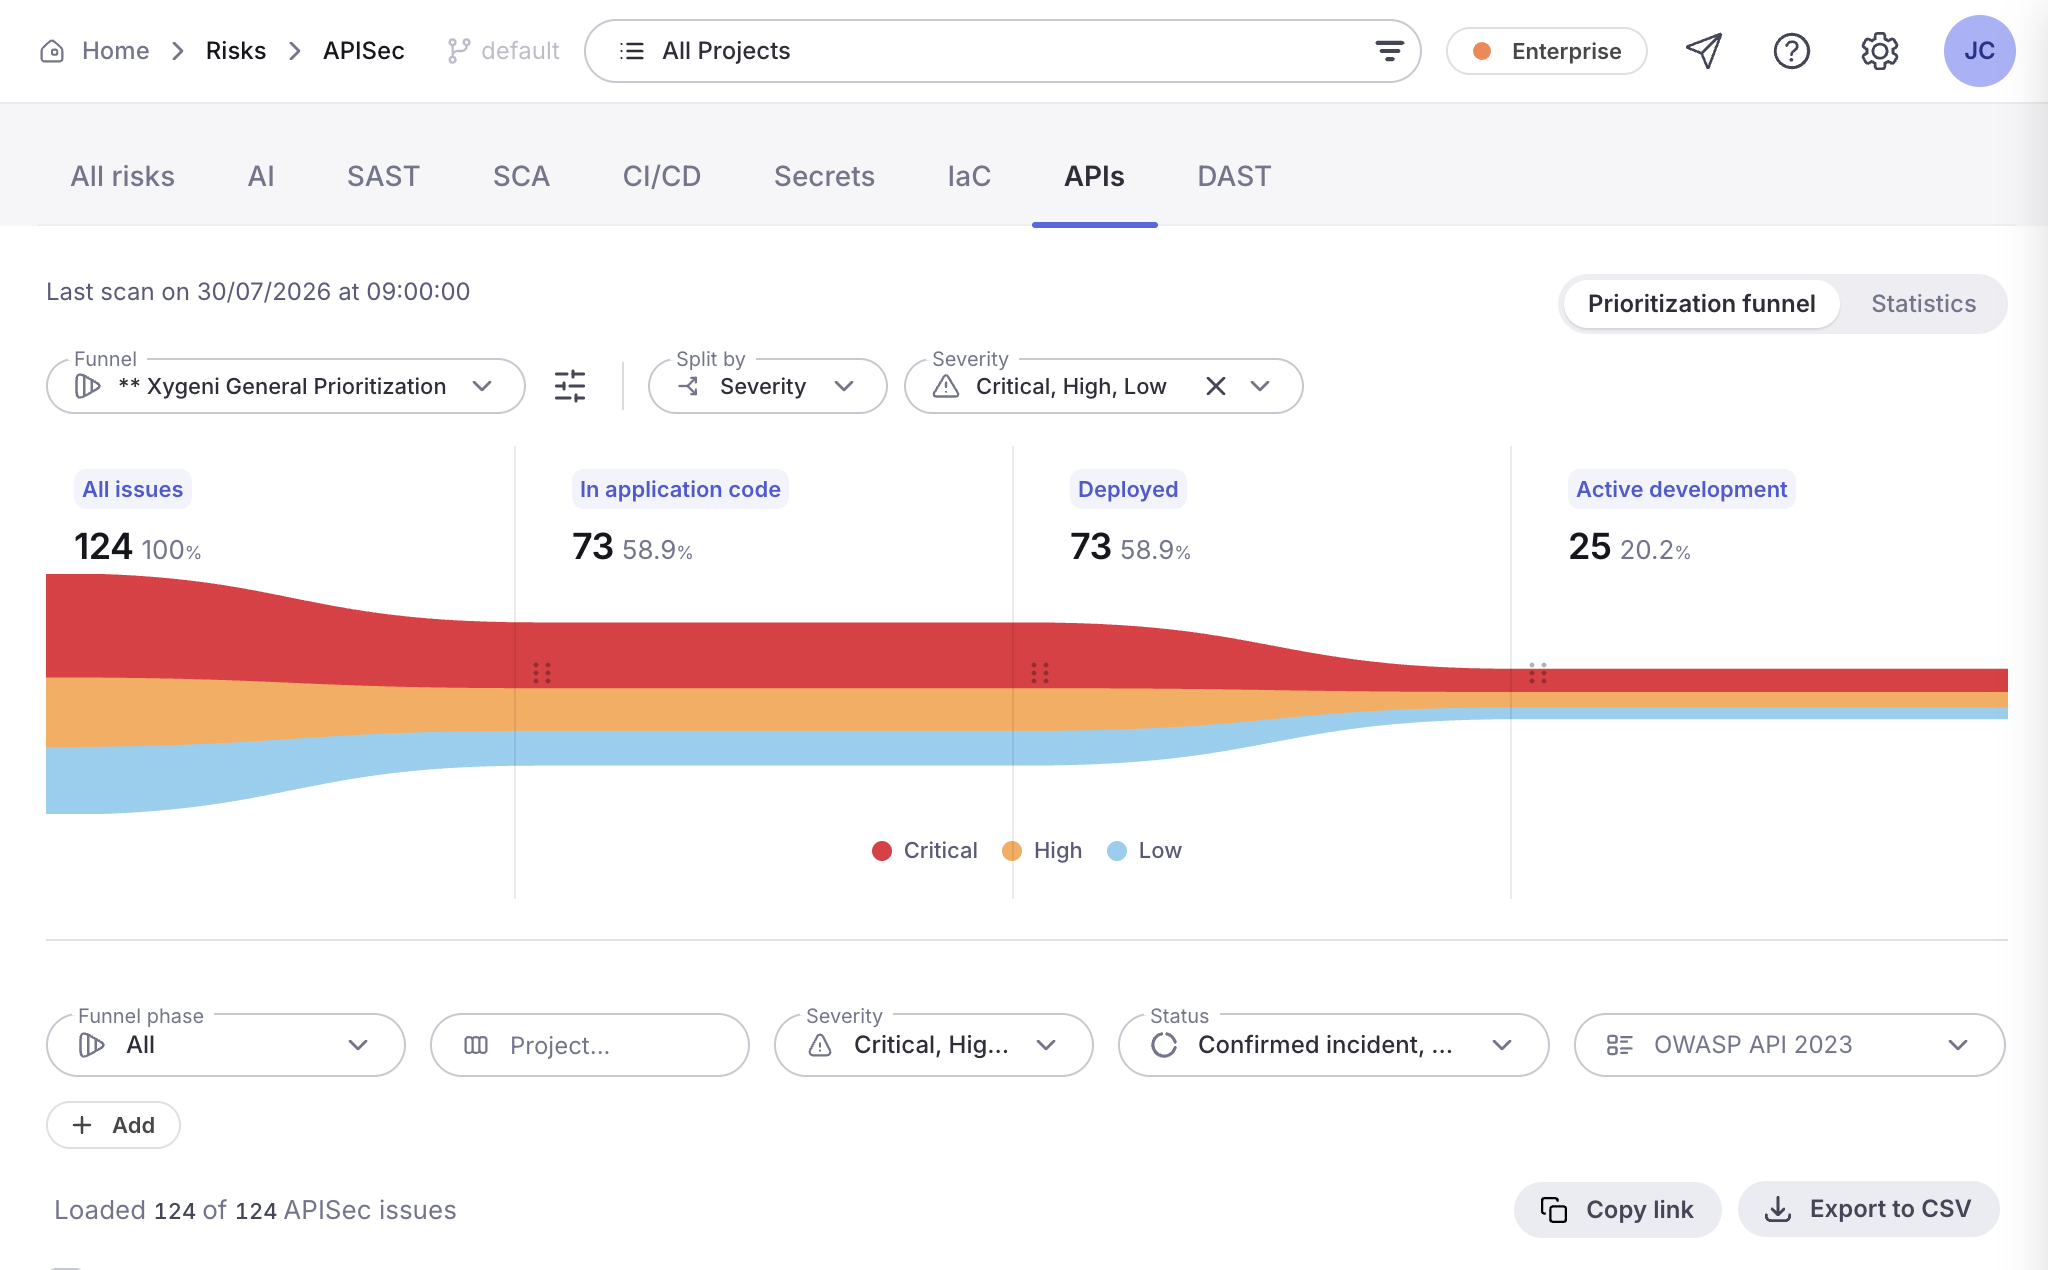
Zjištění jsou mapována na OWASP API Security Top 10 (2023): poškozená autorizace na úrovni objektů a funkcí, neověřené koncové body, nadměrné vystavení dat, hromadné přiřazení, nesprávná konfigurace JWT a CORS, chybějící limity rychlosti, SSRF a zombie koncové body.
Každý nález nese stav ověřování koncového bodu a citlivost dat, která zpracovává, takže týmy opravují, k čemu se útočník skutečně může dostat, místo aby pracovaly s nediferencovaným seznamem.
Každý koncový bod. Každé riziko. Před zahájením výroby.
Celkový počet API, ohrožených aktiv v porovnání s výchozím stavem, koncové body podle metody a problémy podle služby. Každý koncový bod je uveden s jeho metodou, cestou, službou, modulem, stavem ověřování a skóre rizika.
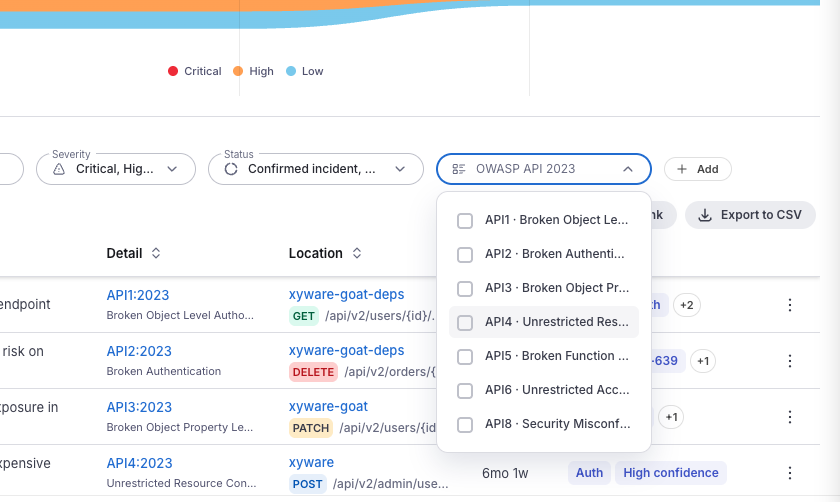
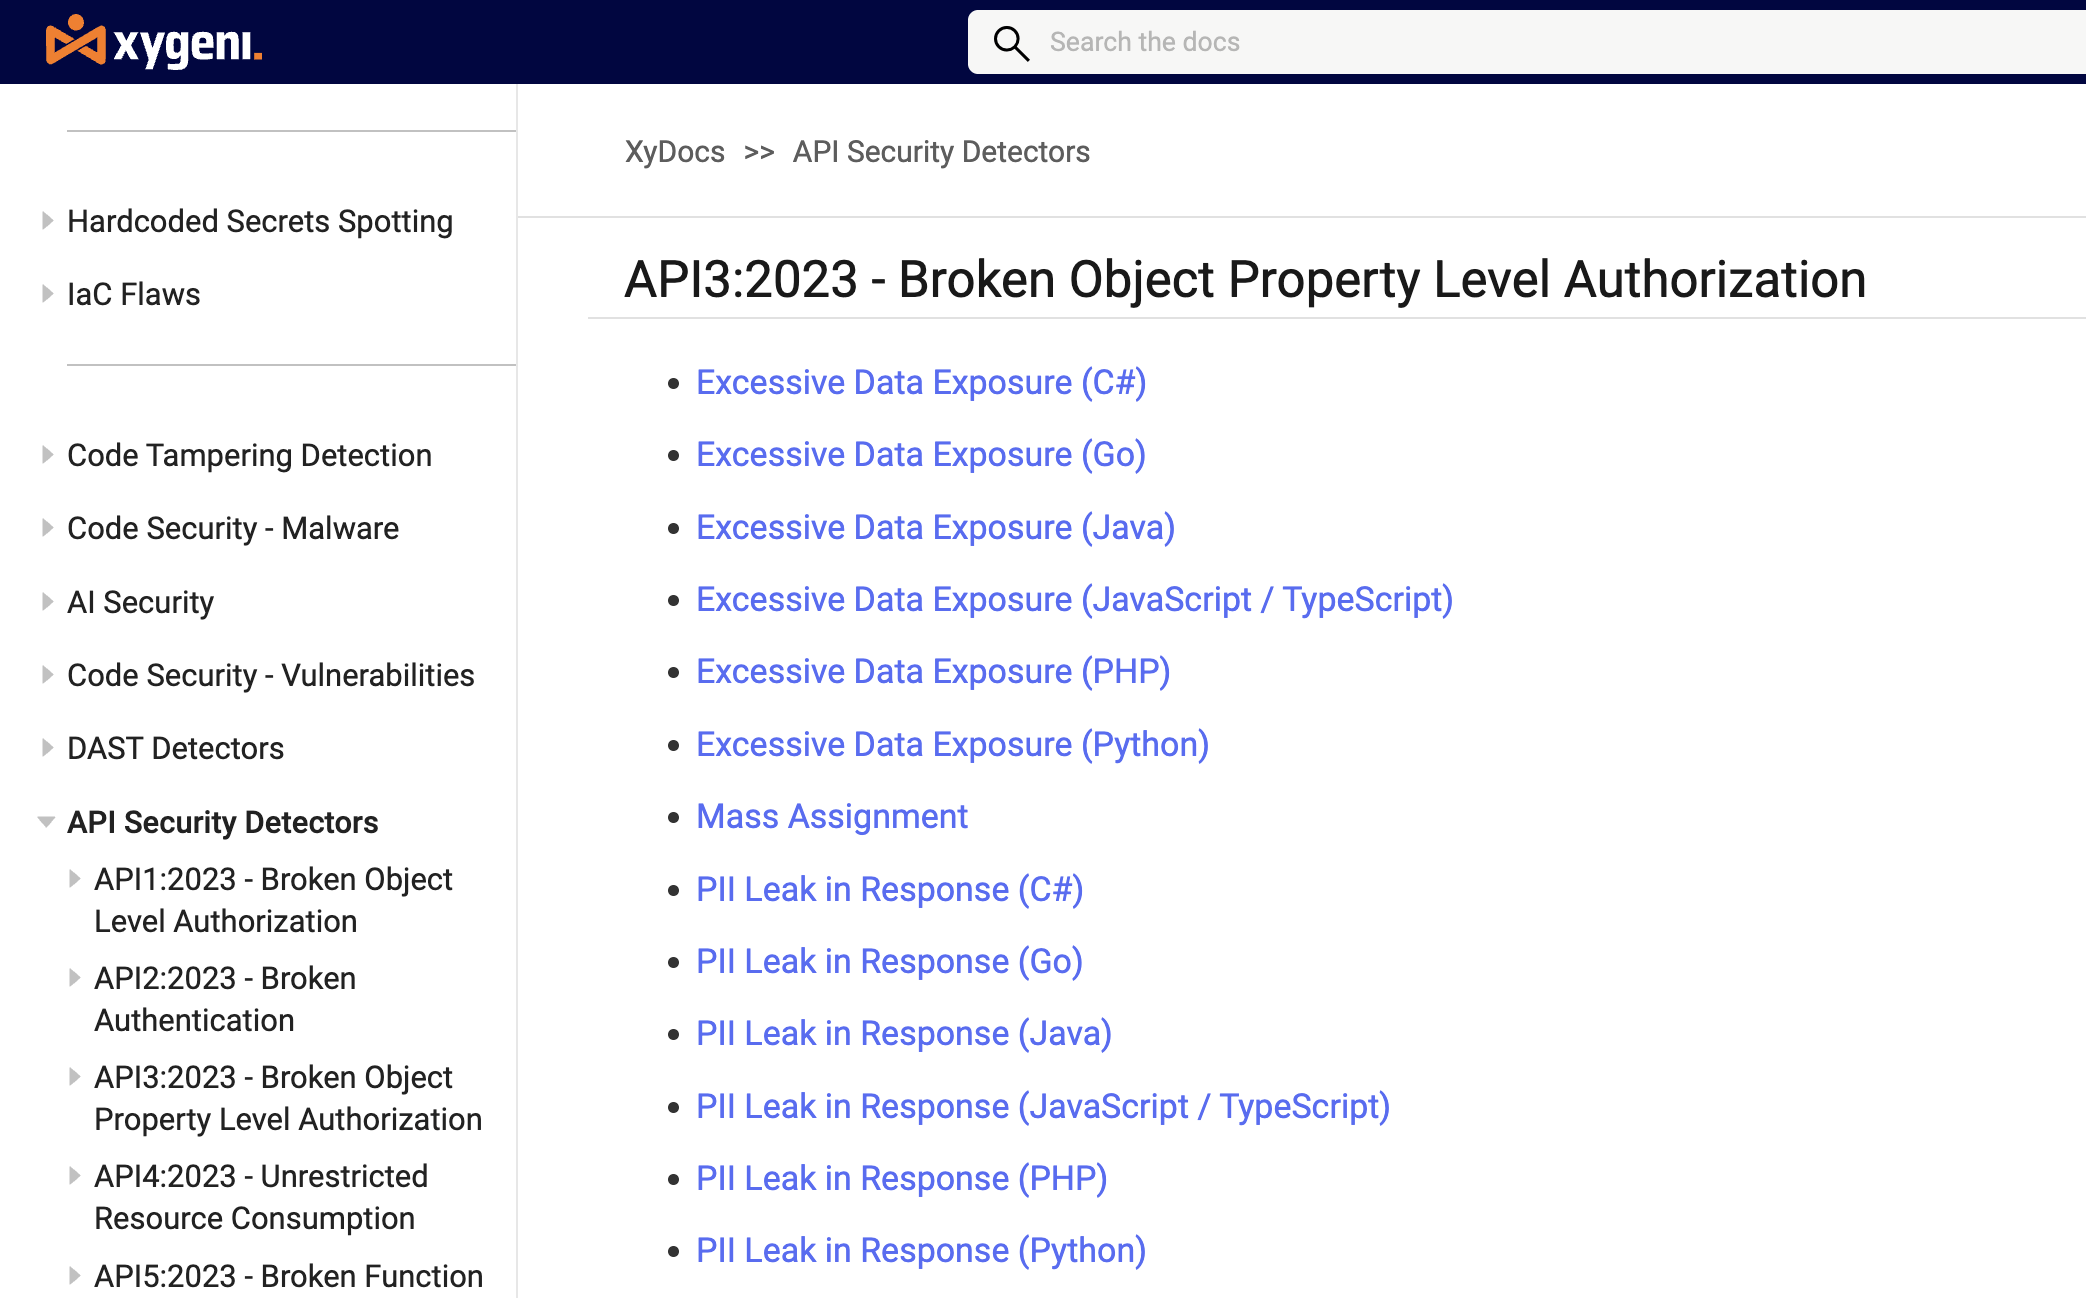
Detekce v rámci žebříčku OWASP API Security Top 10 (2023), takže zjištění hovoří o rámci, který váš bezpečnostní tým a vaši auditoři již používají.
Xygeni klasifikuje data, která každý koncový bod zpracovává, a označuje PII, PCI a PHI v parametrech i odpovědích. Neověřený koncový bod, který vrací osobní údaje, není stejný problém jako permisivní hlavička CORS a neměl by tak vypadat.
Protože Xygeni čte jak kód, tak specifikace vašeho API, odhaluje mezi nimi rozdíly: koncové body existují v kódu, ale ve specifikaci chybí, zastaralé trasy jsou stále dosažitelné a osiřelé koncové body nikdo nevlastní.
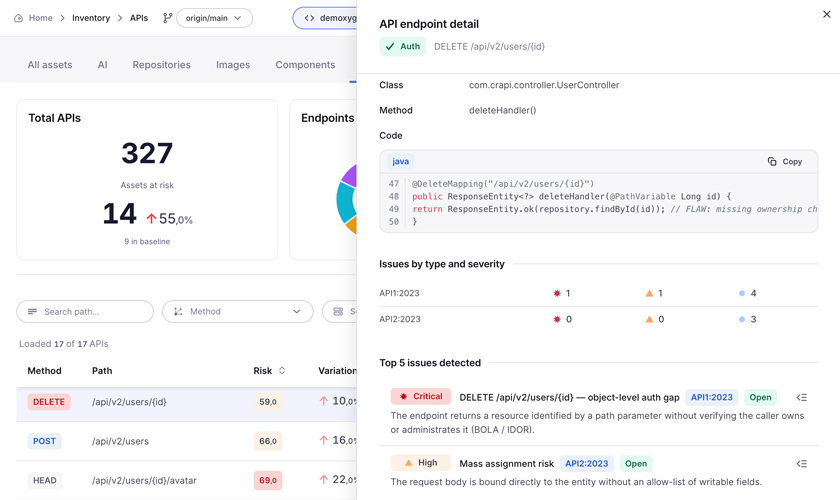
Xygeni koreluje nálezy na stejném koncovém bodu a zvyšuje závažnost, když se sčítají. Únik PII v odpovědi je závažný. Únik PII na koncovém bodu, který nevyžaduje ověření, je kritický a Xygeni to tak uvádí.
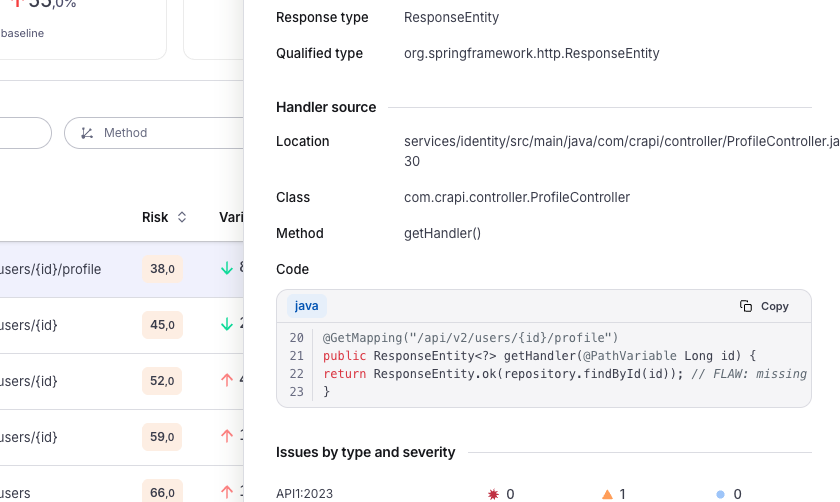
Každý nález ukazuje na přesný obslužný program: soubor, třídu, metodu a kód, který jej zavedl, s chybou uvedenou na řádku. Vývojáři získají něco, co mohou opravit, ne tiket, který musí nejprve prošetřit.
Najděte a opravte rizika API v kódu předtím, než se dostanou do produkčního prostředí.
Zabezpečení běhového API vám oznámí, že koncový bod je vystaven, jakmile již obsluhuje provoz. Xygeni to najde v kódu, v pull request, i když oprava stále stojí člověka commit.
Zabezpečení API je hned vedle SAST, SCA, tajemství, IaCa DAST v jedné platformě, takže vaše riziko API je uloženo se zbytkem rizik vaší aplikace, nikoli v samostatném nástroji s vlastním login.
Statické. Xygeni analyzuje kód vaší aplikace a specifikace API, aby před nasazením našel možné rizikové faktory. Pro běhové testování běžící aplikace to pokrývá Xygeni DAST a tyto dva aspekty fungují společně.
Ze dvou zdrojů: zdrojového kódu vaší aplikace a specifikací vašeho API, včetně OpenAPI a Swaggeru. Čtení obou umožňuje společnosti Xygeni odhalit nedokumentované a osiřelé koncové body.
Rizika v rámci žebříčku OWASP API Security Top 10 (2023), včetně autorizace na úrovni poškozených objektů (BOLA), autorizace na úrovni poškozených funkcí (BFLA), neověřených koncových bodů, nadměrného vystavení dat, hromadného přiřazení, nesprávné konfigurace JWT a CORS, chybějícího omezení rychlosti, SSRF a zombie koncových bodů.
Ano. Xygeni v parametrech a odpovědích koncových bodů označuje PII, PCI a PHI a používá je k seřazení nálezů podle skutečné expozice.
Ano. Inkrementální skenování analyzuje pouze koncové body, které se změnily, a manifest, který vygeneruje, může zaměřit následné skenování DAST na tytéž koncové body.
Ne. Skenování probíhá ve vaší vlastní infrastruktuře. Nahrávají se pouze výsledky, které jsou chráněny při přenosu i v klidovém stavu.
Je k dispozici jako Enterprise doplněk. Promluvte si s námi a my s vámi probereme jeho rozsah.
s platformou Xygeni All-In-One AppSec
s platformou Xygeni All-In-One AppSec
