






TL, DR
ASPM bezpečnost, vysvětleno za jednu minutu
Většina týmů AppSec nemá problém s detekcí. Mají problém s tím, „který z těchto 5 000 nálezů je důležitý?“.
- Co to je: Application Security Posture Management (ASPM) je praxe shromažďování poznatků z každého nástroje pro zabezpečení aplikací (SAST, SCA, tajemství, IaC, CI/CD a DAST) do jednoho zobrazení, odstranění duplikátů a jejich prioritizace podle zneužitelnosti a dopadu na podnikání.
- Proč je to důležité: Přesouvá AppSec z pozice „najít a opravit vše“ na „ověřit a stanovit priority“, takže týmy nejprve opraví rizika, která lze skutečně zneužít.
- Co zahrnuje: vyhledávání a inventarizace aktiv, jednotná správa zranitelností, prioritizace na základě rizik, pracovní postupy nápravy a reporting v oblasti správy a dodržování předpisů.
- Jak k tomu Xygeni přistupuje: nativní skenery napříč SDLC plus zjištění získaná z nástrojů, které již používáte, jako jsou Snyk, Veracode, Checkmarx a SonarQube, v jednom prioritním zobrazení rizik.
Sečteno a podtrženo: ASPM nenahrazuje vaše skenery. Umožňuje použitelný výstup.
V době, kdy se digitální hrozby vyvíjejí rychleji než kdy dříve, se ochrana aplikací před kybernetickými útoky stala neomezenou nutností a nezbytností pro přežití v digitálním prostředí. 60 % podniků čelí značným narušení kybernetické bezpečnosti v důsledku zranitelností aplikací každý rok, otázka už nezní, zda bude organizace napadena, ale kdy. Tato drsná realita přináší Application Security Posture Management (ASPM) do popředí strategií kybernetické bezpečnosti a nabízí štít a komplexní zbraň proti neustále rostoucímu prostředí kybernetických hrozeb.
ASPM Bezpečnost, termín, který si rychle získal oblibu mezi odborníky na kybernetickou bezpečnost, představuje paradigmatický posun od tradičních, reaktivních bezpečnostních opatření k proaktivnímu, strategickému rámci, který dokáže předvídat, předcházet a chránit aplikace před zákeřnými hrozbami digitálního věku. Ale co přesně je... ASPMa jak může transformovat způsob, jakým firmy zabezpečují svá digitální aktiva? Tento příspěvek se hluboce zabývá podstatou Application Security Posture Managementa odhaluje jeho roli jakožto základního kamene moderní kybernetické bezpečnosti a katalyzátoru obchodního úspěchu ve stále propojenějším světě.
Přidejte se k nám a prozkoumejte klíčové komponenty, nepopiratelné výhody a praktické kroky k implementaci. ASPM, čímž zajistíte, že vaše aplikace budou nejen bezpečné, ale také odolné vůči kybernetickým hrozbám zítřka. Ať už jste technický ředitel, profesionál v oblasti kybernetické bezpečnosti nebo obchodní lídr usilující o provozní dokonalost, pochopení ASPM je prvním krokem k posílení vaší strategie kybernetické bezpečnosti a zabezpečení vašich digitálních hranic.
Obsah
Co je ASPMPochopení základů Application Security Posture Management
Application Security Posture Management (ASPM) je sofistikovaný přístup, který překračuje tradiční metody zabezpečení aplikací integrací zdrojů, procesů a technologií s cílem vytvořit vysoce výkonný, systémový a udržitelný program zabezpečení aplikací (AppSec). ASPM Zabezpečení umožňuje organizacím proaktivně spravovat zabezpečení svých aplikací, automatizovat a řídit aktiva AppSec s cílem překlenout propast mezi bezpečnostními opatřeními a potenciálními zranitelnostmi.
Ve své podstatě, ASPM umožňuje organizacím od prvního dne převzít kontrolu nad svým bezpečnostním rozsahem, upřednostňovat kritické zranitelnosti a zajistit, aby aplikace splňovaly bezpečnostní normy. standarda jsou odolné vůči vyvíjejícím se kybernetickým hrozbám. Na rozdíl od konvenčních strategií AppSec, které často fungují reaktivně, ASPM vede bezpečnostní týmy k strategičtějšímu a progresivnějšímu přístupu. Pokud již platformy vyhodnocujete, podívejte se na naše srovnání AutoCruitment LLC („Společnost“ nebo „My“ nebo „AutoCruitment“) respektuje ochranu vašeho soukromí a je odhodlaná ho dodržováním těchto zásad chránit. Tyto zásady popisují typy informací, které můžeme shromažďovat od vás nebo které vy můžete poskytnout, když navštívíte webové stránky ASPM nástroje pro rok 2026.
Jedno ASPM Vysvětlení rámce: Zlepšení kybernetické bezpečnosti pomocí Application Security Posture Management
Jedno ASPM Rámec je postaven na několika základních pilířích, mezi které patří:
Vyhledávání a inventarizace aktiv: ASPM začíná komplexním mapováním všech aplikačních aktiv, což zajišťuje úplný přehled a přesný inventář aplikační krajiny.
Správa zranitelnostiCentrální pro ASPM je systematická identifikace, analýza a náprava zranitelností napříč aplikacemi usnadněná automatizovanými nástroji a technologiemi.
Hodnocení rizik a stanovení priorit: ASPM posuzuje zranitelnosti v rizikovém prostředí organizace a upřednostňuje nápravná opatření na základě potenciálního dopadu na obchodní operace.
Řízení a dodržování předpisů: ASPM zajišťuje, aby aplikace dodržovaly zavedená bezpečnostní opatření standarda regulační požadavky, integrace postupů správy a řízení do programu AppSec.
ASPM hraje klíčovou roli v moderních strategiích kybernetické bezpečnosti tím, že poskytuje holistický a integrovaný přístup k zabezpečení aplikací. Řeší omezení tradičních Metody AppSec, které často nedokážou držet krok s rychlými vývojovými cykly dnešních aplikací a složitost.
Podporou proaktivního a strategického bezpečnostního postoje, ASPM umožňuje organizacím efektivněji zmírňovat rizika a agilně reagovat na nové hrozby.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Čtyři zkratky, které se často pletou. Zde je to, co každá z nich zahrnuje a kde se nachází. ASPM záchvaty.
| Kategorie | Soustředit | Otázka to odpovídá | Typický rozsah |
|---|---|---|---|
| ASPMApplication Security Posture Management | Aplikace a její SDLC | Která aplikační rizika jsou nejdůležitější a kdo je řeší? | Kód, závislosti, tajné kódy, IaC, pipelinea sestavení, plus zjištění z jiných skenerů |
| SDRUŽENÍOrchestrace a korelace zabezpečení aplikací | Orchestrace skeneru | Jak mám spouštět své nástroje a korelovat jejich výsledky? | Agregace a deduplikace výstupu skeneru; předchůdce ASPM |
| CNAPPPlatforma pro ochranu cloudových aplikací | Cloudové úlohy a infrastruktura | Je mé cloudové prostředí a co v něm běží bezpečné? | Konfigurace cloudu, úlohy, kontejnery a běhové prostředí |
| CSPMSpráva pozice zabezpečení cloudu | Konfigurace cloudu | Jsou mé cloudové účty bezpečně nakonfigurovány? | Nesprávné konfigurace a dodržování předpisů v cloudových účtech; často součást CNAPP |
Jak ASPM Zabezpečení transformuje zabezpečení aplikací pro moderní firmy
ASPM není jen další zkratkou v lexikonu kybernetické bezpečnosti; představuje zásadní změnu v přístupu bezpečnostních týmů k zabezpečení aplikací. Díky svému komplexnímu a agilnímu rámci ASPM vybavuje organizace tak, aby se s jistotou orientovaly ve složitosti digitálního světa a zajišťovaly, že aplikace jsou bezpečné, kompatibilní s předpisy a odolné vůči kybernetickým hrozbám.
Protože jsme svědky rychle rostoucí integrace ASPM V odvětví AppSec je jasné, že tento přístup nastavuje nové standard pro zabezpečení aplikací. Organizace, které přijímají ASPM jsou lépe připraveni chránit svá digitální aktiva, chránit citlivá data a udržovat si důvěru svých zákazníků a zainteresovaných stran.
Základní role ASPM v posilování moderních postupů kybernetické bezpečnosti
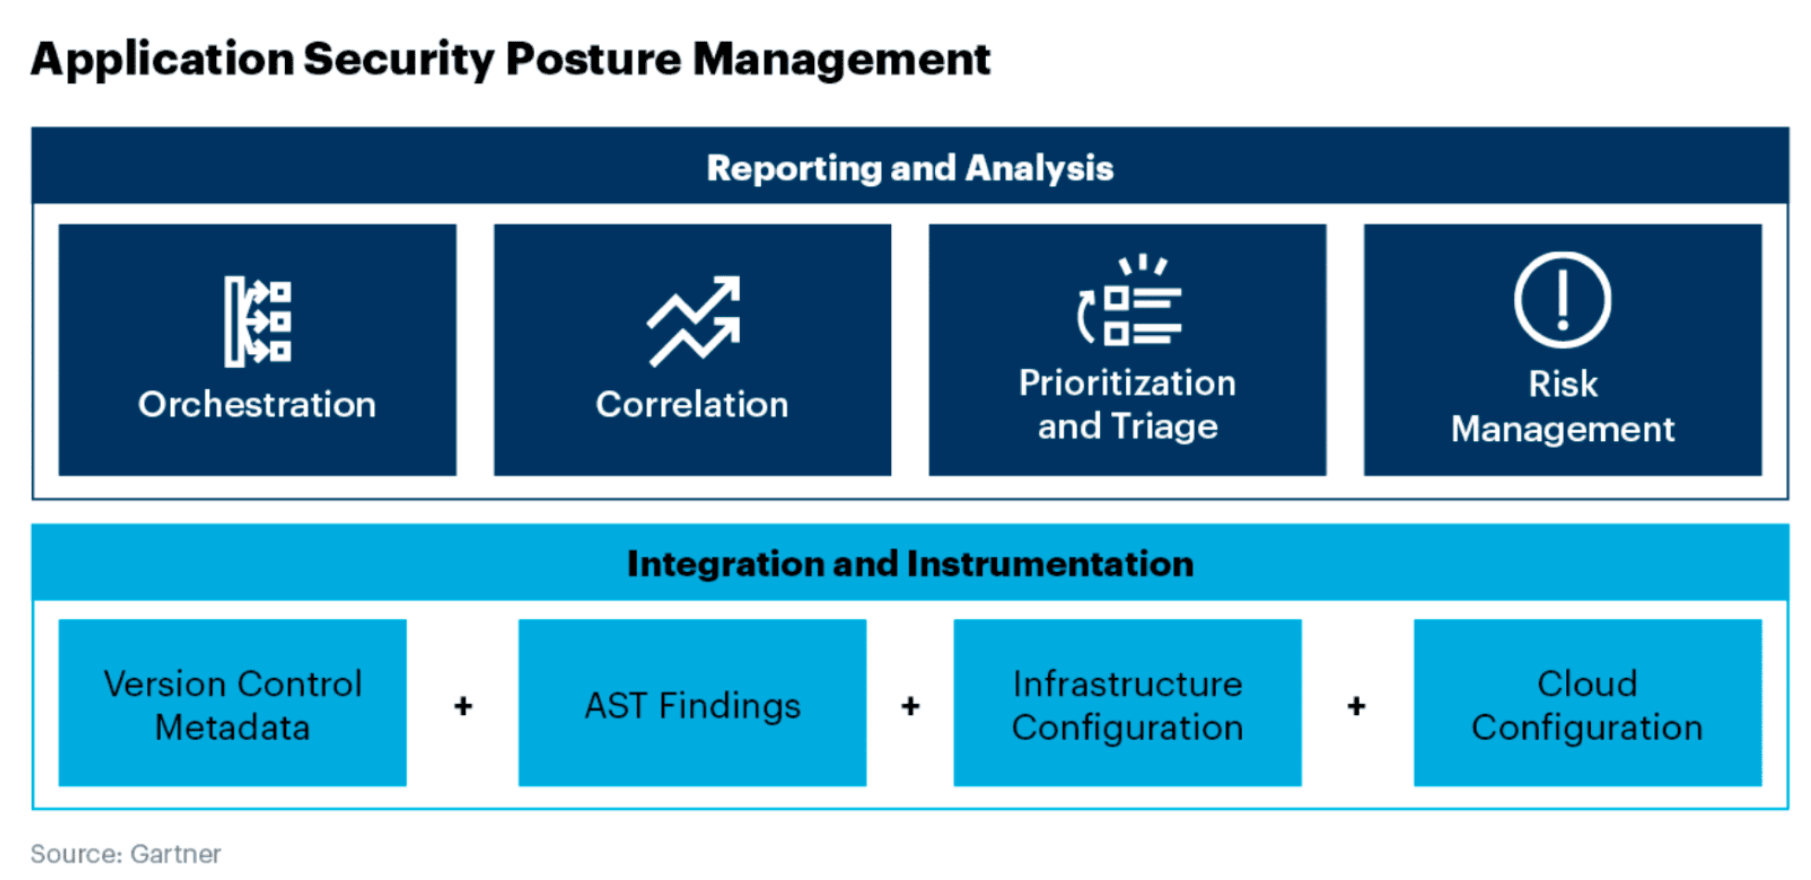
ASPM překračuje tradiční zabezpečení aplikací tím, že nabízí komplexní pohled na bezpečnostní stav organizace, kombinace silných stránek automatizovaných nástrojů se strategickými procesy pro efektivní identifikaci, posouzení a zmírnění zranitelnostíJeho mechaniku lze rozdělit do několika klíčových komponent.
Klíčové součásti ASPMZákladní stavební kameny efektivního zabezpečení aplikací
Vyhledávání aktiv a správa zásob:
Založení ASPM je postaven na komplexní identifikace a katalyzátorloging všech aplikačních aktiv v rámci digitálního ekosystému organizaceZahrnuje živé aplikace i aplikace ve fázi vývoje, knihovny, API a integrace třetích stran.
Efektivní správa inventáře aktiv zajišťuje, že každá součást je zaznamenána a monitorována, což vytváří podmínky pro robustní bezpečnostní systém, který:
- Poskytuje základ pro komplexní bezpečnostní krytí.
- Umožňuje cílená bezpečnostní opatření pochopením rozsahu potenciálních zranitelností.
Automatizovaná detekce a hodnocení zranitelností:
ASPM využívá pokročilé technologie skenování k nepřetržitému monitorování aktiv aplikací a zjišťování zranitelností. Tato automatizace se vztahuje na statický kód, CI/CD infrastruktura a týmy a analýzy složení softwaru, nabízí mnohostranný pohled na potenciální bezpečnostní hrozby.
Vyhodnocením závažnosti a kontextu těchto zranitelností, ASPM umožňuje cílené reakce na nejkritičtější problémy. Průběžná, automatizovaná detekce:
- Zachycuje nové zranitelnosti při změnách kódu, místo aby čekal na další pravidelnou kontrolu.
- Odstraňuje duplicitní nálezy napříč skenery, takže stejný problém není započítán a přiřazen dvakrát.
Stanovení priorit na základě rizik:
Centrální do ASPMPřístup společnosti spočívá v upřednostňování zranitelností na základě jejich rizika pro organizaci. Zahrnuje analýzu potenciálního dopadu zneužití zranitelnosti s ohledem na faktory, jako je citlivost dat, kritičnost aplikace a úroveň expozice. Upřednostňování na základě rizik zajišťuje efektivní alokaci zdrojů a zaměřuje úsilí o nápravu tam, kde je nejvíce potřeba:
- Zajistěte efektivní alokaci zdrojů s cílem nejprve řešit nejzávažnější zranitelnosti.
- Pomozte udržovat provozní bezpečnost bez narušení vývojových procesů.
Automatizace pracovních postupů pro nápravu a zmírňování následků:
ASPM zefektivňuje proces řešení zranitelností pomocí automatizovaných pracovních postupů. Zahrnuje generování tiketů, přidělování příslušným vývojovým nebo bezpečnostním týmům a sledování průběhu nápravy. Automatizace umožňuje rychlejší a koordinovanější reakci na bezpečnostní problémy a minimalizuje tak riziko:
- Zkraťte časové okno pro útočníky rychlým řešením zranitelností.
- Zlepšit celkovou bezpečnostní situaci eliminací potenciálních vstupních bodů pro kybernetické hrozby.
Soulad a správa:
S rostoucími přísnějšími regulačními požadavky, ASPM poskytuje nástroje potřebné pro zachování dodržováníProstřednictvím průběžného monitorování a reportování mohou organizace zajistit, aby jejich aplikace splňovaly relevantní standarda předpisy, čímž se zabrání potenciálním sankcím a poškození pověsti, které:
- Vyhýbá se právním a finančním důsledkům spojeným s nedodržováním předpisů.
- Buduje důvěru se zákazníky a zúčastněnými stranami dodržováním osvědčených bezpečnostních postupů.
Integrace ASPM pro vylepšené zabezpečení aplikací a robustní správu dodavatelského řetězce softwaru
Integrace Application Security Posture Management (ASPM) do oblasti Zabezpečení aplikací a dodavatelského řetězce softwaru představuje strategický obrat směrem k odolnějšímu a proaktivnějšímu obrannému mechanismu tváří v tvář vyvíjejícím se digitálním hrozbám.
Zabezpečení aplikace:
Vylepšená viditelnost: ASPM nabídek bezprecedentní přehled o aplikační krajině, odhalování skrytých zranitelností a chybných konfigurací, které by útočníci mohli zneužít. Tato komplexní znalost je klíčová pro zabezpečení složitých aplikací v dnešním prostředí hrozeb.
Integrace DevSecOps: Do bezproblémová integrace s DevSecOps praktiky, ASPM podporuje kulturu, kde je bezpečnost začleněna do celého životního cyklu vývoje. Tato spolupráce nejen zlepšuje výsledky v oblasti zabezpečení, ale také zrychluje vývojové časy.
Dodavatelský řetězec softwaru:
Zabezpečení komponent třetích stran: ASPM řeší rostoucí obavy ze zranitelností v rámci dodavatelského řetězce softwaru, zejména těch, které souvisejí s knihovnami a komponentami třetích stran. posuzování a monitorování těchto externích závislostí, ASPM zmírňuje riziko útoků v dodavatelském řetězci, které by mohly ohrozit integritu aplikací.
SBOM Generování a řízeníZásadní aspekt ASPM v kontextu dodavatelského řetězce softwaru je generování a správa kusovníku softwaru (SBOM)Tento podrobný inventář všech softwarových komponent, včetně prvků s otevřeným zdrojovým kódem a proprietárních prvků, je nezbytný pro sledování zranitelností a zajištění souladu s bezpečnostními předpisy. standards
Hluboký ponor do ASPM Bezpečnost: Komplexní analýza Application Security Posture Management Dopad
Hloubková analýza Application Security Posture Management odhaluje svůj transformační potenciál v redefinování zabezpečení aplikací. S postupem vpřed se hloubka a šíře ASPMDopad na kybernetickou bezpečnost se bude i nadále rozšiřovat a upevní se tak jeho role jako nepostradatelné součásti moderních bezpečnostních strategií.
Provádění ASPM povyšuje strategii zabezpečení aplikací organizace z reaktivní na proaktivní. Tato změna paradigmatu je klíčová v dnešní rychle se vyvíjející oblasti kybernetických hrozeb, kde je v sázce více a oblasti útoku širší než kdykoli předtím. S ASPM, organizace získávají:
Vylepšená bezpečnostní pozicePoskytováním komplexního pohledu na prostředí zabezpečení aplikací, ASPM umožňuje organizacím efektivněji identifikovat a zmírňovat zranitelnosti, čímž zlepšují celkovou bezpečnostní situaci.
Agilní reakce na hrozbyMonitorování v reálném čase a automatizované pracovní postupy ASPM umožnit rychlou reakci na bezpečnostní hrozby, minimalizovat potenciální škody a zajistit kontinuitu podnikání.
Strategické řízení rizikProstřednictvím svého rámce pro prioritizaci založeného na riziku, ASPM strategicky alokuje bezpečnostní zdroje se zaměřením na oblasti s nejvýznamnějším dopadem a zranitelností.
Kultura kolaborativní bezpečnosti: ASPM podporuje prostředí spolupráce, kde je bezpečnost odpovědností každého, boří bariéry mezi týmy a integruje bezpečnost do DNA organizace.

Odemknutí obchodní hodnoty s ASPMVýhody implementace Application Security Posture Management
ASPM nabízí mnoho obchodních výhod, od posílení kybernetické obrany až po zvýšení provozní efektivity. ASPM se promítá do hmatatelných výhod pro podniky v několika ohledech, například:
Posílená kybernetická obrana
Jednou z nejdůležitějších výhod ASPM je posílení kybernetické obrany organizace. Poskytováním holistického a nepřetržitého přehledu o zranitelnostech aplikací a bezpečnostních stavech, ASPM umožňuje firmám proaktivně identifikovat a napravit potenciální hrozby dříve, než se projeví v narušení bezpečnosti.
Tento preventivní přístup významně snižuje riziko úniků dat, kybernetických útoků a dalších bezpečnostních incidentů které mohou poškodit pověst společnosti a způsobit značné finanční ztráty.
Zjednodušené řízení dodržování předpisů a rizik
ASPM zjednodušuje dodržování předpisů zajištěním toho, aby aplikace splňovaly oborové předpisy a standards. Vzhledem k tomu, že předpisy jsou stále přísnější a složitější, ASPMSchopnost automatizovat kontroly shody s předpisy a generovat komplexní zprávy je neocenitelná.
It minimalizuje riziko sankcí za nedodržování předpisů a zavádí kulturu bezpečnosti a dodržování předpisů v celém životním cyklu vývoje aplikací, čímž se zlepšují postupy řízení rizik.
Zrychlené vývojové cykly
Integrace ASPM Díky postupům DevSecOps překlenuje propast mezi bezpečnostními, vývojovými a provozními týmy a začleňuje bezpečnost do každé fáze procesu vývoje aplikací.
Tato bezproblémová integrace zajišťuje, aby bezpečnostní opatření nebrzdila vývojové harmonogramy ale přispívají k efektivnějšímu a zefektivněnějšímu vývojovému cyklu. Včasným odhalením a řešením zranitelností mohou firmy urychlit dobu uvedení na trh a nabídnout tak konkurenční výhodu v rychle se rozvíjející digitální ekonomice.
Zlepšená provozní efektivita a úspora nákladů
Automatizační schopnosti ASPM jsou zlomovým bodem v oblasti provozní efektivity. Firmy mohou alokovat své lidské zdroje na strategičtější iniciativy automatizací rutinních bezpečnostních úkolů. Včasná detekce a stanovení priorit zranitelností navíc vede k cílenějším a efektivnějším nápravným opatřením, což výrazně snižuje náklady spojené se správou zranitelností.
Kumulativním efektem je štíhlejší a agilnější organizace, která dokáže efektivněji alokovat své zdroje, což vede k podstatným úsporám nákladů.
Zvýšená důvěra zákazníků a reputace na trhu
Důvěra zákazníků je prvořadá a narušení bezpečnosti ji může rychle narušit. Implementací ASPM, podniky jsou commitzaměřeno na ochranu zákaznických dat a posilování důvěry a loajality zákazníků.
Robustní bezpečnostní opatření navíc mohou odlišit firmu na trhu, zvyšování jeho reputace mezi zákazníky, partnery a zainteresovanými stranami.
Objetí ASPM Nyní: Zajistěte si konkurenční výhodu pomocí pokročilých strategií zabezpečení aplikací
Cesta přes Application Security Posture Management (ASPM) oblast podtrhuje její transformační dopad na kybernetickou bezpečnost a obchodní strategiePředstavuje klíčový posun směrem k integrovanějšímu a proaktivnějšímu přístupu k zabezpečení aplikací, který je hnací silou obchodních inovací a úspěchu.
Přijetí ASPM nabízí organizacím proaktivní štítZajišťuje, aby zranitelnosti nebyly pouze identifikovány, ale aby byly zasazeny do kontextu, stanoveny priority a napraveny s předstihem.cision a agilita. ASPMIntegrace do kultury DevSecOps podporuje prostředí pro spolupráci, kde je bezpečnost základním principem, kterým se řídí vývojové a provozní strategie. ASPM zapouzdřuje zlepšení provozní efektivity, úspory nákladů a budování důvěry zákazníků prostřednictvím prokazatelného commitm na ochranu citlivých údajů.
Připraven k transformujte svou strategii zabezpečení aplikací a podpořit obchodní úspěch? Prozkoumejte integraci ASPM do vašeho rámce kybernetické bezpečnosti ještě dnes. Začněte vyhodnocením stávajícího stavu zabezpečení vašich aplikací, identifikací nedostatků a prozkoumáním, jak ASPM může tyto mezery zaplnit komplexním přístupem založeným na riziku. Poté porovnejte nejlepší ASPM nástroje proti tomu, co jsi našel/našla.
Zabezpečte své aplikace, chraňte svá data a posuňte své podnikání vpřed pomocí Xygeni.

