DevAI er Xygenis Agentisk AI til AppSec, integreret direkte i moderne IDE'er. Den analyserer menneskelig og AI-genereret kode i realtid, forklarer angrebsstier og leverer sikre, automatiserede rettelser uden at afbryde udviklerflowet.
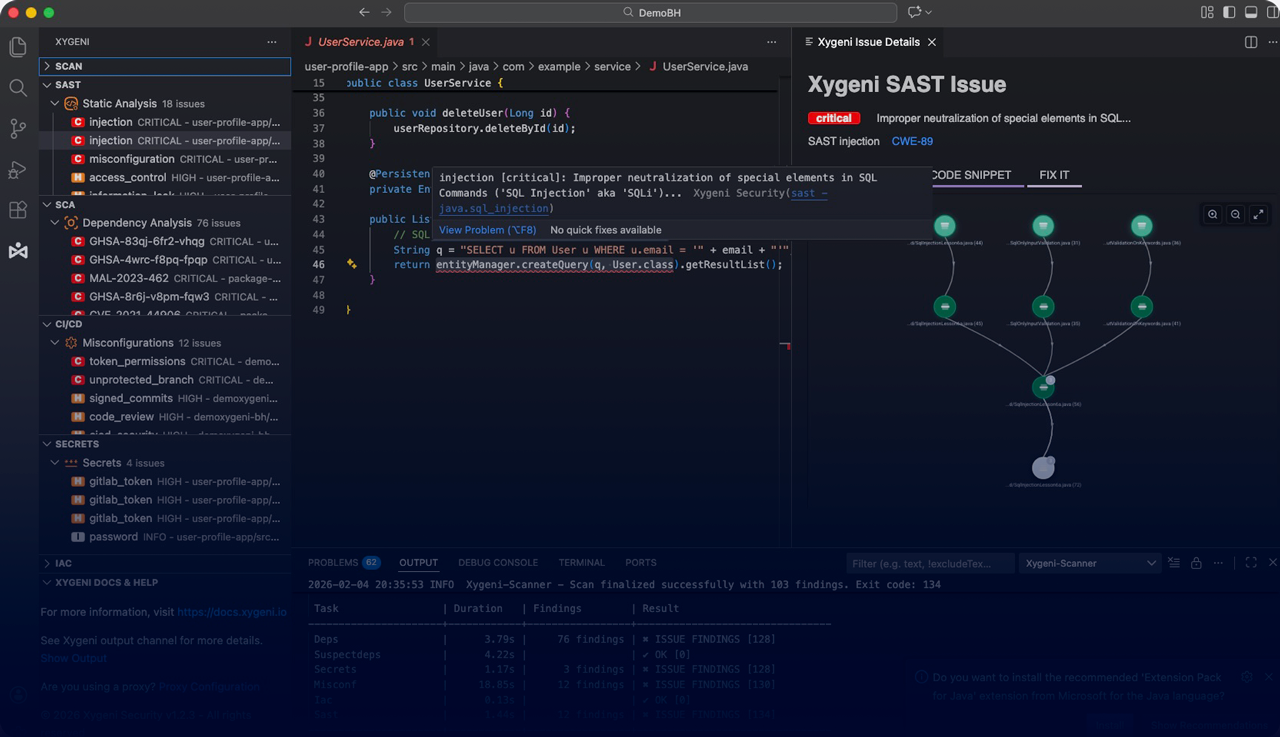
DevAI er ikke en chatbot og ikke en kodegenerator.
Det er et sikkerhedsbevidst Agentic AI forbundet med Xygenis MCP (Model Context Protocol), intelligenslaget, der forstår risici, politikker, guardrailsog afhjælpningssikkerhed på tværs af din organisation
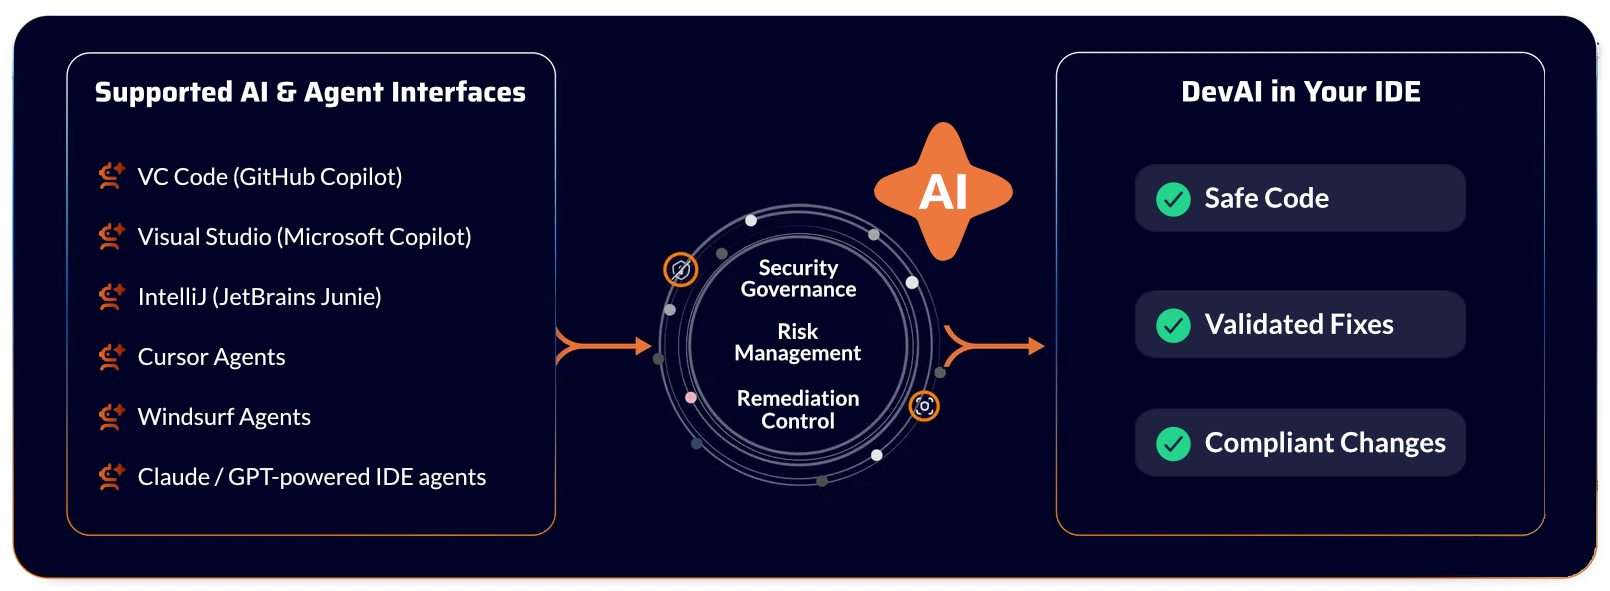
DevAI fungerer som et kontinuerligt sikkerhedslag i dit IDE og omdanner AI-genereret og menneskeskrevet kode til sikker, produktionsklar software uden at sinke dig.
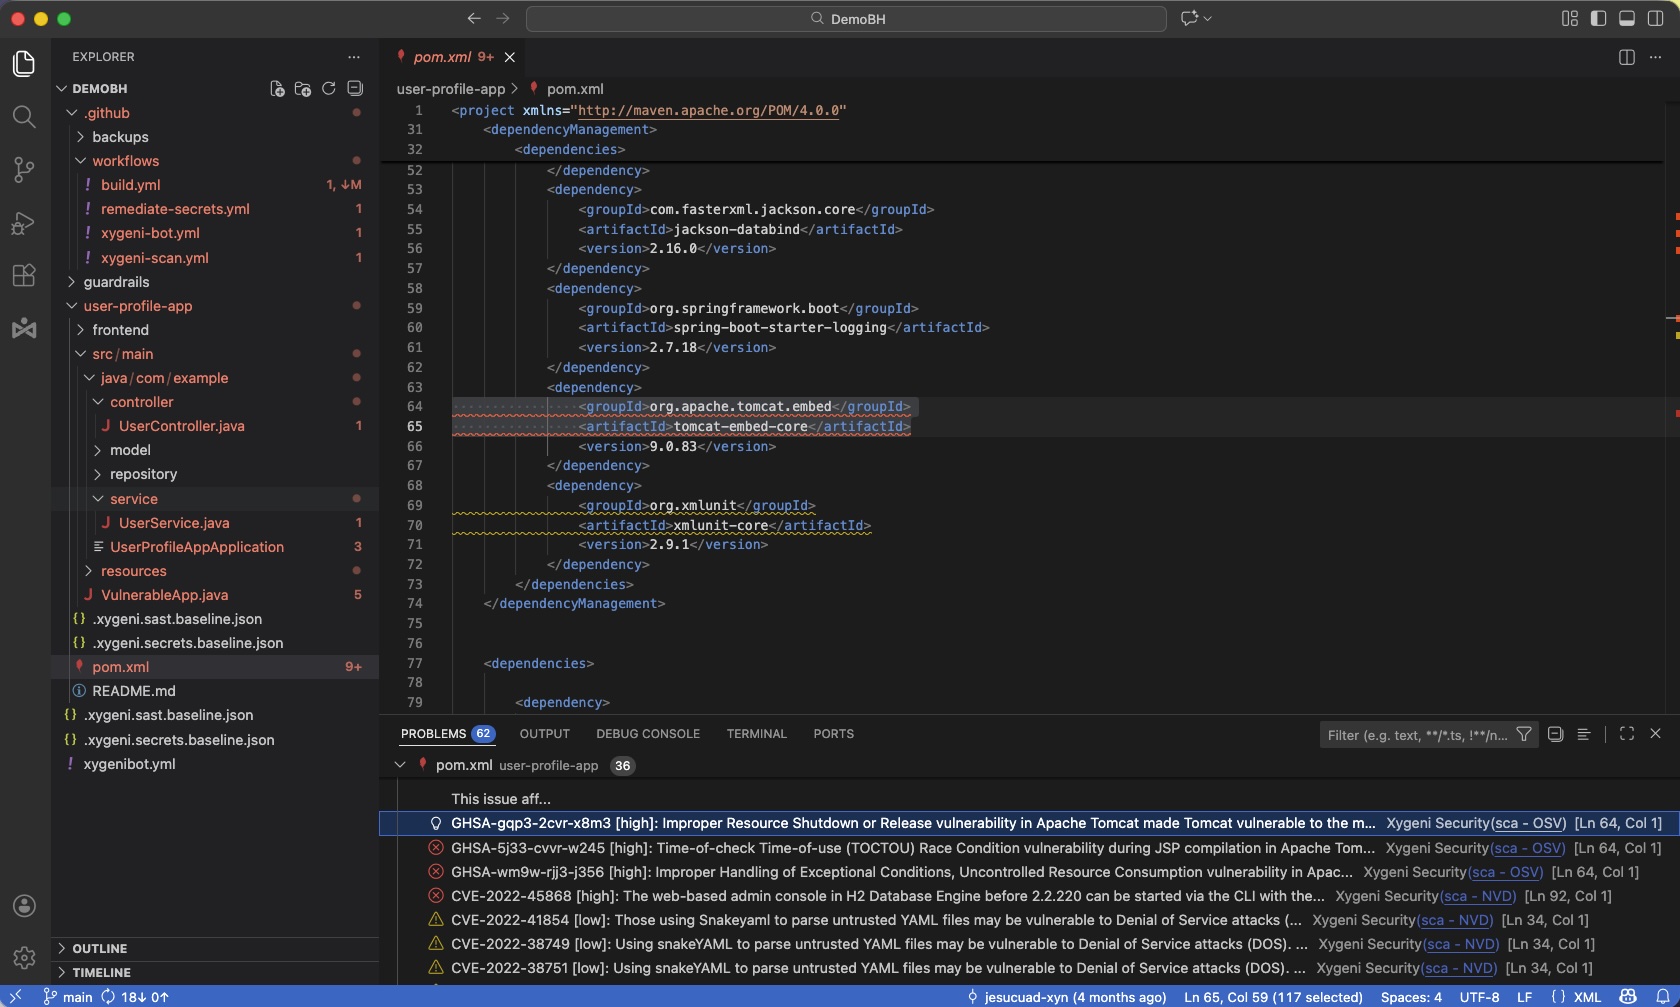
DevAI kører kontinuerligt, mens udviklere skriver. Det udfører inkremental SAST scanning, registrerer sårbare mønstre, eksponerede hemmeligheder og usikre API'er, herunder i AI-genereret kode, og forklarer den reelle angrebssti bag hvert fund.
Enhver detektion, rettelse og anbefaling evalueres af MCP-serveren for risiko, politik og indvirkning på brud på forandringer, så udviklere får vejledning, der er sikker til produktion og overholder enterprise regler.
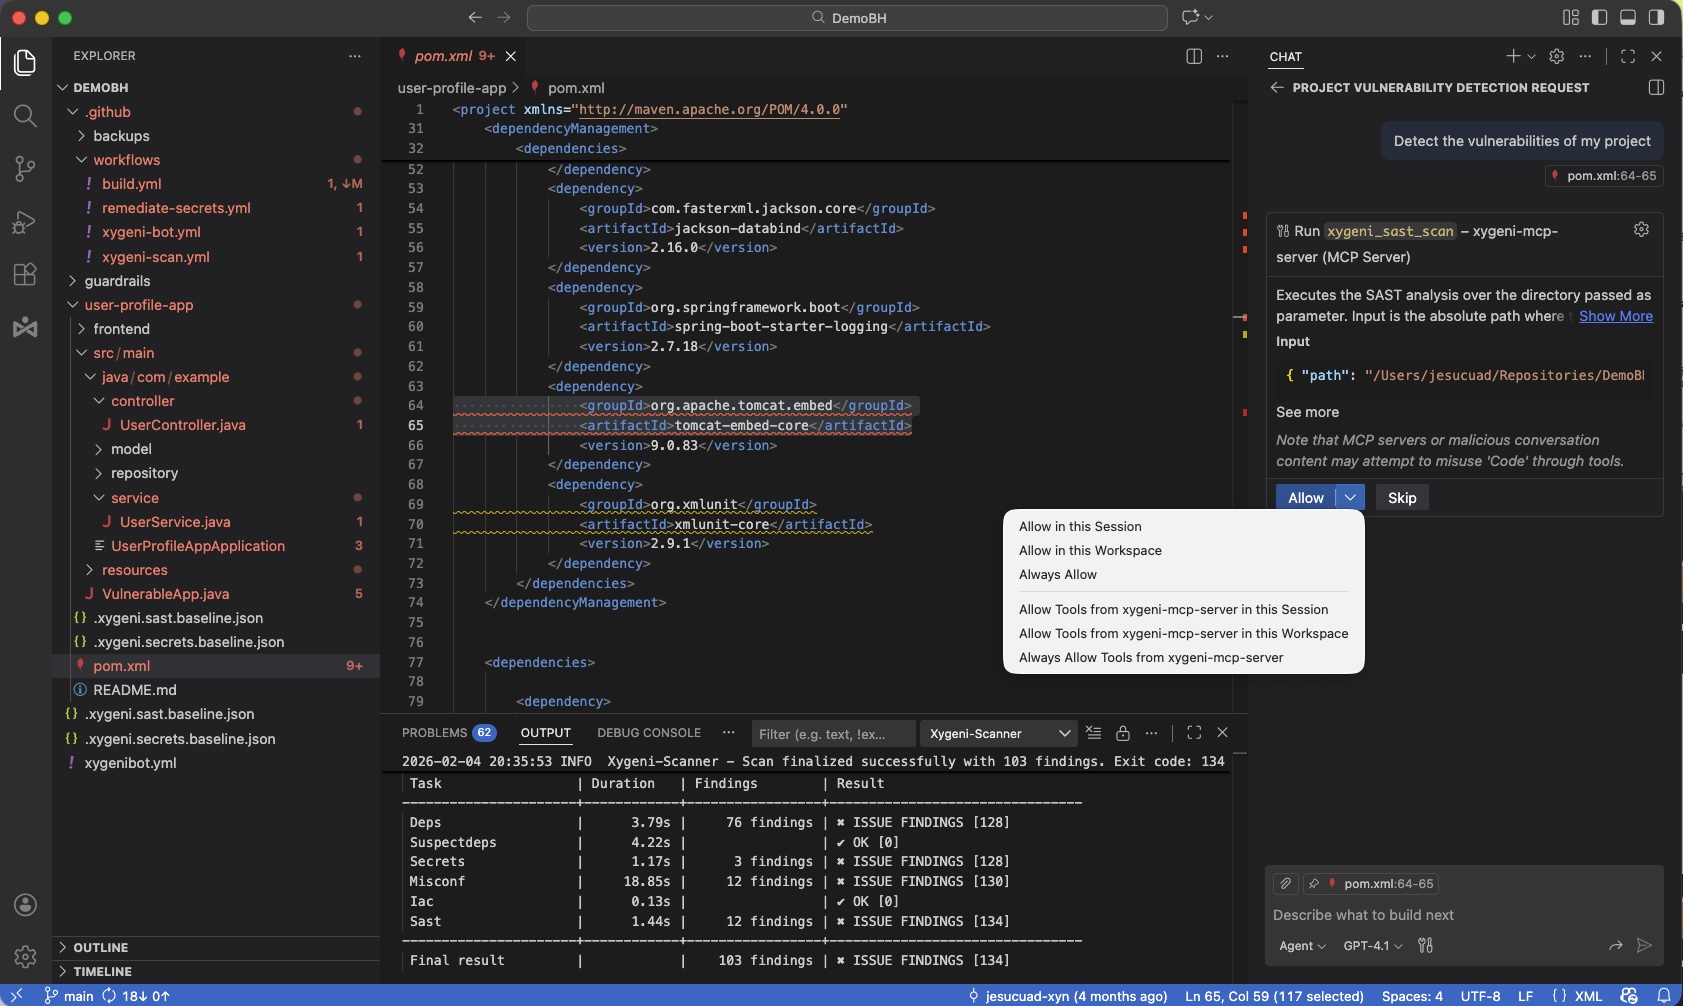
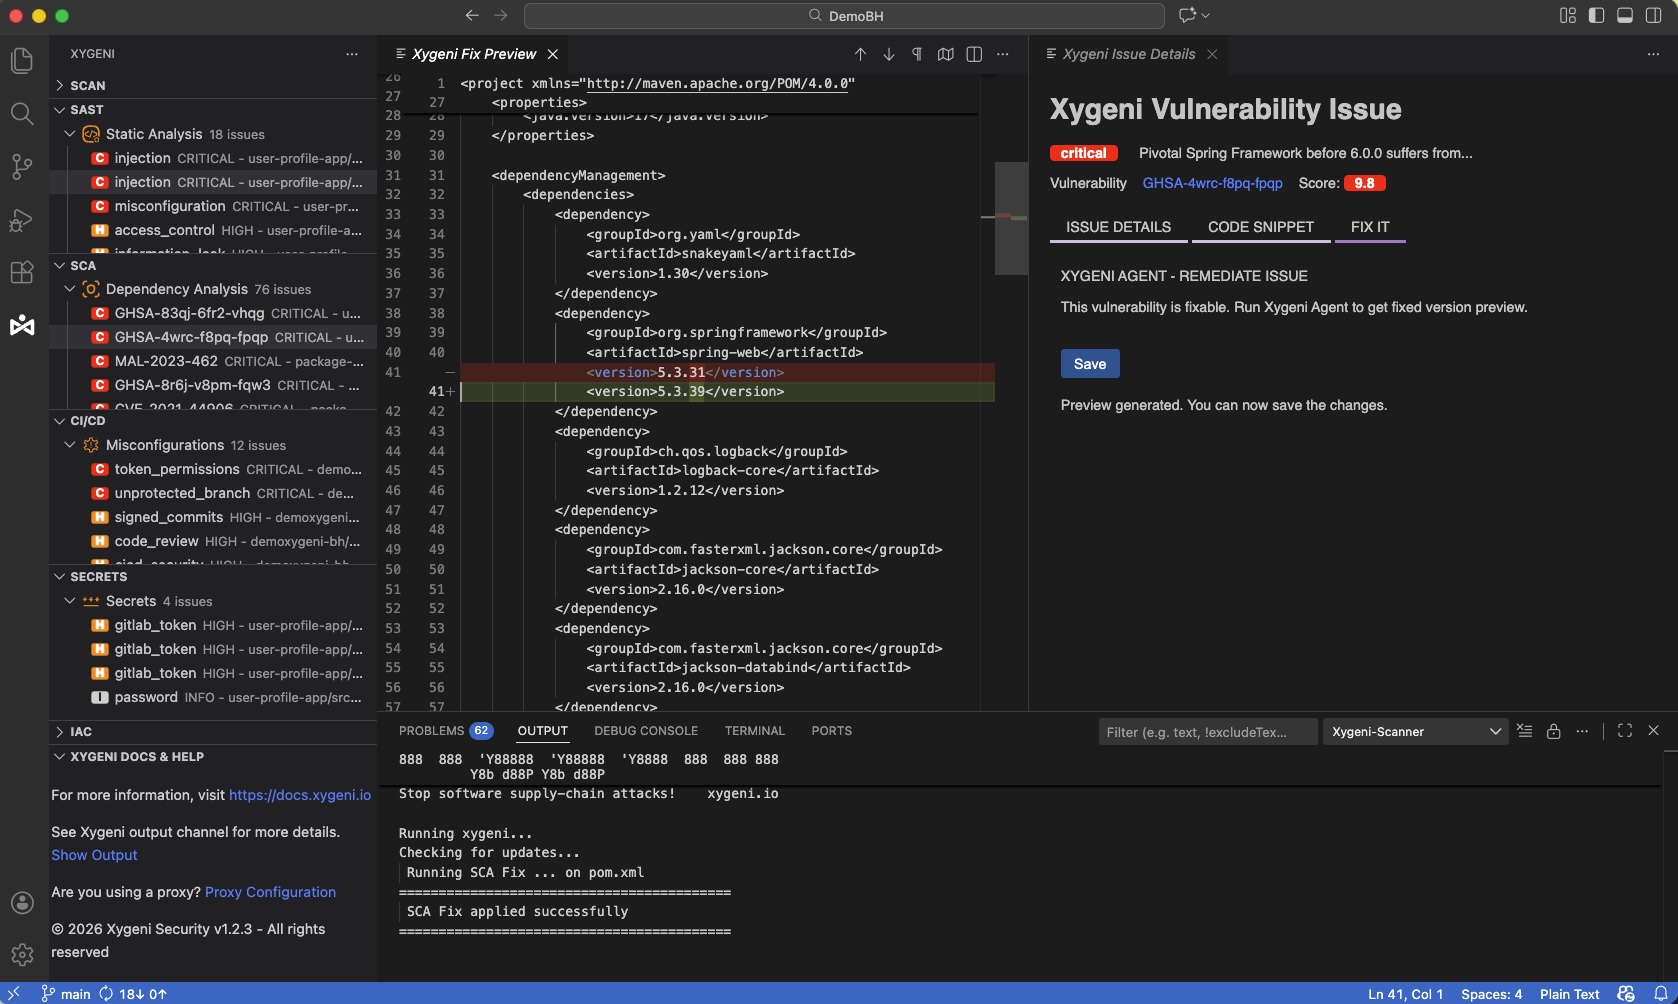
Udviklere kan gennemgå, anvende eller afvise rettelser, og endda Markér resultater som falsk positive direkte fra IDE'en, og bevarer kontrollen uden at forlade deres arbejdsgang.
Find sårbarheder, der kan udnyttes, og usikre mønstre i både menneskeskrevet og AI-genereret kode, mens du skriver.
Se, hvordan en angriber rent faktisk kan nå og udnytte en sårbarhed, med AI-genereret flowanalyse.
Modtag sikre, klar-til-anvendelse-rettelser til kode og afhængigheder, valideret af DevAI og MCP-serveren.
Kun ændret kode analyseres, hvilket giver øjeblikkelig feedback uden at forsinke dit IDE eller din arbejdsgang.
Bekræft ændringer i forhold til sikkerheds- og compliance-regler, før de når CI, hvilket forhindrer mislykkede builds og omarbejde.
Forstå sikkerheden og virkningen af hver rettelse, herunder ændringer ved fejl og kompatibilitetsrisiko.
Opdage skadelig kode, forgiftede afhængigheder og pipeline-niveau trusler, før de udvikler sig til hændelser.
Find lækkede API-nøgler, tokens og legitimationsoplysninger i både kode og konfiguration.
Nej. DevAI virker proaktivt i baggrunden, scanner kontinuerligt kode og foreslår rettelser, mens du arbejder. Når du vil interagere, gør du det via dine IDE'er Copilot- eller agentchatvindue (for eksempel i VS Code, IntelliJ, Cursor eller Windsurf), ved hjælp af naturligt sprog eller kommandoer til at bede om forklaringer, undertrykke fund eller anmode om alternative rettelser.
DevAI understøtter alle større moderne sprog, herunder Java, C#, JavaScript/TypeScript, Python, Go, Ruby og PHPDen forstår også almindelige applikationsrammer såsom Spring, .NET og React, hvilket gør det muligt at analysere reelle applikationsflows i stedet for isolerede filer. Supporten udvides løbende, efterhånden som Xygeni opdaterer platformen.
Begge dele. DevAI kan scanne eksisterende repositories på dag ét for at afdække skjulte risici, og fortsætter med at beskytte hver ny ændring derefter. Mange teams bruger DevAI til at rydde op i ældre sårbarheder med automatisk rettelse og bruger det derefter til at holde ny kode sikker fremadrettet.
Hver rettelse evalueres af MCP-server for risiko for brud på ændringer og overholdelse af politikker, før det foreslås. I IDE'en får udviklere en forhåndsvisning af hver ændring og kan gennemgå, godkende eller afvise det, før noget anvendes. Dine eksisterende CI-tests kører stadig, så intet usikkert slipper igennem.
Ja. DevAI kan generere og anvende rettelser til sårbarheder, afhængigheder og hemmeligheder. Når AI-kodningsagenter (som Copilot, Junie, Cursor eller Windsurf) genererer kode, verificerer og sikrer Xygenis MCP og DevAI denne kode. før det leveres til udvikleren, hvilket sikrer, at AI-output er sikkert som standard.
DevAI fungerer lokalt i dit udviklingsmiljø og analyserer den seneste version af din kode, før den sendes til kildekoden. Din kode uploades aldrig til eksterne AI-tjenester og aldrig brugt til at træne eksterne modellerDu beholder fuld kontrol over din intellektuelle ejendom.
Nej. DevAI bruger trinvis scanning, og analyserer kun det, der er ændret, så feedbacken er hurtig og let. Den kører kontinuerligt uden at forsinke din IDE, dine builds eller din udviklers arbejdsgang.
Få AI-drevet sikkerhed direkte ind i din IDE.
