En ondsindet afhængighed kører sit installationsscript i det øjeblik, en udvikler skriver `install`, længe før nogen ved, at det er ondsindet. Dine kodescannere kiggede på arkivet. Dine endpoint-værktøjer så en proces, ikke en pakke. Shield sidder på udviklerens slutpunkt og blokerer det, før det udføres.
Én letvægtsagent · Arbejdsstationer, servere og CI-løbere · Politik administreret centralt
Forhindr ondsindede afhængigheder og scripts i at køre ved at beskytte udviklernes slutpunkter, hvor angrebene starter.
Shield opfanger pakkeinstallationer i realtid og kontrollerer dem mod Xygenis malware-intelligens. Ondsindede pakker blokeres i installationsøjeblikket og markeres ikke i en rapport den næste morgen. Det samme gælder for netværket: forbindelser til kendt ondsindet infrastruktur afbrydes, før noget forlader maskinen.
Definer reglerne én gang Shield anvender dem på alle maskiner i din organisation: minimum pakkealder, tilladelses- og afvisningslister, godkendte registre og udgående trafikdestinationer.
Når noget kritisk lander på et endepunkt, Shield kan afbryde den pågældende maskines netværksforbindelser, automatisk eller efter behov, så hændelsen stopper ved én bærbar computer i stedet for at sprede sig i hele organisationen.
En runtime-firewall til udvikler-slutpunktet.
Hver pakkeinstallation opfanges og valideres i realtid. Xygenis tidlige malware-advarsel fanger ondsindede pakker, som omdømmebaserede værktøjer stadig har tillid til, uden at vente på en CVE, en meddelelse eller en offentliggjort signatur. Blokering sker, før installationsscriptet kører.
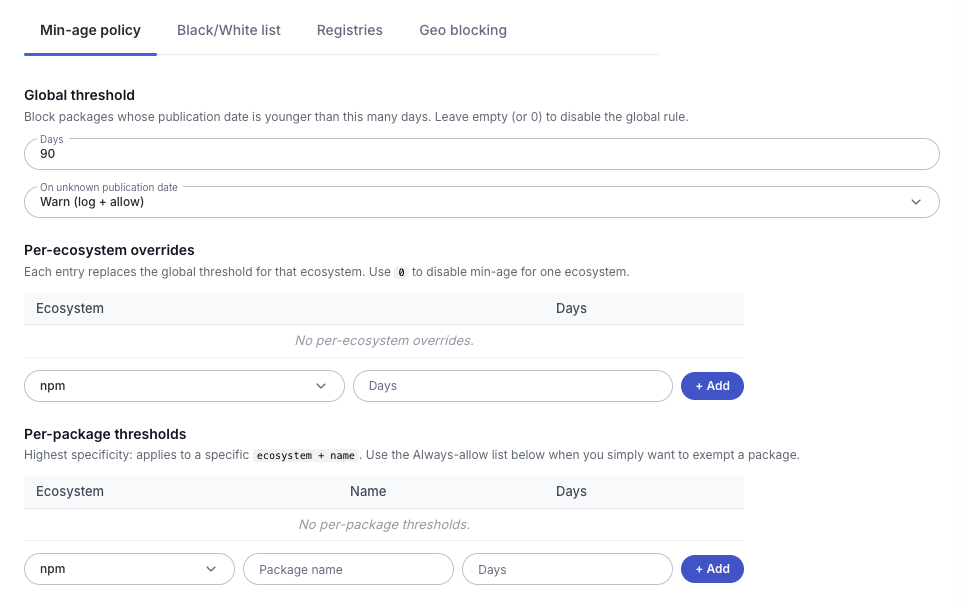
De hurtigst udviklende angreb i forsyningskæden ankommer i helt nye pakkeversioner. Shield lader dig blokere pakker, der er udgivet senere end din tærskel, indstille en global regel og tilsidesætte den pr. økosystem, og bestemme, hvad der sker, når en udgivelsesdato ikke kan bestemmes: advare og tillade, eller blokere.
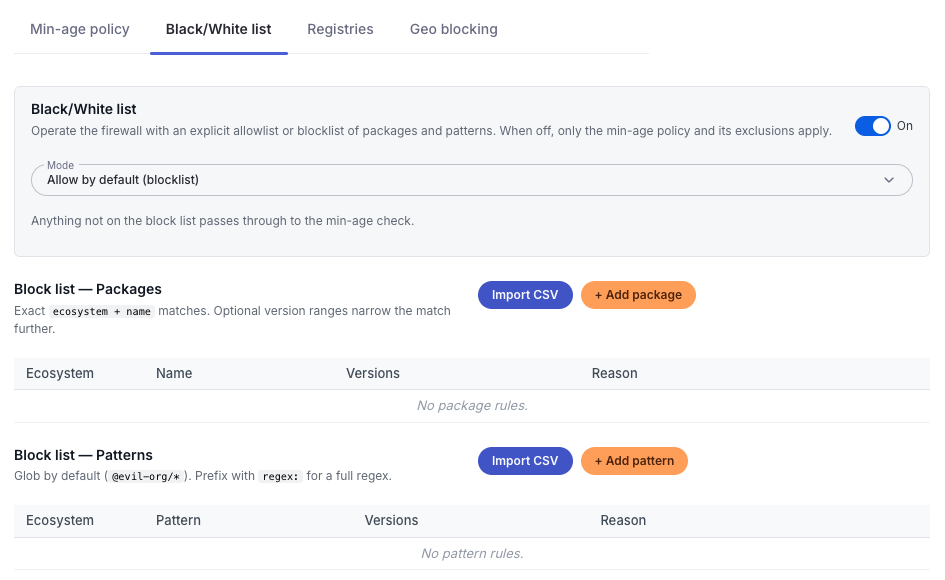
Beslut, hvad dine udviklere kan hente, og hvorfra. Vedligehold eksplicitte tilladelses- og afvisningslister, og begræns installationer til de registre, din organisation har godkendt.
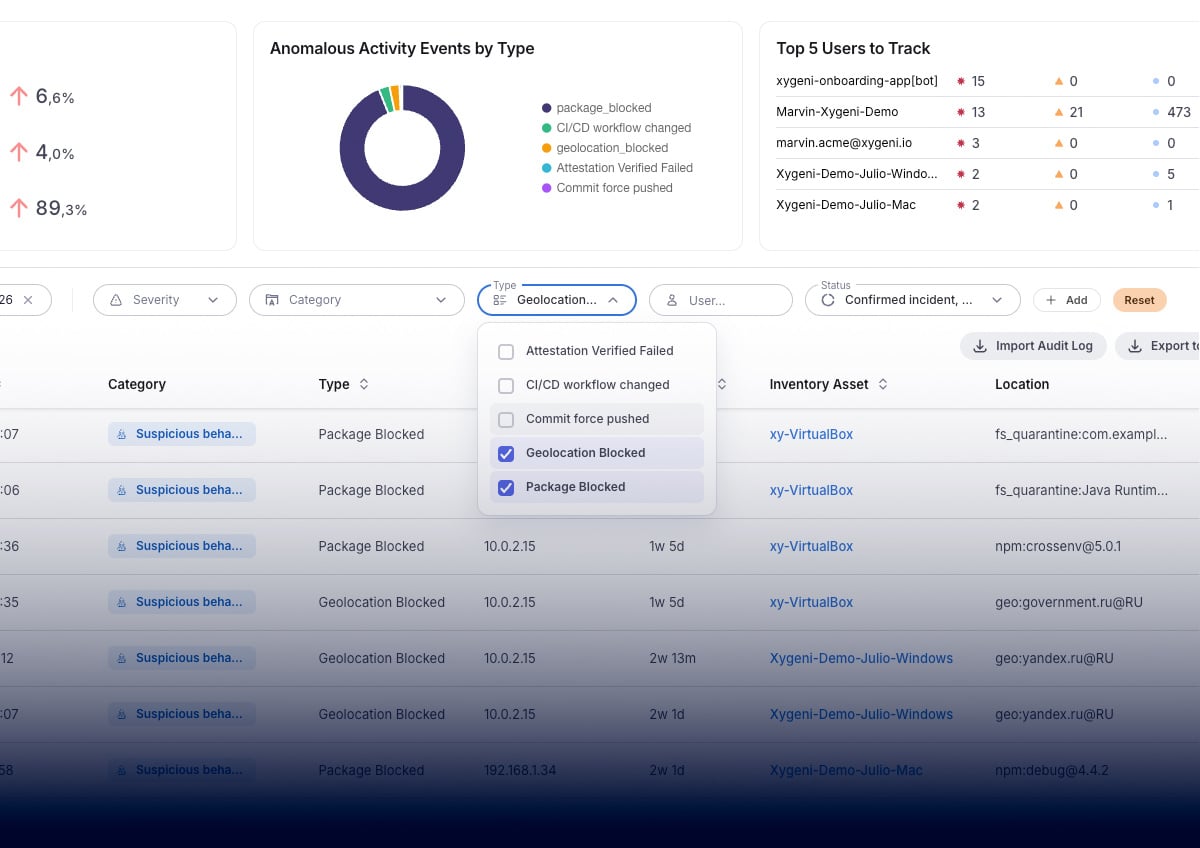
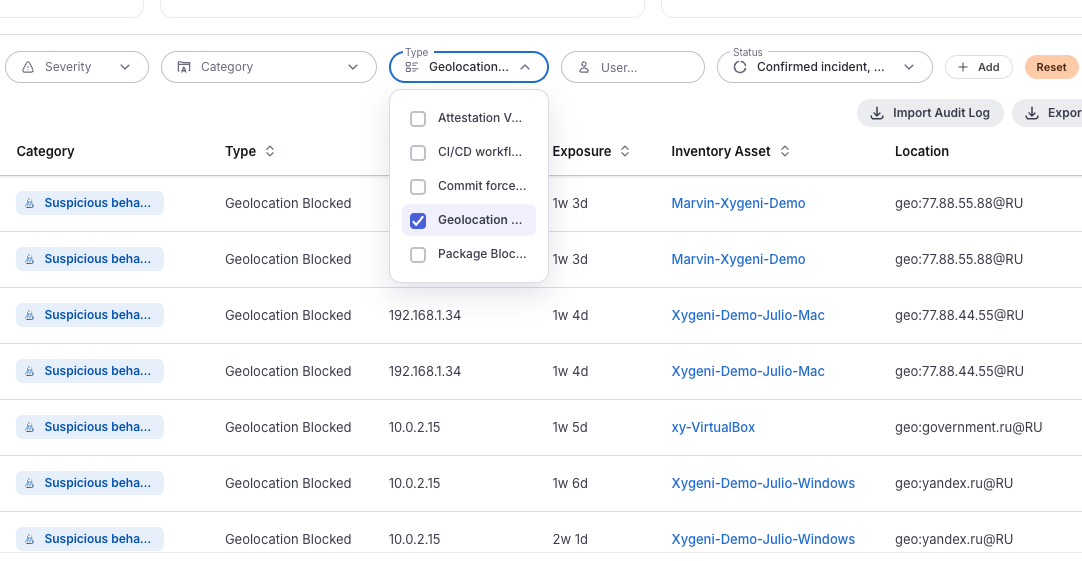
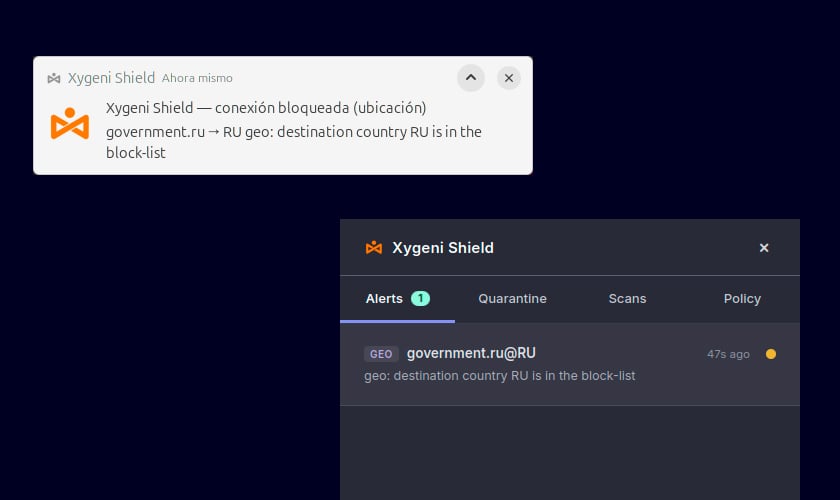
Den samme model gælder for forbindelser. Shield kontrollerer udgående trafik fra endpoint mod opdateret netværksintelligens og afbryder forbindelser til kendte ondsindede IP-adresser og domæner hentet fra trusselsindikatorer, så et implantat, der er kommet ind på en maskine, ikke kan nå den infrastruktur, det er bygget til at kalde. Derudover kan du begrænse trafikken til højrisikodestinationer efter geografi. Hver blokeret forbindelse registreres sammen med den destination, den forsøgte at nå.
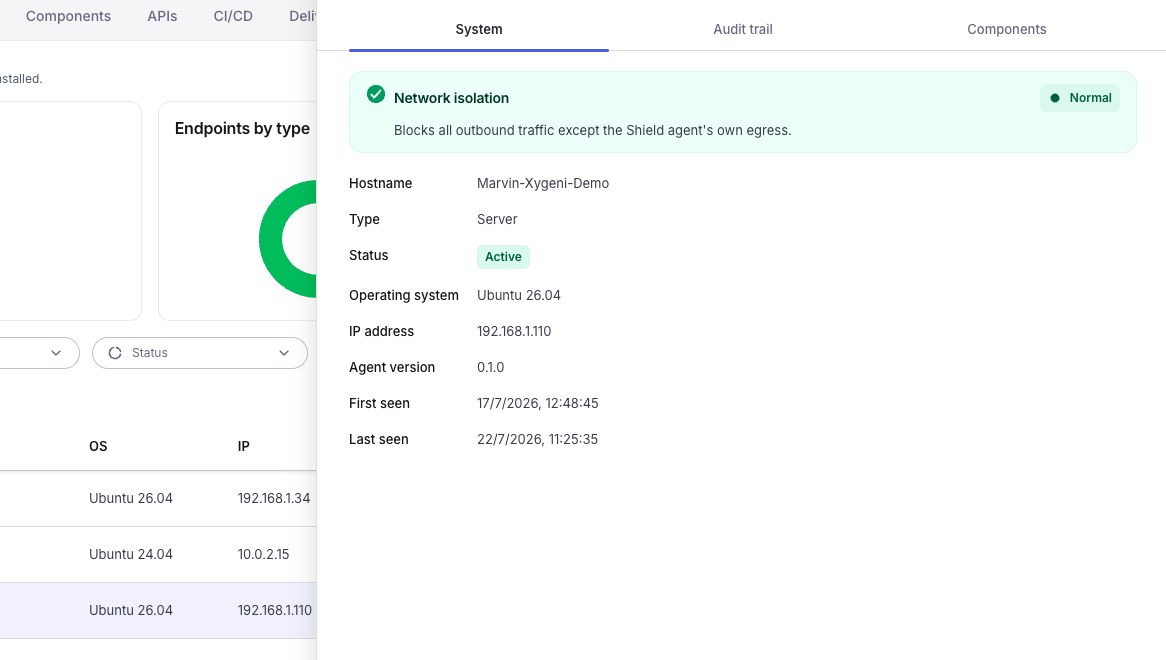
Isoler en kompromitteret maskine og afbryd al udgående trafik undtagen agentens egen kanal, så du bevarer kontrollen over endpointen, mens du inddæmmer den. Aktiver paranoid tilstand, og isolation anmodes automatisk i det øjeblik, en kritisk alarm lander på et endpoint.
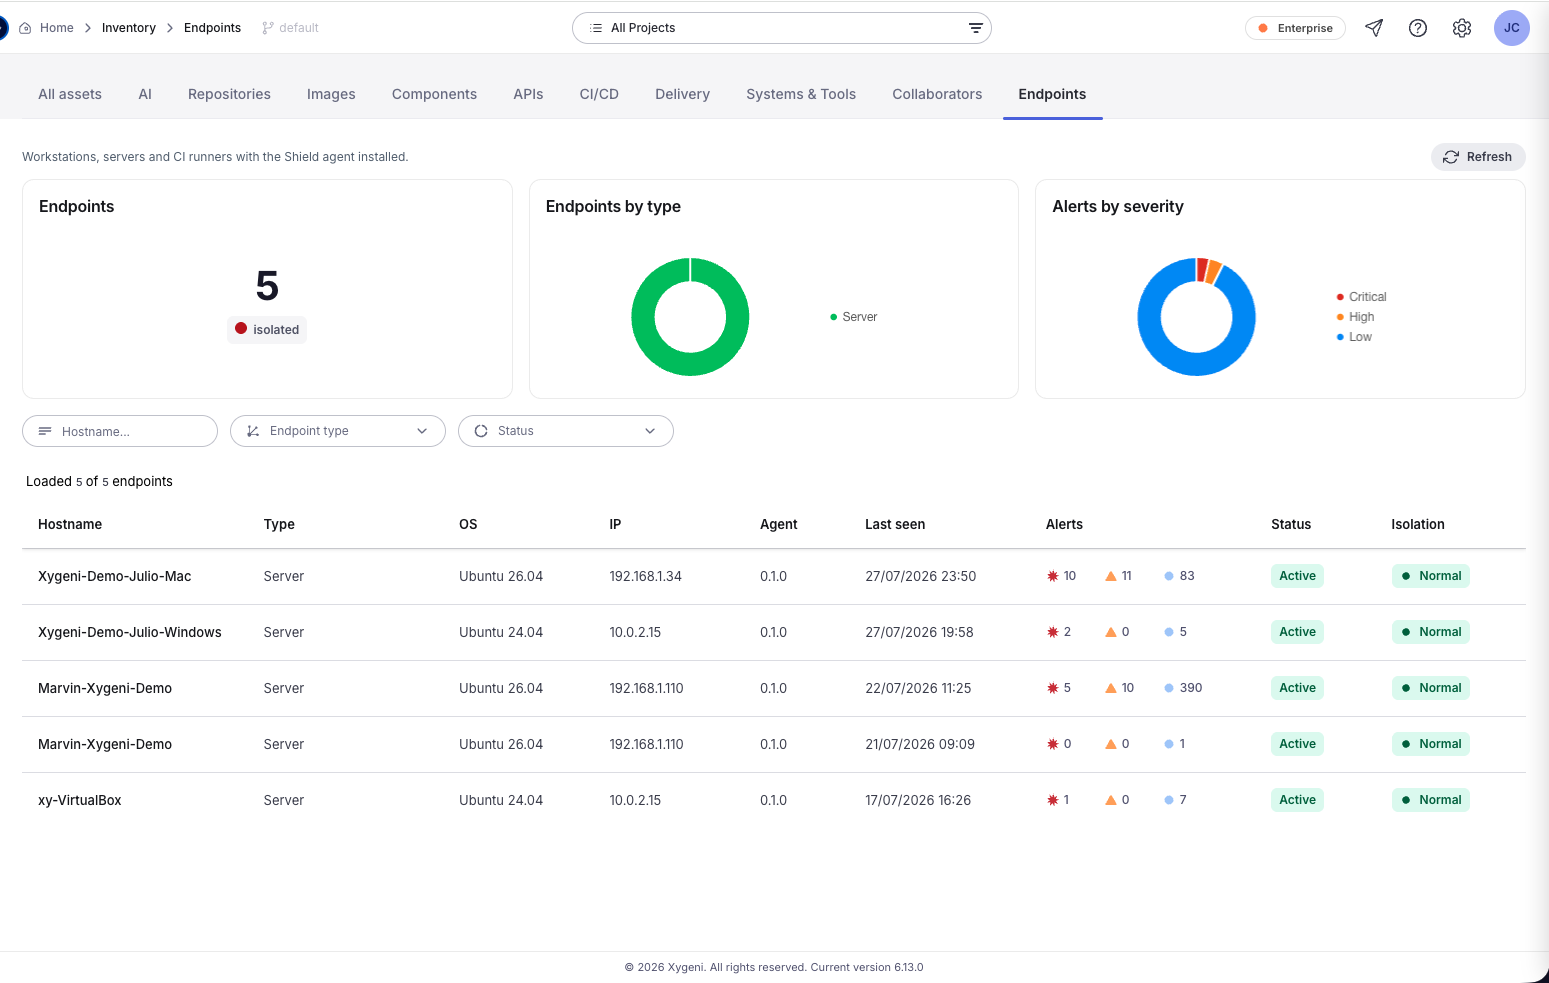
Se alle arbejdsstationer, servere og CI-brugere, der kører Shield agent, med dens operativsystem, agentversion, aktuelle status, hvornår den blev set første og sidst, og dens licensplads. Filtrer efter værtsnavn, endpointtype eller status.
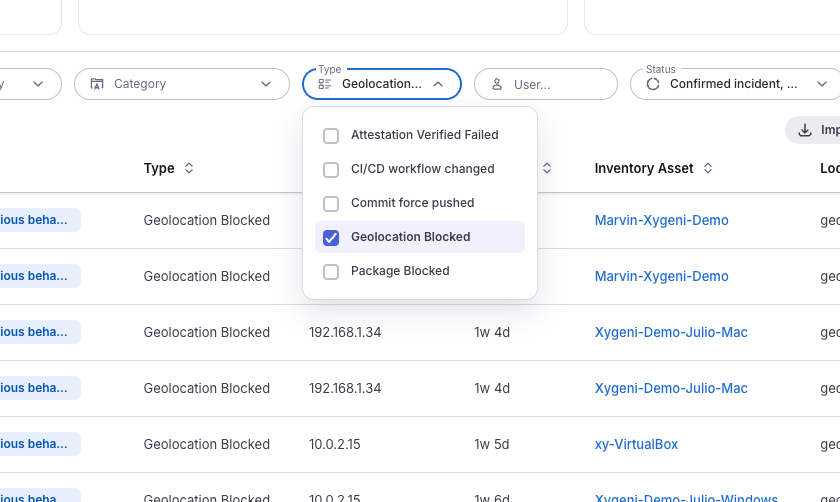
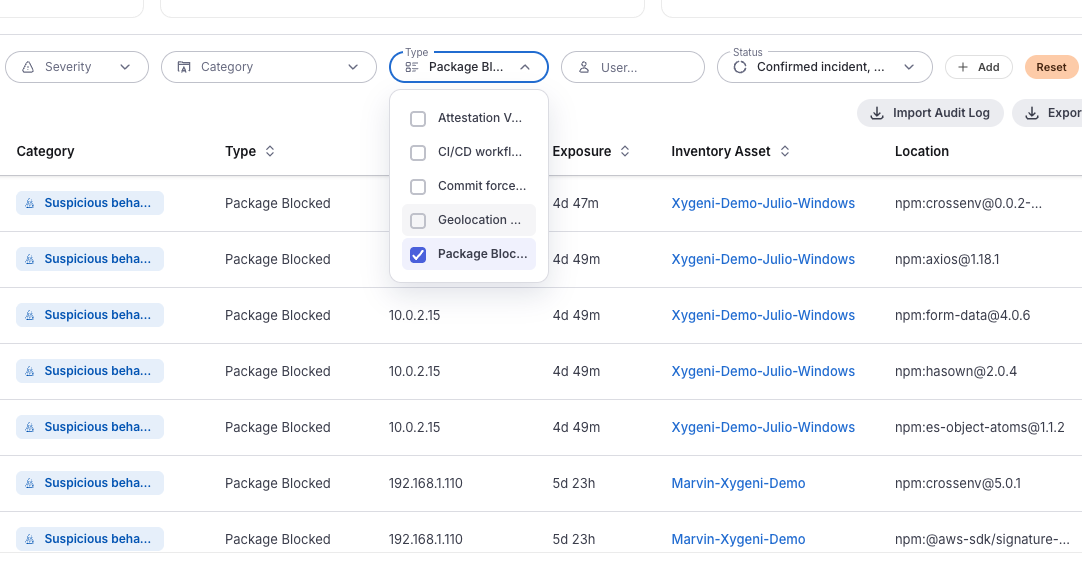
Hver blok bliver en hændelse på platformen med alvorlighedsgrad, tidsstempel, det endpoint, den skete på, hvor længe eksponeringen varede, og præcis hvad der blev blokeret: pakken og versionen eller destinationen. Filtrer efter alvorlighedsgrad, kategori, type, bruger eller datointerval, og eksporter.
Hvert beskyttet slutpunkt har sit eget revisionsspor og komponentliste, så du kan rekonstruere, hvad der skete på en bestemt maskine, når nogen spørger.
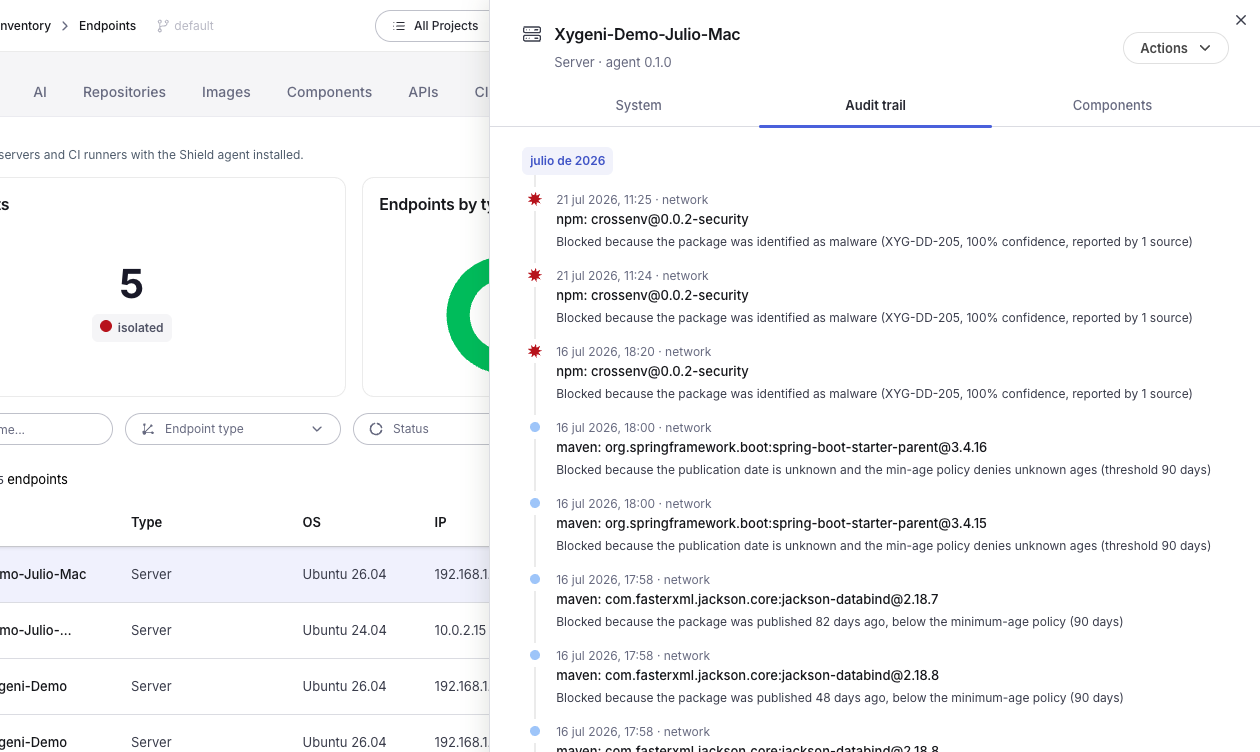
Én letvægtsagent, der dækker arbejdsstationer, servere og CI-kanaler med flydende pladser, så dækningen følger dine medarbejdere i stedet for din hardware.
Find og ret API-risici i kode, før de når produktion.
Kode- og afhængighedsscanning analyserer arkivet. Endpoint-værktøjer overvåger processer og forbindelser, men har ingen applikationssikkerhedskontekst til at fortolke en pakke eller et register. Mellem disse to ligger det øjeblik, hvor en ondsindet afhængighed rent faktisk udføres på en udviklers maskine. Det er her Shield opererer.
Omdømme- og signaturbaserede tilgange fortæller dig om en ondsindet pakke, når en anden allerede er blevet ramt af den. Shield blokerer for adfærd og risikoanalyse, hvilket er det, der gør den nyttig på den dag, et angreb er nyt, og bakker den op med aktuel netværksinformation, så alt, der lander, ikke kan ringe hjem.
Blokke, isolationer og geo-hændelser lander i den samme konsol som din kode, afhængighed, pipeline og hemmelige fund, med ét revisionsspor. Ikke endnu en agent med en anden dashboard og en anden login.
Endpoint-detektion overvåger processer, filer og forbindelser på operativsystemniveau. Den ved ikke, hvad et pakkeregister er, om en afhængighed er skadelig, eller om en version blev udgivet i går. Shield bringer applikationssikkerhedskontekst til udviklerens slutpunkt og håndhæver politikker for de ting, AppSec er interesseret i.
Shield er en letvægtsagent, der tjekker installationer, mens de sker. Udviklere bemærker det kun, når noget er blokeret, og blokeringen kommer med en årsag.
Ondsindede og uautoriserede pakkeinstallationer, pakker, der er nyere end din minimumsalder, installationer fra registre, du ikke har godkendt, pakker på din afvisningsliste, udgående forbindelser til kendte ondsindede IP-adresser og domæner og trafik til geografiske områder, du har begrænset.
Du bestemmer. Minimumsalderpolitikken giver dig mulighed for enten at advare og tillade, eller blokere, når udgivelsesdatoen er ukendt.
Ja. Den globale minimumsaldergrænse kan tilsidesættes pr. økosystem og deaktiveres for et specifikt økosystem, hvis det er nødvendigt.
Den blokerer al udgående trafik fra den maskine undtagen Shield agentens egen kanal, så endpointen er indesluttet, men stadig håndterbar. Du kan udløse den efter behov eller aktivere paranoid tilstand, så der anmodes om isolation automatisk, når en kritisk alarm udløses.
På udvikler-arbejdsstationer, på servere og på CI-løbere. Licensering bruger flydende pladser.
Ja. Hver blok er en hændelse med alle detaljer, og hvert slutpunkt har sit eget revisionsspor. Hændelser kan filtreres og eksporteres.
med Xygeni All-In-One AppSec-platformen
