






TL; DR
ASPM Sicherheit, in einer Minute erklärt
Die meisten AppSec-Teams haben kein Erkennungsproblem. Ihr Problem ist vielmehr die Frage: „Welche dieser 5,000 Ergebnisse sind relevant?“
- Was es ist: Application Security Posture Management (ASPM) ist die Praxis, Erkenntnisse von jedem Anwendungssicherheitstool zu sammeln (SAST, SCA, Geheimnisse, IaC, CI/CD und DAST) in einer Ansicht zusammenführen, Duplikate entfernen und sie nach Ausnutzbarkeit und geschäftlicher Auswirkung priorisieren.
- Warum es darauf ankommt: Dadurch verschiebt sich der Fokus der Anwendungssicherheit von „alles finden und beheben“ hin zu „validieren und priorisieren“, sodass die Teams zuerst die Risiken beheben, die tatsächlich ausgenutzt werden können.
- Was es beinhaltet: Anlagenermittlung und -inventarisierung, einheitliches Schwachstellenmanagement, risikobasierte Priorisierung, Abläufe zur Behebung von Schwachstellen sowie Governance- und Compliance-Berichterstattung.
- Wie Xygeni das angeht: native Scanner im gesamten SDLC plus Ergebnisse, die von Tools wie Snyk, Veracode, Checkmarx und SonarQube erfasst werden, in einer priorisierten Risikoansicht.
Bottom line: ASPM Es ersetzt Ihre Scanner nicht. Es macht deren Ausgabe nutzbar.
In einer Zeit, in der sich digitale Bedrohungen schneller entwickeln als je zuvor, ist der Schutz von Anwendungen vor Cyberangriffen mehr als nur eine Notwendigkeit, sondern zu einem überlebenswichtigen Faktor in der digitalen Landschaft geworden. Mit 60 % der Unternehmen stehen vor erheblichen Cybersicherheitsverletzungen durch Anwendungsschwachstellen jedes Jahrist die Frage nicht mehr, ob eine Organisation angegriffen wird, sondern wann. Diese harte Realität bringt Application Security Posture Management (ASPM) an die Spitze der Cybersicherheitsstrategien und bietet einen Schutzschild und eine umfassende Waffe gegen die ständig wachsende Cyber-Bedrohungslandschaft.
ASPM Sicherheit, ein Begriff, der unter Cybersicherheitsexperten schnell an Bedeutung gewonnen hat, stellt einen Paradigmenwechsel von traditionellen, reaktiven Sicherheitsmaßnahmen hin zu einem proaktiven, strategischen Rahmen dar, der Anwendungen vor den heimtückischen Bedrohungen des digitalen Zeitalters vorhersagen, verhindern und schützen kann. Aber was genau ist ASPMund wie kann es die Art und Weise verändern, wie Unternehmen ihre digitalen Vermögenswerte sichern? Dieser Beitrag befasst sich eingehend mit dem Wesen von Application Security Posture Management, und entschlüsselt damit seine Rolle als Eckpfeiler der modernen Cybersicherheit und als Katalysator für Geschäftserfolg in einer zunehmend vernetzten Welt.
Begleiten Sie uns bei der Erkundung der kritischen Komponenten, der unbestreitbaren Vorteile und der praktischen Schritte zur Umsetzung ASPM, um sicherzustellen, dass Ihre Anwendungen nicht nur sicher, sondern auch widerstandsfähig gegen die Cyber-Bedrohungen von morgen sind. Ob Sie CTO, Cybersicherheitsexperte oder Unternehmensleiter sind, der nach operativer Exzellenz strebt, das Verständnis ASPM ist der erste Schritt zur Verbesserung Ihrer Cybersicherheitsstrategie und zur Sicherung Ihrer digitalen Grenze.
Inhaltsverzeichnis
Was ist ASPM? Die Grundlagen verstehen von Application Security Posture Management
Application Security Posture Management (ASPM) ist ein ausgefeilter Ansatz, der über traditionelle Methoden der Anwendungssicherheit hinausgeht, indem er Ressourcen, Prozesse und Technologien integriert, um ein leistungsstarkes, systematisches und nachhaltiges Anwendungssicherheitsprogramm (AppSec) zu etablieren. ASPM Sicherheit ermöglicht es Unternehmen, ihre Anwendungssicherheitslandschaft proaktiv zu verwalten, indem sie AppSec-Ressourcen automatisieren und verwalten, um die Lücke zwischen Sicherheitsmaßnahmen und potenziellen Schwachstellen zu schließen.
Im Kern, ASPM ermöglicht es Unternehmen, ihren Sicherheitsumfang vom ersten Tag an zu kontrollieren, kritische Schwachstellen zu priorisieren und sicherzustellen, dass Anwendungen den Sicherheitsanforderungen entsprechen standards und sind gegen sich entwickelnde Cyber-Bedrohungen gewappnet. Im Gegensatz zu herkömmlichen AppSec-Strategien, die oft reaktiv agieren, ASPM Dies veranlasst Sicherheitsteams zu einem strategischeren und zukunftsorientierten Ansatz. Falls Sie bereits Plattformen evaluieren, sehen Sie sich unseren Vergleich der folgenden Plattformen an: Obenverladearme ASPM Werkzeuge für 2026.
Das ASPM Framework erklärt: Verbesserung der Cybersicherheit mit Application Security Posture Management
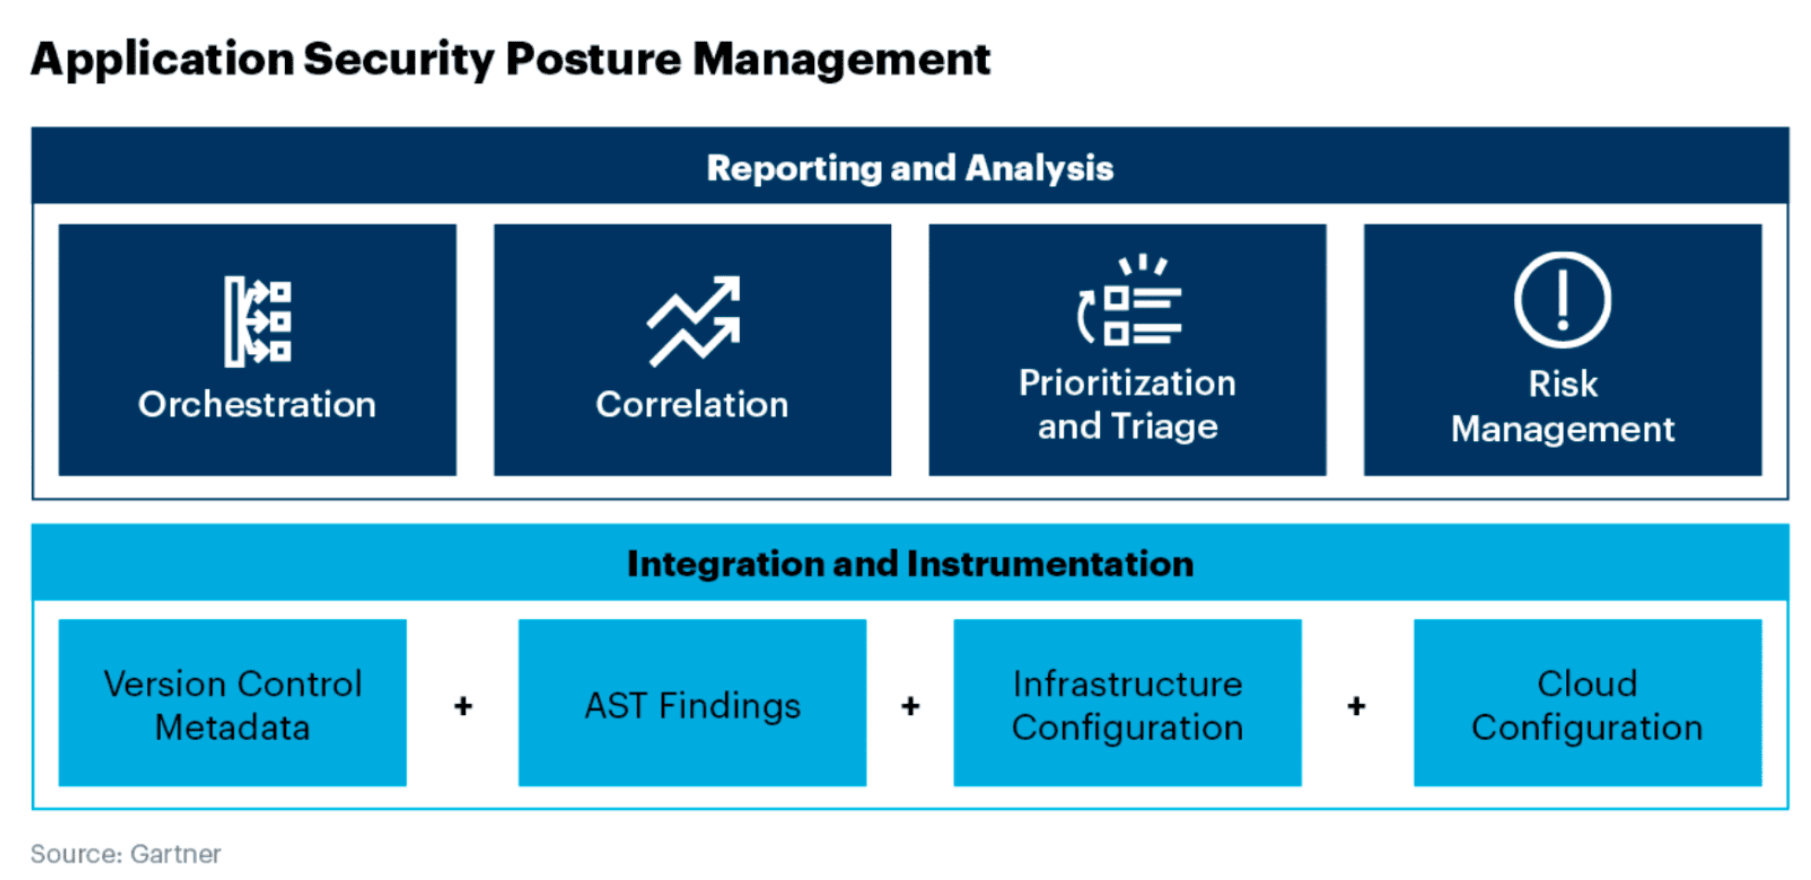
Das ASPM Das Framework basiert auf mehreren Grundpfeilern, darunter:
Asset-Erkennung und Inventarisierung: ASPM beginnt mit einer umfassenden Abbildung aller Anwendungsressourcen, die vollständige Transparenz und eine genaue Bestandsaufnahme der Anwendungslandschaft gewährleistet.
Schwachstellenmanagement: Zentral zu ASPM ist die systematische Identifizierung, Analyse und Behebung von Schwachstellen in Anwendungen mithilfe automatisierter Tools und Technologien.
Risikobewertung und Priorisierung: ASPM bewertet Schwachstellen innerhalb der Risikoumgebung der Organisation und priorisiert die Behebungsmaßnahmen auf Grundlage der potenziellen Auswirkungen auf den Geschäftsbetrieb.
Governance und Compliance: ASPM stellt sicher, dass Anwendungen die etablierten Sicherheitsvorkehrungen einhalten standards und behördliche Anforderungen, Integration von Governance-Praktiken in das AppSec-Programm.
ASPM spielt eine zentrale Rolle in modernen Cybersicherheitsstrategien, indem es einen ganzheitlichen und integrierten Ansatz für die Anwendungssicherheit bietet. Es behebt die Einschränkungen traditioneller AppSec-Methoden, die oft nicht mit den schnellen Entwicklungszyklen heutiger Anwendungen Schritt halten können und Komplexität.
Durch die Förderung einer proaktiven und strategischen Sicherheitshaltung, ASPM ermöglicht es Organisationen Risiken effektiver eindämmen und flexibel auf neue Bedrohungen reagieren.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Vier Akronyme, die oft verwechselt werden. Hier erfahren Sie, was jedes einzelne bedeutet und wo es verwendet wird. ASPM passt.
| Kategorie | Optik | Fragen, die es beantwortet | Typischer Umfang |
|---|---|---|---|
| ASPMApplication Security Posture Management | Die Anwendung und ihre SDLC | Welche Anwendungsrisiken sind am wichtigsten und wer behebt sie? | Code, Abhängigkeiten, Geheimnisse, IaC, pipelines und Builds sowie Ergebnisse anderer Scanner |
| ASOCOrchestrierung und Korrelation der Anwendungssicherheit | Scanner-Orchestrierung | Wie setze ich meine Tools ein und korreliere deren Ergebnisse? | Aggregieren und Deduplizieren der Scannerausgabe; der Vorgänger von ASPM |
| CNAPPCloud-native Anwendungsschutzplattform | Cloud-Workloads und Infrastruktur | Ist meine Cloud-Umgebung und die darin laufenden Prozesse sicher? | Cloud-Konfiguration, Workloads, Container und Laufzeitumgebung |
| CSPMVerwaltung der Cloud-Sicherheitshaltung | Cloud-Konfiguration | Sind meine Cloud-Konten sicher konfiguriert? | Fehlkonfigurationen und Compliance-Probleme in Cloud-Konten; oft Teil eines CNAPP (Comprehensive Non-Compliance and Compliance Process). |
Wie ASPM Sicherheit transformiert die Anwendungssicherheit für moderne Unternehmen
ASPM ist nicht nur ein weiteres Akronym im Cybersicherheitslexikon; es stellt einen Paradigmenwechsel in der Herangehensweise von Sicherheitsteams an Anwendungssicherheit dar. Mit seinem umfassenden und agilen Framework ASPM versetzt Unternehmen in die Lage, die Komplexität der digitalen Welt souverän zu meistern und stellt sicher, dass Anwendungen sicher, konform und widerstandsfähig gegen Cyberbedrohungen sind.
Angesichts der schnell wachsenden Integration von ASPM In der AppSec-Branche ist es klar, dass dieser Ansatz einen neuen Ansatz setzt standard für Anwendungssicherheit. Organisationen, die ASPM sind besser aufgestellt, um ihre digitalen Vermögenswerte zu schützen, sensible Daten zu sichern und das Vertrauen ihrer Kunden und Stakeholder zu wahren.
Die wesentliche Rolle von ASPM zur Stärkung moderner Cybersicherheitspraktiken
ASPM geht über die traditionelle Anwendungssicherheit hinaus, indem es einen umfassenden Überblick über die Sicherheitslage eines Unternehmens bietet, Kombinieren Sie die Stärken automatisierter Tools mit strategischen Prozessen, um Schwachstellen effektiv zu identifizieren, zu bewerten und zu beheben.. Seine Mechanik kann in mehrere Schlüsselkomponenten zerlegt werden.
Schlüsselkomponenten von ASPM: Bausteine effektiver Anwendungssicherheit
Asset Discovery und Bestandsverwaltung:
Die Gründung von ASPM ist darauf aufgebaut Umfassende Identifikation und Kataloging aller Anwendungsressourcen innerhalb des digitalen Ökosystems einer Organisation. Es umfasst Live-Anwendungen und solche in der Entwicklungsphase, Bibliotheken, APIs und Integrationen von Drittanbietern.
Eine effektive Bestandsverwaltung stellt sicher, dass alle Komponenten erfasst und überwacht werden. So wird die Grundlage für eine robuste Sicherheitslage geschaffen, die:
- Bietet eine Grundlage für umfassenden Sicherheitsschutz.
- Ermöglicht gezielte Sicherheitsmaßnahmen durch das Verständnis des Ausmaßes potenzieller Schwachstellen.
Automatisierte Erkennung und Bewertung von Schwachstellen:
ASPM nutzt fortschrittliche Scan-Technologien, um Anwendungsressourcen kontinuierlich auf Schwachstellen zu überwachen. Diese Automatisierung erstreckt sich über statischen Code, CI/CD Infrastruktur und Teams und Software-Kompositionsanalysen, bietet eine vielschichtige Sicht auf potenzielle Sicherheitsbedrohungen.
Durch die Bewertung der Schwere und des Kontextes dieser Schwachstellen, ASPM Ermöglicht gezielte Reaktionen auf die kritischsten Probleme. Kontinuierliche, automatisierte Erkennung:
- Erkennt neue Sicherheitslücken bereits bei Codeänderungen, anstatt auf die nächste regelmäßige Überprüfung zu warten.
- Entfernt doppelte Befunde von verschiedenen Scannern, sodass dasselbe Problem nicht zweimal gezählt und zugewiesen wird.
Risikobasierte Priorisierung:
Zentral zu ASPMDer Ansatz von priorisiert Schwachstellen anhand ihres Risikos für das Unternehmen. Dabei werden die potenziellen Auswirkungen einer Schwachstellenausnutzung unter Berücksichtigung von Faktoren wie Datensensibilität, Anwendungskritikalität und Gefährdungsgrad analysiert. Die risikobasierte Priorisierung gewährleistet eine effiziente Ressourcenzuweisung und konzentriert die Behebung dort, wo sie am dringendsten benötigt wird:
- Sorgen Sie für eine effiziente Ressourcenzuweisung, um zuerst die kritischsten Schwachstellen zu beheben.
- Helfen Sie dabei, die Betriebssicherheit aufrechtzuerhalten, ohne die Entwicklungsprozesse zu behindern.
Automatisierung des Workflows zur Behebung und Schadensbegrenzung:
ASPM Optimiert die Behebung von Schwachstellen durch automatisierte Workflows. Dies umfasst die Erstellung von Tickets, die Zuweisung an die entsprechenden Entwicklungs- oder Sicherheitsteams und die Verfolgung des Behebungsfortschritts. Die Automatisierung ermöglicht eine schnellere und koordiniertere Reaktion auf Sicherheitsprobleme und minimiert das Risikofenster für:
- Reduzieren Sie das Zeitfenster für Angreifer, indem Sie Schwachstellen umgehend beheben.
- Verbessern Sie die allgemeine Sicherheitslage, indem Sie potenzielle Eintrittspunkte für Cyber-Bedrohungen beseitigen.
Compliance und Governance:
Angesichts der immer strengeren gesetzlichen Anforderungen ASPM stellt die notwendigen Werkzeuge bereit für Aufrechterhaltung ComplianceDurch kontinuierliche Überwachung und Berichterstattung können Unternehmen sicherstellen, dass ihre Anwendungen den relevanten standards und Vorschriften und vermeiden so potenzielle Strafen und Reputationsschäden, die:
- Vermeidet rechtliche und finanzielle Konsequenzen, die mit der Nichteinhaltung verbunden sind.
- Schafft Vertrauen bei Kunden und Stakeholdern durch die Einhaltung bewährter Sicherheitspraktiken.
Integration ASPM für verbesserte Anwendungssicherheit und robustes Software Supply Chain Management
Integration Application Security Posture Management (ASPM) in die Anwendungssicherheit und die Software-Lieferkette stellt einen strategischen Wendepunkt hin zu einem widerstandsfähigeren, proaktiveren Abwehrmechanismus angesichts sich entwickelnder digitaler Bedrohungen dar.
Anwendungssicherheit:
Erhöhte Sichtbarkeit: ASPM bietet beispiellose Transparenz in der Anwendungslandschaft, und deckt versteckte Schwachstellen und Fehlkonfigurationen auf, die Angreifer ausnutzen könnten. Dieses umfassende Bewusstsein ist für die Sicherung komplexer Anwendungen in der heutigen Bedrohungsumgebung von entscheidender Bedeutung.
DevSecOps-Integration: Durch Nahtlose Integration mit DevSecOps Praktiken Methoden Ausübungen, ASPM fördert eine Kultur, in der Sicherheit in den gesamten Entwicklungszyklus integriert ist. Diese Zusammenarbeit verbessert nicht nur die Sicherheitsergebnisse, sondern beschleunigt auch die Entwicklungszeit.
Software-Lieferkette:
Sichern von Drittanbieterkomponenten: ASPM befasst sich mit der wachsenden Besorgnis über Schwachstellen in der Software-Lieferkette, insbesondere im Zusammenhang mit Bibliotheken und Komponenten von Drittanbietern. Durch Bewertung und Überwachung dieser externen Abhängigkeiten, ASPM mindert das Risiko von Angriffen auf die Lieferkette, die die Integrität von Anwendungen gefährden könnten.
SBOM Erzeugung und Management: Ein wesentlicher Aspekt von ASPM im Kontext der Software-Lieferkette ist die Erstellung und Verwaltung einer Software-Stückliste (SBOM). Diese detaillierte Bestandsaufnahme aller Softwarekomponenten, einschließlich Open-Source- und proprietärer Elemente, ist für die Verfolgung von Schwachstellen und die Gewährleistung der Einhaltung von Sicherheitsvorschriften unerlässlich. standards
Tauchen Sie ein in ASPM Sicherheit: Umfassende Analyse von Application Security Posture Management Auswirkungen
Die eingehende Analyse von Application Security Posture Management offenbart sein transformatives Potenzial bei der Neudefinition der Anwendungssicherheit. Im weiteren Verlauf werden die Tiefe und Breite von ASPMDer Einfluss von auf die Cybersicherheit wird weiter zunehmen und seine Rolle als unverzichtbarer Bestandteil moderner Sicherheitsstrategien festigen.
Umsetzung ASPM Die Anwendungssicherheitsstrategie eines Unternehmens wird von reaktiv zu proaktiv. Dieser Paradigmenwechsel ist in der heutigen, sich schnell entwickelnden Cyber-Bedrohungslandschaft von entscheidender Bedeutung. Die Risiken sind höher und die Angriffsflächen breiter als je zuvor. Mit ASPMgewinnen Organisationen:
Verbesserter Sicherheitsstatus: Durch die Bereitstellung eines umfassenden Überblicks über die Anwendungssicherheitslandschaft ASPM ermöglicht es Unternehmen, Schwachstellen effektiver zu identifizieren und zu beheben und so ihre allgemeine Sicherheitslage zu verbessern.
Agile Reaktion auf Bedrohungen: Die Echtzeitüberwachung und automatisierten Workflows von ASPM ermöglichen eine schnelle Reaktion auf Sicherheitsbedrohungen, minimieren potenzielle Schäden und gewährleisten die Geschäftskontinuität.
Strategisches Risikomanagement: Durch sein risikobasiertes Priorisierungskonzept ASPM teilt Sicherheitsressourcen strategisch zu und konzentriert sich dabei auf die Bereiche mit den größten Auswirkungen und Schwachstellen.
Kollaborative Sicherheitskultur: ASPM fördert eine kollaborative Umgebung, in der jeder für die Sicherheit verantwortlich ist, indem Silos zwischen Teams aufgebrochen und Sicherheit in die DNA der Organisation integriert wird.

Geschäftswert freisetzen mit ASPM: Vorteile der Implementierung Application Security Posture Management
ASPM bietet viele geschäftliche Vorteile, von der Stärkung der Cybersicherheitsabwehr bis zur Verbesserung der Betriebseffizienz. ASPM Dies führt in vielerlei Hinsicht zu konkreten Vorteilen für Unternehmen, beispielsweise:
Verstärkte Cybersicherheitsabwehr
Einer der größten Vorteile von ASPM ist die Stärkung der Cybersicherheitsmaßnahmen eines Unternehmens. Durch die Bereitstellung eines ganzheitlichen und kontinuierlichen Überblicks über Anwendungsschwachstellen und Sicherheitslagen, ASPM ermöglicht es Unternehmen, potenzielle Bedrohungen proaktiv zu erkennen und zu beheben, bevor sie zu Sicherheitsverletzungen führen.
Dieser präventive Ansatz reduziert das Risiko von Datenlecks, Cyberangriffen und anderen Sicherheitsvorfällen die den Ruf eines Unternehmens schädigen und erhebliche finanzielle Verluste verursachen können.
Optimiertes Compliance- und Risikomanagement
ASPM vereinfacht die Einhaltung von Vorschriften, indem sichergestellt wird, dass Anwendungen den Branchenvorschriften entsprechen und standards. Da die Vorschriften immer strenger und komplexer werden, ASPMDie Fähigkeit von, Compliance-Prüfungen zu automatisieren und umfassende Berichte zu erstellen, ist von unschätzbarem Wert.
It minimiert das Risiko von Strafen bei Nichteinhaltung und verankert eine Sicherheitskultur und Compliance während des gesamten Anwendungsentwicklungszyklus und verbessert so die Risikomanagementpraktiken.
Beschleunigte Entwicklungszyklen
Integration ASPM mit DevSecOps-Praktiken überbrückt die Lücke zwischen Sicherheits-, Entwicklungs- und Betriebsteams und integriert Sicherheit in jede Phase des Anwendungsentwicklungsprozesses.
Diese nahtlose Integration stellt sicher, dass Sicherheitsmaßnahmen die Entwicklungszeitpläne nicht beeinträchtigen sondern tragen zu einem effizienteren und rationalisierten Entwicklungszyklus bei. Indem Unternehmen Schwachstellen frühzeitig erkennen und beheben, können sie ihre Markteinführungszeit verkürzen und sich so einen Wettbewerbsvorteil in der schnelllebigen digitalen Wirtschaft verschaffen.
Verbesserte Betriebseffizienz und Kosteneinsparungen
Die Automatisierungsmöglichkeiten von ASPM tragen entscheidend zur betrieblichen Effizienz bei. Durch die Automatisierung routinemäßiger Sicherheitsaufgaben können Unternehmen ihre Personalressourcen für strategischere Initiativen einsetzen. Darüber hinaus führt die frühzeitige Erkennung und Priorisierung von Schwachstellen zu gezielteren und effizienteren Behebungsmaßnahmen, was die Kosten für das Schwachstellenmanagement deutlich senkt.
Der kumulative Effekt ist eine schlankere, agilere Organisation, die seine Ressourcen effizienter einzusetzen, was zu erheblichen Kosteneinsparungen führt.
Verbessertes Kundenvertrauen und Marktreputation
Das Vertrauen der Kunden ist von größter Bedeutung, und Sicherheitsverletzungen können dieses Vertrauen schnell untergraben. Durch die Implementierung ASPM, Unternehmen sind commitZiel ist der Schutz von Kundendaten sowie die Stärkung des Kundenvertrauens und der Kundentreue.
Darüber hinaus kann eine robuste Sicherheitslage ein Unternehmen auf dem Markt differenzieren. Steigerung des Rufs zwischen Kunden, Partnern und Stakeholdern.
Umarmen ASPM Jetzt: Sichern Sie sich Ihren Wettbewerbsvorteil mit fortschrittlichen Anwendungssicherheitsstrategien
Die Reise durch die Application Security Posture Management (ASPM) Bereich unterstreicht seine transformative Auswirkungen auf die Cybersicherheitsverteidigung und Geschäftsstrategien. Es stellt einen entscheidenden Wandel hin zu einem stärker integrierten, proaktiven Ansatz für die Anwendungssicherheit dar, der Geschäftsinnovation und -erfolg fördert.
Die Annahme von ASPM bietet Organisationen eine proaktiver Schutz. Es stellt sicher, dass Schwachstellen nicht nur identifiziert, sondern auch kontextualisiert, priorisiert und mit Pre-cision und Agilität. ASPMDie Integration von in die DevSecOps-Kultur fördert eine kollaborative Umgebung, in der Sicherheit ein grundlegendes Prinzip ist, das die Entwicklungs- und Betriebsstrategien leitet. ASPM kapselt verbesserte Betriebseffizienz, Kosteneinsparungen und Stärkung des Kundenvertrauens durch eine nachweisbare commitment zum Schutz sensibler Daten.
Fragen Transformieren Sie Ihre Anwendungssicherheitsstrategie und Ihren Geschäftserfolg steigern? Entdecken Sie die Integration von ASPM Integrieren Sie es noch heute in Ihr Cybersicherheits-Framework. Beginnen Sie mit der Bewertung Ihrer aktuellen Anwendungssicherheit, identifizieren Sie Schwachstellen und untersuchen Sie, wie Sie diese beheben können. ASPM Diese Lücken lassen sich mit einem umfassenden, risikobasierten Ansatz schließen. Vergleichen Sie dann die beste ASPM Werkzeuge im Gegensatz zu dem, was Sie gefunden haben.
Sichern Sie Ihre Anwendungen, schützen Sie Ihre Daten und bringen Sie Ihr Unternehmen voran mit Xygeni.

