





Schwachstellenscans sind ein wesentlicher Bestandteil einer soliden Sicherheitsstrategie. Da Open-Source-Software (OSS) den Großteil der Codebasen ausmacht (oft bis zu 90 %), ist die frühzeitige Erkennung und Behebung von Schwachstellen entscheidend für den Schutz Ihrer Software-Lieferkette. Xygeni erweitert herkömmliche Schwachstellenscans durch Echtzeit-Malware-Erkennung und intelligente Priorisierungsmechanismen. So kann Ihr Team nicht nur die kritischsten Sicherheitsrisiken erkennen, sondern diese auch priorisieren und beheben.
Seit der Erstveröffentlichung hat sich Xygenis Ansatz zur Priorisierung zu einem umfassenden Ansatz entwickelt. ASPM Layer: ein KI-gestützter Funnel, der die gleichen Kriterien für Erreichbarkeit, Ausnutzbarkeit, EPSS und Geschäftskontextbewertung auf die Ergebnisse der Xygeni-eigenen Scanner anwendet. und von Drittanbieter-Tools, die sich bereits in Ihrem Stack befinden, werden korreliert und dupliziert, sodass eine priorisierte Ansicht entsteht, anstatt separate Listen pro Tool zu erstellen.
Was ist ein Schwachstellenscan?
Ein Schwachstellenscan ist ein Prozess, der Schwachstellen in Ihrer Software, Ihren Systemen und Netzwerken identifiziert.Es untersucht Ihre Quellcodes, Konfigurationen und Open-Source-Abhängigkeiten, um Sicherheitslücken aufzudecken, bevor Angreifer sie ausnutzen können. Da Open-Source-Software immer mehr Quellcodes dominiert, ist die Schwachstellensuche unerlässlich, um sichere Umgebungen zu gewährleisten und Sicherheitslücken präventiv zu verhindern.
Warum Xygenis Schwachstellenscans Sie am besten schützen
Xygeni Vulnerability Scan bietet mehr als nur Erkennung. Unsere Tools bieten Echtzeit-Bedrohungsblockierung, intelligente Risikopriorisierung und nahtlose CI/CD pipeline Integration, die sicherstellt, dass sich die Sicherheit nahtlos in Ihre Arbeitsabläufe und Entwicklungsprozesse einfügt. So verbessern die hochmodernen Funktionen von Xygeni Ihr Schwachstellenmanagement:
Malware-Erkennung in Echtzeit: Blockieren Sie Bedrohungen, bevor sie Sie erreichen
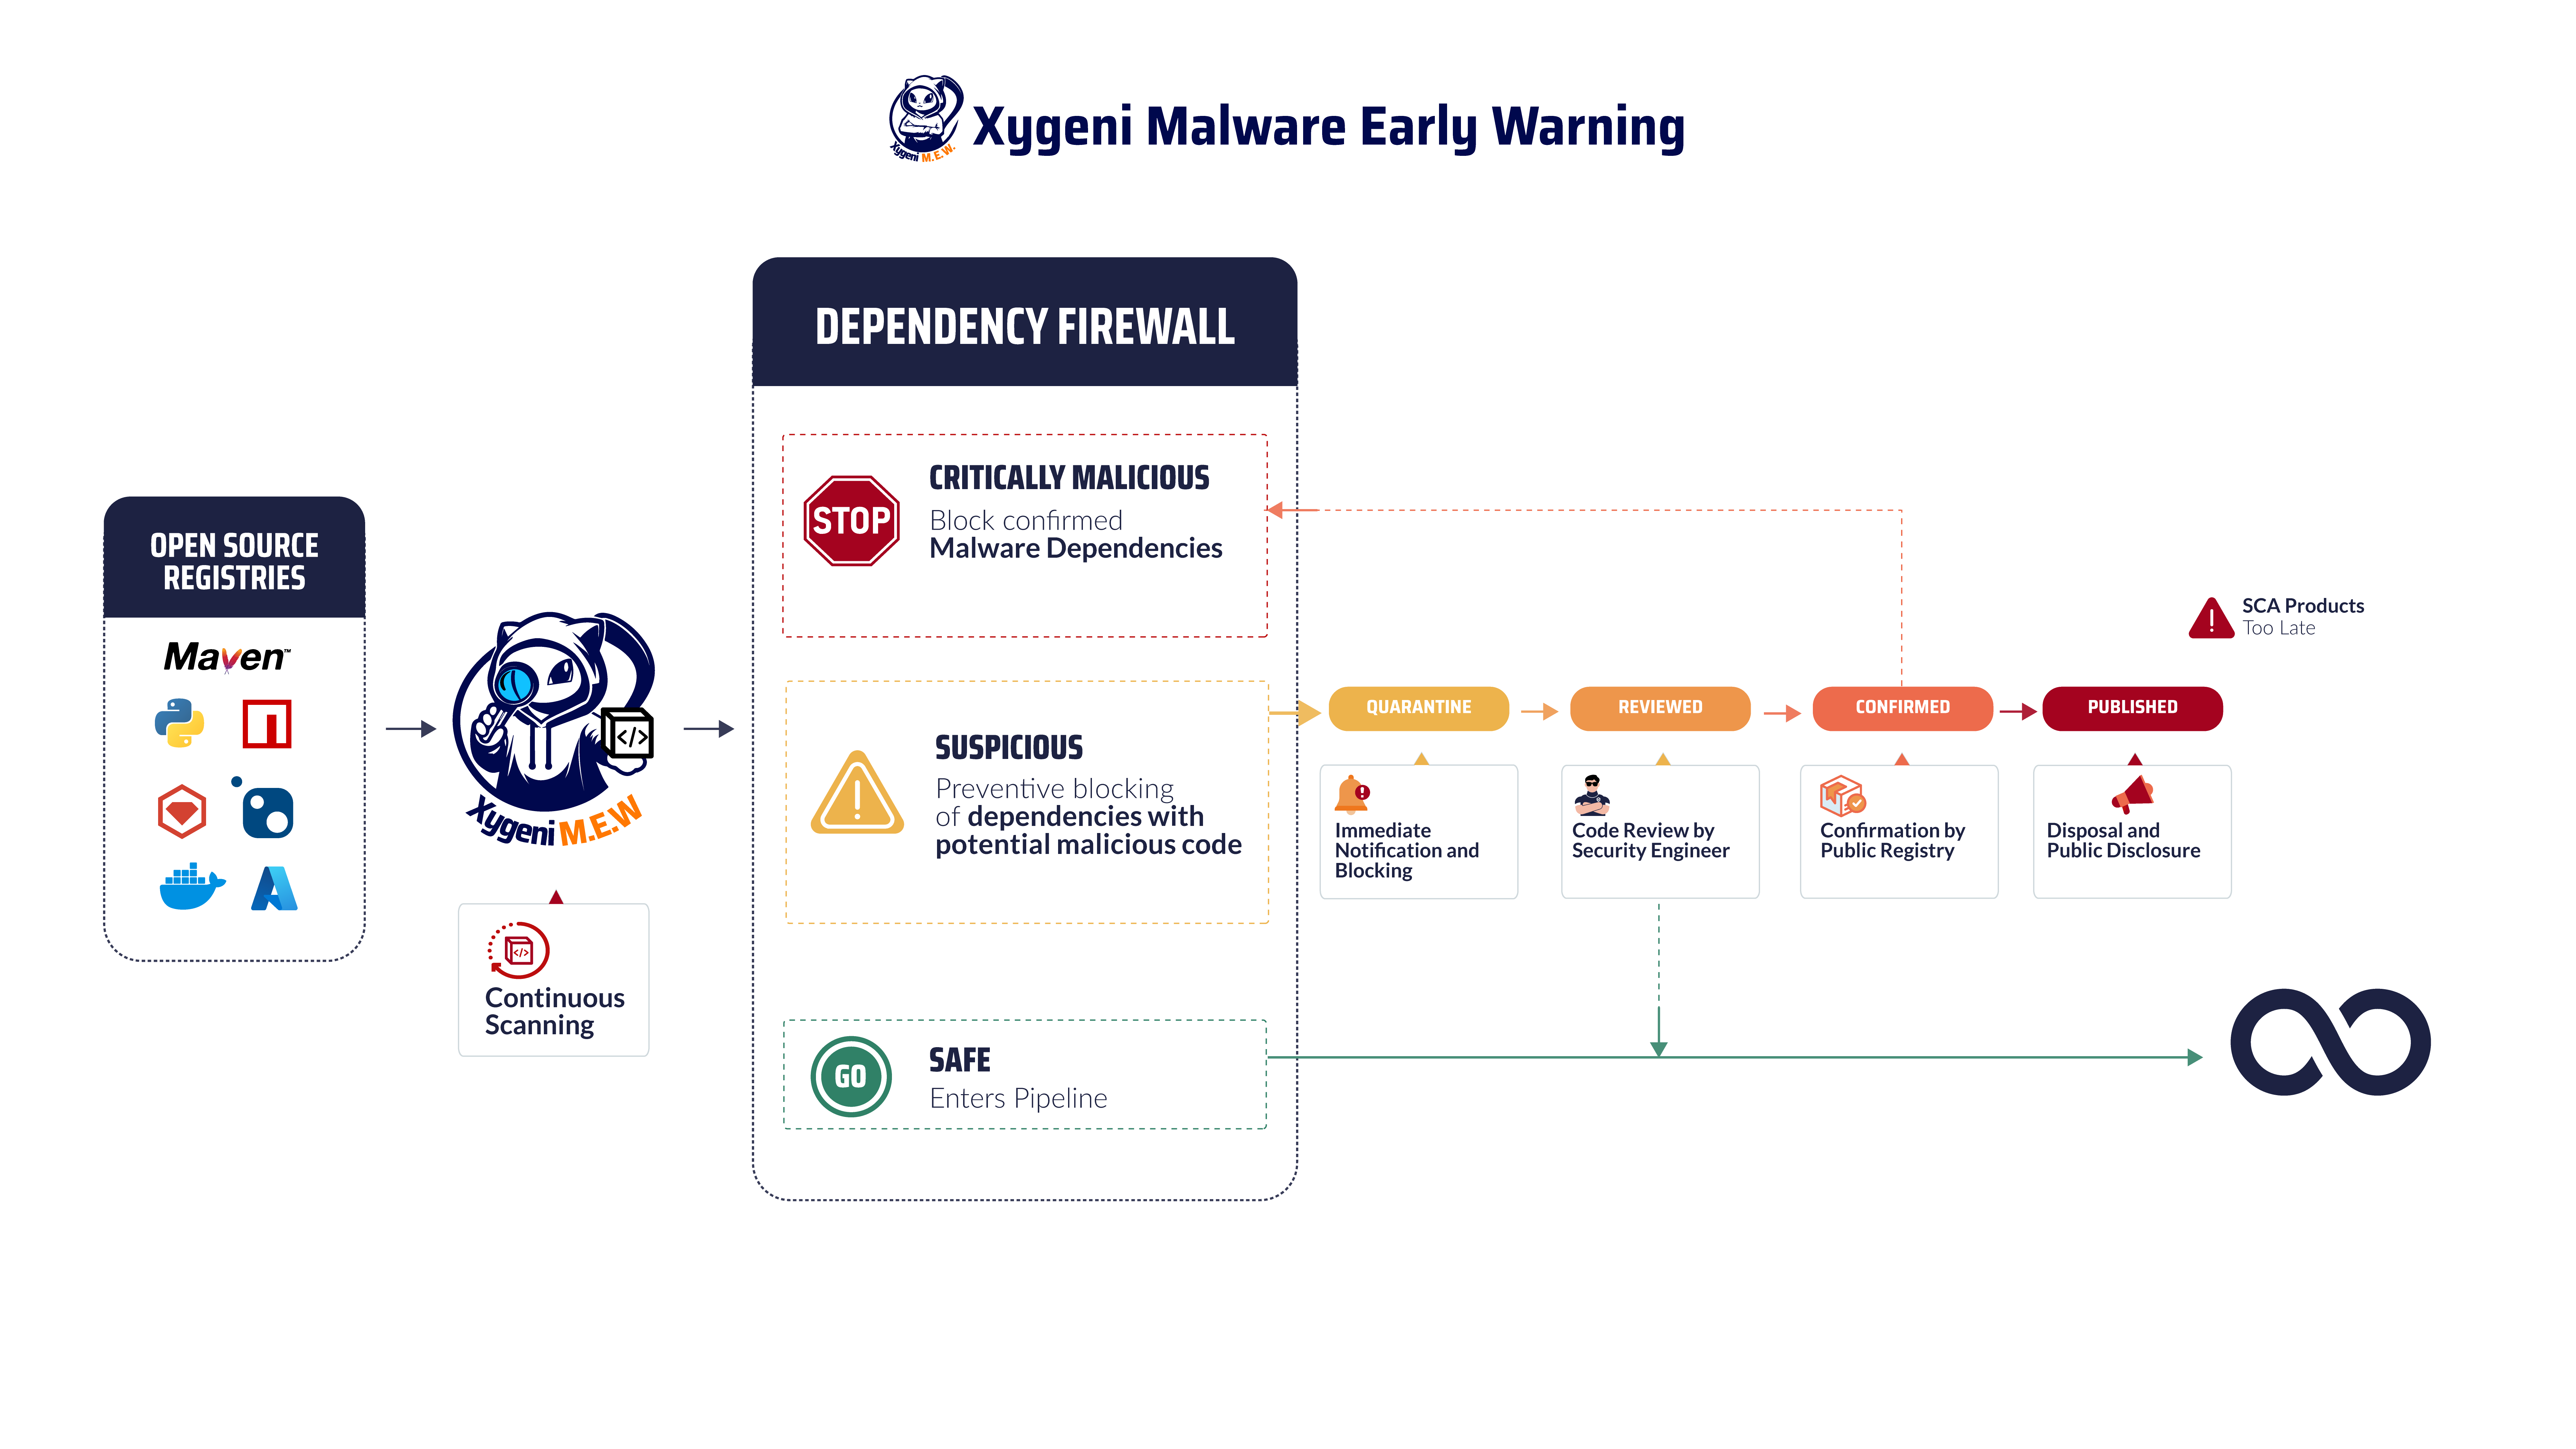
Minimieren Sie Risiken und schützen Sie Ihre Anwendungen vor schädlichen Paketen mit Xygenis Früherkennung von Malware. Unsere umfassende Lösung bietet Echtzeitüberwachung Ihrer Abhängigkeiten und stellt sicher, dass Bedrohungen erkannt und eingedämmt werden, bevor sie Ihre Software beeinträchtigen können. Durch ständiges Scannen öffentlicher Repositorien wie NPM, Maven und PyPIXygeni blockiert schädliche Pakete sofort nach der Veröffentlichung und verhindert so, dass sie in Ihre Systeme eindringen.
Die Verwaltung von Open-Source-Komponenten ist in der heutigen Softwareentwicklungslandschaft aufgrund der wachsenden Risiken von Schwachstellen und Schadcode von entscheidender Bedeutung. Xygenis Open Source Security Lösung reduziert das Risiko von Malware drastisch, indem schädliche Pakete zum Zeitpunkt der Veröffentlichung gescannt und blockiert werden. Unsere kontinuierliche Überwachung umfasst mehrere öffentliche Register und stellt sicher, dass alle Abhängigkeiten gründlich auf Sicherheit und Integrität geprüft werden.
Die leistungsstarken Funktionen von Xygeni unterstützen Ihr Team bei der Aufrechterhaltung sicherer und zuverlässiger Softwareprojekte durch die Priorisierung kritischer Probleme und die Optimierung von Behebungsprozessen, sodass Sie sich auf das Wesentliche konzentrieren können.
CVE-Bewertung und EPSS-Integration: Priorisierung der am stärksten ausnutzbaren Schwachstellen
Xygeni verbessert CVE-Bewertung mit dem Exploit Prediction Scoring System (EPSS) für eine umfassendere Risikobewertung. Während CVE-Scores den Schweregrad einer Schwachstelle bewerten, prognostiziert EPSS ihre Ausnutzungswahrscheinlichkeit. So kann Ihr Team sowohl nach Schweregrad als auch nach tatsächlicher Ausnutzbarkeit Prioritäten setzen.
Beispielsweise weist CVE-2021-44228 (Log4j), das einen hohen CVE-Score aufweist, laut EPSS-Daten auch eine hohe Wahrscheinlichkeit einer Ausnutzung auf. Diese Kombination hilft Ihnen dabei, die Schwachstellen zu priorisieren, die das größte Risiko darstellen, und stellt sicher, dass sich Ihr Team zuerst auf die gefährlichsten Bedrohungen konzentriert.
Priorisierungs-Trichter: Konzentrieren Sie sich auf die Behebung der wichtigsten Probleme
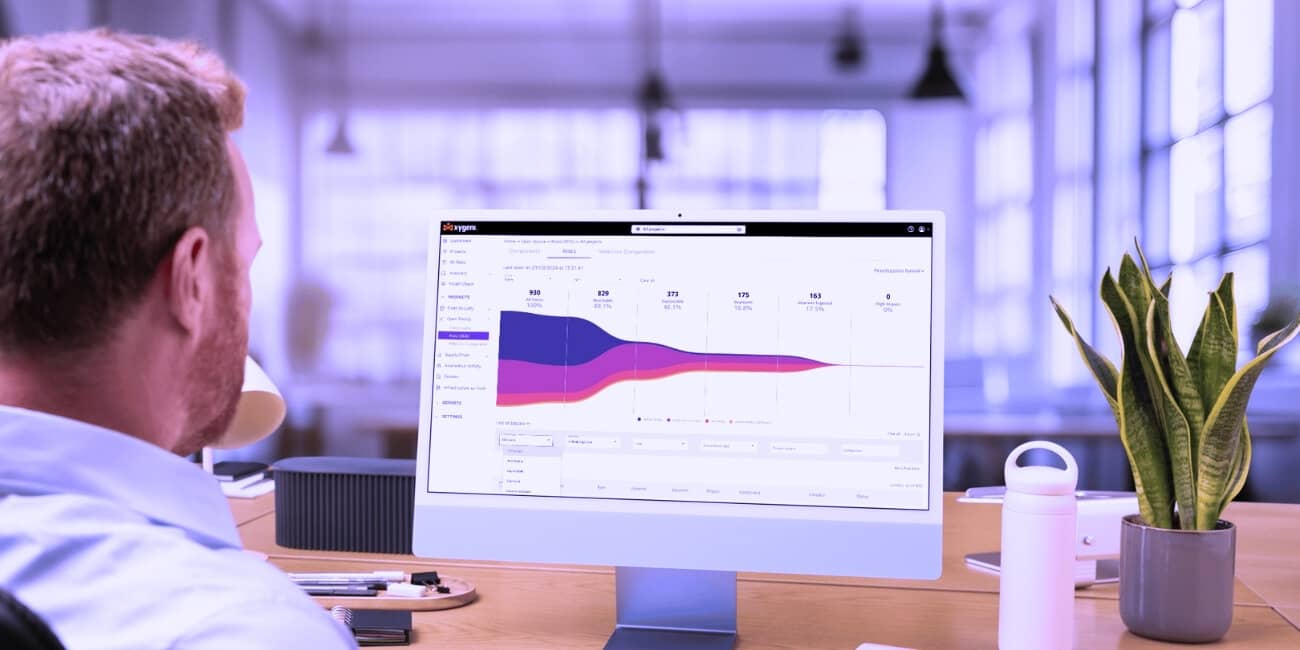
Die Priorisierungs-Trichter von Xygeni vereinfachen Ihnen die Bewältigung einer großen Anzahl von Sicherheitsproblemen. Mit diesen Trichtern können Sie die kritischsten Schwachstellen filtern und sich auf sie konzentrieren, indem Sie benutzerdefinierte Priorisierungskriterien anwenden. Anstatt sich durch Tausende von Problemen zu wühlen, hilft Xygeni Ihrem Team, sich auf diejenigen zu konzentrieren, die die größte Bedrohung darstellen, z. B. erreichbare Schwachstellen oder solche, die aktiv eingesetzt werden.
Sie können auch sofort einsatzbereite Trichter wie die allgemeine Priorisierung nutzen, CI/CD Priorisierung und IaC Priorisierung. Diese Trichter rationalisieren decisIonenerzeugung, wodurch wertvolle Zeit und Ressourcen gespart werden.
Konfigurierbare, mehrstufige Priorisierungs-Trichter
Die Priorisierungs-Funnels von Xygeni unterstützen bis zu acht konfigurierbare Stufen und kombinieren vordefinierte Kriterien wie Erreichbarkeit und Ausnutzbarkeit mit organisationsspezifischen Eigenschaften. So ist ein Sicherheitsteam nicht an eine starre Formel gebunden. Die Ergebnisse durchlaufen den Funnel und werden in klare Aktionsstufen – Sofort, Schnellstmöglich, Geplant, Backlog – eingeordnet, anstatt in einer einzigen flachen Liste mit „kritisch/hoch/mittel/niedrig“. Dies entspricht eher der tatsächlichen Planung der Behebungsarbeiten eines Sprints durch ein Team.
CI/CD Pipeline Integration: Sicherheit in jeder Phase
Sicherheit sollte nie ein nachträglicher Gedanke sein. Xygeni integriert sich direkt mit gängigen CI/CD Plattformen wie Jenkins, GitHub Actions und CircleCI sorgen dafür, dass Schwachstellenscans während jeder Build- und Bereitstellungsphase automatisch ausgelöst werden. Diese Integration ermöglicht eine frühzeitige Erkennung und Behebung und verhindert, dass Schwachstellen in die Produktion gelangen.
Pull Request Scannen: Probleme erkennen, bevor sie sich vermischen
Xygenis Pull Request Scannen scannt in Echtzeit nach Schwachstellen, wenn neue pull requests erstellt werden. Es erkennt Probleme wie SQL Injection or Cross-Site Scripting (XSS) bevor sie in die Produktion übergehen. Indem Ihr Team diese Fehler frühzeitig erkennt, behebt es Sicherheitsrisiken, ohne Release-Zyklen zu verzögern oder technische Schulden anzuhäufen.
Erreichbarkeitsanalyse: Rauschen eliminieren und echte Bedrohungen priorisieren
Xygenis Erreichbarkeitsanalyse geht darüber hinaus standard Erkennung durch Identifizierung von Schwachstellen zur Laufzeit aufgerufenAnstatt Ihr Team mit unzähligen Problemen zu überfordern, konzentriert sich Xygeni auf Schwachstellen, die aktiv ausnutzbar in Ihrer Umgebung.
Indem Xygeni diejenigen herausfiltert, die zwar vorhanden sind, aber während der Ausführung nicht zugänglich sind, durchbricht es den Lärm. So kann Ihr Team sich auf das konzentrieren, die dringendsten Sicherheitsbedrohungen. Dieser Ansatz reduziert Fehlalarm und minimiert Alarm Müdigkeit.
Ihr Team konzentriert sich auf echte Risiken, nicht auf Probleme mit niedriger Priorität. Xygeni sorgt dafür, dass Ihre Zeit und Ressourcen kritische Schwachstellen, wodurch verhindert wird, dass versteckte Bedrohungen durchschlüpfen.
Automatisierte Behebung: Schwachstellen mühelos beheben
Sicherheit sollte die Entwicklung unterstützen, nicht behindern. Die automatisierten Behebungsfunktionen von Xygeni ermöglichen es Ihrem Team, Schwachstellen direkt über Ihre CI/CD pipelines. Sobald Xygeni eine Schwachstelle erkennt, kann es automatisch einen Patch anwenden, sodass Ihre Entwicklung ohne manuelles Eingreifen weitergeht. Diese Automatisierung reduziert Ausfallzeiten und steigert die Produktivität.
Open-Source-Lizenzverwaltung: Compliance sicher gewährleisten
Neben der Suche nach Schwachstellen unterstützt Xygeni Sie bei der Verwaltung von Open-Source-Lizenzen, indem es sicherstellt, dass Ihr Code kompatibel bleibt mit Bewährte Methoden für OWASP und andere Industrie standards. Diese Funktion mindert rechtliche Risiken, indem sie Verstöße gegen Open-Source-Lizenzen identifiziert und behebt und so die Konformität und Sicherheit Ihrer Software gewährleistet.
Warum Xygeni wählen?
- Malware-Erkennung in Echtzeit: Erkennen und blockieren Sie Malware sofort, bevor sie in Ihre Software eindringt.
- CVE-Bewertung und EPSS-Integration: Priorisieren Sie Schwachstellen sowohl nach Schweregrad als auch nach Ausnutzbarkeit und stellen Sie sicher, dass kritische Probleme zuerst behoben werden.
- Anpassbare Priorisierungs-Trichter: Filtern Sie Probleme mit niedriger Priorität heraus und konzentrieren Sie sich auf das Wichtigste.
- Automatisierte Behebung: Wenden Sie Sicherheitspatches automatisch in Ihrem CI/CD pipeline, um Störungen zu minimieren.
- CI/CD Integration: Nahtlose Integration Schwachstellen-Scans in jeden Schritt Ihres Entwicklungsprozesses.
- Bleiben Sie konform: Sicherstellung der Einhaltung der Branchenstandards standards und reduzieren Sie das Risiko von Open-Source-Lizenzverletzungen.
Schützen Sie Ihre Software mit Xygenis Schwachstellenscans und Echtzeit-Malware-Erkennungstools
Warten Sie nicht, bis es zu einem Sicherheitsverstoß kommt. Mit den Schwachstellenscans und Echtzeit-Malware-Erkennungstools von Xygeni können Sie Bedrohungen proaktiv erkennen und blockieren, bevor sie zuschlagen. Konzentrieren Sie sich auf die Behebung der kritischsten Risiken und optimieren Sie Ihren Schwachstellenmanagementprozess mit anpassbaren Priorisierungstrichtern und automatisierter Behebung. Bleiben Sie neuen Bedrohungen immer einen Schritt voraus und stellen Sie sicher, dass Ihre Software sicher und konform bleibt.
Diese Priorisierungsebene sorgt auch dafür, dass die Xygeni-Plattform nahtlos mit Ihren bereits eingesetzten Tools zusammenarbeitet. Befinden Sie sich gerade mitten in der Migration von einem anderen Scanner oder sind Sie einfach noch nicht bereit, einen bestehenden zu ersetzen? Xygeni erfasst diese Ergebnisse, wendet dieselbe KI-gestützte Triage und Behebung an und ermöglicht Ihnen, das alte Tool nach Ihrem eigenen Zeitplan ohne Unterbrechung außer Betrieb zu nehmen.
Bereit, Ihre Software zu schützen? Demo anfordern und erfahren Sie noch heute, wie Xygeni Vulnerability Scan Ihre Strategie zum Schwachstellenmanagement verändern kann.
FAQ
Worin besteht der Unterschied zwischen einem Schwachstellenscan und der Priorisierung von Schwachstellen?
Ein Schwachstellenscan deckt Schwachstellen in Code, Konfigurationen und Open-Source-Abhängigkeiten auf. Die Priorisierung ist ein separater Schritt, bei dem entschieden wird, welche dieser gefundenen Schwachstellen zuerst behoben werden sollen. Dabei werden Indikatoren wie EPSS-Ausnutzbarkeitsdaten und Erreichbarkeitsanalysen herangezogen, anstatt alle Funde als gleich dringlich zu behandeln.
Erkennt der Schwachstellenscan von Xygeni auch Malware oder nur bekannte CVEs?
Beides. Xygeni kombiniert die traditionelle CVE-basierte Schwachstellensuche mit der Echtzeit-Malware-Erkennung in öffentlichen Registries wie NPM, Maven und PyPI, sodass neu veröffentlichte schädliche Pakete bereits bei der Veröffentlichung blockiert werden und nicht nur bekannte, offengelegte Schwachstellen.
Was ist EPSS und warum ist es neben CVE-Scores von Bedeutung?
EPSS (Exploit Prediction Scoring System) prognostiziert die Wahrscheinlichkeit einer tatsächlichen Ausnutzung einer Schwachstelle, während der CVE-Score die theoretische Schwere misst. Die Kombination beider, wie sie Xygeni nutzt, ermöglicht es einem Team, Schwachstellen zu priorisieren, die sowohl schwerwiegend als auch realistischerweise angreifbar sind.
Kann die Schwachstellensuche automatisch ausgeführt werden in CI/CDOder ist ein separater Schritt erforderlich?
Xygeni integriert sich direkt mit CI/CD Plattformen wie Jenkins, GitHub Actions und CircleCI lösen Scans automatisch bei jedem Build und Deployment aus, einschließlich pull request Scans, die Probleme wie SQL-Injection oder XSS vor dem Zusammenführen von Code erkennen.