






Das OSINT-Framework ist ein strukturierter Ansatz zur Nutzung von Open-Source-Informationen – also Daten aus öffentlichem Code, Domains und Registries –, um Angreiferaktivitäten zu erkennen, bevor es zu einem Sicherheitsvorfall kommt. Moderne Angriffe erfolgen selten ohne Vorwarnung. Lange vor der Ausnutzung hinterlassen Angreifer digitale Spuren: durchgesickerte Zugangsdaten, geklonte Repositories, verdächtige Domains und wiederverwendete Code-Snippets. Zu lernen, wie man diese Informationen sammelt, korreliert und automatisiert, ermöglicht es, … DevSecOps-Teams und CISBetriebssysteme decken versteckte Risiken frühzeitig auf, stärken ihre Software-Lieferkette und reagieren auf Vorfälle, bevor diese eskalieren.
Was ist OSINT? Eine kurze Geschichte und Definition
Open-Source-Intelligenz (OSINT) Der Begriff bezeichnet das Sammeln und Analysieren öffentlich zugänglicher Informationen, um potenzielle Bedrohungen, Schwachstellen und Sicherheitslücken zu identifizieren. Ursprünglich nutzten Regierungs- und Militärbehörden diesen Ansatz in den 1980er-Jahren für politische und verteidigungspolitische Forschung. Im Laufe der Zeit erkannten Cybersicherheitsexperten, dass sich dasselbe Konzept auch auf digitale Ökosysteme anwenden lässt und so die Früherkennung von Angriffen ermöglicht.
Sicherheitsforscher erkannten schnell, dass offene Daten, Domain-Einträge, öffentliche Code-Repositories oder Untergrundforen die Aktivitäten von Angreifern lange vor einem tatsächlichen Sicherheitsvorfall aufdecken konnten. In der Praxis kommt OSINT heute in jeder Phase des Bedrohungslebenszyklus zum Einsatz, von der Aufklärung bis zur Reaktion.
Heute ist Open Source Intelligence (OSINT) zu einem unverzichtbaren Bestandteil der modernen Bedrohungsanalyse und zu einem verlässlichen Verbündeten für Entwickler geworden, die ihren Code schützen müssen. pipelineOSINT verknüpft kontinuierlich Code-Transparenz mit Bedrohungsbewusstsein. Da es jedoch auf öffentlich verfügbaren Daten basiert, kann es auch zu Störungen führen, internen Kontext vermissen lassen oder schwer zu priorisierende Signale aufdecken. Daher müssen sowohl Entwickler als auch … CISBetriebssysteme benötigen automatisierte Methoden, um OSINT-Erkenntnisse schneller zu filtern, anzureichern und darauf zu reagieren, damit offene Daten in eine sinnvolle Verteidigung umgewandelt werden können.
OSINT nutzt öffentlich zugängliche Daten von Websites, Code-Registern und sozialen Plattformen, um Anzeichen für eine Kompromittierung zu erkennen und Angriffe zu verhindern, bevor sie die Produktionsumgebung erreichen.
Die Entwicklung von Open Source Intelligence in der Cybersicherheit
Zunächst einmal hilft das Verständnis der Entwicklung von OSINT dabei zu erklären, warum es heute unerlässlich ist.
- Phase 1 – Frühe OSINT (Vor-Internet): Analysten sammelten Informationen aus Zeitungen, Rundfunk und öffentlichen Archiven, um geopolitische Ereignisse zu deuten. Damals erfolgte die Informationsbeschaffung manuell und langsam. Dennoch legte sie den Grundstein für strukturierte Analysen.
- Phase 2 – Internet OSINT (2000 – 2010): Mithilfe von WHOIS-Datenbanken, DNS-Einträgen und frühen Suchmaschinen begannen Ermittler, Domains zu kartieren und Phishing-Infrastrukturen aufzuspüren. Darüber hinaus schuf die Expansion von Online-Communities neue Kanäle, um das Verhalten von Angreifern direkt zu beobachten. Folglich, OSINT wurde schneller, umfassender und kollaborativer.
- Phase 3 – Digitales OSINT (2010 – heute): Moderne Informationsgewinnung erstreckt sich mittlerweile auf Cloud-Dienste, soziale Medien und Entwicklerplattformen wie GitHub, npm und Docker Hub. Automatisierung, maschinelles Lernen und APIs ermöglichen zudem Korrelationen in großem Umfang. Infolgedessen hat sich OSINT von langsamer, manueller Recherche hin zu kontinuierlicher digitaler Überwachung entwickelt – eine Fähigkeit, die heute für Anwendungssicherheit und den Schutz der Software-Lieferkette unerlässlich ist. In der Praxis bedeutet diese Entwicklung, Bedrohungen zu erkennen, bevor sie in die Produktion gelangen.
Wie das OSINT-Framework funktioniert
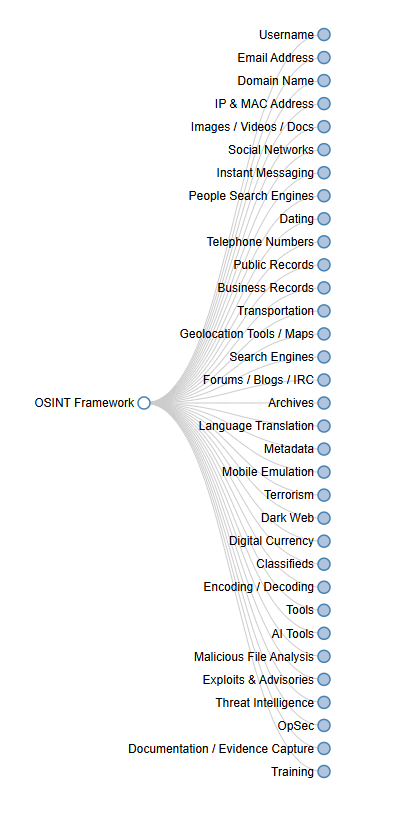
Das OSINT-Framework ist ein strukturierter Index von Tools und Datenquellen, gruppiert in Kategorien wie Domänenanalyse, soziale Netzwerke, Darknet-Überwachung und Codeanalyse. Durch diese Organisation der Informationen können Analysten und Entwickler die passenden Open-Source-Intelligence-Tools für eine bestimmte Aufgabe finden, anstatt von Grund auf suchen zu müssen.
Sicherheitsteams folgen bei der Anwendung des Frameworks typischerweise einem wiederholbaren Zyklus:
- Daten sammeln. Indikatoren aus Repositories, Registries oder offenen Feeds sammeln.
- Signale korrelieren. Verknüpfung von Domains, Hashes oder durchgesickerten Anmeldeinformationen aus mehreren Quellen.
- Handeln Sie schnell. Priorisieren Sie die Fehlerbehebung oder automatisieren Sie Warnmeldungen direkt über CI/CD zum Arbeitsablauf
Das OSINT-Framework ist kein einzelnes Tool, sondern ein strukturierter Ansatz, der Hunderte von Open-Source-Intelligence-Ressourcen organisiert. Anstatt jede einzelne Ressource manuell zu durchsuchen, nutzen Sicherheitsteams das Framework, um Daten aus Tools wie SpiderFoot, Shodan oder TheHarvester zu kombinieren und so verstreute Informationen in handlungsrelevante Informationen umzuwandeln.
Ein DevSecOps-Ingenieur könnte dies automatisieren, indem er APIs aus diesen Quellen direkt in eine Schnittstelle einbindet. CI/CD pipelineDaher löst ein Datenleck oder eine Offenlegung von Assets eine Warnung vor der Bereitstellung aus, nicht erst danach.
Das ist die Kernidee: Das OSINT-Framework wandelt öffentlich zugängliche Informationen in einen wiederholbaren, automatisierten Arbeitsablauf um, und genau da treibt Xygeni das Konzept weiter voran.
Zusammenfassend bietet das OSINT-Framework ein Modell, um öffentlich zugängliche Informationen in einen wiederholbaren, automatisierten Arbeitsablauf umzuwandeln, und dies ist vorcisely, wo Xygeni das Konzept weiterentwickelt.
Wie CISBetriebssysteme und Entwickler nutzen Open-Source-Intelligenz
Für CISBetriebssysteme und Sicherheitsverantwortliche
- Markenpräsenz, durchgesickerte Zugangsdaten und geklonte Repositories überwachen.
- Die Ergebnisse der OSINT-Recherche sollten mit Schwachstellendatenbanken abgeglichen werden, um die Prioritäten für Patches festzulegen.
- Externe Informationen sollten mit internen Telemetriedaten korreliert werden, um eine genaue Risikobewertung zu ermöglichen.
- Berichten Sie über messbare Ergebnisse, wie z. B. geschlossene Expositionen oder reduzierte Angriffsflächen, um den ROI nachzuweisen.
Für Entwickler und DevSecOps-Teams
- Scannen commits für fest codierte Geheimnisse und Token.
- Erkennung von Tippfehlern oder bösartigen Abhängigkeiten in npm, PyPI oder Maven.
- Erhalten Sie Benachrichtigungen, wenn Organisationsnamen oder Repositories in externen Bedrohungsfeeds auftauchen.
- OSINT-Abfragen integrieren in CI/CD pipelines für automatisierte Sichtbarkeit.
Letztendlich bietet OSINT allen Beteiligten, von der Führungsebene an, eine gemeinsame Sicht auf die Bedrohungslandschaft. dashboards zu Entwicklerterminals.
Vorteile von Open Source Intelligence für Sicherheitsteams
| Vorteile | Wie es hilft |
|---|---|
| Früherkennung | Identifizieren Sie Sicherheitslücken, Datenlecks oder Identitätsdiebstähle, bevor Angreifer sie als Waffe einsetzen. |
| Sichtbarkeit | Kartieren Sie externe Anlagen jenseits herkömmlicher Scanner. |
| Korrelation | Warnmeldungen werden mit externen Bedrohungskontexten angereichert, um die Behebung von Problemen zu priorisieren. |
| Automation | Planen Sie OSINT-Abfragen oder verbinden Sie APIs in pipelines. |
| Zusammenarbeit | Teilen Sie verifizierte Informationen mit der breiteren Sicherheitsgemeinschaft. |
Key zum Mitnehmen:
Open-Source-Intelligence sorgt für mehr Transparenz und Geschwindigkeit und hilft Teams, sich auf reale Bedrohungen statt auf irrelevante Informationen zu konzentrieren.
Die besten Open-Source-Intelligence-Tools und wie Xygeni deren Prinzipien anwendet
Open-Source-Intelligence-Tools helfen Sicherheitsteams, öffentliche Daten in handlungsrelevante Kontexte umzuwandeln. Beispielsweise unterstützen Tools wie Maltego, SpiderFoot und Shodan Analysten seit Langem bei der Kartierung von Infrastrukturen und der Erkennung gefährdeter Assets. Diese Lösungen erfordern jedoch in der Regel eine manuelle Einrichtung und kontinuierliche Betreuung, was in modernen Umgebungen nicht skalierbar ist. CI/CD Umgebungen.
- Maltego: Ermöglicht die visuelle Linkanalyse zur Abbildung von Beziehungen zwischen Domains, IPs und Organisationen.
- Spinnenfuß: Automatisiert das Scannen hunderter öffentlicher Quellen und APIs.
- Der HarvesterSammelt Subdomains, E-Mails und Banner – ideal für Aufklärung und Asset-Erkennung.
- ShodanDurchsucht das Internet nach exponierten Geräten, offenen Ports und veralteter Software.
- Censys: Durchsucht und analysiert internetverbundene Hosts und Zertifikate in großem Umfang.
- Gitrob: Erkennt durchgesickerte Geheimnisse und Token in Git-Repositories.
- TrüffelSchwein: Findet Zeichenketten mit hoher Entropie und durchgesickerte Anmeldeinformationen in Git-Verläufen.
Zusammen veranschaulichen diese Tools, wie OSINT dieselbe externe Sichtbarkeit offenbart, die Angreifer häufig ausnutzen. Die individuelle Verwaltung dieser Elemente kann für Entwickler, die Wert auf Geschwindigkeit und termingerechte Lieferung legen, zeitaufwändig sein.
Wie Xygeni OSINT in DevSecOps integriert
Im Gegensatz zu herkömmlichen Open-Source-Intelligence-Tools, Xygeni integriert diese Intelligenztechniken direkt in die Entwicklungsabläufe. Anstatt separate Skripte auszuführen oder dashboards, Teams erhalten kontinuierliche Einblicke in ihre CI/CD pipelines, Repositories und IDEs.
Insbesondere:
- Xygenis Frühwarnsystem Überwacht offene Registries (npm, PyPI, Maven) auf bösartige oder typosquatte Pakete und folgt dabei dem OSINT-Stil der Bedrohungsüberwachung.
- Seine Erkennung von Geheimnissen Die Engine identifiziert offengelegte Tokens und Anmeldeinformationen im öffentlichen Code. Es handelt sich um dasselbe Prinzip wie bei Gitrob und TruffleHog, jedoch vollautomatisch.
- Anomaly Detection Das System korreliert kontinuierlich das Verhalten des Repositorys, Änderungen der Abhängigkeiten und Anpassungen des Arbeitsablaufs, um verdächtige Aktivitäten zu erkennen, bevor ein Angriff eskaliert.
- Durch Erreichbarkeits- und Ausnutzbarkeitsanalyse, Xygeni priorisiert Ergebnisse, die wirklich wichtig sind, und kombiniert OSINT-Kontext mit Laufzeittransparenz.
Darüber hinaus werden all diese Informationen durch externe Datenquellen, CVE-Informationen und Registry-Telemetrie angereichert, wodurch ein vollständiger Feedback-Kreislauf zwischen offener Information und internem Sicherheitsstatus entsteht.
Kurz zusammengefasst:
Xygeni wandelt OSINT von einem manuellen Recherchemodell in eine automatisierte Verteidigungsebene um und liefert kontinuierlich umsetzbare Informationen direkt in DevOps. pipelines.
Integration des OSINT-Frameworks in DevSecOps-Workflows
Die manuelle Informationsbeschaffung ist nicht skalierbar. Daher ist die Integration einer OSINT-Framework-basierten Automatisierung in pipelines stellt sicher, dass sich die Sicherheitsinformationen bei Codeänderungen selbst aktualisieren.
Schrittweises Integrationsbeispiel:
- Repositories überwachen: Führe Geheimnis-Scanning aus hooks und Abhängigkeitsprüfungen für jedes commit.
- Ergebnisse korrelieren: Die Ergebnisse werden mithilfe kontextbezogener OSINT-Daten an SIEM, Slack oder Jira weitergeleitet.
- Benachrichtigungen festlegen: Automatisierte Reaktionen auslösen, wenn neue Indikatoren mit internen Assets übereinstimmen.
- Priorisieren Sie die Fehlerbehebungen: Kombinieren SCA und SAST Ergebnisse mit Erreichbarkeits- und Ausnutzbarkeitsanalysen für intelligentere Abhilfemaßnahmen.
Darüber hinaus gestalten die Integrationen von Xygeni diese Schritte nahtlos, sodass keine manuelle Korrelation oder externe Unterstützung erforderlich ist. dashboards. Daher wird Open-Source-Intelligenz standardmäßig in jeden Build, Merge und Deployment-Prozess integriert.
Herausforderungen und ethische Überlegungen
Obwohl OSINT sehr leistungsfähig ist, muss es stets verantwortungsvoll eingesetzt werden. Aus diesem Grunde Teams sollten:
- Quellen prüfen: Um Fehlalarme zu vermeiden, sollten die Informationen gegengeprüft werden.
- Privatsphäre respektieren: Die Einhaltung der DSGVO, des CCPA und der internen Sicherheitsrichtlinien ist sicherzustellen.
- Übermäßiges Einziehen vermeiden: Sammeln Sie nur die Daten, die für umsetzbare Sicherheitserkenntnisse erforderlich sind.
- Integrität wahren: Systeme beobachten und analysieren, ohne unbefugten Zugriff zu erhalten.
Mini-Fallstudie: Aufspüren eines durchgesickerten Tokens mithilfe von OSINT-Prinzipien
- Woche 1: Ein DevOps-Ingenieur ermöglicht es Xygeni, mithilfe der Early-Warning-Integration GitHub auf Firmenverweise und potenzielle Datenlecks zu überwachen.
- Woche 2: Das System kennzeichnet automatisch ein öffentliches Repository, das einen in einem Test verwendeten AWS-Schlüssel offenlegt. pipeline.
- Woche 3: Durch CI/CD Automatisierung, das Token wird widerrufen, sichere pull request wird ersetzt, und der Vorfall wird zur Überprüfung protokolliert.
Ergebnis: Das Zeitfenster für potenzielle Sicherheitslücken verkürzte sich von 24 Stunden auf weniger als 15 Minuten. Anders ausgedrückt: Die durch OSINT ermöglichte Transparenz in Kombination mit der Automatisierung von Xygeni führte dazu, dass ein potenzieller Sicherheitsvorfall unbemerkt blieb.
Dieses Beispiel veranschaulicht somit, wie OSINT-Prinzipien im DevOps-Bereich angewendet werden können. pipelines ermöglicht es Teams, die gleiche Übersicht zu erhalten, die früher auf spezialisierte Bedrohungsanalysten beschränkt war.
OSINT vs. traditionelle Bedrohungsanalyse
| Aspekt | OSINT (Community-basiert) | Traditionelle Fütterungsarten (anbietergesteuert) |
|---|---|---|
| Datenquelle | Öffentlich verfügbare Informationen | Proprietäre oder abonnementbasierte Daten |
| Kosten | Oft kostenlos / offen | Üblicherweise kommerziell |
| Aktualisierungsfrequenz | Echtzeit über APIs und Community | Regelmäßige Aktualisierungen des Anbieters |
| Anpassung | Vollständig anpassbar für DevSecOps pipelines | Beschränkt auf die Anbieter-API |
| Geltungsbereich | Breit gefasst – umfasst Code, Infrastruktur und soziale Daten | Fokussiert auf bekannte Malware oder IOC-Feeds |
OSINT ergänzt daher die traditionelle Bedrohungsanalyse, anstatt sie zu ersetzen, indem es Transparenzlücken schließt und Entwicklungsteams mehr Flexibilität bietet.
Warum das OSINT-Framework für AppSec auch in Zukunft wichtig ist
Mit zunehmender Angriffsfläche gewinnt der Kontext ebenso an Bedeutung wie die Erkennung selbst. OSINT-Frameworks und moderne Open-Source-Intelligence-Tools liefern diesen Kontext und zeigen Ihnen, wie Ihre Organisation aus der Sicht eines Angreifers aussieht.
In Kombination mit Automatisierung und Korrelation liefert OSINT Echtzeitinformationen, die mit herkömmlichen Scannern allein nicht zu gewinnen sind. Intrusion-Detection- und -Prevention-Systeme schützen die Vorgänge innerhalb Ihrer IT-Umgebung; Open-Source-Intelligence schützt die sichtbaren Informationen außerhalb dieser Umgebung – von öffentlichem Code bis hin zu vergessenen Domains.
Open-Source-Intelligence wandelt passive Überwachung in proaktive Verteidigung um, und das OSINT-Framework sorgt dafür, dass dies wiederholbar und nicht nur eine einmalige Suche ist.
Sehen Sie, wie Xygeni automatisiert diese OSINT-Prinzipien direkt in Ihrem pipelines unten.

FAQ
Was ist das OSINT-Framework?
Das OSINT-Framework ist ein strukturierter Index von Open-Source-Intelligence-Tools und Datenquellen, geordnet nach Kategorien (Domäneninformationen, soziale Plattformen, Code-Repositories, Dark-Web-Überwachung), der Analysten und Entwicklern hilft, das richtige Tool für eine bestimmte Untersuchung zu finden, anstatt von Grund auf neu suchen zu müssen.
Wozu wird Open Source Intelligence in der Cybersicherheit eingesetzt?
Mithilfe von Open-Source-Intelligence werden durchgesickerte Zugangsdaten, geklonte Repositories, Typosquatting-Pakete und ungeschützte Infrastrukturen erkannt, bevor Angreifer sie ausnutzen können. So werden öffentlich verfügbare Daten zu einem Frühwarnsystem.
Besteht das OSINT-Framework aus einem einzigen Werkzeug?
Nein. Es handelt sich um ein kategorisiertes Verzeichnis zahlreicher Open-Source-Intelligence-Tools (Maltego, SpiderFoot, Shodan, TheHarvester u. a.), nicht um ein einzelnes Produkt. Teams kombinieren üblicherweise mehrere dieser Tools oder automatisieren dieselben Prinzipien innerhalb einer Plattform wie Xygeni, anstatt das Framework als eigenständige Anwendung zu behandeln.
Wie wendet Xygeni OSINT-Prinzipien an?
Xygeni integriert OSINT-Techniken, Registry-Überwachung, Geheimniserkennung und Anomaliekorrelation direkt in CI/CD pipelineund Repositories, sodass die gleiche Transparenz, die Open-Source-Intelligence-Tools manuell bieten, automatisch mit jedem commit.
