






Korrektur, 4. August 2026. Diese Zusammenfassung listete ursprünglich die Open VSX-Erweiterung auf. arcane-spark/ubel:0.1.0 als bösartig. Diese Einstufung war falsch und wurde zurückgenommen.
Bei einer erneuten Analyse der von uns untersuchten Version konnten wir kein schädliches Verhalten feststellen. Das Paket ist ein Scanner für die Lieferkettensicherheit; seine einzigen ausgehenden Anfragen gehen an eine öffentliche Schwachstellendatenbank und einen öffentlichen IP-Echo-Dienst.
Der Eintrag wurde aus der untenstehenden Tabelle und aus unserer Erkennungsdatenbank entfernt.
Jede WocheUnsere Malware-Erkennungssysteme scannen Tausende von neuen und aktualisierten Paketen in öffentlichen Registries wie npm und PyPI.
Diese Woche war besonders ereignisreich.
Wir haben bestätigt 92 schädliche Pakete, vor allem über npm, mit zusätzlichen Fällen in PyPI, OpenVSX und KomponierenMehrere traten in koordinierten Clustern auf, wobei wiederholt schädliche Versionen unter denselben Namen oder innerhalb eng verwandter Paketfamilien veröffentlicht wurden. Viele ahmten nach Zahlungs- und Checkout-Module, enterprise und interne Webpakete, Analyse-Clients, Grundlagen der Benutzeroberfläche, Entwickler-Tools, Komponenten-Explorer, Cloud- und Google-Paketeund andere Module, die in modernen Entwicklungsabläufen üblicherweise als zuverlässig gelten.
Dies waren keine Einzelfälle. Auffällig war diese Woche das Ausmaß der wiederholten Veröffentlichungen innerhalb derselben Paketfamilien, die Wiederverwendung von Namensmustern und die Art und Weise, wie schädliche Pakete so getarnt wurden, dass sie wie legitime Abhängigkeiten in der Softwareauslieferung aussahen. pipelines.
Dieser wöchentliche Schnappschuss ist Teil unserer laufenden Übersicht über bösartigen Code, wo wir neue Bedrohungen bestätigen und umsetzbare Informationen bereitstellen, um zu helfen DevSecOps-Teams schützen Sie ihre pipelines bevor Schaden entsteht.
Lassen Sie uns zusammenfassen, was wir diese Woche herausgefunden haben und warum es wichtig ist.
| Ökosystem | Verpackung | Datum |
|---|---|---|
| npm | pa-markiert:99.1.10 | 27. April 2026 |
| Abonnieren | moonbit-locale-compat:0.2.3 | 27. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.13 | 27. April 2026 |
| npm | @sbt_gitverse/analytics-client:99.0.1 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.33.1 | 27. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.14 | 27. April 2026 |
| npm | @tochka-ui/foundation:99.0.2 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.38.0 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.38.1 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.39.0 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.43.0 | 27. April 2026 |
| npm | @frengki0707/google-cloud-clone:1.44.0 | 27. April 2026 |
| npm | google-logging-utils-internal:9.9.9 | 27. April 2026 |
| npm | google-logging-utils-internal:1.1.4 | 27. April 2026 |
| npm | js-component-explorer:99.9.16 | 27. April 2026 |
| npm | js-component-explorer:99.9.17 | 27. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.15 | 27. April 2026 |
| npm | @tochka-ui/foundation:99.0.3 | 27. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.16 | 27. April 2026 |
| npm | @sbt_gitverse/analytics-client:99.0.4 | 27. April 2026 |
| npm | @tochka-ui/foundation:99.0.4 | 27. April 2026 |
| npm | kl-b2c-ui-kit:99.0.1 | 27. April 2026 |
| npm | @tw-utils/static:99.0.1 | 27. April 2026 |
| npm | @tw-models/storage:99.0.1 | 27. April 2026 |
| npm | @tw-marionette/clipboard:99.0.1 | 27. April 2026 |
| npm | @tw-marionette/input:99.0.1 | 27. April 2026 |
| npm | @ozon-complt/split:99.0.1 | 27. April 2026 |
| npm | @apple-pay-trust/destroy:99.0.1 | 27. April 2026 |
| npm | @apple-pay-trust/merchant-session:99.0.1 | 27. April 2026 |
| npm | @apple-pay-trust/start:99.0.1 | 27. April 2026 |
| npm | @google-pay-trust/finish:99.0.1 | 27. April 2026 |
| npm | @apple-pay-trust/finish:99.0.1 | 27. April 2026 |
| npm | @apple-pay-trust/validate-merchant:99.0.1 | 27. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.17 | 27. April 2026 |
| npm | @zirutan/utils:1.0.2 | 27. April 2026 |
| npm | @zirutan/utils:1.0.4 | 27. April 2026 |
| npm | report-ng:1.0.2 | 27. April 2026 |
| npm | kl-b2c-ui-kit:99.0.2 | 27. April 2026 |
| npm | @apple-pay-trust/authorize-payment:99.0.2 | 27. April 2026 |
| npm | @google-pay-trust/authorize-payment:99.0.2 | 27. April 2026 |
| npm | @ozon-complt/antibot-handler:99.0.2 | 27. April 2026 |
| npm | @sbt_gitverse/analytics-client:99.0.5 | 27. April 2026 |
| npm | @tw-models/storage:99.0.2 | 27. April 2026 |
| npm | frank-bot-gogle-cloning:1.1.0 | 27. April 2026 |
| npm | frank-research-poc-apple:1.1.4 | 27. April 2026 |
| npm | @google-pay-trust/init-google-pay-result:99.0.2 | 27. April 2026 |
| npm | @google-pay-trust/start:99.0.2 | 27. April 2026 |
| npm | @b2b_blocker/show_activation_error:99.0.2 | 27. April 2026 |
| npm | @business_promocode/cancel_promocode:99.0.2 | 27. April 2026 |
| npm | @business_promocode/apply_promocode:99.0.2 | 27. April 2026 |
| npm | @b2b_blocker/hide_activation_error:99.0.2 | 27. April 2026 |
| npm | apple-internal-pki-utils:1.0.1 | 27. April 2026 |
| npm | apple-internal-pki-trust-v5:1.0.0 | 27. April 2026 |
| npm | @2011-08-19/n:99.9.9 | 28. April 2026 |
| npm | @combinezone/theme:99.9.10 | 28. April 2026 |
| npm | maninos:1.3.0 | 28. April 2026 |
| npm | @inheritdoc/n:99.9.9 | 28. April 2026 |
| npm | @mts-pay/web-sdk:99.9.9 | 28. April 2026 |
| npm | @cashback/how-it-works-widget:99.9.9 | 28. April 2026 |
| npm | @cashback/postal-premium: 99.9.9 | 28. April 2026 |
| npm | @toprimitive/nif:99.9.9 | 28. April 2026 |
| npm | @tostringtag/nsettostringtag:99.9.9 | 28. April 2026 |
| npm | rtms-manager:1.4.0 | 28. April 2026 |
| npm | vscode-component-explorer:99.9.15 | 28. April 2026 |
| Komponist | dot-env-it/laravel-core-helper:v1.0.0 | 28. April 2026 |
| npm | uipath-ui-widgets:1.0.1 | 28. April 2026 |
| npm | eigenständige-Apps:1.0.1 | 28. April 2026 |
| npm | apollo-landing:1.0.1 | 28. April 2026 |
| npm | process-app-task:1.0.1 | 28. April 2026 |
| npm | apollo-vertex:1.0.1 | 28. April 2026 |
| npm | @taxmoninor/taxmon:99.0.6 | 28. April 2026 |
| npm | @alfa.life.mapp/app.web:99.0.19 | 28. April 2026 |
| npm | @apiary-annex/meta:99.0.4 | 28. April 2026 |
| npm | @apple-pay-trust/cancelled:99.0.3 | 28. April 2026 |
| npm | @apple-pay-trust/check-apple-pay:99.0.3 | 28. April 2026 |
| npm | @apple-pay-trust/check-apple-pay:99.0.4 | 28. April 2026 |
| npm | @apple-pay-trust/finish:99.0.3 | 28. April 2026 |
| npm | @apple-pay-trust/merchant-session:99.0.4 | 28. April 2026 |
| npm | @apple-pay-trust/merchant-session:99.0.3 | 28. April 2026 |
| npm | @apple-pay-trust/finish:99.0.4 | 28. April 2026 |
| npm | @apple-pay-trust/destroy:99.0.4 | 28. April 2026 |
| npm | @apple-pay-trust/destroy:99.0.3 | 28. April 2026 |
| npm | @pyme-web/web-api:99.0.4 | 28. April 2026 |
| npm | @google-pay-trust/authorize-payment:99.0.4 | 28. April 2026 |
| npm | @google-pay-trust/finish:99.0.3 | 28. April 2026 |
| npm | @google-pay-trust/init-google-pay:99.0.4 | 28. April 2026 |
| npm | @google-pay-trust/start:99.0.4 | 28. April 2026 |
| npm | kl-b2c-ui-kit:99.0.3 | 28. April 2026 |
| npm | @ozon-complt/antibot-handler:99.0.3 | 28. April 2026 |
| npm | @ozon-complt/antibot-handler:99.0.4 | 28. April 2026 |
| npm | @tw-models/storage:99.0.3 | 28. April 2026 |
| npm | @w3m-app/is_connected:99.0.4 | 28. April 2026 |
| npm | @w3m-frame/session_update:99.0.4 | 28. April 2026 |
| npm | accesso-angular-cache-buster:99.9.0 | 29. April 2026 |
| npm | accesso-angular-cache-buster:99.0.0 | 29. April 2026 |
| npm | hpsetup:2.0.0 | 29. April 2026 |
Schützen Sie Ihre Open-Source-Abhängigkeiten vor Schwachstellen und Schadcode
Minimieren Sie Risiken und schützen Sie Ihre Anwendungen vor schädlichen Paketen mit Xygeni Früherkennung von Malware. Priorisieren und beheben Sie die Schwachstellen, die am wichtigsten sind. Unsere umfassende Lösung bietet Echtzeitüberwachung Ihrer Abhängigkeiten, um Bedrohungen zu erkennen und zu entschärfen, bevor sie sich auf Ihre Software auswirken.
Die Verwaltung von Open-Source-Komponenten ist in der aktuellen Softwareentwicklungslandschaft aufgrund der zunehmenden Schwachstellen und Bedrohungen durch Schadcode von entscheidender Bedeutung. Open Source Security Die Lösung scannt und blockiert schädliche Pakete bei der Veröffentlichung und minimiert so das Risiko, dass Malware und Schwachstellen in Ihre Systeme eindringen. Unsere umfassende Überwachung erstreckt sich über mehrere öffentliche Register und stellt sicher, dass alle Abhängigkeiten auf Sicherheit und Integrität geprüft werden. Xygeni verbessert die Fähigkeit Ihres Teams, sichere und zuverlässige Softwareprojekte aufrechtzuerhalten, indem es kritische Probleme kontextbezogen priorisiert und optimierte Behebungsprozesse ermöglicht.
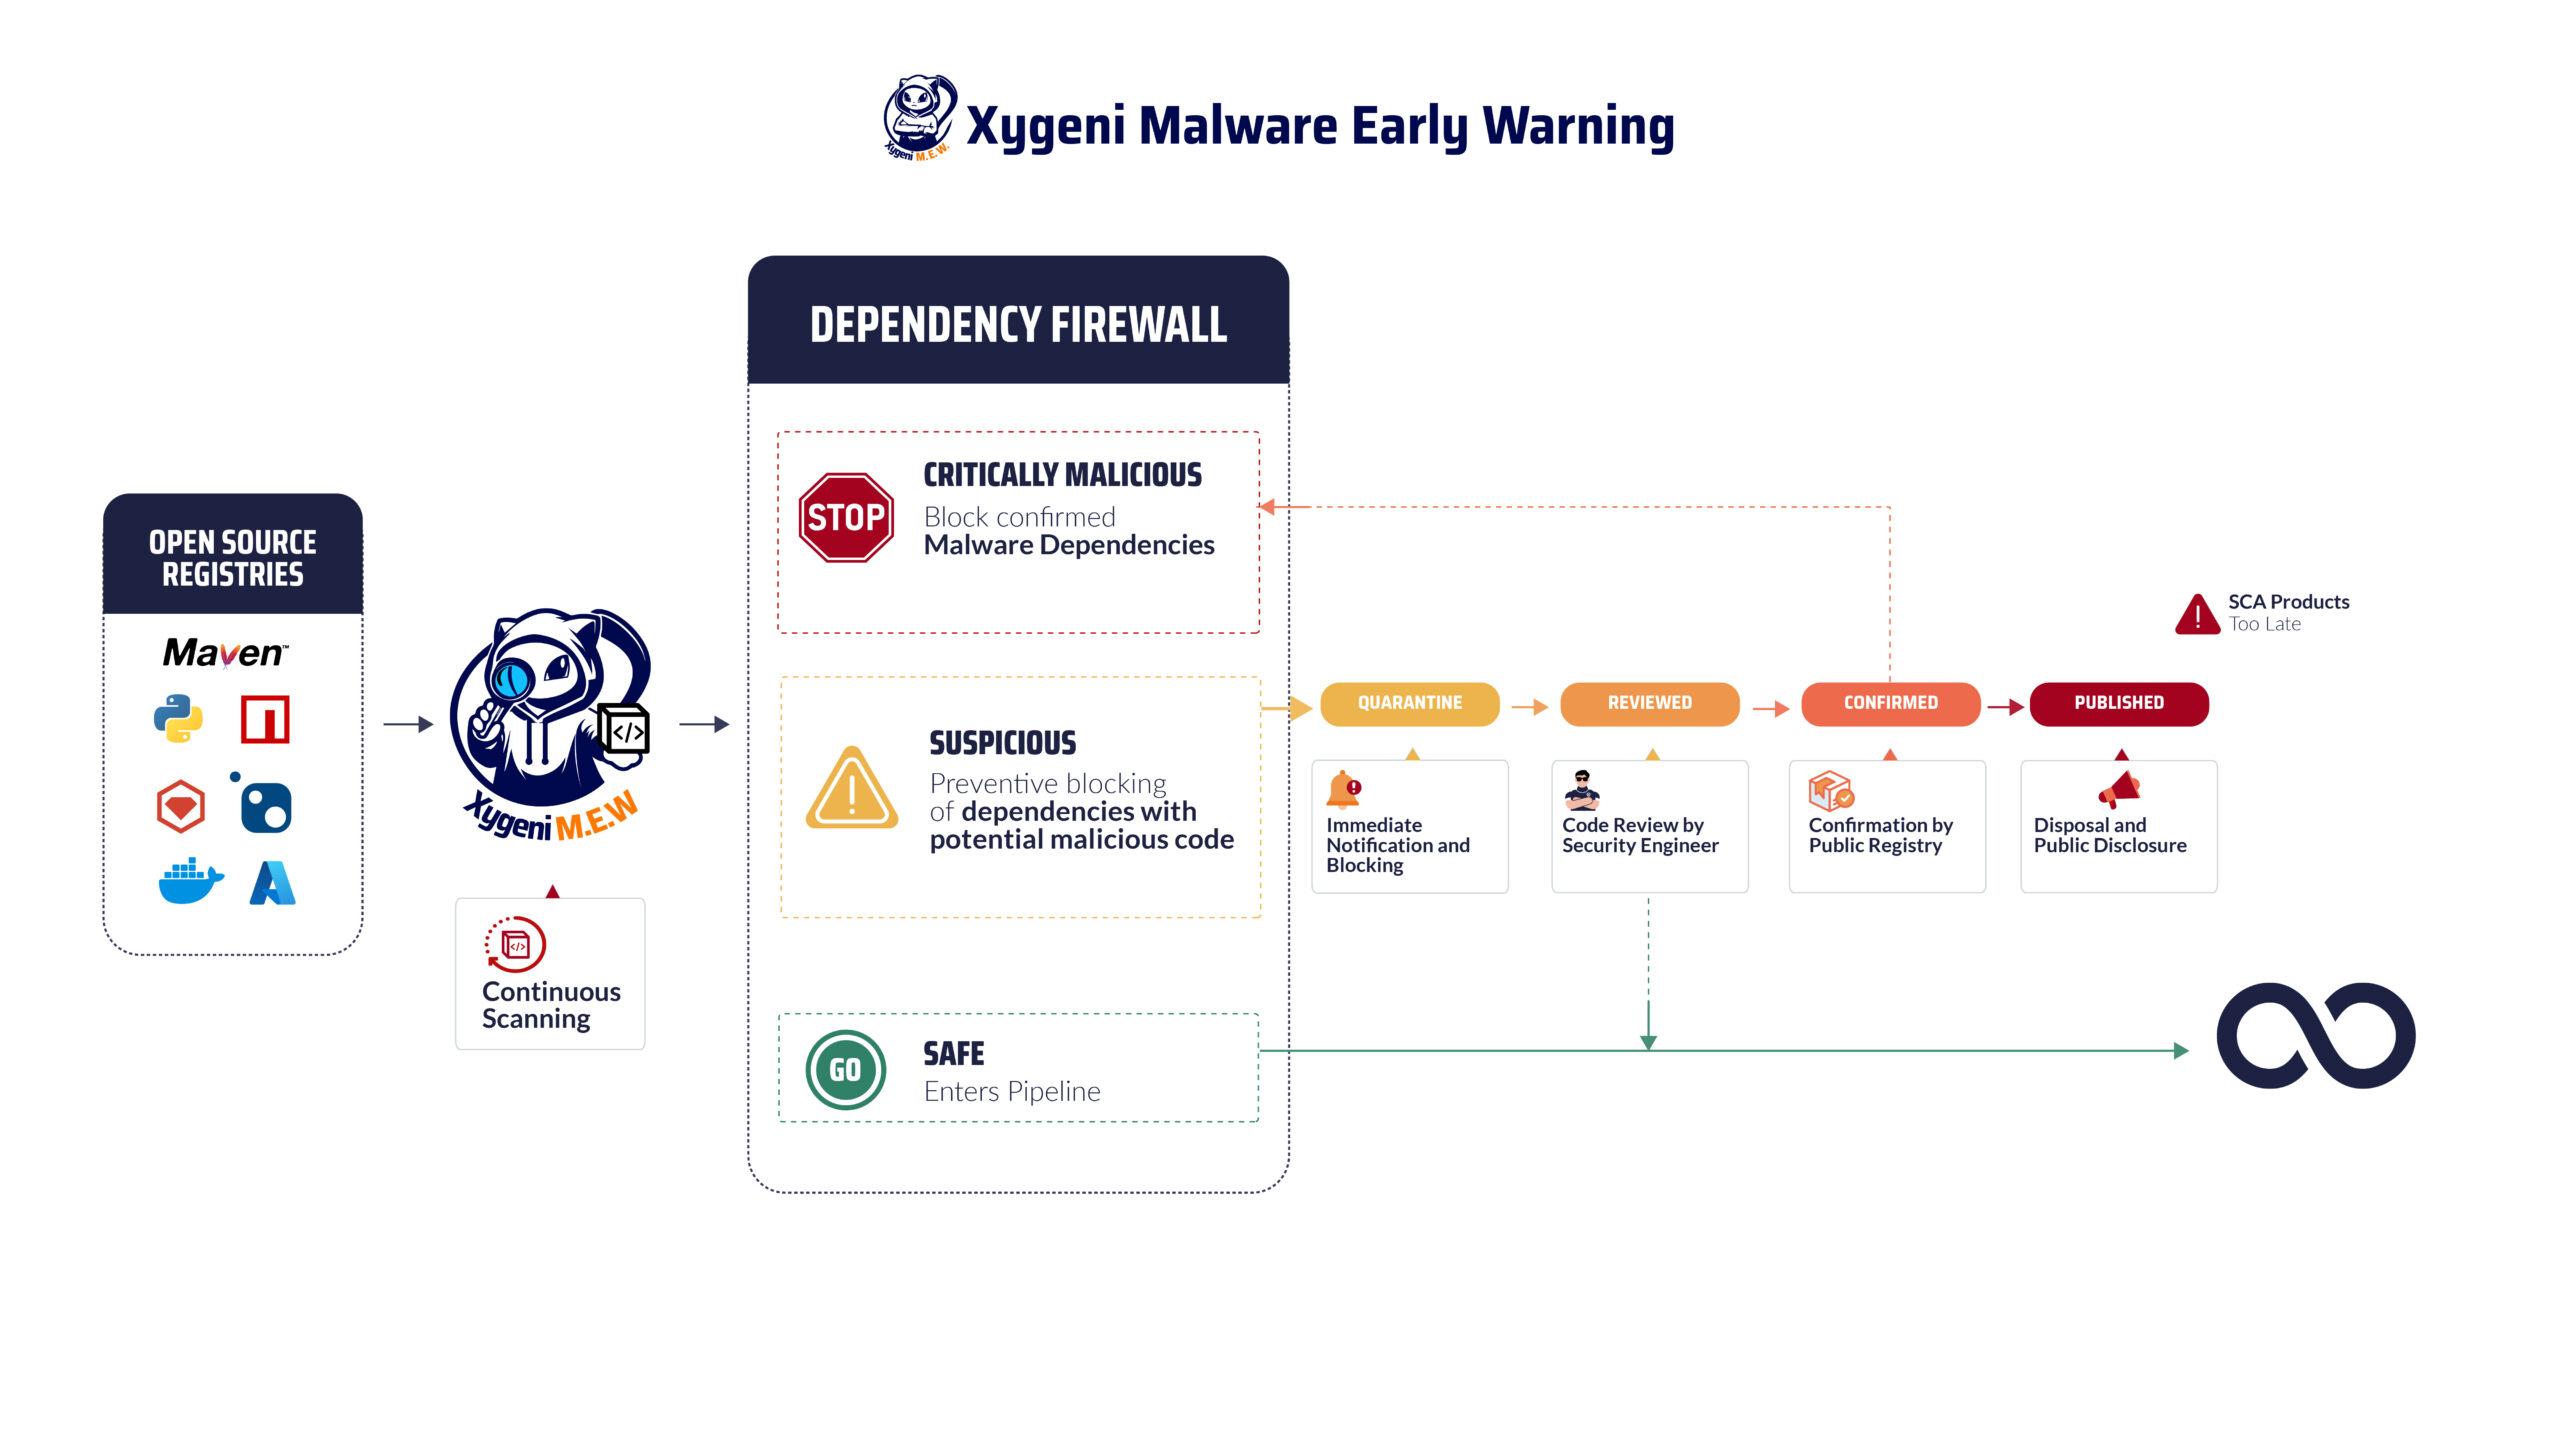
Xygeni nutzt mehrschichtige Techniken, um Schadcode zu stoppen, bevor er sich ausbreitet. Zunächst erkennt die statische Codeanalyse Verschleierungsmuster, versteckte Payloads und Skriptmissbrauch. Darüber hinaus installieren verhaltensbasierte Sandboxing-Analysen hooks, Laufzeitbefehle und Persistenztricks. Darüber hinaus identifiziert die Erkennung durch maschinelles Lernen Zero-Day-NPM-Malware und PYPI-Malware-Varianten, die von Signaturscannern übersehen wurden. Schließlich überwacht das Frühwarnsystem öffentliche Repositories in Echtzeit, validiert Ergebnisse und alarmiert DevOps-Teams sofort.
Diese Kombination stellt sicher, dass Entwickler schnelle, umsetzbare Informationen erhalten, die direkt in CI/CD zum Arbeitsablauf
Warum Entwickler sich vor schädlichen npm-Paketen in Acht nehmen sollten
Moderne Bedrohungen warten selten auf die Laufzeit. Beispielsweise werden bösartige npm-Pakete oft während der Installation ausgeführt, während bösartige pypi-Pakete Token-Exfiltration oder Hintertüren verbergen. Angreifer:
- Machen Sie private GitHub-Repos zu öffentlichen, um sie zu replizieren.
- Exfiltrieren Sie Anmeldeinformationen und Geheimnisse mithilfe verschlüsselter Nutzdaten.
- Verwenden Sie verschleierte JavaScript-Loader, um Ransomware oder Botnets einzusetzen.
Tatsächlich stieg die Zahl bösartiger Open-Source-Pakete innerhalb eines Jahres um 156 %. Teams, die sich lediglich auf verzögerte Feeds oder einfache Scanner verlassen, geraten daher ins Hintertreffen.
Was dieser Malware-Bericht in npm und PyPI verfolgt
Dieser Digest ist der zentrale Knotenpunkt für:
- Bestätigte bösartige npm-Pakete
- Bestätigte schädliche pypi-Pakete
- Verhaltensbasierte Erkennung von Schadcode
- Im Register bestätigte Vorfälle
- Wöchentliche und monatliche Malware-Berichtszusammenfassungen
- Historisches Änderungsprotokoll aller NPM-Malware- und PyPI-Malware-Funde
Mit anderen Worten: Es bietet einen einzigen Bezugspunkt. Das Forschungsteam von Xygeni aktualisiert diese Seite wöchentlich mit Links zu vollständigen technischen Analysen und GitHub IOCs.
So schützen Sie sich vor schädlichen npm-Paketen und PyPI-Malware
Aufgrund dieses wachsenden Risikos, Organisationen brauchen starke Abwehrmaßnahmen:
- Erzwingen Sie ausschließlich Lockfile-Installationen (
npm ci) in CI/CD. - Darüber hinaus können Sie Abhängigkeiten vorab mit der Early Warning Engine von Xygeni scannen.
- Darüber hinaus blockieren Sie Builds auf bösartigen Codesignalen mithilfe von Guardrails.
- Generieren SBOMs zum Verfolgen indirekter Abhängigkeiten und Anwenden von Richtlinien.
- Schulen Sie Entwickler vor allem darin, Typosquatting, Verschleierung und verdächtige Installationsskripte zu erkennen.
Testen Sie die Malware-Erkennungstools von Xygeni
Xygeni bietet:
- Echtzeiterkennung von Schadcode, einschließlich Backdoors, Spyware und Ransomware.
- Im Gegensatz zu einfachen Scannern ermöglicht die Analyse über npm hinweg PyPI, Maven, NuGet, Rubineund vieles mehr.
- Automatische Build-Blockierung, wenn der Malware-Bericht ein Risiko erkennt.
- Einblicke in die Ausnutzbarkeit, Überprüfung der Reputation des Betreuers und Anomalieerkennung.
