






CI/CD Folge 2 des Sicherheits-Webinars ist da!
Wussten Sie, dass laut Gartner fast die Hälfte aller enterprises wird bis 2025 einen Angriff auf die Software-Lieferkette erleben?
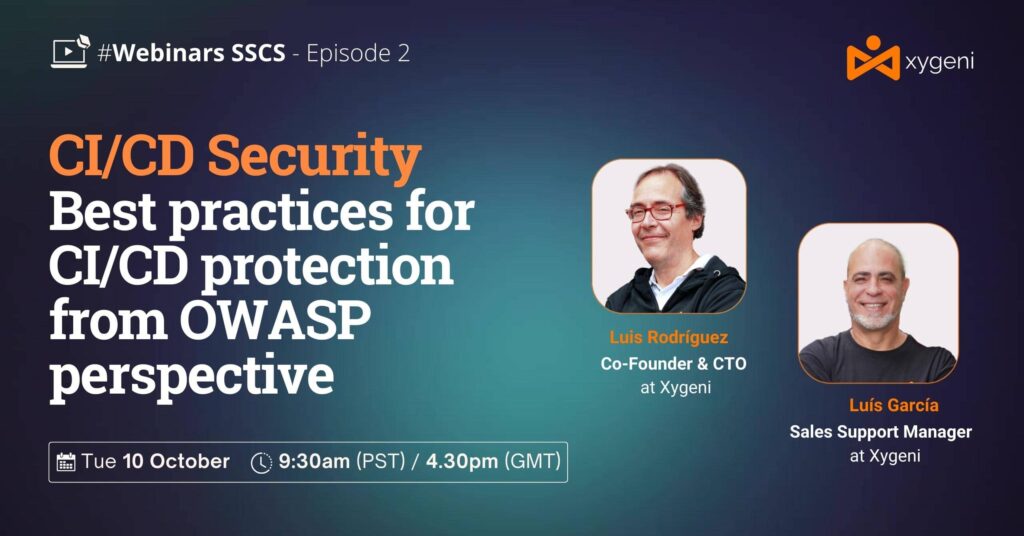
In unserer neuesten Folge „Best Practices für CI/CD Schutz aus OWASP-Sicht“tauchen wir tief in die Welt der CI/CD Sicherheit aus der Sicht des „Blue Teams“ und stattet Sie mit den besten Praktiken aus, um Risiken zu reduzieren und Ihre Sicherheitslage zu stärken.
Unser CTO Luis Rodriguez und Pre-Sales Manager Luis Manuel García zeigen Ihnen, wie enterprises können ihre Sicherheitslage in Bezug auf Schlüsselkomponenten wie ihre CI/CD System aus der Sicht von OWASP.
Was du lernen wirst
- Die Bedeutung einer umfassenden Bestandsaufnahme von CI/CD Systeme und die Auswertung vergangener Vorfälle zur Verbesserung Software Supply Chain Security.
- spezifische CI/CD Sicherheitsrisiken, einschließlich des Konzepts der vergifteten pipeline Ausführung (PPE) und praktische Beispiele, die veranschaulichen, wie Angreifer den Build-Prozess manipulieren können.
- Wie Fehlkonfigurationen in der pipeline kann zu einem unbefugten Zugriff auf Geheimnisse und sensible Daten führen, was die Notwendigkeit geeigneter Schutz- und Erkennungsmaßnahmen unterstreicht.
- Die Bedeutung der Implementierung proaktiver Sicherheitsmaßnahmen, wie z. B. die Einhaltung des Prinzips der geringsten Privilegien und die Konfiguration von Branch-Schutzregeln für kritische Branches.
- Wertvolle Einblicke in CI/CD Best Practices für die Sicherheit und die Rolle von Automatisierungs- und Sicherheitstools wie der Xygeni-Plattform bei der Verbesserung der Sicherheitslage von CI/CD Systeme und Schutz der Software-Lieferketten.
Dieses Webinar ist Teil unseres CI/CD Webinarreihe zur Sicherheit. Falls Sie unsere erste Folge verpasst haben, können Sie hier darauf zugreifen: „Von neuen Angriffstaktiken bis hin zu CI/CD Schutzstrategien“.
