






TL; DR
Post-Quanten-Kryptographie (PQC) bezeichnet kryptographische Algorithmen, die so konzipiert sind, dass sie Angriffen durch zukünftige, großskalige Quantencomputer widerstehen. Die Umstellung darauf ist in Europa, Amerika und im asiatisch-pazifischen Raum mittlerweile eine längst überfällige Verpflichtung. kein Forschungsthema mehr.
Das erste Ergebnis ist überall eine Bestandsaufnahme, keine Codeänderung. Jedes System, wie zum Beispiel NIST IR 8547, Übergang zur Post-Quanten-Kryptographie Standards, hat das EU-Fahrplan, Spaniens CCN-TEC 009 und ähnliche Empfehlungen für andere Regionen sowie sektorale Empfehlungen wie PCI-DSS 12.3.3, beginnt damit, dass Sie aufgefordert werden, die von Ihnen verwendeten kryptografischen Verfahren aufzuzählen.
Eine vorgeschlagene Ausprägung eines solchen Inventars für kryptografische Vermögenswerte ist die CBOM Die kryptografische Stückliste (CBOM) ist eine maschinenlesbare Liste der Algorithmen, Schlüssel, Zertifikate und Protokolle, die ein System verwendet. Sie ist eine Erweiterung der bekannten SBOM und die empfohlene standardstandardisiertes Format für dieses Inventar.
Prüfen Sie Ihr frühestes Bindungsdatum; es muss nicht unbedingt 2035 sein. Die meisten Jurisdiktionen gehen davon aus, dass die Entdeckung bis 2026–2028, das hohe Risiko bis 2030–2031 und der Abschluss bis 2035 erreicht sein werden. Die Ziele sind bekannt, es handelt sich jedoch nicht um eine einzige Substitution. ML-KEM ersetzt den Schlüsselaustausch ML-DSA ersetzt allgemeine Signaturen, während hashbasierte Verfahren (SLH-DSA, XMSS/LMS) decken Firmware und langlebige Root-Zugriffe ab. Die Schlüsselbereitstellung erfolgt bereits im Internetmaßstab; Zertifikate und Signaturen hinken Jahre hinterher – daher unterscheiden sich Dringlichkeits- und Lieferzeitreihenfolge, und Ihr Plan benötigt beides.
Der Übergang ist ein Jahrzehnt der Koexistenz, kein abrupter Wechsel. Bis Mitte der 2030er-Jahre werden die meisten Organisationen klassische und Post-Quanten-Kryptographie parallel und oft sogar in Kombination betreiben: eine hybride Konstruktion. Krypto-Agilität Das ist es, was diese Phase überlebbar macht. Es bedeutet, Algorithmen, Parameter oder die Verwendung eines Hybridmodells überhaupt durch Konfiguration und Richtlinien ändern zu können, anstatt Code neu zu schreiben und erneut bereitzustellen.
Es ticken zwei „Uhren“, nicht nur eine: die oben genannte Regulierungsuhr und "Jetzt ernten, später entschlüsseln" (HNDLLetzteres beinhaltet, dass Angreifer heute verschlüsselten Datenverkehr aufzeichnen, um ihn zu entschlüsseln, sobald ein Quantencomputer existiert. Das bedeutet, dass Daten mit langer Vertraulichkeitsdauer bereits jetzt gefährdet sind.
Die Schwierigkeit liegt nicht in den Algorithmen, sondern in deren Entdeckung. Kryptografie verbirgt sich im Quellcode, in Abhängigkeiten, Zertifikaten, Schlüsseldateien, Infrastruktur-als-Code, Container-Images, Protokollkonfigurationen und Produkten von Drittanbietern. Ein glaubwürdiges Inventar muss ehrlich angeben, was es nicht sehen kann.
Xygeni unterstützt Sie bei der Vorbereitung auf PQC durch die Erstellung des CBOM, die Klassifizierung aller Krypto-Assets nach Quantenrisiko, die Rangfolge des Migrationsrückstands nach HNDL-Exponierung, die Zuordnung der Ergebnisse zu sechs regulatorischen Regimen und die Berichterstattung über die Post-Quant-Bereitschaft Ihrer Abhängigkeiten. Weitere Informationen: Quantensichere Konformität.
Was ein Quantencomputer kaputt macht – und was nicht.
Diese Unterscheidung ist der wichtigste technische Fakt für ein GRC-Publikum, denn sie entscheidet darüber, ob ein Befund ein Ersatzprojekt oder die KonfigurationsänderungWenn man dabei falsch liegt, entstehen Abhilfemaßnahmen, die nicht nur nutzlos, sondern sogar aktiv schädlich sind.
Shor-Algorithmus Ein Quantenalgorithmus, der große ganze Zahlen faktorisiert und diskrete Logarithmen effizient berechnet, bricht strukturell die heutigen Public-Key-Kryptographieverfahren: RSA, ECDSA, EdDSA, Diffie-Hellman und ECDH bzw. DSA. keine TastengrößenkorrekturEin 4096-Bit-RSA-Schlüssel ist gegenüber einem Quantenangreifer nicht wesentlich sicherer als ein 2048-Bit-Schlüssel. Diese Algorithmen müssen ersetztDas Gleiche gilt für nationale Varianten, die auf derselben mathematischen Grundlage beruhen – Chinas SM2 basiert beispielsweise auf elliptischen Kurven und ist daher gleichermaßen anfällig.
Grovers Algorithmus Ein Quantensuchalgorithmus schwächt symmetrische Verschlüsselungsverfahren und Hashfunktionen, jedoch nur, indem er ihre effektive Stärke annähernd halbiert. vor Ort aushärtbarDer Wechsel von AES-128 zu AES-256, von SHA-256 zu SHA-384 oder SHA-512 wird empfohlen. NIST IR 8547 bringt dies direkt zum Ausdruck: NISTs symmetrischer standard„s sind deutlich weniger anfällig für bekannte Quantenangriffe als die Public-Key-Kryptographie.“ standards”, und jede zugelassene symmetrische primitive Verschlüsselung, die mindestens 128 Bit klassische Sicherheit bietet, erfüllt immer noch die niedrigste Post-Quanten-Sicherheitskategorie des NIST.
Die Maschine, die dies tun würde, heißt ... CRQC - Ein kryptografisch relevanter QuantencomputerDie Politik geht mit diesem Thema vorsichtig um; das US-amerikanische Durchführungsmemorandum bringt es auf den Punkt: „Es ist noch nicht bekannt, dass ein CRQC existiert, aber stetige Fortschritte auf dem Gebiet des Quantencomputings könnten im Laufe des nächsten Jahrzehnts zu einem CRQC führen.“
Geändert hat sich nicht, dass die Maschine verfügbar ist – sondern dass die Schätzung des benötigten Aufwands immer weiter sinkt. Im Mai 2025 veröffentlichte Craig Gidney von Google Quantum AI eine Ressourcenschätzung, die Folgendes zeigt: RSA-2048 könnte von einem Quantencomputer mit weniger als einer Million verrauschter Qubits in weniger als einer Woche berechnet werden. – eine Reduzierung um etwa das Zwanzigfache gegenüber seiner eigenen Schätzung von ~20 Millionen aus dem Jahr 2019. Das ist eine technische Schätzung, aber eine Schätzung, die innerhalb von sechs Jahren um das Zwanzigfache sinkt, ist genau die Art von Trend, die ein Risikofunktionsmanager ernst nehmen sollte.
Die Uhr tickt bereits: Jetzt ernten, später entschlüsseln.
Jetzt ernten, später entschlüsseln (HNDL) Die Praxis, verschlüsselten Datenverkehr oder Daten abzufangen und zu speichern, bis ein CRQC sie entschlüsseln kann, macht eine zukünftige Möglichkeit zu einer unmittelbaren Gefährdung für alles, was jahrelang vertraulich bleiben muss: Gesundheitsdaten, Gerichtsakten, geistiges Eigentum, Staatsgeheimnisse, langfristige Zugangsdaten und signierte Dokumente.
Die Regulierungsbehörden haben aufgehört, sich in dieser Frage zu drücken. Der Vorschlag der Europäischen Kommission vom Januar 2026 zur Änderung von NIS2 besagt in Erwägungsgrund 8, dass „die Möglichkeit von Angriffen nach dem Prinzip ‚Jetzt sammeln – später entschlüsseln‘, die wahrscheinlich bereits jetzt stattfinden, und die künftigen Risiken durch Quantenangriffe auf die Fälschung von Signaturen“ den Übergang rechtfertigen.
Die planungstechnische Konsequenz ist einfache Arithmetik, ein Argument, das Michele Mosca seit … vorbringt. 2015Addieren Sie die Anzahl der Jahre, in denen Ihre Daten vertraulich bleiben müssen, zur Dauer Ihrer Migration. Übersteigt diese Summe den Zeitraum, in dem ein CRQC plausibel vorliegt, sind Sie bereits zu spät dran. Für die meisten regulierten Organisationen übersteigt eine mehrjährige Migration plus zehn Jahre Datenaufbewahrung jede realistische Schätzung deutlich.
Das NIST zieht in IR 8547 die operative Schlussfolgerung: Es „erwartet, die Migration zu quantenresistenten Schlüsselaustauschverfahren zu priorisieren, um sich vor Angriffen nach dem Motto ‚Erfassen und später entschlüsseln‘ zu schützen, insbesondere bei interaktiven Protokollen wie TLS und IKE.“ Schlüsselaustausch zuerst, Signaturen danach – diese Reihenfolge wird von der US-Bundesregierung wörtlich übernommen, wobei der quantenresistente Schlüsselaustausch ein ganzes Jahr vor den Signaturen erfolgen soll. (IKE ist das Schlüsselaustauschprotokoll hinter IPsec-VPNs.)
Warum wird hier ein GRC-Problem und nicht ein kryptographisches Problem behandelt?
Es gibt drei Gründe, warum dies auf den Schreibtischen von CISAnstatt bei Krypto-Ingenieuren zu bleiben, arbeiten Sie mit Betriebssystem- und Compliance-Beauftragten zusammen.
Die Fristen ergeben sich aus Gesetzen und Verordnungen, nicht aus physikalischen Gesetzen. Niemand weiß, wann ein CRQC (Critical Resource Quality Commission) eingeführt wird. Jeder kann nachlesen, dass die EU erwartet, dass risikoreiche Anwendungsfälle bis Ende 2030 migriert werden, und dass Australiens ASD (Agency for Social Development) den gesamten Übergang anstrebt. fertig Bis Ende 2030 wird RSA und Elliptische-Kurven-Kryptographie laut NIST ab 2030 auf dem Sicherheitsniveau von 112 Bit als veraltet gelten und ab 2035 jegliche quantenanfällige Public-Key-Kryptographie untersagen. Diese Daten sind überprüfbar; der Zeitplan für die Quantenphysik hingegen nicht.
Das erste Ergebnis ist ein Prüfdokument. Bevor ein Algorithmus ausgetauscht wird, stellt sich jedes System die gleiche Frage: Welche Verschlüsselungstechnologien setzen Sie ein und wo? Das ist eine Inventarisierungsverpflichtung – eine Governance-Leistung mit einem Verantwortlichen, einem Überprüfungsrhythmus und Nachweispflichten. PCI DSS fordert genau das seit März 2025, unabhängig vom Umfang der Überprüfung.
Es handelt sich um ein Beschaffungsproblem. Der Großteil der Kryptografie in Ihrem System gehört nicht Ihnen. Sie befindet sich in Bibliotheken, Plattformen, Geräten, SaaS-Anbietern und Zahlungsterminals. Der EU-Fahrplan fordert Unternehmen auf, „Abhängigkeitsdiagramme zu erstellen und dabei sowohl interne als auch externe Abhängigkeiten zu berücksichtigen“. Die ASD veröffentlicht eine ergänzende Liste mit Fragen zur Post-Quanten-Verschlüsselung, die Sie Ihren Lieferanten stellen sollten. Beides sind Aufgaben des Lieferantenmanagements, und für beide benötigen Sie Nachweise, die Sie einem Auditor vorlegen können.
Die Regelebook: was tatsächlich auf Sie zutrifft
Die Algorithmen stehen fest
NIST finalisierte den Kern der Post-Quanten-Technologie standards im August 2024 — ML-KEM für wichtige Einrichtungen (FIPS203), Und ML-DSA (FIPS204) und SLH-DSA (FIPS205) für Unterschriften – es gibt also kein „Warten auf die standards Verteidigung. A KEMDer Schlüsselkapselungsmechanismus ist der postquantenmechanische Ersatz für den Schlüsselaustausch: Er etabliert ein gemeinsames Geheimnis zwischen zwei Parteien und ist das Element, das HNDL stoppt.
Zwei weitere sind im Flug: FN-DSA (FIPS 206, basierend auf Falcon) ist noch nicht einmal als Entwurf veröffentlicht, und Hauptquartier wurde im März 2025 als codebasierter Backup-Schlüsselkapselungsmechanismus ausgewählt und dokumentiert in NIST IR 8545Beides sollte einen Plan heute nicht verhindern, aber beides sind Gründe, für die Zukunft zu bauen. Krypto-Agilität — die Möglichkeit, den Algorithmus durch Konfiguration anstatt durch Code-Neuschreibung zu ändern. Welcher Ihrer Algorithmen welcher wird, ist in der folgenden Tabelle festgelegt: die Ersatzkarte weiter unten.
Die Referenzzeitleiste: NIST IR 8547
NIST IR 8547, Übergang zur Post-Quanten-Kryptographie Standards, ist das Dokument, an dem sich die meisten anderen Roadmaps orientieren, da es Daten für die Außerdienststellung der klassischen Public-Key-Kryptographie festlegt:
| Algorithmenfamilie | Kenngrößen | Übergang |
|---|---|---|
| ECDSA, RSA (Signaturen) | 112 Bit Sicherheitsstärke | Nach 2030 als veraltet eingestuft, nach 2035 nicht mehr zulässig. |
| ECDSA, EdDSA, RSA (Unterschriften) | ≥ 128 Bit Sicherheitsstärke | Nach 2035 nicht mehr zulässig |
| DH und MQV, ECDH, RSA-Schlüsselaustausch in endlichen Körpern | 112 Bit Sicherheitsstärke | Nach 2030 als veraltet eingestuft, nach 2035 nicht mehr zulässig. |
Anmerkung zu den Einheiten: NIST-Staaten Sicherheitsstärke, nicht die Tastenlänge. Pro SP 800-57 Teil 1 Rev. 5Tabelle 2 zeigt die 112-Bit-Stärke an. RSA-2048 und elliptische Kurven mit einer 224–255-Bit-Ordnung (P-224); die 128-Bit-Ebene ist RSA-3072 und Kurven von 256–383 Bit (P-256). Daher ist „112-Bit-RSA“ kein 112-Bit-Schlüssel – es handelt sich um RSA-2048, das immer noch einen Großteil der produktiven TLS-Verschlüsselung terminiert. Und die allgegenwärtige P-256/RSA-3072-Kombination ist kein Frontalunterricht. Es befindet sich in der Kategorie „Veraltet 2030“ und in der Kategorie „Nicht mehr zulässig 2035“. Beide Kategorien enden am selben Punkt: Nach 2035 wird kein quantenanfälliger Public-Key-Algorithmus mehr unabhängig von der Parametergröße zugelassen.
Eine wichtige Einschränkung, die Sie beachten sollten, bevor Sie sie in einem Lenkungsvortrag zitieren. commitT-Shirt: IR 8547 ist noch ein erster öffentlicher Entwurf. — veröffentlicht im November 2024, Kommentierungsfrist abgelaufen im Januar 2025, zum Zeitpunkt der Veröffentlichung noch keine endgültige Fassung. Das hat es jedoch nicht daran gehindert, zum Referenzwerk zu werden; nationale Fahrpläne und Produkte von Anbietern, Xygeni Kalibrieren Sie anhand dessen. Beachten Sie auch, was es ist nichtEs sagt nichts über Inventarisierung, Auffindbarkeit oder Krypto-Agilität aus. Diese Verpflichtungen ergeben sich aus anderen Quellen.
Die Weltkarte: Wer sagt was und bis wann?
Diese Tabelle fasst den regulatorischen Rahmen nach Regionen zusammen:
| Zuständigkeit / Körperschaft | Was ist festgelegt? | Wichtige Daten |
|---|---|---|
| Australien — Autismus-Spektrum-Störung | Der kürzeste Zeitplan überhaupt. ISM empfiehlt die Einstellung von RSA, DH, ECDH und ECDSA. | Planung 2026 · Beginn 2028 · Fertigstellung 2030 |
| EU – NIS CG-Roadmap; COM(2026) 13 schlägt vor, PQC in NIS2 zu integrieren | Nationale Fahrpläne, kryptografische Inventare, Abhängigkeitsdiagramme; CBOM wird namentlich empfohlen | 2026 erste Schritte · 2030 hohes Risiko abgeschlossen · 2035 mittleres/niedriges Risiko |
| Spanien — CCN-TEC 009 / BP-37 (Juli 2026) | EU-Meilensteine konkretisiert, mit einem Ergebnis in Form eines kryptografischen Inventars | 31.12.2026 Strategie, Governance, Krypto-Inventar, Pilotprojekte · 31.12.2030 Hohes Risiko · 31.12.2035 Mittleres Risiko |
| Vereinigtes Königreich – NCSC | Erst die Erkennung, dann die Prioritätsmigration | 2028: Entdeckung + Planung · 2031: Hohe Priorität · 2035: Abschluss |
| Kanada — CCCS ITSM.40.001 | Abteilungspläne plus jährliche Fortschrittsberichte | Pläne für April 2026 · Hohe Priorität ab 2031 · Vollständige Umsetzung ab 2035 |
| US-Bundesregierung — Executive Order 14412 / OMB M-26-15 | Agenturmigration, Auftragnehmerkaskade und CBOM-Mindestelemente | CBOM-Elemente (ca. März 2027) · Schlüsseleinrichtung + FAR-Regel (ca. 2030) · Signaturen (ca. 2031) · Vollständige Implementierung (ca. 2035) |
| Nationale Sicherheitssysteme der USA – NSA CNSA 2.0 | Reines PQC, kein Hybrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | die meisten Kategorien 2030–2031 · Rest 2033 |
| Japan – CRYPTREC; Cybersicherheitsstrategie 2025 | ML-KEM wurde in die Liste der empfohlenen Verschlüsselungsverfahren aufgenommen (März 2026); PQC wurde zur sofortigen Priorität hochgestuft. | Migrationsfahrplan in Vorbereitung |
| Südkorea — Nationaler Nachrichtendienst / MSIT, KpqC | Nationaler Masterplan plus ein Satz nationaler Algorithmen (HAETAE, AIMer, SMAUG-T, NTRU+), ausgewählt für 2024–25, parallel zu NISTs | Sektorpiloten im Gange |
| China — ICCS / Staatliche Kryptographieverwaltung | Sovereign-Track: ein eigener PQC-Wettbewerb (Einreichungsfrist bis Juni 2026) anstatt der Übernahme von NIST-Algorithmen | kein öffentliches Enddatum |
| Singapur – MAS-Beratung (Februar 2024) | Branchengeführt: Finanzinstitute wurden aufgefordert, kryptografische Vermögenswerte zu inventarisieren und prioritäre Vermögenswerte für die Migration zu identifizieren. | kein festes Datum |
| Neuseeland — NZISM | Es existiert ein PQC-Vorbereitungsbereich; es wurden jedoch keine PQC-Algorithmen genehmigt und keine Migrationsfrist festgelegt. | keine festgelegt |
| UAE | Nationale Verschlüsselungspolitik und ein nationales Post-Quanten-Migrationsprogramm mit staatlich geförderter Krypto-Forschung | Programm läuft |
| Israel – INCD / Bank of Israel | Behörden wurden angewiesen, die Infrastruktur zu erfassen und offengelegte Daten zu identifizieren; Branchenleitfaden zu Bestandsaufnahmen und Fahrplänen – Leitlinien, noch keine Verpflichtung. | Tipps und Tricks, |
| Brasilien — ITI | Post-Quanten-Algorithmen werden über eine normative Anweisung in ICP-Brasil, die nationale Public-Key-Infrastruktur, integriert (Januar 2026). | schrittweise Einführung der Zertifikatsausstellung |
| Übriges Lateinamerika (Mexiko, Kolumbien, Peru, Chile…) | Zum Zeitpunkt der Veröffentlichung dieses Artikels lag kein PQC-spezifisches nationales Mandat vor. | Die Verpflichtungen ergeben sich aus Branchenregulierungsbehörden, PCI DSS und Kundenverträgen. |
Drei Divergenzen sind mehr wert als eine Tabellenzeile.
- Australien ist allen anderen fünf Jahre voraus. Die Empfehlung von ASD lautet nicht „die schwachen Parameter bis 2030 abzuschaffen“, sondern „den Übergang bis Ende 2030 abgeschlossen zu haben“. Das ISM empfiehlt, die Verwendung traditioneller asymmetrischer Kryptographie, einschließlich kryptographischer Algorithmen wie RSA, Diffie-Hellman, ECDH und ECDSA, bis zu diesem Datum einzustellen. Wenn Sie in Australien tätig sind oder an australische Regierungslieferketten liefern, ist dies Ihr verbindlicher Stichtag, nicht 2035.
- China verfolgt einen souveränen Kurs. Es hat ML-KEM und ML-DSA nicht übernommen; das Institut der Staatlichen Kryptographieverwaltung hat einen eigenen Aufruf für kommerzielle Algorithmen der nächsten Generation gestartet, wobei die Einreichungsfrist im Juni 2026 endete. standardWeitere Schritte folgen. Für ein multinationales Unternehmen bedeutet dies die Planung für XNUMX Post-Quanten-Algorithmenfamilien im selben Bereich, wobei SM2 – basierend auf elliptischen Kurven und daher gleichermaßen Shor-gebrochen – der aussichtsreichste Kandidat für eine Migration ist. Krypto-Agilität ist hier keine Abstraktion mehr.
- In den meisten Ländern der Welt gibt es überhaupt kein nationales PQC-Mandat – und das ändert wenig. In weiten Teilen Lateinamerikas sowie im Nahen Osten und im asiatisch-pazifischen Raum wurde keine Frist für die Einhaltung der PQC-Vorgaben veröffentlicht. Die Verpflichtungen bestehen weiterhin, und zwar über drei grenzüberschreitende Kanäle: Branchenaufsichtsbehörden (eine Beratung von Finanzinstituten nach Singapur-Vorbild; die Erwartungen einer Zentralbank), horizontale Zusammenarbeit standardLieferanten, die bereits ein kryptografisches Inventar (PCI DSS, ISO/IEC 27001-Kontrollsätze) fordern, und Kunden, die diese Anforderungen erfüllen, erhalten ihre Lieferfristen aus dem Vertrag.
Was hält eine private Organisation überhaupt zusammen?
Die nationalen Fahrpläne lassen wir einmal beiseite. Für die meisten privaten Organisationen ergeben sich die einklagbaren Verpflichtungen aus vier Quellen, von denen keine speziell für die Quantenphysik verfasst wurde:
- NIS2 Die Richtlinie (EU) 2022/2555 fordert in Artikel 21 Absatz 2 Buchstabe h „Richtlinien und Verfahren für die Verwendung von Kryptographie und gegebenenfalls Verschlüsselung“ als grundlegende Risikomanagementmaßnahme. Die Mitteilung COM(2026) 13 würde die Quantendimension explizit einbeziehen, indem sie Artikel 7 Absatz 2 um einen PQC-Übergang ergänzt.
- DORA - Die Gesetz zur digitalen betrieblichen Resilienz und seine technischen standards, Delegierte Verordnung (EU) 2024/1774 der KommissionArtikel 6 verpflichtet Finanzinstitute, in ihre Verschlüsselungsrichtlinie „Vorschriften zur Aktualisierung oder gegebenenfalls Änderung der kryptografischen Technologie auf Grundlage von Entwicklungen in der Kryptoanalyse“ aufzunehmen und, falls eine Aktualisierung nicht möglich ist, „Maßnahmen zur Minderung und Überwachung zu ergreifen, die die Widerstandsfähigkeit gegen Cyberbedrohungen gewährleisten“. Es handelt sich also um eine Verpflichtung zur Krypto-Agilität mit zugehöriger Aufsichtsfunktion, und in den Erwägungsgründen werden Quantenfortschritte explizit genannt.
- PCI DSS v4.0 Anforderung 12.3.3 — diejenige, an der die meisten Organisationen bereits scheitern, ohne es zu merken, ist eine versteckte PQC-Anforderung. Das PCI SSC beschreibt sie als „neue Anforderung, verwendete kryptografische Verschlüsselungssammlungen und -protokolle mindestens einmal alle 12 Monate zu dokumentieren und zu überprüfen“, und sie gilt nicht mehr als Best Practice seit … 31. MÄRZ 2025Keine Frist für die PQC, keine Liste von Quantenalgorithmen – aber das jährliche kryptografische Inventar und der dokumentierte Plan zur Reaktion auf kryptografische Änderungen sind vorhanden.cisEs handelt sich dabei um die Kontrollen, die ein PQC-Programm benötigt, die bereits in Kraft sind und bereits geprüft wurden.
- Beschaffungskaskade. Zwei Klauseln reichen weiter als jeder nationale Fahrplan. Cyber-Resilienz-Gesetz (Verordnung (EU) 2024/2847) gilt ab 11 December 2027 und macht bereits eine SBOM Eine Herstellerverpflichtung für Produkte mit digitalen Elementen – sie schreibt keine CBOM vor, legt aber maschinenlesbare Stücklisten als Nachweis der Produktkonformität fest. Und in den USA, EO 14412 weist den Federal Acquisition Regulation (FAR) Council an, eine Regelung vorzuschlagen, die Folgendes erfordert abgedeckte Auftragnehmer um den NIST FIPS-Standard unter Einbeziehung von PQC-Algorithmen zu erfüllen bis 31. Dezember 2030und – die Klausel mit der weitreichendsten Bedeutung – Anordnungen CISA und NIST werden die Ergebnisse innerhalb von 270 Tagen veröffentlichen (etwa 19. MÄRZ 2027), „öffentliche Leitlinien, in denen die Behörden ihre Auffassung zu den Mindestelementen einer kryptografischen Stückliste darlegen. Diese Elemente sollen die automatisierte Bewertung der von einem Hardware- oder Softwareelement verwendeten kryptografischen Ressourcen ermöglichen.“
Der letzte Punkt ist weit über Washington hinaus von Bedeutung. „Mindestanforderungen für ein SBOM" ist vorcisEly hat gezeigt, wie die Software-Stückliste von einer guten Idee zu einem weltweit üblichen Vertragsbestandteil wurde. CBOM befindet sich nun auf demselben Weg. automatisierte Bewertung Das ist in den Anforderungen so festgelegt – eine manuelle Tabellenkalkulation genügt nicht.
Das Format: CycloneDX CBOM
CycloneDX ist das standard Das verleiht CBOM eine konkrete Form. Version 1.7Die am 21. Oktober 2025 veröffentlichte und als ECMA-424, 2. Ausgabe, ratifizierte Revision ist die aktuelle, auf Kryptowährungen fokussierte Fassung: Sie fügt Folgendes hinzu: standardListe kryptographischer Algorithmenfamilien und eine umfassende Liste von elliptische Kurven, ausdrücklich zur Unterstützung von „Audits, Compliance-Prüfungen und PQC-Bereitschaftsbewertungen“. Ein CycloneDX CBOM beschreibt vier Arten von Krypto-Assets – Algorithmen, Protokolle, Zertifikate und zugehöriges Material wie Schlüssel, Initialisierungsvektoren und Salts – sowie die Softwarekomponenten, die diese implementieren.
Der Punkt ist zwar eng gefasst, aber dennoch nützlich: Wenn die CBOM-Mindestelemente veröffentlicht werden, wird CycloneDX bereits das Format sein, über das der Markt spricht.
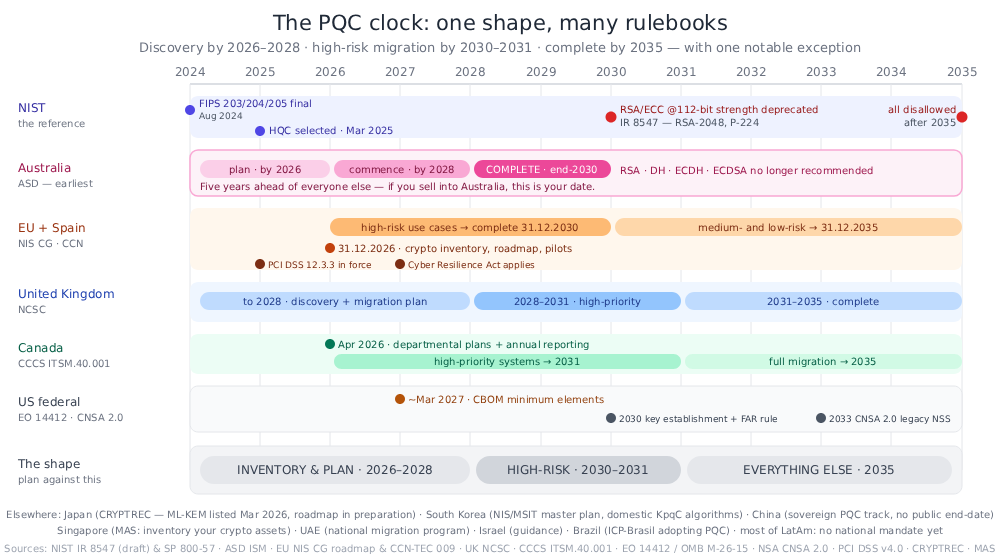
Die zusammengefasste Zeitleiste
Das Muster hat fast überall die gleiche Form: Entdeckung bis 2026–2028, Hochrisikomigration bis 2030–2031, alles andere bis 2035. Planen Sie anhand dieser Struktur, und Sie stimmen im Großen und Ganzen mit allen überein. Finden Sie dann das eine Datum, das alles verbindet. Sie Erstens – es ist selten das Jahr 2035, und für alle, die unter den Geltungsbereich von PCI DSS fallen, begann die Inventarisierungspflicht bereits im Jahr 2025.
Die Migration selbst: Was ersetzt was?
Fristen sind nur die halbe Miete. Die andere Hälfte ist das, was Sie tatsächlich migrieren. zu — und die Antwort ist nicht ein einziger Ersatz, sondern mehrere, mit unterschiedlicher Reifezeit, unterschiedlicher Größe und sehr unterschiedlichen Vorlaufzeiten.
Die Ersatzkarte
| Was Sie heute haben | Was daraus wird | Standard | Was ist zu sehen? |
|---|---|---|---|
| RSA-Schlüsseltransport, DH/ECDH-Schlüsselaustausch – TLS, VPN/IPsec, SSH, Messaging | ML-KEM, heute in der Praxis als Hybrid mit X25519. | FIPS203 | Das Dringende: Genau das ist es, was HNDL aufhält. Bereits im Internetmaßstab im Einsatz. |
| RSA-/ECDSA-/EdDSA-Signaturen für allgemeine Zwecke – Zertifikate, Token, Dokumente | ML-DSA | FIPS204 | Größen. ML-DSA-44 fügt pro TLS-Verbindung etwa 15 kB hinzu, im Vergleich zu einer durchschnittlichen Kette von 3.2 kB heute. |
| Signaturen, die eine andere mathematische Grundlage erfordern, oder sehr langlebige Vertrauenswurzeln | SLH-DSA | FIPS205 | Hash-basiert und konservativ, aber große Signaturen und langsame Signierung |
| Firmware-, Software- und Secure-Boot-Signatur | XMSS oder LMS (zustandsbehaftete Hash-basierte) oder SLH-DSA | SP800-208 | Die Zustandsverwaltung ist eine zwingende betriebliche Anforderung – die Wiederverwendung eines Einmalschlüssels zerstört die Sicherheit des Systems. |
| Größenbeschränkte Signaturen | FN-DSA | FIPS 206 – noch nicht veröffentlicht | Nehmen Sie es nicht in den Plan für 2026–2027 auf. |
| Eine Absicherung gegen einen Gitterbruch | HQC | Ausgewählt im März 2025 standard schwebend | Ein Backup-KEM, kein Plan |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 oder SHA-3; 3DES, MD5 und SHA-1 werden nicht mehr unterstützt. | Bestehende FIPS | Grover-Territorium: eine Parameteränderung, kein Ersatz |
Hybrid Die Kombination eines Post-Quanten-Algorithmus mit einem klassischen Algorithmus, sodass ein Angreifer beide knacken muss, ist die Standardvorgehensweise während des Übergangs. RFC 9794 (Juni 2025) endlich standardDie Terminologie dafür wurde angepasst („PQ/T-Hybrid“). Die politischen Ansichten gehen hier auseinander, daher handelt es sich um eine Frage der Zuständigkeit und nicht um eine Frage der technischen Präferenz: Spaniens CCN empfiehlt die Hybridisierung gitterbasierter Signaturen (ML-DSA, FN-DSA), während hashbasierte Verfahren (XMSS, SLH-DSA) dies nicht benötigen. Die EU vertritt im Allgemeinen eine hybridfreundliche Haltung. CNSA 2.0 hingegen fordert reine PQC für nationale Sicherheitssysteme. Ein multinationales Unternehmen benötigt beide Konfigurationen, was dafür spricht, die Wahl des Algorithmus auf der Konfiguration und nicht auf dem Code zu basieren.
Wofür es keinen direkten Ersatz gibt
NIST hat standardEs gibt genau zwei Dinge: Schlüsselkapselung und digitale Signaturen. Das reicht für den Großteil eines Netzwerks, für den Rest jedoch nicht. Wenn Ihre Systeme auf paarungsbasierten Konstruktionen, identitäts- oder attributbasierter Verschlüsselung, Schwellenwert-, Blind- oder Gruppensignaturen oder anderer fortgeschrittener Protokollkryptografie beruhen, gibt es derzeit kein anerkanntes Post-Quanten-Äquivalent, auf das man migrieren könnte. Die ehrliche Antwort lautet: Identifizieren Sie diese Anwendungsfälle jetzt, kennzeichnen Sie sie als ungelöst und entwickeln Sie einen Ausstiegsplan, anstatt auf eine Lösung zu warten. standardGleiches gilt für Hardware-Vertrauensanker: HSMs (Hardware-Sicherheitsmodule), TPMs und Smartcards werden in Silizium-Aktualisierungszyklen weiterentwickelt, die länger sind als der regulatorische Zeitraum.
Nicht nur eine Migration, sondern mehrere mit unterschiedlichen Vorlaufzeiten
Hier ändert die Ersatzkarte den Zeitplan für die Einsatzbereitschaft. Die Reihenfolge der Dringlichkeit und die Reihenfolge der Vorlaufzeit sind nicht gleich.Ein Plan, der sich nur auf einen dieser Aspekte stützt, wird eine Frist verpassen.
- Datenübertragung – wichtige Einrichtung. Höchste Dringlichkeit (es handelt sich um die HNDL-Oberfläche) und die kürzeste Vorlaufzeit: Für die meisten Stacks handelt es sich um ein Bibliotheks-Upgrade und eine Konfigurationsänderung. Es ist nachweislich auch machbar – Cloudflare berichtete darüber. Oktober 2025 Mehr als die Hälfte des vom Nutzer initiierten Datenverkehrs in seinem Netzwerk nutzt bereits Post-Quantum-Key-Agreement. Die Lücke liegt auf Ihrer Seite der Verbindung: Nur etwa 39 % der 100,000 größten öffentlichen Webserver unterstützen es, und lediglich 3.7 % der Ursprungsserver hinter Cloudflare. Aktuelle Zahlen finden Sie auf Cloudflare-Radar. Hier beginnen, früh fertig sein.
- Code-, Firmware- und Secure-Boot-Signierung. Geringe Dringlichkeit bei HNDL – niemand sammelt eine Signatur – aber eine lange Vorlaufzeit und eine frühe Frist, da ein im Jahr 2027 ausgeliefertes Gerät auch 2040 noch Signaturen verifizieren muss und Signaturwurzeln eine Lebensdauer von über einem Jahrzehnt haben. standards sind bereit (SP 800-208, SLH-DSA); CNSA 2.0 und Spaniens CCN setzen die Firmware-Signierung genau aus diesem Grund an die erste Stelle der Warteschlange. Beginnen Sie jetzt, auch wenn die Dringlichkeit gering ist.
- PKI und Zertifikate. Sie haben keinen Einfluss auf diesen Zeitplan. Es wurde nicht erwartet, dass Post-Quantum-Zertifikate vor 2027 allgemein verfügbar und browserübergreifend vertrauenswürdig sein würden, hybride Zertifikatsformate waren Ende 2025 bei der IETF noch nicht endgültig festgelegt, und die Kettenlängen wachsen um ein Vielfaches. Pilot und Budget; versprechen Sie keinen Termin, den Sie nicht garantieren können.
- Ruhende Daten und langlebige Archive. Die Massenverschlüsselung funktioniert einwandfrei – AES-256 ist lediglich eine Parameteränderung. Das Problem liegt in der darüberliegenden Schlüsselhierarchie: Schlüsselverpackung und Schlüsseltransport mittels RSA oder ECDH. Reverschlüsselungskampagnen sind langsam und beeinträchtigen Backups, Archive und Treuhandkonten.
- Eingebettete Systeme, OT-Systeme (Operational Technology – industrielle Steuerungssysteme) und Systeme von Drittanbietern. Aktualisierungszyklen dauern länger als das Zeitfenster, und manche Assets lassen sich schlichtweg nicht migrieren. In diesen Fällen sind Ersatz, kompensierende Maßnahmen oder ein dokumentiertes, akzeptiertes Risiko die Lösung – und je früher Sie diese Optionen benennen, desto kostengünstiger sind sie.
Zwei praktische Konsequenzen für einen GRC-Plan. Erstens, Planen Sie rückwärts vom frühestmöglichen Bindungstermin anhand der Vorlaufzeit, nicht allein anhand der Risikobewertung.Die Rangfolge der Aufgaben zeigt Ihnen, welche Dinge Sie zuerst beheben sollten. können. Schnell beheben; die Bearbeitungszeitliste sagt Ihnen, was zu tun ist. Anfang Erstens, unabhängig davon. Zweitens, Das Inventar muss den Anwendungsfall erfassen, nicht nur den Algorithmus.„RSA-2048 in diesem Repository“ ist nicht aussagekräftig; „RSA-2048 wird für den Schlüsseltransport in einem öffentlich zugänglichen Dienst verwendet“ und „RSA-2048 wird zum Signieren von Firmware verwendet“ sind zwei verschiedene Projekte mit unterschiedlichen Zielen, unterschiedlichen Fristen und unterschiedlichen Verantwortlichen. Deshalb muss ein Inventar die primitive Klasse und die Schnittstelle, auf der die Kryptografie gefunden wurde, erfassen, nicht nur den Algorithmusnamen – und deshalb ist die Erstellung eines solchen Inventars schwieriger als gedacht.
Warum die PQC-Bereitschaft so schwierig ist: Kryptographie ist wirklich allgegenwärtig.
Jedes Regime verlangt zuerst die Bestandsaufnahme, da diese den schwierigsten Teil darstellt. Organisationen merken das sofort, wenn sie es versuchen.
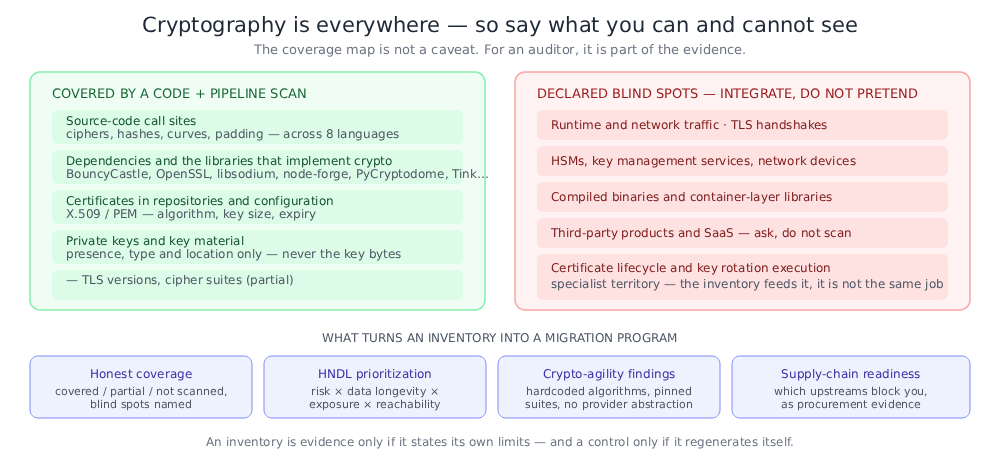
Wo sich Kryptographie tatsächlich verbirgt
- Rufen Sie Websites in Ihrer eigenen Quelle an — eine in einem Dienst erstellte Chiffre, ein in einer Hilfsklasse gewählter Hashwert, eine in einer Signaturroutine benannte Kurve. Acht Sprachen in einem Monorepo bedeuten acht Sätze von Idiomen.
- Abhängigkeiten Der Großteil der kryptografischen Operationen in den meisten Anwendungen wird von Bibliotheken ausgeführt, die das Team nie bewusst ausgewählt hat: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Welcher Algorithmus tatsächlich ausgeführt wird, ist eine Eigenschaft der Bibliothek, nicht Ihres Codes.
- Zertifikate und Schlüsselmaterial — X.509-Zertifikate in Repositories eingecheckt, PEM-Schlüsseldateien in Konfigurationsverzeichnissen, Keystores in Images integriert.
- Infrastruktur-als-Code- und Protokollkonfiguration — eine minimale TLS-Version in einem Terraform-Modul, eine Cipher-Suite-Liste in einem Ingress-Controller, eine SSH-Konfiguration in einem Basis-Image.
- Container-Images und kompilierte Binärdateien — Kryptobibliotheken, die in Schichten verknüpft sind, die von keinem Quellcode-Scan jemals gelesen werden.
- Drittanbieterprodukte und SaaS — die Kryptowährung, die man weder sehen noch verändern kann, sondern nur nach der man fragen kann.
- HSMs, Schlüsselverwaltungsdienste und Netzwerkgeräte — die Kryptowährung, die gänzlich außerhalb von Software existiert.
Die vier Dinge, die dies zu einem Programm und nicht zu einem Scan machen.
Ehrliche Berichterstattung. Ein Inventar ist nur dann ein Beweis, wenn es seine eigenen Grenzen festlegt. „Wir haben Quellcode, Abhängigkeiten, Zertifikate, Schlüsseldateien und … gescannt.“ IaC Die Aussage „Wir haben weder Laufzeitdatenverkehr, TLS-Handshakes, HSM-Inhalte, kompilierte Binärdateien noch Containerebenen gescannt“ ist eine vertretbare Position. Eine Zahl ohne Nenner ist es nicht.
Priorisierung statt Aufzählung. Ein großes Portfolio liefert Tausende von Krypto-Ergebnissen. Eine einfache Liste ist unbrauchbar. Die relevante Rangfolge berücksichtigt vier Faktoren: Ist der Algorithmus Shor-geknackt oder lediglich Grover-geschwächt? Wie lange müssen die geschützten Daten vertraulich bleiben (HNDL-Faktor)? Ist er einem Netzwerk ausgesetzt? Und ist er im laufenden Betrieb tatsächlich erreichbar oder befindet er sich nur in einer Testumgebung oder einem bereitgestellten Beispiel? Jede Roadmap, die „Hochrisiko-Anwendungsfälle zuerst“ vorsieht, ist eine Priorisierungsanweisung, die sich nicht anhand einer alphabetischen Liste beantworten lässt.
Agilität, nicht nur Ersatz. Wie die Ersatzkarte zeigte, ist die Zielmenge weiterhin in Bewegung, und die Hybridregeln unterscheiden sich je nach Region – der Wechsel, den Sie 2027 vornehmen, wird nicht Ihr letzter sein. Fest codierte Algorithmusnamen, festgelegte Cipher Suites, fehlende Anbieterabstraktion und nicht verhandelbare Protokollversionen sind die Faktoren, die die weiter in ein anderes mehrjähriges Projekt umschichten. Das sind Erkenntnisse für sich, die sich jetzt günstig beheben lassen, später aber teuer.
Die Lieferkette. Sie können nicht schneller migrieren als Ihr langsamster Upstream-Partner. Welche Ihrer Abhängigkeiten PQC unterstützen, welche Hybridmodi anbieten, welche einen Fahrplan veröffentlicht haben, welche überhaupt ein CBOM bereitstellen – das bestimmt Ihren kritischen Pfad und ist gleichzeitig der Nachweis, den ein Beschaffungsteam gemäß den Lieferantenrisikoverpflichtungen von NIS2 und DORA benötigt.
Noch eine Falle: Die Bestandsaufnahme ist ein Kontrollinstrument, kein Projekt.
Der Instinkt besteht darin, eine Entdeckungsübung durchzuführen.cisErstellen Sie beispielsweise eine Tabelle und archivieren Sie diese. PCI DSS schließt dies mit seinem zwölfmonatigen Überprüfungszyklus bereits aus; Spaniens CCN schließt seine Migrationscheckliste mit „Aktualisierung des Inventars kryptografischer Assets und ihrer Abhängigkeiten“ ab; und das US-amerikanische Implementierungsmemorandum ist noch direkter:
Angesichts des Umfangs und der Komplexität der IT-Umgebungen der Bundesbehörden sind manuelle Ansätze zur Ermittlung und Verwaltung von Kryptografie oft unzureichend. Behörden sollten daher, wo immer möglich und angebracht, Automatisierung einsetzen, um ein umfassendes und stets aktuelles Bild ihrer kryptografischen Sicherheitslage zu erhalten. Automatisierung ist entscheidend für die Bestandsverwaltung, die Durchsetzung von Richtlinien und die Berichterstattung zur Einhaltung der Vorschriften.
Die Kryptographie entwickelt sich ständig weiter: Ein Entwickler fügt eine Bibliothek hinzu, ein Basis-Image ändert sich, ein neuer Dienst wird mit einer Standard-Verschlüsselungssuite ausgeliefert. Ein Inventar, das bei jedem Build neu generiert wird, ist eine Kontrollmaßnahme; ein jährlich manuell neu zu generierendes Inventar ist ein Archäologieprojekt, das man endlos wiederholen wird.
Was „PQC-Bereitschaft“ in der Praxis bedeutet
Lässt man die Fachsprache der Anbieter außer Acht, so besteht die PQC-Bereitschaft in der Fähigkeit, sechs Dinge auf Abruf zu produzieren:
- Ein kryptographisches Inventar in einem standard maschinenlesbares Format, das die sichtbaren Oberflächen abdeckt und automatisch neu generiert wird.
- Eine Risikoklassifizierung von jedem darin enthaltenen Asset: muss ersetzt werden (Shor-gebrochen), kann vor Ort gehärtet werden (Grover-geschwächt) oder ist bereits quantensicher.
- Ein nach Priorität geordneter Migrationsrückstand Dies spiegelt die Langlebigkeit, die Sichtbarkeit und die Erreichbarkeit der Daten wider – daher ist die Frage „Anwendungsfälle mit hohem Risiko zuerst“ zu beantworten.
- Eine Deckungserklärung das Ihre blinden Flecken explizit benennt.
- Konformitätsnachweis zugeordnet den Regimen, die Sie tatsächlich binden, mit ihren jeweiligen Daten.
- Eine Betrachtung der Bereitschaft der Lieferkette Wir informieren Sie darüber, welche Upstream-Systeme Ihre Migration blockieren.
Alles andere – Schlüsselrotation, Zertifikatslebenszyklus, HSM-Orchestrierung, Netzwerkerkennung – ist zwar wichtig, aber nachgelagert zu diesen sechs. Man kann nicht rotieren, was man nicht gefunden hat.
Wie Xygeni hilft
Xygenis Quantensichere Konformität Die Funktion erzeugt alle sechs aus dem Scan, der bereits in Ihrem System ausgeführt wird. pipelineKein separates Krypto-Immobilienprodukt, kein Agent, keine Änderung an Ihrer Vorgehensweise – die Krypto-Erkennung läuft parallel zu SCA (Software-Kompositionsanalyse – der Abhängigkeitsscan), SAST (statische Anwendungssicherheitstests – der Quellcode-Scan) und IaC Die Analyse, die Sie bereits haben.
1 · Der CBOM. Xygeni erstellt ein CycloneDX CBOM, das die vier Krypto-Asset-Typen – Algorithmen, Protokolle, Zertifikate und zugehörige Elemente wie Schlüssel und Salts – für Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP und Swift abdeckt und jeden Algorithmus mit der ihn implementierenden Bibliothek verknüpft. Krypto-Assets sind vollwertige Inventarobjekte auf der Plattform, neben Komponenten, Schwachstellen, Geheimnissen und mehr. IaC Die Funde weisen daher dieselbe Herkunft und Geschichte auf. Wichtiges Material wird niemals in das Inventar aufgenommen – lediglich dessen Vorhandensein, Art und Fundort werden erfasst.
2 · Quantenrisikoklassifizierung. Jedes Asset ist gekennzeichnet. kurz-gebrochen (öffentlicher Schlüssel, muss ersetzt werden), Grover-geschwächt (symmetrisch oder Hash, direkt im Speicher härtbar) oder pqc-sicherund wurden aufgrund von HNDL-Exposition gekennzeichnet. Dieselbe Unterscheidung ist maßgebend für die SAST Die Empfehlungen zur Behebung von Problemen hängen von der primitiven Klasse ab: RSA und ECC erhalten die Empfehlung „Migration zu ML-KEM oder ML-DSA mit einer hybriden Konstruktion während der Übergangsphase“, während AES-128 und SHA-256 die Empfehlung „Erhöhen der Schlüssel- oder Digest-Länge“ erhalten. Dies ist beabsichtigt – die Empfehlung eines größeren RSA-Schlüssels gegen einen Quantenangreifer ist schlimmer als gar keine Empfehlung, und jedes Tool, das die beiden Fälle vermischt, bewirkt genau das.
3 · Der nach Priorität geordnete Migrationsrückstand. Anstatt einer statischen Liste bewertet Xygeni jedes quantenanfällige Asset anhand von Quantenanfälligkeit, Datenlebensdauer und -sensibilität, Netzwerkgefährdung, Erreichbarkeit und Geschäftswert mit 0 bis 100 Punkten und erstellt daraus eine priorisierte Aufgabenliste. So wird aus dem Slogan „Hochrisiko-Anwendungsfälle bis 2030“ eine konkrete Arbeitsliste.
4 · Die Abdeckungskarte. Xygeni berichtet, was es untersucht hat und was nicht: Quellcode, Zertifikate, Abhängigkeitszuordnung, private Schlüsseldateien und IaC Die Konfigurationen werden als abgedeckt, teilweise oder gar nicht gescannt aufgelistet, wobei Laufzeit- und Netzwerkverkehr, TLS-Handshakes, HSM- und KMS-Inhalte, kompilierte Binärdateien und Container-Layer-Bibliotheken explizit als Schwachstellen benannt werden. Prüfer reagieren positiv auf ein Tool, das seine eigenen Grenzen aufzeigt; daher sollten Sie unserer Erfahrung nach … CISOs.
5 · Nachweis der Einhaltung. Die Compliance-Engine bewertet den Kryptobestand anhand von sechs Regimen und gibt unter Berücksichtigung der jeweiligen Fristen ein Ergebnis (bestanden), ein teilweises Bestehen oder ein Nichtbestehen zurück: NIST IR 8547, NSA CNSA 2.0, hat das EU-PQC-Roadmapund die postquantenmechanischen Teilmengen von PCI-DSS 4.0, DORA und NIS2Dieses befindet sich im selben Compliance-Scanner wie das CIS Benchmark für Software-Lieferketten, OWASP SCVS und OpenSSF standardPQC-Statusberichte werden daher über denselben Kanal wie die übrigen Compliance-Berichte Ihrer Software-Lieferkette übermittelt. Organisationen, deren verbindliche Frist von anderer Stelle stammt – ASD, CCCS, CCN – können mit denselben Nachweisen arbeiten, da diese Fahrpläne auf demselben Grundgerüst für 2030/2035 basieren; lediglich der australische Fertigstellungstermin Ende 2030 muss separat verfolgt werden.
6 · Bereitschaft der Lieferkette. Jede Abhängigkeit verfügt über ein Post-Quantum-Readiness-Attribut – unterstützt sie PQC, bietet sie Hybridmodi an, gibt es eine veröffentlichte Roadmap –, sodass Sie sehen können, welche Upstreams auf Ihrem kritischen Pfad liegen, und eine Lieferanten-Readiness-Ansicht für die Beschaffung erstellen können.
Jenseits der sechs: Erkenntnisse zur Krypto-Agilität. Xygeni markiert auch die Muster, die die weiter Migration bedeutet eine komplette Neuentwicklung – fest codierte Algorithmen und Kurven, fehlende Provider-Abstraktion, festgelegte Legacy-Verschlüsselungssammlungen, nicht verhandelbare Protokollversionen. Schwache und quantenanfällige Kryptografie lässt sich über dieselbe Richtlinienebene wie die übrigen Ergebnisse durchsetzen, sodass ein neuer, Shor-gebrochener Algorithmus erkannt werden kann. pull request und nicht erst bei der Prüfung im nächsten Jahr.
Die zentralen Thesen
- Ermitteln Sie Ihren frühestmöglichen Bindungstermin, bevor Sie irgendetwas planen. Die meisten Fahrpläne sehen das Jahr 2030 für Hochrisikogebiete und 2035 für die übrigen vor – Australien erwartet jedoch, dass ganze Die Umstellung soll bis Ende 2030 abgeschlossen sein, und PCI DSS beginnt im Jahr 2025 mit der Abfrage des Inventars.
- Planen Sie nach der Form, nicht nach der Gerichtsbarkeit. Entdeckung bis 2026–2028, Migration mit hohem Risiko bis 2030–2031, Abschluss bis 2035. Einmalige Abstimmung genügt, um die meisten Anforderungen zu erfüllen; Ausnahmen separat verfolgen.
- Beginnen Sie mit der Bestandsaufnahme, da jeder zuerst danach fragt. — die EU, Spanien, Kanada, Australien, Singapurs MAS und PCI DSS alle mit dem gleichen Ergebnis.
- Verwenden Sie CBOM als Format. Der EU-Fahrplan empfiehlt dies namentlich; die US-Leitlinien zu den Mindestelementen des CBOM werden voraussichtlich im März 2027 veröffentlicht und fordern dies ausdrücklich. automatisierte Bewertung.
- Verwechseln Sie niemals Shor und Grover. Public-Key-Verschlüsselung muss ersetzt werden; symmetrische Verschlüsselung und Hash-Verschlüsselung können direkt implementiert werden. Empfehlungen, die diese Ansätze vermischen, sind schlimmer als gar keine Empfehlungen.
- HNDL legt Ihre tatsächliche Deadline fest. Daten, die auch nach 2035 vertraulich bleiben müssen, sind heute schon gefährdet. Priorisieren Sie den Schlüsselaustausch – TLS, IKE, jegliche Verfahren zum Schutz von Daten während der Übertragung – gegenüber Signaturen.
- Planen Sie nach Vorlaufzeit, nicht nur nach Risiko. Die Einrichtung der Schlüsselverwaltung ist dringend, aber schnell; Firmware-Signierung und PKI sind zwar nicht dringend, aber zeitaufwendig, und die zeitaufwendigen Schritte müssen zuerst angegangen werden. Alles, was nicht migriert werden kann – alte Hardware, nicht mehr unterstützte Produkte von Drittanbietern – sollte noch in diesem Jahr benannt werden, da der Austausch die einzige verbleibende Option ist und einen Budgetzyklus erfordert.
- Dokumentieren Sie den Anwendungsfall, nicht nur den Algorithmus. RSA-Schutz für einen TLS-Handshake und RSA-Signatur-Firmware sind zwei unterschiedliche Projekte mit verschiedenen Zielen, Fristen und Verantwortlichen. Eine Bestandsaufnahme, die lediglich Algorithmusnamen auflistet, reicht für eine Migration nicht aus.
- Fordern Sie eine ehrliche Netzabdeckungskarte. Jedes Tool, das vollständige kryptografische Transparenz durch einen Quellscan verspricht, übertreibt. Was es nicht erkennen kann, ist für den Prüfer genauso wichtig wie das, was es erkennen kann.
- Für die zweite Migration vorbereiten. FIPS 206 ist noch nicht endgültig, HQC ist es nicht. standardized, und China und Korea sind standardSie binden ihre eigenen Familien ein. Ein multinationales Unternehmen wird mehr als einen Satz von Post-Quanten-Algorithmen enthalten; Erkenntnisse über Krypto-Agilität sind jetzt günstig und werden 2031 teuer sein.
- Automatisieren oder wiederholen. Ein bei jedem Build neu generiertes kryptografisches Inventar dient der Kontrolle. Eine Tabellenkalkulation ist eine Momentaufnahme, die sich ab dem Tag ihrer Signierung verändert.
Um mehr zu lesen
Die vollständigen technischen Details – was entdeckt wird, wie die Quantenrisikoklassifizierung und die Prioritätsbewertung funktionieren, woran jedes Compliance-Regime bewertet wird und wie man die Berichte erhält – finden Sie in der Xygeni-Dokumentation:
- Xygeni: „Quantensichere Konformität“. Xygeni Docs.
- Xygeni: „Generieren Sie eine CBOM mit der Xygeni-CLI“. Xygeni Docs.
- Xygeni: „Unterstützte Compliance standards“. Xygeni Docs.
Standards und Algorithmen:
- NIST: „IR 8547 (Erster öffentlicher Entwurf): Übergang zur Post-Quanten-Kryptographie Standards„. November 2024.“
- NIST: „FIPS 203 (ML-KEM)–FIPS 204 (ML-DSA)–FIPS 205 (SLH-DSA)„. August 2024.
- NIST: „IR 8545: Statusbericht zur vierten Runde des NIST PQC Standardisierungsprozess„. März 2025.
- NIST: „SP 800-57 Teil 1 Rev. 5: Empfehlung für das Schlüsselmanagement— Tabelle 2, vergleichbare Sicherheitsstärken.
- NIST: „SP 800-208: Empfehlung für zustandsbehaftete Hash-basierte Signaturverfahren(LMS, HSS, XMSS, XMSS^MT). Oktober 2020.
- IETF: „RFC 9794: Terminologie für traditionelle Post-Quanten-Hybridverfahren„. Juni 2025.“
- Cloudflare: „Zustand des Post-Quanten-Internets im Jahr 2025und Live-Adoptionsdaten zu „Cloudflare-Radar".
- CycloneDX: „Stückliste für Kryptografie (CBOM)" und "CycloneDX v1.7 veröffentlicht„. Oktober 2025.
Nationale und regionale Fahrpläne:
- ASD (Australien): „Planung für Post-Quanten-Kryptographie„. September 2025.
- NIS-Kooperationsgruppe: „Ein koordinierter Implementierungsfahrplan für den Übergang zur Post-Quanten-Kryptographie„. Juni 2025.“
- CCN (Spanien): „CCN-TEC 009 / BP-37 – Empfehlungen für einen sicheren Posttransfer„. Juli 2026.
- Europäische Kommission: „Empfehlung (EU) 2024/1101 der Kommission“ (11. April 2024) und “COM(2026) 13 — Vorschlag zur Änderung der Richtlinie (EU) 2022/2555 (NIS2)(20. Januar 2026).
- NCSC (UK): „Zeitpläne für die Migration zur Post-Quanten-Kryptographie„. März 2025.
- Kanadisches Zentrum für Cybersicherheit: „Fahrplan für die Migration zur Post-Quanten-Kryptographie für die Regierung von Kanada (ITSM.40.001)„. Juni 2025.“
- Das Weiße Haus: „Präsidialverordnung 14412 – Sicherung der Nation vor hochentwickelten kryptografischen Angriffen“ (22. Juni 2026) und OMB “M-26-15(24. Juni 2026).
- NSA: „Post-Quantum Cybersecurity Resources (CNSA 2.0)".
- CRYPTREC (Japan): „CRYPTREC— ML-KEM wurde im März 2026 in die Liste der empfohlenen Verschlüsselungsverfahren aufgenommen.
- MAS (Singapur): „Hinweise zum Umgang mit den Cybersicherheitsrisiken im Zusammenhang mit Quanten„. Februar 2024.
- NZISM (Neuseeland): „Vorbereitung auf die Post-Quanten-Kryptographie".
- ICCS (China): „Institut für kommerzielle Kryptographie Standards— Programm für kommerzielle kryptografische Algorithmen der nächsten Generation.
- ITI (Brasilien): „ITI veröffentlicht eine normative Anleitung, die qualitativ hochwertige Algorithmen für ICP-Brasil enthält„. Januar 2026.
Sektorale und horizontale Verpflichtungen:
- EU: „Richtlinie (EU) 2022/2555 (NIS2)"; "Verordnung (EU) 2022/2554 (DORA)"; "Delegierte Verordnung (EU) 2024/1774 der Kommission (DORA ICT-Risikomanagement-RTS)"; "Verordnung (EU) 2024/2847 (Gesetz zur Cyberresilienz)".
- PCI-Sicherheit Standards Rat: „Zusammenfassung der Änderungen von PCI DSS v3.2.1 zu v4.0“ (Anforderung 12.3.3).
Hintergrund:
- Craig Gidney: „Wie man 2048-Bit-RSA-Ganzzahlen mit weniger als einer Million verrauschter Qubits faktorisiert„Google Quantum AI, Mai 2025.“
- Michele Mosca: „Cybersicherheit im Zeitalter der Quantencomputer: Sind wir bereit?". IACRePrint 2015/1075.
