






TL? DR
Η μετακβαντική κρυπτογραφία (PQC) σημαίνει κρυπτογραφικούς αλγόριθμους που έχουν σχεδιαστεί για να αντιστέκονται σε επιθέσεις από έναν μελλοντικό κβαντικό υπολογιστή μεγάλης κλίμακας. Η μετάβαση σε αυτήν είναι πλέον μια ξεπερασμένη υποχρέωση σε όλη την Ευρώπη, την Αμερική και την περιοχή Ασίας-Ειρηνικού — δεν αποτελεί πλέον θέμα έρευνας.
Το πρώτο παραδοτέο παντού είναι ένα απόθεμα, όχι μια αλλαγή κώδικα. Κάθε καθεστώς, όπως π.χ. NIST IR 8547, Μετάβαση στην Μετα-Κβαντική Κρυπτογραφία Standards, Οδικός χάρτης της ΕΕ, Ισπανία CCN-TEC 009 και παρόμοιες για άλλες περιοχές, καθώς και τομεακές συστάσεις όπως PCI DSS 12.3.3, ξεκινά ζητώντας σας να απαριθμήσετε την κρυπτογραφία που χρησιμοποιείτε.
Μια προτεινόμενη ενσάρκωση ενός τέτοιου αποθέματος για κρυπτογραφικά περιουσιακά στοιχεία είναι η CBOM (Κρυπτογραφικός Πίνακας Υλικών), ο οποίος είναι μια αναγνώσιμη από μηχανήματα λίστα αλγορίθμων, κλειδιών, πιστοποιητικών και πρωτοκόλλων που χρησιμοποιεί ένα σύστημα. Αποτελεί επέκταση του γνωστού SBOM και το συνιστώμενο standardμορφοποιημένη μορφή για αυτό το απόθεμα.
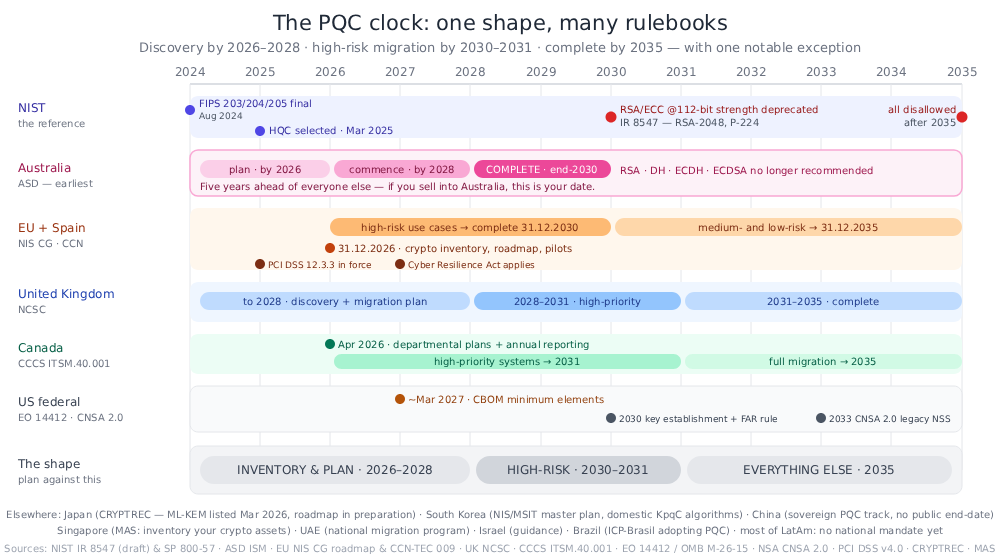
Ελέγξτε την παλαιότερη ημερομηνία δέσμευσης. Μπορεί να μην είναι το 2035. Οι περισσότερες δικαιοδοσίες συγκλίνουν στην ανακάλυψη έως το 2026-2028, στην υψηλού κινδύνου έως το 2030-2031 και στην ολοκλήρωση έως το 2035. Οι στόχοι είναι γνωστοί, αλλά δεν αποτελούν μία μόνο αντικατάσταση. ML-KEM αντικαθιστά την ανταλλαγή κλειδιών, ML-DSA αντικαθιστά τις υπογραφές γενικής χρήσης, ενώ τα σχήματα που βασίζονται σε κατακερματισμό (SLH-DSA, XMSS/LMS) καλύπτουν το υλικολογισμικό και τις μακρόβιες ρίζες. Η εγκατάσταση κλειδιών αποστέλλεται ήδη σε διαδικτυακή κλίμακα. Τα πιστοποιητικά και οι υπογραφές έχουν μείνει χρόνια πίσω — επομένως η παραγγελία επείγουσας ανάγκης και η παραγγελία εντός προθεσμίας διαφέρουν και το σχέδιό σας χρειάζεται και τα δύο.
Η μετάβαση είναι μια δεκαετία συνύπαρξης, όχι μια στροφή προς τα πάνω. Μέχρι τα μέσα της δεκαετίας του 2030, οι περισσότεροι οργανισμοί θα χρησιμοποιούν την κλασική και την μετα-κβαντική κρυπτογραφία παράλληλα, και συχνά κυριολεκτικά συνδυασμένα: μια υβριδική κατασκευή. Κρυπτο-ευκινησία είναι αυτό που καθιστά βιώσιμη αυτήν την περίοδο. Σημαίνει ότι είναι δυνατή η αλλαγή αλγορίθμου, παραμέτρων ή και του αν χρησιμοποιείτε καθόλου ένα υβριδικό σύστημα μέσω διαμόρφωσης και πολιτικής, αντί να ξαναγράφετε και να αναδιατάσσετε κώδικα.
Υπάρχουν δύο «ρολόγια» που χτυπούν, όχι ένα: το ρυθμιστικό ρολόι παραπάνω, και «Συλλέξτε τώρα, αποκρυπτογραφήστε αργότερα» (HNDL). Το τελευταίο περιλαμβάνει αντιπάλους που καταγράφουν κρυπτογραφημένη κίνηση σήμερα για να την αποκρυπτογραφήσουν μόλις δημιουργηθεί ένας κβαντικός υπολογιστής. Αυτό σημαίνει ότι δεδομένα με μεγάλη διάρκεια εμπιστευτικότητας είναι ήδη εκτεθειμένα.
Το δύσκολο κομμάτι δεν είναι οι αλγόριθμοι, είναι η ανακάλυψη. Η κρυπτογραφία κρύβεται στον πηγαίο κώδικα, στις εξαρτήσεις, στα πιστοποιητικά, στα αρχεία κλειδιών, στην υποδομή ως κώδικα, στις εικόνες κοντέινερ, στη διαμόρφωση πρωτοκόλλου και σε προϊόντα τρίτων. Ένα αξιόπιστο απόθεμα πρέπει να λέει με ειλικρίνεια αυτό που δεν μπορεί να δει.
Το Xygeni μπορεί να σας βοηθήσει να προετοιμαστείτε για το PQC δημιουργώντας το CBOM, ταξινομώντας κάθε κρυπτο-στοιχείο ενεργητικού με βάση τον κβαντικό κίνδυνο, κατατάσσοντας ένα εκκρεμές μετεγκατάστασης με βάση την έκθεση σε HNDL, αντιστοιχίζοντας τα αποτελέσματα σε έξι κανονιστικά καθεστώτα και αναφέροντας την ετοιμότητα των εξαρτήσεών σας μετά την κβαντική φάση. Πλήρεις λεπτομέρειες: Συμμόρφωση με την Quantum-Safe.
Τι χαλάει ένας κβαντικός υπολογιστής — και τι όχι
Αυτή η διάκριση είναι το πιο σημαντικό τεχνικό γεγονός για ένα κοινό του GRC, επειδή αποφασίζει εάν ένα εύρημα είναι έργο αντικατάστασης είτε για αλλαγή διαμόρφωσηςΤο να κάνεις λάθος παράγει συμβουλές αποκατάστασης που δεν είναι απλώς άχρηστες αλλά και ενεργά επιβλαβείς.
Αλγόριθμος Shor — ένας κβαντικός αλγόριθμος που παραγοντοποιεί μεγάλους ακέραιους αριθμούς και υπολογίζει αποτελεσματικά διακριτούς λογάριθμους — διασπά δομικά τη σημερινή κρυπτογραφία δημόσιου κλειδιού: RSA, ECDSA, EdDSA, Diffie-Hellman και ECDH, ή DSA. Υπάρχει καμία διόρθωση μεγέθους κλειδιούΈνα κλειδί RSA 4096-bit δεν είναι ουσιαστικά ασφαλέστερο από ένα 2048-bit έναντι ενός κβαντικού αντιπάλου. Αυτοί οι αλγόριθμοι πρέπει να είναι αντικατασταθούνΤο ίδιο ισχύει και για τις εθνικές παραλλαγές που βασίζονται στα ίδια μαθηματικά — για παράδειγμα, το SM2 της Κίνας βασίζεται σε ελλειπτική καμπύλη και επομένως είναι εξίσου εκτεθειμένο.
Ο αλγόριθμος του Grover — ένας κβαντικός αλγόριθμος αναζήτησης — αποδυναμώνει τους συμμετρικούς κρυπτογράφους και τις συναρτήσεις κατακερματισμού, αλλά μόνο μειώνοντας κατά προσέγγιση στο μισό την αποτελεσματική τους ισχύ. Αυτά είναι σκληρυνόμενο στη θέση του: μετάβαση από AES-128 σε AES-256, από SHA-256 σε SHA-384 ή SHA-512. Το NIST IR 8547 το επισημαίνει άμεσα: η συμμετρική του NIST standard«είναι σημαντικά λιγότερο ευάλωτα σε γνωστές κβαντικές επιθέσεις από την κρυπτογραφία δημόσιου κλειδιού» standards”, και οποιοδήποτε εγκεκριμένο συμμετρικό πρωτόγονο που προσφέρει τουλάχιστον 128 bit κλασικής ασφάλειας εξακολουθεί να πληροί την χαμηλότερη κατηγορία μετα-κβαντικής ασφάλειας του NIST.
Η μηχανή που θα το κάνει αυτό ονομάζεται CRQC - α κρυπτογραφικά σχετικός κβαντικός υπολογιστήςΗ δημόσια πολιτική είναι προσεκτική σχετικά με την κατάστασή του. Το υπόμνημα εφαρμογής των ΗΠΑ το θέτει ξεκάθαρα: «Δεν είναι ακόμη γνωστό αν υπάρχει CRQC, αλλά οι σταθερές εξελίξεις στον τομέα της κβαντικής πληροφορικής μπορεί να οδηγήσουν σε ένα CRQC την επόμενη δεκαετία».
Αυτό που έχει αλλάξει δεν είναι ότι έφτασε η μηχανή — είναι ότι η εκτίμηση για το πόσο θα χρειαζόταν συνεχίζει να συρρικνώνεται. Τον Μάιο του 2025, ο Craig Gidney της Google Quantum AI δημοσίευσε μια εκτίμηση πόρων που έδειχνε ότι Το RSA-2048 θα μπορούσε να υπολογιστεί σε λιγότερο από μια εβδομάδα από έναν κβαντικό υπολογιστή με λιγότερα από ένα εκατομμύριο θορυβώδη qubits — περίπου μια εικοσαπλάσια μείωση από τη δική του εκτίμηση του 2019, η οποία ήταν περίπου 20 εκατομμύρια. Αυτή είναι μια μηχανική εκτίμηση, αλλά μια εκτίμηση που μειώνεται 20 φορές σε έξι χρόνια είναι ακριβώς το είδος της τάσης για την οποία μια συνάρτηση κινδύνου πληρώνεται για να λάβει σοβαρά υπόψη.
Το ρολόι που ήδη ξεκίνησε: συγκομιδή τώρα, αποκρυπτογράφηση αργότερα
Συγκομίστε τώρα, αποκρυπτογραφήστε αργότερα (HNDL) είναι η πρακτική της καταγραφής κρυπτογραφημένης κίνησης ή δεδομένων σήμερα και της αποθήκευσής τους μέχρι να μπορέσει ένας CRQC να την αποκρυπτογραφήσει. Μετατρέπει μια μελλοντική δυνατότητα σε μια σημερινή έκθεση για οτιδήποτε πρέπει να παραμείνει εμπιστευτικό για χρόνια: ιατρικά αρχεία, νομικά αρχεία, πνευματική ιδιοκτησία, κρατικά μυστικά, διαπιστευτήρια μακράς διαρκείας, υπογεγραμμένα αποδεικτικά στοιχεία.
Οι ρυθμιστικές αρχές έχουν σταματήσει να αντισταθμίζουν αυτό το ζήτημα. Η πρόταση της Ευρωπαϊκής Επιτροπής του Ιανουαρίου 2026 για την τροποποίηση του NIS2 αναφέρει στην αιτιολογική σκέψη 8 ότι «η πιθανότητα «συγκομιδή τώρα – αποκρυπτογράφηση μεταγενέστερων επιθέσεων», που πιθανότατα συμβαίνει ήδη τώρα, και οι μελλοντικοί κίνδυνοι που προκαλούνται από κβαντικές επιθέσεις κατά της πλαστογράφησης υπογραφών» δικαιολογούν τη μετάβαση.
Η συνέπεια του σχεδιασμού είναι απλή αριθμητική, ένα επιχείρημα που ο Michele Mosca προβάλλει από τότε 2015: προσθέστε τον αριθμό των ετών που τα δεδομένα σας πρέπει να παραμείνουν εμπιστευτικά στον αριθμό των ετών που θα διαρκέσει η μετεγκατάστασή σας. Εάν αυτό το άθροισμα φτάσει πέρα από το σημείο όπου υπάρχει εύλογη ύπαρξη CRQC, έχετε ήδη καθυστερήσει. Για τους περισσότερους ρυθμιζόμενους οργανισμούς, μια πολυετής μετεγκατάσταση συν μια δεκαετία διατήρησης δεδομένων υπερβαίνει άνετα οποιαδήποτε αξιόπιστη εκτίμηση.
Το NIST καταλήγει στο επιχειρησιακό συμπέρασμα στο IR 8547: «αναμένει να δώσει προτεραιότητα στη μετάβαση σε κβαντικά ανθεκτικά σχήματα δημιουργίας κλειδιών... για προστασία από επιθέσεις «συγκομιδή τώρα, αποκρυπτογράφηση αργότερα», ιδιαίτερα σε διαδραστικά πρωτόκολλα όπως το TLS και το IKE». Πρώτα η δημιουργία κλειδιών, μετά οι υπογραφές — ακολουθεί κυριολεκτικά η εντολή για σταδιακή εφαρμογή στις ομοσπονδιακές αρχές των ΗΠΑ, με την δημιουργία κλειδιών μετά την κβαντική διαδικασία να ολοκληρώνεται ένα ολόκληρο έτος πριν από τις υπογραφές. (Το IKE είναι το πρωτόκολλο διαπραγμάτευσης κλειδιών πίσω από τα IPsec VPN.)
Γιατί αυτό είναι πρόβλημα GRC πριν γίνει πρόβλημα κρυπτογραφίας;
Υπάρχουν τρεις λόγοι για τους οποίους αυτό καταλήγει στα γραφεία των CISλειτουργικά συστήματα και υπεύθυνους συμμόρφωσης αντί να παραμείνουν με μηχανικούς κρυπτογράφησης.
Οι προθεσμίες προέρχονται από νόμους και κανονισμούς, όχι από τη φυσική. Κανείς δεν ξέρει πότε θα φτάσει ένα CRQC. Όλοι μπορούν να βρουν ότι η ΕΕ αναμένει ότι οι περιπτώσεις χρήσης υψηλού κινδύνου θα έχουν μεταφερθεί μέχρι το τέλος του 2030, ότι η ASD της Αυστραλίας αναμένει ολόκληρη τη μετάβαση. πεπερασμένος μέχρι το τέλος του 2030, και ότι το NIST καταργεί την κρυπτογραφία RSA και ελλειπτικής καμπύλης στο επίπεδο ασφαλείας 112-bit μετά το 2030 και απαγορεύει κάθε κρυπτογραφία δημόσιου κλειδιού που είναι ευάλωτη σε κβαντικά προβλήματα μετά το 2035. Αυτές οι ημερομηνίες είναι ελέγξιμες· το κβαντικό χρονοδιάγραμμα όχι.
Το πρώτο παραδοτέο είναι ένα ελεγκτικό τεχνούργημα. Πριν από την αντικατάσταση οποιουδήποτε αλγορίθμου, κάθε καθεστώς θέτει το ίδιο ερώτημα: Τι κρυπτογραφία έχεις και πού; Αυτή είναι μια υποχρέωση απογραφής — ένα παραδοτέο διακυβέρνησης με έναν ιδιοκτήτη, έναν ρυθμό αναθεώρησης και απαιτήσεις αποδεικτικών στοιχείων. Το PCI DSS απαιτεί ακριβώς αυτό από τον Μάρτιο του 2025, με ή χωρίς αριθμό.
Είναι πρόβλημα προμηθειών. Το μεγαλύτερο μέρος της κρυπτογραφίας στην περιουσία σας δεν είναι δικό σας. Βρίσκεται σε βιβλιοθήκες, πλατφόρμες, συσκευές, παρόχους SaaS και τερματικά πληρωμών. Ο οδικός χάρτης της ΕΕ ζητά από τις οντότητες να «δημιουργήσουν χάρτες εξαρτήσεων... εξετάζοντας τόσο τις εσωτερικές εξαρτήσεις όσο και τις εξαρτήσεις τρίτων μερών». Η ASD δημοσιεύει μια συνοδευτική λίστα με ερωτήσεις μετά την κβαντική επεξεργασία για να θέσετε στους προμηθευτές σας. Και οι δύο είναι δραστηριότητες διαχείρισης προμηθευτών και και οι δύο χρειάζονται αποδεικτικά στοιχεία που μπορείτε να προσκομίσετε σε έναν ελεγκτή.
Ο κανόναςebook: τι ισχύει στην πραγματικότητα για εσάς
Οι αλγόριθμοι έχουν διευθετηθεί
Το NIST ολοκλήρωσε τον πυρήνα της μετα-κβαντικής standardτον Αύγουστο του 2024 — ΜΛ-ΚΕΜ για βασική εγκατάσταση (FIPS 203), Και ML-DSA (FIPS 204) Και SLH-DSA (FIPS 205) για υπογραφές — έτσι δεν υπάρχει πλέον «αναμονή για το standardάμυνα s. A ΚΕΜ, ή μηχανισμός ενθυλάκωσης κλειδιού, είναι η μετα-κβαντική αντικατάσταση της ανταλλαγής κλειδιών: καθορίζει ένα κοινό μυστικό μεταξύ δύο μερών και είναι το κομμάτι που σταματά την HNDL.
Δύο ακόμη βρίσκονται εν πτήσει: FN-DSA (FIPS 206, βασισμένο στο Falcon) δεν έχει ακόμη δημοσιευτεί ούτε ως προσχέδιο, και HQC επιλέχθηκε τον Μάρτιο του 2025 ως μηχανισμός ενθυλάκωσης κλειδιών αντιγράφων ασφαλείας που βασίζεται σε κώδικα, όπως τεκμηριώνεται στο NIST IR 8545Κανένα από τα δύο δεν θα έπρεπε να μπλοκάρει ένα σχέδιο σήμερα, αλλά και τα δύο αποτελούν λόγους για να οικοδομήσουμε κρυπτο-ευκινησία — να είναι δυνατή η αλλαγή αλγορίθμου μέσω διαμόρφωσης και όχι μέσω επανεγγραφής κώδικα. Ποιος από τους αλγόριθμούς σας γίνεται ποιος ορίζεται στο ο χάρτης αντικατάστασης Πιο κάτω.
Το χρονοδιάγραμμα αναφοράς: NIST IR 8547
NIST IR 8547, Μετάβαση στην Μετα-Κβαντική Κρυπτογραφία Standards, είναι το έγγραφο με το οποίο βαθμονομούνται οι περισσότεροι άλλοι οδικοί χάρτες, επειδή θέτει ημερομηνίες για την απόσυρση της κλασικής κρυπτογραφίας δημόσιου κλειδιού:
| Οικογένεια αλγορίθμων | Παράμετροι | Μετάβαση |
|---|---|---|
| ECDSA, RSA (υπογραφές) | 112 bit ισχύος ασφαλείας | Καταργήθηκε μετά το 2030, απαγορεύτηκε μετά το 2035 |
| ECDSA, EdDSA, RSA (υπογραφές) | ≥ 128 bit ισχύος ασφαλείας | Απαγορεύεται μετά το 2035 |
| Πεπερασμένου πεδίου DH και MQV, ECDH, εγκατάσταση κλειδιού RSA | 112 bit ισχύος ασφαλείας | Καταργήθηκε μετά το 2030, απαγορεύτηκε μετά το 2035 |
Μια σημείωση για τις μονάδες: NIST αναφέρει ότι το NIST αναφέρει: δύναμη ασφαλείας, όχι μήκος κλειδιού. Ανά SP 800-57 Μέρος 1 Αναθ. 5, Πίνακας 2, το επίπεδο ισχύος 112-bit είναι RSA-2048 και ελλειπτικές καμπύλες με τάξη 224–255 bit (P-224). το επίπεδο των 128 bit είναι RSA-3072 και καμπύλες 256–383 bit (P-256). Έτσι, το "112-bit RSA" δεν είναι κλειδί 112-bit — είναι το RSA-2048 που εξακολουθεί να τερματίζει ένα μεγάλο μέρος του TLS παραγωγής. Και η πανταχού παρούσα αντιστοίχιση P-256 / RSA-3072 είναι δεν στον κάδο απόσυρσης του 2030· βρίσκεται στον κάδο απόρριψης του 2035. Και οι δύο κάδοι καταλήγουν στο ίδιο σημείο: μετά το 2035 δεν εγκρίνεται κανένας αλγόριθμος δημόσιου κλειδιού που είναι ευάλωτος σε κβαντικά δεδομένα σε κανένα μέγεθος παραμέτρου.
Μια προειδοποίηση που αξίζει να γνωρίζετε πριν την αναφέρετε σε ένα τιμόνι commitστόχος: Το IR 8547 εξακολουθεί να είναι ένα αρχικό δημόσιο προσχέδιο — δημοσιεύτηκε τον Νοέμβριο του 2024, η περίοδος σχολιασμού έληξε τον Ιανουάριο του 2025, δεν υπάρχει τελική έκδοση κατά τη στιγμή της σύνταξης. Αυτό δεν το εμπόδισε να γίνει το σημείο αναφοράς· εθνικοί χάρτες πορείας και προϊόντα προμηθευτών, Ξυγένη συμπεριλαμβάνεται, βαθμονομήστε σε σχέση με αυτό. Σημειώστε επίσης τι δεν είναιΔεν αναφέρει τίποτα για αποθέματα, ανακάλυψη ή κρυπτοευελιξία. Αυτές οι υποχρεώσεις προέρχονται από αλλού.
Ο παγκόσμιος χάρτης: ποιος λέει τι και μέχρι πότε
Αυτός ο πίνακας συνοψίζει το κανονιστικό πλαίσιο ανά περιοχή:
| Δικαιοδοσία / φορέας | Τι έχει οριστεί | Σημαντικές ημερομηνίες |
|---|---|---|
| Αυστραλία — ASD | Το πιο ακριβές χρονοδιάγραμμα οπουδήποτε. Το ISM συνιστά την παύση των RSA, DH, ECDH και ECDSA. | σχέδιο 2026 · έναρξη 2028 · ολοκλήρωση 2030 |
| Χάρτης πορείας ΕΕ — NIS CG· το COM(2026) 13 προτείνει την ενσωμάτωση του PQC στο NIS2 | Εθνικοί χάρτες πορείας, κρυπτογραφικά αποθέματα, χάρτες εξάρτησης· CBOM που συνιστάται ονομαστικά | Πρώτα βήματα 2026 · Ολοκληρώθηκε ο υψηλός κίνδυνος 2030 · Μεσαίο/Χαμηλό 2035 |
| Ισπανία — CCN-TEC 009 / BP-37 (Ιούλιος 2026) | Τα ορόσημα της ΕΕ υλοποιούνται με συγκεκριμένους στόχους, με ένα παραδοτέο κρυπτογραφικού αποθέματος | 31.12.2026 στρατηγική, διακυβέρνηση, απόθεμα κρυπτονομισμάτων, πιλοτικά προγράμματα · 31.12.2030 υψηλός κίνδυνος · 31.12.2035 μεσαίο |
| Ηνωμένο Βασίλειο — NCSC | Πρώτα η ανακάλυψη, μετά η μετεγκατάσταση κατά προτεραιότητα | 2028 ανακάλυψη + σχέδιο · 2031 υψηλής προτεραιότητας · 2035 ολοκληρωμένο |
| Καναδάς — CCCS ITSM.40.001 | Σχέδια τμημάτων συν ετήσια αναφορά προόδου | Σχέδια Απριλίου 2026 · Υψηλής προτεραιότητας 2031 · Πλήρες 2035 |
| Ομοσπονδιακή αρχή ΗΠΑ — EO 14412 / OMB M-26-15 | Μετεγκατάσταση πρακτορείου, καταρράκτης αναδόχων και ελάχιστα στοιχεία CBOM | ~Μαρ 2027 Στοιχεία CBOM · Κλειδί εγκατάστασης 2030 + κανόνας FAR · Υπογραφές 2031 · Πλήρεις υπογραφές 2035 |
| Συστήματα εθνικής ασφάλειας των ΗΠΑ — NSA CNSA 2.0 | Καθαρό PQC, χωρίς υβρίδιο· ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | οι περισσότερες κατηγορίες 2030–2031 · οι υπόλοιπες 2033 |
| Ιαπωνία — CRYPTREC· Στρατηγική κυβερνοασφάλειας 2025 | Το ML-KEM προστέθηκε στη Λίστα Συνιστώμενων Κρυπτογραφήσεων (Μάρτιος 2026). Το PQC αναβαθμίστηκε σε άμεση προτεραιότητα πολιτικής. | Οδικός χάρτης για τη μετανάστευση βρίσκεται σε εξέλιξη |
| Νότια Κορέα — Εθνική Υπηρεσία Πληροφοριών / MSIT, KpqC | Εθνικό γενικό σχέδιο συν ένα σύνολο εγχώριων αλγορίθμων (HAETAE, AIMer, SMAUG-T, NTRU+) που επιλέχθηκαν για την περίοδο 2024–25, σε λειτουργία παράλληλα με το NIST | πιλοτικά προγράμματα στον τομέα σε εξέλιξη |
| Κίνα — ICCS / Κρατική Διοίκηση Κρυπτογραφίας | Κυρίαρχη διαδρομή: δικός της διαγωνισμός PQC (οι υποβολές έληξαν τον Ιούνιο του 2026) αντί να υιοθετήσει αλγόριθμους NIST | καμία δημόσια ημερομηνία λήξης |
| Σιγκαπούρη — συμβουλευτική MAS (Φεβρουάριος 2024) | Με επικεφαλής τον τομέα: τα χρηματοπιστωτικά ιδρύματα καλούνται να καταγράψουν κρυπτογραφικά περιουσιακά στοιχεία και να προσδιορίσουν περιουσιακά στοιχεία προτεραιότητας για μετεγκατάσταση | χωρίς καθορισμένη ημερομηνία |
| Νέα Ζηλανδία — NZISM | Υπάρχει τμήμα προετοιμασίας PQC. Δεν έχουν εγκριθεί αλγόριθμοι PQC και δεν έχει οριστεί προθεσμία μετεγκατάστασης. | κανένα ορισμένο |
| ΗΑΕ | Εθνική πολιτική κρυπτογράφησης και εθνικό πρόγραμμα μετα-κβαντικής μετεγκατάστασης, με κρατική υποστήριξη για την ώθηση της ανακάλυψης κρυπτονομισμάτων | πρόγραμμα σε εξέλιξη |
| Ισραήλ — INCD / Τράπεζα του Ισραήλ | Οι κυβερνητικοί φορείς καλούνται να χαρτογραφήσουν τις υποδομές και να εντοπίσουν τα εκτεθειμένα δεδομένα· καθοδήγηση του τομέα σχετικά με τα αποθέματα και τους οδικούς χάρτες — καθοδήγηση, όχι ακόμη εντολή | καθοδήγηση |
| Βραζιλία — ITI | Ενσωμάτωση μετα-κβαντικών αλγορίθμων στο ICP-Brasil, την εθνική υποδομή δημόσιου κλειδιού, μέσω κανονιστικής οδηγίας (Ιανουάριος 2026) | σταδιακά στην έκδοση πιστοποιητικών |
| Υπόλοιπη Λατινική Αμερική (Μεξικό, Κολομβία, Περού, Χιλή…) | Δεν έχει δημοσιευτεί καμία εθνική εντολή ειδική για το PQC κατά τη στιγμή της σύνταξης του παρόντος. | Οι υποχρεώσεις καταλήγουν μέσω των ρυθμιστικών αρχών του τομέα, του PCI DSS και των συμβάσεων πελατών |
Τρεις αποκλίσεις αξίζουν περισσότερο από μια σειρά πίνακα.
- Η Αυστραλία είναι πέντε χρόνια μπροστά από όλους τους άλλους. Η καθοδήγηση της ASD δεν είναι «να καταργηθούν οι ασθενείς παράμετροι έως το 2030» — είναι «να έχει ολοκληρωθεί η μετάβαση έως το τέλος του 2030» και το ISM συνιστά την παύση της χρήσης της παραδοσιακής ασύμμετρης κρυπτογραφίας, «συμπεριλαμβανομένων των κρυπτογραφικών αλγορίθμων όπως οι Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) και Elliptic Curve Digital Signature Algorithm (ECDSA)», έως την ημερομηνία αυτή. Εάν δραστηριοποιείστε στην Αυστραλία ή πουλάτε σε αλυσίδες εφοδιασμού της αυστραλιανής κυβέρνησης, αυτή είναι η δεσμευτική σας ημερομηνία, όχι το 2035.
- Η Κίνα ακολουθεί μια πορεία κυριαρχίας. Δεν έχει υιοθετήσει τα ML-KEM και ML-DSA. Το ινστιτούτο της Κρατικής Διοίκησης Κρυπτογραφίας πραγματοποίησε τη δική του πρόσκληση για εμπορικούς αλγόριθμους επόμενης γενιάς, με τις υποβολές να λήγουν τον Ιούνιο του 2026 και standards που θα ακολουθήσουν. Για μια πολυεθνική αυτό σημαίνει σχεδιασμό για δύο Οικογένειες μετα-κβαντικών αλγορίθμων στην ίδια κατηγορία, με τον SM2 — που βασίζεται σε ελλειπτική καμπύλη, άρα εξίσου Short-broken — ως τον υπεύθυνο για τη μετεγκατάσταση. Η κρυπτο-ευκινησία παύει να είναι μια αφαίρεση εδώ.
- Στο μεγαλύτερο μέρος του κόσμου δεν υπάρχει καμία εθνική εντολή για τον έλεγχο ποιότητας ζωής (PQC) — και αυτό αλλάζει ελάχιστα. Στο μεγαλύτερο μέρος της Λατινικής Αμερικής και σε μεγάλο μέρος της Μέσης Ανατολής και της Ασίας-Ειρηνικού, δεν έχει δημοσιευτεί καμία προθεσμία για τον PQC. Οι υποχρεώσεις εξακολουθούν να καταφθάνουν, μέσω τριών καναλιών που αγνοούν τα σύνορα: ρυθμιστικές αρχές του τομέα (μια συμβουλευτική τύπου Σιγκαπούρης προς τα χρηματοπιστωτικά ιδρύματα· προσδοκίες μιας κεντρικής τράπεζας), οριζόντιες standardπου ήδη απαιτούν κρυπτογραφικό απόθεμα (PCI DSS, σύνολα ελέγχου ISO/IEC 27001) και πελάτες. Ένας προμηθευτής σε έναν ομοσπονδιακό αγοραστή της ΕΕ, της Αυστραλίας ή των ΗΠΑ κληρονομεί την προθεσμία του μέσω της σύμβασης.
Τι δεσμεύει τελικά έναν ιδιωτικό οργανισμό
Αφήστε στην άκρη για μια στιγμή τους εθνικούς οδικούς χάρτες. Για τους περισσότερους ιδιωτικούς οργανισμούς, οι εκτελεστές υποχρεώσεις προέρχονται από τέσσερα σημεία, κανένα από τα οποία δεν γράφτηκε για την κβαντική τεχνολογία:
- NIS2 [Οδηγία (ΕΕ) 2022/2555] απαιτεί, στο άρθρο 21(2)(η), «πολιτικές και διαδικασίες σχετικά με τη χρήση κρυπτογραφίας και, όπου ενδείκνυται, κρυπτογράφησης» ως βασικό μέτρο διαχείρισης κινδύνου. Το COM(2026) 13 θα καταστήσει σαφή την κβαντική διάσταση προσθέτοντας τη μετάβαση στο PQC στο άρθρο 7(2).
- ΝΤΟΡΑ - ο Νόμος για την Ψηφιακή Επιχειρησιακή Ανθεκτικότητα και τα τεχνικά του standards, Κατ' εξουσιοδότηση κανονισμός (ΕΕ) 2024/1774 της ΕπιτροπήςΤο Άρθρο 6 απαιτεί από τις χρηματοπιστωτικές οντότητες να συμπεριλάβουν στην πολιτική κρυπτογράφησης τους «διατάξεις για την ενημέρωση ή την αλλαγή, όπου είναι απαραίτητο, της κρυπτογραφικής τεχνολογίας βάσει των εξελίξεων στην κρυπτανάλυση» και, όπου δεν μπορούν να ενημερώσουν, να «υιοθετήσουν μέτρα μετριασμού και παρακολούθησης που διασφαλίζουν την ανθεκτικότητα έναντι των κυβερνοαπειλών». Πρόκειται για υποχρέωση κρυπτοευελιξίας με επόπτη, και οι αιτιολογικές σκέψεις του αναφέρουν ρητά τις κβαντικές εξελίξεις.
- Απαιτήσεις PCI DSS v4.0 12.3.3 — η μία στην οποία οι περισσότεροι οργανισμοί ήδη αποτυγχάνουν χωρίς να το συνειδητοποιούν είναι μια μεταμφιεσμένη απαίτηση PQC. Το PCI SSC το περιγράφει ως «νέα απαίτηση για την τεκμηρίωση και την αναθεώρηση κρυπτογραφικών σειρών κρυπτογραφικών κρυπτογραφημάτων και πρωτοκόλλων που χρησιμοποιούνται τουλάχιστον μία φορά κάθε 12 μήνες» και έπαψε να αποτελεί βέλτιστη πρακτική. 31 Μαρτίου 2025Δεν υπάρχει προθεσμία για το PQC, δεν υπάρχει λίστα κβαντικών αλγορίθμων — αλλά το ετήσιο κρυπτογραφικό απόθεμα και το τεκμηριωμένο σχέδιο για την αντιμετώπιση των κρυπτογραφικών αλλαγών είναι προκαθορισμένα.cisαποκλειστικά οι έλεγχοι που χρειάζεται ένα πρόγραμμα PQC, οι οποίοι είναι ήδη σε ισχύ και έχουν ήδη ελεγχθεί.
- Καταρράκτης προμηθειών. Δύο ρήτρες θα προχωρήσουν πέρα από οποιονδήποτε εθνικό οδικό χάρτη. Νόμος για την ανθεκτικότητα στον κυβερνοχώρο (Κανονισμός (ΕΕ) 2024/2847) ισχύει από 11 Δεκεμβρίου 2027 και ήδη φτιάχνει ένα SBOM μια υποχρέωση του κατασκευαστή για προϊόντα με ψηφιακά στοιχεία — δεν επιβάλλει CBOM, αλλά καθορίζει μηχανικά αναγνώσιμους πίνακες υλικών ως αντικείμενα συμμόρφωσης προϊόντων. Και στις ΗΠΑ, ΕΟ 14412 δίνει εντολή στο Συμβούλιο Ομοσπονδιακών Κανονισμών Αγορών (FAR) να προτείνει έναν κανόνα που να απαιτεί καλυπτόμενοι εργολάβοι για συμμόρφωση με το NIST FIPS που ενσωματώνει αλγόριθμους PQC έως τις 31 Δεκεμβρίου 2030, και — η ρήτρα με την ευρύτερη εμβέλεια — διαταγές CISΗ A και το NIST θα δημοσιεύσουν, εντός 270 ημερών (περίπου 19 Μαρτίου 2027), «δημόσιες οδηγίες που περιγράφουν την εμπεριστατωμένη άποψη των οργανισμών ως προς τα ελάχιστα στοιχεία για έναν κρυπτογραφικό κατάλογο υλικών. Αυτά τα στοιχεία θα πρέπει να επιτρέπουν την αυτοματοποιημένη αξιολόγηση των κρυπτογραφικών πόρων που χρησιμοποιούνται από ένα στοιχείο υλικού ή λογισμικού.»
Αυτό το τελευταίο έχει σημασία πολύ πέρα από την Ουάσινγκτον. «Ελάχιστα στοιχεία για ένα SBOM«είναι προcisπώς ο κατάλογος υλικών λογισμικού μετατράπηκε από μια καλή ιδέα σε ένα συμβατικό τεχνούργημα παγκοσμίως. Το CBOM βρίσκεται τώρα στην ίδια πορεία, με αυτοματοποιημένη αξιολόγηση γραμμένο στην απαίτηση — ένα μη αυτόματο υπολογιστικό φύλλο δεν θα την ικανοποιήσει.
Η μορφή: CycloneDX CBOM
CycloneDX είναι το standard που δίνει στο CBOM ένα σχήμα σκυροδέματος. Έκδοση. 1.7, που κυκλοφόρησε στις 21 Οκτωβρίου 2025 και επικυρώθηκε ως ECMA-424 2η Έκδοση, είναι η τρέχουσα αναθεώρηση που επικεντρώνεται στα κρυπτονομίσματα: προσθέτει ένα standardκρυπτογραφημένη λίστα οικογένειες αλγορίθμων και μια ολοκληρωμένη λίστα με ελλειπτικές καμπύλες, ρητά για την υποστήριξη «ελέγχων, αξιολογήσεων συμμόρφωσης και αξιολογήσεων ετοιμότητας PQC». Ένα CycloneDX CBOM περιγράφει τέσσερα είδη κρυπτονομισμάτων — αλγόριθμους, πρωτόκολλα, πιστοποιητικά και σχετικό υλικό όπως κλειδιά, IV και άλατα — καθώς και τα στοιχεία λογισμικού που τα υλοποιούν.
Το θέμα είναι περιορισμένο αλλά χρήσιμο: όταν δημοσιεύονται τα ελάχιστα στοιχεία CBOM, το CycloneDX είναι η μορφή στην οποία θα μιλάει ήδη η αγορά.
Το ενοποιημένο χρονοδιάγραμμα
Το μοτίβο έχει το ίδιο σχήμα σχεδόν παντού: ανακάλυψη έως το 2026–2028, μετανάστευση υψηλού κινδύνου έως το 2030–2031, όλα τα άλλα έως το 2035. Σχεδιάστε με βάση αυτό το σχήμα και είστε σε γενικές γραμμές ευθυγραμμισμένοι με όλα αυτά. Στη συνέχεια, βρείτε την μοναδική ημερομηνία που σας δεσμεύει. στο πρόγραμμά σου, Πρώτον — σπάνια είναι το 2035 και για όποιον εμπίπτει στο πεδίο εφαρμογής του PCI DSS η υποχρέωση απογραφής ξεκίνησε το 2025.
Η ίδια η μετανάστευση: τι αντικαθιστά τι
Οι προθεσμίες είναι μόνο η μισή ενημέρωση. Το άλλο μισό είναι αυτό που πραγματικά μεταφέρετε. προς την — και η απάντηση δεν είναι μία αντικατάσταση αλλά πολλές, με διαφορετική ωριμότητα, διαφορετικά μεγέθη και πολύ διαφορετικούς χρόνους παράδοσης.
Ο χάρτης αντικατάστασης
| Τι έχεις σήμερα | Τι γίνεται | Standard | Τι να προσέχεις |
|---|---|---|---|
| Μεταφορά κλειδιού RSA, ανταλλαγή κλειδιών DH / ECDH — TLS, VPN/IPsec, SSH, ανταλλαγή μηνυμάτων | ML-KEM, στην πράξη ως υβρίδιο με το X25519 σήμερα | FIPS 203 | Το επείγον: αυτό είναι που σταματά το HNDL. Έχει ήδη αναπτυχθεί σε διαδικτυακή κλίμακα. |
| Υπογραφές γενικής χρήσης RSA / ECDSA / EdDSA — πιστοποιητικά, διακριτικά, έγγραφα | ML-DSA | FIPS 204 | Μεγέθη. Το ML-DSA-44 προσθέτει περίπου 15 kB ανά σύνδεση TLS έναντι μιας μέσης αλυσίδας 3.2 kB σήμερα. |
| Υπογραφές που χρειάζονται διαφορετικό μαθηματικό ποντάρισμα ή πολύ μακροχρόνιες ρίζες εμπιστοσύνης | SLH-DSA | FIPS 205 | Βασισμένο σε hash και συντηρητικό, αλλά με μεγάλες υπογραφές και αργή υπογραφή |
| Υλικολογισμικό, λογισμικό και υπογραφή ασφαλούς εκκίνησης | XMSS ή LMS (βασισμένο σε κατακερματισμό κατάστασης) ή SLH-DSA | ΣΠ 800-208 | Η διαχείριση κατάστασης είναι μια απαιτητική λειτουργική απαίτηση — η επαναχρησιμοποίηση ενός κλειδιού μιας χρήσης καταστρέφει την ασφάλεια του συστήματος. |
| Υπογραφές με περιορισμό μεγέθους | FN-DSA | FIPS 206 — δεν έχει ακόμη δημοσιευτεί | Μην το συμπεριλάβετε σε ένα σχέδιο 2026-2027 |
| Ένας φράκτης ενάντια σε ένα σπάσιμο πλέγματος | HQC | Επιλέχθηκε τον Μάρτιο του 2025, standard εκκρεμής | Ένα εφεδρικό KEM, όχι ένα σχέδιο |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 ή SHA-3· απόσυρση 3DES, MD5, SHA-1 | Υπάρχον FIPS | Περιοχή Grover: μια αλλαγή παραμέτρου, όχι μια αντικατάσταση |
Υβριδικό — ο συνδυασμός ενός μετα-κβαντικού αλγορίθμου με έναν κλασικό, έτσι ώστε ένας εισβολέας να πρέπει να σπάσει και τους δύο — είναι η προεπιλεγμένη στάση κατά τη μετάβαση, και RFC 9794 (Ιούνιος 2025) τελικά standardέχει ορίσει το λεξιλόγιο για αυτό («υβρίδιο PQ/T»). Η πολιτική αποκλίνει εδώ, επομένως πρόκειται για ζήτημα δικαιοδοσίας και όχι για προτίμηση μηχανικής: Το ισπανικό CCN συνιστά την υβριδοποίηση υπογραφών που βασίζονται σε πλέγμα (ML-DSA, FN-DSA), ενώ δηλώνει ότι τα σχήματα που βασίζονται σε κατακερματισμό (XMSS, SLH-DSA) δεν το χρειάζονται και η στάση της ΕΕ είναι γενικά φιλική προς τα υβριδικά. Το CNSA 2.0, αντίθετα, θέλει καθαρό PQC για τα εθνικά συστήματα ασφαλείας. Μια πολυεθνική θα χρειαστεί και τις δύο διαμορφώσεις, γεγονός που αποτελεί επιχείρημα για την επιλογή του αλγορίθμου ως διαμόρφωσης και όχι ως κώδικα.
Τι δεν έχει άμεση αντικατάσταση
Το NIST έχει standardόρισε ακριβώς δύο πράγματα: την ενθυλάκωση κλειδιού και τις ψηφιακές υπογραφές. Αυτό είναι αρκετό για το μεγαλύτερο μέρος μιας περιουσίας και τίποτα για τα υπόλοιπα. Εάν τα συστήματά σας βασίζονται σε κατασκευές που βασίζονται σε ζεύξη, κρυπτογράφηση που βασίζεται σε ταυτότητα ή χαρακτηριστικά, υπογραφές κατωφλίου, τυφλές ή ομαδικές υπογραφές ή άλλη προηγμένη κρυπτογραφία σε επίπεδο πρωτοκόλλου, δεν υπάρχει εγκεκριμένο μετα-κβαντικό ισοδύναμο για μετάβαση σήμερα - η ειλικρινής απάντηση είναι να εντοπίσετε αυτές τις χρήσεις τώρα, να τις επισημάνετε ως ανεπίλυτες και να σχεδιάσετε μια έξοδο αντί να περιμένετε μια standardΤο ίδιο ισχύει και για τις ρίζες εμπιστοσύνης υλικού: Τα HSM (μονάδες ασφαλείας υλικού), τα TPM και οι έξυπνες κάρτες κινούνται με κύκλους ανανέωσης πυριτίου που διαρκούν μεγαλύτερους από το κανονιστικό παράθυρο.
Όχι μία μετεγκατάσταση, αλλά αρκετές με διαφορετικούς χρόνους παράδοσης
Εδώ είναι που ο χάρτης αντικατάστασης αλλάζει το χρονοδιάγραμμα ετοιμότητας. Η σειρά επείγοντος και η σειρά του χρόνου παράδοσης δεν είναι η ίδια, και ένα σχέδιο που βασίζεται μόνο σε ένα από αυτά θα χάσει μια προθεσμία.
- Δεδομένα υπό μεταφορά — βασική εγκατάσταση. Υψηλότερη επείγουσα ανάγκη (είναι η επιφάνεια HNDL) και η συντομότερη χρόνος παράδοσης: για τις περισσότερες στοίβες πρόκειται για αναβάθμιση βιβλιοθήκης και αλλαγή διαμόρφωσης. Είναι επίσης αποδεδειγμένα εφικτό — αναφέρθηκε από το Cloudflare στο Οκτώβριος 2025 ότι πάνω από το ήμισυ της ανθρώπινης κίνησης στο δίκτυό της έχει ήδη χρησιμοποιήσει συμφωνία μετα-κβαντικού κλειδιού. Το κενό βρίσκεται στη δική σας πλευρά της σύνδεσης: μόνο το ~39% των 100,000 κορυφαίων δημόσιων διακομιστών ιστού την υποστήριζαν και το 3.7% των διακομιστών προέλευσης πίσω από το Cloudflare. Τα τρέχοντα στοιχεία είναι σε Ραντάρ Cloudflare. Ξεκινήστε από εδώ, τελειώστε νωρίς.
- Κώδικας, υλικολογισμικό και υπογραφή ασφαλούς εκκίνησης. Χαμηλή επείγουσα ανάγκη για HNDL — κανείς δεν συλλέγει υπογραφή — αλλά υπάρχει μεγάλος χρόνος παράδοσης και πρόωρη προθεσμία, επειδή μια συσκευή που θα παραδοθεί το 2027 πρέπει να επαληθεύει τις υπογραφές το 2040 και οι ρίζες υπογραφής έχουν διάρκεια ζωής άνω των δεκαετιών. standardείναι έτοιμα (SP 800-208, SLH-DSA). Το CNSA 2.0 και το ισπανικό CCN τοποθετούν την υπογραφή υλικολογισμικού στην αρχή της ουράς ακριβώς για αυτόν τον λόγο. Ξεκινήστε τώρα, παρά το χαμηλό επίπεδο επείγοντος.
- PKI και πιστοποιητικά. Δεν ελέγχετε αυτό το χρονοδιάγραμμα. Τα μετα-κβαντικά πιστοποιητικά δεν αναμενόταν να είναι ευρέως διαθέσιμα και αξιόπιστα σε όλα τα προγράμματα περιήγησης πριν από το 2027, οι μορφές υβριδικών πιστοποιητικών εξακολουθούσαν να είναι ασαφείς στο IETF από τα τέλη του 2025 και τα μεγέθη των αλυσίδων αυξάνονται πολλαπλάσια. Πιλοτικό πρόγραμμα και προϋπολογισμός. Μην υπόσχεστε μια ημερομηνία που δεν σας ανήκει.
- Δεδομένα σε ηρεμία και αρχεία μακράς διαρκείας. Η μαζική κρυπτογράφηση είναι μια χαρά — το AES-256 είναι μια αλλαγή παραμέτρου. Η έκθεση βρίσκεται στην ιεραρχία κλειδιών που βρίσκεται από πάνω της: περιτύλιξη κλειδιών και μεταφορά κλειδιών που χρησιμοποιούν RSA ή ECDH. Οι καμπάνιες επανακρυπτογράφησης είναι αργές και αφορούν αντίγραφα ασφαλείας, αρχεία και μεσεγγύηση.
- Ενσωματωμένα, λειτουργική τεχνολογία — βιομηχανικά και συστήματα ελέγχου (OT) και συστήματα τρίτων. Κύκλοι ανανέωσης μεγαλύτεροι από το παράθυρο και ορισμένα στοιχεία ενεργητικού που απλώς δεν μπορούν να μετεγκατασταθούν. Για αυτά, η απάντηση είναι η αντικατάσταση, η αντιστάθμιση ελέγχων ή ένας τεκμηριωμένος, αποδεκτός κίνδυνος — και όσο νωρίτερα τα αναφέρετε, τόσο φθηνότερη είναι καθεμία από αυτές τις επιλογές.
Δύο πρακτικές συνέπειες για ένα σχέδιο GRC. Πρώτον, προγραμματίστε αντίστροφα από την πρώτη ημερομηνία δέσμευσης με βάση τον χρόνο παράδοσης και όχι μόνο με βάση τη βαθμολογία κινδύνου: το κατάταξη των εκκρεμοτήτων σας λέει τι πρέπει να διορθώσετε πρώτα από τα πράγματα που κουτί επιδιορθώστε γρήγορα. Η λίστα χρονικών περιθωρίων σας λέει τι πρέπει να κάνετε. Εκκίνηση πρώτον ανεξάρτητα. Δεύτερον, Το απόθεμα πρέπει να καταγράφει την περίπτωση χρήσης, όχι μόνο τον αλγόριθμοΤο «RSA-2048 σε αυτό το αποθετήριο» δεν είναι εφαρμόσιμο. Το «RSA-2048 χρησιμοποιήθηκε για μεταφορά κλειδιών σε μια δημόσια υπηρεσία» και το «RSA-2048 χρησιμοποιήθηκε για την υπογραφή υλικολογισμικού» είναι δύο διαφορετικά έργα με δύο διαφορετικούς στόχους, δύο διαφορετικές προθεσμίες και δύο διαφορετικούς κατόχους. Αυτός είναι ο λόγος για τον οποίο ένα απόθεμα πρέπει να καταγράφει την πρωτόγονη κλάση και την επιφάνεια στην οποία βρέθηκε η κρυπτογραφία, όχι απλώς ένα όνομα αλγορίθμου — και γι' αυτό η δημιουργία ενός αποδεικνύεται πιο δύσκολη από ό,τι ακούγεται.
Γιατί η ετοιμότητα για PQC είναι δύσκολη: η κρυπτογραφία είναι πραγματικά παντού
Κάθε καθεστώς ζητά πρώτα την απογραφή, επειδή η απογραφή είναι το δύσκολο κομμάτι. Οι οργανισμοί το ανακαλύπτουν αυτό τη στιγμή που το προσπαθούν.
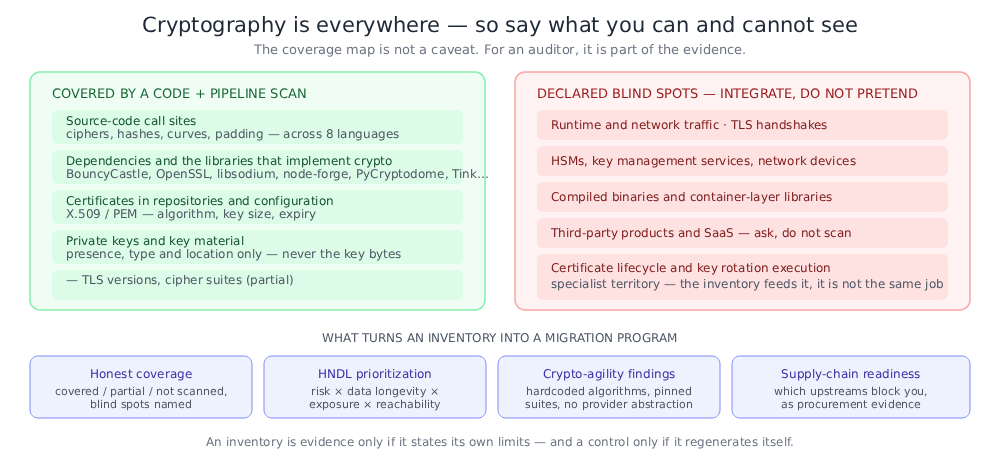
Πού κρύβεται στην πραγματικότητα η κρυπτογραφία
- Ιστότοποι κλήσεων στη δική σας πηγή — ένα κρυπτογράφημα κατασκευασμένο σε μια υπηρεσία, ένα hash που επιλέγεται σε μια κλάση χρησιμότητας, μια καμπύλη που ονομάζεται σε μια ρουτίνα υπογραφής. Οκτώ γλώσσες σε ένα monorepo σημαίνουν οκτώ σύνολα ιδιωματισμών.
- Εξαρτήσεις — η πλειονότητα των κρυπτονομισμάτων στις περισσότερες εφαρμογές εκτελείται από βιβλιοθήκες που η ομάδα δεν επέλεξε ποτέ σκόπιμα: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Το ποιος αλγόριθμος εκτελείται στην πραγματικότητα είναι ιδιότητα της βιβλιοθήκης, όχι του κώδικά σας.
- Πιστοποιητικά και βασικό υλικό — Πιστοποιητικά X.509 που ελέγχθηκαν σε αποθετήρια, αρχεία κλειδιών PEM σε καταλόγους ρυθμίσεων, αποθηκευτικά κλειδιά που ενσωματώθηκαν σε εικόνες.
- Διαμόρφωση υποδομής ως κώδικα και πρωτοκόλλου — μια ελάχιστη έκδοση TLS σε μια ενότητα Terraform, μια λίστα σουίτας κρυπτογράφησης σε έναν ελεγκτή εισόδου, μια διαμόρφωση SSH σε μια βασική εικόνα.
- Εικόνες κοντέινερ και μεταγλωττισμένα δυαδικά αρχεία — κρυπτογραφικές βιβλιοθήκες συνδεδεμένες σε επίπεδα που κανείς δεν διαβάζει ποτέ τη σάρωση πηγαίου κώδικα.
- Προϊόντα τρίτων και SaaS — τα κρυπτονομίσματα δεν μπορείτε ούτε να τα δείτε ούτε να τα αλλάξετε, μόνο να τα ρωτήσετε.
- HSM, υπηρεσίες διαχείρισης κλειδιών και συσκευές δικτύου — το κρυπτονόμισμα που υπάρχει εξ ολοκλήρου εκτός λογισμικού.
Τα τέσσερα πράγματα που το καθιστούν πρόγραμμα και όχι σάρωση
Ειλικρινής κάλυψη. Ένα απόθεμα αποτελεί αποδεικτικό στοιχείο μόνο εάν δηλώνει τα δικά του όρια. «Σαρώσαμε τον πηγαίο κώδικα, τις εξαρτήσεις, τα πιστοποιητικά, τα αρχεία κλειδιών και IaC «Διαμόρφωση· δεν σαρώσαμε την κίνηση χρόνου εκτέλεσης, τις χειραψίες TLS, τα περιεχόμενα HSM, τα μεταγλωττισμένα δυαδικά αρχεία ή τα επίπεδα κοντέινερ» είναι μια υπερασπίσιμη θέση. Ένας αριθμός χωρίς παρονομαστή δεν είναι.
Ιεράρχηση προτεραιοτήτων, όχι απαρίθμηση. Ένα μεγάλο κτήμα παράγει χιλιάδες ευρήματα κρυπτονομισμάτων. Μια επίπεδη λίστα είναι άχρηστη. Η κατάταξη που έχει σημασία συνδυάζει τέσσερα πράγματα: αν ο αλγόριθμος είναι Shor-broken ή απλώς Grover-weakened; για πόσο καιρό πρέπει να παραμένουν εμπιστευτικά τα δεδομένα που προστατεύει (ο παράγοντας HNDL); αν είναι εκτεθειμένος σε δίκτυο; και αν είναι πραγματικά προσβάσιμος σε κώδικα που εκτελείται αντί να βρίσκεται σε μια δοκιμαστική συσκευή ή σε ένα δείγμα προμηθευτή. Κάθε οδικός χάρτης που λέει "περιπτώσεις χρήσης υψηλού κινδύνου πρώτα" εκδίδει μια εντολή ιεράρχησης προτεραιοτήτων και δεν μπορείτε να την απαντήσετε από μια αλφαβητική λίστα.
Ευελιξία, όχι απλώς αντικατάσταση. Όπως έδειξε ο χάρτης αντικατάστασης, το σύνολο στόχων εξακολουθεί να κινείται και οι υβριδικοί κανόνες διαφέρουν ανά περιοχή — η ανταλλαγή που κάνετε το 2027 δεν θα είναι η τελευταία σας. Τα ονόματα αλγορίθμων με σκληρό κώδικα, οι καρφιτσωμένες σουίτες κρυπτογράφησης, η αφαίρεση παρόχων χωρίς παρόχους και οι μη διαπραγματεύσιμες εκδόσεις πρωτοκόλλου είναι αυτά που μετατρέπουν το επόμενη να μεταφερθούν σε ένα άλλο πολυετές έργο. Αυτά είναι ευρήματα από μόνα τους, φθηνά για να διορθωθούν τώρα και ακριβά για να διορθωθούν αργότερα.
Η αλυσίδα εφοδιασμού. Δεν μπορείτε να μετεγκατασταθείτε πιο γρήγορα από την πιο αργή upstream ροή σας. Ποιες από τις εξαρτήσεις σας υποστηρίζουν PQC, ποιες προσφέρουν υβριδικές λειτουργίες, ποιες έχουν δημοσιεύσει έναν οδικό χάρτη, ποιες δημοσιεύουν καθόλου ένα CBOM - αυτό καθορίζει την κρίσιμη διαδρομή σας, και είναι επίσης τα στοιχεία που χρειάζεται μια ομάδα προμηθειών βάσει των υποχρεώσεων κινδύνου προμηθευτή NIS2 και DORA.
Μια ακόμη παγίδα: το απόθεμα είναι έλεγχος, όχι έργο
Το ένστικτο είναι να εκτελέσετε μια άσκηση ανακάλυψηςcisε., δημιουργήστε ένα υπολογιστικό φύλλο και αρχειοθετήστε το. Το PCI DSS ήδη το αποκλείει αυτό με τον δωδεκάμηνο κύκλο αναθεώρησης. Το ισπανικό CCN κλείνει τη λίστα ελέγχου μετεγκατάστασης με την «ενημέρωση του καταλόγου των κρυπτογραφικών περιουσιακών στοιχείων και των εξαρτήσεών τους» και το υπόμνημα εφαρμογής των ΗΠΑ είναι ακόμη πιο σαφές:
Δεδομένης της κλίμακας και της πολυπλοκότητας των ομοσπονδιακών περιβαλλόντων πληροφορικής, οι χειροκίνητες προσεγγίσεις για την ανακάλυψη και τη διαχείριση της κρυπτογραφίας είναι συχνά ανεπαρκείς. Οι οργανισμοί θα πρέπει να χρησιμοποιούν αυτοματοποίηση όταν είναι εφικτό και σκόπιμο για να επιτύχουν μια ολοκληρωμένη και συνεχώς ενημερωμένη κατανόηση της κρυπτογραφικής τους κατάστασης. Η αυτοματοποίηση είναι κρίσιμη για τη διαχείριση αποθεμάτων, την επιβολή πολιτικών και την αναφορά συμμόρφωσης.
Κρυπτογραφικές μετατοπίσεις: ένας προγραμματιστής προσθέτει μια βιβλιοθήκη, μια βασική εικόνα αλλάζει, μια νέα υπηρεσία συνοδεύεται από μια προεπιλεγμένη σουίτα κρυπτογράφησης. Ένα απόθεμα που αναγεννάται σε κάθε έκδοση είναι ένα στοιχείο ελέγχου. Ένα απόθεμα που αναγεννάται ετησίως χειροκίνητα είναι ένα αρχαιολογικό έργο που θα επαναλαμβάνετε για πάντα.
Τι σημαίνει στην πράξη η «ετοιμότητα PQC»
Αφαιρέστε τη γλώσσα των προμηθευτών και η ετοιμότητα PQC είναι η δυνατότητα παραγωγής έξι πραγμάτων κατ' απαίτηση:
- Ένα κρυπτογραφικό απόθεμα σε ένα standard σε μορφή αναγνώσιμη από μηχανήματα, που καλύπτει τις επιφάνειες που μπορείτε να δείτε, αναγεννημένη αυτόματα.
- Μια ταξινόμηση κινδύνου κάθε περιουσιακού στοιχείου σε αυτό: πρέπει να αντικατασταθεί (Short-broken), μπορεί να σκληρυνθεί στη θέση του (Grover-weakened) ή είναι ήδη κβαντικά ασφαλές.
- Ένα καταταγμένο υπόλοιπο μετανάστευσης αυτό αντικατοπτρίζει τη μακροβιότητα, την έκθεση και την προσβασιμότητα των δεδομένων — επομένως, η ευθύνη τίθεται «πρώτα στις περιπτώσεις χρήσης υψηλού κινδύνου».
- Δήλωση κάλυψης που κατονομάζει ρητά τα τυφλά σας σημεία.
- Αποδεικτικά στοιχεία συμμόρφωσης αντιστοιχισμένο στα καθεστώτα που σας δεσμεύουν στην πραγματικότητα, με τις ημερομηνίες τους.
- Μια άποψη για την ετοιμότητα της εφοδιαστικής αλυσίδας σας λέει ποια ανάντη ρεύματα εμποδίζουν τη μετεγκατάστασή σας.
Όλα τα άλλα — η εναλλαγή κλειδιών, ο κύκλος ζωής πιστοποιητικών, η ενορχήστρωση HSM, η ανακάλυψη δικτύου — έχουν σημασία, αλλά είναι κατάντη αυτών των έξι. Δεν μπορείτε να εναλλάσσετε ό,τι δεν έχετε βρει.
Πώς βοηθάει το Xygeni
Ξυγένης Συμμόρφωση με την Quantum-Safe η δυνατότητα παράγει και τα έξι από τη σάρωση που εκτελείται ήδη στο δικό σας pipelineΔεν υπάρχει ξεχωριστό προϊόν κρυπτονομισμάτων, δεν υπάρχει πράκτορας, δεν υπάρχει αλλαγή στον τρόπο δημιουργίας — η ανακάλυψη κρυπτονομισμάτων λειτουργεί παράλληλα με το SCA (ανάλυση σύνθεσης λογισμικού — η σάρωση εξαρτήσεων), SAST (στατική δοκιμή ασφάλειας εφαρμογών — σάρωση πηγαίου κώδικα) και IaC ανάλυση που ήδη έχετε.
1 · Το CBOM. Το Xygeni εκπέμπει ένα CBOM CycloneDX που καλύπτει τους τέσσερις τύπους κρυπτονομισμάτων — αλγόριθμους, πρωτόκολλα, πιστοποιητικά και σχετικό υλικό όπως κλειδιά και άλατα — σε Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP και Swift, και συνδέει κάθε αλγόριθμο με τη βιβλιοθήκη που τον υλοποιεί. Τα κρυπτονομίσματα είναι αντικείμενα αποθέματος πρώτης κατηγορίας στην πλατφόρμα, μαζί με στοιχεία, ευπάθειες, μυστικά και IaC ευρήματα, επομένως έχουν την ίδια προέλευση και ιστορία. Το βασικό υλικό δεν περιλαμβάνεται ποτέ στην απογραφή — μόνο η παρουσία, ο τύπος και η τοποθεσία του.
2 · Ταξινόμηση κβαντικού κινδύνου. Κάθε στοιχείο φέρει ετικέτα βραχυκυκλωμένος (δημόσιο κλειδί, πρέπει να αντικατασταθεί), αποδυναμωμένος από τον Γκρόβερ (συμμετρικό ή hash, σκληρυνόμενο στη θέση του) ή pqc-safeκαι επισημαίνεται για έκθεση σε HNDL. Η ίδια διάκριση οδηγεί το SAST Συμβουλές αποκατάστασης, οι οποίες διακλαδίζονται σε πρωτόγονη κλάση: Τα RSA και ECC «μεταναστεύουν σε ML-KEM ή ML-DSA, με υβριδική κατασκευή κατά τη μετάβαση», ενώ τα AES-128 και SHA-256 «αυξάνουν το μέγεθος του κλειδιού ή της σύνοψης». Αυτό είναι σκόπιμο — η συμβουλή για ένα μεγαλύτερο κλειδί RSA εναντίον ενός κβαντικού αντιπάλου είναι χειρότερη από το να μην πεις τίποτα, και οποιοδήποτε εργαλείο που συγχέει τις δύο περιπτώσεις θα κάνει ακριβώς αυτό.
3 · Το καταταγμένο υπόλοιπο μετανάστευσης. Αντί για μια επίπεδη λίστα, το Xygeni βαθμολογεί κάθε κβαντικά ευάλωτο στοιχείο από 0 έως 100 με βάση την κβαντική ευπάθεια, τη διάρκεια ζωής και την ευαισθησία των δεδομένων, την έκθεση στο δίκτυο, την προσβασιμότητα και την επιχειρηματική αξία, και εκδίδει ένα καταταγμένο ανεκτέλεστο υπόλοιπο. Αυτό είναι που μετατρέπει τις «περιπτώσεις χρήσης υψηλού κινδύνου έως το 2030» από ένα σλόγκαν σε μια ουρά εργασίας.
4 · Ο χάρτης κάλυψης. Το Xygeni αναφέρει τι εξέτασε και τι όχι: πηγαίο κώδικα, πιστοποιητικά, απόδοση εξαρτήσεων, αρχεία ιδιωτικού κλειδιού και IaC Οι διαμορφώσεις απαριθμούνται ως καλυμμένες, μερική ή μη σαρωμένη, με την κίνηση χρόνου εκτέλεσης και δικτύου, τις χειραψίες TLS, τα περιεχόμενα HSM και KMS, τα μεταγλωττισμένα δυαδικά αρχεία και τις βιβλιοθήκες επιπέδων κοντέινερ να ονομάζονται ρητά ως τυφλά σημεία. Οι ελεγκτές ανταποκρίνονται καλά σε ένα εργαλείο που δηλώνει τα δικά του όρια. Έτσι, από την εμπειρία μας, CISOs.
5 · Αποδεικτικά στοιχεία συμμόρφωσης. Η μηχανή συμμόρφωσης αξιολογεί το απόθεμα κρυπτονομισμάτων σε σχέση με έξι καθεστώτα και επιστρέφει ετυμηγορίες επιτυχίας, μερικής ή αποτυχίας σε σχέση με τις πραγματικές προθεσμίες τους: NIST IR 8547, NSA CNSA 2.0, Χάρτης Ποιότητας Ποιότητας της ΕΕ, και τα μετα-κβαντικά υποσύνολα του PCI DSS 4.0, ΝΤΟΡΑ και NIS2Αυτό βρίσκεται στον ίδιο σαρωτή συμμόρφωσης με το CIS Σημείο αναφοράς της αλυσίδας εφοδιασμού λογισμικού, OWASP SCVS και OpenSSF standards, επομένως η κατάσταση του PQC υποβάλλει αναφορές μέσω του ίδιου καναλιού με την υπόλοιπη συμμόρφωση της αλυσίδας εφοδιασμού λογισμικού σας. Οι οργανισμοί των οποίων η δεσμευτική προθεσμία προέρχεται από αλλού — ASD, CCCS, CCN — μπορούν να εργαστούν με τα ίδια στοιχεία, καθώς αυτοί οι οδικοί χάρτες βρίσκονται στον ίδιο σκελετό 2030/2035. Μόνο η ημερομηνία ολοκλήρωσης του τέλους του 2030 της Αυστραλίας πρέπει να παρακολουθείται ξεχωριστά.
6 · Ετοιμότητα της εφοδιαστικής αλυσίδας. Κάθε εξάρτηση φέρει ένα χαρακτηριστικό ετοιμότητας μετά την κβαντική διαδικασία — υποστηρίζει PQC, προσφέρει υβριδικές λειτουργίες, έχει δημοσιευμένο οδικό χάρτη — ώστε να μπορείτε να δείτε ποια upstreams βρίσκονται στην κρίσιμη διαδρομή σας και να δημιουργήσετε μια προβολή ετοιμότητας προμηθευτή για προμήθειες.
Πέρα από τα έξι: ευρήματα κρυπτοευκινησίας. Το Xygeni επισημαίνει επίσης τα μοτίβα που δημιουργούν το επόμενη μετεγκατάσταση και επανεγγραφή — επιλογές αλγορίθμου και καμπύλης με σκληρό κώδικα, ελλείπουσα αφαίρεση παρόχου, καρφιτσωμένες παλαιές σουίτες κρυπτογράφησης, μη διαπραγματεύσιμες εκδόσεις πρωτοκόλλου. Η αδύναμη και κβαντικά ευάλωτη κρυπτογράφηση είναι εφαρμόσιμη μέσω του ίδιου επιπέδου πολιτικής με τα υπόλοιπα ευρήματά σας, επομένως ένας καθαρός νέος αλγόριθμος Shor-broken μπορεί να εντοπιστεί στο pull request αντί για τον έλεγχο του επόμενου έτους.
Βασικά καραβάνια
- Βρείτε την πρώτη ημερομηνία δέσμευσης πριν σχεδιάσετε οτιδήποτε. Οι περισσότεροι οδικοί χάρτες συγκλίνουν στο 2030 για τις χώρες υψηλού κινδύνου και στο 2035 για τις υπόλοιπες — αλλά η Αυστραλία αναμένει ότι ολόκληρο η μετάβαση θα ολοκληρωθεί έως το τέλος του 2030 και το PCI DSS θα αρχίσει να ζητά το απόθεμα το 2025.
- Σχεδιάστε με βάση το σχήμα, όχι τη δικαιοδοσία. Ανακάλυψη έως το 2026–2028, μετεγκατάσταση υψηλού κινδύνου έως το 2030–2031, ολοκλήρωση έως το 2035. Ευθυγραμμίστε μία φορά και ικανοποιείτε τις περισσότερες από αυτές. Παρακολουθήστε τις εξαιρέσεις ξεχωριστά.
- Ξεκινήστε με το απόθεμα, επειδή όλοι το ζητούν πρώτοι — η ΕΕ, η Ισπανία, ο Καναδάς, η Αυστραλία, το MAS και το PCI DSS της Σιγκαπούρης είναι όλα ανοιχτά με το ίδιο παραδοτέο.
- Χρησιμοποιήστε το CBOM ως μορφή. Ο οδικός χάρτης της ΕΕ το συνιστά ονομαστικά. Οι οδηγίες των ΗΠΑ σχετικά με τα ελάχιστα στοιχεία CBOM αναμένονται γύρω στον Μάρτιο του 2027 και απαιτούν ρητά αυτοματοποιημένη εκτίμηση.
- Ποτέ μην συγχέεις τον Shor και τον Grover. Το δημόσιο κλειδί πρέπει να αντικατασταθεί. Το συμμετρικό κλειδί και το hash μπορούν να σκληρυνθούν στη θέση τους. Οι συμβουλές αποκατάστασης που τα αναμειγνύουν αυτά είναι χειρότερες από την απουσία συμβουλών.
- Το HNDL ορίζει την πραγματική σας προθεσμία. Δεδομένα που έπρεπε να παραμείνουν εμπιστευτικά μετά το 2035 αποκαλύφθηκαν σήμερα. Δώστε προτεραιότητα στην εγκατάσταση βασικών δεδομένων — TLS, IKE, οτιδήποτε προστατεύει τα δεδομένα κατά τη μεταφορά — έναντι των υπογραφών.
- Προγραμματίστε με βάση τον χρόνο παράδοσης, όχι μόνο με βάση τον κίνδυνο. Η δημιουργία κλειδιού είναι επείγουσα αλλά γρήγορη. Η υπογραφή υλικολογισμικού και το PKI δεν είναι επείγοντα αλλά αργά, και τα αργά στοιχεία πρέπει πρώτα να ξεκινήσουν. Οτιδήποτε δεν μπορείτε να μετεγκαταστήσετε — παλιό υλικό, παγωμένα προϊόντα τρίτων — θα πρέπει να ονομαστεί φέτος, επειδή η αντικατάσταση είναι η μόνη επιλογή που απομένει και χρειάζεται έναν κύκλο προϋπολογισμού.
- Καταγράψτε την περίπτωση χρήσης, όχι μόνο τον αλγόριθμο. Η προστασία RSA μιας χειραψίας TLS και το υλικολογισμικό υπογραφής RSA είναι δύο διαφορετικά έργα, με διαφορετικούς στόχους, προθεσμίες και κατόχους. Ένα απόθεμα που παραθέτει μόνο ονόματα αλγορίθμων δεν μπορεί να οδηγήσει σε μετεγκατάσταση.
- Απαιτήστε έναν έντιμο χάρτη κάλυψης. Οποιοδήποτε εργαλείο που ισχυρίζεται ότι έχει πλήρη κρυπτογραφική ορατότητα από μια σάρωση πηγής είναι υπερβολικό. Αυτό που δεν μπορεί να δει έχει σημασία για τον ελεγκτή όσο και αυτό που μπορεί.
- Δημιουργήστε για τη δεύτερη μετεγκατάσταση. Το FIPS 206 δεν είναι οριστικό, το HQC δεν είναι standardκαι η Κίνα και η Κορέα είναι standardδιαχειρίζοντας τις δικές τους οικογένειες. Μια πολυεθνική περιουσία θα διαθέτει περισσότερα από ένα σύνολα μετα-κβαντικών αλγορίθμων. Τα ευρήματα κρυπτοευκινησίας είναι φθηνά τώρα και ακριβά το 2031.
- Αυτοματοποιήστε το ή επαναλάβετε το. Ένα κρυπτογραφικό απόθεμα που αναγεννάται σε κάθε έκδοση αποτελεί έλεγχο. Ένα υπολογιστικό φύλλο είναι ένα στιγμιότυπο που αρχίζει να μεταβάλλεται την ημέρα που υπογράφεται.
Για να διαβάσετε περισσότερα
Οι πλήρεις τεχνικές λεπτομέρειες — τι ανακαλύπτεται, πώς λειτουργεί η ταξινόμηση κβαντικού κινδύνου και η βαθμολόγηση προτεραιότητας, με τι αξιολογείται κάθε καθεστώς συμμόρφωσης και πώς λαμβάνονται οι αναφορές — βρίσκονται στην τεκμηρίωση του Xygeni:
- Ξυγένη: «Συμμόρφωση με την Quantum-Safe«. Xygeni Docs.»
- Ξυγένη: «Δημιουργήστε ένα CBOM με το Xygeni CLI«. Xygeni Docs.»
- Ξυγένη: «Υποστηριζόμενη συμμόρφωση standards«. Xygeni Docs.»
Standards και αλγόριθμοι:
- NIST: «IR 8547 (Αρχικό Δημόσιο Σχέδιο): Μετάβαση στην Μετα-Κβαντική Κρυπτογραφία Standards«. Νοέμβριος 2024.»
- NIST: «FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA)«. Αύγουστος 2024.»
- NIST: «IR 8545: Έκθεση Προόδου για τον Τέταρτο Γύρο του NIST PQC Standardδιαδικασία«. Μάρτιος 2025.»
- NIST: «SP 800-57 Μέρος 1 Αναθ. 5: Σύσταση για τη Διαχείριση Κλειδιών«— Πίνακας 2, συγκρίσιμα πλεονεκτήματα ασφαλείας.»
- NIST: «SP 800-208: Σύσταση για σχήματα υπογραφής που βασίζονται σε κατακερματισμό κατάστασης«(LMS, HSS, XMSS, XMSS^MT). Οκτώβριος 2020.
- IETF: «RFC 9794: Ορολογία για Μετα-Κβαντικά Παραδοσιακά Υβριδικά Σχήματα«. Ιούνιος 2025.»
- Cloudflare: «Η κατάσταση του μετα-κβαντικού Διαδικτύου το 2025» και δεδομένα υιοθεσίας σε πραγματικό χρόνο στο «Ραντάρ Cloudflare".
- CycloneDX: «Πίνακας Υλικών Κρυπτογραφίας (CBOM)"Και"Κυκλοφορία CycloneDX v1.7«. Οκτώβριος 2025.»
Εθνικοί και περιφερειακοί χάρτες πορείας:
- ASD (Αυστραλία): «Σχεδιασμός για μετα-κβαντική κρυπτογραφία«. Σεπτέμβριος 2025.»
- Ομάδα Συνεργασίας NIS:Ένας Συντονισμένος Χάρτης Πορείας Υλοποίησης για τη Μετάβαση στην Μετα-Κβαντική Κρυπτογραφία«. Ιούνιος 2025.»
- CCN (Ισπανία):CCN-TEC 009 / BP-37 — Recomendaciones para una transición postcuántica segura«. Ιούλιος 2026.»
- Ευρωπαϊκή Επιτροπή: «Σύσταση της Επιτροπής (ΕΕ) 2024/1101» (11 Απριλίου 2024) και «COM(2026) 13 — Πρόταση τροποποίησης της οδηγίας (ΕΕ) 2022/2555 (NIS2)«(20 Ιανουαρίου 2026).»
- NCSC (Ηνωμένο Βασίλειο): «Χρονοδιαγράμματα για τη μετάβαση στην μετα-κβαντική κρυπτογραφία«. Μάρτιος 2025.»
- Καναδικό Κέντρο Κυβερνοασφάλειας: «Χάρτης πορείας για τη μετάβαση στην μετα-κβαντική κρυπτογραφία για την κυβέρνηση του Καναδά (ITSM.40.001)«. Ιούνιος 2025.»
- Ο Λευκός Οίκος: «Εκτελεστική Διάταξη 14412 — Προστασία του Έθνους από Προηγμένες Κρυπτογραφικές Επιθέσεις«(22 Ιουνίου 2026) και OMB»M-26-15«(24 Ιουνίου 2026).»
- NSA: «Μετα-Κβαντικοί Πόροι Κυβερνοασφάλειας (CNSA 2.0)".
- CRYPTREC (Ιαπωνία):CRYPTREC«— Το ML-KEM προστέθηκε στη λίστα συνιστώμενων κρυπτογραφημάτων, Μάρτιος 2026.»
- MAS (Σιγκαπούρη): «Συμβουλευτική σχετικά με την αντιμετώπιση των κινδύνων κυβερνοασφάλειας που σχετίζονται με την κβαντική τεχνολογία«. Φεβρουάριος 2024.»
- NZISM (Νέα Ζηλανδία): «Προετοιμασία για Μετα-Κβαντική Κρυπτογραφία".
- ICCS (Κίνα): «Ινστιτούτο Εμπορικής Κρυπτογραφίας Standards«— πρόγραμμα εμπορικών κρυπτογραφικών αλγορίθμων επόμενης γενιάς.»
- ITI (Βραζιλία):ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil«Τζανέιρο 2026.»
Τομεακές και οριζόντιες υποχρεώσεις:
- ΕΕ: «Οδηγία (ΕΕ) 2022/2555 (NIS2)" "Κανονισμός (ΕΕ) 2022/2554 (DORA)" "Κατ' εξουσιοδότηση κανονισμός (ΕΕ) 2024/1774 της Επιτροπής (DORA ICT-Rinsec-Management Risk RTS)" "Κανονισμός (ΕΕ) 2024/2847 (Νόμος για την Κυβερνοανθεκτικότητα)".
- Ασφάλεια PCI StandardΣυμβούλιο: «Σύνοψη Αλλαγών από το PCI DSS v3.2.1 στο v4.0«(απαίτηση 12.3.3).»
Ιστορικό:
- Κρεγκ Γκίντεϊ: «Πώς να παραγοντοποιήσετε ακέραιους αριθμούς RSA 2048 bit με λιγότερα από ένα εκατομμύριο θορυβώδη qubits«. Google Quantum AI, Μάιος 2025.»
- Μισέλ Μόσκα: «Κυβερνοασφάλεια σε μια εποχή με κβαντικούς υπολογιστές: θα είμαστε έτοιμοι;". IACΕπανέκδοση 2015/1075.
