





Malfermitkoda programaro (OSS) fariĝis la spino de modernaj ciferecaj ekosistemoj, instigante novigadon, kostefikecon kaj rapidan disvolviĝon. Tamen, ĉi tiu malfermiteco enkondukas diversajn sekurecajn defiojn, kiujn organizoj devas trakti por protekti siajn aplikaĵojn kaj konservi sekuran disvolviĝan medion.
Kio estas Malfermfonteca Programara Sekureco
Sekureco de malfermfonteca programaro estas la praktiko kaj ilo por certigi, ke la malfermfonteca programara komponanto estas sekura; ĉi tiu praktiko povus inkluzivi sekurecadministradon, licenckonformecon kaj kodkvaliton.
La Graveco de Malfermitkoda Programara Sekureco
Sekureco en malfermitkoda programaro rilatas al la praktikoj kaj iloj, kiuj protektas OSS-komponantojn. Ĉi tiuj praktikoj ofte inkluzivas vundeblecadministradon, licenckonformecon kaj certigon de la ĝenerala kvalito de la kodo. Per uzado de aŭtomataj iloj kiel la Malfermitkoda Programara Sekureco de Xygeni, organizoj povas simpligi vundeblecskanadon, spuri konformecon kaj administri ĝisdatigojn. Ĉi tio ebligas al programistoj koncentriĝi pri liverado de altkvalita programaro, sciante, ke iliaj projektoj estas sekuraj.
Tamen, la malfermiteco mem, kiu difinas malferman malfermecon, kreas sekurecajn zorgojn. Kunlaboro kreskigas novigadon, sed ĝi ankaŭ povas igi la programaron sentema al minacoj. La Sekureca Raporto de la Apache Software Foundation En 2023 dokumentis 660 novajn vundeblecojn en ununura jaro, plifortigante la fakton, ke la sekureco de malfermaj softvaroj estas konstanta batalo.
Ekvilibrigi Novigadon kun Sekureco
Dum malfermitkoda programaro daŭre formas la estontecon de teknologio, ekvilibrigi novigadon kaj sekurecon estas kritika. Ĉi tiu ekvilibro postulas kontinuan viglecon kaj progresintajn sekurecajn solvojn. Ĉu vi balancas novigadon kun sekureco en via malfermfonteca strategio? Sekureco de malfermfonteca softvaro ne estas nur teknika tasko - ĝi estas konstanta... commitpor protekti vian komercon kaj la ciferecan komunaĵon.
La Efiko sur Entreprenoj: Kaskada Efiko
Ĉi tiuj vundeblecoj en OSS-komponantoj povas havi detruan efikon sur entreprenojn:
- Datumaj Rompoj: uzitaj vundeblecoj povas facile ekspluati ĝin por permesi al atakantoj manieron ŝteli sentemajn datumojn, tiel kaŭzante al ili financan perdon kaj grandegan reputacian damaĝon.
- Funkciaj interrompoj: Kondukas al malkaŝo de la kritikaj sistemoj kaj aplikaĵoj, kiujn la organizo uzas, ĉar ĉi tiuj dependas de OSS-komponantoj, kiuj estas vundeblaj al interrompoj.
- Reputacia DamaĝoNovaĵoj pri sekurecrompo pro vundebleco de OSS povus ruinigi la reputacion de la kompanio, grave difektante la fidon de ĝiaj klientoj kaj eĉ kondukante al procesoj.
Ŝlosilaj Riskoj kaj Vundeblecoj en Malfermitkoda Programaro
Kvankam malfermitkoda programaro (OSS) ofertas grandajn avantaĝojn — kiel ekzemple antaŭenigi novigadon, redukti kostojn kaj rapidigi disvolviĝon — ĉi tiuj avantaĝoj venas kun gravaj sekurecriskoj. Estas grave kompreni la sekurecon de malfermitkoda programaro por protekti viajn sistemojn kontraŭ eblaj minacoj.
Malmodernaj Komponantoj
Unu el la plej grandaj riskoj kun OSS estas la uzado de malmodernaj aŭ neprizorgataj komponantoj. Ofte, projektoj dependas de pli malnovaj versioj, kiuj jam ne ricevas ĝisdatigojn, lasante konatajn vundeblecojn eksponitaj. Laŭ la raporto de 2020 Open Source Security kaj Raporto pri Riska Analizo (OSSRA), 70% de la reviziitaj kodbazoj havis komponantojn pli ol kvar jarojn malnovajn. Tio lasas vian programaron eksponita al atakoj, kiuj ekspluatas ĉi tiujn neflikitajn vundeblecojn.
Licencaj Defioj
Alia defio kun malferma kodo (OSS) estas la administrado de licencoj. OSS-projektoj venas kun diversaj licencoj, ĉiu kun specifaj reguloj kaj devoj. Se organizoj ne estas singardaj, ili povus hazarde malobservi ĉi tiujn kondiĉojn, kondukante al juraj disputoj aŭ eĉ al la devigita malkaŝo de proprieta kodo. Enketo de Synopsys Black Duck trovis, ke 68% de la kodbazoj havis licencajn konfliktojn, kio emfazas kiom ofta ĉi tiu problemo povas esti.
Injekto de Malica Kodo
La malferma naturo de malferma malfermo de malfermfonteca programaro (OSS) estas bonega por kunlaboro, sed ankaŭ povas malfermi la pordon al malbonaj agantoj por injekti malican kodon. Sen detala revizia procezo, malutila kodo povus tragliti, precipe en projektoj, kiuj ne havas rigorajn sekurecajn kontrolojn. Estis kazoj, kie malantaŭaj pordoj kaj aliaj malicaj funkcioj restis nerimarkitaj, emfazante la bezonon de atentaj kodrevizioj kaj kontribua kontrolado.
Unu rimarkinda ekzemplo okazis en 2018 kiam malicaj agantoj aldonis malantaŭan pordon al la populara okazaĵfluo biblioteko, influante milojn da projektoj. Ĉi tiu rompo restis nerimarkita dum monatoj, montrante kiom kritikaj estas atentema kodrevizio kaj kontribukontrolo por la sekureco de OSS.
Traktante Ĉi Tiujn Riskojn
Ĉu via organizo pretas administri ĉi tiujn riskojn? Resti proaktiva estas ŝlosila. Regula bontenado de komponantoj, detale kontrolado de kontribuoj kaj plenumado de licencaj postuloj devus esti... standard Organizoj profitantaj de malfermfonteca programaro (OSS) devus investi en la ĝustajn ilojn kaj infrastrukturon. Ĉi tiuj iloj helpas spuri versiojn, identigi konatajn vundeblecojn kaj certigi plenumon de licencaj kondiĉoj. Kiam ĉi tiuj praktikoj estas efektivigitaj, malfermfonteca programaro povas daŭre kreskigi novigadon sen oferi sekurecon aŭ juran plenumon.
Efikaj Strategioj por Malfermitkoda Programara Sekureco
Ni analizu kelkajn efikajn strategiojn por sekurigi malfermfontecan programaron (OSS) kaj esploru kiel la malfermfontecaj sekurecaj iloj de Xygeni povas plifortigi vian sekurecan sintenon.
Politika Evoluo
La fundamento de iu ajn forta strategio pri sekureca programaro por malfermitkoda programaro komenciĝas per klara politiko. Ĉi tiu politiko devus precize difini, kiajn komponantojn oni povas sekure uzi, kaj skizi la regulojn por kontribuoj, licenca plenumo kaj vundeblecadministrado. Ĝi ankaŭ certigas, ke ĉiu partoprenanto en la projekto komprenas siajn rolojn kaj respondecojn pri la sekureco de la programaro.
Sekvanta Monitorado
Sekureco ne estas unufoja tasko; ĝi postulas kontinuan monitoradon. Organizoj devus regule skani siajn kodbazojn por konataj vundeblecoj, certigi, ke iliaj OSS-komponantoj estas ĝisdataj, kaj resti informitaj pri novaj sekurecaj avertoj. Ĉi tiu proaktiva aliro permesas al teamoj detekti kaj trakti minacojn frue, malhelpante pligraviĝon de sekurecaj problemoj.
Integrante Sekurecajn Ilojn
Aŭtomatigo de sekurecaj procezoj ene de via programara disvolviĝo pipeline estas kritika. Uzante malfermitkodajn sekurecajn ilojn kiel Xygeni, vi povas enmeti vundeblecskanadon, dependecspuradon kaj licenckonformeckontrolojn rekte en vian CI/CD pipelineĈi tiuj iloj ne nur reduktas manajn klopodojn, sed ankaŭ helpas teamojn balanci sekurecon kun la rapida ritmo de disvolviĝo kaj novigado.
Ampleksa Malfermfonteca Programara Sekureca Ilo de Xygeni
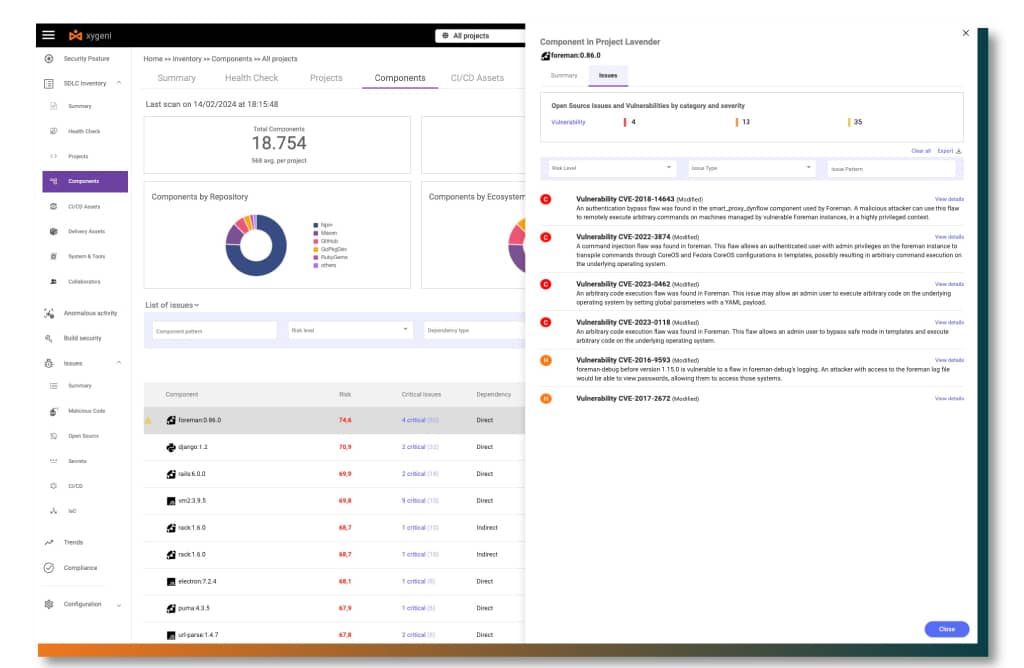
Xygeni proponas ampleksan kaj aŭtomatan aliron al administrado de sekurecaj defioj de OSS:
- Aŭtomatigita Vulnerability ScanningPer integriĝo kun la Nacia Datumbazo pri Vundeblecoj (NVD), Xygeni plenumas realtempan skanadon de vundeblecoj. Ĝia Aŭtomata Administrado de Sekureca Pozo (ASPM) sistemo taksas vundeblecojn surbaze de ilia risko, helpante organizojn pli efike prioritatigi riparojn.
- Monitorado de Malmodernaj KomponantojXygeni kontinue spuras komponantajn versiojn kaj avertas teamojn kiam malmodernaj elementoj povus minaci la sekurecon kaj funkciecon de iliaj projektoj, instigante ĝustatempajn ĝisdatigojn aŭ anstataŭigojn.
- Licenca KonformecoNavigado tra Malfermitkoda Licencado povas esti kompleksa, sed Xygeni simpligas la procezon. Ĝi skanas kaj identigas la licencojn de ĉiu komponanto, helpante vian teamon eviti jurajn problemojn samtempe certigante konformecon al organizaj politikoj.
- SBOM GeneracioXygeni generas detalan Programaran Materialliston (SBOM) por plibonigi travideblecon, plenumi reguligajn postulojn, kaj konservi plenan inventaron de ĉiu malfermitkoda programaro uzata en via projekto.
- Frua AvertservoLa Frua Averta Servo de Xygeni ŝanĝas vian sekurecan aliron de reaktiva al proaktiva. Ĝi analizas novajn malfermitkodajn pakaĵojn tuj kiam ili estas publikigitaj, identigante vundeblecojn aŭ malican programaron antaŭ ol ili povas enfiltri vian sistemon.
Investante en la malfermfontajn sekurecajn ilojn de Xygeni por programaro, organizoj povas efike protekti sian programaron, ebligante novigadon kaj samtempe konservante ciferecajn aktivaĵojn sekuraj.
La Estonteco de Malfermfonteca Programara Sekureco
Antaŭenrigardante, malfermitkoda programaro daŭre estos bazŝtono de teknologia disvolviĝo. Sed dum la ASF-Sekureca Raporto 2023 montras, ke vundeblecoj nur pliiĝos dum malferma malfermfonteco (OSS) fariĝos pli disvastigita. Trovi la ĝustan ekvilibron inter novigado kaj sekureco estas decida. Solvoj kiel Xygeni estos esencaj por navigi ĉi tiun kompleksan pejzaĝon, certigante ke organizoj povas utiligi la potencon de OSS samtempe konservante fortajn sekurecajn protektojn.
Per aŭtomatigado de vundeblecadministrado, devigado de licenckonformeco, kaj provizado de frua minacdetekto, Xygeni gvidas la vojon en sekurigado de la estonteco de malfermfonteca programaro.
Prenu Kontrolon de Via Oplum-fonta programara sekureco Hodiaŭ
Ĉu vi pretas vidi kiel Xygeni povas helpi protekti viajn projektojn? Rigardu nian videan demonstraĵon or Provu Xygeni senpage!