






Scii kiel eviti malicajn programojn ĉesis esti kontrollisto kaj fariĝis ĉiutaga disciplino por iu ajn, kiu disvastigas programaron. Malfermitkodaj dependecoj, CI/CD pipelines, kaj nun AI-kodaj asistantoj ĉiuj donas al atakantoj novajn enirejojn en vian provizoĉenon. Moderna strategio por preventi malicajn programojn devas kovri ĉiujn tri, ne nur la kodon, kiun via teamo skribas permane.
Ĉi tiu gvidilo trairas la sep paŝojn, kiuj konsistigas efikan metodon por preventi malicajn programojn hodiaŭ: de realtempa detekto kaj CVE-kontroloj ĝis la plej nova risko en la listo, malica programaro enkondukita per AI-generita kodo kaj AI-kodagentoj.
Kion "Eviti Malican Programaron" Efektive Signifas en Programara Provizoĉeno
Malhelpado de malicprogramaro en aplikaĵsekureco ne estas unu sola kontrolo. Ĝi estas tavoligita kovrado trans kvar lokoj kie atakantoj efektive agas:
- Malfermitkodaj dependecoj: malicaj pakaĵoj publikigitaj al npm, PyPI, Maven, kaj aliaj registroj, ofte antaŭ ol iu ajn antivirusa subskribo ekzistas por ili.
- Aplika kodo: malantaŭaj pordoj, trojanoj, kaj malklarigita logiko kaŝita ene de unuapartia aŭ kontribuita kodo.
- CI/CD pipelinesinversaj ŝeloj, malicaj elŝutoj, kaj neaŭtorizitaj pipeline ŝanĝoj kiuj funkcias kun multe pli da privilegioj ol tekokomputilo iam ajn ricevas.
- AI-helpata disvolviĝo: pakaĵoj halucinitaj de kodaj asistantoj per artefarita inteligenteco kaj poste registritaj de atakantoj antaŭ ol programisto akceptas la sugeston.
Ĉiu tavolo bezonas sian propran detektan logikon. Tio estas la kerna ideo malantaŭ kiel eviti malican programaron je la organiza nivelo: neniu ununura skanilo kovras ĉiujn kvar.
Kiel Eviti Malicajn Programojn: 7 Ŝlosilaj Paŝoj
| Paŝo | ago | Kial Ĝi Gravas |
|---|---|---|
| 1 | Adoptu realtempan detekton de malica programaro | Haltigas nul-tagajn minacojn antaŭ ol ekzistas subskribo. |
| 2 | Skani malfermitkodajn dependecojn kaj efektivigi CVE-kontrolojn | Surfacigas konatajn kaj kaŝitajn vundeblecojn en bibliotekoj. |
| 3 | Sekurigu vian CI/CD pipeline | Malhelpas eniron de malica programaro dum konstruadoj kaj deplojoj. |
| 4 | Atentu pri risko de malica programaro en kodo generita de artefarita inteligenteco | Fermas la plej novan enirejon: halucinitaj kaj malrekte kaŭritaj pakaĵoj. |
| 5 | Konservu plenan videblecon tra via AppSec-stako | Forigas blindajn punktojn inter denaskaj kaj triapartaj iloj. |
| 6 | Akordiĝu kun emerĝanta reguligo (NIS2, DORA, EU AI Act) | Transformas plenumpremon en devigan funkcion por higieno. |
| 7 | Trejni programistojn kaj teamojn | Reduktas la homan eraron, je kiu la plej multaj atakoj ankoraŭ dependas. |
1. Adoptu Realtempan Detekton de Malica Programaro
Tradiciaj sekurecaj iloj dependas de konataj subskriboj, kio signifas, ke ili kaptas malicajn programojn nur post kiam iu alia jam estis trafita de ili. Nul-tagaj minacoj ne atendas la registradon de CVE.
La Frua Averta Sistemo de Xygeni fermas tiun breĉon. Ĝi kontinue skanas publikajn registrojn kiel NPM, PyPI kaj Maven kaj markas malicajn pakaĵojn tuj kiam ili estas publikigitaj, uzante sian propran inteligentecon pri malica programaro anstataŭ atendi publikan subskribon. Jen kion efektive postulas realtempa strategio por preventi malica programaron: detekton kiu funkcias je publikiga rapido, ne je revizia rapido.
2. Skani Malfermitkodajn Dependecojn kaj Ruli CVE-Kontrolojn
CVE-kontrolo, signifante skanadon kontraŭ la datumbazo de Oftaj Vundeblecoj kaj Malkovroj, estas baza paŝo en iu ajn programo por preventi malicajn programojn. Ĝi ankaŭ, per si mem, ne sufiĉas. CVE-kontroloj nur kovras vundeblecojn, kiuj jam estis malkaŝitaj, kio lasas fenestron malfermita por io ajn pli nova aŭ malpli videbla.
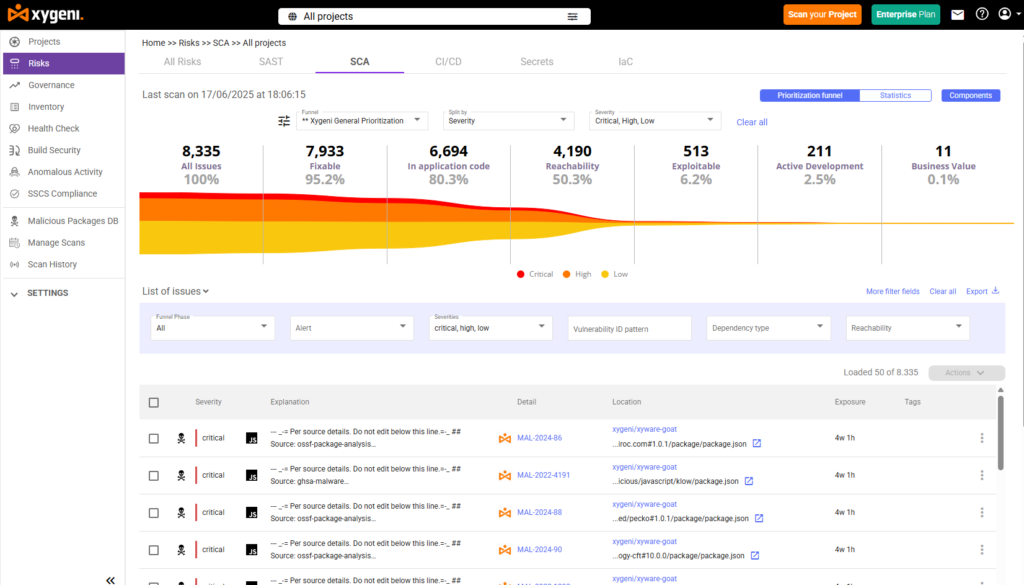
Ksgenio Programara Komponada Analizo iras pluen per kombinado de CVE-kontroloj kun analizo de atingeblo kaj ekspluateblo, tiel ke via teamo prioritatigas la vundeblecojn, kiuj estas efektive atingeblaj en via kodo, anstataŭ persekuti ĉiun eniron en fluo. Tiu kunteksto estas tio, kio transformas longan liston de vundeblecoj en regeblan.
3. Sekurigu Vian CI/CD Pipeline
A pipeline funkcias kun pli da privilegioj kaj malpli da homa kontrolo ol iu ajn tekokomputilo, kio igas ĝin altvalora celo. Xygeni CI/CD Sekureco kaj Detekto de Anomalioj Atentu la kondutojn, kiujn atakantoj efektive uzas: provoj uzi inversan ŝelon, malicaj elŝutoj meze de konstruado, nesekuraj komandoj de "Infrastructure as Code" en Terraform aŭ Kubernetes-agordoj, kaj neaŭtorizitaj ŝanĝoj al konstruaj skriptoj aŭ branĉoprotektoj.
Konstrua Integreco, bazita sur SLSA kaj entute, aldonas devenon al la artefaktoj, kiujn vi pipeline produktas, do vi povas kontroli kio efektive konstruis donitan eldonon kaj kapti mistraktadon inter commit kaj deplojo. Pipeline security jen kie multaj planoj por preventi malicajn programojn haltas, kaj ĝuste tie atakantoj moviĝis.
Protektu Viajn Malfermitkodajn Dependecojn Kontraŭ Malica Programaro
Malkovru proaktivajn strategiojn por protekti vian malfermfontecan programaron kontraŭ malicaj minacoj. Elŝutu nian blankan libron por esencaj komprenoj pri protekto kontraŭ malicaj programoj.
4. Atentu pri Risko de Malica Programaro en Kodo Generita de AI
Jen la plej nova ero pri kiel eviti malican programaron, kaj ĝi meritas sian propran paŝon anstataŭ piednoton. Kodadaj asistantoj per artefarita inteligenteco foje rekomendas pakaĵojn, kiuj ne ekzistas. Atakantoj atentas ĉi tiujn halucinitajn nomojn kaj registras ilin en publikaj registroj anticipe, tekniko konata kiel slopsquatting (nekomprenebla teksto). Programisto, kiu akceptas la sugeston de la artefarita inteligenteco sen kontroli, instalas kion ajn la atakanto metis tien.
La amplekso de ĉi tio ne estas teoria. Kolega reviziita studo de USENIX Security 2025 analizis 2.23 milionojn da kodprovaĵoj tra 16 grandaj lingvomodeloj kaj trovis, ke 19.7% de la rekomenditaj pakaĵoj ne ekzistis, produktante pli ol 205 000 unikajn halucinitajn pakaĵnomojn. Pli malbone, 43% de tiuj halucinitaj nomoj ripetiĝis konstante tra ripetaj promptoj, kio signifas, ke ili estas sufiĉe antaŭvideblaj por ke atakanto povu ilin anticipe ekspluati.
Ksgenio MEW (Frua Averto pri Malica Programaro) validigo validas sendepende de ĉu pakaĵo estis petita de homa programisto aŭ sugestita de AI-kodadasistanto: ĝi kontrolas novajn kaj ekzistantajn pakaĵojn kontraŭ la propra malica inteligenteco de Xygeni antaŭ ol ili estas fidindaj en konstruo. Flanke de la kodo, DevAI de Xygeni markas vundeblecojn en kaj hom-skribita kaj AI-generita kodo rekte en la IDE, do problemoj enkondukitaj de AI-sugesto aperas antaŭ ol la kodo estas sendita, ne poste.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Konservu Plenan Videblecon Tra Via AppSec-Stako
Vi ne povas malhelpi malican programaron en komponantoj, kiujn vi ne povas vidi. Plej multaj organizoj nuntempe uzas pli ol unu skanilon, ofte miksaĵon de denaskaj iloj kaj triapartaj punktaj solvoj. Xygeni... ASPM (Application Security Posture Management) tavolo unuigas rezultojn tra denaskaj skaniloj kaj triapartaj iloj en unu riskovidon, kaj aplikas la saman AI-funkciigita triaĝo, klarigo, kaj prioritatigo al ĉiuj, ne nur la rezultoj, kiujn produktas la propraj skaniloj de Xygeni. Tio gravas specife por preventado de malica programaro: malica dependeco markita de unu ilo kaj suspektinda pipeline ŝanĝo markita de alia estas pli facile konekteblaj kiam ili sidas en la sama vido.
6. Akordigu Malhelpadon de Malica Programaro kun Emerĝantaj Reguloj
Regularoj kiel NIS2, DORA, kaj la EU-Leĝo pri AI puŝas la sekurecon de provizoĉeno de plej bona praktiko al plenuma postulo, precipe rilate al triaparta programaro kaj malkaŝo de vundeblecoj. Xygeni subtenas kontinuan monitoradon, risktraktadon kaj raportadon, kiuj kongruas kun ĉi tiuj kadroj, kio signifas la samajn kontrolojn pri preventado de malica programaro, kiuj protektas viajn... pipeline ankaŭ konstrui la atendatan reviziospuron, kiun reguligantoj atendas. Premo pro plenumo de regularoj ne estas la kialo fari ĉi tiun laboron, sed estas utila deviga funkcio por organizoj, kiuj ankoraŭ traktas ĝin kiel laŭvolan.
7. Trejni Programistojn kaj Teamojn
Detektaj iloj fermas plejparton de la breĉo, sed konscio ankoraŭ gravas. Programistoj, kiuj scias kiel aspektas malzorge manipulita pakaĵo aŭ per fiŝkaptado liverita dependeco, malpli probable estos la enirejo komence. Programaro por preventi malbonprogramaron reduktas la ataksurfacon; trejnitaj teamoj reduktas kiom ofte tiu surfaco estas testata.
Kiel Funkcias la Frua Avertsistemo de Xygeni
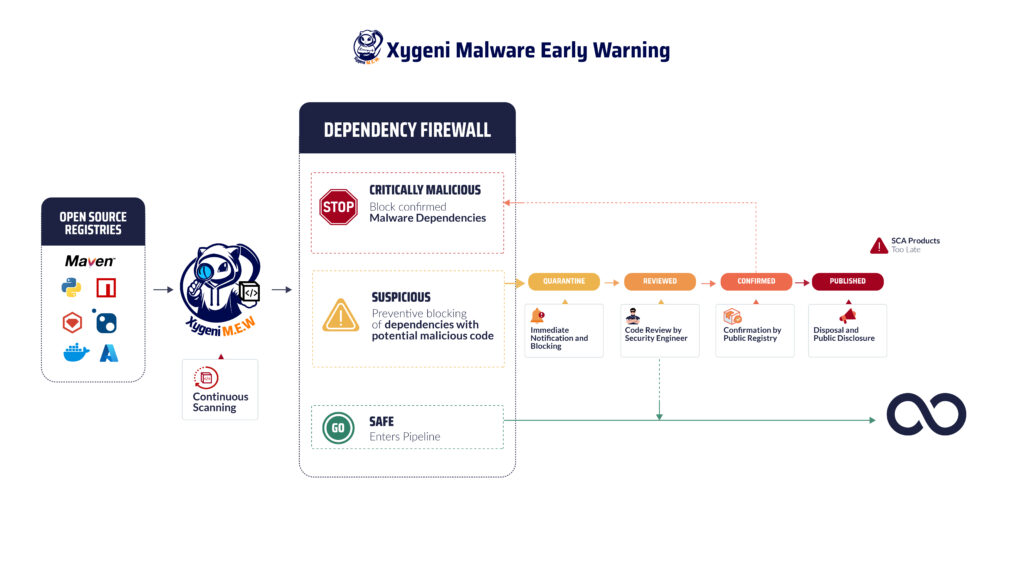
- Sekvanta MonitoradoXygeni kontinue skanas publikajn deponejojn, inkluzive de NPM, PyPI, kaj Maven, observante novajn pakaĵajn publikigojn dum ili okazas anstataŭ atendi planitan skanon.
- Bloki Konatajn Dependecojn de Malica ProgramaroPakaĵoj kiuj kongruas kun la inteligenteco de Xygeni pri malica programaro estas tuj blokitaj de eniro en vian evoluigan medion.
- Aŭtomata KvarantenoSuspektindaj sed nekonfirmitaj pakaĵoj estas en kvaranteno, do ili ne povas kaŭzi damaĝon dum revizio.
- Minaco-ValidigoLa sekureca esplorteamo de Xygeni analizas kvarantenitajn pakaĵojn kaj kunlaboras kun registroj por konfirmi la staton, kio malhelpas ke falsaj pozitivoj interrompu vian laborfluon.
- Realtempaj AvertojĈiu bloko aŭ kvaranteno ekigas alarmon per retpoŝto, Slack aŭ retohooks, kun la detalo, kiun via teamo bezonas por agi.
- Publika malkaŝoPost kiam minaco estas konfirmita, Xygeni malkaŝas detalojn al la pli vasta komunumo, helpante enhavi la disvastiĝon preter via propra ĉirkaŭaĵo.

Oftaj Demandoj pri Kiel Eviti Malican Programaron
Kio estas la plej efika maniero eviti malican programaron en malfermitkoda programaro?
La plej efika aliro kombinas realtempan detekton, kiu kaptas malican programaron antaŭ ol publika subskribo ekzistas, kun regulaj CVE-kontroloj kaj atingebla analizo por konataj vundeblecoj. Subskribo-bazita skanado sole pretervidas nul-tagajn minacojn; kombini ĝin kun frua averta monitorado de publikaj registroj fermas tiun breĉon.
Kio estas programaro por preventi malicajn programojn?
Programaro por preventi malican programaron estas ilo, kiu detektas kaj blokas malican kodon, pakaĵojn aŭ pipeline konduto antaŭ ol ĝi atingas produktadon. Moderna programaro por preventi malicajn programojn iras preter signaturkongruigon por inkluzivi kondutan analizon, dependecan monitoradon kaj CI/CD detekto de anomalioj.
Kio estas slopsquating kaj kiel ĝi rilatas al preventado de malica programaro?
Slopsquatting estas kiam atakanto registras pakaĵnomon, kiun AI-kodadasistanto povas haluciniĝi, kaj poste atendas, ke programistoj instalu ĝin akceptante la sugeston de la AI. USENIX-sekureca studo de 2025 trovis, ke preskaŭ 1 el 5 AI-rekomenditaj pakaĵoj ne ekzistis, igante ĉi tion reala kaj mezurebla risko por preventi malicajn programojn por iu ajn teamo uzanta AI-kodadajn ilojn.
Ĉu malfermfontaj pakaĵoj estas fidindaj?
Plej multaj estas sekuraj, sed ne ĉiuj. Atakantoj regule publikigas malicajn versiojn, kiuj aspektas legitimaj aŭ ekspluatas nomkonfuzon. Malpliigi riskon signifas kombini programaron por preventi malicajn programojn kun kontinua registromonitorado kaj validigo de pakaĵprizorgistoj, ne fidi nur je fido.
Ĉu CVE-kontroloj sole malhelpas malican programaron?
Ne. CVE-kontroloj nur kovras vundeblecojn, kiuj jam estis publike malkaŝitaj. Malica programaro, precipe nul-tagaj minacoj kaj antaŭ-subskribaj pakaĵoj, postulas realtempan detekton aldone al CVE-kontroloj por fermi la interspacon inter publikigo kaj malkaŝo.
Prioritatigu, Solvu kaj Sekurigu Viajn Programarajn Riskojn
Evitante malicajn programojn en malfermitkoda sistemo, CI/CD, kaj AI-helpata evoluigo postulas realtempan detekton, ne nur periodan skanadon. Rezervu demo or komencu senpage por vidi kiel la Frua Avertsistemo de Xygeni kaj la plena AppSec-platformo funkcias kune.
