






Plej multaj organizoj ne luktas por adopti artefaritan inteligentecon. Ili luktas por bone regi ĝin. 88% de organizoj aktive uzas artefaritan inteligentecon tra komercaj funkcioj, sed nur 8% havas ampleksan kadron por administrado de artefarita inteligenteco, kaj fermi tiun mankon, ne aldoni pli da modelkapablo, estas rapide farebla. fariĝante la difina defio de enterprise AI en 2026.
Ĉi tiu afiŝo detale priskribas kion fakte signifas AI-regado, la specifajn fiaskojn veturante plej multajn okazaĵojn hodiaŭ, kial monitorado de AI-administrado devas esti kontinua anstataŭ perioda, kaj kiel konteksta administrado provizas la strategian videblecon, kiun strategiaj dokumentoj sole neniam havos.
Kio estas AI-administrado?
AI-regado estas la kombinaĵo de politikoj, kontroloj kaj teknika infrastrukturo, kiu determinas, kiujn AI-sistemojn oni povas aliri, kiajn agojn oni povas fari, kaj ĉu tiuj agoj estas registritaj kaj kontroleblaj. Ĝi ne estas ununura dokumento aŭ unufoja revizio; ĝi estas funkcianta kapablo, kiu devas samrapidiĝi kun la rapideco de la AI-adopto mem.
Tiu rapideco estas la kerna problemo. 85% de organizoj integris artefaritan inteligentecon en kernajn operaciojn aŭ deplojis ĝin tra pluraj funkcioj, sed nur 25% raportas ampleksan videblecon pri kiel ĝi efektive estas uzata. Aserti administradon kaj funkciigi administradon estas du tute malsamaj aferoj, kaj la distanco inter ili estas ĝuste kie originas la plej multaj fiaskoj de artefarita inteligenteco-administrado.
La Plej Oftaj Administradaj Fiaskoj en 2026
Fiaskoj en regado de artefarita inteligenteco malofte komenciĝas per la modelo mem. Ili komenciĝas per videbleco, proprieto kaj aliro, la partoj de regado kiuj ne aperas en demonstraĵo.
- Administraj kadroj ekzistas surpapere sed ne estas efektivigitaj. Kiel supre, la diferenco inter organizoj, kiuj funkciigas artefaritan inteligentecon (AI) grandskale (85%) kaj tiuj kun vera videbleco pri tiu uzado (25%) estas unu el la plej evidentaj fiaskoj en AI-administrado iam registritaj, kaj ĝi signifas, ke plejparto de la "regata" AI funkcias kun multe malpli da kontrolado ol la gvidantaro supozas.
- Ombro AI multiĝas pli rapide ol iu ajn povas spuri ĝin. 85% de organizoj integris artefaritan inteligentecon en kernajn operaciojn aŭ deplojis ĝin tra pluraj funkcioj, sed nur 25% raportas ampleksan videblecon pri la uzo de artefarita inteligenteco fare de dungitoj. Specialaj GPT-oj, senkodaj agentoj kaj vendistaj LLM-oj disvastiĝas tra teamoj sen ia ajn formala revizio, kaj kiam la administraj teamoj ekscias, la iloj jam estas enigitaj en ĉiutagajn laborfluojn.
- Agenta AI superkuras la administradon konstruitan por ĝi. 74% de organizoj planas adopti agentan AI ene de du jaroj, sed nur 21% havas maturan administran modelon por ĝi. Studo de Cloud Security Alliance kaj Token Security trovis, ke 63% de organizoj ne povas devigi cellimigojn al siaj AI-agentoj, kaj 60% ne povas nuligi miskondutan agenton post kiam ĝi funkcias. Tio ne estas hipoteza breĉo: antaŭ aprilo 2026, 65% de enterprises kun deplojitaj AI-agentoj spertis konfirmitan sekurecan okazaĵon.
- Unuforma regado malsukcesas ĉar ne ĉiu AI portas la saman riskon. Gartner avertas, ke enterpriseaplikantaj unuforman regadon trans ĉiuj AI-agentoj, sendepende de aŭtonomeco-nivelo aŭ amplekso, iras al ĝeneraligitaj deplojaj fiaskoj, antaŭdirante ke antaŭ 2027, 40% de enterprises degradigos aŭ malkomisios sendependajn agentojn pro administradaj mankoj identigitaj nur post kiam okazas produktadaj incidentoj. Trakti dokument-resumigan agenton same kiel unu, kiu modifas produktadajn registrojn, ne estas singardo; ĝi estas administrada dezajna difekto, kiu produktas ĝuste la rezulton, kiun ĝi celis malhelpi.
- Kiam AI-regado malsukcesas, ĝi kutime temas pri videbleca fiasko, ne modelfiasko. 63% el la organizaĵoj, kiuj spertis AI-rilatajn rompojn, aŭ ne havis AI-administradan politikon aŭ ankoraŭ disvolvis unu. La ripetiĝanta ŝablono en preskaŭ ĉiu dokumentita okazaĵo estas la sama: AI-sistemo havis aliron, kiun neniu spuris, faris agon, kiun neniu reviziis, kaj la paneo aperis nur poste.
Kial Monitorado de AI-Administrado Devas Esti Kontinua
Administra politiko, kiu estas reviziata ĉiukvaronjare, estas, funkcie, administra politiko, kiu ne ekzistas dum la aliaj dek unu semajnoj. Monitorado de AI-administrado estas la praktiko kontinue spuri kion AI-sistemoj faras, ne nur kion ili estis aprobitaj fari, kaj la datumoj klarigas kial la distingo gravas.
Gartner projekcias la averaĝan grandan enterprise funkciigos pli ol 150 000 artefaritan inteligentecon (AI) agentojn antaŭ 2028. Ĉiu el tiuj agentoj estas ebla alirvektoro, ebla daten-elfiltra vojo, ebla neregistrita ago en produktada sistemo sen aŭdita spuro. Politika dokumento ne povas observi 150 000 agentojn. Nur kontinua monitorado povas.
La ŝanĝo en monitorado de AI-administrado postulas strukturan ŝanĝon: administrado bezonas moviĝi de statika politiko al kontinua superrigardo, monitorante la konduton de agentoj, detektante deviojn kaj adaptante kontrolojn dum sistemoj evoluas. Tio estas fundamente malsama fako ol verki politikon pri akceptebla uzo unufoje jare. Ĝi signifas:
- Spurado de konduto, ne nur alirpermesiloj. Konante agenton havas permeso modifi datumbazon ne estas la sama kiel scii, kio ĝi efektive estas faris kun tiu permeso, en kiu registro, kaj kial.
- Detektado de deviiĝo de atendataj padronoj, la sama konduta logiko uzata en tradicia minacdetekto, estas aplikata specife al tio, kio aspektas "normala" por difinita AI-agento aŭ modelo.
- Konservante revizian spuron defaŭlte, ne rekonstruante unu post kiam okazaĵo jam okazis.
La kosto de preterlaso de ĉi tio estas mezurebla. Organizoj sen dediĉita monitorado de AI-administrado malkovras problemojn same kiel plej multaj funkciaj fiaskoj estas malkovritaj: post kiam io jam fuŝiĝis. En marto 2026, interna agento ĉe Meta publikigis malĝustajn teknikajn informojn sen homa aprobo kaj ekigis du horojn da neaŭtorizita datenmalkovro, alirebla por dungitoj ne rajtigitaj vidi ĝin, la dua fiasko de agenta kontrolo ĉe la kompanio ene de semajnoj.
AI Kunteksta Regado kaj Strategia Videbleco
Ĝeneralaj reguloj malsukcesas ĉar la risko de AI ne estas unuforma, kaj jen kie konteksta regado de AI gajnas sian lokon: apliki la nivelon de superrigardo, kiu kongruas kun tio, kion specifa modelo, agento aŭ integriĝo efektive povas fari, ne ununuran politikon etenditan trans ĉiun uzkazon.
Dokumenta resumilo, kiu legas nur internajn sciobazajn artikolojn, portas principe malsaman riskon ol agento, kiu povas aprobi fakturojn, sendi klient-orientitajn retpoŝtojn aŭ modifi registrojn en viva CRM. Trakti ilin idente produktas ĝuste la malsukcesoftecon, pri kiu Gartner avertas. Kunteksta regado signifas alĝustigi kontrolojn laŭ kapablo: pli malpeza superrigardo por agento, kiu nur observas, eksplicitaj aprobaj laborfluoj kaj aŭdita protokolado proporcia al risko por tiu, kiu agas.
Tiu kalibrado eblas nur per vera strategia videbleco, preciza, konstante ĝisdatigita bildo de ĉiu artefarita inteligenteco-aktivaĵo en la organizo, kion ĝi povas aliri, kaj kion ĝi efektive faras per tiu aliro. Sen ĝi, konteksta regado estas nur teorio; kun ĝi, regadaj teamoj povas fari risko-proporciajn decidojn.cisjonoj anstataŭ aŭ trolimigi utilajn ilojn aŭ lasi altriskajn agantojn nekontrolitaj.
La ataksurfaco ŝoviĝas for de infrastrukturo kaj al identec-movitaj alirvojoj. Fiaskoj de AI-administrado pli kaj pli aperas per integriĝoj kaj permesoj anstataŭ rekta sistema kompromiso. Strategia videbleco en tiujn alirrilatojn, ne nur en la modelojn mem, estas tio, kio transformas AI-kuntekstan administradon de aspiro en ion, kion sekureca aŭ plenuma teamo povas efektive funkciigi ĉiutage.
Kial la Riskoj Kreskas Rapide
362 okazaĵoj rilataj al artefarita inteligenteco estis registritaj en 2025, supren de 233 en 2024, 55% jara kresko. Reguliga premo pligravigas tiun tendencon anstataŭ mildigi ĝin: la plenaj devigprovizaĵoj de la EU AI-Leĝo por altriskaj AI-sistemoj ekvalidas la 2-an de aŭgusto 2026, kovrante kreditpoentadon, dungadon, asekuran subskribon kaj aliajn reguligitajn domajnojn, kun monpunoj atingantaj €15 milionojn aŭ 3% de la tutmonda jara spezo pro nekonformeco. 78% de enterprises restas nepreparitaj por tiuj devoj.
La organizaĵoj, kiuj antaŭeniras, traktas ĉi tion kiel infrastrukturon anstataŭ paperlaboron. Organizaĵoj, kiuj deplojas dediĉitajn platformojn por administrado de artefarita inteligenteco (AI), havas 3.4-oble pli da ŝancoj atingi altan efikecon en siaj administraj programoj ol tiuj, kiuj ne faras tion, kaj organizaĵoj kun plene integrita AI (ne nur pilotanta ĝin) havas preskaŭ kvar-oble pli da ŝancoj raporti enspezkreskon, 58% kontraŭ 15%, kaj la sama maturecdiferenco preskaŭ certe validas por kiom bone tiu AI estas regata laŭlonge de la vojo.
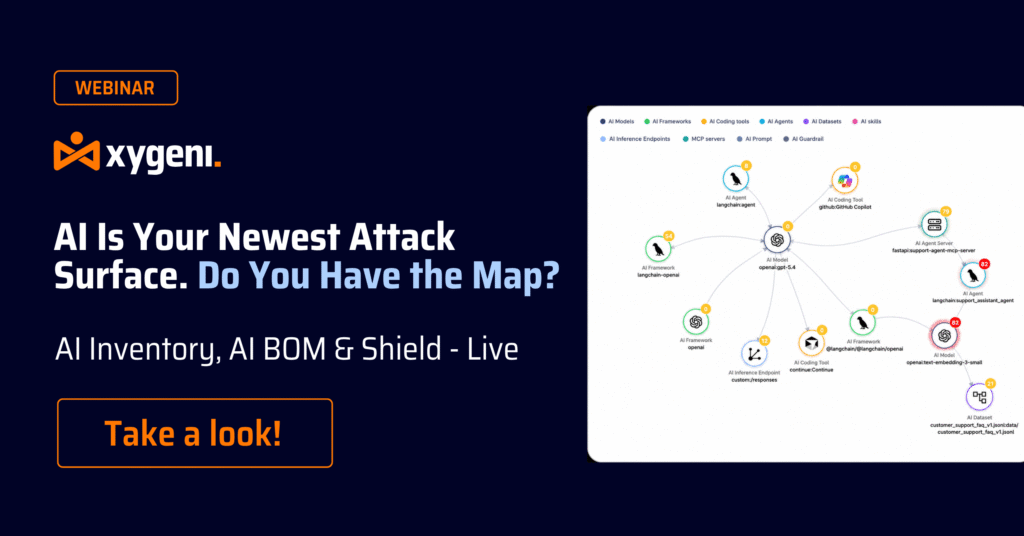
Specife por programaraj kaj sekurecaj teamoj, ĉi tiu sama administrada manko etendiĝas multe preter babilrobota politiko: AI-kodaj asistantoj, aŭtonomaj agentoj kaj MCP-konektoj jam funkcias tra la tuta SDLC, ofte sen ia ajn videbleco aŭ konteksta superrigardo priskribitaj supre aplikitaj al ili. Xygeni aliras ĉi tion kiel etendaĵon de la sama problemo, mapante ĉiun AI-modelon, agenton kaj MCP-servilon tra la disvolva vivciklo kaj korelaciante kion ĉiu povas aliri kun la risko kiun ĝi efektive reprezentas, do konteksta regado kaj kontinua monitorado aplikiĝas al AI-generita kodo kaj AI-enkondukitaj dependecoj kun la sama rigoro kiel iu ajn alia AI-aktivaĵo.
Komencu senpage. KsgeniLa programista plano de estas €0: 10 deponejoj, 200 skanadoj monate, ĝis 5 kontribuantoj, sen kreditkarto. Sign up with GitHub, GitLab, aŭ Google kaj vidu vian propran AI-spuron mapitan en malpli ol 10 minutoj.

FAQ
Kio estas la diferenco inter AI-regado kaj AI-regada monitorado?
AI-administrado estas la aro de politikoj, kontroloj kaj infrastrukturo, kiuj difinas kion AI povas fari kaj kiu respondecas pri ĝi. Monitorado de AI-administrado estas la kontinua, funkcia praktiko spuri ĉu AI-sistemoj efektive kondutas ene de tiuj limoj, en reala tempo, anstataŭ fidi je periodaj revizioj.
Kio kaŭzas la plej multajn fiaskojn en AI-administrado?
Plej multaj fiaskoj de AI-administrado spuriĝas al videbleco kaj aliro, ne al modela konduto: ombraj AI-iloj, kiujn neniu reviziis, agentoj kun pli vastaj permesoj ol iu ajn spuris, kaj unuformaj politikoj aplikitaj al sistemoj kun tre malsamaj riskoniveloj. Okazaĵoj kutime estas malkovritaj poste, ĉar monitorado ne estis kontinua.
Kion signifas konteksta regado de artefarita inteligenteco en praktiko?
Ĝi signifas tajligi la superrigardon al tio, kion specifa AI-sistemo efektive povas fari, anstataŭ apliki unu politikon al ĉiu modelo aŭ agento. Agento, kiu legas nur internajn dokumentojn, bezonas multe pli malpezan administradon ol unu, kiu povas modifi produktadajn datumojn aŭ sendi komunikadojn nome de kompanio.
Kial AI-administrado bezonas strategian videblecon anstataŭ nur politikan dokumenton?
Ĉar malsukcesoj en AI-administrado pli kaj pli okazas per integriĝoj, permesoj kaj alirvojoj, kiujn strategia dokumento ne monitoras. Strategia videbleco, reala, kontinue ĝisdatigita inventaro de tio, kio ekzistas en AI kaj kion ĝi povas aliri, estas tio, kio ebligas kontekstan, risko-proporcian administradon anstataŭ teorian.
