






Ĉu vi sciis tion super 560 000 novaj minacoj de malica programaro aperas ĉiutage? Ĉar ciberatakoj fariĝas pli sofistikaj, kompreni kio estas malica kodo kaj kiel ĝi povas enfiltri sistemojn estas esenca, ĉar ĉi tiuj minacoj povas ekspluati programarajn vundeblecojn, kondukante al datenlikoj, financaj perdoj kaj gravaj interrompoj. Diversaj specoj de malica kodo, kiel ekzemple fiŝkaptaj skemoj, trojanoj kaj provizoĉenaj ekspluatoj, montris sian damaĝan potencialon.
Ekzemple, la jaro 2023 Ĉeflibro-atako kompromitis la programaran ilon connect-kit de la kompanio, permesante al atakantoj ŝteli pli ol 600 000 dolarojn celante aparatarajn monujojn.
Kio estas Malica Kodo kaj Kial Ĝi Gravas
Kio estas malica kodo?
Malica kodo estas programaro aŭ skriptoj desegnitaj por damaĝi sistemojn aŭ ŝteli datumojn. Male al legitima programaro, ĝi ofte kaŝiĝas en fidindaj aplikaĵoj, kio malfaciligas ĝian detekton. Ekzemploj inkluzivas virusojn, elaĉetprogramojn kaj spionprogramojn. Altnivelaj detektiloj estas esencaj por identigi kaj malhelpi ĝin.
Atakoj per malica kodo povas ekspluati kaj proprietan kaj malfermitkodan programaron, metante sentemajn informojn en riskon. Oftaj specoj de malica kodo inkluzivas virusojn, vermojn, elaĉetprogramojn, trojanojn kaj spionprogramojn. Ĉi tiuj minacoj ofte eniras sistemojn per fiŝkaptaj retpoŝtoj, falsaj programaraj ĝisdatigoj aŭ kompromitita kodo pro provizoĉenaj atakoj.
Detektaj iloj, kiel la Frua Averta Malica Detekto de Xygeni, estas esencaj por identigi kaj bloki ĉi tiujn minacojn antaŭ ol ili kompromitas sistemojn.
Tipoj de Malica Kodo Kiu Povas Kompromiti Viajn Sistemojn
Nun kiam ni difinis malican kodon, ni esploru la diversajn tipojn, kiuj minacas viajn sistemojn ĉiutage.
Tipoj de Malica Kodo
- malantaŭa pordo: Permesas al atakantoj preterlasi aŭtentigon por aliri sistemojn, ŝteli datumojn aŭ preni kontrolon.
- Trojaj Ĉevaloj: Programaro kiu aspektas sekura sed kaŝas malutilan kodon por ataki vian sistemon.
- Elaĉetomvaro: Ŝlosas viajn dosierojn kaj postulas monon por malŝlosi ilin, interrompante operaciojn.
- Spionoj: Sekrete observas vian agadon kaj ŝtelas privatajn informojn kiel pasvortojn.
- Phishing-Atakoj: Falsaj retpoŝtoj trompas vin por kunhavigi personajn detalojn aŭ elŝuti malutilajn dosierojn.
- Keyloggers: Registras tion, kion vi tajpas, por ŝteli pasvortojn kaj sentemajn informojn.
- Ŝtelisto: Ŝtelas konservitajn datumojn, inkluzive de pasvortoj kaj gravaj dosieroj.
- Vermo: Disvastiĝas tra retoj, malrapidigante sistemojn kaj eluzante rimedojn.
- Ministo: Uzas la potencon de via komputilo por minadi kriptovaluton, kaŭzante malbonan rendimenton.
Kiel Defendi Kontraŭ Malica Kodo
Malfermitkoda programaro (OSS) instigas kunlaboron kaj novigadon, sed ĝi ankaŭ kreas ŝancojn por atakantoj injekti malican kodon. Post kiam ĝi estas interne, ĉi tiu kodo povas disvastiĝi per provizoĉenaj atakoj, ŝtelante datumojn, kontrolante sistemojn aŭ kompromitante tutajn retojn.
Ekzemple, atakantoj povus aldoni malican programaron al populara malfermfonteca biblioteko. Rimarkinda kazo estas la Atako de Polyfill.io, kie malica aganto akiris kontrolon de la servo Polyfill kaj injektis malican programaron en ĝian kodbazon. Ĉi tio kompromitis pli ol 100 000 retejojn tutmonde, redirektante poŝtelefonajn uzantojn al fraŭdaj retejoj. Kiam programistoj senscie integris la kompromititan bibliotekon, ili eksponis siajn aplikaĵojn kaj uzantojn al gravaj riskoj.
Por kontraŭbatali ĉi tiujn minacojn, organizoj devas efektivigi kontinuan monitoradon, fari kodreviziojn, kaj uzi progresintajn ilojn por detekti malicajn programojn. Kaj programistoj kaj uzantoj devas resti atentemaj por protekti siajn sistemojn kontraŭ kaŝitaj minacoj.
Pruvitaj Strategioj por Defendi Kontraŭ Malica Kodo
Malicaj kodaj atakoj ne nur kompromitas sistemojn sed ankaŭ povas konduki al signifaj financaj perdoj. Ciberatakoj kostas al entreprenoj averaĝe $4.45 milionoj per rompo, laŭ la Raporto pri la Kosto de Datumliko de IBM de 2023. Ĉi tio emfazas la gravecon de proaktivaj defendoj por eviti la altajn kostojn de senagado. Por efike protekti viajn sistemojn, organizoj devus adopti ĉi tiujn strategiojn:
- Sekuraj Kodaj Praktikoj: uzo statikaj analizaj iloj por identigi vundeblecojn dum disvolviĝo.
- Vundebleco-Taksoj: Faru regulajn penetrotestojn por malkovri malfortojn.
- Administrado de flikaĵoj: Aŭtomatigu ĝisdatigojn por certigi ĝustatempan aplikon de programaraj flikaĵoj.
- Blanka Listo de aplikaĵoj: Limigu plenumon al antaŭe aprobitaj aplikaĵoj, blokante neaŭtorizitajn programojn.
- Integri Sekurecon en la SDLC: Enkorpigi sekurecajn mezurojn tra la tuta ciklo de programara disvolviĝo.
- Kodrevizio kaj Duuma Analizo: Regule reviziu kodon kaj duumajn dosierojn por detekti suspektindajn kondutojn aŭ malicajn skriptojn.
Restu Unu Paŝon Antaŭe: Frua Averto de Malica Programaro de Xygeni
Malica kodo estas kreskanta minaco, precipe en malfermfontaj ekosistemoj. La Ilo de Xygeni por Frua Averto kaj Malica Programaro proponas pintnivelan solvon por kontraŭbatali ĉi tiujn riskojn. Ĉi tiu ilo ne nur skanas malfermitkodajn pakaĵojn por minacoj, sed ankaŭ provizas proaktivajn rimedojn por certigi, ke malicaj skriptoj neniam kompromitu vian programaran disvolvan vivciklon.
Kiel la Ilo por Frua Averto kaj Detekto de Malica Programaro Protektas Vian Organizon
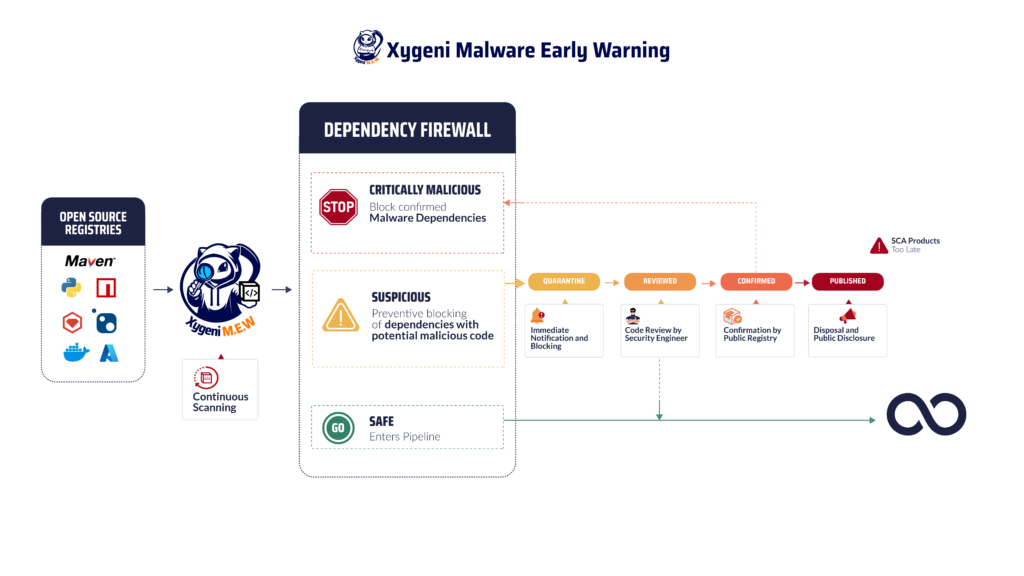
- Realtempa Minaco-DetektoXygeni kontinue monitoras publikajn registrojn por iuj ajn signoj de malica programaro. Tio inkluzivas skanadon por suspektindaj ŝablonoj aŭ malicaj kondutoj en novaj kaj ekzistantaj malfermfontaj pakaĵoj. Agante en reala tempo, Xygeni identigas kaj izolas minacojn antaŭ ol ili enpenetras vian CI/CD pipeline.
- Aŭtomata KvarantenoKiam malica kodo estas detektita, Xygeni aŭtomate kvarantenas la minacon, certigante, ke ĝi ne povas influi viajn sistemojn aŭ disvastiĝi tra la provizoĉeno. Ĉi tiu procezo inkluzivas la integriĝon de sekureco guardrails por bloki riskajn pakaĵojn, reduktante riparan laboron poste.
- Ampleksa Vundebleca AdministradoKrom konataj vundeblecoj, la ilo de Xygeni traktas nul-tagajn minacojn, sofistikajn polimorfajn malicajn programojn kaj neregistritajn vundeblecojn. Ĉi tiu proaktiva sinteno estas esenca por trakti la evoluantajn taktikojn de atakantoj.
- Detalaj SciigojKiam minaco estas identigita, la ilo tuj sciigas vian teamon per retpoŝto, mesaĝaj platformoj aŭ TTT-ejohooksTio certigas rapidan respondon kaj minimuman malfunkcitempon por viaj projektoj.
- Reguliga Konformeco kaj RaportadoKsgeni akordiĝas kun standards kiel NIS2 kaj DORA, certigante ke viaj programdisvolvaj praktikoj restas konformaj. Trajtoj kiel Programara Listo de Materialoj (SBOM) generacio provizas travideblecon kaj subtenas funkcian rezistecon.
Protektado Kontraŭ la Tipoj de Malica Kodo
La ilo de Xygeni estas desegnita por defendi kontraŭ diversaj specoj de malica programaro, Inkluzive de:
- Malantaŭaj pordoj kaj trojanojDetektas neaŭtorizitajn alirpunktojn kaj kaŝitajn minacojn, kiuj kompromitas sistemojn.
- ransomware: Blokas kodon, kiu ĉifras viajn dosierojn aŭ postulas elaĉetmonon.
- Spionprogramo kaj Ŝlosilregistriloj: Malhelpas la kolektadon de sentemaj uzantodatumoj aŭ sistemaj klavopremoj.
- Kriptaj Moneroj MinistojIdentigas kaj haltigas rimedo-drenantan kodon uzatan por neaŭtorizita kriptominado.
Integrante ĉi tiujn kapablojn, la Ilo por Frua Averto pri Malica Programaro certigas, ke via programaro restas rezistema kontraŭ emerĝantaj minacoj.
Ĉu vi volas iri pli profunden?
Se vi ankoraŭ pripensas, kio ĝi estas, aŭ volas pli bone kompreni la specojn de malica kodo, kiuj minacas vian CI/CD pipeline kaj kiel ilin malebligi, rigardu nian bloga afiŝo pri protekto kaj lernu kiel frue rimarki kaŝitajn riskojn.
Ciberminacoj evoluas ĉiutage, ĉu ne devus ankaŭ viaj defendoj evolui? Kompreni kio estas malica kodo kaj rekoni la diversajn specojn de malica kodo celantaj vian infrastrukturon estas nur la deirpunkto. Vera sekureco venas de proaktiva defendo. Ekipante vian organizon per progresintaj iloj por detekti malicajn programojn, vi povas identigi kaj bloki kaŝitajn minacojn antaŭ ol ili enpenetras viajn sistemojn. Reaktiva sekureco ne sufiĉas, resti unu paŝon antaŭe estas la sola vera strategio.
Ne Atendu Atakon: Protektu Viajn Sistemojn Nun!
La kresko de atakoj kontraŭ malicaj kodoj estas grava minaco por organizoj tutmonde. De fiŝkaptaj atakoj ĝis ekspluatoj en provizoĉenoj, ciberkrimuloj uzas ĉiam pli sofistikajn metodojn por ŝteli sentemajn informojn. Scii kio estas malica kodo kaj kompreni la specojn de malica kodo estas ŝlosila por defendi vian infrastrukturon.
Ĉiu sekundo gravas en la batalo kontraŭ ĝi. Protektu viajn sistemojn nun per la pintnivela ilo de Xygeni por detekti malicajn programojn. Kontaktu nin hodiaŭ aŭ akiru Senpaga Demo kaj restu antaŭ ciberminacoj!

