
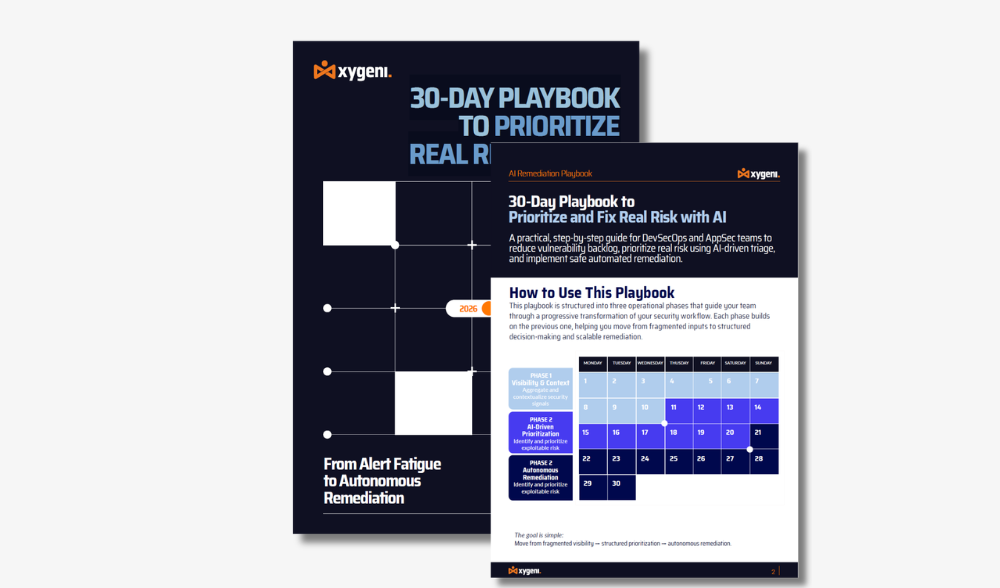
Praktika 30-taga gvidlibro por teamoj de DevSecOps kaj AppSec por redukti bruon pri vundeblecoj, prioritatigi realajn riskojn per artefarita inteligenteco, kaj efektivigi pli sekuran aŭtomatan riparadon tra la tuta mondo. SDLC.
Prioritatigu tion, kio gravas. Aŭtomatigu tion, kio estas sekura. Ĉi tiu praktika gvidilo klarigas kiel uzi artefaritan inteligentecon por forigi sekurecan bruon tra SAST, SCAKaj CI/CD pipelines. Lernu taksi riskon surbaze de realmonda ekspluatebleco (EPSS/KEV) kaj komerca efiko, samtempe generante stabilajn, aŭtomatajn riparojn, kiuj ne damaĝos vian produktadan medion.
Vibra Kodado akcelas la liveradon de programaro, sed ankaŭ akcelas riskon. Ĉar per artefarita inteligenteco generita kodo kaj sendependaj agentoj transformas disvolviĝon, tradiciaj AppSec-kontroloj jam ne sufiĉas por detekti rapidan manipuladon, haluciniĝintan kodon kaj aŭtomatan eksponiĝon al la provizoĉeno. Sen taŭga regado, nesekuraj ŝablonoj povas disvastiĝi al produktado je maŝina rapido. Lernu kiel sekurigi Vibran Kodadon antaŭ ol ĝi fariĝos la plej granda AI-risko de via organizo.
AI nun estas kerna plenumtavolo en moderna programara liverado, transformante kiel aplikaĵsekureco kaj atakoj al la provizoĉeno de programaro estas desegnitaj kaj skalitaj. Dum organizoj prepariĝas por 2026, kompreni kiel atakantoj ekspluatas aŭtomatigon, fidon kaj AI-movitajn laborfluojn estas esenca. Ĉi tiu raporto provizas evidentecbazitan analizon de la AppSec-minacmodelo, helpante sekurecajn kaj DevSecOps-teamojn kompreni emerĝantajn riskojn kaj la defensivajn ŝanĝojn necesajn por resti antaŭe. Legu ĝin nun!
Malkovru kiel simpligi AppSec kaj forigi alarmlacecon per unuigitaj platformoj. Modernaj evoluigteamoj estas superŝarĝitaj de fragmentaj sekurecaj iloj, bruaj alarmoj kaj izolitaj sistemoj. dashboards. Ĉi tio ebook malkaŝas kial gvidaj organizoj ŝanĝiĝas de ila disvastiĝo al unuigitaj aplikaĵaj sekurecaj platformoj — kaj kiel ĉi tiu ŝanĝo transformas sekurecajn rezultojn, programistan sperton kaj komercan facilmovecon.
Ne lasu simplan misagordon de K8s fariĝi via sekva grava rompo. Inter tro permisivaj roloj kaj neskanitaj bildoj, la riskoj estas realaj. Ĉi tiu gvidilo provizas 6 teknikajn profundajn esplorojn pri la plej kritikaj sekurecaj breĉoj de Kubernetes, kompletaj kun la riparoj, kiujn vi bezonas por resti sekura.
Malkovru kiel sekurigi vian programaran provizoĉenon per progresintaj strategioj por detekti, administri kaj mildigi riskojn en malfermitkodaj komponantoj. Ĉi tio eBook provizas fakulan gvidadon pri efektivigo de efika Analizo de Programara Komponado (SCA) por trakti vundeblecojn, certigi konformecon, kaj protekti kontraŭ emerĝantaj minacoj en viaj malfermfontaj dependecoj!
DORA Cifereca Funkcia Rezisteco Leĝo starigas rigorajn standards por plibonigi la funkcian rezistecon de la financa sektoro tra la Eŭropa Unio. Dum via organizo prepariĝas por DORA-konformeco antaŭ januaro 2025, kompreni ĝiajn postulojn kaj efektivigi la ĝustajn solvojn estas esencaj, kaj Xygeni povas helpi vin. Xygeni ofertas aron da avangardaj solvoj adaptitaj por certigi ampleksan konformecon kun la DORA-kadro. Nia platformo plibonigos la kapablojn de via institucio en riskadministrado ...
Atakoj kontraŭ provizoĉenoj de programaro fariĝas pli kaj pli oftaj kaj detruaj, kaj Gartner antaŭdiras, ke 45% de ĉiuj entreprenoj spertos rompon antaŭ 2025. Cybersecurity Ventures plue emfazas la gravecon de ĉi tiu minaco, projekciante ŝanceligan 138 miliardojn da dolaroj en ĉiujaraj damaĝoj kaŭzitaj de atakoj kontraŭ provizoĉenoj de programaro antaŭ 2031. Ĉi tiuj alarmaj prognozoj elstarigas la urĝan bezonon, ke organizoj prioritatigu siajn... SSCSLernu kiel!
Malkovru la esencan gvidilon por elekti la ĝustan Malfermitkodan Sekurecan Ilon por via organizo. Nia ampleksa gvidilo parolas pri la plej novaj tendencoj, plej bonaj praktikoj kaj ŝlosilaj konsideroj por helpi vin fari informitajn decidojn.cisionojn. Ekipu vian teamon per la scio por efike administri kaj mildigi riskojn asociitajn kun malfermitkodaj komponantoj. Ne maltrafu ĉi tiun valoran rimedon kaj plibonigu vian strategion pri programara sekureco!
Malkovru strategiojn por defendi vian CI/CD pipelinekontraŭ emerĝantaj minacoj kiel rekta kaj nerekta PPE, injektoj de malica programaro kaj veneniĝo per artefaktoj inter aliaj.
ĉi eBook, verkita de la Ĉefo de Antaŭvendoj de Xygeni, Luis Garcia, helpos vin resti antaŭ atakantoj per nia fakula gvidilo pri identigado, preventado kaj respondo al sekurecaj riskoj en CI/CD pipelines!
Ĉi tiu raporto elstarigas la kreskantan celadon de softvaraj provizĉenoj fare de ciberatakoj, ekspluatante vundeblecojn en malfermfontaj dependecoj kaj CI/CD pipelineKun regularoj kiel DORA kaj NIS2 pliintensigantaj plenumajn postulojn, necesas fortikaj sekurecaj mezuroj. Plibonigu vian organizon software supply chain security, certigante rezistecon kontraŭ evoluantaj ciberminacoj en 2025 per nia ampleksa gvidilo!
En la rapide evoluanta mondo de programara disvolviĝo, la sekurigo de la provizoĉeno de la programaro fariĝis kritika zorgo. Ĉi tio eBook provizas ampleksan gvidilon por kompreni kaj mildigi la minacojn al la provizoĉeno de programaro, kun aparta fokuso sur Kontinua Integriĝo/Kontinua Deplojo (CI/CD) sistemoj...
Malŝlosu ŝlosilajn komprenojn pri la evoluanta pejzaĝo de Software Supply Chain SecurityPlonĝu en la defiojn, minacojn kaj anticipitajn tendencojn de 2024 - via gvidilo por navigi la kompleksan reton de cibersekureco. Elstaraj Faktoj en Ciferoj: Malkovru la numeran pejzaĝon de software supply chain security – faktoj kiuj ilustras la gravecon de la situacio. Evoluo de Malbonaj Aktoroj...