






Seguridad de la IA (también llamado Ciberseguridad de IA) se refiere a la práctica de asegurar tanto las herramientas de IA utilizadas en el desarrollo de software como el código y la infraestructura que producen. A medida que la IA se integra en cada etapa del SDLCDesde la generación del código hasta la implementación, introduce una nueva clase de riesgo: modelos, agentes, servidores MCP y asistentes de codificación de IA que son en sí mismos explotables, están mal configurados o se utilizan como armas.
Asegurarlos requiere la visibilidad, puntuación de riesgo, y cumplimiento a lo largo de todo el ciclo de vida del desarrollo de agentes, no solo el código que escribe su equipo, sino también la IA que lo escribe, las herramientas a las que se conecta y la pipelinemientras lo atraviesa.
OWASP Global AppSec EU 2026 se celebra del 22 al 26 de junio en Viena, Austria, y para los equipos de seguridad que se enfrentan a la transición al desarrollo nativo con IA, este es el encuentro más importante del año. Xygeni estará presente en el stand G-08 durante toda la semana, con demostraciones en vivo, especialistas de producto y la primera demostración pública de Xygeni AI Inventory.
Por qué la seguridad de la IA es el desafío clave de 2026
La IA ya no es solo una herramienta de productividad para los equipos de desarrollo. Se ha convertido en parte de la superficie de ataque. En menos de un año, la cadena de suministro de software absorbió una nueva clase de amenaza. Un gusano npm autopropagante convirtió a los desarrolladores en mecanismos de distribución. Actores estatales ocultaron malware dentro de un paquete descargado 100 millones de veces por semana. Un LLM se convirtió en arma para instalar malware dentro de un agente autónomo. Estos no son casos aislados; son la nueva norma.
Las cifras reflejan el cambio: el robo de credenciales se disparó. 160% en 2025con informes de Recorded Future Se robaron un 90 % más de credenciales en el cuarto trimestre de 2025 que en el primer trimestre de 2025. sola, y la IA está acelerando los ataques y expandiendo la superficie de ataque. Una única vulnerabilidad de puente MCP (CVE-2025-6514) fue descargado 437,000 veces antes de ser detectado. Hoy, 5.5% de los servidores MCP públicos Presentan fallos de envenenamiento de herramientas y el 43% presenta vulnerabilidades de inyección de comandos.
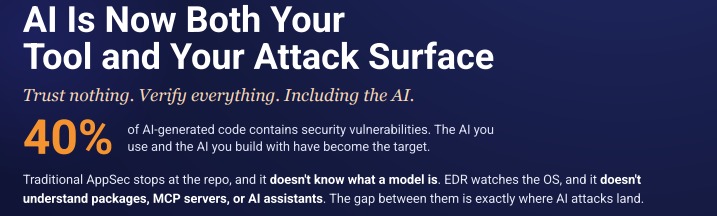
El problema fundamental radica en una brecha arquitectónica. La seguridad de aplicaciones tradicional se limita al repositorio y desconoce qué es un modelo. EDR supervisa el sistema operativo y no comprende los paquetes, los servidores MCP ni los asistentes de IA.
Para cerrar esa brecha se necesita una plataforma diferente.
¿Qué hace Xygeni AI Security?
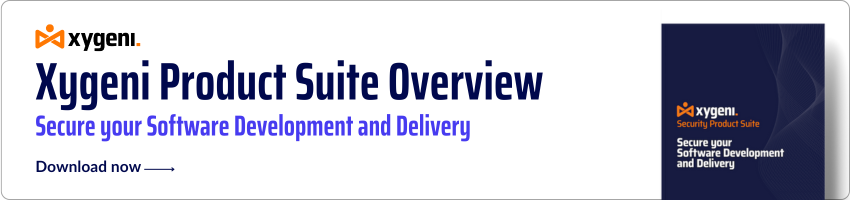
Xygeni AI Security se basa en un único principio: No confíes en nada, verifica todo, incluida la IA.. Garantiza tanto la IA que utilizas como la IA con la que desarrollas, en todo el sistema de agentes. SDLCLa arquitectura tiene tres capas: Descubrir, Detectar y Aplicar.
Descubrir - AI-SPM: Conozca todos los activos de IA
No se puede proteger lo que no se ve. Xygeni AI-SPM ofrece a los equipos un inventario en tiempo real de cada modelo, conjunto de datos, agente, servidor MCP y herramienta de codificación de IA en su organización. Mapea las relaciones entre ellos, pone de manifiesto el riesgo que los conecta y exporta una lista de materiales de IA lista para auditoría, la lista de materiales de IA que se está convirtiendo rápidamente en la sucesora de la SBOM.
Para CISOh, esta es una fuente de verdad defendible para cada auditoría de IA, mapeada con la Ley de IA de la UE, el RMF de IA del NIST y la norma ISO/IEC 42001.
Detectar - Evaluación de riesgos de la IA: De miles de hallazgos a los pocos que realmente importan
Xygeni AI Security combina el análisis determinista con la comprensión semántica basada en LLM para detectar lo que tradicionalmente SAST y SCA Fallo. Detecta la inyección de mensajes y la fuga de mensajes del sistema, configuraciones MCP inseguras, divulgación de información confidencial en archivos de IA, debilidades de vectores e incrustaciones, instrucciones maliciosas en documentos y archivos de reglas, dependencias de IA de slopsquatting, credenciales LLM codificadas y agentes que operan más allá de los límites configurados.
Fundamentalmente, prioriza según las rutas de ataque reales de la IA, no según las puntuaciones de gravedad de OWASP. La mayoría de las herramientas de seguridad de IA proporcionan a los equipos miles de hallazgos y lo denominan visibilidad. Xygeni filtra todos los hallazgos según su accesibilidad, vulnerabilidad y impacto en el negocio, de modo que, en lugar de una lista interminable de tareas pendientes, los equipos obtienen una lista breve y precisa de lo que realmente necesita corregirse hoy.
Su IA también se aplica a los hallazgos de su ya existente. SAST, SCAy herramientas de escaneo, para que los equipos amplíen en lugar de reemplazar su conjunto de herramientas actual.
Hacer cumplir – ShieldConfianza cero en el punto final del desarrollador
La máquina del desarrollador es donde se ejecuta por primera vez un paquete malicioso, en el momento en que se ejecuta npm install, mucho antes de que algo llegue a la compilación. pipelineXygeni Shield Lleva el firewall de dependencias al punto final.
Evalúa cada paquete a medida que se descarga y bloquea las instalaciones inseguras o maliciosas antes de que se ejecute el script posterior a la instalación. Desarrollado por MEW (Alerta Temprana de Malware), Shield Detecta paquetes maliciosos mediante veredictos de IA que funcionan incluso antes de que exista una firma. Además, aplica las listas de permitidos de MCP, bloquea las habilidades de IA y los archivos de reglas no confiables, impide la ejecución de modelos y agentes de IA no autorizados y puede aislar automáticamente un punto final comprometido cuando se recibe una alerta crítica, conteniendo el incidente antes de que se propague por toda la organización.
Qué esperar en el stand G-08 esta semana.
- Debut en Viena: Demostración en vivo de Xygeni AI Inventory. Visualice en tiempo real el mapa de la superficie de ataque de su IA, incluyendo cada modelo, agente, servidor MCP y herramienta de codificación de IA que utiliza su organización, con puntuaciones de riesgo y gráficos de relaciones.
- Demostración en vivo de Dependency Firewall. Ver Shield Evaluar y bloquear un paquete malicioso en el punto final, antes de que se instale, antes de que exista una firma digital.
- Recorrido completo por la plataforma. Vea cómo Xygeni detecta, prioriza y corrige vulnerabilidades, malware, Secretos y riesgos en la cadena de suministro en entornos nativos de IA. SDLCs, desde el IDE hasta la producción.
- Habla con el equipo. Los especialistas en seguridad de aplicaciones y DevSecOps de Xygeni estarán en el stand durante toda la semana para conversar sobre IA generada. code security, CI/CD Protección, gobernanza de MCP, riesgos en la cadena de suministro de software y arquitectura moderna de seguridad de aplicaciones (AppSec). Alejandro, Agustin, Marcos, y Jesús ¡Estaré allí para recibirte!
Ciberseguridad de la IA en la era de los agentes: las preguntas que merece la pena plantearse en Viena.
El informe OWASP Global AppSec EU 2026 llega en un punto de inflexión para la ciberseguridad de la IA. Los 10 principales estándares de OWASP para aplicaciones LLM, los 10 principales estándares de OWASP para aplicaciones ámbiticas (2026) y los 10 principales estándares de OWASP MCP ya están en vigor, y la mayoría de las organizaciones aún no han evaluado su exposición a ninguno de ellos.
Las preguntas que los responsables de seguridad deberían hacerse esta semana:
- ¿Dónde está la IA en tu SDLC? La mayoría de las organizaciones no pueden responder a esto con seguridad. Los servidores MCP en la sombra, los modelos no aprobados y los agentes de IA no rastreados son la nueva TI en la sombra, y ya están funcionando en su pipelines.
- ¿Qué ocurre cuando el código generado por IA incluye una vulnerabilidad? El 40% del código generado por IA contiene vulnerabilidades de seguridad. Sin SAST que entiende patrones generados por IA y a nivel de IDE guardrailsEstas vulnerabilidades llegan a producción más rápido que nunca.
- ¿Su pila de seguridad de aplicaciones es compatible con MCP? Los servidores MCP se han convertido en un vector principal para ataques de envenenamiento de herramientas e inyección de comandos. Si sus herramientas de seguridad no cuentan con una capa de inventario y aplicación de MCP, tiene un punto ciego que los atacantes ya están explotando.
- ¿Puede usted elaborar una lista de materiales con IA para un auditor hoy mismo? Reguladores y enterprise Los compradores están empezando a exigirlo. Las organizaciones que puedan responder afirmativamente tendrán una ventaja significativa en cuanto a cumplimiento normativo y confianza.
Visite Xygeni en OWASP Global AppSec EU 2026.
Stand G-08 · 22-26 de junio · Viena, Austria
Pásate para una demostración en vivo, una charla con el equipo, obsequios exclusivos o simplemente un deescaneoso de las sesiones. Si quieres garantizarte tiempo con un especialista, reserva un espacio para una demostración en el stand con antelación en xygeni.
Xygeni es la plataforma que descubre, prioriza y aplica la seguridad de la IA en toda la cadena de suministro de software, desde el inventario de IA y la evaluación de riesgos hasta la aplicación de políticas en el entorno del desarrollador. Una plataforma. Un modelo de riesgo. Un plano de control.
AI-SPM lo detecta. AI Security lo evalúa. Shield Lo detiene.
FAQ’s
¿Qué es la seguridad de la IA en el desarrollo de software?
La seguridad de la IA en el desarrollo de software implica proteger tanto las herramientas de IA que utilizan los equipos (modelos, agentes, servidores MCP, asistentes de codificación de IA) como el código que generan. Abarca el descubrimiento de activos de IA, la evaluación de riesgos según los marcos de OWASP y la aplicación de políticas en el entorno del desarrollador.
¿Qué es una lista de materiales con IA?
Una lista de materiales de IA (AI-BOM) es un inventario legible por máquina de cada activo de IA en una organización. SDLC (modelos, conjuntos de datos, agentes, servidores MCP y herramientas de codificación de IA) con sus relaciones, puntuaciones de riesgo y mapeo regulatorio. Se está convirtiendo rápidamente en el equivalente de la era de la IA de SBOM.
¿Qué es la seguridad de MCP?
MCP (Protocolo de Contexto Modelo) La seguridad se refiere a la práctica de proteger las conexiones entre los asistentes de IA y las herramientas externas, las API y las fuentes de datos. Los servidores MCP se han convertido en un vector de ataque principal entre 2025 y 2026, con vulnerabilidades de envenenamiento de herramientas e inyección de comandos documentadas en una parte significativa de los servidores MCP públicos.
¿Qué es Xygeni AI Security?
Xygeni AI Security es una plataforma que descubre, califica y aplica seguridad de IA en toda la cadena de suministro de software. Combina AI-SPM (Administración de la Postura de Seguridad de IA) para la generación de inventario y AI-BOM, puntuación de riesgo de IA alineada con los marcos OWASP LLM y MCP Top 10, y Shield para la aplicación de la política de confianza cero en el punto final del desarrollador.
¿Qué es el slopsquatting?
El slopsquatting es un ataque donde actores maliciosos Registrar nombres de paquetes que los asistentes de codificación de IA probablemente alucinen o sugieren, con el objetivo de identificar a los desarrolladores que instalan dependencias recomendadas por IA sin verificarlas.
