Eche un vistazo a la publicación de nuestro blog sobre "Nuevas amenazas en el bloque: malware en paquetes de código abierto" y aprenda cómo ayudar a su organización.
Descubra hoy la ciberseguridad del mañana en la Conferencia RSA 2024 con Xygeni Security. ¡Reserve un lugar con nuestro equipo o regístrese en nuestro seminario web!
Descubre cómo SBOM herramientas y SBOM La seguridad puede proteger su cadena de suministro de software. Vea la charla de SafeDev para obtener más información.
La puerta trasera XZ Utils (CVE-2024-3094) estuvo a punto de comprometer SSH a nivel mundial. Consulta la cronología, quién está detrás y por qué siguen apareciendo rastros en 2025.
NIST lanzó una importante actualización de su Marco de Ciberseguridad (CSF), destinada a ayudar a las organizaciones a gestionar mejor los riesgos de ciberseguridad. ¡Lee ahora!
Explore el intrincado mundo de la seguridad del software, centrándose en el desafío apremiante de los ataques a la cadena de suministro en el ámbito de DevOps. echa un vistazo
El descubrimiento por parte de Xygeni en 2024 de 10 paquetes npm maliciosos fue una señal de alerta temprana. Hoy: más de 100-200 semanalmente. ¡Mira qué ha cambiado!
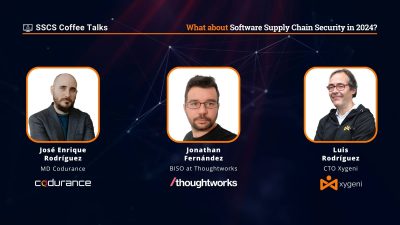
Únase a nosotros para una charla de café gratuita que invita a la reflexión sobre el futuro de Software Supply Chain Security en 2024. ¡Regístrese ahora!