- ¿Qué es la CTEM? La gestión continua de la exposición a amenazas (CTEM, por sus siglas en inglés) es un programa de seguridad que encuentra, prioriza, valida y corrige continuamente las vulnerabilidades que un atacante podría utilizar, en lugar de perseguir todas las vulnerabilidades.
- De donde viene: Gartner Se introdujo el marco CTEM en 2022 como respuesta a la acumulación de vulnerabilidades, que crece más rápido de lo que los equipos pueden solucionarlas.
- Cómo funciona: CTEM se desarrolla en cinco etapas que se repiten: definición del alcance, descubrimiento, priorización, validación y movilización.
- Por qué es importante: CTEM cambia el enfoque de la pregunta "¿cuántas vulnerabilidades tenemos?" a "¿qué vulnerabilidades podría explotar un atacante ahora mismo y las estamos solucionando primero?".
- Dónde encaja la seguridad de las aplicaciones: aplicaciones, API, pipelineLos componentes de seguridad y de IA constituyen una parte importante de la superficie de ataque, por lo que un programa CTEM necesita descubrimiento, priorización y validación a nivel de aplicación.
Explicación de la gestión continua de la exposición a amenazas #
CTEM, o gestión continua de la exposición a amenazas, es un programa estructurado y continuo para reducir las exposiciones que los atacantes pueden explotar en la superficie de ataque de una organización. Una exposición es más amplia que una CVE: puede ser una dependencia vulnerable, un recurso en la nube mal configurado, una API expuesta, una credencial filtrada o un punto final de IA no protegido.
La idea clave detrás de CTEM es la continuidad. Tradicional gestión de vulnerabilidades Funciona en ciclos: escanear, informar, parchear, repetir. La gestión continua de la exposición a amenazas reemplaza eso con un bucle que se ejecuta continuamente a medida que el entorno cambia, y que siempre se pregunta si una vulnerabilidad es accesible y explotable antes de decidir qué corregir primero.
Gartner introdujo el término en 2022 y predijo que las organizaciones que priorizaran sus inversiones en seguridad a través de un programa CTEM tendrían tres veces menos probabilidades de sufrir una brecha para 2026. Desde entonces, CTEM se ha convertido en una forma común para que los líderes de seguridad organicen el trabajo de exposición en todos los equipos y herramientas, y Gartner ha publicado un Hoja de ruta estratégica para CTEM para ayudarles a ir más allá de la gestión tradicional de vulnerabilidades.
Por qué es importante la gestión continua de la exposición a amenazas. #
La mayoría de los equipos de seguridad no carecen de hallazgos. Carecen de una forma de decidir qué hallazgos son importantes. Los escáneres informan de miles de problemas, las puntuaciones de gravedad rara vez reflejan el riesgo real y la superficie de ataque cambia cada día a medida que los equipos implementan código, añaden servicios en la nube y conectan herramientas de IA. El resultado es fatiga alerta.
La gestión continua de la exposición a amenazas aborda tres problemas:
- Acumulación de tareas pendientes que nunca disminuye. Aplicar parches basándose únicamente en la gravedad trata una biblioteca inaccesible de la misma manera que una vulnerabilidad accesible a través de Internet.
- Puntos ciegos. No se pueden proteger activos cuya existencia se desconoce, como las API ocultas, los repositorios olvidados o los puntos finales de IA no listados.
- No hay pruebas. Sin validación, los equipos discuten sobre si un hallazgo es real en lugar de corregirlo.
CTEM convierte la gestión de la exposición en una conversación de negocios, cercana a gestión del riesgo cibernético¿Qué riesgos ponen en peligro los activos críticos y qué estamos haciendo al respecto en este ciclo?
1. Alcance #
La definición del alcance determina qué abarca el programa CTEM en este ciclo. Muchas organizaciones comienzan con un área de alto valor, como las aplicaciones orientadas al cliente o la cadena de suministro de software, y a partir de ahí expanden su alcance.
2. Descubrimiento #
Discovery crea el inventario: activos, sus propietarios y sus exposiciones. En la gestión continua de la exposición a amenazas, Discovery va más allá de los servidores y los puntos finales para incluir repositorios de código, dependencias, CI/CD pipelines, API, recursos en la nube y componentes de IA.
3. Priorización #
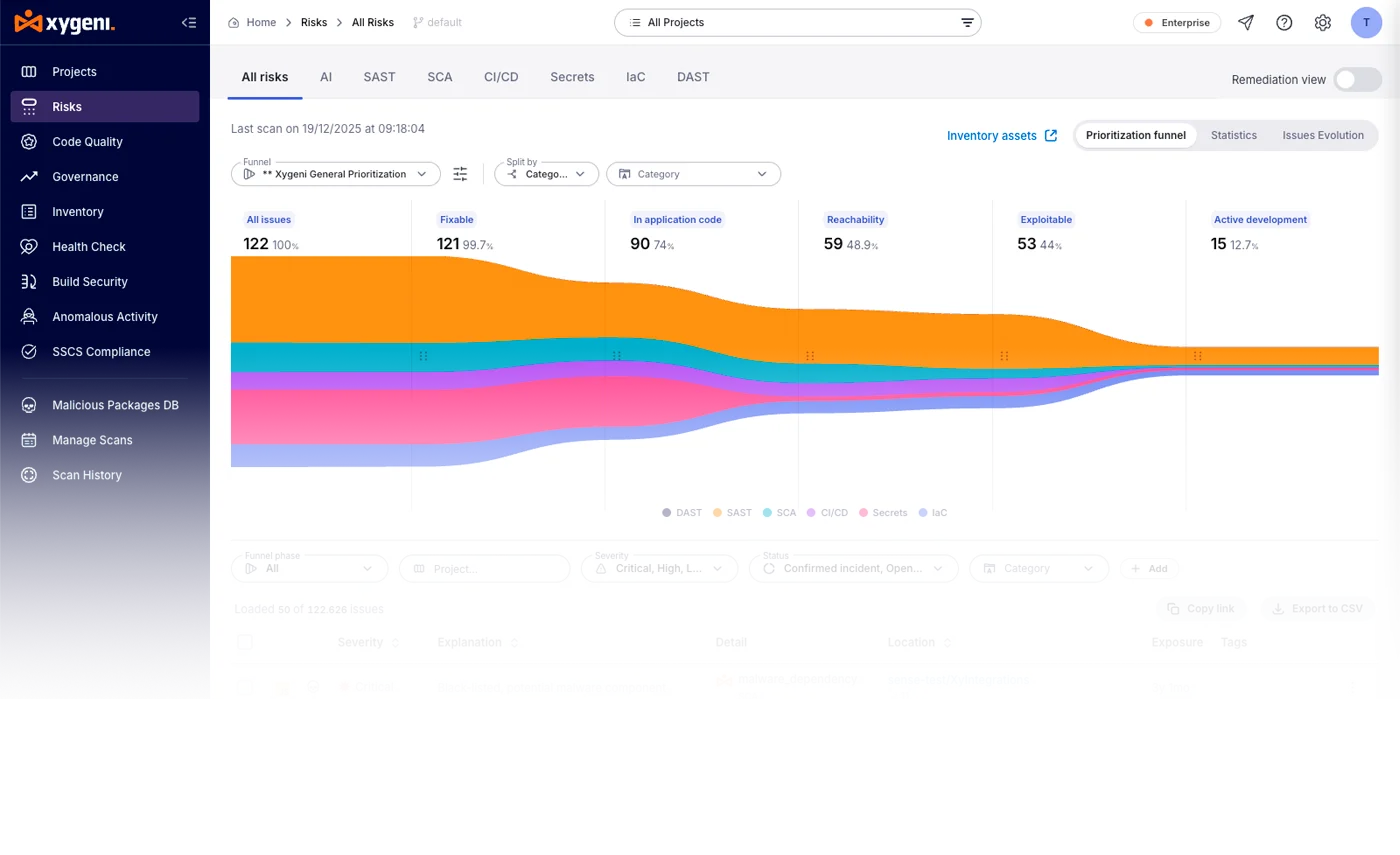
La priorización clasifica las exposiciones por riesgo real, no por gravedad bruta, un enfoque conocido como priorización de vulnerabilidad basada en riesgos. Las señales útiles incluyen la accesibilidad (¿se llama realmente al código vulnerable?), la probabilidad de explotación (por ejemplo, EPS), exposición a Internet y el valor del activo afectado. Puntuaciones de gravedad como CVSS y datos de la Base de datos nacional de debilidades Son datos de entrada, no la respuesta final.
4 Validación #
Las pruebas de validación determinan si una exposición priorizada puede ser explotada realmente y qué podría lograr un atacante a partir de ella. Los métodos incluyen pruebas de penetración, análisis de rutas de ataque, simulación de brechas y ataques, y Pruebas dinámicas de aplicaciones en ejecuciónMarcos como MITRE ATT & CK Ayudar a modelar qué técnicas utilizaría un atacante.
5. Movilización #
La movilización garantiza que las correcciones se lleven a cabo. Asigna responsables, canaliza el trabajo hacia las herramientas que los equipos ya utilizan y establece expectativas para la remediación. Sin movilización, CTEM genera informes en lugar de reducir el riesgo.
CTEM no reemplaza la gestión de vulnerabilidades. La integra en un programa que decide qué corregir primero y demuestra que la corrección fue importante. Si está comparando escáneres para la etapa de descubrimiento, consulte nuestra lista de Las mejores herramientas de escaneo de vulnerabilidades.
Dónde encaja la seguridad de las aplicaciones en CTEM #
Las aplicaciones son una de las partes más grandes y de más rápido cambio de la superficie de ataque. Cada commit Se puede añadir una dependencia, una API o un componente de IA. Esto convierte la seguridad de las aplicaciones en un elemento fundamental de cualquier programa CTEM:
- Descubrimiento: inventarios de depósitos, pipelineLos componentes de código abierto, las API y los activos de IA muestran lo que realmente expone la capa de aplicación. Para la IA, eso incluye los riesgos mapeados en el Los 10 mejores candidatos para el Máster en Derecho de OWASP.
- Priorización: análisis de alcanzabilidad, señales de explotabilidad y Triaje de IA Reducir miles de errores de código a los pocos que merece la pena corregir primero.
- Validación: Las pruebas dinámicas y las pruebas de penetración automatizadas demuestran qué vulnerabilidades de la aplicación son explotables en el sistema en funcionamiento.
- Movilización: reparar pull requests y los tickets incorporan la solución de problemas directamente en el flujo de trabajo del desarrollador.
Xygeni admite estas etapas a nivel de aplicación desde una única plataforma. ASPM consolida los resultados de los escáneres nativos y las herramientas de terceros en un único inventario y modelo de riesgo, CoreAI La clasificación y la accesibilidad les dan prioridad, DAST y las pruebas de penetración con IA validan la explotabilidad y la remediación con IA abre soluciones. pull requests donde trabajan los desarrolladores.
Preguntas Frecuentes #
CTEM, o gestión continua de la exposición a amenazas, es una forma de gestionar la seguridad como un ciclo continuo: identificar las vulnerabilidades existentes, determinar cuáles son las más importantes, demostrar que pueden ser explotadas y asegurar su corrección. Centra los esfuerzos en las vulnerabilidades que un atacante podría aprovechar.
CTEM es un marco de trabajo, no un producto individual. Las organizaciones implementan la gestión continua de la exposición a amenazas combinando procesos y herramientas para el descubrimiento, la priorización, la validación y la remediación.
Las cinco etapas de CTEM son: definición del alcance, descubrimiento, priorización, validación y movilización. Se repiten continuamente, por lo que cada ciclo refleja la superficie de ataque actual.
La gestión de vulnerabilidades detecta y corrige las vulnerabilidades conocidas, generalmente según su gravedad. CTEM abarca todo tipo de exposición, prioriza según su impacto en el negocio y su explotabilidad, e incorpora validación para demostrar qué exposiciones son reales.