Pahatahtlik sõltuvus käivitab oma installiskripti hetkel, kui arendaja tippib käsu "install", ammu enne, kui keegi teab, et see on pahatahtlik. Teie koodiskannerid vaatasid repositooriumi. Teie lõpp-punkti tööriistad nägid protsessi, mitte paketti. Shield asub arendaja lõpp-punktis ja blokeerib selle enne käivitamist.
Üks kergekaaluline agent · Tööjaamad, serverid ja CI-käitajad · Poliitikate haldamine keskselt
Väldi pahatahtlike sõltuvuste ja skriptide käivitamist, kaitstes arendajate lõpp-punkte, kust rünnakud alguse saavad.
Shield pealtkuulab pakettide installimisi reaalajas ja kontrollib neid Xygeni pahavarainfo abil. Pahatahtlikud paketid blokeeritakse installimise hetkel ja neid ei märgistata järgmisel hommikul aruandes. Sama kehtib ka võrgu kohta: ühendused teadaolevalt pahatahtliku infrastruktuuriga katkestatakse enne, kui midagi masinast lahkub.
Määrake reeglid üks kord ja Shield rakendab neid teie organisatsiooni igas masinas: minimaalne paketi vanus, lubatud ja keelatud nimekirjad, kinnitatud registrid ja väljamineva liikluse sihtkohad.
Kui lõpp-punktis midagi kriitilist maandub, Shield saab selle masina võrguühendused automaatselt või nõudmisel katkestada, nii et intsident peatub ühes sülearvutis, selle asemel et levida kogu organisatsioonis.
Arendaja lõpp-punkti jaoks mõeldud käitusaja tulemüür.
Iga paketi installimine pealt kuulatakse ja valideeritakse reaalajas. Xygeni pahavara varajane hoiatussüsteem püüab kinni pahatahtlikud paketid, mida mainepõhised tööriistad endiselt usaldavad, ootamata CVE-d, teadet või avaldatud allkirja. Blokeerimine toimub enne installiskripti käivitamist.
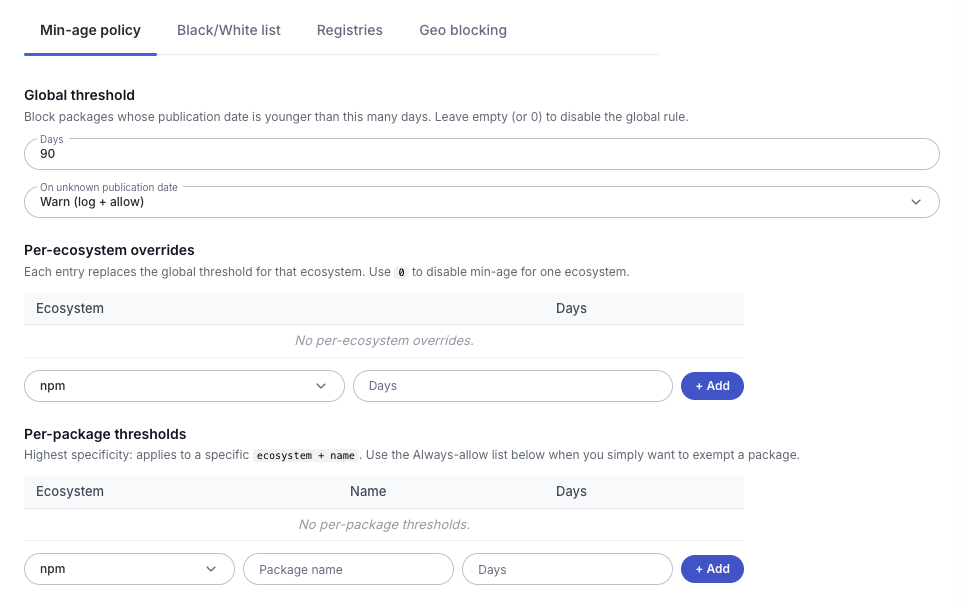
Kiiremini liikuvad tarneahela rünnakud saabuvad täiesti uutes paketiversioonides. Shield võimaldab blokeerida pakette, mis on avaldatud hiljem kui teie läviväärtus, määrata globaalse reegli ja selle ökosüsteemiti eraldi tühistada ning otsustada, mis juhtub, kui avaldamiskuupäeva ei ole võimalik määrata: hoiatada ja lubada või blokeerida.
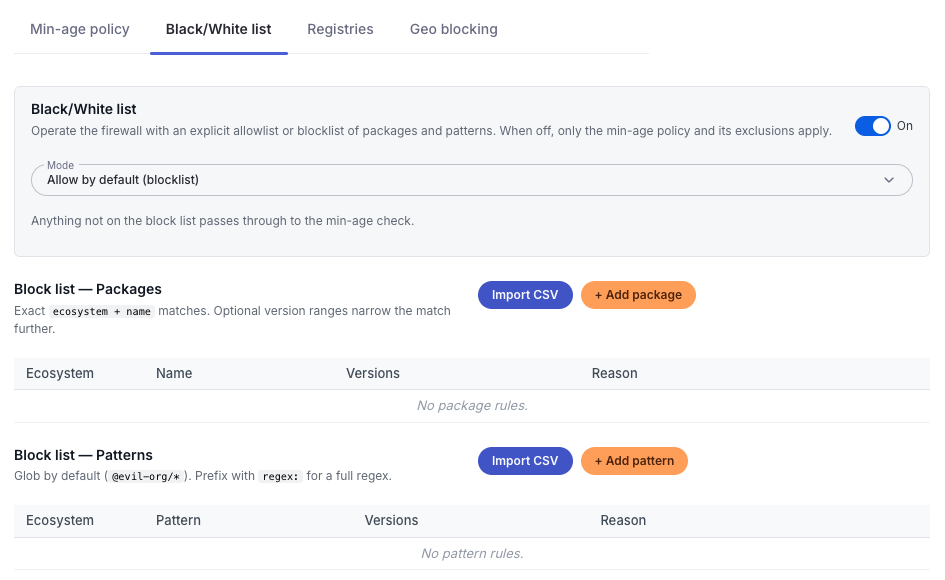
Otsustage, mida ja kust teie arendajad saavad hankida. Pidage selgesõnalisi lubatud ja keelatud failide loendeid ning piirake installimist registritesse, mille teie organisatsioon on heaks kiitnud.
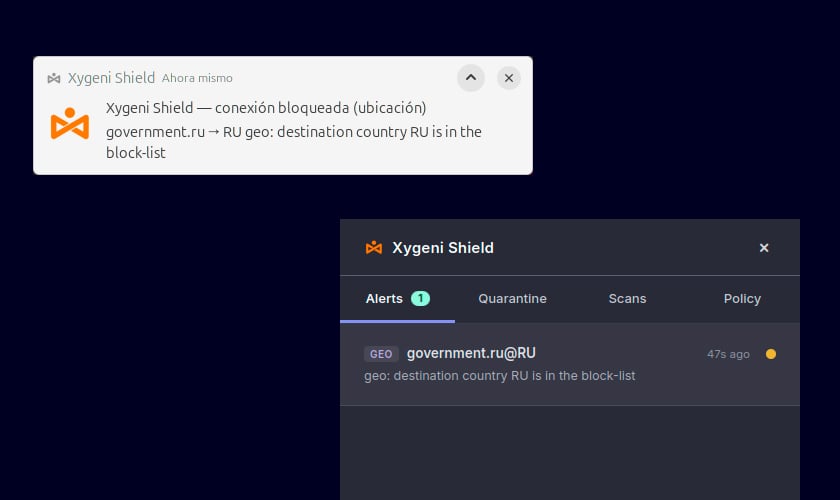
Sama mudel kehtib ka ühenduste kohta. Shield kontrollib lõpp-punktist väljuvat liiklust ajakohase võrguinfo põhjal ja katkestab ühendused teadaolevalt pahatahtlike IP-aadresside ja ohuindikaatoritest saadud domeenidega, nii et masinasse jõudnud implantaat ei saa enam jõuda infrastruktuuri, mille kutsumiseks see on loodud. Lisaks saate geograafiliselt piirata liiklust kõrge riskiga sihtkohtadesse. Iga blokeeritud ühendus salvestatakse koos sihtkohaga, kuhu see üritas jõuda.
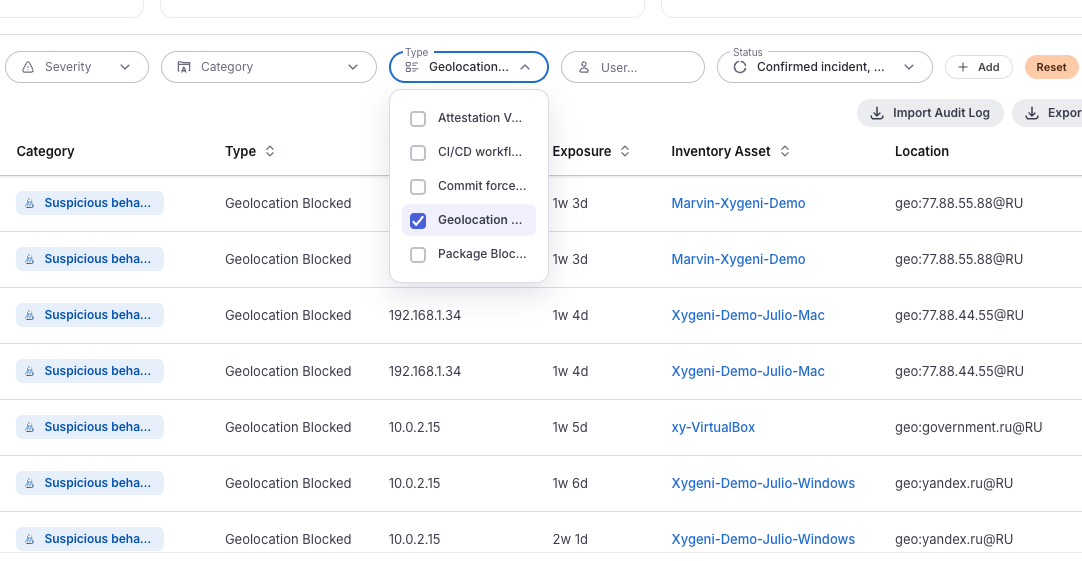
Isoleeri ohustatud masin ja katkesta kogu väljaminev liiklus peale agendi enda kanali, et säilitada lõpp-punkti üle kontroll selle ohjeldamise ajal. Lülitage sisse paranoiline režiim ja isolatsiooni taotletakse automaatselt hetkel, kui mõnele lõpp-punktile saabub kriitiline hoiatus.
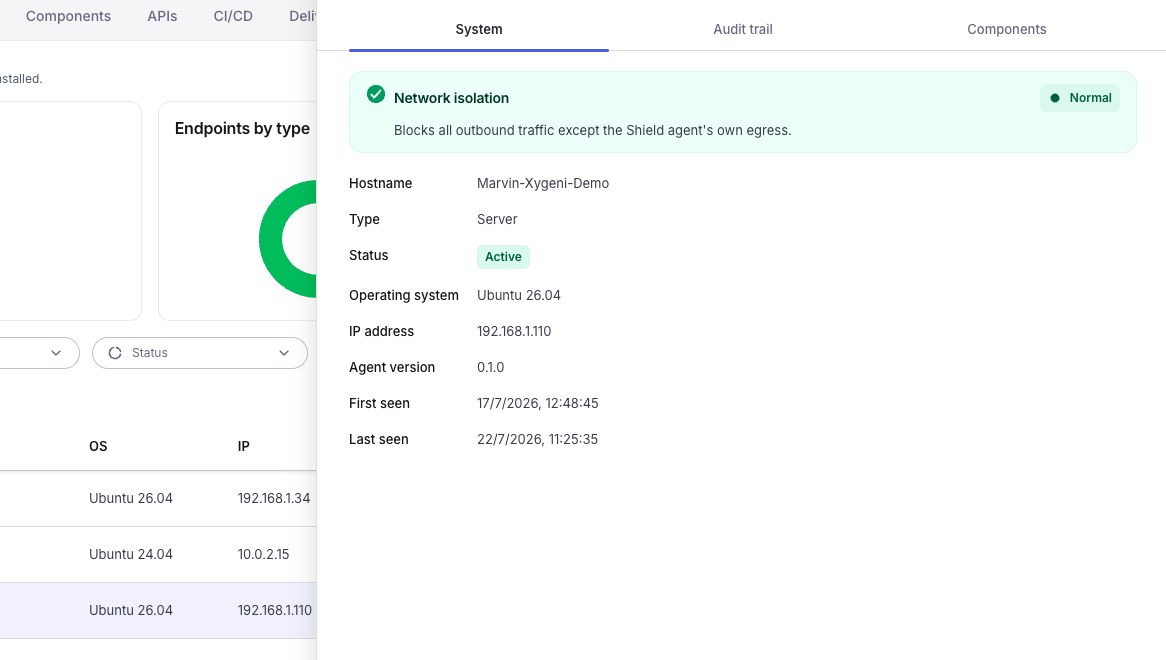
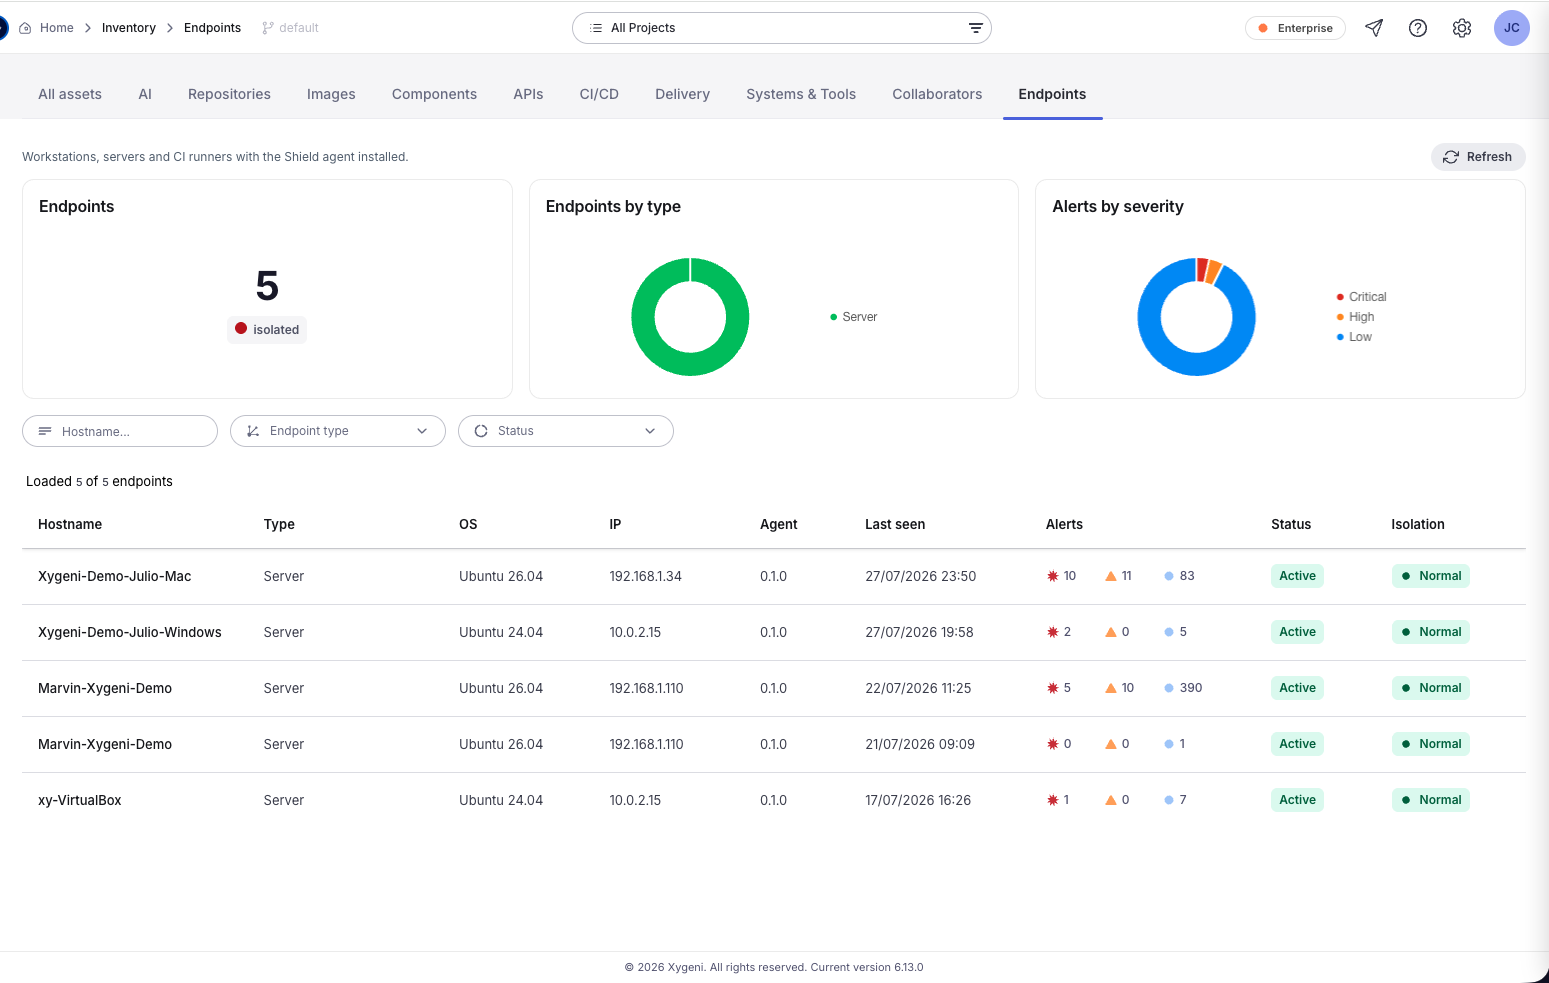
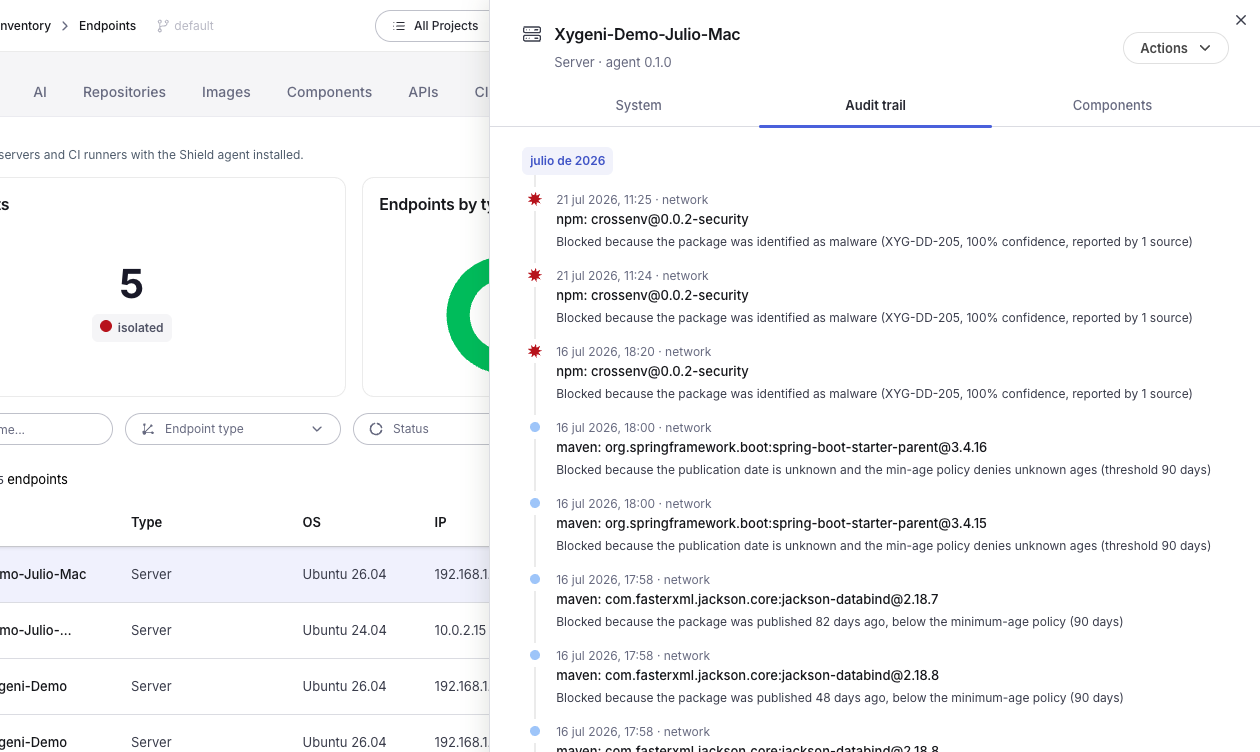
Vaadake iga tööjaama, serverit ja CI-käivitajat, kes seda käitavad Shield agent koos selle operatsioonisüsteemi, agendi versiooni, praeguse oleku, esimese ja viimase kuvamise aja ning litsentsi asukohaga. Filtreeri hostinime, lõpp-punkti tüübi või oleku järgi.
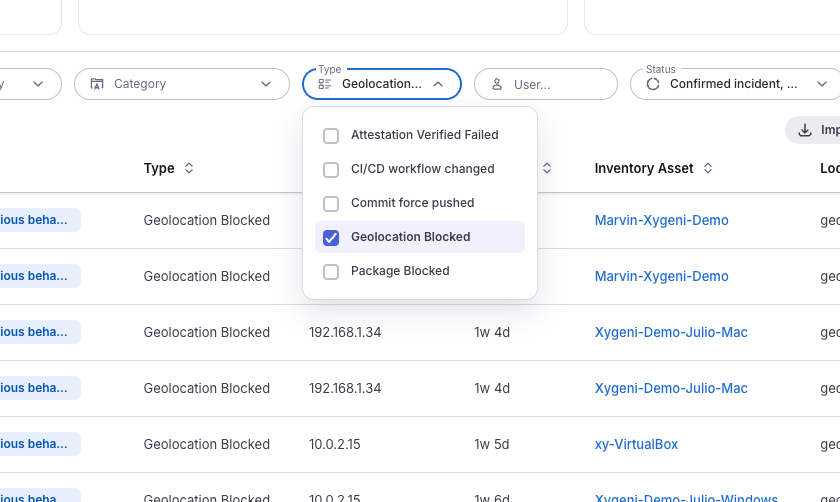
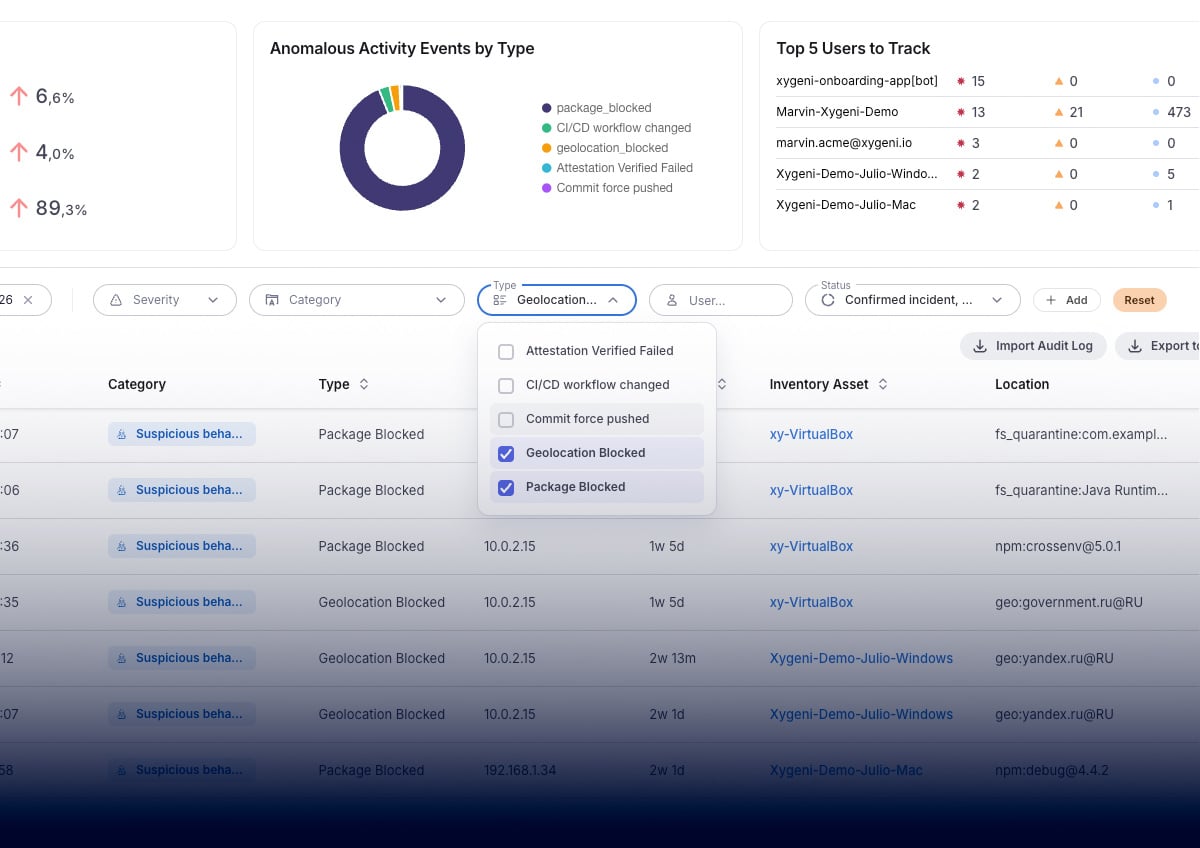
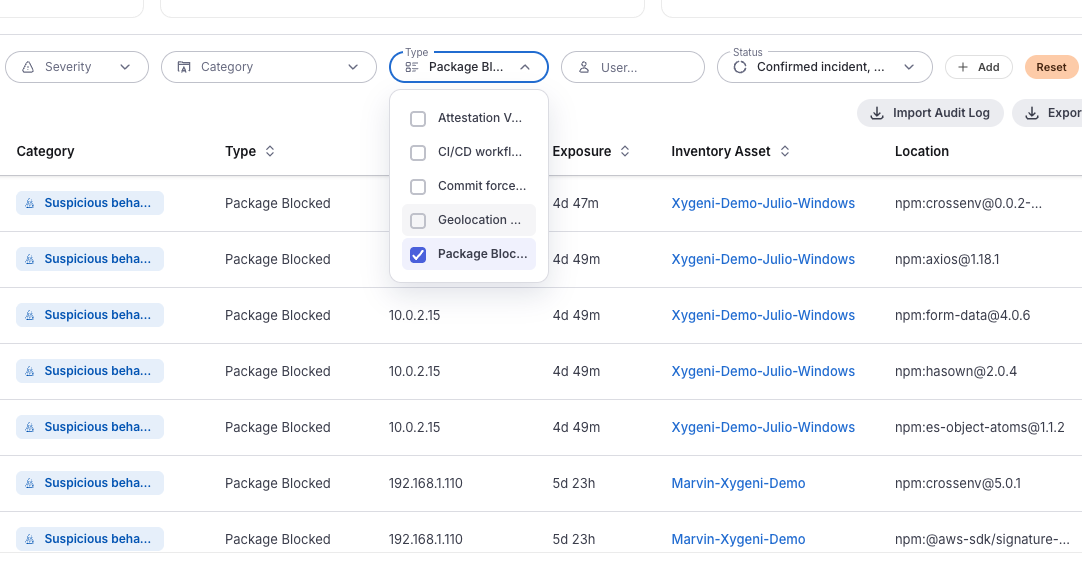
Igast blokeerimisest saab platvormil sündmus, millel on raskusaste, ajatempli, lõpp-punkti nimi, kus see toimus, kui kaua kokkupuude kestis ja täpselt, mis blokeeriti: pakett ja versioon või sihtkoht. Filtreeri raskusastme, kategooria, tüübi, kasutaja või kuupäevavahemiku järgi ja ekspordi.
Igal kaitstud lõpp-punktil on oma auditeerimisjälg ja komponentide loend, nii et saate kellegi päringu peale rekonstrueerida, mis konkreetses masinas juhtus.
Üks kergekaaluline agent katab tööjaamad, serverid ja CI-võrgud ning pakub ujuvaid litsentsivõimalusi, et leviala järgiks teie inimesi, mitte riistvara.
Leidke ja parandage API riskid koodis enne, kui need tootmiskeskkonda jõuavad.
Koodi ja sõltuvuste skaneerimine analüüsib repositooriumi. Lõpp-punkti tööriistad jälgivad protsesse ja ühendusi, kuid neil puudub rakenduse turvalisuse kontekst paketi või registri tõlgendamiseks. Nende kahe vahel asub hetk, mil pahatahtlik sõltuvus arendaja arvutis tegelikult käivitub. See on koht, kus... Shield tegutseb.
Maine- ja signatuuripõhised lähenemisviisid annavad pahatahtlikust paketist teada alles siis, kui see on juba kedagi teist tabanud. Shield käitumis- ja riskianalüüsi plokid, mis teeb selle kasulikuks rünnaku toimumise päeval, ning toetab seda praeguse võrguteabega, nii et kõik, mis maandub, ei saa koju helistada.
Plokid, isolatsioonid ja geosündmused ilmuvad samasse konsooli nagu teie kood, sõltuvus, pipeline ja salajased leiud ühe auditeerimisjäljega. Mitte teine agent teisega dashboard ja teine login.
Lõpp-punkti tuvastamine jälgib protsesse, faile ja ühendusi operatsioonisüsteemi tasandil. See ei tea, mis on paketi register, kas sõltuvus on pahatahtlik või kas versioon avaldati eile. Shield toob rakenduse turvalisuse konteksti arendaja lõpp-punkti ja jõustab poliitika asjades, millest AppSec hoolib.
Shield on kergekaaluline agent, mis kontrollib installimisi nende toimumise ajal. Arendajad märkavad seda ainult siis, kui midagi on blokeeritud, ja blokeerimisega kaasneb ka põhjus.
Pahatahtlikud ja volitamata pakettide installid, paketid, mis on uuemad kui teie minimaalne vanusepiirang, installid registritest, mida te pole heaks kiitnud, paketid teie keelatud programmide nimekirjas, väljaminevad ühendused teadaolevalt pahatahtlike IP-aadresside ja domeenidega ning liiklus geograafilistesse piirkondadesse, mille olete piiranud.
Sina otsustad. Vanuse alampiiri poliitika abil saad kas hoiatada ja lubada või blokeerida, kui avaldamiskuupäev pole teada.
Jah. Globaalset vanuse alampiiri saab ökosüsteemiti muuta ja vajadusel konkreetse ökosüsteemi jaoks keelata.
See blokeerib kogu väljamineva liikluse sellest masinast, välja arvatud Shield agendi enda kanal, nii et lõpp-punkt on küll isoleeritud, kuid siiski hallatav. Saate selle käivitada nõudmisel või lubada paranoilise režiimi, nii et kriitilise häire saabumisel taotletakse isolatsiooni automaatselt.
Arendajate tööjaamades, serverites ja CI-jooksusüsteemides. Litsentsimine kasutab ujuvaid litsentse.
Jah. Iga plokk on üksikasjalikult kirjeldatud sündmus ja igal lõpp-punktil on oma auditeerimisjälg. Sündmusi saab filtreerida ja eksportida.
Xygeni universaalse rakenduste turvalisuse platvormiga
