
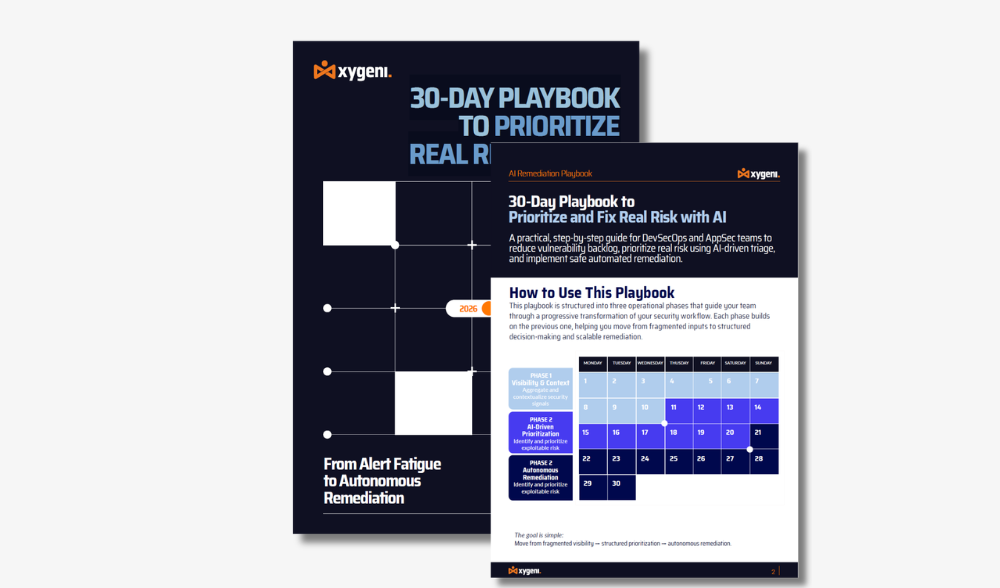
30 eguneko gida praktiko bat DevSecOps eta AppSec taldeentzat ahultasunen zarata murrizteko, benetako arriskuak IArekin lehenesteko eta konponketa automatizatu seguruagoak ezartzeko. SDLC.
Lehentasuna eman garrantzitsuena. Automatizatu segurua dena. Gida praktiko honek azaltzen du nola erabili adimen artifizialak bultzatutako adimena segurtasun-zarata ezabatzeko. SAST, SCA, eta CI/CD pipelines. Ikasi arriskua puntuatzen benetako ustiagarritasunaren (EPSS/KEV) eta negozio-inpaktuaren arabera, zure ekoizpen-ingurunea apurtuko ez duten konponketa egonkor eta automatizatuak sortuz.
Vibe Coding-ek softwarearen entrega bizkortzen ari da, baina baita arriskua ere. Adimen artifizialak sortutako kodeak eta agente autonomoek garapena birmoldatzen duten heinean, ohiko AppSec kontrolak ez dira nahikoa manipulazio azkarra, kode haluzinatua eta hornikuntza-kate automatizatuaren esposizioa detektatzeko. Gobernantza egokirik gabe, eredu ez-seguruak ekoizpenera heda daitezke makinaren abiaduran. Ikasi nola ziurtatu Vibe Coding zure erakundearen IA arrisku handiena bihurtu baino lehen.
Adimen artifiziala (IA) software modernoaren banaketan exekuzio-geruza nagusia da orain, aplikazioen segurtasuna eta softwarearen hornikuntza-katearen erasoak nola diseinatu eta eskalatzen diren birmoldatuz. Erakundeak 2026rako prestatzen diren heinean, ezinbestekoa da erasotzaileek automatizazioa, konfiantza eta IA bidezko lan-fluxuak nola ustiatzen dituzten ulertzea. Txosten honek AppSec mehatxu-ereduaren analisi ebidentzian oinarritutakoa eskaintzen du, segurtasun- eta DevSecOps-eko taldeei arrisku berriak eta aurrera egiteko beharrezkoak diren defentsa-aldaketak ulertzen laguntzeko. Begiratu orain!
Ezagutu nola sinplifikatu AppSec eta ezabatu alerta-nekea plataforma bateratuekin. Garapen-talde modernoak gainezka daude segurtasun-tresna zatikatuekin, alerta zaratatsuekin eta isilpekoekin. dashboards. Hau ebook erakunde nagusiak zergatik aldatzen ari diren tresna-hedapenetik aplikazioen segurtasun-plataforma bateratuetara agerian uzten du, eta nola aldaketa horrek segurtasun-emaitzak, garatzaileen esperientzia eta negozioen malgutasuna eraldatzen ari den.
Ez utzi K8s-en konfigurazio oker soil bat zure hurrengo urraketa nagusia bihurtzen. Rol permisiboegien eta eskaneatu gabeko irudien artean, arriskuak errealak dira. Gida honek Kubernetes-en segurtasun-hutsune kritikoenetan 6 azterketa tekniko sakon eskaintzen ditu, seguru egoteko behar dituzun konponketekin batera.
Ezagutu nola ziurtatu zure softwarearen hornikuntza-katea kode irekiko osagaietan arriskuak detektatu, kudeatu eta arintzeko estrategia aurreratuekin. Hau eBook Software Konposizio Analisi eraginkorra ezartzeko aholku adituak eskaintzen ditu (SCA) ahultasunei aurre egiteko, betetzea bermatzeko eta zure kode irekiko menpekotasunetan sortzen ari diren mehatxuen aurka babesteko!
DORA Erresilientzia Operatibo Digitalaren Legeak zorrotzak ezartzen ditu standardEuropar Batasuneko finantza sektorearen erresilientzia operatiboa hobetzeko. Zure erakundea 2025eko urtarrilerako DORA betetzeko prestatzen den heinean, funtsezkoa da bere eskakizunak ulertzea eta irtenbide egokiak ezartzea, eta Xygenik lagun zaitzake. Xygenik DORA esparruarekin guztiz bat datorren irtenbide multzo bat eskaintzen du. Gure plataformak zure erakundearen gaitasunak hobetuko ditu arriskuen kudeaketan...
Softwarearen hornikuntza-katearen erasoak gero eta ohikoagoak eta suntsitzaileak dira, Gartnerrek aurreikusten baitu negozio guztien % 45ek urraketa bat jasango dutela 2025erako. Cybersecurity Venturesek mehatxu honen larritasuna azpimarratzen du are gehiago, softwarearen hornikuntza-katearen erasoek urtean 138 milioi dolarreko kalteak aurreikusten baitituzte 2031rako. Aurreikuspen kezkagarri hauek erakundeek lehentasuna eman behar dietela azpimarratzen dute. SSCSIkasi nola!
Ezagutu zure erakundearentzako iturburu irekiko segurtasun tresna egokia aukeratzeko gida ezinbestekoa. Gure gida osoak azken joerak, jardunbide egokiak eta kontuan hartu beharreko gauza nagusiak jorratzen ditu erabaki informatuak hartzen laguntzeko.cisioiak. Hornitu zure taldeari kode irekiko osagaiekin lotutako arriskuak modu eraginkorrean kudeatzeko eta arintzeko ezagutza. Ez galdu baliabide baliotsu hau eta hobetu zure softwarearen segurtasun estrategia!
Ezagutu zure defendatzeko estrategiak CI/CD pipelineBesteak beste, PPE zuzen eta zeharkakoen, malware injekzioen eta artefaktuen pozoitzearen aurkako mehatxu berrien aurka.
helburua eBookXygeniko aurre-salmenta buruak, Luis Garciak, idatzitako liburu honek erasotzaileen aurretik egoteko lagunduko dizu gure gida adituarekin segurtasun arriskuak identifikatu, prebenitu eta horiei erantzuteko. CI/CD pipelines!
Txosten honek azpimarratzen du zibererasoek gero eta gehiago jotzen dituztela softwarearen hornikuntza-kateak, kode irekiko menpekotasunen ahultasunak ustiatuz eta CI/CD pipelineDORA eta NIS2 bezalako araudiek betetze-eskakizunak areagotzen dituztenez, segurtasun-neurri sendoen beharra dago. Hobetu zure erakundearen software supply chain security, 2025ean zibermehatxu ebolutiboen aurkako erresilientzia bermatuz gure gida osoarekin!
Software garapenaren mundu azkar eboluzionatzen ari den honetan, softwarearen hornikuntza-katea ziurtatzea kezka kritikoa bihurtu da. Hau eBook Softwarearen hornikuntza-kateari eragiten dioten mehatxuak ulertzeko eta arintzeko gida osoa eskaintzen du, Integrazio Jarraituan/Hedapen Jarraituan arreta berezia jarriz (CI/CD) sistemak...
Desblokeatu eboluzionatzen ari den paisaiaren ikuspegi gakoak Software Supply Chain SecurityMurgildu 2024ko erronketan, mehatxuetan eta aurreikusitako joeretan – zibersegurtasunaren sare konplexuan nabigatzeko zure gida. Datu nabarmenak zenbakietan: Ezagutu -ren paisaia numerikoa software supply chain security – egoeraren larritasuna ilustratzen duten datuak. Jokalari txarren bilakaera...