Mendekotasun gaizto batek bere instalazio-skripta exekutatzen du garatzaile batek instalazioa idazten duen unean, inork gaiztoa dela jakin baino askoz lehenago. Zure kode-eskanerrek biltegia aztertzen ari ziren. Zure amaierako gailuen tresnek prozesu bat ikusi zuten, ez pakete bat. Shield garatzailearen amaierako puntuan kokatzen da eta exekutatu aurretik blokeatzen du.
Agente arin bat · Lan-estazioak, zerbitzariak eta CI exekutatzaileak · Zentralki kudeatutako politika
Erasoak hasten diren garatzaileen amaiera-puntuak babestuz, saihestu mendekotasun eta script gaiztoak exekutatzea.
Shield paketeen instalazioak denbora errealean atzematen ditu eta Xygeniren malwarearen adimenarekin alderatzen ditu. Pakete gaiztoak instalazio unean blokeatzen dira, hurrengo goizeko txosten batean ez dira markatzen. Gauza bera gertatzen da sarearekin: azpiegitura gaiztoetarako konexioak makinatik ezer irten aurretik mozten dira.
Definitu arauak behin eta Shield zure erakundeko makina guztietan aplikatzen ditu: paketeen gutxieneko adina, baimendu eta ukatu zerrendak, onartutako erregistroak eta irteerako trafikoaren helmugak.
Zerbait kritikoa amaiera-puntu batera iristen denean, Shield makina horren sareko konexioak moztu ditzake, automatikoki edo eskaeraren arabera, gertakaria ordenagailu eramangarri batean geldi dadin, erakunde osoan zehar hedatu beharrean.
Garatzaileen amaiera-punturako exekuzio-suebakia.
Pakete instalazio guztiak denbora errealean atzeman eta baliozkotzen dira. Xygeniren malwarearen abisu goiztiarrak ospean oinarritutako tresnek oraindik konfiantza duten pakete gaiztoak detektatzen ditu, CVE, aholku edo sinadura argitaratu baten zain egon gabe. Blokeoa instalazio skripta exekutatu aurretik gertatzen da.
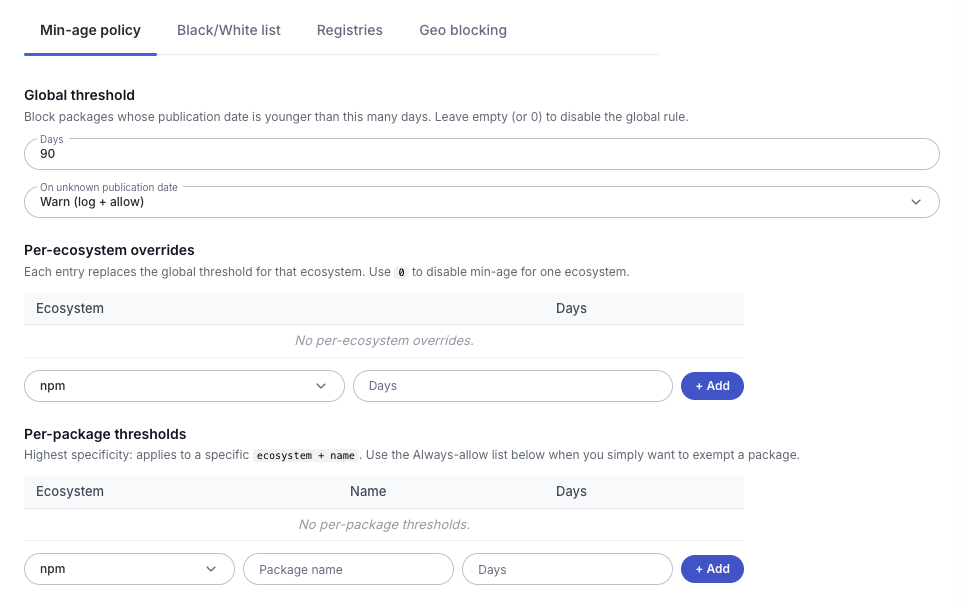
Hornikuntza-kateko erasorik azkarrenak pakete-bertsio berrietan iristen dira. Shield zure atalasea baino duela gutxi argitaratutako paketeak blokeatzeko, arau orokor bat ezartzeko eta ekosistema bakoitzeko gainidazteko, eta argitalpen-data zehaztu ezin denean zer gertatzen den erabakitzeko aukera ematen dizu: abisatu eta baimendu, edo blokeatu.
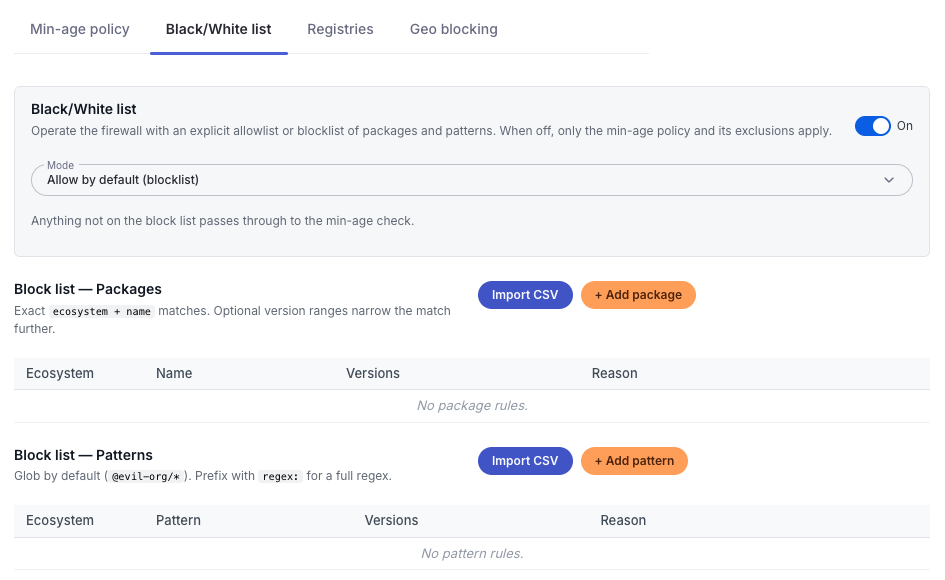
Erabaki zer atera dezaketen zure garatzaileek eta nondik. Mantendu baimen eta ukazio zerrenda esplizituak, eta mugatu instalazioak zure erakundeak onartutako erregistroetara.
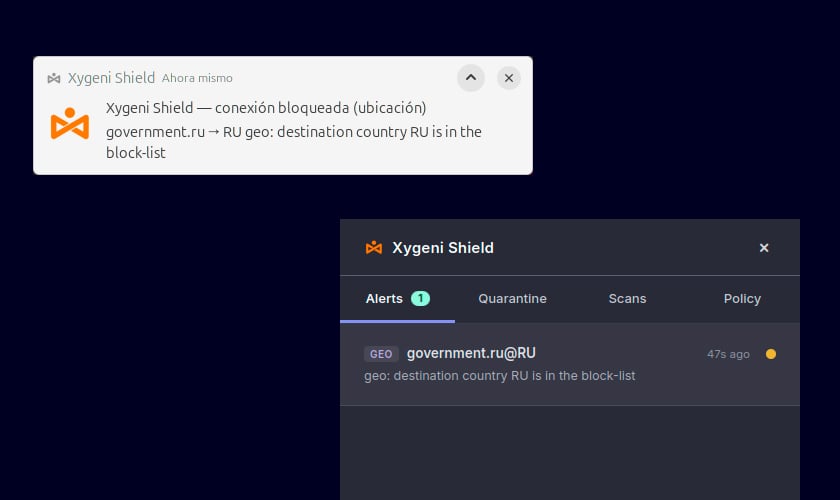
Eredu bera aplikatzen da konexioei dagokienez. Shield Amaierako puntutik irteten den trafikoa sareko adimen eguneratuarekin alderatzen du eta mehatxu-adierazleetatik ateratako IP eta domeinu gaiztoetarako konexioak mozten ditu, makina batera iritsi den inplante batek ezin deitzeko eraiki zen azpiegiturara iritsi. Horrez gain, arrisku handiko helmugetarako trafikoa mugatu dezakezu geografiaren arabera. Blokeatutako konexio bakoitza iristen saiatu zen helmugarekin erregistratzen da.
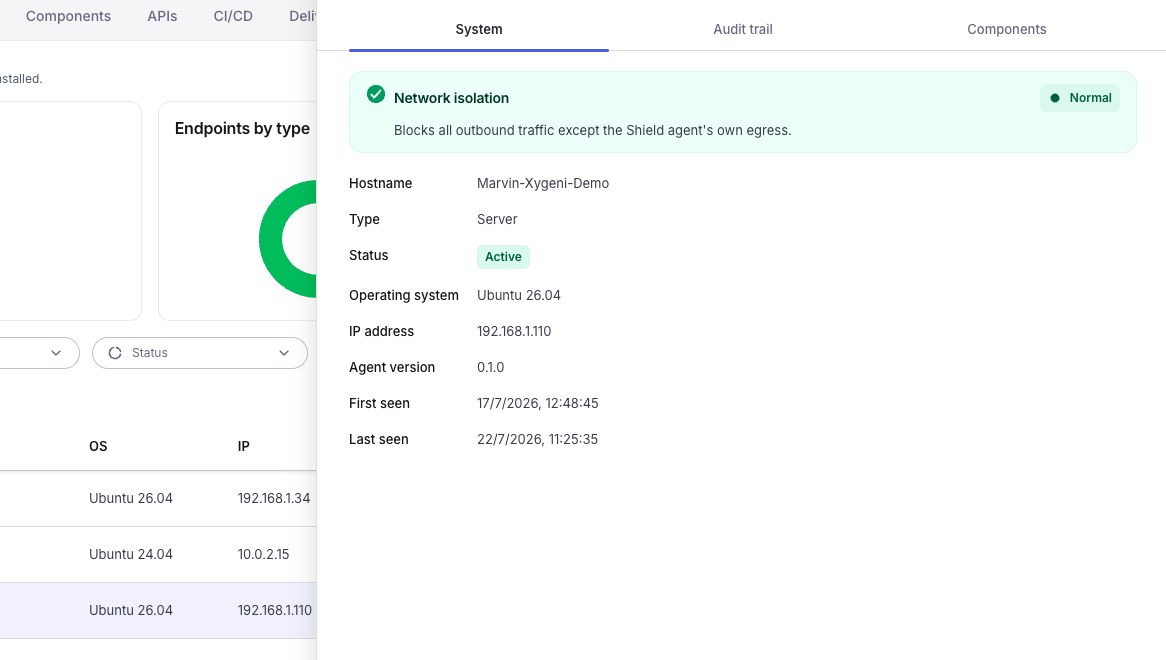
Isolatu makina kaltetu bat eta moztu irteerako trafiko guztia, agentearen kanala izan ezik, amaierako puntuaren kontrola mantentzeko hura edukitzen duzun bitartean. Aktibatu modu paranoikoa eta isolamendua automatikoki eskatuko da alerta kritiko bat edozein amaierako puntutan iristen den unean.
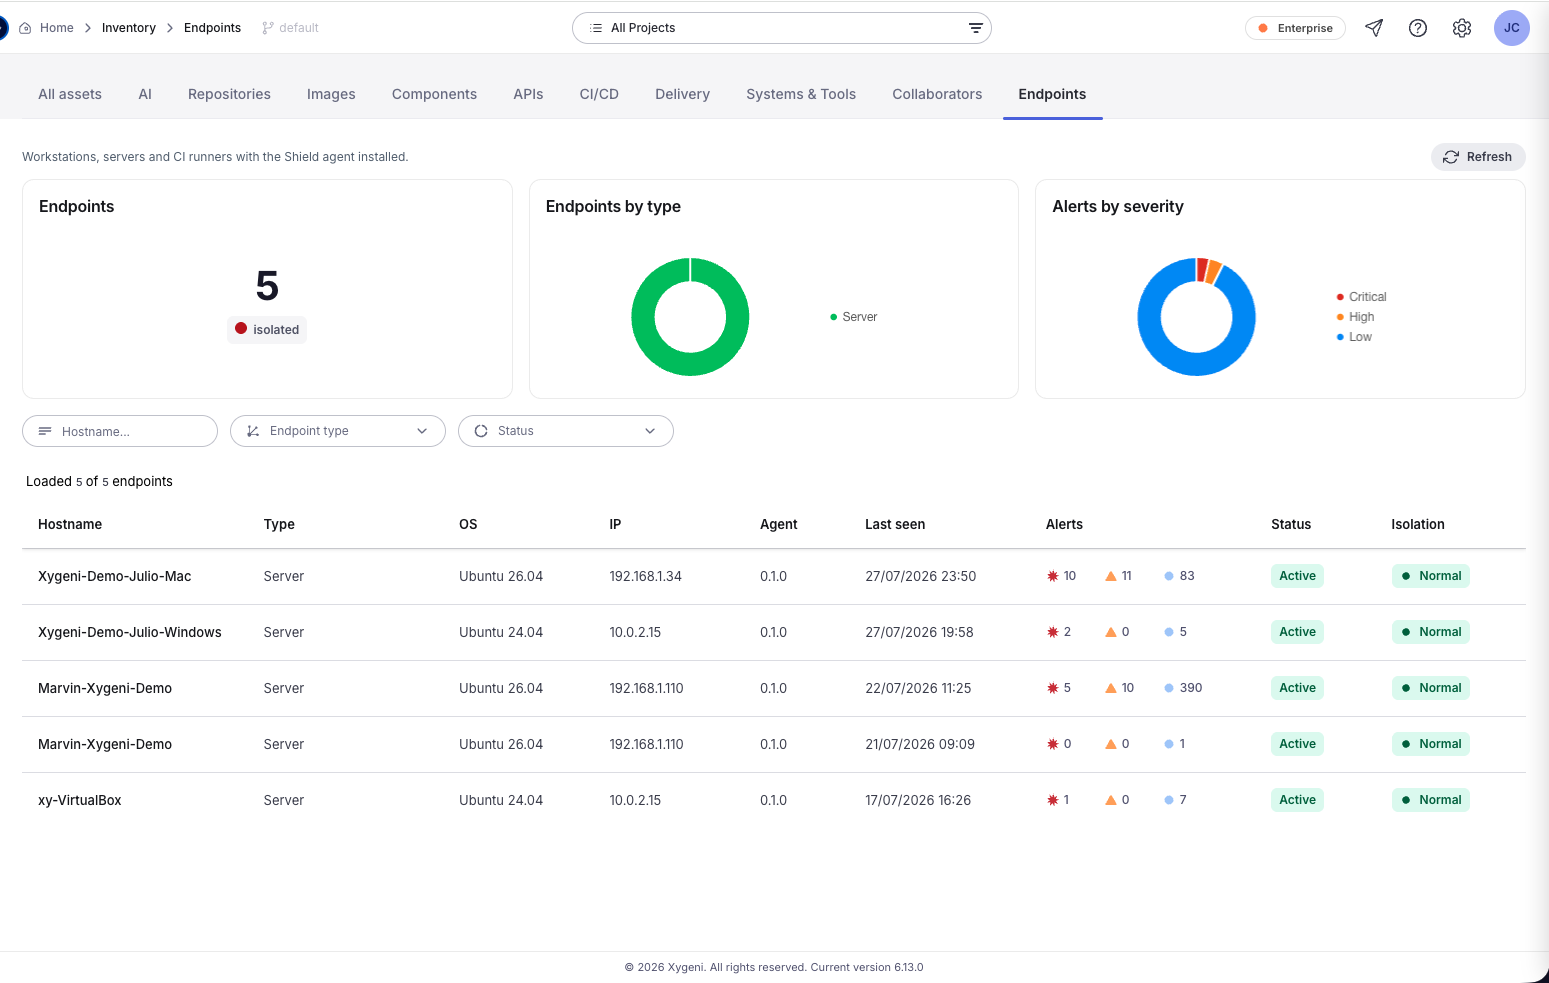
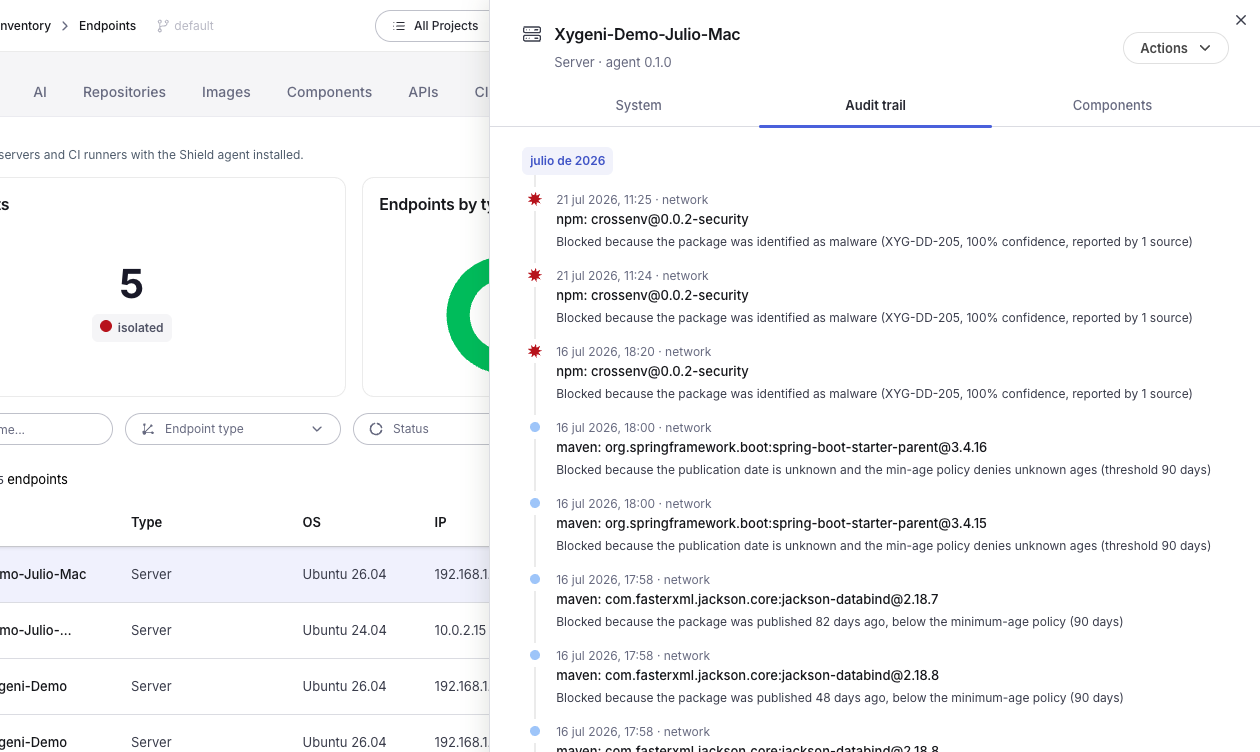
Ikusi exekutatzen ari diren lan-estazio, zerbitzari eta CI exekutatzaile guztiak Shield agentea, bere sistema eragilearekin, agentearen bertsioarekin, uneko egoerarekin, noiz ikusi zen lehen eta azkenekoz, eta bere lizentzia-eserlekuarekin. Iragazi hostnamearen, endpoint motaren edo egoeraren arabera.
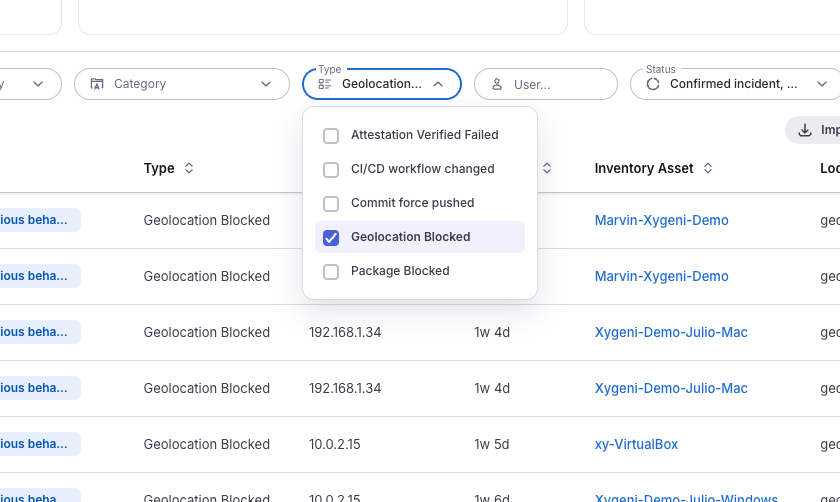
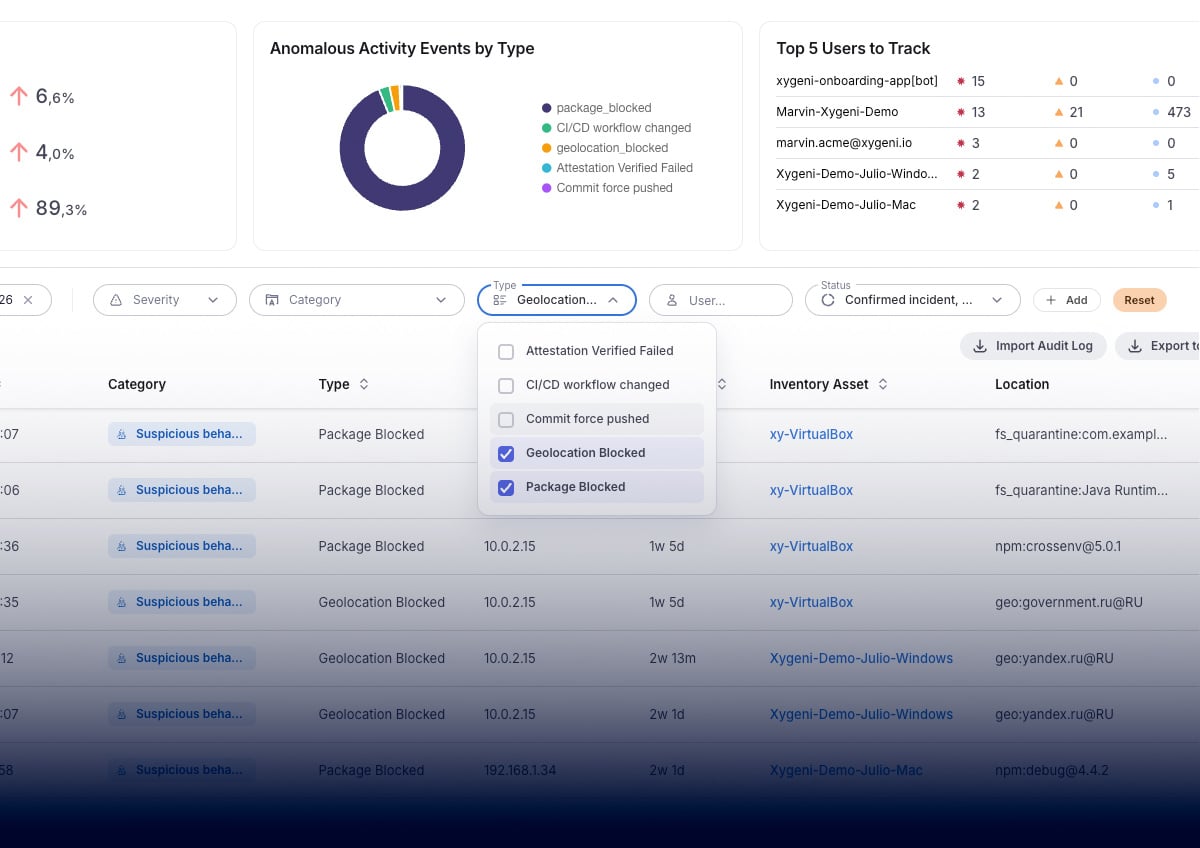
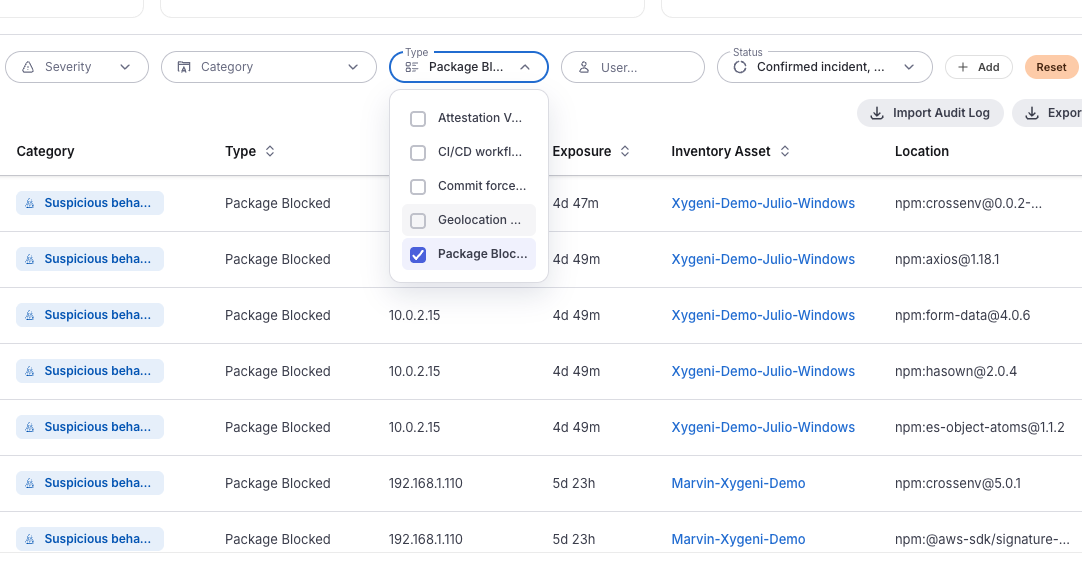
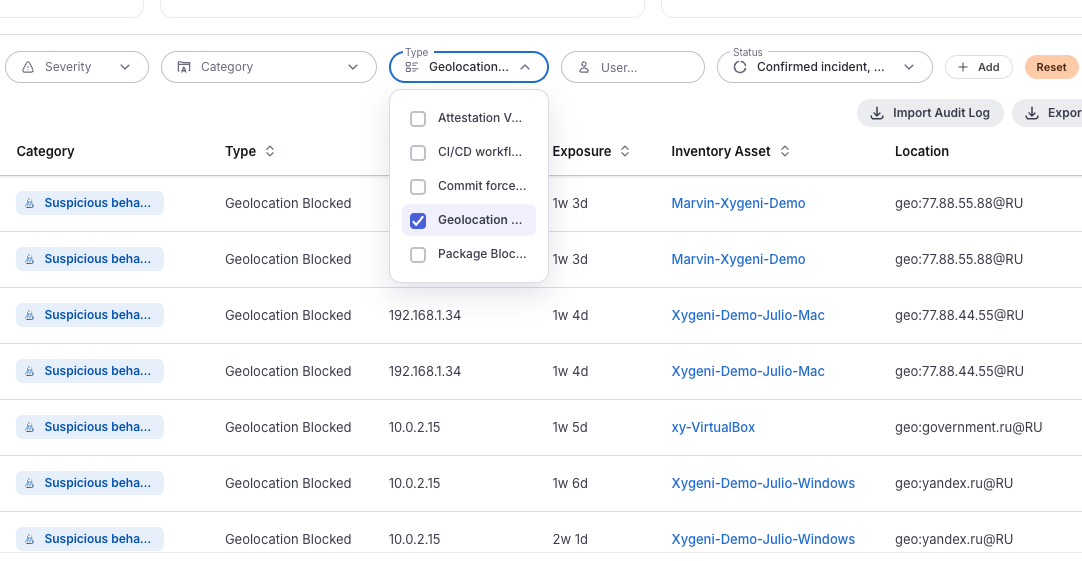
Bloke bakoitza gertaera bihurtzen da plataforman, larritasunarekin, denbora-zigiluarekin, gertatu zen amaiera-puntuko puntuarekin, esposizioak zenbat iraun zuen eta zehazki zer blokeatu zen: paketea eta bertsioa, edo helmuga. Iragazi larritasunaren, kategoriaren, motaren, erabiltzailearen edo data-tartearen arabera, eta esportatu.
Babestutako amaiera-puntu bakoitzak bere auditoria-aztarna eta osagaien zerrenda dauka, beraz, norbaitek galdetzen duenean makina jakin batean gertatutakoa berreraiki dezakezu.
Lan-estazioak, zerbitzariak eta CI exekutatzaileak estaltzen dituen agente arin bakarra, eserleku mugikorrak dituena, estaldurak zure langileei jarrai diezaieke zure hardwareari baino gehiago.
Aurkitu eta konpondu kodean API arriskuak ekoizpenera iritsi aurretik.
Kodearen eta mendekotasunen eskaneatzeak biltegia aztertzen du. Amaierako tresnek prozesuak eta konexioak behatzen dituzte, baina ez dute aplikazio-segurtasun testuingururik pakete edo erregistro bat interpretatzeko. Bi horien artean dago menpekotasun gaizto bat benetan exekutatzen den unea, garatzaile baten makinan. Hori da non... Shield funtzionatzen.
Ospe eta sinadura oinarritutako metodoek pakete gaizto baten berri ematen dizute, beste norbaitek jadanik jo duenean. Shield portaeran eta arriskuen analisian blokeatzen du, eta horrek erabilgarri egiten du eraso bat berria den egunean, eta egungo sare-inteligentziarekin babesten du, lurreratzen den edozerk ezin dezan etxera deitu.
Blokeak, isolamenduak eta gertaera geografikoak zure kodea, mendekotasuna eta kontsola berean agertzen dira. pipeline eta aurkikuntza sekretuak, auditoria-arrasto bakarrarekin. Ez beste agente bat beste batekin dashboard eta beste login.
Amaierako puntuen detekzioak prozesuak, fitxategiak eta konexioak sistema eragilearen mailan kontrolatzen ditu. Ez daki zer den pakete-erregistro bat, mendekotasun bat gaiztoa den edo bertsio bat atzo argitaratu zen. Shield aplikazioaren segurtasun testuingurua garatzaileen amaiera-puntura ekartzen du eta AppSec-ek axola zaizkion gauzei buruzko politika betearazten du.
Shield Instalazioak gertatzen diren heinean egiaztatzen dituen agente arina da. Garatzaileek zerbait blokeatuta dagoenean bakarrik nabaritzen dute, eta blokeoa arrazoiarekin batera dator.
Pakete instalazio gaiztoak eta baimenik gabekoak, zure gutxieneko adin-atalasea baino berriagoak diren paketeak, onartu ez dituzun erregistroetako instalazioak, zure ukazio-zerrendako paketeak, IP eta domeinu gaiztoetarako irteerako konexioak eta mugatu dituzun geografia-eremuetarako trafikoa.
Zuk erabaki. Gutxieneko adinaren politikak argitalpen data ezezaguna denean abisatu eta baimentzea edo blokeatzea ahalbidetzen dizu.
Bai. Mundu mailako gutxieneko adin-atalasea ekosistema bakoitzeko gainidatzi daiteke, eta behar izanez gero, ekosistema zehatz baterako desgaitu.
Makina horretatik irteerako trafiko guztia blokeatzen du, hau izan ezik. Shield agentearen kanal propioa, beraz, amaiera-puntua kontrolpean dago baina oraindik kudeagarria da. Eskariaren arabera aktibatu dezakezu, edo modu paranoikoa gaitu, isolamendua automatikoki eska dadin alerta kritiko bat iristen denean.
Garatzaileen lan-estazioetan, zerbitzarietan eta CI exekutatzaileetan. Lizentziak eserleku flotatzaileak erabiltzen ditu.
Bai. Bloke bakoitza xehetasun guztiekin gertaera bat da, eta amaiera-puntu bakoitzak bere auditoria-aztarna mantentzen du. Gertaerak iragazi eta esportatu daitezke.
Xygeni All-In-One AppSec plataformarekin
